



Salah satu soalan paling lazim yang ditanya oleh pembangun dan pemasar ialah: "Bagaimanakah saya boleh mengesahkan alamat email tanpa benar-benar menghantar email kepadanya?" Ini merupakan kebimbangan yang wajar—menghantar email pengesahan kepada alamat yang berkemungkinan tidak sah boleh menjejaskan reputasi penghantar anda, membazirkan sumber dan menghasilkan pengalaman pengguna yang buruk. Mujurlah, terdapat beberapa kaedah terbukti untuk mengesahkan alamat email tanpa mencetuskan penghantaran email yang sebenar.
Dalam panduan komprehensif ini, kami akan meneroka lima pendekatan berbeza untuk mengesahkan alamat email tanpa menghantar, daripada pengesahan sintaks mudah hingga teknik jabat tangan SMTP yang canggih. Sama ada anda seorang pembangun yang membina borang pendaftaran atau pemasar yang membersihkan senarai email anda, anda akan menemui penyelesaian praktikal yang sepadan dengan keperluan teknikal dan keperluan ketepatan anda.
Memahami teknik pengesahan email ini adalah penting bagi sesiapa yang serius tentang mengekalkan kebolehsampai email. Strategi pengesahan email yang kukuh bermula dengan mengetahui cara memeriksa kesahihan email sebelum mesej pertama anda meninggalkan pelayan mel anda. Mari kita terokai kaedah yang membolehkan perkara ini.
Mengapa Mengesahkan Email Tanpa Menghantar?
Sebelum kita meneroka kaedah teknikal, mari kita fahami mengapa mengesahkan email tanpa menghantar penting untuk perniagaan anda:
Lindungi Reputasi Penghantar Anda
Setiap email yang anda hantar mempengaruhi skor reputasi penghantar anda. Apabila anda menghantar email kepada alamat yang tidak sah, ia akan melantun balik, dan ISP akan mengambil perhatian. Terlalu banyak lantunan memberi isyarat kepada penyedia email bahawa anda mungkin spammer, yang boleh menyebabkan email sah anda masuk ke folder spam atau menyebabkan domain anda dimasukkan ke dalam senarai hitam sepenuhnya.
Dengan mengesahkan alamat email sebelum menghantar, anda menghalang lantunan yang merosakkan ini daripada berlaku. Pendekatan proaktif ini mengekalkan reputasi penghantar anda dan memastikan mesej penting anda sampai kepada penerima yang dimaksudkan.
Jimat Masa dan Sumber
Menghantar email memerlukan kos—sama ada anda membayar setiap email melalui ESP atau mengekalkan infrastruktur email anda sendiri. Mengapa membazirkan sumber menghantar kepada alamat yang tidak akan pernah menerima mesej anda? Pengesahan pra-hantar menghapuskan pembaziran ini dengan menapis alamat yang tidak sah sebelum ia memasuki aliran kerja email anda.
Selain itu, berurusan dengan email yang melantun memerlukan kuasa pemprosesan dan masa semakan manual. Dengan menangkap email yang tidak sah lebih awal, anda menyelaraskan operasi anda dan membenarkan pasukan anda memberi tumpuan kepada tugas yang lebih berharga.
Tingkatkan Pengalaman Pengguna
Dalam borang pendaftaran, pengesahan email masa nyata memberikan maklum balas segera kepada pengguna yang mungkin tersilap menaip alamat email mereka. Pembetulan segera ini menghalang kekecewaan tidak menerima email pengesahan dan mengurangkan tiket sokongan tentang pautan pengesahan yang "hilang".
Kekalkan Kualiti Data
Senarai email anda adalah aset perniagaan yang berharga. Setiap alamat email yang tidak sah dalam pangkalan data anda mewakili gangguan yang menjadikan analisis lebih sukar dan segmentasi kurang berkesan. Mengesahkan email tanpa menghantar membantu anda mengekalkan pangkalan data yang bersih dan tepat dari hari pertama.
Sekarang mari kita terokai lima kaedah utama untuk mencapai pengesahan email tanpa menghantar mesej sebenar.
Kaedah 1: Pengesahan Sintaks
Pengesahan sintaks adalah lapisan pertama dan paling mudah untuk pengesahan email. Ia memeriksa sama ada alamat email mengikuti peraturan format yang betul yang ditakrifkan oleh spesifikasi RFC 5321 dan RFC 5322.
Apa Yang Diperiksa Oleh Pengesahan Sintaks
Alamat email yang sah mesti mengikut peraturan pemformatan khusus:
- Mengandungi tepat satu simbol @
- Mempunyai bahagian tempatan (sebelum @) yang mengikut konvensyen penamaan
- Mempunyai bahagian domain (selepas @) dengan struktur yang sah
- Menggunakan hanya aksara yang dibenarkan
- Menghormati had panjang (bahagian tempatan maksimum 64 aksara, jumlah maksimum 254 aksara)
Pelaksanaan JavaScript
Berikut adalah fungsi JavaScript praktikal untuk pengesahan sintaks email:
function validateEmailSyntax(email) {
  // Trim whitespace
  email = email.trim();

  // Check basic length constraints
  if (email.length > 254) {
    return { valid: false, reason: 'Email address too long' };
  }

  // RFC 5322 compliant regex pattern
  const emailRegex = /^(?:[a-z0-9!#$%&'*+/=?^_`{|}~-]+(?:\.[a-z0-9!#$%&'*+/=?^_`{|}~-]+)*|"(?:[\x01-\x08\x0b\x0c\x0e-\x1f\x21\x23-\x5b\x5d-\x7f]|\\[\x01-\x09\x0b\x0c\x0e-\x7f])*")@(?:(?:[a-z0-9](?:[a-z0-9-]*[a-z0-9])?\.)+[a-z0-9](?:[a-z0-9-]*[a-z0-9])?|\[(?:(?:(2(5[0-5]|[0-4][0-9])|1[0-9][0-9]|[1-9]?[0-9]))\.){3}(?:(2(5[0-5]|[0-4][0-9])|1[0-9][0-9]|[1-9]?[0-9])|[a-z0-9-]*[a-z0-9]:(?:[\x01-\x08\x0b\x0c\x0e-\x1f\x21-\x5a\x53-\x7f]|\\[\x01-\x09\x0b\x0c\x0e-\x7f])+)\])$/i;

  if (!emailRegex.test(email)) {
    return { valid: false, reason: 'Invalid email format' };
  }

  // Extract local part and check length
  const localPart = email.split('@')[0];
  if (localPart.length > 64) {
    return { valid: false, reason: 'Local part too long' };
  }

  return { valid: true, reason: 'Syntax is valid' };
}

// Usage examples
console.log(validateEmailSyntax('user@example.com'));
// { valid: true, reason: 'Syntax is valid' }

console.log(validateEmailSyntax('invalid.email@'));
// { valid: false, reason: 'Invalid email format' }

console.log(validateEmailSyntax('user@domain'));
// { valid: false, reason: 'Invalid email format' }
Regex Dipermudahkan untuk Kes Penggunaan Biasa
Walaupun regex yang mematuhi RFC adalah komprehensif, banyak aplikasi menggunakan corak yang lebih mudah yang menangkap ralat pemformatan yang paling biasa:
function simpleEmailValidation(email) {
  const simpleRegex = /^[^\s@]+@[^\s@]+\.[^\s@]+$/;
  return simpleRegex.test(email.trim());
}
Had Pengesahan Sintaks
Pengesahan sintaks sahaja tidak dapat menentukan sama ada alamat email benar-benar wujud. Alamat definitely.fake.address@gmail.com lulus pengesahan sintaks dengan sempurna, tetapi Gmail tidak mempunyai akaun sedemikian. Atas sebab ini, pengesahan sintaks harus menjadi pemeriksaan pertama anda, bukan satu-satunya pemeriksaan anda.
Tahap Ketepatan: ~30-40% (menangkap hanya kesilapan taip dan ralat pemformatan yang jelas)
Kaedah 2: Pengesahan Domain/DNS
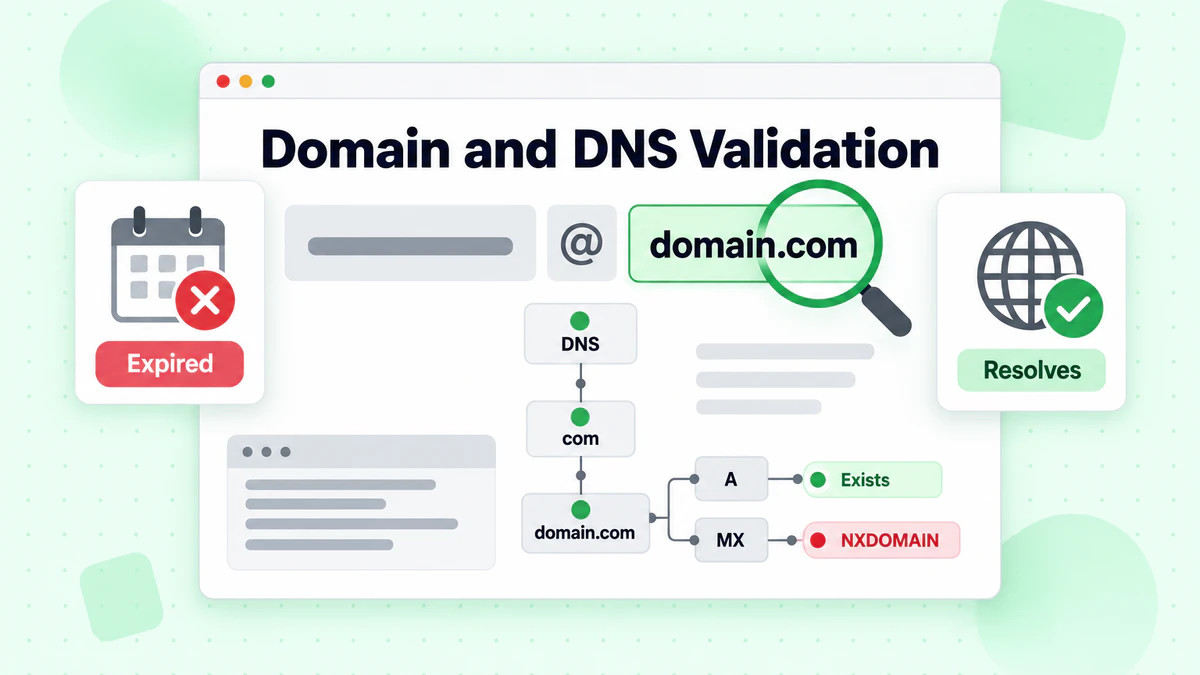
Lapisan pengesahan kedua memeriksa sama ada bahagian domain alamat email benar-benar wujud dan dikonfigurasikan dengan betul di internet.
Apa Yang Diperiksa Oleh Pengesahan DNS
Pengesahan domain mengesahkan bahawa:
- Domain wujud dalam DNS
- Domain diselesaikan kepada rekod yang sah
- Domain tidak tamat tempoh atau ditinggalkan
Pelaksanaan Node.js
Berikut adalah cara melakukan pengesahan DNS dalam Node.js:
const dns = require('dns').promises;

async function validateDomain(email) {
  const domain = email.split('@')[1];

  if (!domain) {
    return { valid: false, reason: 'No domain found in email' };
  }

  try {
    // Try to resolve the domain's A or AAAA records
    const addresses = await dns.resolve(domain);

    if (addresses && addresses.length > 0) {
      return {
        valid: true,
        reason: 'Domain exists',
        addresses: addresses
      };
    }

    return { valid: false, reason: 'Domain has no DNS records' };
  } catch (error) {
    if (error.code === 'ENOTFOUND') {
      return { valid: false, reason: 'Domain does not exist' };
    }
    if (error.code === 'ENODATA') {
      return { valid: false, reason: 'No data for domain' };
    }
    return { valid: false, reason: `DNS error: ${error.message}` };
  }
}

// Usage
async function checkEmail(email) {
  const result = await validateDomain(email);
  console.log(`${email}: ${result.reason}`);
  return result;
}

checkEmail('user@google.com');  // Domain exists
checkEmail('user@thisisnotarealdomain12345.com');  // Domain does not exist
Pelaksanaan Python
import dns.resolver

def validate_domain(email):
    try:
        domain = email.split('@')[1]
    except IndexError:
        return {'valid': False, 'reason': 'Invalid email format'}

    try:
        # Try to resolve A records
        answers = dns.resolver.resolve(domain, 'A')
        return {
            'valid': True,
            'reason': 'Domain exists',
            'addresses': [str(rdata) for rdata in answers]
        }
    except dns.resolver.NXDOMAIN:
        return {'valid': False, 'reason': 'Domain does not exist'}
    except dns.resolver.NoAnswer:
        return {'valid': False, 'reason': 'No DNS records found'}
    except dns.exception.Timeout:
        return {'valid': False, 'reason': 'DNS query timeout'}
    except Exception as e:
        return {'valid': False, 'reason': f'DNS error: {str(e)}'}

# Usage
result = validate_domain('user@gmail.com')
print(result)
Had
Domain boleh wujud tanpa menerima email. Sebaliknya, domain email yang sah mungkin gagal penyelesaian DNS buat sementara waktu kerana masalah rangkaian. Pengesahan domain memberikan lebih keyakinan daripada sintaks sahaja tetapi tidak mengesahkan kebolehsampai email.
Tahap Ketepatan: ~50-60% (menapis domain yang tidak wujud)
Kaedah 3: Pengesahan Rekod MX
Pengesahan rekod MX (Mail Exchange) adalah langkah yang ketara berbanding pemeriksaan domain asas. Rekod MX secara khusus menunjukkan pelayan mel mana yang bertanggungjawab menerima email untuk domain.
Apa Yang Diberitahu Oleh Rekod MX Kepada Kita
Rekod MX dalam DNS menyatakan:
- Pelayan mana yang mengendalikan email masuk untuk domain
- Susunan keutamaan berbilang pelayan mel
- Sama ada domain dikonfigurasikan untuk menerima email sama sekali
Domain tanpa rekod MX mungkin masih wujud tetapi tidak boleh menerima email.
Pelaksanaan Node.js
const dns = require('dns').promises;

async function validateMXRecords(email) {
  const domain = email.split('@')[1];

  if (!domain) {
    return { valid: false, reason: 'No domain found' };
  }

  try {
    const mxRecords = await dns.resolveMx(domain);

    if (mxRecords && mxRecords.length > 0) {
      // Sort by priority (lower number = higher priority)
      mxRecords.sort((a, b) => a.priority - b.priority);

      return {
        valid: true,
        reason: 'MX records found',
        mxRecords: mxRecords.map(mx => ({
          host: mx.exchange,
          priority: mx.priority
        }))
      };
    }

    return { valid: false, reason: 'No MX records configured' };
  } catch (error) {
    if (error.code === 'ENOTFOUND') {
      return { valid: false, reason: 'Domain does not exist' };
    }
    if (error.code === 'ENODATA') {
      // Some domains use A records as fallback for email
      try {
        const aRecords = await dns.resolve(domain);
        if (aRecords && aRecords.length > 0) {
          return {
            valid: true,
            reason: 'No MX records, but A records exist (fallback)',
            fallbackAddress: aRecords[0]
          };
        }
      } catch {
        // Ignore fallback check errors
      }
      return { valid: false, reason: 'No MX records and no fallback' };
    }
    return { valid: false, reason: `Error: ${error.message}` };
  }
}

// Example usage
async function checkMX(email) {
  const result = await validateMXRecords(email);
  console.log(`\n${email}:`);
  console.log(`Valid: ${result.valid}`);
  console.log(`Reason: ${result.reason}`);
  if (result.mxRecords) {
    console.log('MX Records:');
    result.mxRecords.forEach(mx => {
      console.log(`  Priority ${mx.priority}: ${mx.host}`);
    });
  }
  return result;
}

// Test different domains
checkMX('user@gmail.com');
checkMX('user@outlook.com');
checkMX('user@fakeinvaliddomain123.com');
Pelaksanaan Python
import dns.resolver

def validate_mx_records(email):
    try:
        domain = email.split('@')[1]
    except IndexError:
        return {'valid': False, 'reason': 'Invalid email format'}

    try:
        mx_records = dns.resolver.resolve(domain, 'MX')
        records = sorted(
            [(r.preference, str(r.exchange)) for r in mx_records],
            key=lambda x: x[0]
        )
        return {
            'valid': True,
            'reason': 'MX records found',
            'mx_records': [{'priority': p, 'host': h} for p, h in records]
        }
    except dns.resolver.NXDOMAIN:
        return {'valid': False, 'reason': 'Domain does not exist'}
    except dns.resolver.NoAnswer:
        # Check for A record fallback
        try:
            a_records = dns.resolver.resolve(domain, 'A')
            return {
                'valid': True,
                'reason': 'No MX records, using A record fallback',
                'fallback': str(a_records[0])
            }
        except:
            return {'valid': False, 'reason': 'No MX records and no fallback'}
    except Exception as e:
        return {'valid': False, 'reason': f'Error: {str(e)}'}

# Example usage
emails = ['user@gmail.com', 'user@microsoft.com', 'user@nodomainhere.xyz']
for email in emails:
    result = validate_mx_records(email)
    print(f"\n{email}:")
    print(f"  Valid: {result['valid']}")
    print(f"  Reason: {result['reason']}")
    if 'mx_records' in result:
        for mx in result['mx_records']:
            print(f"  MX: {mx['priority']} - {mx['host']}")
Memahami Hasil Rekod MX
Apabila anda membuat pertanyaan rekod MX untuk penyedia email utama, anda akan melihat hasil seperti:
Gmail (google.com):
- Keutamaan 5: gmail-smtp-in.l.google.com
- Keutamaan 10: alt1.gmail-smtp-in.l.google.com
- Keutamaan 20: alt2.gmail-smtp-in.l.google.com
Outlook (outlook.com):
- Keutamaan 10: outlook-com.olc.protection.outlook.com
Berbilang rekod MX menyediakan redundansi—jika satu pelayan mel tidak berfungsi, mesej akan dihalakan ke pelayan sandaran.
Tahap Ketepatan: ~70-75% (mengesahkan domain boleh menerima email)
Kaedah 4: Pengesahan Jabat Tangan SMTP
Pengesahan jabat tangan SMTP adalah kaedah yang paling canggih untuk memeriksa kewujudan email tanpa menghantar. Ia mensimulasikan permulaan proses penghantaran email, berhenti sebelum benar-benar menghantar mesej.
Bagaimana Pengesahan SMTP Berfungsi
Protokol SMTP mengikut urutan tertentu untuk penghantaran email. Pengesahan SMTP melaksanakan peringkat awal:
- Sambung ke pelayan mel (biasanya port 25)
- HELO/EHLO - Kenalkan diri anda kepada pelayan mel
- MAIL FROM - Nyatakan alamat penghantar
- RCPT TO - Nyatakan penerima (alamat yang anda sahkan)
- Analisa respons - Respons pelayan menunjukkan sama ada penerima wujud
Jika pelayan mel menerima arahan RCPT TO (kod respons 250), alamat email mungkin wujud. Penolakan (respons 5xx) biasanya bermakna alamat tidak sah.
Pelaksanaan Node.js
const net = require('net');
const dns = require('dns').promises;

class SMTPVerifier {
  constructor(timeout = 10000) {
    this.timeout = timeout;
  }

async verify(email) {
    const domain = email.split('@')[1];

// First, get MX records
    let mxHost;
    try {
      const mxRecords = await dns.resolveMx(domain);
      mxRecords.sort((a, b) => a.priority - b.priority);
      mxHost = mxRecords[0].exchange;
    } catch (error) {
      return {
        valid: false,
        reason: 'Could not resolve MX records',
        email
      };
    }

return new Promise((resolve) => {
      const socket = new net.Socket();
      let step = 0;
      let response = '';

const commands = [
        null, // Initial server greeting
        'EHLO verify.local\r\n',
        'MAIL FROM:<verify@verify.local>\r\n',
        `RCPT TO:<${email}>\r\n`,
        'QUIT\r\n'
      ];

socket.setTimeout(this.timeout);

socket.on('connect', () => {
        console.log(`Connected to ${mxHost}`);
      });

socket.on('data', (data) => {
        response = data.toString();
        const code = parseInt(response.substring(0, 3));

console.log(`Step ${step}: ${response.trim()}`);

// Handle each step
        if (step === 0) {
          // Server greeting - expect 220
          if (code === 220) {
            socket.write(commands[1]);
            step++;
          } else {
            resolve({ valid: false, reason: 'Server rejected connection', email });
            socket.destroy();
          }
        } else if (step === 1) {
          // EHLO response - expect 250
          if (code === 250) {
            socket.write(commands[2]);
            step++;
          } else {
            resolve({ valid: false, reason: 'EHLO rejected', email });
            socket.destroy();
          }
        } else if (step === 2) {
          // MAIL FROM response - expect 250
          if (code === 250) {
            socket.write(commands[3]);
            step++;
          } else {
            resolve({ valid: false, reason: 'MAIL FROM rejected', email });
            socket.destroy();
          }
        } else if (step === 3) {
          // RCPT TO response - this is the verification result
          socket.write(commands[4]);

if (code === 250) {
            resolve({ valid: true, reason: 'Email address exists', email });
          } else if (code === 550 || code === 551 || code === 553) {
            resolve({ valid: false, reason: 'Email address does not exist', email });
          } else if (code === 452 || code === 421) {
            resolve({ valid: null, reason: 'Server temporarily unavailable', email });
          } else {
            resolve({ valid: null, reason: `Uncertain: ${response.trim()}`, email });
          }
          socket.destroy();
        }
      });

socket.on('timeout', () => {
        resolve({ valid: null, reason: 'Connection timeout', email });
        socket.destroy();
      });

socket.on('error', (error) => {
        resolve({ valid: null, reason: `Socket error: ${error.message}`, email });
        socket.destroy();
      });

// Connect to mail server
      socket.connect(25, mxHost);
    });
  }
}

// Usage
async function verifyEmail(email) {
  const verifier = new SMTPVerifier();
  const result = await verifier.verify(email);
  console.log(`\nResult for ${email}:`);
  console.log(`Valid: ${result.valid}`);
  console.log(`Reason: ${result.reason}`);
  return result;
}

verifyEmail('test@example.com');
Pelaksanaan Python
import socket
import dns.resolver

class SMTPVerifier:
    def __init__(self, timeout=10):
        self.timeout = timeout

def get_mx_host(self, domain):
        """Get the primary MX host for a domain."""
        try:
            records = dns.resolver.resolve(domain, 'MX')
            mx_records = sorted(
                [(r.preference, str(r.exchange).rstrip('.')) for r in records],
                key=lambda x: x[0]
            )
            return mx_records[0][1]
        except Exception as e:
            return None

def verify(self, email):
        """Verify an email address via SMTP handshake."""
        try:
            domain = email.split('@')[1]
        except IndexError:
            return {'valid': False, 'reason': 'Invalid email format'}

mx_host = self.get_mx_host(domain)
        if not mx_host:
            return {'valid': False, 'reason': 'Could not resolve MX records'}

try:
            # Connect to mail server
            sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
            sock.settimeout(self.timeout)
            sock.connect((mx_host, 25))

# Receive greeting
            response = sock.recv(1024).decode()
            if not response.startswith('220'):
                return {'valid': False, 'reason': 'Server rejected connection'}

# Send EHLO
            sock.send(b'EHLO verify.local\r\n')
            response = sock.recv(1024).decode()
            if not response.startswith('250'):
                return {'valid': False, 'reason': 'EHLO rejected'}

# Send MAIL FROM
            sock.send(b'MAIL FROM:<verify@verify.local>\r\n')
            response = sock.recv(1024).decode()
            if not response.startswith('250'):
                return {'valid': False, 'reason': 'MAIL FROM rejected'}

# Send RCPT TO - this is the verification
            sock.send(f'RCPT TO:<{email}>\r\n'.encode())
            response = sock.recv(1024).decode()
            code = int(response[:3])

# Close connection
            sock.send(b'QUIT\r\n')
            sock.close()

# Analyze response
            if code == 250:
                return {'valid': True, 'reason': 'Email address exists'}
            elif code in [550, 551, 553]:
                return {'valid': False, 'reason': 'Email address does not exist'}
            elif code in [452, 421]:
                return {'valid': None, 'reason': 'Server temporarily unavailable'}
            else:
                return {'valid': None, 'reason': f'Uncertain response: {response}'}

except socket.timeout:
            return {'valid': None, 'reason': 'Connection timeout'}
        except socket.error as e:
            return {'valid': None, 'reason': f'Socket error: {str(e)}'}
        except Exception as e:
            return {'valid': None, 'reason': f'Error: {str(e)}'}

# Usage
verifier = SMTPVerifier()
result = verifier.verify('test@example.com')
print(f"Valid: {result['valid']}")
print(f"Reason: {result['reason']}")
Kod Respons SMTP Dijelaskan
Memahami kod respons SMTP adalah penting untuk mentafsir hasil pengesahan:
| Kod | Maksud | Tafsiran |
|---|---|---|
| 250 | OK | Alamat email wujud dan menerima mel |
| 251 | Pengguna bukan tempatan | Akan dimajukan ke alamat lain |
| 450 | Peti mel tidak tersedia | Masalah sementara, cuba lagi kemudian |
| 451 | Ralat tempatan | Masalah di pihak pelayan |
| 452 | Storan tidak mencukupi | Peti mel penuh |
| 550 | Peti mel tidak ditemui | Alamat email tidak wujud |
| 551 | Pengguna bukan tempatan | Tiada pemajuan dikonfigurasikan |
| 553 | Nama peti mel tidak sah | Ralat sintaks dalam nama peti mel |
Had Penting
Pengesahan SMTP mempunyai beberapa had yang ketara:
Domain Catch-All: Sesetengah pelayan mel menerima semua alamat tanpa mengira sama ada ia wujud, mengembalikan 250 untuk semuanya. Konfigurasi "catch-all" ini mengalahkan pengesahan SMTP.
Greylisting: Pelayan mungkin menolak mesej buat sementara waktu daripada penghantar yang tidak dikenali. Pengesahan anda mungkin mendapat penolakan yang akan berjaya pada percubaan semula.
Had Kadar: Pelayan mel sering mengehadkan percubaan sambungan. Pengesahan volum tinggi boleh mencetuskan sekatan.
Reputasi IP: Reputasi IP pelayan pengesahan anda mempengaruhi sama ada pelayan mel akan bertindak balas dengan jujur.
Sekatan Firewall: Banyak rangkaian menyekat trafik SMTP keluar pada port 25 atas sebab keselamatan.
Tahap Ketepatan: ~85-90% (apabila pelayan bertindak balas dengan jujur)
Kaedah 5: Perkhidmatan API Pengesahan Email
Untuk aplikasi pengeluaran, menggunakan API pengesahan email profesional menawarkan keseimbangan terbaik antara ketepatan, kelajuan, dan kebolehpercayaan. Perkhidmatan seperti BillionVerify mengendalikan semua kerumitan pengesahan berbilang kaedah sambil menyediakan pemeriksaan tambahan yang kaedah individu tidak dapat capai.
Kelebihan Pengesahan Berasaskan API
Ketepatan Lebih Tinggi: Perkhidmatan profesional menggabungkan semua kaedah pengesahan (sintaks, DNS, MX, SMTP) dengan kecerdasan tambahan seperti pengesanan email boleh guna, pengenalan alamat berasaskan peranan, dan pengendalian domain catch-all.
Infrastruktur Lebih Baik: Perkhidmatan API mengekalkan kumpulan IP khusus dengan reputasi kukuh, pelayan teragih untuk respons global yang lebih pantas, dan hubungan langsung dengan penyedia email utama.
Tiada Penyelenggaraan: Anda tidak perlu mengekalkan kod pengesahan SMTP, mengendalikan kes tepi, atau risau tentang pelayan pengesahan anda disekat.
Skalabiliti: API mengendalikan berjuta-juta pengesahan tanpa kebimbangan infrastruktur.
Integrasi API BillionVerify
Berikut adalah cara mengintegrasikan API BillionVerify untuk pengesahan email:
Contoh Node.js:
const axios = require('axios');

const BV_API_KEY = 'your_api_key_here';
const API_URL = 'https://api.billionverify.com/v1';

async function verifyEmailWithAPI(email) {
  try {
    const response = await axios.post(
      `${API_URL}/verify`,
      { email },
      {
        headers: {
          'Authorization': `Bearer ${BV_API_KEY}`,
          'Content-Type': 'application/json'
        }
      }
    );

const result = response.data;

return {
      email: result.email,
      valid: result.deliverable,
      status: result.status,
      details: {
        syntaxValid: result.syntax_valid,
        domainExists: result.domain_exists,
        mxRecords: result.mx_found,
        smtpCheck: result.smtp_check,
        disposable: result.is_disposable,
        roleAddress: result.is_role_address,
        catchAll: result.is_catch_all,
        freeProvider: result.is_free_provider
      },
      score: result.quality_score
    };
  } catch (error) {
    console.error('API Error:', error.response?.data || error.message);
    throw error;
  }
}

// Usage
async function main() {
  const emails = [
    'valid.user@gmail.com',
    'fake.address@company.com',
    'temp@10minutemail.com'
  ];

for (const email of emails) {
    const result = await verifyEmailWithAPI(email);
    console.log(`\n${email}:`);
    console.log(`  Deliverable: ${result.valid}`);
    console.log(`  Status: ${result.status}`);
    console.log(`  Quality Score: ${result.score}`);
    console.log(`  Disposable: ${result.details.disposable}`);
    console.log(`  Catch-All: ${result.details.catchAll}`);
  }
}

main();
Contoh Python:
import requests

BV_API_KEY = 'your_api_key_here'
API_URL = 'https://api.billionverify.com/v1'

def verify_email_with_api(email):
    """Verify an email address using BillionVerify API."""
    headers = {
        'Authorization': f'Bearer {BV_API_KEY}',
        'Content-Type': 'application/json'
    }

response = requests.post(
        f'{API_URL}/verify',
        json={'email': email},
        headers=headers
    )

if response.status_code != 200:
        raise Exception(f'API Error: {response.text}')

result = response.json()

return {
        'email': result['email'],
        'valid': result['deliverable'],
        'status': result['status'],
        'details': {
            'syntax_valid': result['syntax_valid'],
            'domain_exists': result['domain_exists'],
            'mx_records': result['mx_found'],
            'smtp_check': result['smtp_check'],
            'disposable': result['is_disposable'],
            'role_address': result['is_role_address'],
            'catch_all': result['is_catch_all'],
            'free_provider': result['is_free_provider']
        },
        'score': result['quality_score']
    }

# Usage
emails = ['user@gmail.com', 'contact@company.com', 'test@tempmail.com']

for email in emails:
    try:
        result = verify_email_with_api(email)
        print(f"\n{email}:")
        print(f"  Deliverable: {result['valid']}")
        print(f"  Status: {result['status']}")
        print(f"  Quality Score: {result['score']}")
    except Exception as e:
        print(f"Error verifying {email}: {e}")
Integrasi Borang Masa Nyata
Untuk borang pendaftaran, BillionVerify menawarkan pengesahan masa nyata yang boleh mengesahkan alamat email semasa pengguna menaip:
// React component example
import { useState, useCallback } from 'react';
import debounce from 'lodash/debounce';

function EmailInput() {
  const [email, setEmail] = useState('');
  const [validation, setValidation] = useState(null);
  const [loading, setLoading] = useState(false);

const verifyEmail = useCallback(
    debounce(async (emailToVerify) => {
      if (!emailToVerify || emailToVerify.length < 5) return;

setLoading(true);
      try {
        const response = await fetch('/api/verify-email', {
          method: 'POST',
          headers: { 'Content-Type': 'application/json' },
          body: JSON.stringify({ email: emailToVerify })
        });
        const result = await response.json();
        setValidation(result);
      } catch (error) {
        console.error('Verification failed:', error);
      } finally {
        setLoading(false);
      }
    }, 500),
    []
  );

const handleChange = (e) => {
    const newEmail = e.target.value;
    setEmail(newEmail);
    verifyEmail(newEmail);
  };

return (
    <div className="email-input-wrapper">
      <input
        type="email"
        value={email}
        onChange={handleChange}
        placeholder="Enter your email"
        className={validation?.valid === false ? 'invalid' : ''}
      />
      {loading && <span className="loading">Verifying...</span>}
      {validation && !loading && (
        <span className={validation.valid ? 'valid' : 'invalid'}>
          {validation.valid ? '✓ Valid email' : '✗ ' + validation.reason}
        </span>
      )}
    </div>
  );
}
Tahap Ketepatan: Pengesahan berbilang lapisan (menggabungkan semua kaedah dengan kecerdasan tambahan)
Perbandingan Kaedah: Memilih Pendekatan Yang Tepat
Berikut adalah perbandingan komprehensif untuk membantu anda memilih kaedah pengesahan yang tepat untuk keperluan anda:
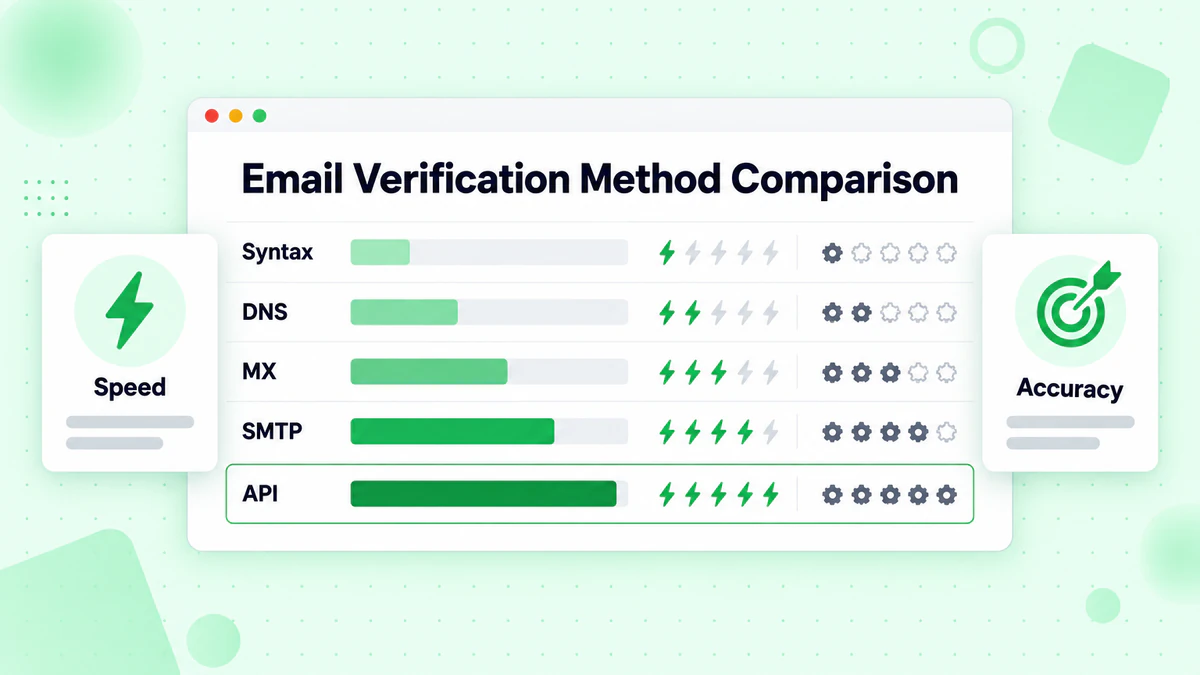
| Kaedah | Ketepatan | Kelajuan | Kerumitan | Kos | Terbaik Untuk |
|---|---|---|---|---|---|
| Pengesahan Sintaks | 30-40% | Segera | Rendah | Percuma | Penapisan barisan pertama |
| Pemeriksaan Domain/DNS | 50-60% | Pantas | Rendah | Percuma | Pra-pemeriksaan pantas |
| Pengesahan Rekod MX | 70-75% | Pantas | Sederhana | Percuma | Pengesahan borang |
| Jabat Tangan SMTP | 85-90% | Perlahan | Tinggi | Infrastruktur | Pembersihan batch |
| Perkhidmatan API | 97-99% | Pantas | Rendah | Setiap pertanyaan | Sistem pengeluaran |
Cadangan Mengikut Kes Penggunaan
Borang Pendaftaran: Gunakan gabungan pengesahan sintaks sisi klien untuk maklum balas segera ditambah pengesahan API semasa hantar. Ini memberikan pengalaman pengguna yang lancar sambil memastikan kualiti data.
Kempen Pemasaran Email: Gunakan perkhidmatan API untuk pengesahan pukal sebelum menghantar. Kos setiap pengesahan jauh lebih rendah daripada kerosakan daripada kadar lantunan yang tinggi.
Projek Pembersihan Data: Perkhidmatan API dengan keupayaan muat naik pukal menawarkan keseimbangan terbaik antara ketepatan dan kecekapan untuk membersihkan senarai sedia ada.
Pembangunan/Pengujian: Pengesahan sintaks dan MX memberikan ketepatan yang mencukupi untuk persekitaran pembangunan di mana ketepatan sempurna tidak kritikal.
Amalan Terbaik untuk Pengesahan Email
Laksanakan Berbilang Lapisan
Jangan bergantung pada satu kaedah pengesahan. Laksanakan pendekatan berlapis:
- Segera: Pengesahan sintaks di sisi klien
- Semasa Hantar: Pemeriksaan rekod MX untuk pengesahan sisi pelayan yang pantas
- Sebelum Kempen: Pengesahan API penuh untuk pengesahan kebolehsampai
Kendalikan Kes Tepi Dengan Baik
Sesetengah hasil pengesahan tidak konklusif (domain catch-all, kegagalan sementara). Reka bentuk sistem anda untuk:
- Terima alamat dengan hasil pengesahan yang tidak pasti tetapi tandakan untuk semakan
- Laksanakan logik percubaan semula untuk kegagalan sementara
- Jejak hasil pengesahan untuk mengenal pasti corak
Sahkan Pada Masa Yang Tepat
- Pendaftaran: Sahkan sebelum penciptaan akaun
- Import: Sahkan semasa mengimport senarai daripada sumber luaran
- Berkala: Sahkan semula alamat tidak aktif sebelum kempen penglibatan semula
- Sebelum Penghantaran Besar: Sentiasa sahkan sebelum kempen besar
Hormati Had Kadar
Sama ada menggunakan pengesahan SMTP anda sendiri atau API, hormati had kadar untuk mengekalkan hubungan baik dengan pelayan mel dan penyedia perkhidmatan.
Kesimpulan
Mengesahkan alamat email tanpa menghantar email sebenar bukan sahaja mungkin tetapi penting untuk mengekalkan kebolehsampai email dan reputasi penghantar. Daripada pemeriksaan sintaks mudah hingga pengesahan berasaskan API yang canggih, anda mempunyai berbilang pilihan bergantung pada keperluan ketepatan dan keupayaan teknikal anda.
Untuk kebanyakan aplikasi pengeluaran, kami mengesyorkan:
- Mula mudah: Laksanakan pengesahan sintaks untuk maklum balas segera
- Tambah kedalaman: Sertakan pemeriksaan DNS dan MX untuk pengesahan sisi pelayan
- Pergi profesional: Gunakan perkhidmatan API seperti BillionVerify untuk pengesahan kualiti pengeluaran
Bersedia untuk melaksanakan pengesahan email profesional? Lihat alat pemeriksa email kami untuk melihat pengesahan dalam tindakan, atau terokai API BillionVerify untuk integrasi lancar ke dalam aplikasi anda.
Dengan melaksanakan pengesahan email yang betul, anda akan melindungi reputasi penghantar anda, meningkatkan kadar kebolehsampai, dan memastikan mesej anda sampai kepada orang yang ingin menerimanya. Mula mengesahkan dengan lebih bijak hari ini.
Pasukan yang menggunakan Instantly atau Smartlead meningkatkan kebolehsampai dengan membersihkan senarai melalui BillionVerify sebelum setiap kempen.
Bandingkan BillionVerify dengan ZeroBounce dari segi ketepatan dan kelajuan sebelum memilih pembekal pengesahan.
Tonton video: Pemeriksa email: cara menyemak alamat email secara percuma
Tonton video: Apakah pengesahan email dan bagaimana ia berfungsi?