🎬 BillionVerify Video-Tutorials: kurze Anleitungen zur E-Mail-Verifizierung, zu kostenlosen Tools und zur Lead-Bereinigung.Videos ansehen
Kostenloser Header-Analyzer

E-Mail-Header-Analyzer

Fügen Sie einen rohen Header-Block ein: Dieser kostenlose E-Mail-Header-Analyzer zeigt SPF-, DKIM- und DMARC-Ergebnisse, den vollständigen Zustellpfad und jedes wichtige Header-Feld. Parsen Sie E-Mail-Header kostenlos online in Ihrem Browser – es wird kein Header-Text hochgeladen.

Email Header Analyzer mit Header-Block, Analysieren-Button und grünen Zeilen SPF, DKIM und DMARC bestanden

Header in den Header-Analyzer einfügen

Was sind E-Mail-Header und was enthalten sie?

Jede E-Mail besteht aus zwei Teilen: dem sichtbaren Inhalt (Text, Bilder und HTML, die Sie lesen) und den technischen Headern oberhalb des Inhalts. Header halten den gesamten Zustellweg der Nachricht fest, dazu Authentifizierungsergebnisse, Spam-Bewertungen und Metadaten wie Absender, Empfänger, Betreff und Zeitstempel. Die meisten E-Mail-Programme blenden Header in der normalen Ansicht aus, sie sind aber immer vorhanden und lassen sich über die Option „Original anzeigen“ oder „Header anzeigen“ Ihres Mailprogramms einblenden.

E-Mail-Header zu analysieren ist einer der zuverlässigsten Wege, Zustellprobleme zu diagnostizieren, verdächtige Phishing-Nachrichten zu untersuchen und zu prüfen, ob Ihre Authentifizierung (SPF, DKIM, DMARC) bei einer echten Nachricht korrekt funktioniert.
E-Mail-Header-Aufbau aus Von-, An-, Betreff- und Received-Zeilen in einem Monospace-Header-Block

So finden Sie E-Mail-Header in verschiedenen Mailprogrammen

  • Gmail: Öffnen Sie die Nachricht, klicken Sie oben rechts auf das Dreipunktemenü (⋮) und wählen Sie „Original anzeigen“. Kopieren Sie den gesamten Inhalt aus dem Fenster.
  • Outlook (Web): Öffnen Sie die Nachricht, klicken Sie auf das Dreipunktemenü und wählen Sie dann Ansicht → Nachrichtenquelle anzeigen.
  • Apple Mail: Öffnen Sie die Nachricht und wählen Sie dann Darstellung → Nachricht → Alle Header, oder drücken Sie Umschalt + Befehl + H.
  • Thunderbird: Öffnen Sie die Nachricht und wählen Sie dann Ansicht → Kopfzeilen → Alle.
  • Yahoo Mail: Öffnen Sie die Nachricht und klicken Sie auf Mehr → Rohnachricht anzeigen.

Kopieren Sie alles von der ersten Header-Zeile (meist Delivered-To: oder Return-Path:) bis zur Leerzeile vor dem Nachrichtentext.
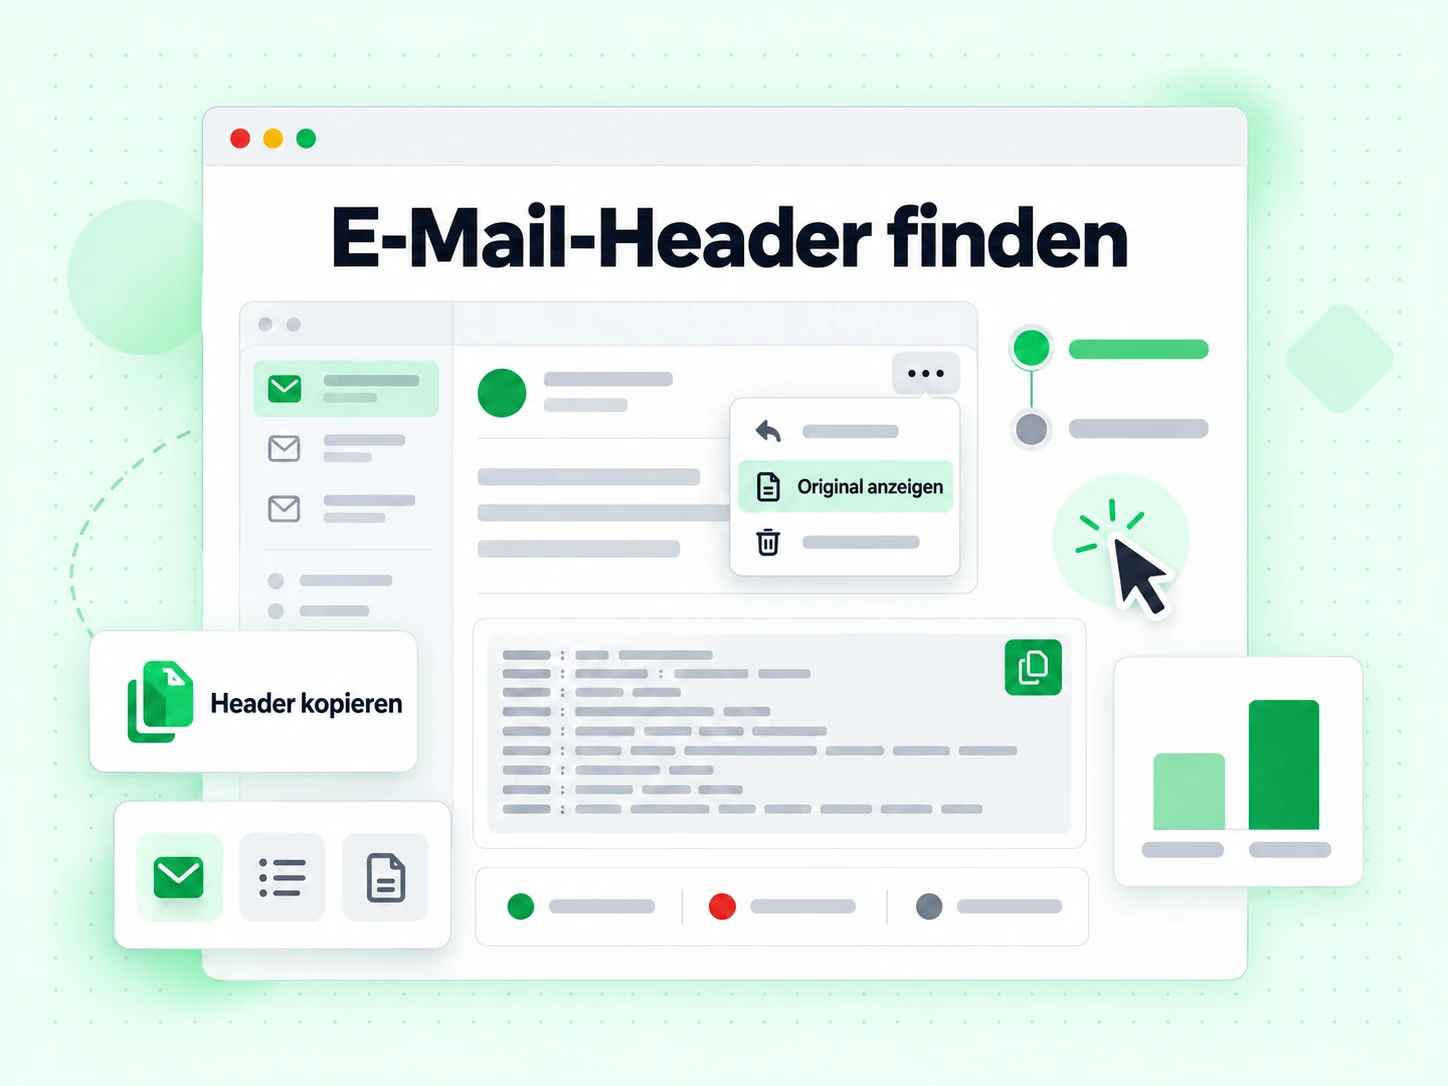
E-Mail-Header finden im Mail-Client mit Original anzeigen-Menüpunkt und Header kopieren-Karte

Wichtige Header, auf die Sie achten sollten

Die wichtigsten Header zur Diagnose von Zustellproblemen sind:

  • Authentication-Results: Zeigt die SPF-, DKIM- und DMARC-Ergebnisse (bestanden/fehlgeschlagen), wie sie der empfangende Server bewertet hat. Das ist der wichtigste Header zur Diagnose von Authentifizierungsfehlern.
  • Received: Ein Eintrag pro Station auf dem Zustellweg. Von unten nach oben gelesen ergibt sich die zeitliche Reihenfolge. Jeder Eintrag enthält meist Hostnamen des Servers, IP-Adresse und Zeitstempel.
  • X-Spam-Score / X-Spam-Status: Wird von Spamfiltern wie SpamAssassin hinzugefügt. Zeigt den numerischen Wert und welche Regeln ausgelöst wurden.
  • DKIM-Signature: Die tatsächliche DKIM-Signatur, die der sendende Server angehängt hat. Enthält Selector, Domain und kryptografische Signatur.
  • Return-Path: Der Envelope-Absender — die Adresse für Bounce-Benachrichtigungen, die SPF prüft.
  • Message-ID: Eine eindeutige Kennung der Nachricht, nützlich, um sie in Logdateien nachzuverfolgen.

Was Authentifizierungsergebnisse für die Zustellbarkeit bedeuten

Eine Nachricht mit spf=pass dkim=pass dmarc=pass im Header Authentication-Results hat die besten Chancen auf eine Platzierung im Posteingang. Jeder Fehler hier sollte untersucht werden. Ein SPF-Fehler bedeutet oft, dass die sendende IP nicht in Ihrem SPF-Eintrag steht. Ein DKIM-Fehler kann heißen, dass die Signatur fehlt, abgelaufen ist oder der öffentliche Schlüssel im DNS nicht zum privaten Signierschlüssel passt. Ein DMARC-Fehler bedeutet, dass weder SPF noch DKIM zur Absenderdomain passten.

Die Header-Analyse zeigt, was mit einer bestimmten Nachricht passiert ist. Um Probleme vor dem Versand zu vermeiden, nutzen Sie die E-Mail-Verifizierung für Ihre Liste und prüfen Sie Ihre Authentifizierung mit unseren SPF-, DKIM- und DMARC-Generatoren. Bei großen Listen binden die Massenverifizierung und die Validierungs-API die Prüfung in Ihren Ablauf ein.

Was ein Header enthält

Was ein kostenloser E-Mail-Header-Analyzer im Header liest

Jede Nachricht enthält einen Header-Block, den der Empfänger nie sieht. Ein kostenloser E-Mail-Header-Analyzer zerlegt diesen Header in die Felder, die tatsächlich erklären, was mit der Nachricht geschehen ist.

Die Received-Header-Kette ist der Zustellpfad

Jeder Server, der eine Nachricht verarbeitet, stellt seinen eigenen Received-Header voran. Daher wird die Kette von unten nach oben gelesen: Der älteste Hop steht zuletzt. Der E-Mail-Header-Analyzer kehrt sie in die chronologische Reihenfolge um – nur so lässt sich eine Verzögerung erkennen.

Die Zeitstempel der einzelnen Received-Header zeigen, wo eine Nachricht gewartet hat. Eine Lücke von zwölf Stunden zwischen zwei Hops ist eine Warteschlange, kein Netzwerkproblem, und der Header-Analyzer macht sie sofort sichtbar.

Der Authentication-Results-Header enthält die Ergebnisse

Der empfangende Server schreibt seine eigenen Schlussfolgerungen in diesen Header. Ein kostenloser E-Mail-Header-Analyzer liest sie aus, statt die Prüfungen erneut auszuführen, denn das Ergebnis des Empfängers hat über die Zustellung entschieden.

Dies ist der nützlichste Header zur Diagnose von Spoofing- und Zustellbarkeitsproblemen. Drei Ergebnisse in einem Header – der Header-Analyzer trennt sie, damit ein DKIM pass nie mit einem DMARC pass verwechselt wird.

Return-Path-Header und From-Header unterscheiden sich

Der Return-Path-Header ist der Envelope-Absender, den SPF autorisiert. Der From-Header ist das, was der Empfänger sieht. Wenn beide Header voneinander abweichen, entscheidet das DMARC-Alignment, ob es sich um eine legitime Weiterleitung oder Spoofing handelt.

Ein E-Mail-Header-Analyzer, der beide Header-Felder nebeneinander anzeigt, macht die Abweichung auf einen Blick sichtbar; das Lesen eines rohen Headers dauert dagegen Minuten.

Message-ID, Date und die Header-Felder für den Spam-Score

Der Message-ID-Header identifiziert die Nachricht eindeutig und ist das, wonach das Supportteam eines Anbieters fragt. Der Date-Header ist die Zeitangabe des Absenders, nicht die Zustellzeit – die Received-Header-Kette zeigt die tatsächlichen Zeiten.

Filterbewertungen wie der X-Spam-Status-Header erscheinen, wenn der Empfänger sie hinzufügt. Der Header-Analyzer zeigt den jeweiligen Header an, den das empfangende System geschrieben hat.

Ergebnisse verstehen

Was die einzelnen Header-Ergebnisse bedeuten

Vier Kombinationen decken nahezu alles ab, was ein kostenloser E-Mail-Header-Analyzer im Authentication-Results-Header anzeigt.

SPF bestanden, DKIM bestanden, DMARC bestanden

Vollständig authentifiziert und aligned. Ist diese Nachricht trotzdem im Spam gelandet, liegt es nicht an der Authentifizierung – prüfen Sie Inhalt, Reputation und bisherige Beschwerden.

So sieht ein intakter Header im E-Mail-Header-Analyzer aus. Es lohnt sich, eine eigene Testsendung zu analysieren, um dieses Muster kennenzulernen.

SPF fehlgeschlagen, DKIM bestanden, DMARC bestanden

Das typische Muster einer weitergeleiteten E-Mail. Durch die Weiterleitung ändert sich die zustellende IP, sodass SPF fehlschlägt, während die DKIM-Signatur vollständig erhalten bleibt und für das DMARC-Alignment sorgt.

Kein Problem. Ein E-Mail-Header-Analyzer, der diese Kombination als Fehler einstuft, wäre irreführend.

SPF bestanden, DKIM fehlgeschlagen, DMARC bestanden

Meist wurde die Nachricht unterwegs verändert – etwa durch eine Mailingliste, die eine Fußzeile anhängt, oder durch eine Sicherheitslösung, die Links umschreibt. Die Signatur stimmt dann nicht mehr mit dem Inhalt überein.

Das Alignment bleibt über SPF bestehen, daher ist die Zustellung nicht beeinträchtigt. Tritt dies bei jeder Sendung auf, lohnt sich eine Prüfung im kostenlosen E-Mail-Header-Analyzer.

DMARC fail

Weder SPF noch DKIM haben einen aligned Pass erzielt. Bei einer durchgesetzten Richtlinie wird die Nachricht in Quarantäne verschoben oder vollständig abgewiesen.

Lesen Sie den vom E-Mail-Header-Analyzer extrahierten Authentication-Results-Header, ermitteln Sie den fehlgeschlagenen Mechanismus und korrigieren Sie den betreffenden Eintrag auf Absenderseite.

Anwendung

Wann Sie E-Mail-Header kostenlos online parsen sollten

Der Header-Analyzer beantwortet Fragen, die kein anderes Tool klären kann – anhand eines Headers, den Sie bereits haben.

  1. 1

    Eine Nachricht ist verspätet angekommen

    Lesen Sie die Received-Header-Kette von unten nach oben und achten Sie auf die Abstände zwischen den Zeitstempeln. Der Hop mit dem Zeitsprung hat die Nachricht in eine Warteschlange gestellt – und nur der Header zeichnet dies auf.

    Keine andere Quelle liefert Ihnen diese Information. Die Zustellprotokolle auf Ihrer Seite enden bei der Übergabe; der Header dokumentiert den restlichen Weg.

  2. 2

    Eine Nachricht wirkt wie Spoofing

    Vergleichen Sie den Return-Path-Header mit dem From-Header und lesen Sie dann das DMARC-Ergebnis. Diese beiden Header-Prüfungen klären die meisten verdächtigen Nachrichten in weniger als einer Minute.

    Der kostenlose E-Mail-Header-Analyzer berücksichtigt nur die eingegangene Nachricht. Prüfen Sie die Absenderadresse selbst mit „Ist diese E-Mail legitim?“, um festzustellen, ob dahinter ein funktionierendes Postfach steht.

  3. 3

    Ihre eigenen E-Mails landen im Spam

    Senden Sie eine Nachricht an ein Konto bei einem anderen Anbieter und parsen Sie dann den Header der dort angekommenen Kopie kostenlos online. Die Header-Ergebnisse des Empfängers sind aussagekräftiger als jede Prognose.

    Wenn der Header-Analyzer eine einwandfreie Authentifizierung anzeigt, liegt das Problem am Inhalt oder an der Reputation und nicht an der Konfiguration.

  4. 4

    Sie benötigen eine Message-ID für den Support

    Anbieter verlangen den Message-ID-Header, bevor sie einen Fall prüfen. Der E-Mail-Header-Analyzer extrahiert diesen Header, ohne dass Sie den rohen Text durchsuchen müssen.

    Kopieren Sie ihn exakt aus dem E-Mail-Header-Analyzer, einschließlich der spitzen Klammern.

Grenzen

Was ein Header-Analyzer nicht erkennen kann

Ein Header protokolliert, was geschehen ist; er ist weder eine Prognose noch ein Identitätsnachweis.

Ein Header kann oberhalb des vertrauenswürdigen Hops gefälscht sein

Jeder Header, den ein Absender schreibt, kann gefälscht werden. Verlässlich sind nur die Received-Header-Zeilen, die von Servern Ihres Vertrauens hinzugefügt wurden. Deshalb muss die Header-Kette vom empfangenden Ende aufwärts gelesen werden.

Ein kostenloser E-Mail-Header-Analyzer zeigt die gesamte Kette; Sie müssen weiterhin selbst beurteilen, wo in diesem Header der vertrauenswürdige Bereich beginnt.

Er prüft Ihre Versandkonfiguration nicht

Der Header-Analyzer liest eine einzelne, bereits zugestellte Nachricht. Ein Header kann nicht feststellen, ob Ihr SPF-Eintrag das Limit von zehn Lookups einhält oder Ihre DMARC-Richtlinie korrekt festgelegt ist.

Verwenden Sie dafür die Checker auf Absenderseite statt eines E-Mail-Header-Analyzers – ein Header liefert Belege zu einer Nachricht, nicht zu Ihrer Konfiguration.

Er kann interne Filterentscheidungen nicht sehen

Große Mailbox-Anbieter erklären die Ablage im Spam-Ordner nur selten im Header. Fehlt dort eine Erklärung, beweist das nicht, dass nichts geschehen ist.

Nur die Postmaster-Tools des Anbieters bieten Einblick in diese Ebene.

Er sagt nichts über die Empfängeradresse aus

Das Parsen eines Headers liefert Informationen zu einer zugestellten Nachricht. Ob die Adressen in Ihrer Liste existieren, ist eine andere Frage, die kein Header beantwortet.

Verwenden Sie dafür den E-Mail-Verifizierer; ein sauberer Header und eine nicht erreichbare Empfängeradresse können durchaus zusammen auftreten.

Referenz

Header-Spezifikationen und ergänzende Tools

Die Header-Syntax wird von der IETF definiert; die Tools neben diesem kostenlosen E-Mail-Header-Analyzer decken die Absenderseite ab.

RFC 5322 definiert die Header-Felder

Der RFC 5322 definiert die Syntax der Header-Felder, die jeder E-Mail-Header-Analyzer parst, darunter Received, From und Message-ID.

Authentication-Results wird separat in RFC 8601 definiert. Deshalb behandelt ein Header-Analyzer diesen Header als eigenen Abschnitt.

Prüfen Sie Ihre eigenen Einträge, nicht nur den Header

Ein Header zeigt das Ergebnis eines Empfängers. Der SPF Checker und der DMARC Checker zeigen, ob Ihre eigenen Einträge für einen Pass richtig konfiguriert sind.

Parsen Sie E-Mail-Header kostenlos online, um zu sehen, was geschehen ist; mit diesen Tools ändern Sie, was als Nächstes geschieht.

Verifizieren Sie anschließend die Liste

Authentifizierung ist nur die halbe Arbeit. Massenverifizierung von E-Mails entfernt nicht erreichbare Adressen, die Ihrer Absenderreputation schaden – unabhängig davon, wie sauber Ihre Header sind.

Ein kostenloser E-Mail-Header-Analyzer und eine verifizierte Liste lösen die beiden Hälften desselben Zustellbarkeitsproblems.

Häufig gestellte Fragen

1. Werden meine E-Mail-Header an Ihre Server gesendet?

Nein. Der E-Mail-Header-Analyzer läuft vollständig in Ihrem Browser. Der eingefügte Header-Text verlässt die Seite nie. Deshalb können Sie E-Mail-Header kostenlos online parsen – ohne Konto und ohne sich Gedanken über den Inhalt des Headers machen zu müssen.

2. Wie übernehme ich einen Header aus Gmail in den Analyzer?

Öffnen Sie die Nachricht, rufen Sie das Drei-Punkte-Menü auf und wählen Sie „Original anzeigen“. Kopieren Sie den Header-Block oben aus dieser Ansicht und fügen Sie ihn in den E-Mail-Header-Analyzer ein. In Outlook heißt dieselbe Ansicht „Nachrichtendetails“; der Header-Analyzer akzeptiert beide Formate.

3. Der Header zeigt SPF fail, aber DKIM pass. Ist das schlimm?

In der Regel nicht. Diese Kombination ist typisch für weitergeleitete E-Mails: Durch die Weiterleitung ändert sich die zustellende IP, sodass SPF fehlschlägt, während die DKIM-Signatur erhalten bleibt und für das DMARC-Alignment sorgt. Ein kostenloser E-Mail-Header-Analyzer, der dies als Fehler einstuft, wäre irreführend.

4. Warum zeigt der Header mehrere Server?

Jeder Server, der die Nachricht verarbeitet, stellt seinen eigenen Received-Header voran. Die Header-Kette wird von unten nach oben gelesen, der älteste Eintrag steht zuletzt. Unser E-Mail-Header-Analyzer ordnet die Header chronologisch, damit Sie sehen, wo die Nachricht tatsächlich gewartet hat.

5. Wozu dient der Message-ID-Header?

Sie identifiziert die Nachricht eindeutig und ist das Erste, wonach das Supportteam eines Anbieters fragt. Der E-Mail-Header-Analyzer extrahiert sie, damit Sie nicht im rohen Header-Text danach suchen müssen.

6. Im Header steht DMARC fail. Wie behebe ich das?

DMARC fail bedeutet, dass weder SPF noch DKIM einen aligned Pass erzielt haben. Lesen Sie den vom E-Mail-Header-Analyzer extrahierten Authentication-Results-Header, ermitteln Sie den fehlgeschlagenen Mechanismus und korrigieren Sie dann den betreffenden Eintrag auf Absenderseite mit dem SPF- oder DMARC-Checker.

E-Mail-Header-Analyzer

Adressen vor dem Versand verifizieren

Ein Header erklärt eine zugestellte Nachricht. Ungültige Adressen verursachen Bounces, die kein Header-Analyzer beheben kann – parsen Sie hier E-Mail-Header kostenlos online und verifizieren Sie anschließend die Liste.

E-Mail-Header kostenlos online parsen · Header-Analyzer läuft im Browser · SPF-, DKIM- und DMARC-Header-Ergebnisse · Header-Analyzer ohne Konto

0
Credits für unbekannte Ergebnisse
Echtzeit
API-Geschwindigkeit
$0.00014
Pro E-Mail
600/Monat
Für immer kostenlos