Apakah header e-mel dan apa kandungannya?
Setiap mesej e-mel mempunyai dua bahagian: badan yang kelihatan (teks, imej dan HTML yang anda baca) dan header teknikal yang berada di atas badan. Header merekodkan seluruh sejarah penghalaan mesej, keputusan pengesahan, skor spam dan metadata seperti penghantar, penerima, subjek dan cap masa. Kebanyakan klien e-mel menyembunyikan header daripada paparan biasa, tetapi header sentiasa ada dan boleh dipaparkan melalui pilihan "tunjukkan asal" atau "lihat header" pada klien e-mel anda.
Menganalisis header e-mel ialah salah satu cara paling boleh dipercayai untuk mendiagnosis masalah penghantaran, menyiasat mesej pancingan data yang disyaki dan mengesahkan bahawa tetapan pengesahan anda (SPF, DKIM, DMARC) berfungsi dengan betul pada mesej sebenar.
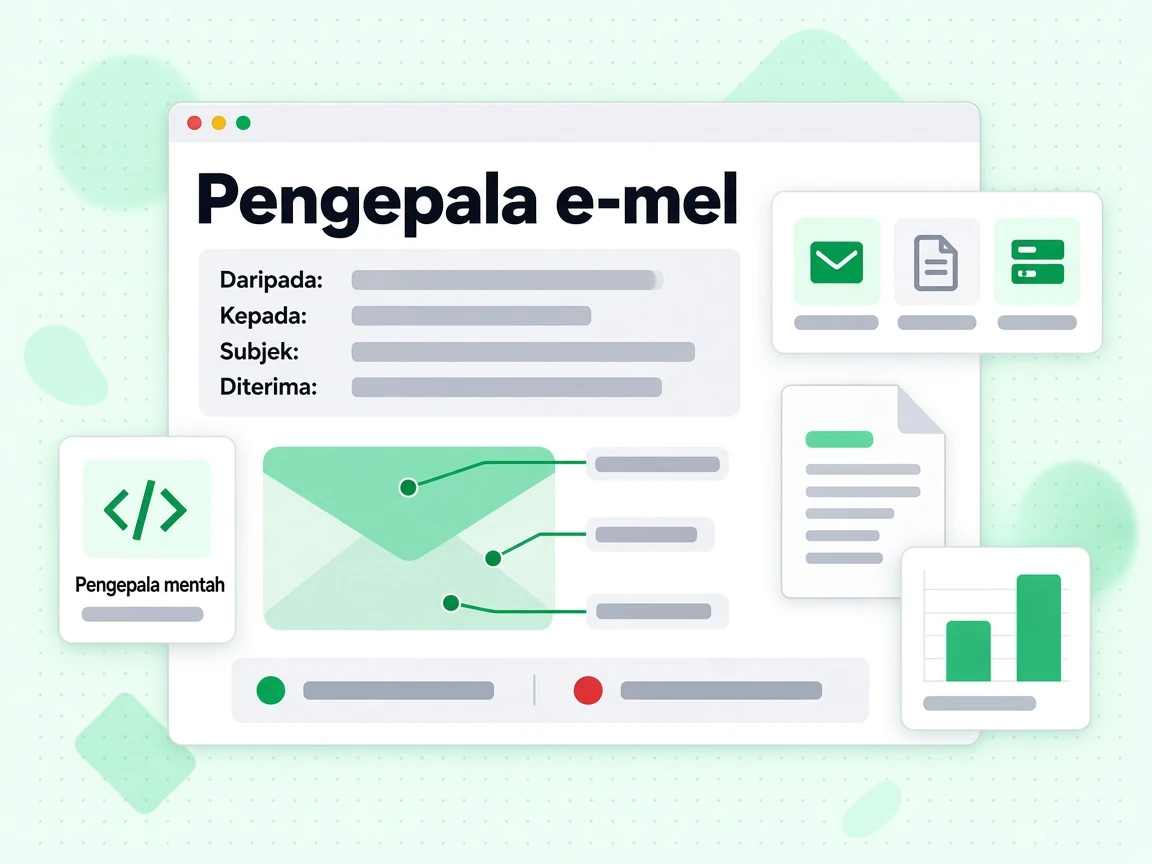
Cara mencari header e-mel dalam pelbagai klien e-mel
- Gmail: Buka mesej, klik menu tiga titik (⋮) di penjuru kanan atas, kemudian pilih "Tunjukkan asal". Salin semua kandungan daripada tetingkap itu.
- Outlook (web): Buka mesej, klik menu tiga titik, kemudian pilih Lihat → Lihat sumber mesej.
- Apple Mail: Buka mesej, kemudian pilih Paparan → Mesej → Semua Header, atau tekan Shift + Command + H.
- Thunderbird: Buka mesej, kemudian pilih Lihat → Header → Semua.
- Yahoo Mail: Buka mesej, klik Lagi → Lihat Mesej Mentah.
Salin semuanya bermula daripada baris header pertama (biasanya Delivered-To: atau Return-Path:) sehingga baris kosong sebelum badan e-mel.
Header utama yang perlu diperhatikan
Header yang paling penting untuk mendiagnosis masalah penghantaran ialah:
- Authentication-Results: Menunjukkan keputusan lulus/gagal SPF, DKIM dan DMARC seperti yang dinilai oleh pelayan penerima. Ini header paling penting untuk mendiagnosis kegagalan pengesahan.
- Received: Satu entri bagi setiap lompatan pada laluan penghantaran. Dibaca dari bawah ke atas, ia memberi urutan kronologi. Setiap entri biasanya merangkumi nama hos pelayan, alamat IP dan cap masa.
- X-Spam-Score / X-Spam-Status: Ditambah oleh penapis spam seperti SpamAssassin. Menunjukkan skor berangka dan peraturan mana yang dicetuskan.
- DKIM-Signature: Tandatangan DKIM sebenar yang dilampirkan oleh pelayan penghantar. Mengandungi selector, domain dan tandatangan kriptografi.
- Return-Path: Penghantar sampul — alamat yang digunakan untuk pemberitahuan lantunan dan disemak oleh SPF.
- Message-ID: Pengecam unik bagi mesej, berguna untuk menjejakinya dalam fail log.
Maksud keputusan pengesahan bagi kebolehhantaran e-mel
Mesej yang menunjukkan spf=pass dkim=pass dmarc=pass dalam header Authentication-Results mempunyai peluang terbaik untuk masuk ke peti masuk. Sebarang kegagalan di sini perlu disiasat. Kegagalan SPF selalunya bermaksud IP penghantar tiada dalam rekod SPF anda. Kegagalan DKIM boleh bermaksud tandatangan tiada, telah tamat tempoh, atau kunci awam dalam DNS tidak sepadan dengan kunci peribadi yang digunakan untuk menandatangan. Kegagalan DMARC bermaksud sama ada SPF mahupun DKIM tidak sejajar dengan domain From.
Analisis header memberitahu anda apa yang berlaku kepada sesuatu mesej tertentu. Untuk mencegah masalah sebelum menghantar, gunakan pengesahan e-mel pada senarai anda dan semak konfigurasi pengesahan anda dengan penjana SPF, DKIM dan DMARC kami. Untuk senarai besar, pengesahan pukal dan API pengesahan membolehkan anda menyepadukan semakan ke dalam aliran kerja anda.