🎬 Découvrez les tutoriels vidéo BillionVerify : de courts guides sur la vérification d'e-mails, les outils gratuits et le nettoyage de leads.Voir les vidéos
Analyseur d’en-têtes gratuit

Analyseur d'en-têtes e-mail

Collez un bloc d’en-têtes bruts : cet analyseur gratuit affiche les résultats SPF, DKIM et DMARC, le parcours de livraison complet et chaque champ d’en-tête clé. Analysez gratuitement vos en-têtes d’e-mail dans votre navigateur : aucun texte n’est envoyé.

Email Header Analyzer : interface avec De :, Reçu :, Objet :, Analyser, SPF réussi

Collez votre en-tête dans l’analyseur

Que sont les en-têtes d'un e-mail et que contiennent-ils ?

Chaque e-mail se compose de deux parties : le corps visible (le texte, les images et le HTML que vous lisez) et les en-têtes techniques placés au-dessus du corps. Les en-têtes enregistrent tout l'historique d'acheminement du message, les résultats d'authentification, les scores de spam et des métadonnées comme l'expéditeur, le destinataire, l'objet et les horodatages. La plupart des clients de messagerie masquent les en-têtes dans l'affichage normal, mais ils sont toujours présents et peuvent être affichés via l'option « afficher l'original » ou « afficher les en-têtes » de votre client.

Analyser les en-têtes est l'un des moyens les plus fiables de diagnostiquer des problèmes de remise, d'enquêter sur des messages de phishing suspects et de vérifier que votre authentification (SPF, DKIM, DMARC) fonctionne correctement sur un vrai message.
En-têtes d'e-mail : interface avec De :, À :, Objet :, Reçu :, En-têtes bruts

Comment trouver les en-têtes dans différents clients de messagerie

  • Gmail: Ouvrez le message, cliquez sur le menu à trois points (⋮) en haut à droite, puis sélectionnez « Afficher l'original ». Copiez tout le contenu de la fenêtre.
  • Outlook (web): Ouvrez le message, cliquez sur le menu à trois points, puis sur Affichage → Afficher la source du message.
  • Apple Mail: Ouvrez le message, puis Présentation → Message → Tous les en-têtes, ou appuyez sur Maj + Commande + H.
  • Thunderbird: Ouvrez le message, puis Affichage → En-têtes → Tous.
  • Yahoo Mail: Ouvrez le message, cliquez sur Plus → Afficher le message brut.

Copiez tout depuis la première ligne d'en-tête (généralement Delivered-To: ou Return-Path:) jusqu'à la ligne vide qui précède le corps du message.
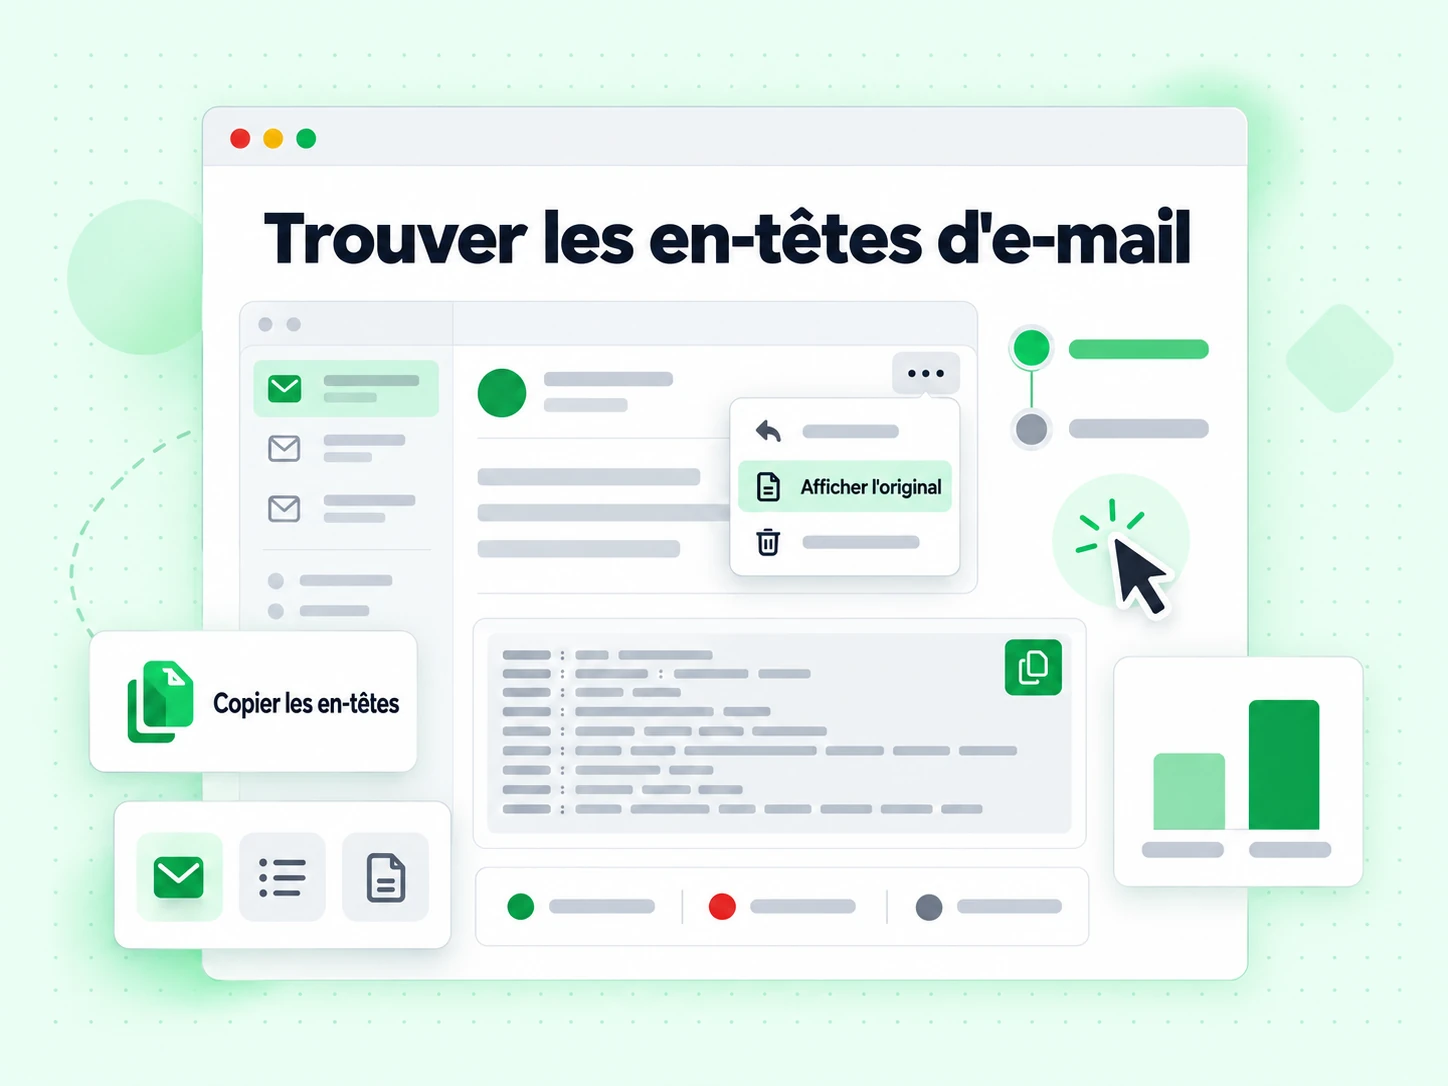
Trouver les en-têtes d'un e-mail dans un client de messagerie, avec l'option Afficher l'original mise en évidence et une carte Copier les en-têtes

Les en-têtes clés à examiner

Les en-têtes les plus importants pour diagnostiquer les problèmes de remise sont :

  • Authentication-Results: Indique les résultats SPF, DKIM et DMARC (réussi ou échoué) tels qu'évalués par le serveur de réception. C'est l'en-tête le plus important pour diagnostiquer les échecs d'authentification.
  • Received: Une entrée par saut sur le chemin de remise. Lue de bas en haut, elle donne l'ordre chronologique. Chaque entrée comprend généralement le nom d'hôte du serveur, l'adresse IP et l'horodatage.
  • X-Spam-Score / X-Spam-Status: Ajouté par les filtres anti-spam comme SpamAssassin. Indique le score numérique et les règles déclenchées.
  • DKIM-Signature: La signature DKIM réelle ajoutée par le serveur d'envoi. Elle contient le sélecteur, le domaine et la signature cryptographique.
  • Return-Path: L'expéditeur d'enveloppe : l'adresse utilisée pour les notifications de rebond, vérifiée par SPF.
  • Message-ID: Un identifiant unique du message, utile pour le suivre dans les fichiers journaux.

Ce que les résultats d'authentification signifient pour la délivrabilité

Un message affichant spf=pass dkim=pass dmarc=pass dans l'en-tête Authentication-Results a les meilleures chances d'arriver en boîte de réception. Tout échec ici doit être examiné. Un échec SPF signifie souvent que l'IP d'envoi ne figure pas dans votre enregistrement SPF. Un échec DKIM peut indiquer que la signature est absente, expirée ou que la clé publique du DNS ne correspond pas à la clé privée de signature. Un échec DMARC signifie que ni SPF ni DKIM ne sont alignés avec le domaine du champ From.

L'analyse des en-têtes vous dit ce qui s'est passé pour un message précis. Pour éviter les problèmes avant l'envoi, utilisez la vérification d'e-mail sur votre liste et contrôlez votre configuration d'authentification avec nos générateurs SPF, DKIM et DMARC. Pour les grandes listes, la vérification en masse et l'API de validation permettent d'intégrer les contrôles à votre flux de travail.

Ce que contient un en-tête

Ce qu’un analyseur gratuit lit dans un en-tête d’e-mail

Chaque message contient un bloc d’en-têtes invisible pour le destinataire. Un analyseur gratuit le décompose en champs qui expliquent réellement ce qui est arrivé au message.

La chaîne d’en-têtes Received retrace le parcours de livraison

Chaque serveur qui traite un message ajoute son propre en-tête Received au début. La chaîne se lit donc de bas en haut : le saut le plus ancien est en dernier. L’analyseur la remet dans l’ordre chronologique, seul moyen de repérer un retard.

L’horodatage de chaque en-tête Received montre où le message a attendu. Un intervalle de douze heures entre deux sauts indique une mise en file d’attente, pas un problème réseau, et l’analyseur le révèle immédiatement.

L’en-tête Authentication-Results contient les résultats

Le serveur de réception inscrit ses propres conclusions dans cet en-tête. Un analyseur gratuit les lit au lieu de relancer les contrôles, car le résultat du destinataire est celui qui a déterminé la livraison.

C’est l’en-tête le plus utile pour diagnostiquer l’usurpation et la délivrabilité. Trois résultats dans un même en-tête, que l’analyseur sépare afin qu’une réussite DKIM ne soit jamais confondue avec une réussite DMARC.

Les en-têtes Return-Path et From sont différents

L’en-tête Return-Path désigne l’expéditeur de l’enveloppe autorisé par SPF. L’en-tête From est celui que voit le destinataire. Lorsque les deux diffèrent, l’alignement DMARC détermine s’il s’agit d’un transfert légitime ou d’une usurpation.

Un analyseur d’en-têtes d’e-mail qui affiche ces deux champs côte à côte rend l’écart évident au premier coup d’œil, alors que lire un en-tête brut prend plusieurs minutes.

Message-ID, Date et champs d’en-tête du score antispam

L’en-tête Message-ID identifie le message de manière unique et sera demandé par l’assistance du fournisseur. L’en-tête Date correspond à l’heure déclarée par l’expéditeur, pas à celle de livraison : la chaîne Received révèle la réalité.

Des scores de filtrage comme l’en-tête X-Spam-Status apparaissent lorsque le destinataire les ajoute. L’analyseur affiche l’en-tête inscrit par le système de réception.

Comprendre les résultats

Signification de chaque résultat d’en-tête

Quatre combinaisons couvrent presque tous les résultats qu’un analyseur gratuit affichera dans l’en-tête Authentication-Results.

SPF réussi, DKIM réussi, DMARC réussi

Authentification et alignement complets. Si ce message est malgré tout arrivé dans les spams, l’authentification n’est pas en cause : examinez le contenu, la réputation et l’historique des plaintes.

Voilà à quoi ressemble un en-tête sain dans l’analyseur. Il est utile d’y soumettre l’un de vos propres envois pour vous familiariser avec sa structure.

SPF échoué, DKIM réussi, DMARC réussi

C’est la signature habituelle d’un e-mail transféré. Le transfert modifie l’IP de livraison, ce qui fait échouer SPF, tandis que la signature DKIM reste intacte et assure l’alignement DMARC.

Ce n’est pas un problème. Un analyseur d’en-têtes d’e-mail qui signalerait cette combinaison comme un échec vous induirait en erreur.

SPF réussi, DKIM échoué, DMARC réussi

Il s’agit généralement d’un message modifié pendant son acheminement : une liste de diffusion a ajouté un pied de page ou un dispositif de sécurité a réécrit les liens. La signature ne correspond plus au corps du message.

L’alignement reste assuré par SPF, la livraison ne pose donc pas de problème. Si cela se produit à chaque envoi, examinez-le dans l’analyseur d’en-têtes d’e-mail gratuit.

Échec DMARC

Ni SPF ni DKIM n’a obtenu de résultat positif aligné. Avec une politique appliquée, le message est placé en quarantaine ou directement rejeté.

Consultez l’en-tête Authentication-Results extrait par l’analyseur, trouvez le mécanisme en échec et corrigez l’enregistrement côté expéditeur.

Utilisation

Quand analyser gratuitement des en-têtes d’e-mail en ligne

L’analyseur d’en-têtes répond à des questions qu’aucun autre outil ne peut résoudre, à partir d’un en-tête que vous possédez déjà.

  1. 1

    Un message est arrivé en retard

    Lisez la chaîne d’en-têtes Received de bas en haut et observez les intervalles entre les horodatages. Le saut où l’heure avance brusquement est celui qui a mis le message en attente, et seul l’en-tête le consigne.

    Rien d’autre ne fournit cette information. Vos journaux de livraison s’arrêtent au transfert ; l’en-tête retrace la suite du parcours.

  2. 2

    Un message semble usurpé

    Comparez l’en-tête Return-Path à l’en-tête From, puis consultez le résultat DMARC. Ces deux vérifications suffisent à trancher pour la plupart des messages suspects en moins d’une minute.

    L’analyseur d’en-têtes d’e-mail gratuit couvre uniquement le message reçu. Pour vérifier l’adresse de l’expéditeur elle-même, utilisez Cet e-mail est-il légitime ? afin de confirmer qu’une boîte aux lettres fonctionnelle lui est associée.

  3. 3

    Vos propres e-mails arrivent dans les spams

    Envoyez un message vers un compte chez un autre fournisseur, puis analysez gratuitement en ligne les en-têtes de la copie reçue. Les résultats inscrits par le destinataire sont plus utiles que toute prédiction.

    Si l’analyseur indique que l’authentification réussit sans problème, la cause tient au contenu ou à la réputation, et non à la configuration.

  4. 4

    Vous avez besoin d’un Message-ID pour l’assistance

    Les fournisseurs demandent l’en-tête Message-ID avant toute investigation. L’analyseur d’en-têtes d’e-mail l’extrait sans vous obliger à parcourir le texte brut.

    Copiez-le exactement depuis l’analyseur d’en-têtes d’e-mail, chevrons compris.

Limites

Ce qu’un analyseur d’en-têtes ne peut pas révéler

Un en-tête consigne ce qui s’est passé : ce n’est ni une prédiction ni une preuve d’identité.

Un en-tête peut être falsifié avant le saut de confiance

Tout en-tête écrit par un expéditeur peut être falsifié. Seules les lignes Received ajoutées par les serveurs auxquels vous faites confiance sont fiables ; il faut donc remonter la chaîne depuis le serveur de réception.

Un analyseur d’en-têtes d’e-mail gratuit affiche toute la chaîne ; il vous appartient encore de déterminer où commence la zone de confiance.

Il ne teste pas votre configuration d’envoi

L’analyseur lit un message déjà reçu. Un en-tête ne peut pas indiquer si votre enregistrement SPF respecte la limite de dix recherches ou si votre politique DMARC est correctement définie.

Pour cela, utilisez les vérificateurs côté expéditeur plutôt qu’un analyseur d’en-têtes : un en-tête renseigne sur un seul message, pas sur votre configuration.

Il ne voit pas les décisions de filtrage privées

Les grands fournisseurs de messagerie expliquent rarement dans l’en-tête pourquoi un message a été placé dans les spams. L’absence d’explication ne prouve pas que rien ne s’est passé.

Seuls les outils Postmaster du fournisseur donnent accès à cette couche.

Il ne dit rien sur l’adresse du destinataire

L’analyse d’un en-tête renseigne sur un message livré. Savoir si les adresses de votre liste existent est une autre question à laquelle aucun en-tête ne répond.

Pour cela, utilisez Vérificateur d’e-mails ; un en-tête sain et une adresse destinataire inactive sont parfaitement compatibles.

Référence

Spécifications des en-têtes et outils associés

La syntaxe des en-têtes est définie par l’IETF, tandis que les outils associés à cet analyseur gratuit couvrent le côté expéditeur.

La RFC 5322 définit les champs d’en-tête

La RFC 5322 de l’IETF définit la syntaxe des champs que tout analyseur d’en-têtes d’e-mail traite, notamment Received, From et Message-ID.

Authentication-Results est défini séparément dans la RFC 8601, c’est pourquoi l’analyseur lui réserve sa propre section.

Vérifiez vos propres enregistrements, pas seulement l’en-tête

Un en-tête montre le résultat du destinataire. Le Vérificateur SPF et le vérificateur DMARC indiquent si vos propres enregistrements sont configurés pour réussir.

Analysez gratuitement les en-têtes d’e-mail en ligne pour comprendre ce qui s’est passé ; utilisez ces outils pour modifier la suite.

Vérifiez ensuite la liste

L’authentification ne représente que la moitié du travail. La Vérification d’e-mails en masse élimine les adresses inactives qui nuisent à votre réputation d’expéditeur, même lorsque vos en-têtes sont irréprochables.

Un analyseur d’en-têtes d’e-mail gratuit et une liste vérifiée résolvent les deux volets du même problème de délivrabilité.

Questions fréquentes

1. Mes en-têtes d'e-mail sont-ils envoyés à vos serveurs ?

Non. L’analyseur d’en-têtes d’e-mail s’exécute entièrement dans votre navigateur. Le texte d’en-tête que vous collez ne quitte jamais la page : vous pouvez donc analyser gratuitement des en-têtes d’e-mail en ligne, sans compte et sans vous soucier de leur contenu.

2. Comment récupérer un en-tête dans Gmail pour l’analyseur ?

Ouvrez le message, utilisez le menu à trois points, puis choisissez Afficher l’original. Copiez le bloc d’en-têtes situé en haut de cette vue et collez-le dans l’analyseur d’en-têtes d’e-mail. Outlook appelle cette même vue détails du message, et l’analyseur accepte les deux formats.

3. L’en-tête indique un échec SPF, mais une réussite DKIM. Est-ce grave ?

Généralement, non. Cette combinaison est la signature habituelle d’un e-mail transféré : le transfert modifie l’IP de livraison, ce qui fait échouer SPF, tandis que la signature DKIM reste intacte et assure l’alignement DMARC. Un analyseur d’en-têtes d’e-mail gratuit qui la signalerait comme un échec vous induirait en erreur.

4. Pourquoi l’en-tête affiche-t-il plusieurs serveurs ?

Chaque serveur qui traite le message ajoute son propre en-tête Received au début. La chaîne d’en-têtes se lit de bas en haut, le plus ancien étant en dernier. Notre analyseur d’en-têtes d’e-mail inverse l’ordre des en-têtes pour les présenter chronologiquement et vous montrer où le message a réellement attendu.

5. À quoi sert l’en-tête Message-ID ?

Il identifie le message de manière unique et constitue la première information que l’assistance d’un fournisseur vous demandera. L’analyseur d’en-têtes d’e-mail l’extrait pour vous éviter de parcourir le texte brut à sa recherche.

6. L’en-tête indique un échec DMARC. Comment le corriger ?

Un échec DMARC signifie que ni SPF ni DKIM n’ont obtenu de résultat positif aligné. Consultez l’en-tête Authentication-Results extrait par l’analyseur d’en-têtes d’e-mail, identifiez le mécanisme en échec, puis corrigez l’enregistrement côté expéditeur avec le vérificateur SPF ou DMARC.

Découvrez les fonctionnalités gratuites

Dix-neuf outils gratuits en complément des fonctionnalités IA payantes, tous accessibles sans compte.

Analyseur d’en-têtes d’e-mail

Vérifiez les adresses avant tout envoi

Un en-tête explique un message livré. Les adresses invalides provoquent des rebonds qu’aucun analyseur d’en-têtes ne peut corriger : analysez gratuitement vos en-têtes ici, puis vérifiez la liste.

Analyser gratuitement les en-têtes en ligne · Analyseur d’en-têtes dans le navigateur · Résultats SPF, DKIM et DMARC des en-têtes · Analyseur d’en-têtes sans compte

0
Crédits pour les résultats inconnus
Temps réel
Vitesse de l'API
$0.00014
Par e-mail
600/mois
Gratuit pour toujours