

Du hast den Kampagnentext geprüft, die Liste bereinigt und die Absender-Einstellungen bestätigt. Dann beginnen Nachrichten zurückzukommen, und der Fehler verweist auf die Empfänger-Domain. Der erste Impuls ist oft, SPF, DKIM oder die Nachricht selbst zu überprüfen, doch der Fehler kann einfacher sein: Das Mail-Routing der Domain fehlt, ist veraltet oder verweist auf den falschen Dienst.
Ein Tool zur Prüfung von MX-Records liefert die erste Infrastrukturprüfung. Es zeigt, ob eine Domain Mail-Exchange-Records veröffentlicht, ob diese Records legitime Mailserver identifizieren und ob ihre Prioritätsreihenfolge sinnvoll ist. Das ist eine notwendige Grundlage, aber nicht dasselbe wie der Nachweis, dass ein Postfach existiert oder ein Server eine Nachricht akzeptiert.
Warum MX-Einträge für die E-Mail-Zustellbarkeit wichtig sind
Eine Kampagne kann scheitern, bevor Spamfilter die Betreffzeile überhaupt bewerten. Wenn die Empfängerdomain keinen nutzbaren Mail-Exchange-Pfad besitzt, kann das sendende System nicht bestimmen, wohin die Nachricht zugestellt werden soll. Wenn die Domain nach einer Migration weiterhin den Eintrag eines alten Anbieters veröffentlicht, leiten einige Absender E-Mails möglicherweise an eine Infrastruktur weiter, die Ihr Team nicht mehr kontrolliert.
Ein Tool zur Prüfung von MX-Einträgen überprüft, ob eine Domain mindestens einen gültigen MX-Eintrag besitzt, ob diese Einträge auf legitime Mailserver verweisen und ob ihre Prioritätswerte korrekt konfiguriert sind. Niedrigere Prioritätszahlen weisen auf eine höhere Zustellpriorität hin. Gängige Empfehlungen sehen TTL-Werte im Bereich von 300 bis 3600 Sekunden vor. So können sich DNS-Änderungen verbreiten, ohne dass alte Routing-Informationen länger als nötig zwischengespeichert werden, wie in dieser Checkliste zur MX-Verifizierung dokumentiert.
Der Fehler beginnt oft beim Routing
Die DNS-Empfehlungen von Microsoft 365 identifizieren den MX-Eintrag als Route für eingehende E-Mails zu Exchange Online und empfehlen, alte MX-Einträge zu entfernen, sobald die Zustellung funktioniert. Zoho gibt ähnliche Ratschläge und warnt, dass Einträge älterer Systeme mit niedrigerer Priorität die Zustellung vom vorgesehenen Dienst weglenken können. Eine Domain kann daher scheinbar über eine Mail-Infrastruktur verfügen und dennoch einige Nachrichten an das falsche Ziel routen.
Deshalb gehört die MX-Validierung vor den Kampagnenstart, die Erweiterung der Liste oder eine Anbietermigration. Sie beantwortet die grundlegende Frage: Veröffentlicht diese Domain einen plausiblen Pfad für eingehende E-Mails? Für einen umfassenderen Blick auf die Absenderreputation und die Platzierung im Posteingang ist Networking2000s Rat zur Posteingangsplatzierung eine hilfreiche Ergänzung.
Eine Prüfung auf Domain-Ebene ersetzt keine Postfachverifizierung. Sie verhindert jedoch, dass Teams ein Routing-Problem als Textproblem behandeln, und bietet Untersuchungen zur E-Mail-Zustellbarkeit einen zuverlässigen ersten Prüfpunkt. Teams, die Infrastrukturprüfungen mit einer umfassenderen Kampagnendiagnose verbinden möchten, können außerdem diesen Leitfaden zum Testen der E-Mail-Zustellbarkeit verwenden.
Wie MX-Abfragen funktionieren und was die Ergebnisse bedeuten
Eine MX-Abfrage fragt DNS, welche Mailserver eingehende E-Mails für eine Domain akzeptieren. Das Ergebnis enthält normalerweise einen Hostnamen, einen Prioritätswert und häufig eine TTL. Der Hostname identifiziert das Mailsystem, während die Priorität bestimmt, welches Ziel ein sendender Server zuerst versuchen sollte.
Niedrigere Zahlen haben eine höhere Priorität. Wenn eine Domain Datensätze mit unterschiedlichen Werten veröffentlicht, versuchen Absender in der Regel das Ziel mit der niedrigsten Nummer, bevor sie zum nächsten verfügbaren Ziel wechseln. Ein Ergebnis wie 10 mail.example.com vermittelt daher sowohl das Ziel als auch seine Position in der Routing-Reihenfolge.
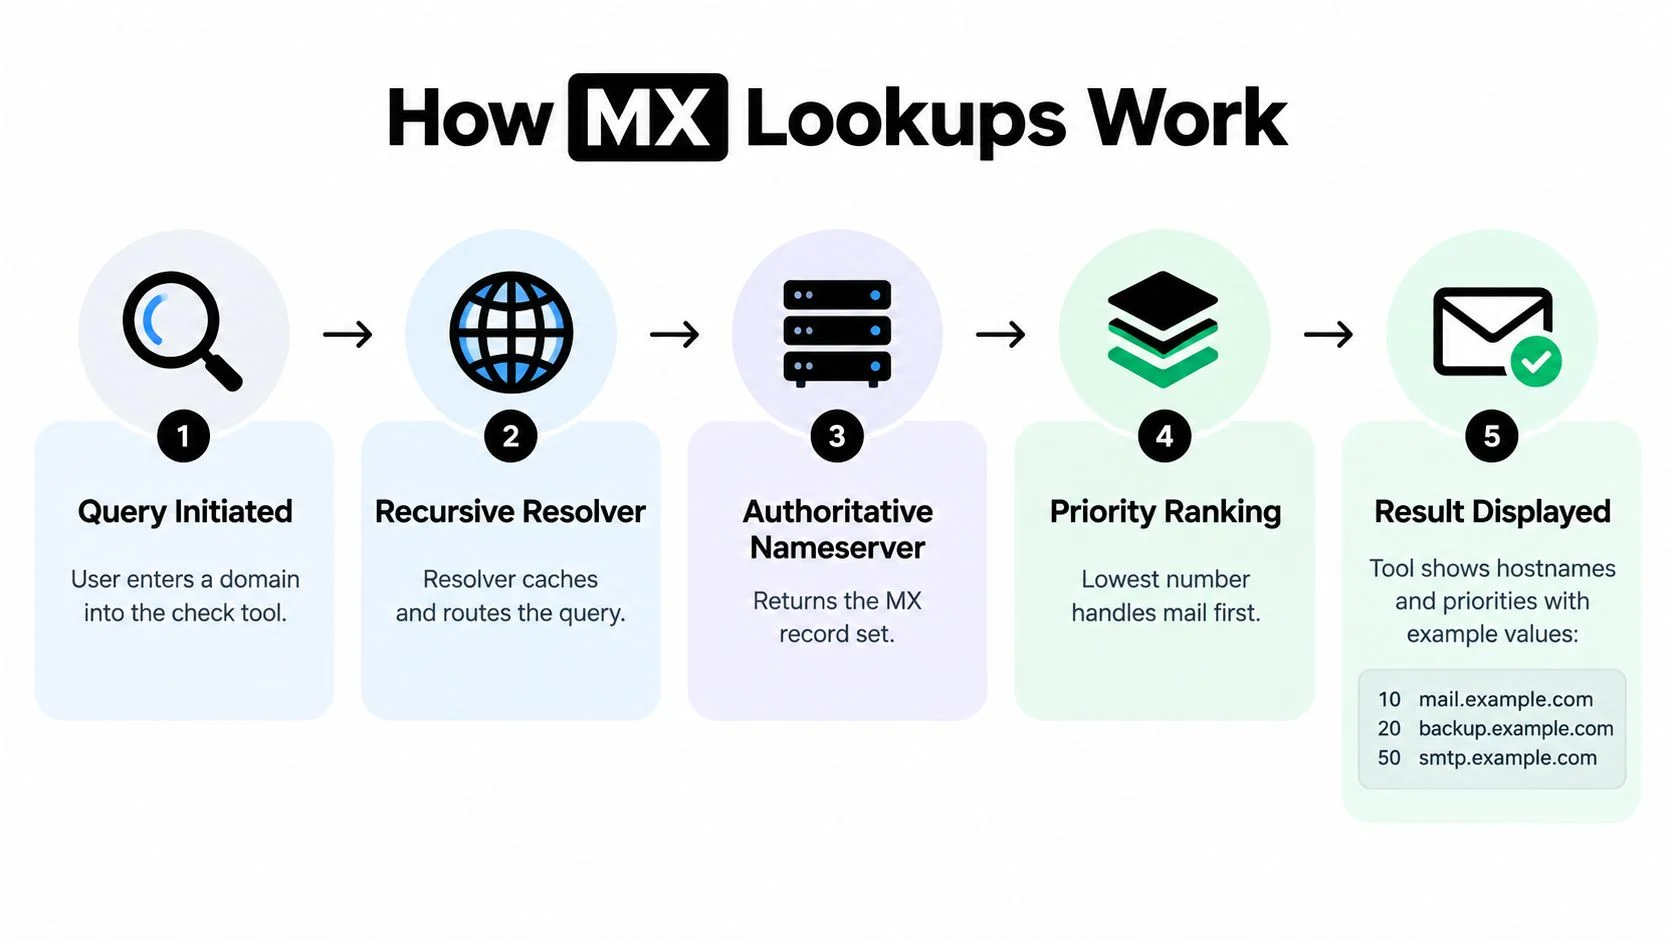
Die Antwort in der richtigen Reihenfolge lesen
Beginnen Sie mit dem Record-Satz, nicht mit der visuellen Bestanden- oder Fehlgeschlagen-Anzeige.
- Veröffentlichung bestätigen. Die Domain sollte einen oder mehrere MX-Records zurückgeben, wenn eingehende E-Mails erwartet werden.
- Hostnamen prüfen. Jedes Ziel sollte einen legitimen Mailserver identifizieren und nicht etwa einen veralteten Anbieter oder einen offensichtlich fehlerhaften Namen.
- Prioritäten vergleichen. Niedrigere Werte stehen für bevorzugte Ziele. Eine unerwartete Reihenfolge kann Datenverkehr an den falschen Dienst senden.
- TTL überprüfen. Eine TTL zeigt, wie lange Resolver die Antwort im Cache speichern dürfen. Die veröffentlichten Richtlinien von Microsoft 365 legen eine MX-TTL von 3600 Sekunden fest, wie in den DNS-Empfehlungen von DigiCerts DNS-Leitfaden für E-Mails beschrieben.
- Die Live-Antwort prüfen. Ein kürzlich geänderter Record wird möglicherweise nicht von jedem gecachten Resolver konsistent angezeigt.
Die nützlichsten Tools fragen die autoritativen DNS der Domain direkt ab. Dieser Ansatz zeigt den aktuellen MX-Satz und die Prioritätsreihenfolge, die Mail-Absender verwenden werden. Wenn sich die autoritative Antwort ändert, kann das aktualisierte Routing sofort sichtbar werden. Dadurch eignet sich diese Methode, um einen kürzlich aufgetretenen Migrationsfehler oder einen neu eingeführten Konflikt zu erkennen, wie die Testressource von MXToolbox zeigt.
Kommandozeilenprogramme bleiben nützliche Referenzpunkte. Unter Linux oder macOS verwenden Administratoren häufig dig MX domain.com; unter Windows bietet nslookup -type=MX domain.com dieselbe grundlegende DNS-Ansicht. Eine Weboberfläche ist für routinemäßige Prüfungen schneller, während Rohabfragen Ingenieuren helfen, Antworten während einer Migration zu vergleichen. Eine verwandte Erklärung dazu, wie DNS-Prüfungen funktionieren, finden Sie in einem Tool, das die Abfragemethode transparent macht, anstatt jedes Detail hinter einem einzigen grünen Ergebnis zu verbergen.
MX-Records im umfassenderen Stack der E-Mail-Authentifizierung
MX-Records beantworten eine Routing-Frage, keine Authentifizierungsfrage. Sie teilen empfangenden Systemen mit, wohin eingehende E-Mails für eine Domain zugestellt werden sollen, während SPF zulässige Sendeinfrastrukturen identifiziert, DKIM eine kryptografische Signatur hinzufügt und DMARC festlegt, wie empfangende Systeme mit Authentifizierungsfehlern und fehlender Übereinstimmung umgehen sollen.
Diese Unterscheidung ist bei der Fehlerbehebung wichtig. Eine Domain kann einen sinnvollen MX-Record veröffentlichen und dennoch Probleme haben, die durch eine unvollständige SPF-Richtlinie, eine fehlende DKIM-Konfiguration oder eine DMARC-Richtlinie verursacht werden, die nicht mit der sichtbaren From-Domain übereinstimmt. Ein MX-Ergebnis ist daher eine Grundlage, aber keine vollständige Reputationsbewertung.
Migrationsfehler bleiben selten isoliert
Providerwechsel liefern das deutlichste Beispiel. Ein Team aktualisiert den bevorzugten MX-Record, lässt jedoch einen älteren Provider in der Zone. Die daraus resultierenden Prioritäten können einen Teil des eingehenden Datenverkehrs an den neuen Dienst und einen anderen Teil an eine Infrastruktur weiterleiten, die keine E-Mails mehr empfangen sollte. Zoho empfiehlt, Records des vorherigen Providers zu löschen, um diese Art von Konflikt zu vermeiden, während die Anleitung für Microsoft 365 empfiehlt, die neue MX-Priorität niedriger als die anderer Records zu setzen und eine TTL von 3600 Sekunden zu verwenden, wie im früheren DNS-Referenzartikel zu E-Mails beschrieben.
Dieselbe Prüfung sollte den übrigen DNS-Authentifizierungs-Stack einschließen. MailGenius bietet eine praxisnahe Ressource für Teams, die neben dem Routing SPF- und DKIM-Records prüfen müssen. Teams sollten außerdem DMARC-Records prüfen, insbesondere wenn eine Migration den Sendedienst, das Verhalten des Return-Path oder die Domain-Übereinstimmung verändert.
Betriebsregel: Behandle MX, SPF, DKIM und DMARC als verbundene Kontrollen, aber verlange von einem Record-Typ nicht den Nachweis dessen, was ein anderer Record-Typ regelt.
Diese systemische Sichtweise verhindert einen häufigen Diagnosefehler. Eine erfolgreiche MX-Abfrage bedeutet, dass die Domain eine E-Mail-Infrastruktur bekannt gibt. Sie bestätigt nicht, dass ausgehende Nachrichten korrekt authentifiziert werden, dass der empfangende Host erreichbar ist oder dass ein bestimmtes Postfach E-Mails akzeptiert.
Die Grenzen der DNS-basierten MX-Validierung
Ein gültiges MX-Ergebnis kann falsche Sicherheit vermitteln. Es beweist, dass eine Domain eine Mail-Exchange-Infrastruktur veröffentlicht, aber nicht, dass ein bestimmtes Postfach existiert oder dass der Zielserver eine Nachricht akzeptiert.
Veröffentlichung bedeutet nicht Erreichbarkeit
Eine einfache Abfrage kann einen Hostnamen und eine Priorität anzeigen, während sie die betrieblichen Probleme übersieht, die bestimmen, ob die Zustellung fortgesetzt werden kann. Der Host könnte nicht erreichbar sein, eine Verbindung könnte fehlschlagen oder der Server könnte Relay-Versuche ablehnen. Praktische Diagnosen ergänzen daher Verbindungstests, Reverse-DNS-Prüfungen und Messungen der Antwortzeit, um blockierte Ports, nicht verfügbare Hosts und Relay-Probleme zu erkennen, wie in diesem SMTP-Konfigurationsleitfaden erläutert.
Kostenlose Abfragedienste können sich außerdem auf öffentliche Resolver oder zwischengespeicherte und bereinigte Antworten stützen. Diese Antworten können ein Ziel auslassen, die Prioritätsfunktion nicht korrekt validieren oder einen Mailserver übersehen, der zwar aufgelöst wird, aber nicht antwortet. Die Oberfläche kann eine einwandfreie DNS-Veröffentlichung melden, während der aktive Zustellungspfad unbrauchbar bleibt.
Dieser Unterschied ist für Kampagnenabläufe entscheidend:
- DNS-Veröffentlichung zeigt, was die Domain bekannt gibt.
- Hostname-Auflösung zeigt, ob das angegebene Ziel gefunden werden kann.
- Server-Reaktionsfähigkeit zeigt, ob das Ziel kontaktiert werden kann.
- SMTP-Verifizierung prüft, ob das empfangende System das Postfach akzeptiert.
Ein grünes DNS-Ergebnis betrifft nur die erste Ebene und manchmal einen Teil der zweiten. Es sollte nicht als Ersatz für eine Verifizierung auf Empfängerebene verwendet werden.
Eine kurze visuelle Erklärung kann Teams dabei helfen, den Eintrag vom dahinterliegenden Dienst zu unterscheiden:
Die praktische Konsequenz ist eindeutig. Verwenden Sie ein Tool zur MX-Eintragsprüfung, um Domains ohne erkennbaren Zustellungspfad oder mit verdächtigem Routing zu identifizieren. Verwenden Sie Diagnosen auf SMTP-Ebene, wenn es darum geht, ob eine Adresse sicher angeschrieben werden kann.
Von MX-Prüfungen zur SMTP-Verifizierung
Die SMTP-Verifizierung ergänzt das DNS-Bild um einen Live-Akzeptanztest. Anstatt beim Mailserver der Domain aufzuhören, verbindet sich der Verifizierer mit diesem Server und bewertet, ob er das angegebene Postfach offenbar akzeptieren würde.
Diese zusätzliche Ebene kann ungültige Adressen, Catch-all-Domains, Wegwerf-Domains und Rollenadressen identifizieren. Jede Kategorie wirkt sich unterschiedlich auf die Listenqualität aus. Eine ungültige Adresse birgt ein direktes Bounce-Risiko, eine Wegwerfadresse kann nur kurzfristig wertvoll sein, und eine Rollenadresse kann eine gemeinsam genutzte Funktion statt eines einzelnen Empfängers darstellen.
Catch-all-Verhalten verändert die Interpretation
Catch-all-Domains erfordern eine besondere Behandlung. Sie akzeptieren E-Mails für jeden lokalen Teil, sodass der Server scheinbar eine Adresse akzeptiert, die keinem echten Postfach entspricht. In dieser Situation bieten ein gültiger MX-Eintrag und eine positive SMTP-Antwort dennoch nicht dasselbe Maß an Sicherheit wie eine Bestätigung von einer Nicht-Catch-all-Domain.
Ein nützliches Verifizierungsergebnis unterscheidet diese Bedingungen, anstatt sie zu „gültig“ oder „ungültig“ zu vereinfachen. Moderne E-Mail-Verifizierungs-APIs geben häufig strukturiertes JSON mit Statuswerten wie valid, invalid, catch_all, unknown und do_not_mail zurück, zusammen mit SMTP-Bestätigungsfeldern und Hinweisen zur Versandfähigkeit, wie in der Mailvalid-API-Dokumentation gezeigt.
Diese Struktur bietet Marketern eine praktische Entscheidungsebene:
- Gültig: Für den normalen Versand behalten, wenn die übrigen Kampagnenkontrollen solide sind.
- Ungültig: Unterdrücken, statt wiederholt neue Zustellversuche zu unternehmen.
- Catch-all: Zur zusätzlichen Vorsicht segmentieren, da die Existenz des Postfachs nicht bestätigt ist.
- Unbekannt: Zurückhalten oder später erneut prüfen, wenn die Antwort keine sichere Entscheidung ermöglicht.
- Nicht anschreiben: Von Kampagnenversendungen ausschließen.
BillionVerify ist ein professioneller E-Mail-Verifizierungsdienst, der entwickelt wurde, um die Kosten fehlerhafter E-Mail-Daten zu reduzieren. Seine Bedeutung liegt hier in der Kombination aus Prüfung auf Domainebene und Überprüfungen auf Empfängerebene, anstatt einen MX-Eintrag als endgültige Antwort zu betrachten.
BillionVerify für vollständige MX- und SMTP-Diagnosen verwenden
Eine eigenständige MX-Abfrage ist hilfreich, wenn die Frage eng gefasst ist: Veröffentlicht diese Domain Mail-Exchange-Einträge, und sind die Ziele plausibel geordnet? Eine Verifizierungsplattform verfolgt einen anderen Zweck. Sie verbindet Domain-Erkenntnisse mit Ergebnissen auf Postfach-Ebene, damit ein Marketing- oder Betriebsteam entscheiden kann, was mit jeder Adresse geschehen soll.
Die nützliche Ausgabe ist strukturiert und nicht rein visuell. JSON-Antworten können eindeutige Statuswerte, MX-Einträge, Catch-all-Ergebnisse, SMTP-Bestätigungsfelder und Hinweise zur Versandfähigkeit enthalten. Dieses Format eignet sich sowohl für eine Person, die eine bereinigte Liste überprüft, als auch für eine Anwendung, die während der Registrierung oder des Imports eine Entscheidung trifft.
Die Testtiefe nach der jeweiligen Entscheidung wählen
Verwende eine einfache MX-Prüfung, wenn du:
- das eingehende Routing einer neuen Domain validierst,
- nach einer Provider-Migration auf veraltete Einträge prüfst,
- untersuchst, warum eine Domain keine E-Mails empfangen kann,
- bestätigst, dass die veröffentlichten Prioritäten dem vorgesehenen Dienst entsprechen.
Verwende eine kombinierte MX- und SMTP-Verifizierung, wenn du:
- eine Kampagnenliste vor dem Versand bereinigst,
- ungültige, Catch-all-, Wegwerf- oder Rollenadressen trennst,
- eine Adresse während der Kontoerstellung validierst,
- Ergebnisse in ein CRM oder einen Outbound-Workflow einspeist.
Der Kompromiss liegt in der Diagnosetiefe. DNS-Prüfungen sind schnell und auf die Domain fokussiert, enden jedoch vor der Annahme auf Postfachebene. Die SMTP-Verifizierung führt die Analyse näher an den tatsächlichen Empfänger heran und kann unklare Ergebnisse liefern, wenn Server Prüfungen einschränken oder den Postfachstatus nicht offenlegen. Ein strukturiertes unknown-Ergebnis ist nützlicher als ein übermäßig selbstsicheres Bestanden, da es dem Team einen bewussten Pfad für einen erneuten Versuch oder eine Überprüfung bietet.
Für Vertriebs- und Marketingteams ist der Ablauf einfach: die Domain prüfen, das SMTP-Ergebnis interpretieren und den Datensatz anschließend anhand seines Status segmentieren. Für Produktteams kann dieselbe Logik bei der Registrierung ausgeführt werden, sodass offensichtlich falsche Adressen gar nicht erst in die Datenbank gelangen. Der Wert entsteht dadurch, dass Infrastrukturnachweise in eine konkrete Datenaktion umgewandelt werden.
Aufbau eines wiederholbaren E-Mail-Verifizierungs-Workflows
Ein zuverlässiger Workflow beginnt mit der günstigsten nützlichen Frage und ergänzt nur dann weitere Prüfungen, wenn die Entscheidung dies erfordert. So bleibt die Infrastruktur-Fehlerbehebung von der Listenhygiene getrennt, während beide weiterhin mit der Absenderreputation verbunden sind.
Mit der Domain beginnen
Führen Sie eine MX-Prüfung durch, bevor Sie eine Empfängerliste diagnostizieren. Bestätigen Sie, dass die Domain Mail-Exchange-Einträge veröffentlicht, prüfen Sie die Ziel-Hostnamen und kontrollieren Sie die Prioritätsreihenfolge. Wenn kürzlich eine Migration stattgefunden hat, achten Sie besonders auf veraltete Einträge, die weiterhin Zustellungen anziehen könnten.
Prüfen Sie anschließend die unterstützenden DNS-Kontrollen. MX legt die Route für eingehende E-Mails fest, während SPF, DKIM und DMARC den empfangenden Systemen helfen, authentifizierte Sendungen zu bewerten. Ein Routing-Ergebnis kann einwandfrei sein, während eine dieser Kontrollen noch unvollständig ist. Daher erfordert die Kampagnenbereitschaft eine kombinierte Betrachtung.
Von Domains zu Adressen übergehen
Sobald die Domain über eine plausible Route verfügt, führen Sie eine Verifizierung auf SMTP-Ebene für die tatsächlichen Adressen durch. Trennen Sie eindeutige Ergebnisse von unsicheren, anstatt jede Antwort in eine binäre Entscheidung zu zwingen.
Ein praktisches Segmentierungsmodell sieht so aus:
- Senden: Adressen mit einem eindeutig positiven Ergebnis und ohne ausschließendes Signal.
- Unterdrücken: Ungültige Ergebnisse und Ergebnisse mit „Keine E-Mail senden“.
- Prüfen: Catch-all-, Rollen- oder Wegwerf-Adressen, die eine bewusste geschäftliche Entscheidung erfordern.
- Erneut versuchen: Unbekannte Ergebnisse, die auf vorübergehendes Serververhalten oder nicht eindeutige Antworten zurückzuführen sein können.
Dieser Ansatz schützt die Liste, ohne vorzugeben, dass jeder empfangende Server dieselben Informationen offenlegt. Die Catch-all-Erkennung bleibt besonders wichtig, da die Annahme auf Domain-Ebene nicht bestätigt, dass das Postfach selbst existiert.
Die Prüfungen zum richtigen Zeitpunkt anwenden
Marketingteams sollten Listen vor einer Kampagne verifizieren und den Prozess wiederholen, wenn sich ihre Datenquelle ändert. Vertriebsteams sollten importierte oder gekaufte Kontakte prüfen, bevor sie sie zu Sequenzen hinzufügen. Produktteams sollten bei der Registrierung eine Echtzeitvalidierung einsetzen, wenn gefälschte oder falsch eingegebene Adressen zu nachgelagerten Support- und Aktivierungsproblemen führen würden.
Eine E-Mail-Validierungs-API eignet sich für den letzten Anwendungsfall, da sie maschinenlesbare Ergebnisse zurückgibt, die eine Anwendung sofort interpretieren kann. Für Stapelverarbeitungen unterstützen dieselben Ergebniskategorien Exportfilter und Unterdrückungs-Workflows.
Entscheidungsregel: Wenn Sie das Domain-Routing untersuchen, beginnen Sie mit MX. Wenn Sie entscheiden, ob Sie an eine Person senden möchten, fügen Sie die SMTP-Verifizierung hinzu.
Teams sollten außerdem den Grund für jeden Status dokumentieren. Eine unterdrückte Adresse aufgrund eines ungültigen Postfachs unterscheidet sich von einer Catch-all-Adresse, die zur Prüfung zurückgehalten wird. Beide unterscheiden sich wiederum von einer unbekannten Antwort, auf die ein weiterer Versuch wartet. Diese Aufzeichnung beschleunigt künftige Audits und hilft Kampagnenverantwortlichen zu verstehen, warum eine Adresse nicht angeschrieben wurde.
Ein Tool zur Prüfung von MX-Einträgen ist daher notwendig, aber nicht ausreichend. Es bestätigt die öffentliche Routing-Ebene, während SMTP-Diagnosen die operative Ebene testen. Zusammen mit SPF, DKIM, DMARC, Listensegmentierung und einer sinnvollen Behandlung erneuter Versuche bietet der Workflow Teams eine klarere Grundlage zum Schutz von Bounce-Rates und Absenderreputation.
BillionVerify kombiniert die MX-Prüfung mit einer E-Mail-Verifizierung auf SMTP-Ebene und liefert strukturierte Ergebnisse, die Teams dabei helfen, gültige, ungültige, Catch-all-, unbekannte und für den E-Mail-Versand gesperrte Adressen zu unterscheiden. Besuchen Sie BillionVerify, um zu prüfen, wie sich der Verifizierungs-Workflow in Ihren Kampagnen-, CRM-, Registrierungs- oder ausgehenden E-Mail-Prozess integrieren lässt.