

आपने campaign copy की जाँच कर ली, list को साफ़ कर लिया और sender settings की पुष्टि कर ली। फिर messages bounce होने लगते हैं और error recipient domain की ओर इशारा करता है। पहला instinct अक्सर SPF, DKIM या message की जाँच करना होता है, लेकिन failure इससे भी सरल हो सकता है: domain की mail routing missing, पुरानी या गलत service की ओर निर्देशित हो सकती है।
एक MX record check tool आपको infrastructure की पहली जाँच देता है। यह दिखाता है कि domain mail-exchange records प्रकाशित करता है या नहीं, वे records legitimate mail servers की पहचान करते हैं या नहीं, और उनकी priority order सही है या नहीं। यह आवश्यक बुनियादी कार्य है, लेकिन इससे यह साबित नहीं होता कि कोई mailbox मौजूद है या server message स्वीकार करेगा।
ईमेल डिलीवरेबिलिटी के लिए MX रिकॉर्ड क्यों महत्वपूर्ण हैं
स्पैम फ़िल्टर द्वारा विषय पंक्ति का मूल्यांकन किए जाने से पहले ही कोई अभियान विफल हो सकता है। यदि प्राप्तकर्ता डोमेन में कोई उपयोगी मेल-एक्सचेंज पथ नहीं है, तो भेजने वाला सिस्टम यह निर्धारित नहीं कर सकता कि संदेश कहाँ पहुँचाना है। यदि माइग्रेशन के बाद भी डोमेन पुराने प्रदाता का रिकॉर्ड प्रकाशित करता है, तो कुछ प्रेषक मेल को ऐसे इंफ़्रास्ट्रक्चर पर रूट कर सकते हैं जिस पर आपकी टीम का अब नियंत्रण नहीं है।
एक MX रिकॉर्ड जाँच टूल यह सत्यापित करता है कि डोमेन में एक या अधिक मान्य MX रिकॉर्ड हैं, वे रिकॉर्ड वैध मेल सर्वर की ओर संकेत करते हैं, और उनकी प्राथमिकता मान सही तरीके से कॉन्फ़िगर की गई हैं। कम प्राथमिकता संख्याएँ उच्च डिलीवरी प्राथमिकता दर्शाती हैं। सामान्य परिचालन मार्गदर्शन TTL मानों को 300 से 3600 सेकंड की सीमा में रखने की सलाह देता है, जिससे DNS परिवर्तन बिना पुराने रूटिंग डेटा को आवश्यकता से अधिक समय तक कैश किए प्रसारित हो सकें, जैसा कि इस MX सत्यापन चेकलिस्ट में बताया गया है।
विफलता अक्सर रूटिंग से शुरू होती है
Microsoft 365 का DNS मार्गदर्शन MX रिकॉर्ड को Exchange Online पर आने वाले मेल के मार्ग के रूप में पहचानता है और डिलीवरी काम करने के बाद पुराने MX रिकॉर्ड हटाने की सलाह देता है। Zoho भी ऐसी ही सलाह देता है और चेतावनी देता है कि कम-प्राथमिकता वाले पुराने रिकॉर्ड डिलीवरी को इच्छित सेवा से दूर मोड़ सकते हैं। इसलिए किसी डोमेन में मेल इंफ़्रास्ट्रक्चर दिखाई दे सकता है, जबकि कुछ संदेश अब भी गलत गंतव्य पर रूट हो रहे हों।
इसीलिए अभियान शुरू करने, सूची बढ़ाने या प्रदाता माइग्रेशन से पहले MX सत्यापन करना ज़रूरी है। यह मूलभूत प्रश्न का उत्तर देता है: क्या यह डोमेन इनबाउंड ईमेल के लिए एक विश्वसनीय पथ प्रकाशित करता है? प्रेषक प्रतिष्ठा और इनबॉक्स प्लेसमेंट का व्यापक दृष्टिकोण पाने के लिए Networking2000 की इनबॉक्स प्लेसमेंट संबंधी सलाह एक उपयोगी सहायक संसाधन है।
डोमेन-स्तरीय जाँच मेलबॉक्स सत्यापन का विकल्प नहीं है। फिर भी, यह टीमों को रूटिंग विफलता को कॉपी की समस्या समझने से रोकती है और डिलीवरेबिलिटी जाँच को एक विश्वसनीय प्रारंभिक बिंदु देती है। जो टीमें इंफ़्रास्ट्रक्चर जाँच को व्यापक अभियान निदान से जोड़ना चाहती हैं, वे इस ईमेल डिलीवरेबिलिटी परीक्षण गाइड का भी उपयोग कर सकती हैं।
MX लुकअप कैसे काम करते हैं और परिणामों का क्या अर्थ है
MX लुकअप DNS से पूछता है कि किसी डोमेन के लिए कौन से मेल सर्वर आने वाले ईमेल स्वीकार करते हैं। परिणाम में सामान्यतः एक होस्टनेम, एक प्राथमिकता मान और अक्सर एक TTL शामिल होता है। होस्टनेम मेल सिस्टम की पहचान करता है, जबकि प्राथमिकता यह निर्धारित करती है कि भेजने वाले सर्वर को पहले किस गंतव्य को आज़माना चाहिए।
कम संख्याओं की प्राथमिकता अधिक होती है। यदि कोई डोमेन अलग-अलग मानों वाले रिकॉर्ड प्रकाशित करता है, तो भेजने वाले सामान्यतः अगले उपलब्ध गंतव्य पर जाने से पहले सबसे कम संख्या वाले गंतव्य को आज़माते हैं। इसलिए 10 mail.example.com जैसा परिणाम गंतव्य और रूटिंग क्रम में उसकी स्थिति—दोनों बताता है।
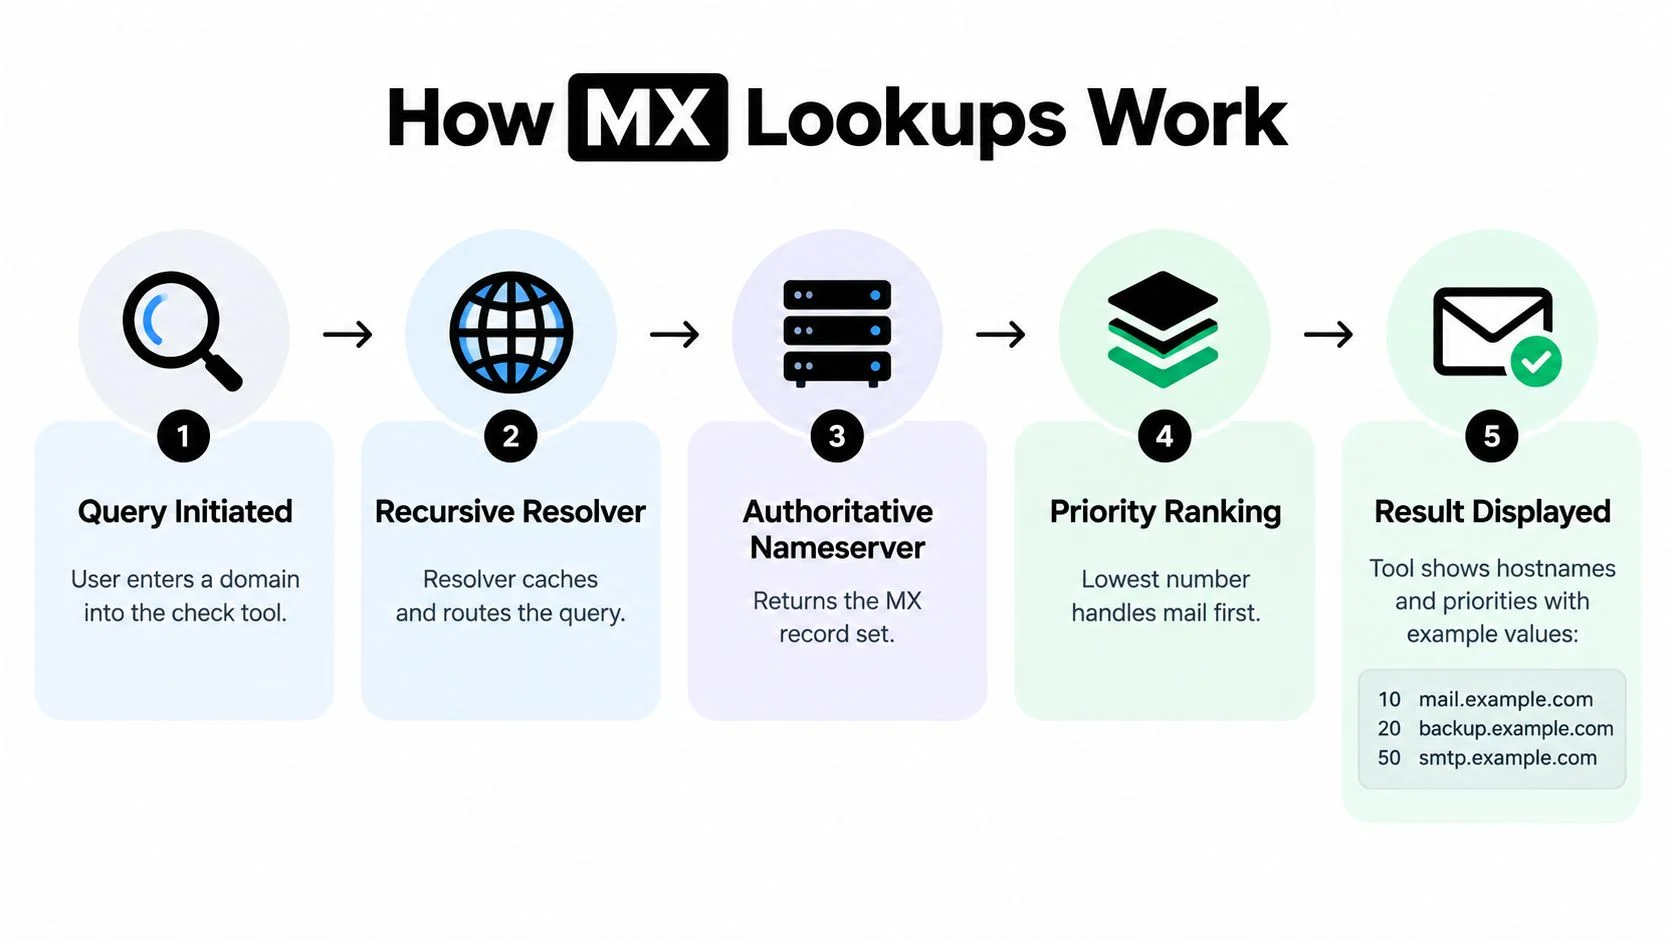
उत्तर को सही क्रम में पढ़ें
दृश्य पास या फ़ेल संकेतक के बजाय रिकॉर्ड सेट से शुरुआत करें।
- प्रकाशन की पुष्टि करें। जब इनबाउंड मेल अपेक्षित हो, तो डोमेन को एक या अधिक MX रिकॉर्ड लौटाने चाहिए।
- होस्टनेम की जाँच करें। प्रत्येक गंतव्य को किसी वैध मेल सर्वर की पहचान करनी चाहिए, न कि किसी पुराने प्रदाता या स्पष्ट रूप से गलत नाम की।
- प्राथमिकताओं की तुलना करें। कम मान पसंदीदा गंतव्यों को दर्शाते हैं। अप्रत्याशित क्रम ट्रैफ़िक को गलत सेवा पर भेज सकता है।
- TTL की समीक्षा करें। TTL बताता है कि रिज़ॉल्वर उत्तर को कितने समय तक कैश कर सकते हैं। Microsoft 365 के प्रकाशित दिशानिर्देशों में MX TTL 3600 सेकंड निर्दिष्ट है, जैसा कि DigiCert के ईमेल DNS दिशानिर्देश में संक्षेपित DNS अनुशंसाओं में बताया गया है।
- लाइव प्रतिक्रिया जाँचें। हाल ही में बदला गया रिकॉर्ड हर कैश किए गए रिज़ॉल्वर के माध्यम से लगातार दिखाई नहीं दे सकता।
सबसे उपयोगी टूल सीधे डोमेन के आधिकारिक DNS से क्वेरी करते हैं। यह तरीका लाइव MX सेट और प्राथमिकता क्रम दिखाता है, जिनका उपयोग मेल भेजने वाले करेंगे। आधिकारिक प्रतिक्रिया बदलने पर अपडेट की गई रूटिंग तुरंत दिखाई दे सकती है, जिससे यह तरीका हाल की माइग्रेशन त्रुटि या नए उत्पन्न हुए टकराव का पता लगाने के लिए उपयोगी बनता है, जैसा कि MXToolbox के परीक्षण संसाधन में दिखाया गया है।
कमांड-लाइन यूटिलिटी अब भी उपयोगी संदर्भ बिंदु हैं। Linux या macOS पर प्रशासक आमतौर पर dig MX domain.com का उपयोग करते हैं; Windows पर nslookup -type=MX domain.com वही मूल DNS दृश्य प्रदान करता है। नियमित जाँच के लिए वेब इंटरफ़ेस तेज़ होता है, जबकि माइग्रेशन के दौरान प्रतिक्रियाओं की तुलना करने में रॉ क्वेरी इंजीनियरों की सहायता करती हैं। DNS की जाँच कैसे करें से संबंधित स्पष्टीकरण के लिए ऐसे टूल का उपयोग करें जो लुकअप विधि स्पष्ट करता हो, न कि हर विवरण को एकल हरे परिणाम के पीछे छिपा दे।
व्यापक Email Authentication Stack में MX Records
MX records routing से जुड़े प्रश्न का उत्तर देते हैं, authentication से जुड़े प्रश्न का नहीं। वे receiving systems को बताते हैं कि किसी domain के लिए inbound mail कहाँ जाना चाहिए, जबकि SPF अनुमत sending infrastructure की पहचान करता है, DKIM cryptographic signature जोड़ता है, और DMARC यह निर्धारित करता है कि receiving systems को authentication failures और alignment को कैसे संभालना चाहिए।
Troubleshooting के दौरान यह अंतर महत्वपूर्ण होता है। कोई domain समझदारीपूर्ण MX record प्रकाशित कर सकता है और फिर भी incomplete SPF policy, missing DKIM configuration, या visible From domain के साथ align न होने वाली DMARC policy के कारण समस्याएँ हो सकती हैं। इसलिए MX result एक आधार है, संपूर्ण reputation assessment नहीं।
Migration errors शायद ही कभी अलग-थलग रहते हैं
Provider changes इसका सबसे स्पष्ट उदाहरण हैं। कोई team preferred MX record अपडेट करती है, लेकिन zone में पुराने provider को छोड़ देती है। इसके परिणामस्वरूप priorities कुछ inbound traffic को नई service पर और अन्य traffic को ऐसे infrastructure पर भेज सकती हैं, जिसे अब mail receive नहीं करना चाहिए। Zoho इस प्रकार के conflict से बचने के लिए पिछले provider के records हटाने की सलाह देता है, जबकि Microsoft 365 guidance नए MX priority को अन्य records से कम रखने और 3600-second TTL का उपयोग करने की सलाह देती है, जैसा कि पहले दिए गए email DNS reference में बताया गया है।
इसी review में बाकी DNS authentication stack को भी शामिल करना चाहिए। MailGenius उन teams के लिए एक practical resource उपलब्ध कराता है जिन्हें routing के साथ-साथ SPF और DKIM records check करने की आवश्यकता होती है। Teams को DMARC records भी check करने चाहिए, खासकर तब जब migration sending service, return-path behavior या domain alignment बदलता हो।
Operational rule: MX, SPF, DKIM और DMARC को connected controls मानें, लेकिन किसी एक record type से वह साबित करने की अपेक्षा न करें जिसे कोई दूसरा record type नियंत्रित करता है।
यह systems view एक सामान्य diagnostic mistake को रोकता है। सफल MX lookup का अर्थ है कि domain mail infrastructure का विज्ञापन करता है। इससे यह सिद्ध नहीं होता कि outbound messages सही ढंग से authenticate होते हैं, receiving host reachable है, या कोई विशेष mailbox mail स्वीकार करता है।
DNS-आधारित MX सत्यापन की सीमाएँ
एक वैध MX परिणाम झूठा भरोसा पैदा कर सकता है। यह साबित करता है कि कोई डोमेन mail-exchange infrastructure प्रकाशित करता है, लेकिन यह साबित नहीं करता कि कोई विशिष्ट mailbox मौजूद है या destination server कोई संदेश स्वीकार करेगा।
Publication का अर्थ reachability नहीं है
एक basic lookup hostname और priority दिखा सकता है, जबकि delivery आगे बढ़ सकती है या नहीं, यह तय करने वाली operational समस्याएँ छूट सकती हैं। Host unreachable हो सकता है, connection fail हो सकता है, या server relay attempts अस्वीकार कर सकता है। इसलिए practical diagnostics में connection tests, reverse-DNS checks और response-time measurements जोड़े जाते हैं, ताकि blocked ports, unavailable hosts और relay issues की पहचान की जा सके, जैसा कि इस SMTP configuration guide में समझाया गया है।
Free lookup services public resolvers या cached और sanitized responses पर भी निर्भर हो सकती हैं। उन उत्तरों में destination छूट सकता है, priority behavior validate करने में विफलता हो सकती है, या ऐसा mail server छूट सकता है जो resolve तो होता है लेकिन respond नहीं करता। Interface healthy DNS publication की report कर सकता है, जबकि live delivery path unusable बना रहता है।
यह अंतर campaign operations के लिए केंद्रीय है:
- DNS publication दिखाता है कि domain क्या advertise करता है।
- Hostname resolution दिखाता है कि advertised destination खोजा जा सकता है या नहीं।
- Server responsiveness दिखाता है कि destination से संपर्क किया जा सकता है या नहीं।
- SMTP verification जाँचता है कि receiving system mailbox स्वीकार करेगा या नहीं।
हरा DNS result केवल पहली layer और कभी-कभी दूसरी layer के एक हिस्से को संबोधित करता है। इसे recipient-level verification के विकल्प के रूप में इस्तेमाल नहीं करना चाहिए।
एक छोटा visual explanation teams को record और उसके पीछे की service के बीच अंतर समझने में मदद कर सकता है:
व्यावहारिक निष्कर्ष सीधा है। ऐसे domains की पहचान करने के लिए MX record check tool का उपयोग करें जिनमें कोई स्पष्ट delivery path नहीं है या जिनकी routing संदिग्ध है। जब निर्णय इस बात से संबंधित हो कि कोई address mail भेजने के लिए safe है या नहीं, तब SMTP-level diagnostics का उपयोग करें।
MX जाँच से SMTP सत्यापन तक
SMTP सत्यापन DNS चित्र में एक लाइव स्वीकृति परीक्षण जोड़ता है। डोमेन के मेल सर्वर पर रुकने के बजाय, सत्यापक उस सर्वर से जुड़ता है और यह मूल्यांकन करता है कि वह निर्दिष्ट मेलबॉक्स को स्वीकार करने के लिए तैयार दिखाई देता है या नहीं।
यह अतिरिक्त परत अमान्य पतों, कैच-ऑल डोमेन, डिस्पोज़ेबल डोमेन और भूमिका खातों की पहचान कर सकती है। प्रत्येक श्रेणी सूची की गुणवत्ता को अलग-अलग ढंग से प्रभावित करती है। अमान्य पता सीधे बाउंस का जोखिम होता है, डिस्पोज़ेबल पता अल्पकालिक उपयोगिता रख सकता है, और भूमिका खाता किसी व्यक्तिगत प्राप्तकर्ता के बजाय साझा कार्य का प्रतिनिधित्व कर सकता है।
कैच-ऑल व्यवहार व्याख्या बदल देता है
कैच-ऑल डोमेन पर विशेष ध्यान देना चाहिए। वे किसी भी स्थानीय भाग के लिए मेल स्वीकार करते हैं, इसलिए सर्वर ऐसा पता स्वीकार करता हुआ दिखाई दे सकता है जो वास्तविक मेलबॉक्स से संबंधित न हो। ऐसी स्थिति में, एक मान्य MX रिकॉर्ड और सकारात्मक SMTP प्रतिक्रिया, नॉन-कैच-ऑल डोमेन से मिली पुष्टि जितना भरोसा प्रदान नहीं करते।
एक उपयोगी सत्यापन परिणाम इन स्थितियों को “मान्य” या “अमान्य” में समेटने के बजाय अलग-अलग दिखाता है। आधुनिक ईमेल सत्यापन APIs आमतौर पर valid, invalid, catch_all, unknown और do_not_mail जैसे स्टेटस वाला संरचित JSON लौटाते हैं, साथ में SMTP पुष्टि फ़ील्ड और भेजने की क्षमता संबंधी मार्गदर्शन भी देते हैं, जैसा कि Mailvalid API documentation में दिखाया गया है।
यह संरचना मार्केटरों को एक व्यावहारिक निर्णय परत देती है:
- मान्य: जब अभियान के बाकी नियंत्रण सही हों, तो सामान्य भेजने के लिए बनाए रखें।
- अमान्य: बार-बार पुनः प्रयास करने के बजाय दबा दें।
- कैच-ऑल: अतिरिक्त सावधानी के लिए अलग खंड में रखें, क्योंकि मेलबॉक्स का अस्तित्व पुष्ट नहीं है।
- अज्ञात: जब प्रतिक्रिया आत्मविश्वासपूर्ण निर्णय का समर्थन न करे, तो रोककर रखें या बाद में पुनः प्रयास करें।
- मेल न भेजें: अभियान में भेजे जाने से बाहर रखें।
BillionVerify खराब ईमेल डेटा की लागत को संबोधित करने के लिए बनाया गया एक पेशेवर ईमेल सत्यापन सेवा है। यहाँ इसकी प्रासंगिकता डोमेन-स्तरीय निरीक्षण को प्राप्तकर्ता-स्तरीय जाँचों के साथ जोड़ने में है, न कि MX रिकॉर्ड को अंतिम उत्तर मानने में।
संपूर्ण MX और SMTP डायग्नोस्टिक्स के लिए BillionVerify का उपयोग
जब सवाल सीमित हो, तब अकेला MX lookup उपयोगी होता है: क्या यह डोमेन mail-exchange records प्रकाशित करता है, और क्या destinations का क्रम उचित है? एक verification platform अलग उद्देश्य पूरा करता है। यह domain findings को mailbox-level results से जोड़ता है, ताकि marketing या operations team तय कर सके कि प्रत्येक address के साथ क्या करना है।
उपयोगी output केवल दृश्य रूप में नहीं, बल्कि structured होता है। JSON responses में स्पष्ट status values, MX records, catch-all results, SMTP confirmation fields और sendability guidance शामिल हो सकते हैं। यह format cleaned list की समीक्षा करने वाले व्यक्ति और signup या import के दौरान निर्णय लेने वाले application—दोनों के लिए काम करता है।
निर्णय के अनुसार testing की गहराई चुनें
Basic MX check का उपयोग करें जब आप:
- नए domain की inbound routing validate कर रहे हों,
- provider migration के बाद पुराने records की जाँच कर रहे हों,
- यह पता लगा रहे हों कि कोई domain mail क्यों receive नहीं कर सकता,
- यह पुष्टि कर रहे हों कि published priorities इच्छित service से मेल खाती हैं।
Combined MX और SMTP verification का उपयोग करें जब आप:
- भेजने से पहले campaign list साफ़ कर रहे हों,
- invalid, catch-all, disposable या role addresses को अलग कर रहे हों,
- account creation के दौरान किसी address को validate कर रहे हों,
- results को CRM या outbound workflow में भेज रहे हों।
इसका trade-off diagnostic depth है। DNS checks तेज़ और domain-focused होते हैं, लेकिन mailbox acceptance से पहले रुक जाते हैं। SMTP verification analysis को वास्तविक recipient के और करीब ले जाता है और जब servers probing सीमित करते हैं या mailbox status बताने से इनकार करते हैं, तब uncertain results दे सकता है। एक structured unknown result अति-आत्मविश्वासपूर्ण pass से अधिक उपयोगी होता है, क्योंकि यह team को जानबूझकर retry या review का रास्ता देता है।
Sales और marketing teams के लिए workflow सरल है: domain का निरीक्षण करें, SMTP result को समझें, फिर उसके status के अनुसार record को segment करें। Product teams के लिए यही logic registration के समय चल सकता है, जिससे स्पष्ट रूप से खराब addresses database में प्रवेश करने से रुक जाते हैं। इसका मूल्य infrastructure evidence को स्पष्ट data action में बदलने से आता है।
दोहराने योग्य Email Verification वर्कफ़्लो बनाना
एक भरोसेमंद वर्कफ़्लो सबसे कम लागत वाले उपयोगी प्रश्न से शुरू होता है और निर्णय की आवश्यकता होने पर ही गहराई जोड़ता है। इससे इंफ़्रास्ट्रक्चर की समस्या-समाधान प्रक्रिया सूची की स्वच्छता से अलग रहती है, जबकि दोनों को प्रेषक प्रतिष्ठा से जोड़े रखा जाता है।
डोमेन से शुरुआत करें
प्राप्तकर्ता सूची का निदान करने से पहले MX जाँच चलाएँ। पुष्टि करें कि डोमेन mail-exchange रिकॉर्ड प्रकाशित करता है, गंतव्य होस्टनेम का निरीक्षण करें और प्राथमिकता क्रम की समीक्षा करें। यदि हाल ही में माइग्रेशन हुआ है, तो विशेष रूप से उन पुराने रिकॉर्ड की तलाश करें जो अब भी डिलीवरी आकर्षित कर सकते हैं।
इसके बाद सहायक DNS नियंत्रणों की समीक्षा करें। MX आने वाले मार्ग को स्थापित करता है, जबकि SPF, DKIM और DMARC प्राप्त करने वाली प्रणालियों को प्रमाणित भेजने का मूल्यांकन करने में सहायता करते हैं। रूटिंग परिणाम स्वस्थ हो सकता है, जबकि इनमें से कोई एक नियंत्रण अधूरा रह सकता है, इसलिए अभियान की तैयारी के लिए संयुक्त दृष्टिकोण आवश्यक है।
डोमेन से पतों तक जाएँ
जब डोमेन का मार्ग विश्वसनीय लगे, तो वास्तविक पतों पर SMTP-स्तरीय सत्यापन चलाएँ। स्पष्ट परिणामों को अनिश्चित परिणामों से अलग रखें, बजाय इसके कि हर प्रतिक्रिया को द्विआधारी निर्णय में बदल दें।
एक व्यावहारिक विभाजन मॉडल इस प्रकार है:
- भेजें: स्पष्ट सकारात्मक परिणाम वाले और किसी अयोग्य संकेत से मुक्त पते।
- रोकें: अमान्य और मेल न भेजने योग्य परिणाम।
- समीक्षा करें: catch-all, भूमिका-आधारित या disposable पते, जिनके लिए सोच-समझकर व्यावसायिक निर्णय आवश्यक है।
- पुनः प्रयास करें: अज्ञात परिणाम, जो अस्थायी सर्वर व्यवहार या अनिर्णायक प्रतिक्रियाओं को दर्शा सकते हैं।
यह दृष्टिकोण सूची की सुरक्षा करता है, बिना यह मानने के कि हर प्राप्तकर्ता सर्वर समान जानकारी उपलब्ध कराता है। Catch-all पहचान विशेष रूप से महत्वपूर्ण रहती है, क्योंकि डोमेन-स्तरीय स्वीकृति स्वयं मेलबॉक्स की पुष्टि नहीं करती।
सही समय पर जाँच लागू करें
मार्केटिंग टीमों को अभियान से पहले सूचियों का सत्यापन करना चाहिए और डेटा स्रोत बदलने पर प्रक्रिया दोहरानी चाहिए। बिक्री टीमों को आयातित या खरीदे गए संपर्कों को अनुक्रमों में जोड़ने से पहले जाँचना चाहिए। उत्पाद टीमों को साइनअप के समय रीयल-टाइम सत्यापन का उपयोग करना चाहिए, जब नकली या गलत टाइप किए गए पते आगे चलकर सहायता और सक्रियण संबंधी समस्याएँ पैदा कर सकते हैं।
एक Email Validation API अंतिम उपयोग-स्थिति के लिए उपयुक्त है, क्योंकि यह मशीन-पठनीय परिणाम लौटाता है, जिनकी व्याख्या कोई एप्लिकेशन तुरंत कर सकता है। बैच संचालन के लिए, यही परिणाम श्रेणियाँ निर्यात फ़िल्टर और रोकथाम वर्कफ़्लो को समर्थन देती हैं।
निर्णय नियम: यदि आप डोमेन रूटिंग की समस्या सुलझा रहे हैं, तो MX से शुरुआत करें। यदि आप तय कर रहे हैं कि किसी व्यक्ति को ईमेल भेजना है या नहीं, तो SMTP सत्यापन जोड़ें।
टीमों को प्रत्येक स्थिति का कारण भी दर्ज करना चाहिए। अमान्य मेलबॉक्स के कारण रोका गया पता उस catch-all पते से अलग है जिसे समीक्षा के लिए रखा गया है, और दोनों उस अज्ञात प्रतिक्रिया से अलग हैं जिसके लिए एक और प्रयास लंबित है। यह रिकॉर्ड भविष्य के ऑडिट को तेज़ बनाता है और अभियान प्रबंधकों को समझने में सहायता करता है कि किसी पते पर मेल क्यों नहीं भेजा गया।
इसलिए MX रिकॉर्ड जाँच टूल आवश्यक है, लेकिन पर्याप्त नहीं। यह सार्वजनिक रूटिंग परत की पुष्टि करता है, जबकि SMTP डायग्नोस्टिक्स परिचालन परत की जाँच करते हैं। SPF, DKIM, DMARC, सूची विभाजन और समझदारीपूर्ण पुनःप्रयास प्रबंधन के साथ मिलकर उपयोग करने पर, यह वर्कफ़्लो टीमों को बाउंस दरों और प्रेषक प्रतिष्ठा की सुरक्षा के लिए अधिक स्पष्ट आधार देता है।
BillionVerify MX निरीक्षण को SMTP-स्तरीय Email Verification के साथ जोड़ता है और संरचित परिणाम लौटाता है, जो टीमों को मान्य, अमान्य, catch-all, अज्ञात और मेल न भेजने योग्य पतों के बीच अंतर करने में सहायता करते हैं। BillionVerify पर जाकर मूल्यांकन करें कि इसका सत्यापन वर्कफ़्लो आपके अभियान, CRM, साइनअप या आउटबाउंड ईमेल प्रक्रिया में कैसे उपयुक्त हो सकता है।