

एक बल्क ईमेल एड्रेस सूची अपने इच्छित गंतव्य तक पहुँचने से पहले अपने 16.9% संदेश खो सकती है, भले ही प्राप्तकर्ताओं ने अनुमति दी हो। व्यावहारिक उत्तर है कि हर एड्रेस को तकनीकी रूप से सत्यापित करें, पुष्टि करें कि आपकी टीम वैध संग्रह का दस्तावेज़ प्रस्तुत कर सकती है, और सूची को केवल एक बार साफ़ करने के बजाय लगातार फिर से सत्यापित करते रहें।
यह निष्कर्ष 15 ईमेल सेवा प्रदाताओं के 2026 के क्रॉस-प्लेटफ़ॉर्म परीक्षण से आया है, जिसमें औसत डिलीवरेबिलिटी केवल 83.1% रही। शेष संदेश या तो स्पैम में पहुँचे या डिलीवर न होकर गायब हो गए, इसलिए केवल सूची का आकार अभियान की गुणवत्ता के बारे में बहुत कम बताता है। एक विश्वसनीय कार्यप्रवाह सत्यापन को अंतिम समय के स्प्रेडशीट कार्य के रूप में नहीं, बल्कि संचालन नियंत्रण के रूप में देखता है।
इस समस्या को समझने का एक उपयोगी तरीका है कि दो प्रश्नों को अलग-अलग रखा जाए। तकनीकी सत्यापन पूछता है कि क्या कोई एड्रेस मेल प्राप्त करने में सक्षम प्रतीत होता है। अनुपालन सत्यापन पूछता है कि क्या आप यह साबित कर सकते हैं कि आपने उस एड्रेस को उचित तरीके से एकत्र और संसाधित किया था। BillionVerify पहली परिचालन परत में टीमों की सहायता करता है, ताकि अभियान चलने से पहले जोखिमपूर्ण या अनुपयोगी ईमेल डेटा की पहचान की जा सके, जबकि आपके CRM और सहमति रिकॉर्ड को दूसरी परत का समर्थन करना आवश्यक है।
सत्यापन के बिना बल्क ईमेल सूचियाँ क्यों विफल होती हैं
2026 के परीक्षण में औसत डिलीवेरेबिलिटी 83.1% थी, जिसका अर्थ है कि 16.9% संदेश अपने इच्छित गंतव्य तक कभी नहीं पहुँचे। इस न पहुँचने वाले हिस्से में से 10.5% स्पैम में चले गए और 6.4% डिलीवर न होने के कारण गायब हो गए, जैसा कि क्रॉस-प्लेटफ़ॉर्म डिलीवेरेबिलिटी परीक्षण के अनुसार पता चला। अनुमति-आधारित मेल भी विफल हो सकता है, जब मूल बल्क ईमेल पते की सूची में पुराने, गलत प्रारूप वाले, जोखिमपूर्ण या खराब तरीके से रखे गए रिकॉर्ड हों।
भौगोलिक स्थिति भी महत्वपूर्ण है। औसत डिलीवेरेबिलिटी यूरोप में 91.1%, लैटिन अमेरिका में 88.0%, एशिया प्रशांत में 87.9% और उत्तरी अमेरिका में 86.7% रही, जिससे पता चलता है कि मेलबॉक्स इकोसिस्टम और सूची की गुणवत्ता क्षेत्र के अनुसार काफी अलग परिणाम दे सकती है। एक बाज़ार में स्वीकार्य प्रदर्शन करने वाला अभियान दूसरे बाज़ार में अब भी समस्याएँ उजागर कर सकता है।
असत्यापित सूची की छिपी लागत
पुरानी स्प्रेडशीट उन पतों को इकट्ठा करती हैं जिनके मालिक बदल चुके हैं, जिनकी समय-सीमा समाप्त हो चुकी है या जो मेल स्वीकार करना बंद कर चुके हैं। इम्पोर्ट से डुप्लिकेट, फ़ॉर्मेटिंग त्रुटियाँ, साझा इनबॉक्स, डिस्पोज़ेबल डोमेन और कैच-ऑल डोमेन भी आ जाते हैं। प्रत्येक श्रेणी अलग परिचालन जोखिम पैदा करती है, लेकिन सामान्य परिणाम यह होता है कि आपका भेजने वाला प्लेटफ़ॉर्म कमजोर डिलीवरी संकेत प्राप्त करता है।
कोई टीम बड़े पैमाने पर भेजे गए ईमेल को सफलतापूर्वक पूरा होते देख सकती है और मान सकती है कि सूची ने काम किया। यह निष्कर्ष भेजने वाली प्रणाली द्वारा स्वीकार किए गए और किसी उपयोगी प्राप्तकर्ता तक डिलीवर किए गए के बीच का अंतर समझने में विफल रहता है। इनबॉक्स प्लेसमेंट, बाउंस प्रबंधन, स्पैम शिकायतें और सहभागिता यह तय करते हैं कि सूची उपयोगी बनी रहती है या नहीं।
परिचालन नियम: प्रत्येक बल्क सूची को अस्थायी डेटा मानें। इसकी स्थिति बदलती रहती है क्योंकि मेलबॉक्स बंद होते हैं, लोग नौकरियाँ बदलते हैं और प्रदाता अपने फ़िल्टरिंग निर्णयों को अपडेट करते हैं।
सफाई राजस्व बढ़ाने वाली ईमेल सूचियाँ बनाने के व्यापक अनुशासन में भी सहायक होती है। अधिग्रहण और सत्यापन साथ-साथ होने चाहिए, क्योंकि बढ़ती हुई सूची तभी मूल्य पैदा करती है जब उसके रिकॉर्ड पहुँच योग्य, अनुमति-प्राप्त और अभियान के लिए उपयुक्त बने रहें।
किसी कोल्ड अभियान या बड़े पैमाने पर भेजे जाने वाले ईमेल से पहले, टीमों को कोल्ड आउटरीच के लिए बाउंस रेट संबंधी जानकारी की समीक्षा करनी चाहिए। उद्देश्य किसी पूर्ण संख्या का पीछा करना नहीं है। उद्देश्य उन टाली जा सकने वाली विफलताओं की पहचान करना है, इससे पहले कि वे ऐसा पैटर्न बना दें जो भविष्य के इनबॉक्स प्लेसमेंट को नुकसान पहुँचाए।
ईमेल सत्यापन वास्तव में कैसे काम करता है
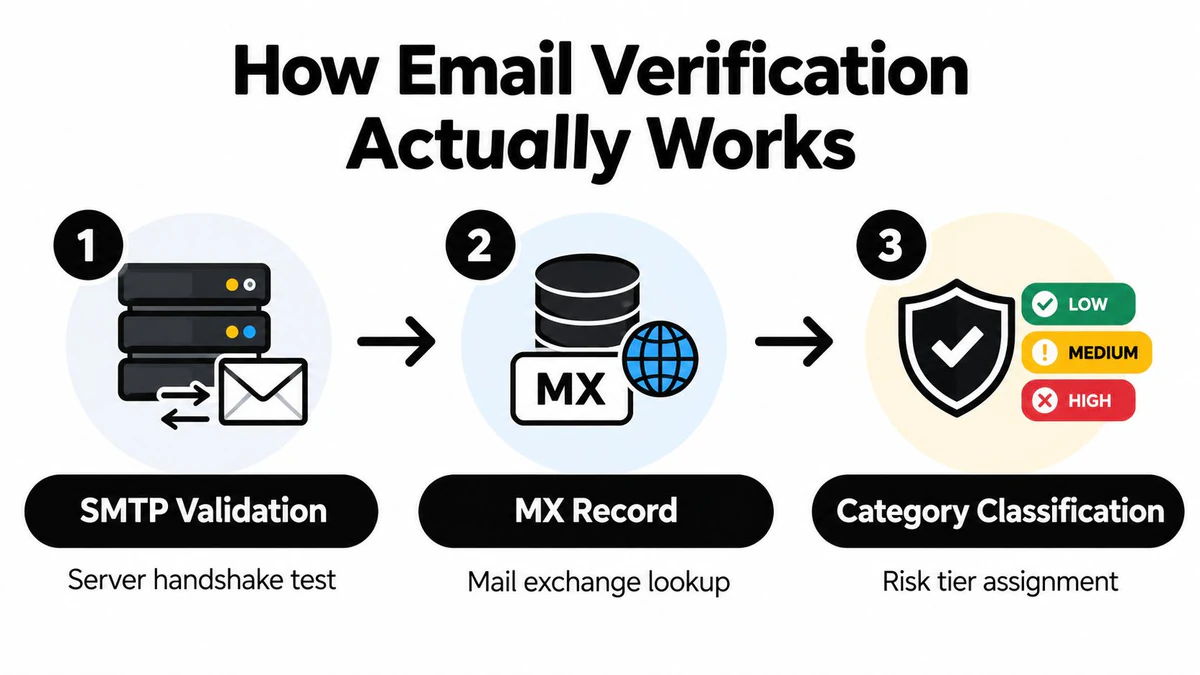
सभी सत्यापन उपकरण “valid” का एक ही अर्थ नहीं समझते। उपयोगी परिणाम कई जाँचों से मिलता है, जो अलग-अलग सवालों के जवाब देती हैं। SMTP validation प्राप्त करने वाले सर्वर की जाँच करता है, MX lookup यह देखता है कि डोमेन में मेल इंफ्रास्ट्रक्चर है या नहीं, और category classification उन संरचनात्मक जोखिमों की पहचान करता है जिन्हें साधारण सर्वर प्रतिक्रिया से समझाया नहीं जा सकता।
सबसे पहले, मेलबॉक्स प्रतिक्रिया की जाँच करें
SMTP validation प्राप्तकर्ता के मेल सर्वर से जुड़ता है और एक नियंत्रित handshake करता है। यह campaign message नहीं भेजता। इसके बजाय, सर्वर संकेत दे सकता है कि मेलबॉक्स स्वीकार किया गया, अस्वीकार किया गया या स्थिति अनिश्चित है।
स्वीकृत प्रतिक्रिया उपयोगी है, लेकिन यह गारंटी नहीं है। मेल सिस्टम किसी संदेश को स्वीकार करके बाद में फ़िल्टर कर सकते हैं, या सत्यापन और भेजने के बीच अपनी नीति बदल सकते हैं। परिणाम को inbox placement के वादे के रूप में नहीं, बल्कि जोखिम संकेत के रूप में देखें।
इसके बाद, पुष्टि करें कि डोमेन मेल प्राप्त कर सकता है
MX lookup यह जाँचता है कि डोमेन मान्य mail exchange रिकॉर्ड प्रकाशित करता है या नहीं। यदि डोमेन में कोई उपयोगी MX रिकॉर्ड नहीं है, तो वह ईमेल प्राप्त नहीं कर सकता, इसलिए स्थानीय मेलबॉक्स नाम चाहे जो हो, पता deliverable नहीं है। इसी कारण सत्यापन मार्गदर्शन आमतौर पर SMTP प्रतिक्रियाओं और MX रिकॉर्ड को मिलाकर देखता है, जैसा कि ईमेल सत्यापन दस्तावेज़ में बताया गया है।
यह जाँच उस विफलता को पकड़ती है जिसे केवल मेलबॉक्स परीक्षण नज़रअंदाज़ कर सकता है। बिना किसी प्राप्ति मेल सेवा वाले डोमेन का सही प्रारूप वाला पता भी व्यावहारिक रूप से डिलीवरी का कोई मार्ग नहीं रखता।
अंत में, संरचनात्मक जोखिम का वर्गीकरण करें
एक मजबूत verifier disposable domains, role-based addresses और catch-all configurations को भी लेबल करता है। Catch-all सर्वर विशेष रूप से कठिन होते हैं, क्योंकि वे लगभग किसी भी पते के लिए मेल स्वीकार कर सकते हैं, भले ही व्यक्तिगत मेलबॉक्स मौजूद न हो। यह अनिश्चितता भेजने के बाद bounce और sender-reputation जोखिम पैदा करती है।
BillionVerify एक पेशेवर ईमेल सत्यापन सेवा है, जिसे एक समस्या हल करने के लिए बनाया गया है: खराब ईमेल डेटा से व्यवसायों को पैसे का नुकसान होता है। जब टीमों को किसी application या data workflow के भीतर जाँच की आवश्यकता होती है, तो वे सत्यापन को ईमेल सत्यापन API से भी जोड़ सकती हैं।
आउटपुट को केवल एक लेबल नहीं, बल्कि निर्णय का आधार बनना चाहिए। “safe” परिणाम campaign में शामिल किया जा सकता है, uncertain परिणाम की समीक्षा या suppression की जा सकती है, और स्पष्ट रूप से invalid परिणाम को सक्रिय sending pool से हटा देना चाहिए।
अभियान प्रदर्शन के लिए सफाई से सेगमेंटेशन तक
Verification स्पष्ट समस्याओं को दूर करता है, लेकिन इससे हर शेष पते का मूल्य समान नहीं हो जाता। एक साफ़ bulk email address list में अब भी जोखिम, प्रासंगिकता और संभावित सहभागिता के अलग-अलग स्तर वाले प्राप्तकर्ता होते हैं। Segmentation, verification के परिणामों को भेजने संबंधी निर्णयों में बदल देता है।
info@company.example या sales@company.example जैसे पते पर विचार करें। Role-based accounts साझा inbox होते हैं, व्यक्तिगत निर्णयकर्ता नहीं, और deliverability guidance admin@, support@, info@, और sales@ जैसे पतों को अधिक जोखिम वाले प्राप्तकर्ताओं के रूप में मानती है। इन्हें व्यक्तिगत बनाना कठिन हो सकता है और इनके filtering, soft bounces या कमज़ोर सहभागिता उत्पन्न करने की अधिक संभावना होती है, जैसा कि इस role-account deliverability guidance में बताया गया है।
Disposable addresses के लिए अलग उपचार आवश्यक है। इन्हें जानबूझकर अस्थायी रूप से बनाया जाता है और इनके opens तथा clicks बहुत कम होते हैं, साथ ही bounce और spam-trap exposure अधिक होता है। तकनीकी रूप से स्वीकृत disposable address भी campaign reporting की उपयोगिता को कम कर सकता है।
Routing rules के रूप में verification results का उपयोग करें
एक व्यावहारिक segmentation model कुछ ऐसा हो सकता है:
| Segment | Typical action | Reason |
|---|---|---|
| उच्च-विश्वास वाले व्यक्तिगत पते | सामान्य campaign या sequence में उपयोग करें | पता core checks पास करता है और कोई बड़ा structural risk नहीं दिखाता |
| Role-based addresses | समीक्षा करें या लक्षित संदेश भेजें | साझा inbox अब भी प्रासंगिक हो सकता है, लेकिन इसके लिए अलग अपेक्षाएँ चाहिए |
| Catch-all addresses | पुष्टि या सावधानीपूर्वक testing तक रोकें | Server response यह सिद्ध नहीं करता कि नामित mailbox मौजूद है |
| Disposable addresses | Standard campaigns से suppress करें | अस्थायी domains कमज़ोर सहभागिता और अतिरिक्त reputation risk पैदा करते हैं |
| Invalid addresses | Active sends से हटा दें | भेजना जारी रखने से टाली जा सकने वाली विफलताएँ होती हैं |
हर flagged record पर एक ही नियम लागू न करें। Customer-service announcement के लिए support inbox उपयुक्त हो सकता है, जबकि personalized sales sequence के लिए वह खराब target हो सकता है। सही निर्णय message के उद्देश्य, प्राप्तकर्ता के साथ संबंध और आपके CRM में संग्रहीत प्रमाण पर निर्भर करता है।
Segmentation principle: Verification आपको बताता है कि कोई address कैसा दिखाई देता है। Campaign context आपको बताता है कि उसके साथ क्या करना है।
जो Teams technical filtering को personalization से जोड़ना चाहती हैं, वे BillionVerify की guide देखें। महत्वपूर्ण operational बदलाव यह है कि हर flagged record को बिना किसी स्पष्टीकरण के हटाने के बजाय category को अपने database में सुरक्षित रखें। Suppression, review और targeted use अलग-अलग निर्णय हैं।
निरंतर पुनः-सत्यापन एकबार की सफाई का स्थान क्यों लेता है
एक बार सत्यापित की गई सूची स्थायी संपत्ति नहीं, बल्कि एक समय का स्नैपशॉट होती है। वर्तमान ईमेल-सूची मार्गदर्शन के अनुसार, B2B डेटा हर वर्ष लगभग 22% से 30% तक खराब हो सकता है। लोग नियोक्ता बदलते हैं, डोमेन समाप्त हो जाते हैं, प्रदाता खाते बंद कर देते हैं और कंपनी के रिकॉर्ड पुराने हो जाते हैं।
सत्यापित डेटा के उसी स्रोत से पता चलता है कि बिना जाँची छोड़ी गई बल्क सूची में 12 महीनों में 12% से 18% ऐसे पते हो सकते हैं, जिन पर अब ईमेल पहुँचाना संभव नहीं है। इससे सत्यापन की ताज़गी सीधे परिचालन संबंधी चिंता बन जाती है। सूची जितनी पुरानी होगी, उसके बाउंस व्यवहार का अनुमान उतने ही कम भरोसे से लगाया जा सकेगा।
कैलेंडर क्यों बदल गया
Gmail और Yahoo ने फरवरी 2024 में बल्क-सेंडर के लिए अधिक कड़े नियम लागू किए, जिनमें प्रमाणीकरण और अनुपालन संबंधी अपेक्षाएँ शामिल थीं। बाद की रिपोर्टिंग में पाया गया कि इन नियमों के शुरू होने के दो वर्ष बाद भी लगभग 30% सेंडर कम-से-कम एक आवश्यकता पर आंशिक रूप से गैर-अनुपालक रहे, जबकि Mailgun की डिलीवरबिलिटी रिपोर्टिंग के अनुसार लगभग 60.3% व्यवसायों ने स्पैम फ़िल्टरिंग को अपने इनबॉक्स की सबसे बड़ी बाधा बताया।
परिचालन संबंधी सीख सीधी है। मेलबॉक्स प्रदाता डेटाबेस में संपर्कों की संख्या के बजाय परिणामों और व्यवहार के आधार पर सेंडर का मूल्यांकन अधिकाधिक कर रहे हैं। सूची स्वच्छता, प्रमाणीकरण, शिकायतों की निगरानी और सहमति के रिकॉर्ड अब एक ही प्रणाली के रूप में काम करते हैं।
2026 के एक सर्वेक्षण में पाया गया कि 60% सेंडर नियमित रूप से सूची स्वच्छता करते हैं, लेकिन केवल 23.6% हर अभियान से पहले सत्यापन करते हैं। उसी रिपोर्टिंग के अनुसार 48% लोग स्पैम से बाहर बने रहने में संघर्ष करते हैं। ये आँकड़े इस अंतर को दर्शाते हैं कि सफाई महत्वपूर्ण है, यह जानना और इसे हर अभियान प्रक्रिया का हिस्सा बनाना दो अलग बातें हैं।
आवर्ती नियंत्रण बनाएँ
नए इम्पोर्ट को सक्रिय सेगमेंट में शामिल करने से पहले उनका पुनः-सत्यापन करें। बड़े अभियानों से पहले पुराने रिकॉर्ड दोबारा जाँचें और उन संपर्कों के लिए समीक्षा प्रक्रिया बनाएँ जिन्होंने कोई गतिविधि नहीं दिखाई है। 6 से 12 महीनों की निष्क्रियता के बाद संपर्क समाप्त करने की नीतियाँ मानक बनती जा रही हैं, लेकिन दमन का अर्थ हमेशा तत्काल हटाना नहीं होता। कारण और तारीख सुरक्षित रखें, ताकि आपकी टीम किसी संपर्क को तभी पुनर्स्थापित कर सके जब नया, वैध प्रमाण इसका समर्थन करे।
बाउंस बढ़ने की प्रतीक्षा करने के बजाय सीक्वेंस से पहले डिलीवरबिलिटी सुधारें को वर्कफ़्लो चेकपॉइंट के रूप में इस्तेमाल करें। निरंतर सत्यापन आपातकालीन सफाई जितना नाटकीय नहीं है, लेकिन यह मार्केटिंग और बिक्री टीमों को उस सेंडर प्रतिष्ठा की सुरक्षा के लिए एक दोहराने योग्य तरीका देता है, जिसे उन्होंने पहले ही बनाया है।
तकनीकी डिलिवरेबिलिटी से आगे अनुपालन सत्यापन
कोई सर्वर ऐसा पता स्वीकार कर सकता है, जिस पर आपके संगठन को फिर भी ईमेल नहीं भेजना चाहिए। डिलिवरेबिलिटी यह बताती है कि मेल किसी मेलबॉक्स तक पहुँच सकता है या नहीं। अनुपालन यह पूछता है कि आपके पास उसे भेजने का कानूनी और दस्तावेज़ित आधार है या नहीं। इन दोनों को एक ही प्रश्न मानना बल्क सूची प्रबंधन की सबसे हानिकारक गलतियों में से एक है।
तकनीकी रूप से मान्य पता किसी पुराने इवेंट फ़ाइल, खरीदे गए डेटाबेस, स्क्रैप किए गए स्रोत या बिना सहमति इतिहास वाले इम्पोर्ट से आ सकता है। पता SMTP जाँचों में सफल हो सकता है और फिर भी प्री-कन्सेंट या GDPR-जोखिम वाला हो सकता है, यदि आपकी टीम यह नहीं दिखा सकती कि व्यक्ति ने कब और कैसे ऑप्ट इन किया था।
संपर्क के साथ प्रमाण रखें
रिकॉर्ड को सहमति का समय, संग्रह स्रोत, उद्देश्य और ऑप्ट-इन प्रमाण के आधार पर वर्गीकृत करें। टाइमस्टैम्प और स्रोत एट्रिब्यूशन को वहाँ संग्रहीत करें जहाँ आपकी मार्केटिंग और अनुपालन टीमें उन्हें प्राप्त कर सकें। यदि ये फ़ील्ड अनुपस्थित हैं, तो अनुमान लगाकर खाली स्थान न भरें। रिकॉर्ड को समीक्षा या दमन में रखें, जब तक आपका कानूनी आधार स्पष्ट न हो जाए।
हालिया गोपनीयता मार्गदर्शन सत्यापन प्रथाओं को GDPR के अंतर्गत गोपनीयता-नीति प्रकटीकरण, डेटा न्यूनतमकरण, प्रतिधारण और प्रोसेसर दायित्वों से भी जोड़ता है। सत्यापन में व्यक्तिगत डेटा का प्रसंस्करण शामिल हो सकता है, इसलिए आपके दस्तावेज़ में स्पष्ट होना चाहिए कि पते के साथ क्या होता है, जाँच क्यों आवश्यक है, परिणाम कितने समय तक उपलब्ध रहते हैं और कौन-से सेवा प्रदाता डेटा को संसाधित करते हैं। संबंधित अनुपालन चर्चा इस सहमति और सूची-ऑडिट मार्गदर्शन में शामिल है।
इसलिए तकनीकी सत्यापन और सहमति सत्यापन से अलग-अलग फ़ील्ड बनने चाहिए। एक फ़ील्ड mailbox_status = deliverable कह सकता है, जबकि दूसरा consent_status = documented या consent_status = unknown दर्ज कर सकता है। उन्हें एक ही “मान्य” लेबल में मिलाने से वह सटीक जोखिम छिप जाता है, जिसे आपकी टीम को संभालना आवश्यक है।
एक उपयोगी आंतरिक परीक्षण सरल है: क्या कोई दूसरा व्यक्ति इस रिकॉर्ड का ऑडिट करके समझ सकता है कि इसे क्यों एकत्र किया गया, यह संदेश क्यों अनुमत है और इस निर्णय की आखिरी बार समीक्षा कब की गई थी? यदि नहीं, तो मेल सर्वर द्वारा पता स्वीकार किए जाने के बावजूद वह परिचालन के लिए तैयार नहीं है।
अनुपालन सत्यापन का विकल्प नहीं है और सत्यापन अनुमति का विकल्प नहीं है। किसी रिकॉर्ड के सक्रिय अभियान में जाने से पहले दोनों नियंत्रणों को सफल होना चाहिए।
एक व्यावहारिक बल्क सूची सत्यापन वर्कफ़्लो बनाना
एक उपयोगी प्रक्रिया हर बड़े अभियान से पहले आसानी से दोहराई जा सके, ऐसी होनी चाहिए। इसमें ऑडिट ट्रेल भी होना चाहिए, ताकि आपकी टीम जान सके कि कोई पता क्यों शामिल किया गया, दबाया गया या समीक्षा के लिए रोका गया।
नियंत्रित स्रोत फ़ाइल से शुरुआत करें
CRM या मार्केटिंग प्लेटफ़ॉर्म से वर्तमान सूची निर्यात करें, फिर मूल निर्यात को अलग सुरक्षित रखें। ऐसी कॉपी पर काम करें जिसमें सत्यापन की तारीख, अभियान का उद्देश्य, सहमति का स्रोत और पिछली suppression स्थिति दर्ज हो। इससे पुरानी स्प्रेडशीट उन पतों को फिर सक्रिय नहीं करेगी जिन्हें आपकी टीम पहले ही हटा चुकी है।
सत्यापन से पहले स्पष्ट फ़ॉर्मैटिंग समस्याओं और डुप्लिकेट को सामान्य करें। फिर SMTP प्रतिक्रियाओं, MX रिकॉर्ड, डिस्पोज़ेबल डोमेन, भूमिका-आधारित खातों और catch-all व्यवहार को कवर करने वाली परतदार जाँच चलाएँ। जब अलग-अलग जोखिमों के लिए अलग कार्रवाइयाँ आवश्यक हों, तब एक अकेला स्थिति फ़ील्ड पर्याप्त नहीं होता।
परिणामों को संचालन समूहों में बदलें
कुछ स्पष्ट स्थितियों का उपयोग करें:
- सत्यापित और अनुमति-प्राप्त: पता तकनीकी जाँचों में सफल है और उपयोग योग्य सहमति का प्रमाण मौजूद है। इसे उपयुक्त अभियान के लिए योग्य रखें।
- तकनीकी रूप से अनिश्चित या संरचनात्मक रूप से जोखिमपूर्ण: इसमें catch-all और चुने हुए भूमिका-आधारित रिकॉर्ड शामिल हैं। व्यावसायिक संदर्भ के आधार पर इन्हें रोकें, समीक्षा करें या अधिक सावधान अभियान में उपयोग करें।
- डिस्पोज़ेबल या अमान्य: इन रिकॉर्ड को सामान्य भेजने से दबाएँ और निर्णय का कारण सुरक्षित रखें।
- सहमति अनसुलझी: स्रोत, समय और कानूनी आधार दर्ज होने तक मेल न भेजें।
श्रेणियाँ महत्वपूर्ण हैं क्योंकि टीमें अक्सर उलटी दिशा में वही गलती करती हैं। वे तकनीकी रूप से जोखिमपूर्ण रिकॉर्ड हटा देती हैं, लेकिन बिना दस्तावेज़ित अनुमति वाले पतों पर मेल भेजना जारी रखती हैं। एक अच्छी प्रक्रिया प्रेषक की प्रतिष्ठा और डेटाबेस में मौजूद लोगों—दोनों की सुरक्षा करती है।
भेजने से पहले अगला नियंत्रण निर्धारित करें
नए आयातों का दोबारा सत्यापन करें और बड़े मेल भेजने से ठीक पहले नई जाँच चलाएँ। जब आपकी नीति ऐसा कहे, तो 6 से 12 महीनों से निष्क्रिय संपर्कों को दबाएँ और साथ ही दस्तावेज़ित प्रतिधारण निर्णय बनाए रखें। अभियान के बाद bounce को वर्गीकृत करें और संपर्क रिकॉर्ड अपडेट करें, बजाय इसके कि परिणाम केवल किसी रिपोर्ट में संग्रहीत किया जाए।
ग्राहक कहानियों में लगातार सत्यापन वर्कफ़्लो के बाद bounce दरों के 1% से नीचे आने और inbox placement में सुधार की जानकारी दी गई है, साथ ही स्वच्छ डेटा और B2B तथा ई-कॉमर्स अभियानों में उच्च conversion दरों से मापने योग्य ROI भी बताया गया है। ये रिपोर्ट सत्यापन को डिलीवरी की गारंटी नहीं बनातीं, लेकिन दिखाती हैं कि टीमें सूची की गुणवत्ता को अभियान की अर्थव्यवस्था से क्यों जोड़ती हैं।
उपलब्ध तरीकों की व्यापक तुलना के लिए BillionVerify के शीर्ष टूल की समीक्षा करें। विशिष्ट प्रदाता से अधिक महत्वपूर्ण यह है कि आपकी प्रक्रिया सही संकेतों की जाँच करे, सहमति का प्रमाण सुरक्षित रखे और हर निर्णय को उस प्रणाली में वापस भेजे जो आपका मेल भेजती है।
BillionVerify पेशेवर ईमेल सत्यापन प्रदान करता है, जिससे खराब ईमेल डेटा की पहचान उससे पहले की जा सके जब वह bounce, व्यर्थ भेजे गए मेल और खराब सूची निर्णयों के माध्यम से आपकी टीम को नुकसान पहुँचाए। अपनी बल्क ईमेल पता सूची का मूल्यांकन करने, उपयोग योग्य रिकॉर्ड को जोखिमपूर्ण श्रेणियों से अलग करने और अपने अभियान वर्कफ़्लो में दोबारा सत्यापन शामिल करने के लिए BillionVerify का उपयोग करें।