🎬 पेश है transcript.im: YouTube, TikTok और Instagram वीडियो के मुफ़्त ट्रांसक्रिप्ट पाएँ।transcript.im देखें

मुफ़्त catch-all verifier क्या है?

मुफ़्त catch-all verifier ऐसे catch-all डोमेन पहचानता है जो किसी भी local-part के लिए मेल स्वीकार करते हैं—भले पता किसी असली व्यक्ति का न हो।

Catch-all डोमेन पर SMTP का “accepted” उत्तर कमज़ोर प्रमाण है। केंद्रित catch-all परिणाम ज़रूरी है, ताकि sales और enrichment workflow हर catch-all अनुमान को verified कर्मचारी inbox न मानें।

यह मुफ़्त catch-all verifier अब भी पूरा mail path जाँचता है; पैनल केवल इस बात पर ज़ोर देता है कि catch-all व्यवहार मौजूद है या नहीं और परिणाम को कैसे समझें।

कैच-ऑल एक डोमेन पंक्ति के पास कैच-ऑल फ़्लैग दिखाता है

मुफ़्त catch-all verifier कैसे काम करता है

डोमेन-व्यापी स्वीकृति को व्यक्ति-स्तरीय प्रमाण बनाए बिना catch-all डोमेन मुफ़्त पहचानें।

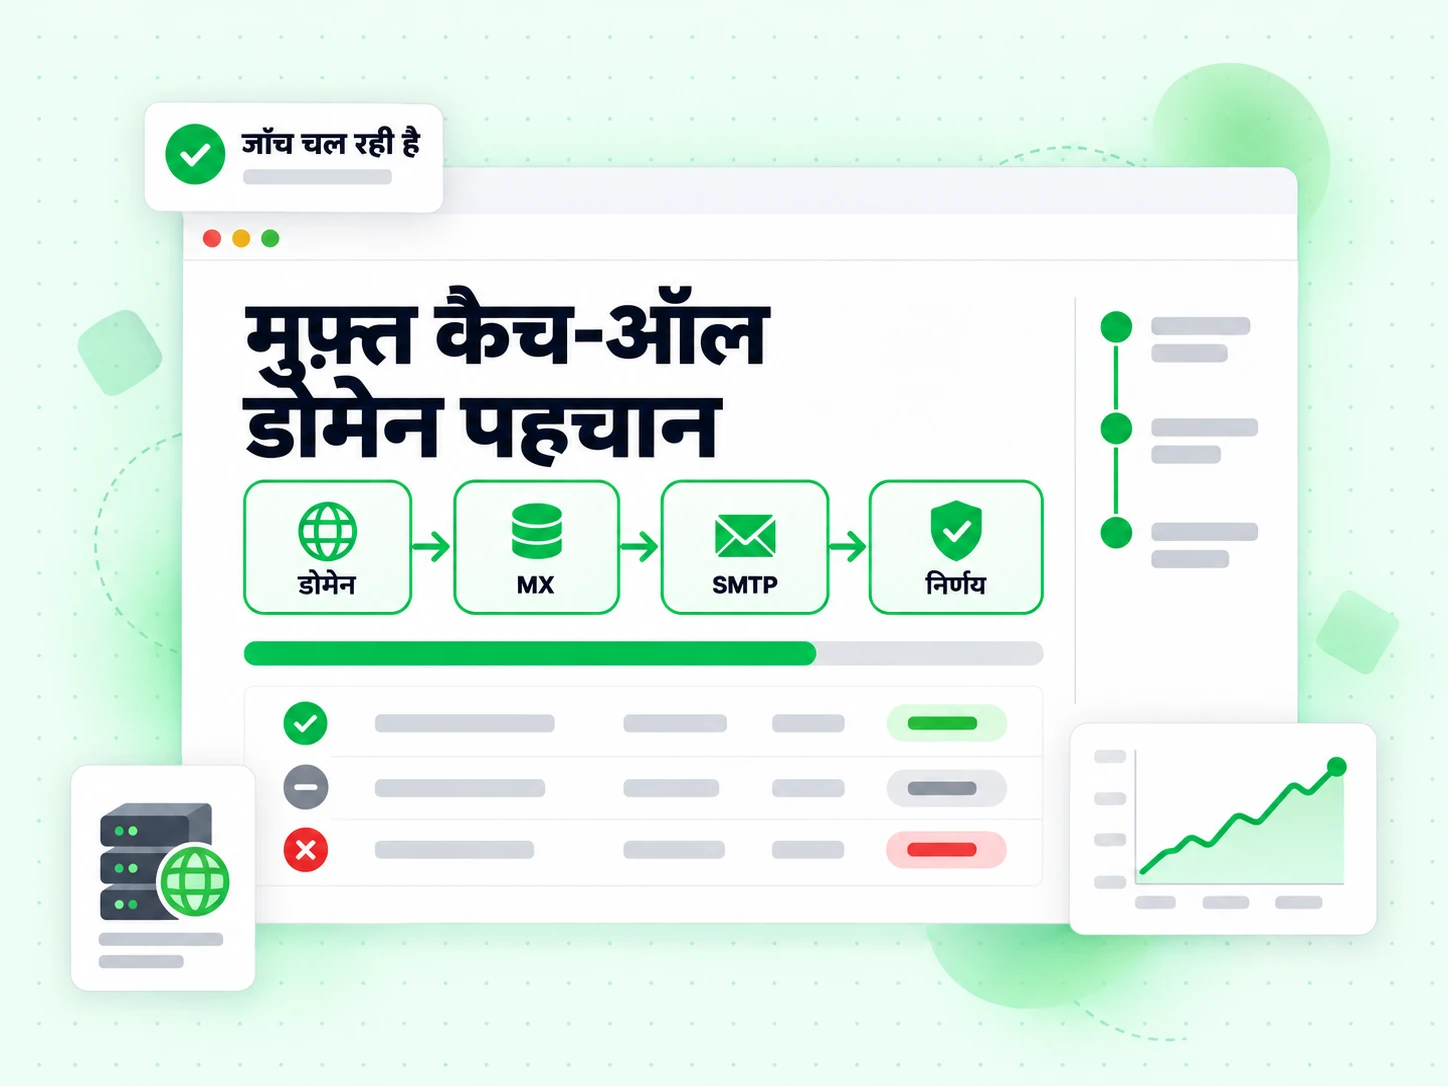
  1. 1. पता मान्य करें

    किसी भी नेटवर्क कार्य से पहले खाली या malformed इनपुट अस्वीकार करें।

  2. 2. प्राप्तकर्ता रूट हल करें

    डोमेन प्राप्तकर्ताओं को कैसे संभालता है यह जाँचने से पहले प्रकाशित मेल एक्सचेंजर खोजें।

  3. 3. Catch-all व्यवहार की तुलना करें

    आकलन करें कि स्वीकृति लक्ष्य के लिए विशिष्ट लगती है या व्यापक catch-all डोमेन नीति के अनुरूप।

  4. 4. केवल catch-all परिणाम दिखाएँ

    Catch-all verifier इस पेज के खास आयाम और उसका सरल अर्थ दिखाता है—पूरा multi-flag dashboard नहीं।

मुफ़्त कैच-ऑल डोमेन पहचान एक ही पास में डोमेन, MX, SMTP और निर्णय लेयर चलाती है

जब आपको मुफ़्त catch-all verifier चाहिए

जब पूर्ण रिपोर्ट से अधिक एक निर्णय मायने रखता हो, तब विशेष catch-all verifier उपयोग करें।

  • स्वीकृत-लेकिन-अनिश्चित परिणाम समझाएँ

    ऑपरेटरों को दिखाएँ कि catch-all infrastructure से मिली SMTP स्वीकृति, किसी एक सटीक प्राप्तकर्ता से जुड़ी स्वीकृति से कमज़ोर क्यों है।

  • समृद्ध या अनुमानित संपर्क समीक्षा करें

    जब catch-all डोमेन व्यापक रूप से स्वीकार करता है, तब अनुमानित firstname.lastname पते के लिए अधिक मज़बूत सहायक प्रमाण चाहिए।

  • विश्वास के अनुसार खंडित करें

    हर परिणाम मिटाने के बजाय प्रथम-पक्ष catch-all पतों को बनाए गए catch-all संपर्कों से अलग route करें।

  • पुराने परिणाम ताज़ा करें

    महत्वपूर्ण अभियानों से पहले पुराने catch-all वर्गीकरण दोबारा जाँचें—provider migration से catch-all व्यवहार बदल जाता है।

कैच-ऑल वेरिफ़ायर लीड सूचियों, कोल्ड ईमेल, साइनअप और एनरिचमेंट के मौकों पर

मुफ़्त Catch-All Verifier बनाम अन्य Email Verify Tools

ये interactive Email Verify Tools हैं—bulk jobs, API या Free Tools (DNS / SPF / DKIM) नहीं। केवल यह टूल catch-all को अलग दिखाता है।

यह पेज केवल catch-all निर्णय पर केंद्रित है। अन्य टूल या तो पूर्ण multi-layer परिणाम दिखाते हैं या कोई दूसरा विशेष फ़्लैग।

उपकरणयह क्या करता हैकब उपयोग करें
मुफ़्त ईमेल वेरिफ़ायरSMTP मेलबॉक्स की पूरी जाँच और सभी जोखिम चिह्नों की जाँचजब डिलीवरी और भेजने की सुरक्षा मायने रखती है
ईमेल चेकरएक पते पर पूर्ण SMTP + सभी जोखिम फ़्लैगजब एक जगह पूर्ण multi-layer परिणाम चाहिए
मुफ़्त ईमेल चेकरFree personal webmail providers (Gmail, Yahoo, …) पता लगाता हैLead गुणवत्ता और B2B डोमेन scoring — मुफ़्त सत्यापन कोटा नहीं
ईमेल वैलिडेटरकेवल सिंटैक्स + MX — SMTP नहींतेज़ फ़ॉर्मैट और डोमेन स्क्रीन
डिस्पोजेबल ईमेल डिटेक्शनअस्थायी / throwaway डोमेन फ़्लैग करता हैSignup और lead capture
बाउंस ईमेल चेकरBounce और undeliverable जोखिम पर फ़ोकसBounce rate नियंत्रण के लिए सूची स्वच्छता
Catch-All सत्यापकCatch-all डोमेन मुफ़्त पहचानेंजब catch-all डोमेन पर SMTP accept भरोसेमंद न हो
रोल अकाउंट डिटेक्शनसामान्य role पते ढूँढता हैB2B outreach गुणवत्ता
ईमेल सूची सफ़ाईएक साथ कई पते सत्यापित करें (पेस्ट या CSV)जब एक जाँच काफी न हो और साफ़ सूची चाहिए
रिवर्स ईमेल लुकअपईमेल पते से सार्वजनिक मालिक और कंपनी के संदर्भ का पता लगाएंप्रमुख शोध और अज्ञात प्रेषक समीक्षा
फ़ोन नंबर सत्यापनकर्ताफ़ोन प्रारूप, देश, प्रकार और E.164 आउटपुट को मान्य करेंCRM आउटरीच से पहले फ़ोन की सफाई

मुफ़्त catch-all verifier परिणाम कैसे समझें

Catch-all का अर्थ है कि डोमेन व्यापक रूप से मेल स्वीकार करने को तैयार दिखता है। लक्ष्य को मेल मिल सकता है, लेकिन catch-all infrastructure की स्वीकृति नामित व्यक्ति या सटीक mailbox की मौजूदगी साबित नहीं करती—इसीलिए यह catch-all verifier इसे अलग रिपोर्ट करता है।

Not catch-all का अर्थ है कि मौजूदा प्रमाण में डोमेन-व्यापी स्वीकृति नहीं मिली; यह भविष्य की server policy की स्थायी गारंटी नहीं है। Unknown अनिर्णायक रहता है—निर्णय महत्वपूर्ण हो तो catch-all verifier फिर चलाएँ।

कैच-ऑल वेरिफ़ायर नतीजा डिलीवरेबल, कैच-ऑल, अंडिलीवरेबल और अज्ञात स्थितियाँ दिखाता है

डोमेन व्यवहार

Catch-all verifier SMTP परिणाम को कैसे बदलता है

महत्वपूर्ण अंतर: catch-all डोमेन के बारे में प्रमाण बनाम किसी एक सटीक प्राप्तकर्ता के बारे में प्रमाण।

लक्ष्य पता पहले जाँचा जाता है

BillionVerify पता मान्य करता है, प्रकाशित प्राप्तकर्ता रूट हल करता है, और SMTP बातचीत के दौरान लक्ष्य प्राप्तकर्ता आँकता है। स्थायी अस्वीकृति उपयोगी नकारात्मक साक्ष्य है। स्वीकृति दिखाती है कि सर्वर उस क्षण प्राप्तकर्ता कमांड प्राप्त करने को तैयार था।

एक परिणाम में सिंटैक्स, MX, SMTP, disposable, role और catch-all फ़ील्ड के पूरे सेट के लिए Email Checker. यह catch-all verifier इस बात पर केंद्रित है कि व्यापक प्राप्तकर्ता नीति वाले डोमेन में स्वीकृति का क्या अर्थ है।

व्यापक catch-all स्वीकृति व्यक्ति-स्तरीय निश्चितता कमज़ोर करती है

Catch-all configuration उन local-part के लिए मेल स्वीकार करता है जो कभी provision नहीं किए गए। Server उन्हें साझा inbox में भेज सकता है, बाद में process कर सकता है या चुपचाप छोड़ सकता है। इसलिए firstname.lastname@company.com जैसे अनुमानित पते के लिए accepted RCPT reply कमज़ोर प्रमाण बन जाता है—यही catch-all verifier के होने का कारण है।

SMTP प्रोटोकॉल RFC 5321 प्राप्तकर्ता की स्वीकृति का वर्णन करता है, लेकिन उस उत्तर को कभी मानव पहचान या dedicated inbox का प्रमाण नहीं बनाता—catch-all verifier इसी अंतर को उजागर करता है।

Catch-all स्वतंत्र संकेत के रूप में रखा जाता है

डोमेन catch-all हो सकता है जबकि लक्ष्य प्राप्तकर्ता स्वीकृत हो, और role या disposable फ़्लैग किसी भी परिणाम के साथ सह-अस्तित्व रख सकता है। BillionVerify इन तथ्यों को अलग रखता है ताकि UI डिलिवरेबिलिटी साक्ष्य को एक मार्केटिंग लेबल से न बदल दे।

जब आपको व्यावहारिक भेजने का निर्णय चाहिए, Email Verifier उपयोग करें। जब मुख्य प्रश्न यह हो कि डोमेन-व्यापी व्यवहार उस निर्णय को कम निश्चित बनाता है, यह पेज उपयोग करें।

निर्णय मार्गदर्शिका

Catch-all, not catch-all और unknown को अलग पढ़ें

हर परिणाम अलग विश्वास स्तर और अलग अनुवर्ती कार्रवाई समर्थन करता है।

Catch-all पहचाना गया

पते को अनिश्चित मानें, विशेषकर जब वह प्राप्तकर्ता द्वारा दिए जाने के बजाय नाम पैटर्न से जेनरेट हुआ हो। डोमेन व्यापक रूप से स्वीकार करता लगता है, इसलिए स्वीकृति वास्तविक कर्मचारी इनबॉक्स को गढ़े local-part से अलग नहीं कर सकती।

उच्च-वॉल्यूम आउटरीच से पहले व्यक्ति से जुड़े अतिरिक्त स्रोत, हालिया engagement, या प्रथम-पक्ष फ़ॉर्म सबमिशन को प्राथमिकता दें। Catch-all स्वचालित रूप से अमान्य नहीं है, लेकिन उसे verified-person स्थिति तक नहीं बढ़ाना चाहिए।

Catch-all नहीं पहचाना गया

वर्तमान प्रोब ने व्यापक प्राप्तकर्ता स्वीकृति नहीं दिखाई। सफल लक्ष्य प्रतिक्रिया इसलिए सबमिट किए मेलबॉक्स के लिए अधिक विशिष्ट है, लेकिन यह पहचान प्रमाण के बजाय समय-बिंदु नेटवर्क साक्ष्य रहता है।

जारी रखें Role Account Detection और disposable जाँचें। गैर-catch-all sales@ पता अभी भी साझा टीम मेलबॉक्स हो सकता है, और व्यक्तिगत दिखने वाला local-part अभी भी पुराना हो सकता है।

Catch-all अनिर्णायक

कुछ सर्वर प्राप्तकर्ता नीति टालते, थ्रॉटल करते, टैर्प करते या छिपाते हैं। टाइमआउट या अस्थायी SMTP उत्तर सुरक्षित रूप से catch-all या non-catch-all व्यवहार स्थापित नहीं कर सकता। अधिक सुविधाजनक लेबल चुनने के बजाय unknown सुरक्षित रखें।

मूल्यवान संपर्क बाद में पुनः आज़माएँ और Bounce Email Checker से समझें कि अंतर्निहित मेलबॉक्स परिणाम भी अस्थायी था या स्थायी रूप से नकारात्मक।

परिचालन नीति

हर लीड त्यागे बिना catch-all संपर्कों को संभालें

स्तरीय वर्कफ़्लो प्रेषक प्रतिष्ठा सुरक्षित रखता है जबकि मज़बूत सहायक साक्ष्य वाले पते सुरक्षित रखता है।

  1. 1

    रिकॉर्ड करें कि पता कैसे प्राप्त हुआ

    उपयोगकर्ता द्वारा आपके अपने फ़ॉर्म में टाइप किया catch-all पता, नाम और डोमेन से जेनरेट किए पते से अधिक सहायक साक्ष्य रखता है। सत्यापन परिणाम के साथ स्रोत provenance रखें ताकि दोनों पंक्तियाँ एक ही जोखिम स्कोर न पाएँ।

    वेरिफ़ायर बाद में वह provenance पुनर्प्राप्त नहीं कर सकता। इसे CRM इंपोर्ट और enrichment वर्कफ़्लो में प्रथम-श्रेणी फ़ील्ड बनाएँ।

  2. 2

    भेजने से पहले विश्वास के अनुसार खंडित करें

    सामान्य, गैर-catch-all स्वीकृत पते मानक पथ से भेजें। प्रथम-पक्ष साक्ष्य वाले catch-all पते सतर्क खंड में डालें, और बिना पुष्टि के अनुमानित catch-all संपर्क दबाएँ या मैन्युअल समीक्षा करें।

    बड़ी फ़ाइलों के लिए Email List Cleaning श्रेणी गणना सुरक्षित रखता है और टीमों को पूरी सूची को valid और invalid में समतल करने के बजाय catch-all पंक्तियाँ अलग रूट करने देता है।

  3. 3

    अभियान तिथि के पास पुनः जाँचें

    जब कंपनियाँ प्रदाता बदलती हैं या व्यवस्थापक प्राप्तकर्ता हैंडलिंग समायोजित करते हैं, डोमेन नीति बदलती है। महत्वपूर्ण अभियान से पहले पुराने catch-all रिकॉर्ड पुनः सत्यापित करें, विशेषकर जब मूल परिणाम प्रत्यक्ष engagement के बजाय enrichment से आया हो।

    स्वचालित सिस्टम Email Verification API कॉल कर सकते हैं और catch-all फ़्लैग को समग्र स्थिति और SMTP कारण से अलग संग्रहीत कर सकते हैं।

बचने योग्य दावे

Catch-all पहचान मेलबॉक्स या पहचान प्रमाण नहीं है

संकेत ठीक इसलिए मूल्यवान है क्योंकि वह अनिश्चितता छिपाने के बजाय उसे दिखाता है।

स्वीकृत का मतलब अनुमानित व्यक्ति मौजूद है नहीं

Catch-all सर्वर कोई भी संभावित local-part स्वीकार कर सकता है। वह कर्मचारी नाम, पद, स्वामित्व, या संदेश मॉनिटर किए इनबॉक्स तक पहुँचते हैं — यह पुष्टि नहीं कर सकता। SMTP स्वीकृति को इस साक्ष्य के रूप में न उपयोग करें कि enrichment ने सही व्यक्ति पाया।

Catch-all हमेशा अडिलीवरेबल नहीं होता

कुछ संगठन जानबूझकर अज्ञात प्राप्तकर्ताओं को मॉनिटर किए मेलबॉक्स में रूट करते हैं। अन्य पहले स्वीकार करते हैं और बाद में अस्वीकार या त्याग करते हैं। डोमेन व्यवहार अनिश्चितता बढ़ाता है; वह सार्वभौमिक बाउंस भविष्यवाणी नहीं देता।

सटीक SMTP परिणाम और catch-all संकेत साथ रखें ताकि डाउनस्ट्रीम उपयोगकर्ता दोनों तथ्य देख सकें।

परिणाम सहमति और suppression नियंत्रण का विकल्प नहीं

तकनीकी स्वीकृति आउटरीच अधिकृत नहीं करती। डोमेन catch-all हो या नहीं, सत्यापन के बाद संपर्क वरीयताएँ, अनसब्सक्राइब, सहमति रिकॉर्ड और अपनी भेजने की नीति लागू करें।

साक्ष्य समझाएँ

प्रोटोकॉल परिणाम और उसकी अनिश्चितता सुरक्षित रखें

ऑडिट योग्य catch-all हैंडलिंग हाँ-या-नहीं बैज से अधिक पर निर्भर करती है।

RFC 5321 प्रतिक्रिया वर्ग सही उपयोग करें

SMTP अस्थायी 4xx उत्तरों को स्थायी 5xx उत्तरों से अलग करता है। Catch-all परीक्षण के दौरान अस्थायी प्रतिक्रिया अनिर्णायक स्थिति में है, स्थायी invalid बकेट में नहीं। परिभाषाएँ RFC 5321 में दस्तावेज़ित हैं।

लक्ष्य स्थिति और catch-all स्थिति अलग संग्रहीत करें

अलग फ़ील्ड व्यापक डोमेन नीति को अनुरोधित प्राप्तकर्ता के साथ हुए से ओवरराइट करने से रोकते हैं। वे विश्लेषकों को प्रत्यक्ष फ़ॉर्म सबमिशन, समृद्ध संपर्क और जेनरेट किए पता पैटर्न के परिणाम तुलना करने भी देते हैं।

टाइमस्टैंप रखें क्योंकि डोमेन नीति बदलती है

Catch-all परिणाम एक क्षण का अवलोकन है। कब मापा गया संग्रहीत करें और पुनः जाँचें जब पुराना वर्गीकरण अभियान या उत्पाद निर्णय को भौतिक रूप से प्रभावित करे।

अक्सर पूछे जाने वाले प्रश्न

1. Catch-all ईमेल डोमेन क्या है?

Catch-all (accept-all) डोमेन किसी भी local-part के लिए मेल स्वीकार करता है—भले पता किसी असली व्यक्ति का न हो। SMTP अक्सर “accepted” लौटाता है, जो deliverable लगता है लेकिन असली कर्मचारी inbox साबित नहीं करता। Catch-all verifier इसे फ़्लैग करता है। Catch-all छोटे व्यवसायों के डोमेन और कुछ Microsoft 365 व Google Workspace setup में आम है।

2. Catch-all ईमेल सत्यापन क्यों तोड़ता है?

अधिकांश verifier यह देखकर मौजूदगी का अनुमान लगाते हैं कि server RCPT TO स्वीकार करता है या नहीं। Catch-all लागू होने पर स्वीकृति कमज़ोर प्रमाण है। first.last@company.com का अनुमान लगाने वाले enrichment टूल गढ़े गए पतों को valid बताएँगे। मुफ़्त catch-all verifier यह अनिश्चितता दिखाता है, ताकि आप हर स्वीकृत अनुमान को verified संपर्क न मानें।

3. Outreach में catch-all परिणाम कैसे मानें?

Catch-all को अनिश्चित deliverability मानें: नीति अनुमति दे तो कम-जोखिम वाले transactional मेल के लिए स्वीकार्य, लेकिन cold sequence और aggressive enrichment के लिए जोखिमपूर्ण। द्वितीयक पुष्टि को प्राथमिकता दें, या जहाँ catch-all verifier ने डोमेन फ़्लैग किया हो वहाँ गढ़े गए local-part रोकें। B2B सूची की गुणवत्ता के लिए इसे role detection और free-webmail जाँचों के साथ उपयोग करें।

4. Catch-All Verifier और Email Checker में क्या अंतर है?

Email Checker पूर्ण multi-layer परिणाम दिखाता है, जिसमें catch-all कई फ़्लैगों में से एक है। Catch-all verifier विशेष रूप से catch-all की व्याख्या पर केंद्रित है—शीर्षक, schema और परिणाम पैनल सभी इसी के लिए हैं। Playbook और प्रशिक्षण के लिए यह पेज उपयोग करें; सभी संकेत एक साथ चाहिए तो Email Checker उपयोग करें।

5. क्या catch-all verifier मुफ़्त है?

हाँ—अन्य पूर्ण टूल की तरह उसी fair-use कोटा के तहत 20 मुफ़्त जाँचें हर IP पर rolling 24 घंटे में मिलती हैं। CSV में catch-all detection के लिए, यहाँ व्यवहार की पुष्टि के बाद Email List Cleaning या API उपयोग करें।

6. क्या आप मेरे द्वारा परीक्षण किए ईमेल संग्रहीत करते हैं?

सार्वजनिक catch-all जाँचें परिणाम लौटाती हैं और दुरुपयोग की सीमाएँ लागू करती हैं। इस catch-all verifier में चिपकाए गए पतों से हम कोई मार्केटिंग सूची नहीं बनाते।

मुफ़्त Catch-All Verifier

एक catch-all जाँच से आगे बढ़ें

यहाँ catch-all डोमेन मुफ़्त पहचानें, फिर उसी catch-all engine पर bulk list cleaning, अधिक volume और API access के लिए sign in करें।

20 मुफ़्त SMTP जाँचें / 24घं · Free tier के लिए क्रेडिट कार्ड नहीं · Bulk और API वाला ही catch-all engine

99.9%
सटीकता
Real-time
API गति
$0.00014
प्रति ईमेल
600/mo
हमेशा मुफ़्त