


एक पेशेवर ईमेल पता कस्टम-डोमेन मेलबॉक्स पहचानकर्ता होता है, और वर्तमान बाज़ार डेटा के अनुसार पाए गए व्यावसायिक-ईमेल डोमेन में Microsoft 365 की हिस्सेदारी लगभग 45.31% और Google Workspace की लगभग 43.8% है। दोनों मिलकर 8.28 मिलियन से अधिक पाए गए साइटों में ट्रैक किए गए व्यावसायिक मेल इंफ्रास्ट्रक्चर का लगभग 89% हिस्सा बनाते हैं।
लोकप्रिय सलाह यह है कि @gmail.com को @company.com से बदलना ही पेशेवरिता के लिए पर्याप्त है। यह सलाह अधूरी है। ब्रांडेड पता संगठनात्मक स्वामित्व का संकेत दे सकता है, लेकिन यह प्रमाणित नहीं करता कि मेलबॉक्स मौजूद है, डोमेन सही ढंग से कॉन्फ़िगर किया गया है, या कैंपेन में उपयोग के लिए पता अब भी सुरक्षित है।
मार्केटिंग, बिक्री और संचालन से जुड़े नेताओं के लिए बेहतर परिभाषा व्यावहारिक है: एक पेशेवर ईमेल पता तकनीकी विश्वास-श्रृंखला का दिखाई देने वाला हिस्सा होता है। इस श्रृंखला में कंपनी-नियंत्रित डोमेन, प्रबंधित रूटिंग, प्रमाणीकरण, सुसंगत नामकरण और निरंतर सत्यापन शामिल हैं। इन नियंत्रणों के बिना, एक आकर्षक पता भी बाउंस उत्पन्न कर सकता है, प्रेषक की प्रतिष्ठा को नुकसान पहुँचा सकता है और इनबॉक्स में पहुँच को कमजोर कर सकता है।
पेशेवर ईमेल पते को नए सिरे से परिभाषित करना
एक पेशेवर ईमेल पता आमतौर पर name@company.com जैसा दिखता है, लेकिन केवल प्रारूप ही पर्याप्त नहीं है। डोमेन उस संगठन या व्यक्ति का होना चाहिए जो इसका उपयोग कर रहा है, और मेलबॉक्स ऐसे इंफ्रास्ट्रक्चर में होना चाहिए जिसे मालिक स्वयं प्रशासित कर सके। यह संबंध प्राप्तकर्ताओं को एक बुनियादी सवाल का स्पष्ट उत्तर देता है: इस पहचान को कौन नियंत्रित करता है?
कुछ स्थितियों में कोई निःशुल्क प्रदाता भी उपयुक्त हो सकता है। कोई फ्रीलांसर या नौकरी तलाशने वाला वास्तविक नाम पर आधारित साफ़ पता इस्तेमाल कर सकता है, जिसमें उपनाम या ध्यान भटकाने वाली संख्याएँ न हों, और फिर भी पेशेवर ढंग से संवाद कर सकता है। यह व्यापक परिभाषा Hostinger की पेशेवर ईमेल पतों की व्याख्या में दिए गए मार्गदर्शन में भी मान्य है। हालांकि, किसी संचालित व्यवसाय के लिए कस्टम डोमेन अब भी बेहतर विकल्प है, क्योंकि यह ब्रांड की निरंतरता, टीम प्रशासन और कर्मचारियों में बदलाव के दौरान स्वामित्व को समर्थन देता है।
डोमेन तकनीकी नियंत्रणों की नींव भी तैयार करता है। DNS और मेल-रूटिंग रिकॉर्ड दिखाई देने वाले पते को संदेश प्राप्त करने और भेजने वाली प्रणालियों से जोड़ते हैं। इसके बाद प्रमाणीकरण मानक प्राप्तकर्ता प्रदाताओं को यह निर्धारित करने में मदद करते हैं कि कोई संदेश अधिकृत है या नहीं। इन नियंत्रणों के बिना कस्टम डोमेन पर्याप्त परिचालन आधार के बिना केवल ब्रांडिंग बनकर रह जाता है।
व्यावहारिक नियम: पते को किसी फ़ॉर्म में टाइप किए जाने वाले यूज़रनेम की तरह नहीं, बल्कि प्रबंधित व्यावसायिक संपत्ति की तरह समझें।
टीम के बढ़ने पर यह अंतर सबसे अधिक महत्वपूर्ण हो जाता है। एक सुसंगत डोमेन कंपनी को व्यक्तिगत मेलबॉक्स, साझा पते और ऐसे उपनाम बनाने देता है जो कर्मचारियों में बदलाव के बाद भी बने रहते हैं। यह प्रशासकों को पहुँच हटाने, संदेशों को पुनर्निर्देशित करने और उन ग्राहकों द्वारा पहचानी जाने वाली पहचान को छोड़े बिना व्यावसायिक निरंतरता बनाए रखने का तरीका भी देता है।
यही सिद्धांत लीड डेटाबेस पर भी लागू होता है। डोमेन-आधारित पता विश्वसनीय दिख सकता है, फिर भी वह निष्क्रिय, गलत टाइप किया हुआ, अस्थायी या catch-all के रूप में कॉन्फ़िगर किया गया हो सकता है। इसलिए एक उपयोगी शुरुआती ईमेल मार्केटिंग गाइड को पेशेवर दिखावे को सत्यापन अनुशासन से जोड़ना चाहिए।
बिज़नेस Email की तकनीकी संरचना
एक पेशेवर Email address केवल सजा-संवरा username नहीं, बल्कि एक तकनीकी identifier होता है। इसकी एक निश्चित संरचना होती है, जिसमें दो मुख्य भाग होते हैं: @ से पहले का local part, और उसके बाद का domain। jane.doe@company.com में jane.doe mailbox की पहचान करता है, जबकि company.com receiving domain और mail routing पर उसके अधिकार की पहचान करता है। मानकों की पृष्ठभूमि Email address structure पर तकनीकी संदर्भ में संक्षेपित है।
Domain सामान्यतः case-insensitive होता है। Standard के अनुसार local part case-sensitive हो सकता है, हालांकि प्रमुख providers delivery के दौरान इसे आमतौर पर normalize कर देते हैं। बड़े स्तर पर, local part 64 octets तक सीमित होता है, जबकि domain की लंबाई कैसे गिनी जाती है, इसके आधार पर पूरे address की सामान्य सीमा 254 से 320 characters बताई जाती है। ये सीमाएँ database fields, CRM imports, form validation और values को truncate करने वाले systems को प्रभावित करती हैं।
Domain operational काम क्यों करता है
Domain receiving systems को mail स्वीकार करने के लिए जिम्मेदार infrastructure तक निर्देशित करता है, जिसमें उसके MX records शामिल हैं। यही routing layer किसी कंपनी के स्वामित्व वाले domain को ad hoc personal account की तुलना में business operations के लिए अधिक उपयोगी बनाती है। Administrators एक केंद्रीय system से inbound routing, mailbox ownership, aliases और authentication policies manage कर सकते हैं।
Email protocols प्रक्रिया के अलग-अलग हिस्सों को संभालते हैं। SMTP messages भेजता और transfer करता है, जबकि IMAP users को mail server पर stored messages access और synchronize करने देता है। SMTP और IMAP के बीच अंतर operational रूप से महत्वपूर्ण हैं, क्योंकि sending infrastructure और inbox access एक ही visible address के पीछे हो सकते हैं, फिर भी इनके लिए अलग configuration और troubleshooting आवश्यक होती है।
Syntax checks पर्याप्त क्यों नहीं हैं
एक simple regular expression valid addresses को reject कर सकता है या ऐसे strings accept कर सकता है जो mail receive नहीं कर सकते। Quoted local parts, plus-addressing और permitted special characters ऐसे cases बनाते हैं जिन्हें basic pattern matching ठीक से handle नहीं कर पाता। Syntax parsing को domain और MX inspection के साथ जोड़ा जाना चाहिए और, जहाँ उपयुक्त हो, उसके बाद SMTP-level checks किए जाने चाहिए।
Routing layer की समीक्षा करने वाली teams MX lookups करने का तरीका सीख सकती हैं। BillionVerify जैसी professional Email verification service खराब Email data की business cost पहचानने में मदद कर सकती है। Tool operating principle से गौण है: पुष्टि करें कि address syntax valid है और functioning mail system से connected है। यह verification reliable inbox placement के लिए आवश्यक व्यापक trust stack का समर्थन करती है।
बाज़ार में अपनाने और विश्वास लाभांश
प्रोफेशनल ईमेल अब केवल नामकरण की पसंद नहीं रह गया है। यह व्यापक तकनीकी विश्वास-स्टैक के भीतर एक स्पष्ट संकेत है, और उस स्टैक के लिए निरंतर रखरखाव आवश्यक है। 2026 के एक उद्योग क्रॉल में पाया गया कि पहचाने गए बिज़नेस-ईमेल डोमेन में लगभग 45.31% पर Microsoft 365 और लगभग 43.8% पर Google Workspace का उपयोग हो रहा था। दोनों मिलकर 8.28 मिलियन से अधिक पहचानी गई साइटों में ट्रैक किए गए बिज़नेस मेल इंफ्रास्ट्रक्चर का लगभग 89% प्रतिनिधित्व करते हैं। ये आंकड़े ईमेल डोमेन उपयोग पर उद्योग डेटा से लिए गए हैं।
| प्रदाता | बाज़ार हिस्सेदारी | अनुमानित डोमेन |
|---|---|---|
| Microsoft 365 | लगभग 45.31% | लगभग 3.75 मिलियन |
| Google Workspace | लगभग 43.8% | 3.6 मिलियन से अधिक |
उसी डेटासेट ने Microsoft 365 का उपयोग करने वाले लगभग 3.75 मिलियन डोमेन और Google Workspace का उपयोग करने वाले 3.6 मिलियन से अधिक डोमेन की पहचान की। मैनेज्ड, एंटरप्राइज़-ग्रेड होस्टिंग अब बिज़नेस मेल के लिए सामान्य संचालन मॉडल है, जिसमें वे संगठन भी शामिल हैं जो अपने स्वयं के मेल सर्वर संचालित नहीं करते।
यह अपनाने की प्रवृत्ति विश्वास लाभांश उत्पन्न करती है, लेकिन यह लाभांश केवल पते के प्रारूप से नहीं आता। बिज़नेस-ईमेल मार्गदर्शन में उद्धृत 2025 के एक सर्वेक्षण में 75% लोगों ने कहा कि डोमेन-आधारित ईमेल छोटे व्यवसाय पर भरोसा करने का एक महत्वपूर्ण कारक है, जैसा कि डोमेन ईमेल की विश्वसनीयता पर बिज़नेस मार्गदर्शन में बताया गया है। कस्टम डोमेन जवाब या इनबॉक्स प्लेसमेंट की गारंटी नहीं दे सकता। संदेश का मूल्यांकन करने से पहले यह प्राप्तकर्ता के वैधता संबंधी शुरुआती निर्णय को प्रभावित करता है।
प्रमाणीकरण अंतर
डोमेन स्वामित्व और प्रमाणीकरण अलग-अलग जोखिमों को नियंत्रित करते हैं। उद्धृत 2026 शोध सारांश में 5.5 मिलियन डोमेन में से 30.4% पर DMARC अपनाने की सूचना दी गई, जबकि केवल स्कैन किए गए डोमेन में से 12.8% ने सुरक्षात्मक नीतियां लागू की थीं। ये आंकड़े बताते हैं कि केवल ब्रांडेड पता एक विश्वसनीय भेजने वाली प्रणाली स्थापित नहीं करता।
किसी कंपनी के पास company.com का स्वामित्व हो सकता है, जबकि उसका डोमेन स्पूफिंग, अनधिकृत भेजने या कॉन्फ़िगरेशन त्रुटियों के प्रति असुरक्षित रह सकता है। मार्केटिंग और बिक्री नेताओं को पूरे विश्वास-स्टैक की समीक्षा करनी चाहिए:
- पहचान: क्या पता उस डोमेन का उपयोग करता है जिसे संगठन नियंत्रित करता है?
- होस्टिंग: क्या कोई मैनेज्ड प्रदाता मेलबॉक्स एक्सेस और रूटिंग संभालता है?
- प्रमाणीकरण: क्या डोमेन नीतियां प्राप्तकर्ता प्रदाताओं को अधिकृत संदेशों की पहचान करने में मदद करती हैं?
- डेटा गुणवत्ता: क्या अभियान पते सक्रिय और रूट करने योग्य हैं?
- शासन: क्या टीम एक्सेस रद्द, रीडायरेक्ट और ऑडिट कर सकती है?
सत्यापन इस स्टैक को अद्यतन रखता है। एक ईमेल सत्यापन बेंचमार्क टीमों को अपने सूची-प्रबंधन प्रक्रिया के साथ सत्यापन परिणामों की तुलना करने और निरंतर स्वच्छता में मौजूद अंतराल पहचानने में मदद कर सकता है। बिज़नेस का मामला केवल दिखावे तक सीमित नहीं है। सुसंगत पहचान, प्रमाणीकृत इंफ्रास्ट्रक्चर और सत्यापित प्राप्तकर्ता डेटा अस्पष्टता कम करते हैं, टाली जा सकने वाली डिलीवरी समस्याओं को सीमित करते हैं और वास्तविक लोगों तक पहुंचने की प्रेषक की क्षमता की रक्षा करते हैं।
नामकरण परंपराएँ और संरचनात्मक सर्वोत्तम प्रथाएँ
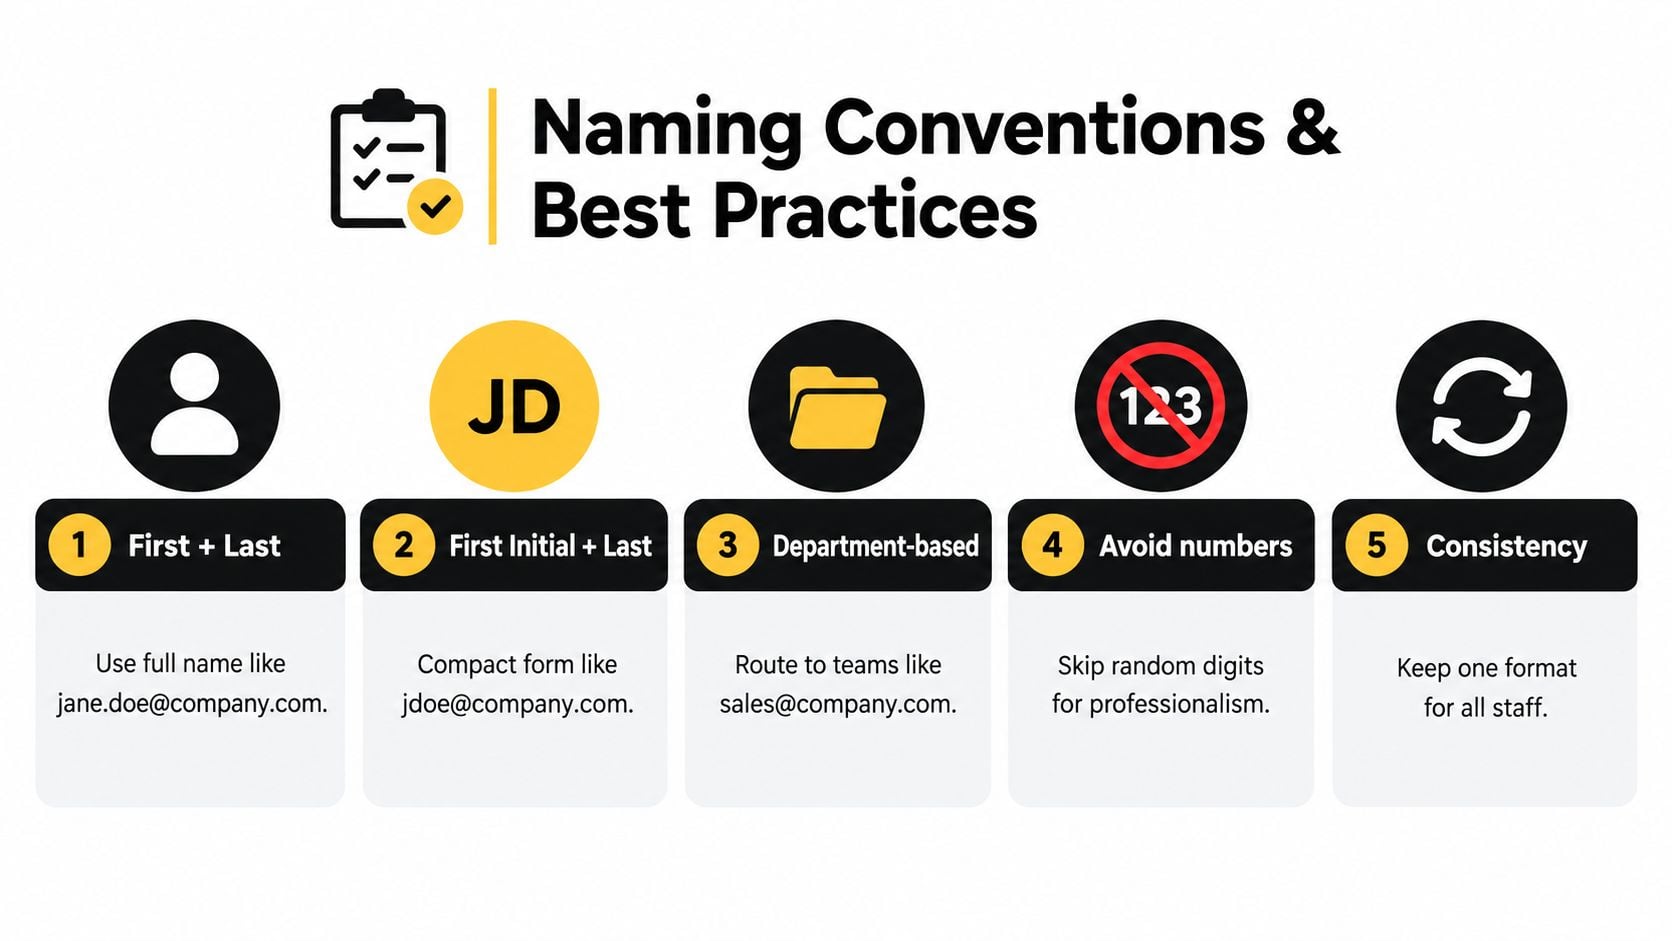
नामकरण परंपराओं से कोई पता पूर्वानुमान योग्य, पढ़ने में आसान और संगठन में बदलाव होने पर भी स्थिर रहना चाहिए। सबसे सामान्य व्यक्तिगत पैटर्न firstname.lastname@company.com है, जिसके बाद jdoe@company.com जैसे संक्षिप्त विकल्प आते हैं। दोनों काम कर सकते हैं, लेकिन सही विकल्प नामों के टकराव, वर्तनी की जटिलता, डायरेक्टरी परंपराओं और इस बात पर निर्भर करता है कि सहकर्मियों और ग्राहकों के लिए किसी पते का अनुमान लगाना कितना आसान है।
पहले व्यक्तिगत पते का पैटर्न बनाएँ
जहाँ संभव हो, पूरी डायरेक्टरी में एक ही प्रारूप का उपयोग करें। एक सुसंगत संरचना बिक्री टीमों, सहायता कर्मचारियों और बाहरी संपर्कों के लिए अस्पष्टता कम करती है। यदि पूरा नाम किसी अन्य नाम से टकराता है, तो प्रत्येक कर्मचारी को अलग रूप गढ़ने देने के बजाय बीच के नाम का पहला अक्षर या पहले अक्षर और उपनाम का प्रारूप जैसे किसी दस्तावेज़ीकृत वैकल्पिक प्रारूप को परिभाषित करें।
ग्राहकों के सामने उपयोग किए जाने वाले पतों में उपनाम, शौक और मनमाने जन्म-वर्ष के अंक शामिल करने से बचें। ये विकल्प अनौपचारिक लग सकते हैं, याद रखना कठिन हो सकता है और CRM रिकॉर्ड में अनावश्यक विविधता पैदा कर सकते हैं। जब कोई संपर्क बिक्री बातचीत में एक रूप और बिलिंग या सहायता प्रणाली में दूसरा रूप इस्तेमाल करता है, तो इससे मिलान करना भी जटिल हो सकता है।
आंतरिक फ़िल्टरिंग और स्रोत की पहचान के लिए प्लस-एड्रेसिंग उपयोगी हो सकती है, लेकिन सभी डाउनस्ट्रीम प्लेटफ़ॉर्म इसे एक समान तरीके से संभालें, यह आवश्यक नहीं है। लीड कैप्चर या मार्केटिंग ऑटोमेशन में इसका उपयोग करने से पहले जाँच लें कि CRM, फ़ॉर्म टूल, suppression list और रिपोर्टिंग प्रणाली परिणामी पते को कैसे संग्रहीत और मिलान करती है।
लोगों और कार्यों को अलग रखें
व्यक्तिगत मेलबॉक्स जवाबदेही और सीधे संवाद में सहायक होते हैं। भूमिका-आधारित उपनाम निरंतरता बनाए रखते हैं:
- व्यक्तिगत पहचान:
jane.doe@company.comआमने-सामने की बिक्री और ग्राहक संवाद के लिए अच्छा काम करता है। - विभागीय पते:
sales@company.comयाsupport@company.comपूछताछ को किसी टीम तक पहुँचा सकते हैं। - परिचालन उपनाम: साझा पते किसी कर्मचारी के चले जाने या जिम्मेदारियाँ स्थानांतरित होने पर पहुँच बनाए रख सकते हैं।
- अभियान पहचान: एक समर्पित भेजने वाली पहचान मार्केटिंग गतिविधि को सामान्य कर्मचारी पत्राचार से अलग कर सकती है।
भूमिका खातों के लिए शासन आवश्यक है। info@company.com जैसा पता मान्य और सक्रिय हो सकता है, लेकिन यह किसी व्यक्तिगत निर्णयकर्ता के बजाय साझा कतार का प्रतिनिधित्व कर सकता है। लीड स्कोर निर्धारित करने या वैयक्तिकृत अनुक्रम शुरू करने से पहले मार्केटिंग और बिक्री टीमों को भूमिका खातों और व्यक्तिगत संपर्कों में अंतर करना चाहिए।
ग्राहकों के सामने उपयोग की जाने वाली परंपराओं में विशेष वर्णों और असामान्य संरचनाओं को शामिल न करें, जब तक कि आपके स्टैक में मौजूद प्रणालियों का परीक्षण न किया गया हो। मानक आपकी फ़ॉर्म, enrichment टूल या ऑटोमेशन वर्कफ़्लो की सुरक्षित प्रक्रिया क्षमता से अधिक की अनुमति दे सकते हैं। एक सरल नामकरण संरचना आमतौर पर किसी चतुर संरचना की तुलना में परिचालन रूप से बेहतर प्रदर्शन करती है।
सूची स्वच्छता के लिए सत्यापन की अनिवार्यता
पेशेवर दिखने वाला पता अपने आप डिलीवर होने योग्य नहीं होता। RFC-अनुरूप स्ट्रिंग ऐसे डोमेन की ओर संकेत कर सकती है जो मेल स्वीकार नहीं करता, ऐसे मेलबॉक्स की ओर जो अब मौजूद नहीं है, किसी डिस्पोज़ेबल सेवा की ओर, या ऐसे कैच-ऑल वातावरण की ओर जहाँ प्राप्तकर्ता की विश्वसनीय रूप से पुष्टि नहीं की जा सकती।
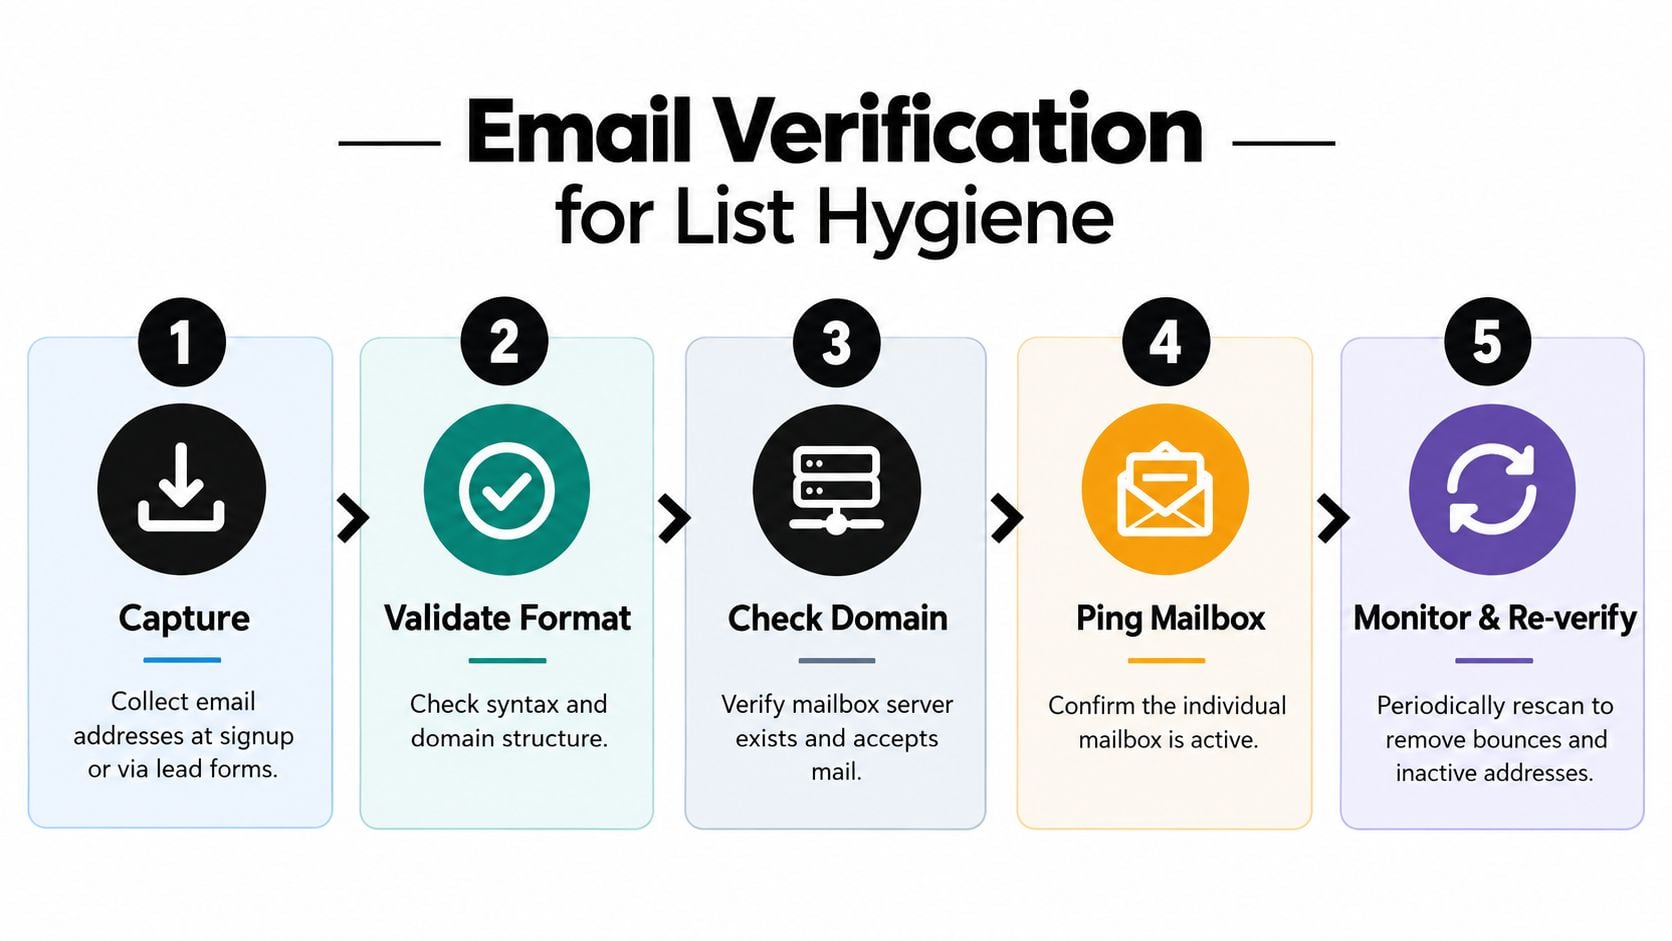
मेलबॉक्स के मौजूद होने का अधिकार प्राप्तकर्ता डोमेन के पास ही रहता है। इसलिए सत्यापन केवल फ़ॉर्मैट जाँच नहीं, बल्कि एक स्तरीय प्रक्रिया है। एक व्यावहारिक वर्कफ़्लो में पार्सिंग, डोमेन निरीक्षण, सर्वर जाँच, मेलबॉक्स प्रोबिंग और जोखिमपूर्ण पता प्रकारों का वर्गीकरण शामिल होता है।
उपयोगी सत्यापन क्रम किन चीज़ों की जाँच करता है
ईमेल सत्यापन आम तौर पर इन चरणों का पालन करता है, जैसा कि ईमेल सत्यापन प्रक्रिया में बताया गया है:
- सिंटैक्स सत्यापन: पुष्टि करें कि मान स्वीकार्य पते की संरचना का पालन करता है।
- डोमेन लुकअप: जाँचें कि प्राप्तकर्ता डोमेन मौजूद है।
- MX सत्यापन: निर्धारित करें कि डोमेन मेल-एक्सचेंज रिकॉर्ड प्रकाशित करता है और मेल स्वीकार करता है या नहीं।
- SMTP मेलबॉक्स प्रोबिंग: संदेश भेजे बिना जाँचें कि व्यक्तिगत मेलबॉक्स के मौजूद होने की संभावना है या नहीं।
- जोखिम वर्गीकरण: डिस्पोज़ेबल पते, भूमिका-आधारित खाते और कैच-ऑल व्यवहार का पता लगाएँ।
हर स्तर एक अलग प्रश्न का उत्तर देता है। सिंटैक्स यह पूछता है कि मान सही आकार में है या नहीं। MX निरीक्षण यह पूछता है कि डोमेन के पास मेल प्राप्त करने का बुनियादी ढाँचा है या नहीं। SMTP प्रोबिंग मेलबॉक्स के अस्तित्व के और करीब जाती है, जबकि भूमिका-आधारित और डिस्पोज़ेबल पते का पता लगाना सूची की गुणवत्ता और अभियान की उपयुक्तता से संबंधित होता है।
सूची स्वच्छता प्रतिष्ठा को क्यों प्रभावित करती है
गलत या पुराने प्राप्तकर्ता अमान्य डिलीवरी उत्पन्न करते हैं। भूमिका-आधारित खाते व्यापक आंतरिक वितरण, सीमित व्यक्तिगत सहभागिता या अस्पष्ट स्वामित्व पैदा कर सकते हैं। डिस्पोज़ेबल पते स्वभाव से अस्थायी हो सकते हैं। जब ऐसे रिकॉर्ड जमा हो जाते हैं, तो सेगमेंटेशन कम विश्वसनीय हो जाता है और अभियान रिपोर्टिंग की व्याख्या करना कठिन हो जाता है।
इनबॉक्स प्लेसमेंट केवल आपके लिखे संदेश से नहीं, बल्कि आपके चुने हुए प्राप्तकर्ताओं से शुरू होता है।
सत्यापन में नियमितता भी आवश्यक है। संग्रह के बाद कोई मेलबॉक्स निष्क्रिय हो सकता है और डोमेन का कॉन्फ़िगरेशन बदल सकता है। टीमों को उच्च-जोखिम वाले वर्कफ़्लो में डेटा कैप्चर के समय सत्यापन करना चाहिए, अभियानों से पहले मौजूदा सूचियों को साफ़ करना चाहिए और महत्वपूर्ण डेटा पुराना होने पर उसे फिर से स्कैन करना चाहिए। बड़ी फ़ाइलों और नियमित संचालन के लिए, एक बल्क ईमेल सत्यापन प्लेटफ़ॉर्म सूची स्वच्छता को आपातकालीन सफ़ाई के बजाय दोहराई जा सकने वाली प्रक्रिया में बदल सकता है।
यही दृष्टिकोण सुरक्षा संचालन पर भी लागू होता है। जो टीमें पते के सत्यापन को निरंतर खतरा मॉडलिंग कार्यान्वयन जाँच से जोड़ती हैं, वे सत्यापन को व्यापक परिचालन नियंत्रणों के हिस्से के रूप में आँक सकती हैं, बजाय इसके कि इसे केवल एक बार किए जाने वाले मार्केटिंग कार्य के रूप में देखें।
निरंतर डिलीवरेबिलिटी के लिए BillionVerify लागू करना
एक पेशेवर ईमेल पता तभी भरोसा कायम रखता है, जब उसके पीछे मौजूद मेलबॉक्स डेटा उपयोग योग्य बना रहे। हर उस सिस्टम की सूची बनाकर शुरुआत करें जो पते बनाता या संग्रहीत करता है, जिसमें लीड फ़ॉर्म, उत्पाद पंजीकरण, इवेंट इम्पोर्ट, CRM रिकॉर्ड, आउटबाउंड प्रॉस्पेक्टिंग सूचियाँ, सपोर्ट प्लेटफ़ॉर्म और ग्राहक एक्सपोर्ट शामिल हैं। लक्ष्य खराब डेटा के प्रवेश बिंदुओं और उन वर्कफ़्लो, दोनों का पता लगाना है, जो किसी अप्रमाणित पते पर भेज सकते हैं।
BillionVerify बड़ी मात्रा में पतों को संभालने वाली टीमों के लिए बल्क सूची सफाई और रीयल-टाइम API सत्यापन प्रदान करता है। इसके दस्तावेज़ीकृत आउटपुट में कैच-ऑल स्कोरिंग, संरचित JSON परिणाम, SMTP परिणाम, MX रिकॉर्ड और डिलीवरेबिलिटी संबंधी जानकारी शामिल है। ये फ़ील्ड मार्केटिंग ऑपरेशंस और डेवलपर्स को केवल मान्य या अमान्य परिणाम की तुलना में अधिक संदर्भ देते हैं, जिससे वे स्पष्ट विफलताओं, अनिश्चित रिकॉर्ड और समीक्षा आवश्यक पतों के लिए अलग-अलग कार्रवाइयाँ तय कर सकते हैं।
एक व्यावहारिक संचालन मॉडल
1. मौजूदा डेटाबेस साफ़ करें। प्रासंगिक सूचियों को एक्सपोर्ट करें और बल्क विश्लेषण के लिए डेटा भेजने से पहले प्रत्येक मूल रिकॉर्ड पहचानकर्ता को सुरक्षित रखें। आंतरिक नीति के अनुसार डिलीवरेबल, जोखिमपूर्ण, अमान्य, डिस्पोज़ेबल, भूमिका-आधारित और कैच-ऑल रिकॉर्ड अलग करने के लिए लौटाए गए स्टेटस का उपयोग करें।
2. संग्रह के समय सत्यापित करें। API के माध्यम से साइनअप और लीड फ़ॉर्म से रीयल-टाइम जाँच जोड़ें। स्पष्ट रूप से अमान्य या डिस्पोज़ेबल पतों को रोकें, या रिकॉर्ड के CRM में प्रवेश करने से पहले विज़िटर से उन्हें सही करने के लिए कहें।
3. परिणामों को व्यावसायिक सिस्टम में भेजें। सत्यापन स्टेटस और जोखिम फ़ील्ड को CRM प्रॉपर्टीज़ या ऑटोमेशन शाखाओं से मैप करें। नीति में विफल रिकॉर्ड को दबाएँ, अनिश्चित कैच-ऑल पतों को समीक्षा सेगमेंट में रखें और ऑडिट योग्यता के लिए मूल ईमेल मान बनाए रखें।
4. महत्वपूर्ण भेजने से पहले पुनः सत्यापित करें। संग्रह के बाद पते की गुणवत्ता बदल सकती है। बड़े अभियानों, उच्च-मूल्य वाली आउटबाउंड सीक्वेंस और पुनःसक्रियण प्रयासों से पहले रिकॉर्ड जाँचें। शेड्यूल इस आधार पर तय करें कि प्रत्येक स्रोत कितनी जल्दी पुराना हो जाता है।
5. संचालन की ज़िम्मेदारी सौंपें। मार्केटिंग को अभियान की सीमाएँ तय करनी चाहिए, सेल्स को दमन नियम समझने चाहिए और इंजीनियरिंग को API विफलताओं तथा फ़ॉलबैक व्यवहार पर नज़र रखनी चाहिए। सत्यापन तब अधिक विश्वसनीय बनता है, जब वह अंतिम समय के प्री-सेंड कार्य के बजाय डेटा जीवनचक्र का हिस्सा हो।
टीमें मौजूदा वर्कफ़्लो के साथ सूची सफाई और रीयल-टाइम जाँच जोड़ने के एक विकल्प के रूप में BillionVerify ईमेल सत्यापन की समीक्षा कर सकती हैं। व्यावहारिक परीक्षण यह है कि सत्यापन परिणाम उन सिस्टम तक पहुँचते हैं या नहीं, जो इनटेक, सेगमेंटेशन, दमन और अभियान निष्पादन को नियंत्रित करते हैं। यह जुड़ाव पेशेवर दिखने वाले पते को बनाए रखे गए तकनीकी भरोसा स्टैक का एक घटक बना देता है।