

एक बिक्री प्रतिनिधि संभावित ग्राहकों की नई सूची निकालता है, नामों को ईमेल फ़ाइंडर से खोजता है और हर परिणाम को आउटरीच सीक्वेंस में लोड कर देता है। सूची पूरी दिखती है, लेकिन जवाब कमज़ोर रहते हैं, बाउंस बढ़ते हैं और बनाने में महीनों लगी प्रेषक प्रतिष्ठा खराब होने लगती है। समस्या आमतौर पर डेटा की अनुपस्थिति नहीं होती। समस्या यह मान लेना है कि खोजा गया पता अपने-आप पहुँच योग्य, सक्रिय, प्रासंगिक और संदेश भेजने के लिए सुरक्षित है।
वास्तव में कन्वर्ट करने वाले ईमेल खातों को खोजने के लिए, डिस्कवरी को एक जुड़े हुए वर्कफ़्लो का पहला चरण मानें। एनरिचमेंट संदर्भ जोड़ता है, सत्यापन तकनीकी पहुँच-योग्यता जाँचता है और जोखिम स्कोरिंग तय करती है कि किसी पते को सीक्वेंस में शामिल किया जाए, समीक्षा की आवश्यकता है या उसे दबा दिया जाए। यह अंतर बिखरे हुए मेलबॉक्स इकोसिस्टम में महत्वपूर्ण है, जहाँ 15 ईमेल सेवा प्रदाताओं पर किए गए 2024 के वैश्विक अध्ययन में औसत इनबॉक्स प्लेसमेंट 83.1% दर्ज हुआ—अर्थात 16.9% वैध ईमेल इनबॉक्स तक नहीं पहुँच पाए (EmailToolTester के डिलीवरेबिलिटी आँकड़े)।
2026 की ईमेल प्रॉस्पेक्टिंग की वास्तविकता की जाँच
एक SDR एक दोपहर में संभावित ग्राहकों की एक बड़ी फ़ाइल बना सकता है। नाम किसी डेटा प्रदाता से आते हैं, पदों की जानकारी पेशेवर प्रोफ़ाइलों से समृद्ध की जाती है, और एक फ़ाइंडर प्रत्येक व्यक्ति के लिए संभावित ईमेल पता तैयार करता है। शुरुआत में अभियान सफल दिखाई दे सकता है क्योंकि सीक्वेंस भरा हुआ होता है और डेटा व्यवस्थित दिखता है। फिर भेजने वाले डोमेन को डिफ़रल मिलने लगते हैं, सामान्य पते संदेशों को अपने भीतर समेट लेते हैं, और टीम को पता चलता है कि कई “मान्य” संपर्क वास्तव में शुरू से ही अच्छे संभावित ग्राहक नहीं थे।
केवल-खोज वाले वर्कफ़्लो से मिलने वाले लाभ धीरे-धीरे कम होते जाते हैं, क्योंकि मेलबॉक्स प्रदाता केवल यह नहीं देखते कि कोई पता मौजूद है या नहीं। वे भेजने वाले का इतिहास, एंगेजमेंट पैटर्न, प्रमाणीकरण संकेत, संदेश की सामग्री और प्राप्तकर्ता के व्यवहार का मूल्यांकन करते हैं। तकनीकी रूप से पहुँच योग्य मेलबॉक्स भी संदेश को स्पैम में भेज सकता है, उसे नज़रअंदाज़ कर सकता है या भेजने वाले को अवांछित संपर्क से जोड़ सकता है।
व्यावहारिक नियम: यदि टीम यह नहीं बता सकती कि प्रत्येक पता पहुँच योग्य और संपर्क करने योग्य क्यों है, तो बड़ी सूची बेहतर सूची नहीं होती।
पुराना तरीका सरल था: पते एकत्र करें, उन्हें सीक्वेंस में डालें और बाद में बाउंस हटाएँ। यह प्रक्रिया डिलीवरी संबंधी समस्याओं को रिपोर्टिंग की समस्या मानती है। आधुनिक वर्कफ़्लो उन्हें भेजने से पहले की डेटा समस्या मानता है। उपयोगी रिकॉर्ड केवल name + email नहीं होता। इसमें व्यक्ति की वर्तमान भूमिका, कंपनी का संदर्भ, स्रोत, खोज की विधि, सत्यापन परिणाम, कैच-ऑल स्थिति, भूमिका-खाता स्थिति, डिस्पोज़ेबल-डोमेन फ़्लैग और संपर्क को उचित ठहराने वाला खरीद संकेत भी शामिल होता है।
आधुनिक ईमेल के पैमाने से यह भी स्पष्ट होता है कि प्रदाताओं की विविधता क्यों महत्वपूर्ण है। Gmail को 2004 में लॉन्च किया गया, Google ने 2016 में 1 बिलियन मासिक सक्रिय उपयोगकर्ताओं की सूचना दी, और ऐतिहासिक संदर्भ के अनुसार, जिसे EmailToolTester ने संक्षेप में प्रस्तुत किया है, Gmail बाद में 2020 तक 1.8 बिलियन से अधिक उपयोगकर्ताओं तक पहुँच गया। अब ईमेल खातों को ढूँढ़ने का अर्थ उपभोक्ता और व्यावसायिक प्रदाताओं के बीच काम करना है, जिनका फ़िल्टरिंग व्यवहार अलग-अलग होता है, न कि किसी नाम का परिचित डोमेन से मिलान करना।
AI प्रॉस्पेक्टिंग और रियल-टाइम सत्यापन इस बदलाव के केंद्र में आते जा रहे हैं, जबकि गोपनीयता नियम बिना भेदभाव के डेटा संग्रह का बचाव करना कठिन बना रहे हैं। उद्योग संबंधी कवरेज इन बदलावों को ईमेल-फ़ाइंडर बाज़ार के प्रमुख विकासों के रूप में पहचानती है (वर्तमान ईमेल फ़ाइंडर वर्कफ़्लो की कवरेज)। व्यावहारिक निष्कर्ष सीधा है: खोज किसी उम्मीदवार को सूची में शामिल करती है, लेकिन सत्यापन और जोखिम स्कोरिंग तय करते हैं कि वह उम्मीदवार आउटरीच में शामिल होना चाहिए या नहीं। ऑटोमेशन ईमेल संचालन को कैसे बदल रहा है, इसका व्यापक अवलोकन पाने के लिए BillionVerify AI email Bible एक उपयोगी सहायक संसाधन है।
खोज ऑपरेटर और पैटर्न अनुमान एक आधार के रूप में
खोज ऑपरेटर तब उपयोगी रहते हैं जब वे निजी व्यक्तिगत जानकारी के बजाय सार्वजनिक पेशेवर संदर्भ सामने लाते हैं। कंपनी डोमेन और व्यक्ति की भूमिका से शुरुआत करें, फिर खोज को सीमित करें:
site:linkedin.com "@company.com" intitle:"VP Operations"
सटीक नामों या डोमेन अंशों के चारों ओर उद्धरण चिह्नों का उपयोग करें। जब परिणाम बहुत अधिक और असंबंधित हों, तो स्थान, व्यावसायिक इकाई या पिछले नियोक्ता को जोड़ें। filetype:pdf वाला रूपांतर सम्मेलन जीवन-वृत्त, वक्ता पृष्ठ, निवेशक दस्तावेज़ और अन्य सार्वजनिक सामग्री सामने ला सकता है, जहाँ कोई पेशेवर पता दिखाई दे सकता है। माइनस ऑपरेटर असंबंधित परिणामों को बाहर करने में मदद करते हैं, जैसे:
site:example.com "@example.com" -jobs -careers
ये क्वेरी यह सिद्ध नहीं करतीं कि कोई पता सक्रिय है। वे समृद्धिकरण के लिए प्रमाण देती हैं और नामित मेलबॉक्स को info@, support@ या sales@ जैसे सामान्य पते से अलग करने में मदद करती हैं।
डोमेन पैटर्न बनाएँ
पैटर्न का अनुमान तब सबसे अच्छा काम करता है जब आपको पहले से डोमेन का पता हो और कई पुष्ट उदाहरण उपलब्ध हों। सार्वजनिक कंपनी पृष्ठों, पिछली बातचीत या अनुमत डेटा स्रोतों से पाँच से दस ज्ञात पते एकत्र करें। बड़े और छोटे अक्षरों को एकसमान करें, उपनाम हटाएँ और ऐसे प्रारूपों को समूहित करें:
first.last@example.comflast@example.comfirstl@example.comfirst@example.com
फिर पैटर्न को इस आधार पर क्रम दें कि वे कितनी बार दिखाई देते हैं। यदि कोई एक प्रारूप प्रमुख हो, तो नए संपर्क के लिए उम्मीदवार पता बनाने में उसका उपयोग करें। उम्मीदवार को परिणाम न मानें। उसे सत्यापन के लिए इनपुट मानें।
2026 के एक बेंचमार्क सारांश में बताया गया कि जब कंपनी डोमेन और व्यक्ति का नाम दोनों ज्ञात हों, तो केवल पैटर्न अनुमान से लगभग 60% सफलता मिली। उसी सारांश में 5,000 संपर्कों के परीक्षण में स्वतंत्र टूल के लिए सत्यापित खोज दरें 20% से 77.5% तक पाई गईं, जो दर्शाता है कि परिणाम समृद्धिकरण की गुणवत्ता और विधि पर कितने निर्भर करते हैं (ईमेल-खोज कार्यप्रवाह बेंचमार्क)।
अपेक्षाओं को प्रमाण से मिलाएँ
| पैटर्न | उदाहरण | औसत मिलान दर |
|---|---|---|
| पहला और अंतिम नाम | first.last@example.com | डोमेन पर निर्भर |
| पहले अक्षर का संक्षेप और अंतिम नाम | flast@example.com | डोमेन पर निर्भर |
| पहला नाम और अंतिम नाम का पहला अक्षर | firstl@example.com | डोमेन पर निर्भर |
| केवल पहला नाम | first@example.com | डोमेन पर निर्भर |
| भूमिका मेलबॉक्स | sales@example.com | व्यक्तिगत मिलान नहीं |
कैच-ऑल डोमेन पैटर्न परीक्षण से मिलने वाली जानकारी को सीमित करते हैं, क्योंकि मेल सर्वर लगभग किसी भी प्राप्तकर्ता को स्वीकार कर सकता है। गोपनीयता-संरक्षित WHOIS रिकॉर्ड और गोपनीयता-प्रथम मेल कॉन्फ़िगरेशन भी ऐसी ही सीमाएँ पैदा करते हैं। ऐसे मामलों में अनुमानित पता विश्वसनीय लग सकता है, लेकिन उपयोगी पुष्टि प्रदान नहीं करता।
व्यावहारिक क्रम है खोजना, अनुमान लगाना, सत्यापित करना और वर्गीकृत करना। व्यापक निष्कर्षण कार्यप्रवाह के लिए बल्क ईमेल एक्सट्रैक्टर गाइड का उपयोग करें, लेकिन निष्कर्षण को सफलता का मापदंड न बनने दें। किसी उम्मीदवार पते का मूल्य तभी है जब टीम को उसकी तकनीकी स्थिति, मेलबॉक्स प्रकार और संपर्क-प्रसार जोखिम का पता हो।
LinkedIn, Enrichment Tools और Data Providers की तुलना
LinkedIn पहचान और संदर्भ के लिए मजबूत है। यह वर्तमान नियोक्ता, पद, भौगोलिक क्षेत्र और करियर इतिहास दिखा सकता है, जिससे यह अकाउंट-आधारित संभावित ग्राहक खोज के लिए मूल्यवान बनता है। यह आम तौर पर हर व्यक्ति का सत्यापित कार्य ईमेल पता नहीं देता, इसलिए टीमें इसे enrichment या ईमेल finder के साथ जोड़ती हैं।
Apollo, Clearbit और ZoomInfo जैसी enrichment platforms किसी व्यक्ति, कंपनी domain और ज्ञात profile URL को संभावित व्यावसायिक ईमेल पते से जोड़ सकती हैं। इनका लाभ workflow की गति और व्यापक संरचित संदर्भ है। इनकी कमजोरी यह है कि coverage बाज़ार, कंपनी के आकार, भौगोलिक क्षेत्र और प्रत्येक रिकॉर्ड को अंतिम बार कब refresh किया गया था, इसके अनुसार बदलती है। Bulk data providers बड़ी मात्रा और सुविधाजनक exports देते हैं, लेकिन जब टीमें उन्हें verification gate के बिना upload करती हैं, तो पुराने रिकॉर्ड operational risk पैदा करते हैं।
संचालन संबंधी समझौतों की तुलना करें
| Channel | Coverage | Cost/Record | Freshness | Compliance |
|---|---|---|---|---|
| LinkedIn research | मजबूत पहचान और भूमिका संबंधी संदर्भ, विशेषकर दिखाई देने वाले पेशेवरों के लिए | अधिक मानवीय प्रयास | अक्सर वर्तमान profile activity को दर्शाता है | Scraping platform की शर्तों से टकरा सकता है |
| Enrichment APIs | संरचित कंपनी और contact matching के लिए उपयोगी | उपयोग-आधारित या platform पर निर्भर | स्रोत के refresh cycles पर निर्भर | वैध collection, use और retention आवश्यक है |
| Bulk data providers | व्यापक top-of-funnel coverage | बड़ी मात्रा में कम सीमांत प्रयास | verification के बिना जल्दी पुराना हो सकता है | सावधानीपूर्वक provenance, suppression और audit controls आवश्यक हैं |
| Company websites और public documents | प्रकाशित contacts के लिए अत्यधिक प्रासंगिक | कम प्रत्यक्ष acquisition cost, अधिक research effort | site updates के साथ बदलता है | केवल इच्छित contact के लिए उपयुक्त जानकारी का उपयोग करें |
इन श्रेणियों में चयन के लिए अधिक गहन framework हेतु data enrichment tools compared एक उपयोगी reference है, क्योंकि निर्णय केवल feature count पर निर्भर नहीं करता। Small businesses की coverage enterprise coverage से अलग होती है, और कम दिखाई देने वाली acquisition cost तब समाप्त हो सकती है जब टीम को manual review, bounce handling और list replacement के लिए भुगतान करना पड़े।
LinkedIn की terms कुछ प्रकार के automated scraping को प्रतिबंधित करती हैं। GDPR personal data के lawful basis, transparency, storage और use को प्रभावित करता है। CAN-SPAM United States में commercial email practices को नियंत्रित करता है, जबकि CASL कई Canadian commercial messages के लिए अधिक कठोर consent requirements लागू करता है, विशेषकर consumer contexts में। Legal review में recipient का स्थान, sender की भूमिका, data source और campaign type शामिल होने चाहिए।
सबसे सस्ता record अक्सर वही होता है जिसे बाद में सबसे कम सुधार की आवश्यकता होती है।
High-touch account-based work के लिए LinkedIn और enrichment का उपयोग करें, जहाँ भूमिका की सटीकता महत्वपूर्ण हो। Broad prospecting के लिए bulk provider का उपयोग तभी करें जब workflow में provenance checks, suppression logic और verification शामिल हों। BillionVerify LinkedIn email finder discovery-to-verification path में शामिल हो सकता है, लेकिन निर्णय केवल source label के बजाय data quality और intended use पर आधारित होना चाहिए।
सत्यापन वास्तव में पर्दे के पीछे कैसे काम करता है
Email सत्यापन केवल हाँ या नहीं वाला सवाल नहीं है। यह परीक्षणों की एक श्रृंखला है, जो एक ही पते के बारे में अलग-अलग सवालों के जवाब देती है।
पहली परत पते की स्वयं जाँच करती है
Syntax validation यह जाँचता है कि स्ट्रिंग स्वीकार्य email प्रारूप का पालन करती है या नहीं। यह सिस्टम द्वारा network checks करने से पहले गलत तरीके से बने पतों, अनजाने spaces, अनुपस्थित domain components और अन्य स्पष्ट त्रुटियों को पकड़ता है। इस परत को info@, support@ और sales@ जैसे role accounts की भी पहचान करनी चाहिए।
Role account का अर्थ अनिवार्य रूप से undeliverable होना नहीं है। यह outreach के लिए एक अलग निर्णय दर्शाता है। इसे किसी नामित stakeholder की तरह मानने के बजाय shared-inbox या company-contact workflow में भेजें।
दूसरी परत domain की जाँच करती है
DNS और MX checks यह निर्धारित करते हैं कि domain resolve होता है या नहीं और क्या उसमें email प्राप्त करने में सक्षम mail exchanger है। कोई domain मौजूद हो सकता है, लेकिन जाँच किए जा रहे पते के लिए स्वस्थ destination न हो। Parked domains, misconfigured domains और sinkhole hosts किसी candidate को वास्तविकता से अधिक विश्वसनीय दिखा सकते हैं।
तीसरी परत mailbox के व्यवहार की जाँच करती है
एक SMTP handshake receiving mail server से जुड़ता है, इच्छित recipient की पहचान करता है और message भेजे बिना server response पढ़ता है। Standard flow syntax, domain health और mailbox-level response की जाँच करता है (email सत्यापन कैसे काम करता है)।
Catch-all domains अंतिम परत को जटिल बना देते हैं। यदि कोई server हर recipient को स्वीकार करता है, तो verifier को real mailbox और बनाए गए mailbox के लिए समान acceptance response मिल सकता है। इस परिणाम को catch-all के रूप में वर्गीकृत किया जाना चाहिए, न कि “सुरक्षित” के रूप में। Disposable domains के लिए भी अलग flag आवश्यक है, क्योंकि temporary inboxes तकनीकी रूप से reachable हो सकते हैं, फिर भी durable sales या marketing communication के लिए अनुपयुक्त रहते हैं।
एक उपयोगी verification response में केवल एक status से अधिक जानकारी होनी चाहिए। BillionVerify API documentation में status, deliverability, quality score, risk level, reason codes और अलग disposable, role-account, catch-all तथा free-webmail flags के लिए structured fields का वर्णन है। इसमें यह भी कहा गया है कि API 3 सेकंड से कम समय में response देता है (Email Validation API)।
Verdict को कोई action शुरू करना चाहिए। Invalid records को suppress करें, role accounts को अलग handling के लिए route करें, catch-alls को review के लिए रोकें, disposable addresses को durable outreach से अलग segment करें और low-risk named addresses को अगले scoring stage में भेजें।
अपने Outreach Stack में Verification जोड़ना
Verification तब सबसे प्रभावी होती है जब यह अभियान विफल होने के बाद की सफाई नहीं, बल्कि प्रक्रिया के दौरान एक checkpoint हो। सही integration इस बात पर निर्भर करता है कि आपकी टीम records कहाँ बनाती है और उन records को कितनी जल्दी आगे बढ़ना होता है।
Real-time API checks
कोई scraper, enrichment service या waterfall process किसी address को तैयार करने के तुरंत बाद verification API को call कर सकता है। सिस्टम response को contact के साथ store करता है और invalid या high-risk records को CRM तक पहुँचने से पहले block कर देता है। यह pattern high-volume operations के लिए उपयुक्त है, क्योंकि यह खराब data को कई downstream systems में फैलने से रोकता है।
इसका trade-off synchronous latency और usage cost है। Real-time call enrichment flow में एक decision point जोड़ता है, लेकिन यह पहले भेजने और बाद में सफाई करने के manual consequences की लागत से बचाता है।
CRM-side validation
HubSpot या Salesforce workflow तब verification step चला सकता है जब कोई lead qualified state में प्रवेश करे या sequence enrollment से ठीक पहले। Custom code या automation connector परिणाम को verification_status, risk_level, catch_all और last_verified_at जैसे fields में लिख सकता है।
यह approach तब उपयोगी है जब कई acquisition channels एक CRM में data भेजते हों। जोखिम timing का है। यदि उसी address की verification बहुत पहले हो चुकी है, तो पुराने field पर भरोसा करने की तुलना में pre-sequence check अधिक reliable होता है।
AI agent और MCP workflows
AI agents autonomous prospecting के दौरान verification को tool call के रूप में उपयोग कर सकते हैं। Agent किसी व्यक्ति को खोजता है, record को enrich करता है, candidate को verification के लिए submit करता है और response में catch-all, disposable, role-based या high risk दिखने पर रुक जाता है या review का अनुरोध करता है।
यह pattern agent को किसी plausible email string को finished result मानने से रोकता है। यह एक स्पष्ट confidence boundary भी बनाता है। Agent तभी आगे बढ़ सकता है जब evidence campaign के rules को पूरा करता हो।
| Pattern | Trigger Point | Latency | Best For | Trade-off |
|---|---|---|---|---|
| API | discovery या enrichment के तुरंत बाद | लगभग real time | high-volume flows और waterfall enrichment | एक call जोड़ता है और failure handling की आवश्यकता होती है |
| MCP | AI agent के prospecting sequence के दौरान | tool-call पर निर्भर | confidence gates के साथ autonomous research | agent permissions को सावधानी से define करना पड़ता है |
| CRM | qualification या sequence enrollment से पहले | workflow पर निर्भर | centralized sales operations | यदि खराब data पहले ही फैल चुका हो तो बहुत देर हो सकती है |
तीन operational triggers का उपयोग करें: scraping के बाद verify करें, sequencing से ठीक पहले verify करें और aging records को तय cadence पर फिर से verify करें। एक practical email workflow में mailbox risk और inbox placement को ध्यान में रखना चाहिए, केवल एक pass पर निर्भर नहीं रहना चाहिए। cold email deliverability पर guidance teams को technical checks को sending practices से जोड़ने में मदद कर सकती है।
Pre-send verification को मापा जा सकता है। 2026 के एक benchmark में बताया गया कि campaigns से पहले lists verify करने वाले marketers के बीच hard bounce rates 0.5% से कम थे, जबकि उन्हीं industries में unverified sends के लिए यह दर 1.8% से 3.2% थी (email bounce rate benchmarks)। Verification को warmup और sending से पहले upstream रखें, पहले bounce report के बाद नहीं। Existing databases process करने वाली teams के लिए, sequencer को file देने से पहले bulk email list verification करना चाहिए।
एक मान्य पता सुरक्षित पता क्यों नहीं होता
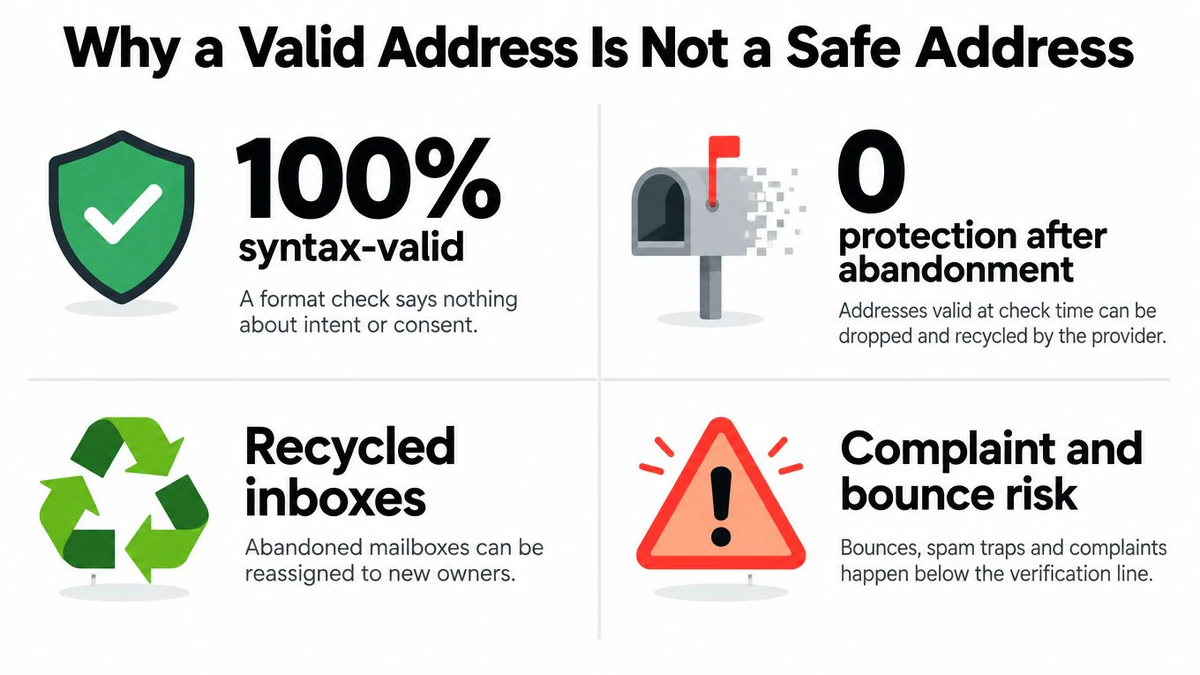
हरा सत्यापन परिणाम एक सीमित प्रश्न का उत्तर देता है: परीक्षण चलने के समय वह पता तकनीकी रूप से पहुँच योग्य दिखाई दिया। यह पुष्टि नहीं करता कि व्यक्ति आपका संदेश प्राप्त करना चाहता है, मेलबॉक्स सक्रिय बना हुआ है, या डोमेन आपके प्रेषक के साथ अच्छी प्रतिष्ठा रखता है।
कोई पता सिंटैक्स जाँच पास कर सकता है और फिर भी किसी भूमिका खाते से संबंधित हो सकता है। कोई डोमेन SMTP ट्रैफ़िक स्वीकार करते हुए अज्ञात प्रेषकों को आक्रामक रूप से फ़िल्टर कर सकता है। कोई मेलबॉक्स आज मान्य हो सकता है और बाद में छोड़ दिया जा सकता है। कोई संपर्क पूरी तरह पहुँच योग्य बना रह सकता है, फिर भी आपके पिछले संपर्क प्रयास को स्पैम के रूप में रिपोर्ट कर सकता है, जिससे प्रेषक-जोखिम की समस्या पैदा होती है जिसे कोई मेलबॉक्स जाँच हल नहीं कर सकती।
तकनीकी मान्यता को अभियान जोखिम से अलग रखें
इन अवधारणाओं को अलग-अलग फ़ील्ड में रखें:
- मेलबॉक्स स्थिति: क्या प्राप्तकर्ता प्रणाली ने सत्यापन जाँच स्वीकार की।
- पता प्रकार: क्या संपर्क किसी नामित व्यक्ति, भूमिका खाते, निःशुल्क वेबमेल पते या अस्थायी मेलबॉक्स से संबंधित है।
- डोमेन व्यवहार: क्या डोमेन catch-all है या ऐसा उत्तर देता है जो निश्चितता को सीमित करता है।
- संलग्नता जोखिम: क्या पिछले संदेशों से कोई संलग्नता, शिकायत, स्थगन या अन्य नकारात्मक संकेत उत्पन्न हुए।
- अनुमति स्थिति: क्या प्राप्तकर्ता ने सदस्यता समाप्त की या इच्छित संचार के लिए उसके पास उचित कानूनी आधार नहीं है।
बड़े पैमाने पर, सत्यापन SMTP परत के बहुत से हिस्सों का निरीक्षण कर सकता है, लेकिन यह भविष्य में इनबॉक्स तक पहुँचने की गारंटी नहीं दे सकता। 293,934 डोमेन में 10,241,981 सत्यापनों को शामिल करने वाले 2026 के एक बेंचमार्क में 12.3% अमान्य पते, 33.1% catch-all डोमेन, और 90 दिनों के बाद दोबारा जाँचे गए पतों में केवल 19% अभी भी मान्य पाए गए (ईमेल डिलीवरबिलिटी बेंचमार्क)। ये आँकड़े एक परिचालन बिंदु स्पष्ट करते हैं: पुराने पास परिणाम को हमेशा के लिए मान्य नहीं समझना चाहिए।
मान्य पता एक क्षणिक स्थिति है। सुरक्षित संपर्क निर्णय एक निरंतर अद्यतन रिकॉर्ड है।
पुनः सत्यापन डेटा की आयु, अभियान की संवेदनशीलता और जोखिम श्रेणी के आधार पर शुरू किया जाना चाहिए। बाद की जाँच में विफल होने वाले पतों को रोकें, catch-all पतों को अधिक कठोर समीक्षा के लिए अलग करें, और उन संपर्कों को संदेश भेजना बंद करें जो सदस्यता समाप्त करते हैं या शिकायत के संकेत उत्पन्न करते हैं। निरंतर स्वच्छता हर प्रतिष्ठा समस्या को समाप्त नहीं करती, लेकिन यह टीम को पिछली तकनीकी प्रतिक्रिया को स्थायी गारंटी समझने से रोकती है।
संपूर्ण वर्कफ़्लो और अनुपालन चेकलिस्ट
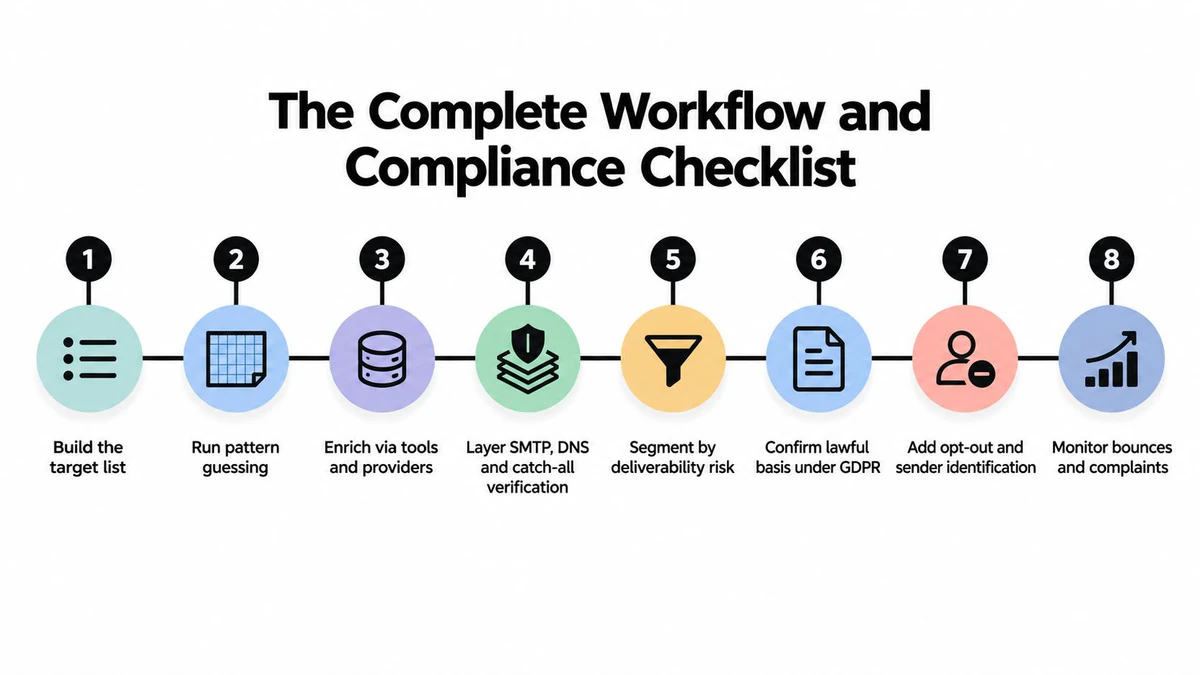
एक भरोसेमंद प्रक्रिया हर रिकॉर्ड को समान चरणों से गुज़ारती है:
- लक्षित सूची बनाएँ। अकाउंट, भूमिका, भौगोलिक क्षेत्र और खरीद संकेत परिभाषित करें। स्रोत और शामिल करने का कारण सहित संपर्क रिकॉर्ड तैयार करें।
- पैटर्न अनुमान चलाएँ। उम्मीदवार बनाने के लिए सार्वजनिक प्रमाण और ज्ञात डोमेन प्रारूपों का उपयोग करें। मान ली गई सच्चाई नहीं, बल्कि उम्मीदवार पता तैयार करें।
- अनुमत टूल और प्रदाताओं से जानकारी समृद्ध करें। वर्तमान कंपनी, भूमिका, स्रोत और प्रासंगिक संदर्भ जोड़ें। स्रोत-इतिहास सुरक्षित रखें।
- सिंटैक्स, DNS, SMTP और कैच-ऑल व्यवहार सत्यापित करें। परिणाम, कारण कोड और टाइमस्टैम्प संग्रहीत करें।
- डिलीवेरेबिलिटी जोखिम के आधार पर विभाजित करें। अमान्य, भूमिका-आधारित, डिस्पोज़ेबल, कैच-ऑल, निःशुल्क वेबमेल और कम जोखिम वाले नामित पतों को अलग करें।
- कानूनी आधार की पुष्टि करें। संबंधित गोपनीयता ढाँचे के तहत टीम द्वारा संपर्क को संसाधित और उपयोग करने के कारण का दस्तावेज़ बनाएँ।
- दमन और प्रेषक नियंत्रण लागू करें। ऑप्ट-आउट का सम्मान करें, प्रेषक की स्पष्ट पहचान दें और दमन रिकॉर्ड को भविष्य के अभियानों में दोबारा शामिल होने से रोकें।
- निगरानी करें और पुनः सत्यापित करें। बाउंस, शिकायत, स्थगन और सहभागिता को ट्रैक करें, फिर अगले अनुक्रम से पहले पुराने रिकॉर्ड ताज़ा करें।
अनुपालन परत वर्कफ़्लो के भीतर होनी चाहिए, न कि ऐसे नीति दस्तावेज़ में जिसे भेजने वाला सिस्टम कभी पढ़ता ही नहीं। हर संपर्क के लिए स्पष्ट ऑडिट ट्रेल बनाए रखें, उन भूमिका-आधारित और व्यक्तिगत पतों को दबाएँ जिन्हें अभियान प्राप्त नहीं करना चाहिए, लागू DNSBL और स्पैम-ट्रैप जानकारी का सम्मान करें, और जहाँ अभियान या क्षेत्राधिकार आवश्यक करे वहाँ डबल ऑप्ट-इन का उपयोग करें। टीमों को यह भी जाँचना चाहिए कि डेटा स्रोत इच्छित उपयोग की अनुमति देता है या नहीं और डेटा को बनाए रखना अब भी आवश्यक है या नहीं।
इस संक्षिप्त रनबुक को आउटबाउंड प्रक्रिया के पास रखें: रिकॉर्ड का स्रोत निर्धारित करें, सावधानीपूर्वक अनुमान लगाएँ, कानूनी रूप से जानकारी समृद्ध करें, तुरंत सत्यापित करें, जोखिम का स्कोर निर्धारित करें, अपवादों को दबाएँ, केवल पात्र संपर्कों का अनुक्रम बनाएँ और पुराने डेटा की फिर जाँच करें। यह क्रम “ईमेल अकाउंट खोजें” को केवल स्क्रैपिंग अभ्यास से बदलकर एक नियंत्रित राजस्व संचालन बना देता है।
BillionVerify एकल जाँच, बल्क सूची सफ़ाई और रीयल-टाइम वर्कफ़्लो के लिए पेशेवर ईमेल सत्यापन प्रदान करता है, जिसमें संरचित डिलीवेरेबिलिटी और जोखिम डेटा शामिल है, जो इस खोज-से-सत्यापन प्रक्रिया में सहायता कर सकता है। यह मूल्यांकन करने के लिए BillionVerify पर जाएँ कि इसके सत्यापन टूल आपकी टीम को जोखिमपूर्ण पतों को आउटरीच अनुक्रम तक पहुँचने से पहले हटाने में कैसे मदद कर सकते हैं।