

Ein Vertriebsmitarbeiter nimmt eine aktuelle Liste potenzieller Kunden, lässt die Namen durch einen E-Mail-Finder laufen und lädt jedes Ergebnis in eine Outreach-Sequenz. Die Liste wirkt vollständig, doch die Antworten bleiben schwach, die Bounce-Rate steigt, und die über Monate aufgebaute Absenderreputation beginnt sich zu verschlechtern. Das Problem ist meist nicht das Fehlen von Daten. Es ist die Annahme, dass eine gefundene Adresse automatisch erreichbar, aktiv, relevant und sicher zu kontaktieren ist.
Um E-Mail-Konten zu finden, die tatsächlich konvertieren, sollte die Suche als ersten Schritt eines vernetzten Workflows betrachtet werden. Die Anreicherung liefert zusätzlichen Kontext, die E-Mail-Verifizierung testet die technische Erreichbarkeit, und das Risikoscoring bestimmt, ob eine Adresse in eine Sequenz aufgenommen, überprüft oder unterdrückt werden sollte. Diese Unterscheidung ist in einem fragmentierten Postfach-Ökosystem entscheidend, in dem eine globale Studie aus dem Jahr 2024 über 15 E-Mail-Service-Provider eine durchschnittliche Platzierung im Posteingang von 83,1 % meldete. Das bedeutet, dass 16,9 % der legitimen E-Mails den Posteingang nicht erreichten (Zustellbarkeitsstatistiken von EmailToolTester).
Der Realitätscheck zur E-Mail-Prospektierung 2026
Ein SDR kann an einem Nachmittag eine große Prospect-Datei erstellen. Namen stammen von einem Datenanbieter, Jobtitel werden aus beruflichen Profilen angereichert, und ein Finder erzeugt für jede Person eine wahrscheinliche Adresse. Die Kampagne kann zunächst erfolgreich wirken, weil die Sequenz vollständig ist und die Daten strukturiert aussehen. Dann erhält die Versanddomain immer mehr Zurückstellungen, allgemeine Adressen nehmen die Nachrichten auf, und das Team stellt fest, dass viele „gültige“ Kontakte von Anfang an keine guten Prospects waren.
Workflows, die ausschließlich auf der Suche basieren, bringen abnehmende Erträge, weil Mailbox-Anbieter mehr bewerten als die bloße Existenz einer Adresse. Sie analysieren die Historie des Absenders, Engagement-Muster, Authentifizierungssignale, Nachrichteninhalte und das Verhalten der Empfänger. Ein technisch erreichbares Postfach kann eine Nachricht trotzdem in den Spam-Ordner weiterleiten, sie ignorieren oder den Absender mit unerwünschter Kontaktaufnahme in Verbindung bringen.
Praktische Regel: Eine größere Liste ist keine bessere Liste, wenn das Team nicht erklären kann, warum jede Adresse erreichbar und eine Kontaktaufnahme wert ist.
Der ältere Ansatz war einfach: Adressen sammeln, in eine Sequenz laden und Bounces anschließend entfernen. Dieser Prozess behandelt Zustellprobleme als Reporting-Thema. Ein moderner Workflow betrachtet sie als Datenproblem vor dem Versand. Der nützliche Datensatz besteht nicht nur aus name + email. Er enthält die aktuelle Rolle der Person, den Unternehmenskontext, die Quelle, die Suchmethode, das Verifizierungsergebnis, den Catch-all-Status, den Status als Rollenaccount, die Kennzeichnung einer Wegwerf-Domain und das Kaufsignal, das die Kontaktaufnahme rechtfertigt.
Das Ausmaß moderner E-Mail-Kommunikation erklärt auch, warum die Vielfalt der Anbieter wichtig ist. Gmail wurde 2004 eingeführt, Google meldete 1 Milliarde monatlich aktiver Nutzer im Jahr 2016, und Gmail überschritt laut dem historischen Kontext von EmailToolTester bis 2020 später 1,8 Milliarden Nutzer. E-Mail-Konten zu finden bedeutet heute, mit Verbraucher- und Geschäftsanbietern mit unterschiedlichem Filterverhalten zu arbeiten, statt einen Namen einer vertrauten Domain zuzuordnen.
AI-gestützte Prospektierung und Echtzeit-Verifizierung werden für diesen Wandel immer wichtiger, während Datenschutzregeln eine wahllose Datensammlung schwerer zu rechtfertigen machen. Die Branchenberichterstattung identifiziert diese Veränderungen als wichtige Entwicklungen im Markt für E-Mail-Finder (aktueller Überblick über E-Mail-Finder-Workflows). Die praktische Schlussfolgerung ist eindeutig: Die Suche bringt einen Kandidaten auf die Liste, aber Verifizierung und Risikobewertung entscheiden, ob der Kandidat für die Kontaktaufnahme geeignet ist. Einen umfassenderen Überblick darüber, wie Automatisierung den E-Mail-Betrieb verändert, bietet die BillionVerify AI-E-Mail-Bibel als nützliche Ergänzung.
Suchoperatoren und Musterraten als Grundlage
Suchoperatoren bleiben nützlich, wenn sie öffentlich zugänglichen beruflichen Kontext statt privater persönlicher Informationen offenlegen. Beginnen Sie mit der Unternehmensdomain und der Rolle der Person und grenzen Sie die Suche dann ein:
site:linkedin.com "@company.com" intitle:"VP Operations"
Verwenden Sie Anführungszeichen für exakte Namen oder Domainfragmente. Fügen Sie einen Standort, einen Geschäftsbereich oder einen früheren Arbeitgeber hinzu, wenn die Ergebnismenge zu viele irrelevante Treffer enthält. Eine filetype:pdf-Variante kann Konferenzbiografien, Sprecherseiten, Investorendokumente und anderes öffentliches Material zutage fördern, in dem möglicherweise eine geschäftliche Adresse erscheint. Minusoperatoren helfen dabei, irrelevante Ergebnisse auszuschließen, zum Beispiel:
site:example.com "@example.com" -jobs -careers
Diese Abfragen beweisen nicht, dass eine Adresse aktiv ist. Sie liefern Hinweise für die Anreicherung und helfen dabei, ein benanntes Postfach von einer generischen Adresse wie info@, support@ oder sales@ zu unterscheiden.
Das Domainmuster ermitteln
Das Erraten von Mustern funktioniert am besten, wenn Sie die Domain bereits kennen und mehrere bestätigte Beispiele haben. Sammeln Sie fünf bis zehn bekannte Adressen von öffentlichen Unternehmensseiten, aus früheren Gesprächen oder zulässigen Datenquellen. Vereinheitlichen Sie die Groß- und Kleinschreibung, entfernen Sie Aliase und gruppieren Sie Formate wie:
first.last@example.comflast@example.comfirstl@example.comfirst@example.com
Ordnen Sie die Muster anschließend danach, wie häufig sie vorkommen. Wenn ein Format dominiert, verwenden Sie es, um eine Kandidatenadresse für einen neuen Kontakt zu erstellen. Behandeln Sie den Kandidaten nicht als Ergebnis. Betrachten Sie ihn als Eingabe für die Verifizierung.
Eine Benchmark-Zusammenfassung aus dem Jahr 2026 berichtete, dass das alleinige Erraten von Mustern etwa 60 % erreichte, wenn sowohl die Unternehmensdomain als auch der Name einer Person bekannt waren. Dieselbe Zusammenfassung stellte in einem Test mit 5.000 Kontakten verifizierte Erkennungsraten zwischen 20 % und 77,5 % bei eigenständigen Tools fest. Dies zeigt, wie stark die Ergebnisse von der Qualität und Methode der Anreicherung abhängen (Benchmark für den Workflow zur E-Mail-Suche).
Erwartungen an die Beweislage anpassen
| Muster | Beispiel | Durchschn. Übereinstimmungsrate |
|---|---|---|
| Vor- und Nachname | first.last@example.com | Domainabhängig |
| Erster Buchstabe des Vornamens und Nachname | flast@example.com | Domainabhängig |
| Vorname und erster Buchstabe des Nachnamens | firstl@example.com | Domainabhängig |
| Nur Vorname | first@example.com | Domainabhängig |
| Rollenpostfach | sales@example.com | Keine persönliche Übereinstimmung |
Catch-all-Domains schränken ein, was Mustertests aussagen können, da der Mailserver nahezu jeden Empfänger akzeptieren kann. Datenschutzgeschützte WHOIS-Datensätze und datenschutzorientierte Mailkonfigurationen schaffen ähnliche blinde Flecken. In diesen Fällen kann eine geratene Adresse plausibel aussehen, ohne eine nützliche Bestätigung zu liefern.
Die praktische Abfolge lautet suchen, ableiten, verifizieren und klassifizieren. Verwenden Sie den Leitfaden zum Extrahieren von E-Mail-Adressen in großen Mengen für einen umfassenderen Extraktionsworkflow, aber machen Sie die Extraktion nicht zur Erfolgskennzahl. Eine Kandidatenadresse ist erst dann wertvoll, wenn das Team ihren technischen Status, den Postfachtyp und das Risiko der Kontaktaufnahme kennt.
LinkedIn, Enrichment-Tools und Datenanbieter im Vergleich
LinkedIn ist stark bei Identität und Kontext. Es kann den aktuellen Arbeitgeber, die Position, den geografischen Standort und den beruflichen Werdegang anzeigen, was es für Account-basiertes Prospecting wertvoll macht. In der Regel erhalten Sie jedoch nicht für jede Person eine verifizierte geschäftliche E-Mail-Adresse, weshalb Teams LinkedIn mit Enrichment oder einem E-Mail-Finder kombinieren.
Enrichment-Plattformen wie Apollo, Clearbit und Systeme im Stil von ZoomInfo können eine Person, die Unternehmensdomain und eine bekannte Profil-URL mit einer wahrscheinlichen geschäftlichen E-Mail-Adresse verknüpfen. Ihr Vorteil liegt in der Workflow-Geschwindigkeit und dem umfangreicheren strukturierten Kontext. Ihre Schwäche ist, dass die Abdeckung je nach Markt, Unternehmensgröße, geografischem Standort und Aktualität der Datensätze variiert. Anbieter von Massendaten bieten große Mengen und praktische Exporte, aber veraltete Datensätze bergen operative Risiken, wenn Teams sie ohne Verifizierungsschritt hochladen.
Vergleichen Sie die betrieblichen Kompromisse
| Kanal | Abdeckung | Kosten/Datensatz | Aktualität | Compliance |
|---|---|---|---|---|
| LinkedIn-Recherche | Starker Kontext zu Identität und Rolle, insbesondere bei sichtbaren Fachkräften | Höherer manueller Aufwand | Spiegelt häufig die aktuelle Profilaktivität wider | Scraping kann gegen die Plattformbedingungen verstoßen |
| Enrichment-APIs | Nützlich für den strukturierten Abgleich von Unternehmen und Kontakten | Nutzungsbasiert oder plattformabhängig | Hängt von den Aktualisierungszyklen der Quelle ab | Erfordert eine rechtmäßige Erhebung, Nutzung und Speicherung |
| Anbieter von Massendaten | Breite Abdeckung am oberen Ende des Funnels | Geringerer Grenzaufwand bei großen Mengen | Kann ohne Verifizierung schnell veralten | Erfordert sorgfältige Herkunftsnachweise, Suppression und Audit-Kontrollen |
| Unternehmenswebsites und öffentliche Dokumente | Hohe Relevanz für veröffentlichte Kontakte | Geringe direkte Akquisekosten, höherer Rechercheaufwand | Ändert sich mit Aktualisierungen der Website | Verwenden Sie nur Informationen, die für den vorgesehenen Kontakt angemessen sind |
Ein Vergleich von Daten-Enrichment-Tools ist eine nützliche Referenz für einen tiefergehenden Rahmen zur Auswahl zwischen diesen Kategorien, da die Entscheidung mehr als nur die Anzahl der Funktionen umfasst. Die Abdeckung kleiner Unternehmen unterscheidet sich von der Abdeckung von Großunternehmen, und scheinbar niedrige Akquisekosten können verschwinden, wenn ein Team für manuelle Prüfungen, Bounce-Handling und den Austausch von Listen bezahlt.
Die Bedingungen von LinkedIn beschränken bestimmte Formen des automatisierten Scrapings. Die DSGVO beeinflusst die Rechtsgrundlage, Transparenz, Speicherung und Nutzung personenbezogener Daten. CAN-SPAM regelt kommerzielle E-Mail-Praktiken in den Vereinigten Staaten, während CASL für viele kommerzielle Nachrichten in Kanada strengere Einwilligungsanforderungen vorsieht, insbesondere im Verbraucherbereich. Eine rechtliche Prüfung sollte den Standort des Empfängers, die Rolle des Absenders, die Datenquelle und den Kampagnentyp berücksichtigen.
Der günstigste Datensatz ist oft derjenige, der am wenigsten nachgelagerte Korrekturen benötigt.
Verwenden Sie LinkedIn plus Enrichment für Account-basierte Arbeit mit hohem Betreuungsaufwand, bei der die Genauigkeit der Rolle entscheidend ist. Nutzen Sie einen Anbieter von Massendaten für breites Prospecting nur dann, wenn der Workflow Herkunftsprüfungen, Suppression-Logik und Verifizierung umfasst. Ein BillionVerify LinkedIn-E-Mail-Finder kann in den Prozess von der Suche bis zur Verifizierung integriert werden, aber die Entscheidung sollte weiterhin auf Datenqualität und dem vorgesehenen Verwendungszweck basieren und nicht allein auf der Bezeichnung der Quelle.
So funktioniert die Verifizierung tatsächlich im Hintergrund
Bei der E-Mail-Verifizierung geht es nicht um eine einzige Ja-oder-Nein-Frage. Sie besteht aus einer Reihe von Tests, die verschiedene Fragen zu derselben Adresse beantworten.
Ebene eins prüft die Adresse selbst
Die Syntaxvalidierung prüft, ob die Zeichenfolge einem akzeptablen E-Mail-Format entspricht. Sie erkennt fehlerhafte Adressen, versehentliche Leerzeichen, fehlende Domain-Bestandteile und andere offensichtliche Fehler, bevor das System Netzwerkprüfungen durchführt. Diese Ebene sollte auch Rollenadressen wie info@, support@ und sales@ identifizieren.
Eine Rollenadresse ist nicht unbedingt unzustellbar. Sie steht für eine andere Entscheidung bei der Kontaktaufnahme. Leiten Sie sie an einen Workflow für gemeinsame Postfächer oder Unternehmenskontakte weiter, anstatt sie wie einen namentlich bekannten Ansprechpartner zu behandeln.
Ebene zwei prüft die Domain
DNS- und MX-Prüfungen stellen fest, ob die Domain aufgelöst wird und ob sie über einen Mail-Exchange-Server verfügt, der E-Mails empfangen kann. Eine Domain kann existieren, ohne ein zuverlässiges Ziel für die geprüfte Adresse zu sein. Geparkte Domains, falsch konfigurierte Domains und Sinkhole-Hosts können einen Kandidaten glaubwürdiger erscheinen lassen, als er tatsächlich ist.
Ebene drei untersucht das Postfachverhalten
Ein SMTP-Handshake verbindet sich mit dem empfangenden Mailserver, identifiziert den vorgesehenen Empfänger und liest die Serverantwort, ohne die Nachricht zu senden. Der Standardablauf prüft Syntax, Domain-Zustand und die Antwort auf Postfachebene (wie E-Mail-Verifizierung funktioniert).
Catch-all-Domains erschweren die letzte Ebene. Wenn ein Server jeden Empfänger akzeptiert, erhält der Verifizierer möglicherweise dieselbe Akzeptanzantwort für ein echtes und ein erfundenes Postfach. Dieses Ergebnis sollte als Catch-all klassifiziert und nicht zu „sicher“ aufgewertet werden. Wegwerfdomains benötigen ebenfalls eine separate Kennzeichnung, da temporäre Postfächer technisch erreichbar sein können, aber für dauerhafte Vertriebs- oder Marketingkommunikation ungeeignet bleiben.
Eine nützliche Verifizierungsantwort sollte mehr als einen einzelnen Status anzeigen. Die BillionVerify API-Dokumentation beschreibt strukturierte Felder für Status, Zustellbarkeit, Qualitätsbewertung, Risikostufe, Ursachencodes sowie separate Kennzeichnungen für Wegwerfdomains, Rollenadressen, Catch-all-Domains und kostenlose Webmail-Adressen. Außerdem wird angegeben, dass die API in weniger als 3 Sekunden antwortet (E-Mail-Validierungs-API).
Das Ergebnis sollte eine Aktion auslösen. Unterdrücken Sie ungültige Datensätze, leiten Sie Rollenadressen zur unterschiedlichen Bearbeitung weiter, halten Sie Catch-all-Adressen zur Prüfung zurück, segmentieren Sie Wegwerfadressen aus der dauerhaften Kontaktaufnahme heraus und übergeben Sie risikoarme Adressen mit namentlich bekannten Empfängern an die nächste Bewertungsstufe.
Verifizierung in Ihren Outreach-Stack integrieren
Die Verifizierung funktioniert am besten als laufender Kontrollpunkt und nicht als Bereinigungsaufgabe, nachdem eine Kampagne bereits gescheitert ist. Die richtige Integration hängt davon ab, wo Ihr Team Datensätze erstellt und wie schnell diese Datensätze weitergeleitet werden müssen.
Echtzeitprüfungen per API
Ein Scraper, ein Anreicherungsdienst oder ein Waterfall-Prozess kann unmittelbar nach der Erstellung einer Adresse eine Verifizierungs-API aufrufen. Das System speichert die Antwort neben dem Kontakt und blockiert ungültige oder risikoreiche Datensätze, bevor sie das CRM erreichen. Dieses Muster eignet sich für Abläufe mit hohem Volumen, da es verhindert, dass sich fehlerhafte Daten in mehrere nachgelagerte Systeme ausbreiten.
Der Nachteil sind synchrone Latenz und Nutzungskosten. Ein Echtzeitaufruf fügt dem Anreicherungsprozess einen Entscheidungspunkt hinzu, vermeidet aber zugleich die Kosten manueller Folgen, die entstehen, wenn zuerst gesendet und später bereinigt wird.
Validierung auf CRM-Seite
Ein HubSpot- oder Salesforce-Workflow kann einen Verifizierungsschritt ausführen, wenn ein Lead einen qualifizierten Status erreicht oder unmittelbar vor der Aufnahme in eine Sequenz. Benutzerdefinierter Code oder ein Automatisierungs-Connector kann das Ergebnis in Felder wie verification_status, risk_level, catch_all und last_verified_at schreiben.
Dieser Ansatz ist hilfreich, wenn mehrere Akquisekanäle in ein CRM einspeisen. Das Risiko liegt im zeitlichen Ablauf. Wenn dieselbe Adresse schon vor langer Zeit verifiziert wurde, ist eine Prüfung vor der Sequenz zuverlässiger, als einem alten Feld zu vertrauen.
KI-Agenten- und MCP-Workflows
KI-Agenten können die Verifizierung während der autonomen Interessentensuche als Tool-Aufruf verwenden. Der Agent findet eine Person, reichert den Datensatz an, übermittelt den Kandidaten zur Verifizierung und stoppt oder fordert eine Überprüfung an, wenn die Antwort auf eine Catch-all-, Wegwerf-, rollenbasierte oder hohe Risikoadresse hinweist.
Dieses Muster verhindert, dass der Agent eine plausibel wirkende E-Mail-Zeichenfolge als fertiges Ergebnis behandelt. Außerdem schafft es eine klare Vertrauensgrenze. Der Agent kann nur fortfahren, wenn die Nachweise den Regeln der Kampagne entsprechen.
| Muster | Auslöser | Latenz | Am besten geeignet für | Nachteil |
|---|---|---|---|---|
| API | Unmittelbar nach der Entdeckung oder Anreicherung | Nahezu in Echtzeit | Abläufe mit hohem Volumen und Waterfall-Anreicherung | Fügt einen Aufruf hinzu und erfordert eine Fehlerbehandlung |
| MCP | Während der Interessentensuche eines KI-Agenten | Abhängig vom Tool-Aufruf | Autonome Recherche mit Vertrauensgrenzen | Erfordert sorgfältig definierte Agentenberechtigungen |
| CRM | Vor der Qualifizierung oder Aufnahme in eine Sequenz | Abhängig vom Workflow | Zentralisierte Vertriebsabläufe | Kann zu spät kommen, wenn sich fehlerhafte Daten bereits verbreitet haben |
Verwenden Sie drei operative Auslöser: Verifizieren Sie nach dem Scraping, verifizieren Sie unmittelbar vor dem Sequencing und verifizieren Sie alternde Datensätze nach einem festgelegten Zeitplan erneut. Ein praktischer E-Mail-Workflow sollte das Risiko von Postfächern und die Platzierung im Posteingang berücksichtigen, statt sich auf einen einzigen Durchlauf zu verlassen. Hinweise zur E-Mail-Zustellbarkeit bei Cold E-Mails können Teams dabei helfen, technische Prüfungen mit Versandpraktiken zu verbinden.
Die Verifizierung vor dem Versand ist messbar. Ein Benchmark aus dem Jahr 2026 meldete Hard-Bounce-Raten unter 0,5 % bei Marketern, die Listen vor Kampagnen verifizierten, verglichen mit 1,8 % bis 3,2 % bei nicht verifizierten Sendungen in denselben Branchen (Benchmarks für E-Mail-Bounce-Raten). Platzieren Sie die Verifizierung vor Warmup und Versand und nicht erst nach dem ersten Bounce-Bericht. Für Teams, die bestehende Datenbanken verarbeiten, gehört die Verifizierung von E-Mail-Listen in großen Mengen an die Stelle, bevor der Sequencer die Datei erhält.
Warum eine gültige Adresse keine sichere Adresse ist
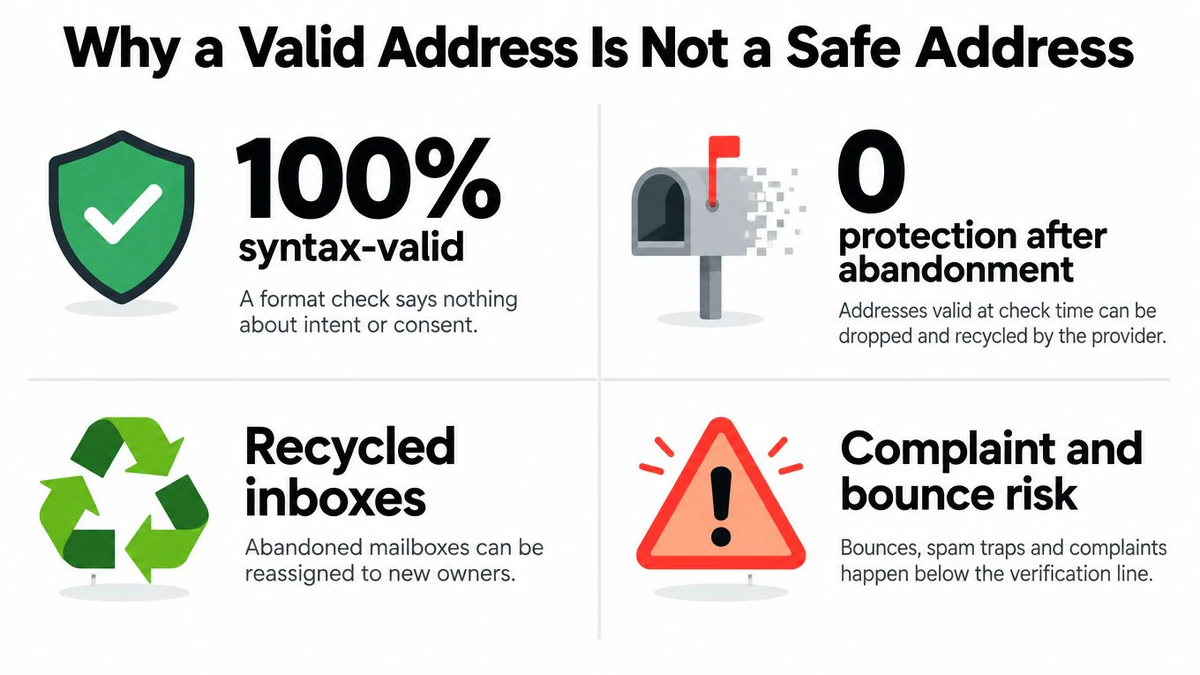
Ein grünes Verifizierungsergebnis beantwortet eine eng gefasste Frage: Die Adresse war technisch erreichbar, als der Test durchgeführt wurde. Es bestätigt nicht, dass die Person Ihre Nachricht erhalten möchte, dass das Postfach aktiv bleibt oder dass die Domain bei Ihrem Absender einen guten Ruf genießt.
Eine Adresse kann Syntaxprüfungen bestehen und trotzdem zu einem Funktionskonto gehören. Eine Domain kann SMTP-Datenverkehr akzeptieren und unbekannte Absender dennoch aggressiv filtern. Ein Postfach kann heute gültig und später aufgegeben sein. Ein Kontakt kann außerdem weiterhin problemlos erreichbar sein und Ihre vorherige Kontaktaufnahme als Spam melden, wodurch ein Absender-Risiko entsteht, das keine Postfachprüfung lösen kann.
Technische Gültigkeit vom Kampagnenrisiko trennen
Führen Sie diese Konzepte in getrennten Feldern:
- Postfachstatus: Ob das empfangende System die Verifizierungsprüfung akzeptiert hat.
- Adresstyp: Ob der Kontakt eine namentlich genannte Person, ein Funktionskonto, eine kostenlose Webmail-Adresse oder ein Wegwerfpostfach ist.
- Domainverhalten: Ob die Domain Catch-all ist oder eine Antwort zurückgibt, die die Gewissheit einschränkt.
- Interaktionsrisiko: Ob frühere Sendungen keine Interaktion, Beschwerden, Zurückstellungen oder andere negative Signale hervorgerufen haben.
- Einwilligungsstatus: Ob der Empfänger sich abgemeldet hat oder eine vertretbare rechtliche Grundlage für die beabsichtigte Kommunikation fehlt.
In großem Maßstab kann die Verifizierung einen großen Teil der SMTP-Ebene beobachten, aber sie kann keine zukünftige Platzierung im Posteingang garantieren. Ein Benchmark aus dem Jahr 2026, der 10.241.981 Verifizierungen über 293.934 Domains abdeckte, ergab 12,3 % ungültige Adressen, 33,1 % Catch-all-Domains und nur 19 % der erneut geprüften Adressen, die nach 90 Tagen noch gültig waren (Benchmarks zur E-Mail-Zustellbarkeit). Diese Zahlen verdeutlichen einen operativen Punkt: Ein altes positives Ergebnis sollte nicht für immer gültig bleiben.
Eine gültige Adresse ist eine Momentaufnahme. Eine sichere Entscheidung zur Kontaktaufnahme ist ein gepflegter Datensatz.
Eine erneute Verifizierung sollte durch das Alter der Daten, die Sensibilität der Kampagne und die Risikokategorie ausgelöst werden. Unterdrücken Sie Adressen, die spätere Prüfungen nicht bestehen, isolieren Sie Catch-all-Adressen für eine strengere Prüfung und senden Sie nicht mehr an Kontakte, die sich abmelden oder Beschwerdesignale erzeugen. Eine kontinuierliche Datenhygiene beseitigt nicht jedes Reputationsproblem, verhindert aber, dass das Team eine frühere technische Antwort mit einer dauerhaften Garantie verwechselt.
Der vollständige Workflow und die Compliance-Checkliste
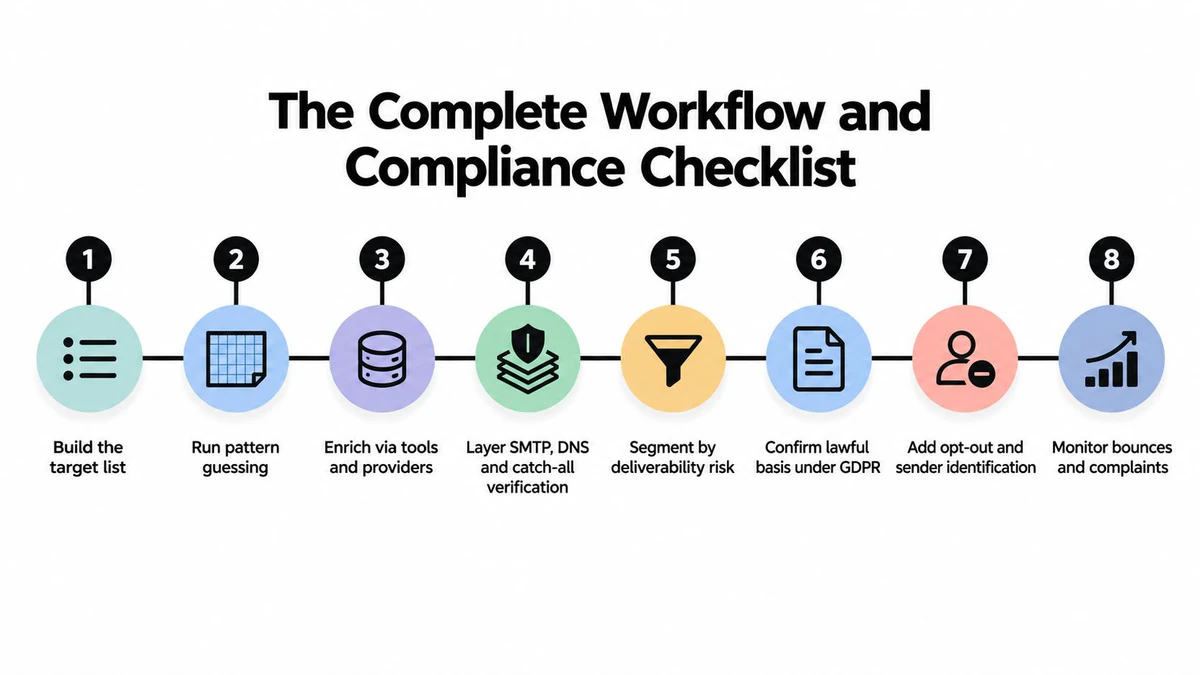
Ein zuverlässiger Prozess führt jeden Datensatz durch dieselben Prüfungen:
- Ziel-Liste erstellen. Definieren Sie das Konto, die Rolle, die Region und das Kaufsignal. Geben Sie einen Kontaktdatensatz mit Quelle und Grund für die Aufnahme aus.
- Muster erraten. Nutzen Sie öffentliche Belege und bekannte Domainformate, um Kandidaten zu erstellen. Geben Sie eine Kandidatenadresse aus, keine vermeintliche Wahrheit.
- Über zulässige Tools und Anbieter anreichern. Fügen Sie das aktuelle Unternehmen, die Rolle, die Quelle und relevanten Kontext hinzu. Bewahren Sie die Herkunftsinformationen.
- Syntax, DNS, SMTP und Catch-all-Verhalten verifizieren. Speichern Sie das Ergebnis, die Begründungscodes und den Zeitstempel.
- Nach E-Mail-Zustellbarkeitsrisiko segmentieren. Trennen Sie ungültige, rollenbasierte, temporäre, Catch-all-, kostenlose Webmail- und risikoärmere persönliche Adressen.
- Rechtsgrundlage bestätigen. Dokumentieren Sie den Grund, aus dem das Team den Kontakt im Rahmen des geltenden Datenschutzrahmens verarbeiten und nutzen darf.
- Unterdrückungs- und Absenderkontrollen anwenden. Respektieren Sie Abmeldungen, identifizieren Sie den Absender eindeutig und verhindern Sie, dass Unterdrückungsdatensätze erneut in zukünftige Kampagnen gelangen.
- Überwachen und erneut verifizieren. Verfolgen Sie Bounces, Beschwerden, Zurückstellungen und Interaktionen und aktualisieren Sie anschließend veraltete Datensätze vor einer weiteren Sequenz.
Die Compliance-Ebene gehört in den Workflow und nicht in ein Richtliniendokument, das das Versandsystem niemals liest. Führen Sie für jeden Kontakt einen klaren Prüfpfad, unterdrücken Sie rollenbasierte und persönliche Adressen, die die Kampagne nicht erhalten sollten, berücksichtigen Sie geltende DNSBL- und Spam-Trap-Informationen und verwenden Sie Double-Opt-in, wenn die Kampagne oder der Gerichtsbezirk dies erfordert. Teams sollten außerdem prüfen, ob die Datenquelle die beabsichtigte Nutzung erlaubt und ob eine weitere Speicherung erforderlich ist.
Befestigen Sie dieses kurze Runbook neben dem Outbound-Prozess: Datensatz aus einer Quelle beziehen, sorgfältig ableiten, rechtmäßig anreichern, sofort verifizieren, Risiko bewerten, Ausnahmen unterdrücken, nur berechtigte Kontakte in Sequenzen aufnehmen und veraltete Daten erneut prüfen. Diese Abfolge macht aus „E-Mail-Konten finden“ statt einer Scraping-Aufgabe einen kontrollierten Umsatzprozess.
BillionVerify bietet professionelle E-Mail-Verifizierung für Einzelprüfungen, die Bereinigung umfangreicher Listen und Echtzeit-Workflows – mit strukturierten Daten zur E-Mail-Zustellbarkeit und zum Risiko, die diesen Prozess von der Entdeckung bis zur Verifizierung unterstützen können. Besuchen Sie BillionVerify, um zu prüfen, wie die Validierungstools Ihrem Team helfen können, riskante Adressen zu entfernen, bevor sie eine Outreach-Sequenz erreichen.