


Een professioneel e-mailadres is een mailboxidentifier met een aangepast domein, en actuele marktgegevens plaatsen Microsoft 365 op ongeveer 45,31% en Google Workspace op ongeveer 43,8% van de gedetecteerde zakelijke e-maildomeinen. Samen vertegenwoordigen ze ongeveer 89% van de bijgehouden zakelijke mailinfrastructuur op meer dan 8,28 miljoen gedetecteerde sites.
Het gangbare advies is dat professionaliteit eindigt bij het vervangen van @gmail.com door @company.com. Dat advies is onvolledig. Een adres met een eigen merk kan organisatorisch eigenaarschap signaleren, maar bewijst niet dat de mailbox bestaat, dat het domein correct is geconfigureerd of dat het adres veilig blijft om in een campagne te gebruiken.
Voor leiders in marketing, sales en operations is de betere definitie praktisch: een professioneel e-mailadres is het zichtbare onderdeel van een technische vertrouwensketen. Die keten omvat een door het bedrijf beheerd domein, beheerde routering, authenticatie, consistente naamgeving en voortdurende verificatie. Zonder die controles kan een verzorgd adres nog steeds bounces veroorzaken, de reputatie van de afzender schaden en de inboxplaatsing verslechteren.
Het professionele e-mailadres opnieuw gedefinieerd
Een professioneel e-mailadres ziet er meestal uit als name@company.com, maar alleen het formaat is niet voldoende. Het domein moet toebehoren aan de organisatie of persoon die het gebruikt, en de mailbox moet zich bevinden binnen een infrastructuur die de eigenaar kan beheren. Die verbinding geeft ontvangers een duidelijker antwoord op een eenvoudige vraag: wie beheert deze identiteit?
Een gratis provider kan in sommige situaties nog steeds geschikt zijn. Een freelancer of werkzoekende kan een net adres gebruiken dat is gebaseerd op een echte naam, zonder bijnamen of afleidende cijfers, en toch professioneel communiceren. Die bredere definitie wordt erkend in de uitleg van Hostinger over professionele e-mailadressen. Voor een actief bedrijf blijft een aangepast domein echter de sterkere keuze, omdat het merkconsistentie, teambeheer en eigenaarschap tijdens personeelswisselingen ondersteunt.
Een domein vormt ook de basis voor technische controles. DNS- en mailrouteringsrecords verbinden het zichtbare adres met de systemen die verantwoordelijk zijn voor het ontvangen en verzenden van berichten. Authenticatiestandaarden helpen ontvangende providers vervolgens beoordelen of een bericht geautoriseerd is. Een aangepast domein zonder die controles is branding zonder voldoende operationele basis.
Praktische regel: Behandel het adres als een beheerd bedrijfsmiddel, niet als een gebruikersnaam die iemand toevallig in een formulier invoert.
Het onderscheid wordt vooral belangrijk naarmate een team groeit. Met een consistent domein kan een bedrijf persoonlijke mailboxen, gedeelde adressen en aliassen maken die personeelswisselingen overleven. Het geeft beheerders ook een manier om toegang in te trekken, berichten door te sturen en de bedrijfscontinuïteit te behouden zonder de identiteit waar klanten al mee vertrouwd zijn op te geven.
Hetzelfde principe geldt voor lead-databases. Een domeingebaseerd adres kan betrouwbaar lijken, maar het kan nog steeds inactief, verkeerd getypt, tijdelijk of als catch-all geconfigureerd zijn. Een nuttige beginnersgids voor e-mailmarketing moet een professionele uitstraling daarom verbinden met zorgvuldige verificatie.
De technische anatomie van zakelijke e-mail
Een professioneel e-mailadres is een technische identifier, niet alleen een verzorgde gebruikersnaam. Het volgt een vaste structuur met twee primaire onderdelen: het lokale deel vóór @ en het domein erna. In jane.doe@company.com identificeert jane.doe de mailbox, terwijl company.com het ontvangende domein en zijn bevoegdheid over de mailrouting identificeert. De achtergrond van de standaarden wordt samengevat in de technische referentie over de structuur van e-mailadressen.
Het domein is over het algemeen niet hoofdlettergevoelig. Het lokale deel kan volgens de standaard wel hoofdlettergevoelig zijn, hoewel grote providers het tijdens de aflevering doorgaans normaliseren. Op grote schaal is het lokale deel beperkt tot 64 octetten, terwijl het volledige adres doorgaans wordt vermeld als 254 tot 320 tekens, afhankelijk van hoe de domeinlengte wordt geteld. Deze limieten beïnvloeden databasevelden, CRM-imports, formuliervalidatie en systemen die waarden afkappen.
Waarom het domein het operationele werk doet
Het domein stuurt ontvangende systemen naar de infrastructuur die verantwoordelijk is voor het accepteren van e-mail, inclusief de MX-records. Die routeringslaag maakt een bedrijfsdomein nuttiger voor zakelijke activiteiten dan een ad-hoc persoonlijk account. Beheerders kunnen inkomende routing, mailboxeigendom, aliassen en authenticatiebeleid vanuit één centraal systeem beheren.
E-mailprotocollen behandelen verschillende onderdelen van het proces. SMTP verzendt en draagt berichten over, terwijl IMAP gebruikers toegang geeft tot berichten die op een mailserver zijn opgeslagen en deze synchroniseert. De verschillen tussen SMTP en IMAP zijn operationeel belangrijk, omdat verzendinfrastructuur en inbox-toegang achter hetzelfde zichtbare adres kunnen zitten, terwijl ze afzonderlijke configuratie en probleemoplossing vereisen.
Waarom syntaxiscontroles niet genoeg zijn
Een eenvoudige reguliere expressie kan geldige adressen afwijzen of tekenreeksen accepteren die geen e-mail kunnen ontvangen. Geciteerde lokale delen, plus-adressering en toegestane speciale tekens creëren gevallen die eenvoudige patroonherkenning slecht verwerkt. Syntaxisanalyse moet worden gecombineerd met domein- en MX-inspectie, indien nodig gevolgd door controles op SMTP-niveau.
Teams die de routeringslaag beoordelen, kunnen leren hoe MX-lookups worden uitgevoerd. Een professionele e-mailverificatieservice zoals BillionVerify kan helpen de zakelijke kosten van slechte e-mailgegevens vast te stellen. De tool is ondergeschikt aan het operationele principe: bevestig dat de adressytaxis geldig is en verbonden is met een functionerend mailsysteem. Die verificatie ondersteunt de bredere vertrouwenslaag die nodig is voor betrouwbare inboxplaatsing.
Marktadoptie en het vertrouwensdividend
Professionele e-mail is niet langer slechts een kwestie van naamgeving. Het is een zichtbaar signaal binnen een bredere technische vertrouwensketen, en die keten vereist voortdurend onderhoud. Een industriële crawl uit 2026 vond Microsoft 365 op ongeveer 45.31% van de gedetecteerde zakelijke e-maildomeinen en Google Workspace op ongeveer 43.8%, samen goed voor ongeveer 89% van de gevolgde zakelijke mailinfrastructuur verspreid over meer dan 8.28 miljoen gedetecteerde sites. De cijfers zijn afkomstig uit industriële gegevens over het gebruik van e-maildomeinen.
| Provider | Marktaandeel | Geschatte domeinen |
|---|---|---|
| Microsoft 365 | Ongeveer 45.31% | Ongeveer 3.75 miljoen |
| Google Workspace | Ongeveer 43.8% | Meer dan 3.6 miljoen |
Dezelfde dataset identificeerde ongeveer 3.75 miljoen domeinen die Microsoft 365 gebruiken en meer dan 3.6 miljoen die Google Workspace gebruiken. Beheerde hosting op ondernemingsniveau is nu het normale operationele model voor zakelijke e-mail, ook bij organisaties die hun eigen mailservers niet onderhouden.
Die adoptie creëert een vertrouwensdividend, maar dat dividend komt voort uit meer dan alleen de adresindeling. In een enquête uit 2025 die wordt aangehaald in richtlijnen voor zakelijke e-mail, zei 75% van de mensen dat een e-mailadres op basis van een domein een belangrijke factor is bij het vertrouwen in een klein bedrijf, zoals gerapporteerd in zakelijke richtlijnen over de geloofwaardigheid van e-mail op basis van een domein. Een aangepast domein kan geen antwoord of inboxplaatsing garanderen. Het beïnvloedt wel het eerste oordeel van de ontvanger over legitimiteit voordat die het bericht beoordeelt.
De authenticatiekloof
Domeineigendom en authenticatie beheersen verschillende risico's. De aangehaalde onderzoekssamenvatting uit 2026 rapporteerde DMARC-adoptie bij 30.4% van 5.5 miljoen domeinen, terwijl slechts 12.8% van de gescande domeinen beschermende beleidsregels afdwongen. Deze cijfers laten zien waarom een herkenbaar adres op zichzelf geen betrouwbaar verzendsysteem vormt.
Een bedrijf kan company.com bezitten terwijl het zijn domein kwetsbaar laat voor spoofing, ongeautoriseerd verzenden of configuratiefouten. Marketing- en salesleiders moeten de volledige vertrouwensketen beoordelen:
- Identiteit: Gebruikt het adres een domein dat de organisatie beheert?
- Hosting: Beheert een provider de toegang tot mailboxen en de routering?
- Authenticatie: Helpen domeinbeleidsregels ontvangende providers om geautoriseerde berichten te identificeren?
- Datakwaliteit: Zijn campagneadressen actief en routeerbaar?
- Governance: Kan het team toegang intrekken, omleiden en controleren?
Verificatie houdt deze keten actueel. Een benchmark voor e-mailverificatie kan teams helpen verificatieresultaten te vergelijken met hun eigen proces voor lijstbeheer en hiaten in doorlopende hygiëne te identificeren. De zakelijke onderbouwing reikt verder dan uitstraling. Consistente identiteit, geauthenticeerde infrastructuur en geverifieerde ontvangersgegevens verminderen ambiguïteit, beperken vermijdbare afleverproblemen en beschermen het vermogen van de afzender om echte mensen te bereiken.
Naamgevingsconventies en structurele best practices
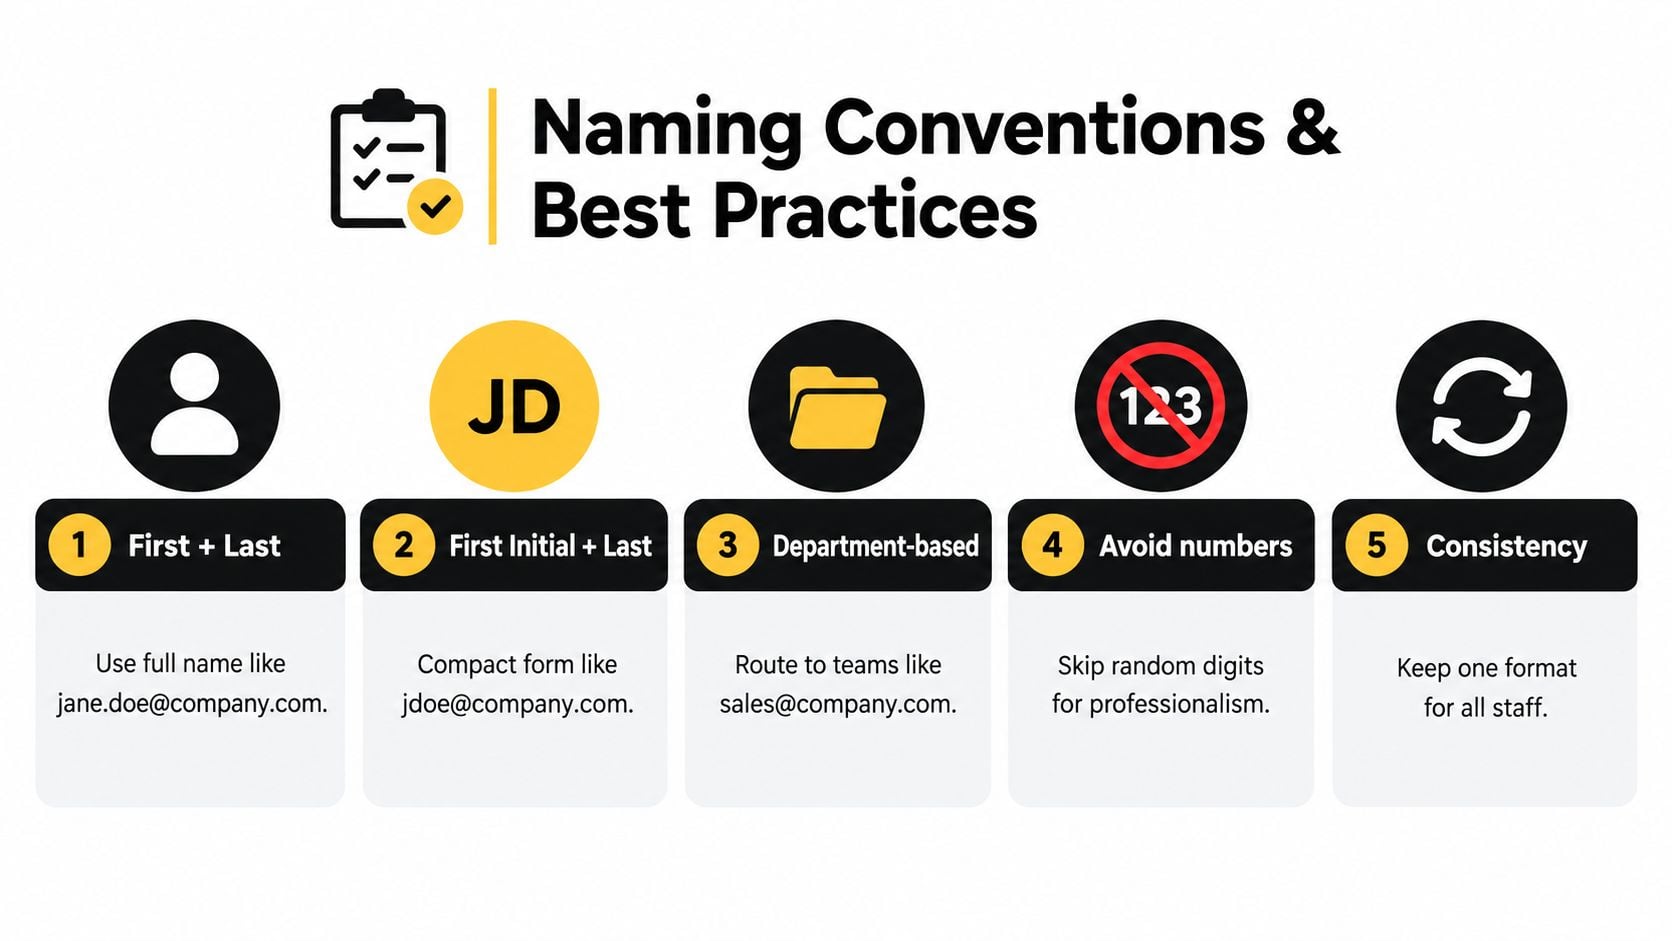
Naamgevingsconventies moeten een adres voorspelbaar, leesbaar en bestand tegen organisatorische veranderingen maken. Het meest voorkomende persoonlijke patroon is firstname.lastname@company.com, gevolgd door compacte alternatieven zoals jdoe@company.com. Beide kunnen werken, maar de juiste keuze hangt af van naamconflicten, spellingscomplexiteit, directoryconventies en hoe gemakkelijk collega’s en klanten een adres moeten kunnen raden.
Stel eerst het patroon voor persoonlijke adressen op
Gebruik waar mogelijk één indeling voor de hele directory. Een consistente structuur vermindert onduidelijkheid voor verkoopteams, supportmedewerkers en externe contacten. Als de volledige naam tot een conflict leidt, leg dan een gedocumenteerde terugvaloptie vast, zoals een middelste initiaal of een indeling met initiaal plus achternaam, in plaats van elke medewerker zelf een variant te laten bedenken.
Vermijd bijnamen, hobby’s en willekeurige geboortecijfers in klantgerichte adressen. Deze keuzes kunnen informeel overkomen, moeilijk te onthouden zijn en onnodige variatie in CRM-records creëren. Ze kunnen ook het matchen bemoeilijken wanneer een contactpersoon de ene vorm gebruikt in een verkoopgesprek en een andere in een facturatie- of supportsysteem.
Plus-adressering kan helpen bij interne filtering en bronidentificatie, maar downstreamplatforms verwerken dit niet altijd consistent. Test voordat je dit gebruikt voor het verzamelen van leads of marketingautomatisering hoe het CRM, de formuliertool, de suppressielijst en het rapportagesysteem het resulterende adres opslaan en vergelijken.
Scheid personen van functies
Persoonlijke mailboxen ondersteunen verantwoordelijkheid en directe communicatie. Rolgebaseerde aliassen ondersteunen continuïteit:
- Persoonlijke identiteiten:
jane.doe@company.comwerkt goed voor één-op-één verkoop- en klantcommunicatie. - Afdelingsadressen:
sales@company.comofsupport@company.comkunnen aanvragen naar een team routeren. - Operationele aliassen: Gedeelde adressen kunnen toegang behouden wanneer een medewerker vertrekt of verantwoordelijkheden verschuiven.
- Campagne-identiteiten: Een speciale verzendidentiteit kan marketingactiviteiten scheiden van gewone correspondentie van medewerkers.
Voor rolaccounts is beheer nodig. Een adres zoals info@company.com kan geldig en actief zijn, maar het kan een gedeelde wachtrij vertegenwoordigen in plaats van een individuele beslisser. Marketing- en verkoopteams moeten rolaccounts van persoonlijke contacten onderscheiden voordat ze leadscores toekennen of gepersonaliseerde reeksen starten.
Houd speciale tekens en ongebruikelijke structuren buiten klantgerichte conventies, tenzij de systemen in je stack zijn getest. Standaarden staan mogelijk meer toe dan je formulieren, verrijkingstools of automatiseringsworkflows veilig kunnen verwerken. Een eenvoudige naamgevingsarchitectuur werkt operationeel doorgaans beter dan een slimme.
De noodzaak van verificatie voor lijstbeheer
Een professioneel ogend adres is niet automatisch afleverbaar. Een RFC-geldige tekenreeks kan verwijzen naar een domein dat geen e-mail accepteert, een mailbox die niet meer bestaat, een wegwerpservice of een catch-allomgeving waarin de ontvanger niet met vertrouwen kan worden bevestigd.
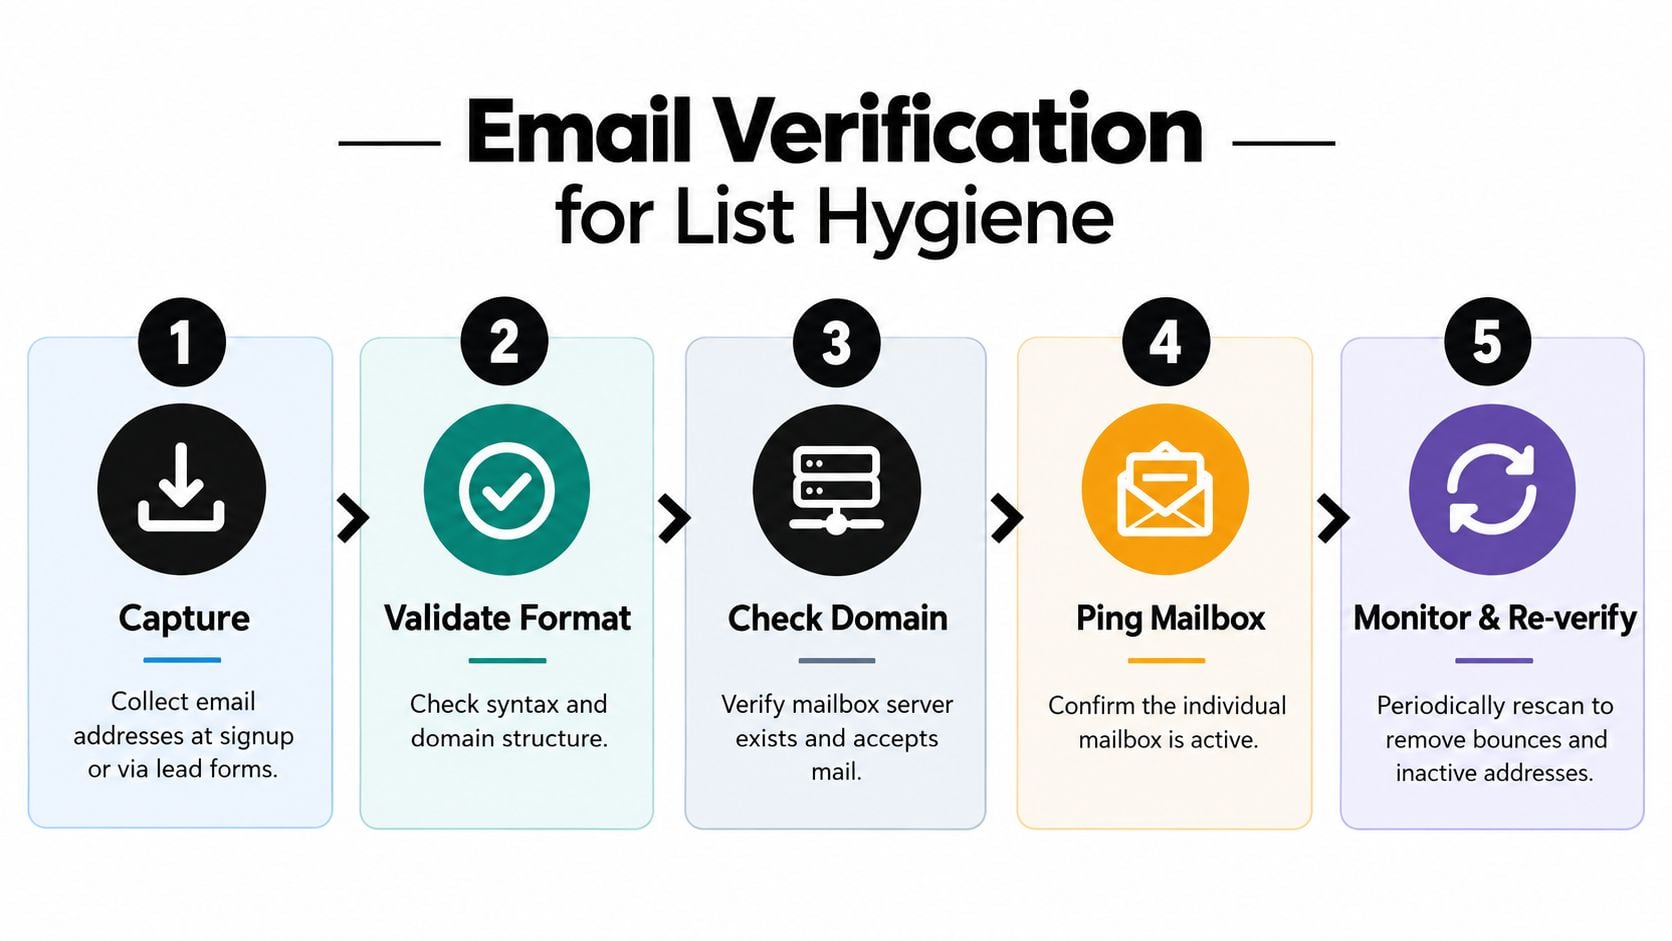
Het ontvangende domein blijft de autoriteit over het bestaan van een mailbox. Daardoor is verificatie een gelaagd proces en geen opmaakcontrole. Een praktische workflow combineert parsing, domeininspectie, servercontroles, mailboxprobes en classificatie van risicovolle adrestypen.
Wat een nuttige verificatiereeks controleert
E-mailverificatie volgt doorgaans deze stappen, zoals beschreven in het e-mailverificatieproces:
- Syntaxisvalidatie: Bevestig dat de waarde een acceptabele adresstructuur volgt.
- Domeincontrole: Controleer of het ontvangende domein bestaat.
- MX-verificatie: Bepaal of het domein mailuitwisselingsrecords publiceert en e-mail accepteert.
- SMTP-mailboxprobe: Test of de individuele mailbox waarschijnlijk bestaat zonder een bericht te verzenden.
- Risicoclassificatie: Detecteer wegwerpadressen, rolaccounts en catch-allgedrag.
Elke laag beantwoordt een andere vraag. Syntaxis controleert of de waarde correct is opgebouwd. MX-inspectie controleert of het domein ontvangende infrastructuur heeft. SMTP-probing komt dichter bij het bestaan van de mailbox, terwijl detectie van rol- en wegwerpadressen de lijstkwaliteit en geschiktheid voor campagnes beoordeelt.
Waarom lijstbeheer de reputatie beïnvloedt
Ongeldige of verouderde ontvangers veroorzaken mislukte afleveringen. Rolaccounts kunnen brede interne distributie, beperkte individuele betrokkenheid of onduidelijk eigenaarschap veroorzaken. Wegwerpadressen kunnen bewust tijdelijk zijn. Wanneer deze records zich opstapelen, wordt segmentatie minder betrouwbaar en wordt campagnerapportage moeilijker te interpreteren.
Inboxplaatsing begint bij de ontvangers die je kiest, niet alleen bij het bericht dat je schrijft.
Verificatie heeft ook een terugkerend onderdeel nodig. Een mailbox kan na verzameling inactief worden en de configuratie van een domein kan veranderen. Teams moeten bij het verzamelen verifiëren voor workflows met een hoog risico, bestaande lijsten vóór campagnes opschonen en belangrijke gegevens opnieuw scannen naarmate deze ouder worden. Voor grote bestanden en terugkerende activiteiten kan een platform voor bulk-e-mailverificatie lijstbeheer veranderen in een herhaalbaar proces in plaats van een noodopruiming.
Dezelfde manier van denken geldt voor beveiligingsactiviteiten. Teams die adresverificatie koppelen aan een controle van de implementatie van continue dreigingsmodellering kunnen verificatie beoordelen als onderdeel van bredere operationele controles, in plaats van het te behandelen als een eenmalige marketingtaak.
BillionVerify implementeren voor voortdurende deliverability
Een professioneel e-mailadres ondersteunt vertrouwen alleen wanneer de onderliggende mailboxgegevens bruikbaar blijven. Begin met het inventariseren van elk systeem dat adressen aanmaakt of opslaat, waaronder leadformulieren, productregistraties, eventimports, CRM-records, outbound prospectinglijsten, supportplatforms en klantexports. Het doel is om zowel de invoerpunten voor onjuiste gegevens als de workflows die naar een niet-geverifieerd adres kunnen verzenden, te lokaliseren.
BillionVerify biedt bulkopschoning van lijsten en realtime API-verificatie voor teams die grote hoeveelheden adressen verwerken. De gedocumenteerde uitvoer omvat catch-all-scores, gestructureerde JSON-resultaten, SMTP-resultaten, MX-records en inzichten in deliverability. Deze velden geven marketingactiviteiten en ontwikkelaars meer context dan alleen een geldig- of ongeldigresultaat, zodat ze verschillende acties kunnen instellen voor duidelijke mislukkingen, onzekere records en adressen die moeten worden gecontroleerd.
Een werkbaar operationeel model
1. Maak de bestaande database schoon. Exporteer de relevante lijsten en behoud de oorspronkelijke record-ID van elk record voordat je de gegevens indient voor bulk-analyse. Gebruik de geretourneerde statussen om leverbare, risicovolle, ongeldige, tijdelijke, rolgebaseerde en catch-all-records te scheiden volgens het interne beleid.
2. Verifieer tijdens het verzamelen. Koppel realtime controles via de API aan registratie- en leadformulieren. Blokkeer duidelijk ongeldige of tijdelijke adressen, of vraag de bezoeker ze te corrigeren voordat het record in het CRM terechtkomt.
3. Stuur resultaten naar bedrijfssystemen. Koppel verificatiestatus en risicovelden aan CRM-eigenschappen of automatiseringstakken. Onderdruk records die niet aan het beleid voldoen, plaats onzekere catch-all-adressen in een beoordelingssegment en bewaar de oorspronkelijke e-mailwaarde voor controleerbaarheid.
4. Verifieer opnieuw vóór belangrijke verzendingen. De kwaliteit van adressen verandert na het verzamelen. Controleer records vóór grote campagnes, outboundsequenties met hoge waarde en reactivatie-inspanningen. Stel de planning af op hoe snel elke bron verouderd raakt.
5. Wijs operationeel eigenaarschap toe. Marketing moet campagnedrempels definiëren, sales moet de onderdrukkingsregels begrijpen en engineering moet API-fouten en fallbackgedrag monitoren. Verificatie wordt betrouwbaarder wanneer deze deel uitmaakt van de gegevenslevenscyclus in plaats van een last-minute taak vóór verzending.
Teams kunnen BillionVerify E-mailverificatie bekijken als een optie om het opschonen van lijsten en realtime controles met bestaande workflows te verbinden. De praktische test is of verificatieresultaten de systemen bereiken die intake, segmentatie, onderdrukking en campagne-uitvoering aansturen. Die verbinding maakt van een professioneel ogend adres één onderdeel van een onderhouden technische vertrouwensstack.