

先檢查目標地址
BillionVerify 會校驗地址、解析已發布的接收路由,並在 SMTP 對話中評估目標收件人。永久拒絕是有用的否定證據。接受表示伺服器當時願意接收該收件人命令。
若要在一個結果中看到完整的語法、MX、SMTP、一次性、角色和 Catch-All 欄位,請使用 郵箱檢查器。此 Catch-All 驗證器聚焦於域名採用廣泛收件人政策時,接受結果代表什麼。
郵箱驗證工具
此域名是否接受每個本地部分?免費檢測 Catch-All 域名,別再把猜測的 Catch-All 地址當成已驗證的真人。
免費 Catch-All 驗證器可檢測 Catch-All 域名,也就是會接受寄往任何本地部分之郵件的域名,即使地址不屬於任何真實人物。
在 Catch-All 域名上,SMTP 的「已接受」回覆只是薄弱證據。您需要聚焦的 Catch-All 判讀,避免銷售與資料富化流程把每個 Catch-All 猜測地址當成已驗證的員工收件箱。
這款免費 Catch-All 驗證器仍會探測完整郵件路徑;面板只會強調是否存在 Catch-All 行為,以及如何解讀結果。
免費檢測 Catch-All 域名,不把全域接受當成人員層級的證明。
在任何網路工作前拒絕空或畸形輸入。
在測試域名如何處理收件人前,先定位已發布的郵件交換器。
評估接受結果是針對目標,還是符合更廣泛的 Catch-All 域名政策。
Catch-All 驗證器會突顯本頁所檢查的項目及其白話含義,而非完整的多標記儀表板。
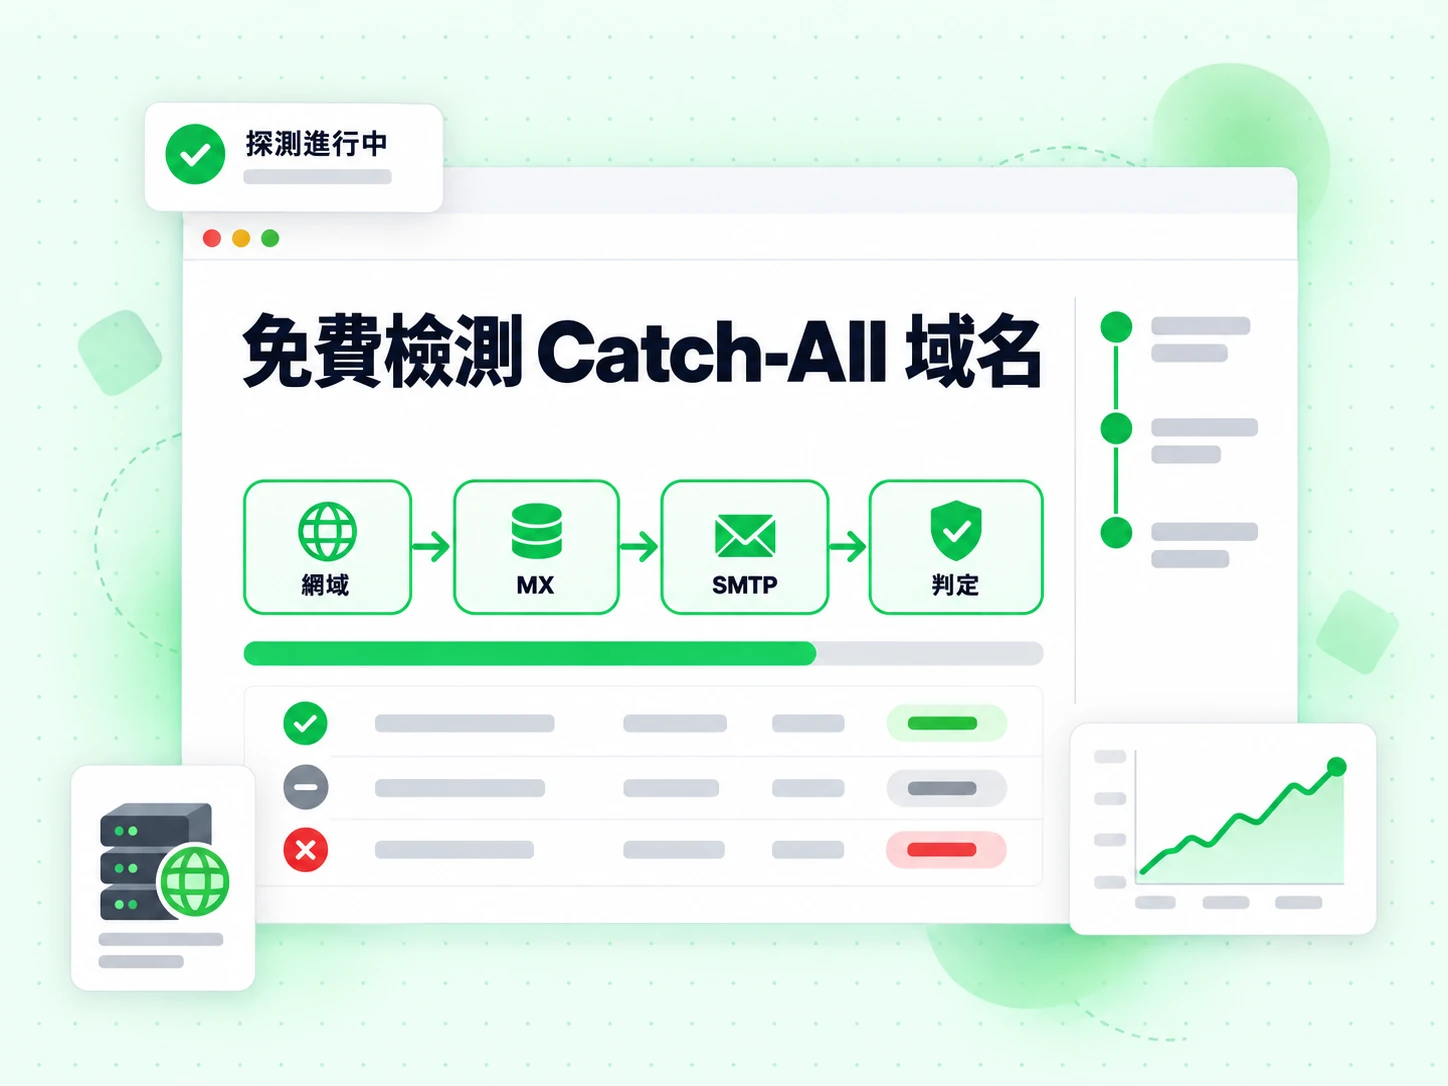
當單一判斷比完整報告更重要時,請使用專項 Catch-All 驗證器。
向操作人員說明,Catch-All 基礎設施的 SMTP 接受結果,為何不如綁定單一確切收件人的接受結果可靠。
當 Catch-All 域名廣泛接受郵件時,猜測的 firstname.lastname 地址需要更有力的佐證。
將第一方 Catch-All 地址與產生的 Catch-All 聯絡人分開處理,而不是刪除每一項結果。
重要活動開始前,重新檢查較舊的 Catch-All 分類——服務商遷移會改變 Catch-All 行為。
這些是互動式郵箱驗證工具,而非批量任務、API 或免費工具(DNS / SPF / DKIM)。只有本工具專門判斷 Catch-All。
本頁聚焦 Catch-All 判斷。其他工具會顯示完整的多層結果,或專注於另一項標記。
| 工具 | 功能說明 | 適用時機 |
|---|---|---|
| 免費郵箱驗證器 | 完整 SMTP 郵箱檢查加上全部風險標記 | 當送達率與發送安全重要時 |
| 郵箱檢查器 | 單個地址的完整 SMTP + 全部風險標記 | 需要一處查看完整多層結果時 |
| 免費郵箱檢查器 | 檢測免費個人郵箱服務商(Gmail、Yahoo 等) | 線索質量與 B2B 域名評分——不是“免費額度”驗證 |
| 郵箱校驗器 | 僅語法 + MX——無 SMTP | 快速格式與域名初篩 |
| 一次性郵箱檢測 | 標記臨時 / 一次性域名 | 註冊與線索捕獲 |
| 退信郵箱檢查器 | 聚焦退信與不可達風險 | 控制退信率的列表衛生 |
| Catch-All 驗證器 | 免費檢測 Catch-All 域名 | Catch-All 域名上的 SMTP 接受結果不可靠時 |
| 角色帳戶檢測 | 發現通用角色地址 | B2B 外呼質量 |
| 郵箱列表清洗 | 一次驗證多個地址(粘貼或 CSV) | 單次檢查不夠、需要清洗整份列表時 |
| 反向電子郵件查找 | 依郵箱地址找出公開歸屬線索與公司上下文 | 線索調研與未知寄件者審核 |
| 電話號碼驗證器 | 驗證電話格式、國家、類型和 E.164 輸出 | 外聯前清理 CRM 電話 |
Catch-All 表示該域名似乎願意廣泛接受郵件。目標地址可能會收到郵件,但 Catch-All 基礎設施的接受結果無法證明具名人士或確切郵箱存在——這正是 Catch-All 驗證器將其單獨呈現的原因。
非 Catch-All 表示目前證據未顯示全域接受;這並非伺服器未來政策的永久保證。未知仍代表無法定論——當此判斷很重要時,請重新執行 Catch-All 驗證器。
域名行為
關鍵區別在於:關於 Catch-All 域名的證據,與關於單一確切收件人的證據。
BillionVerify 會校驗地址、解析已發布的接收路由,並在 SMTP 對話中評估目標收件人。永久拒絕是有用的否定證據。接受表示伺服器當時願意接收該收件人命令。
若要在一個結果中看到完整的語法、MX、SMTP、一次性、角色和 Catch-All 欄位,請使用 郵箱檢查器。此 Catch-All 驗證器聚焦於域名採用廣泛收件人政策時,接受結果代表什麼。
Catch-All 配置會接受寄往從未開通之本地部分的郵件。伺服器可能將其轉送至共用收件箱、稍後處理,或直接捨棄。因此,獲接受的 RCPT 回覆不足以有力證明 firstname.lastname@company.com 等猜測地址存在——這正是需要 Catch-All 驗證器的原因。
SMTP 協定載於 RFC 5321 描述收件人的接受情況,卻不會將該回覆變成人類身分或專用收件箱的證明——Catch-All 驗證器正是為揭示這項落差而設。
域名可以是 Catch-All,同時目標收件人被接受;角色或一次性標誌也可以與任一結果共存。BillionVerify 把這些事實分開,因此界面不會用單一營銷標籤替換送達能力證據。
需要實際發送決策時使用 郵箱驗證器。當關鍵問題是全域名行為是否讓該決策更不確定時,使用本頁。
決策指南
每種結果對應不同的置信度,以及不同的後續動作。
把地址視為不確定,尤其當它是從姓名格式產生、而不是收件人自己提供時。域名看起來廣泛接受,因此接受無法區分真實員工收件箱和編造的本地部分。
在大規模外聯前,優先使用與該人綁定的額外來源、近期互動或第一方表單提交。Catch-All 並不自動無效,但不應被提升為已驗證個人狀態。
當前探測未顯示廣泛的收件人接受。因此成功的目標回應對所提交郵箱更具體,但它仍是時點網路證據,而不是身分證明。
繼續套用 角色帳戶檢測 和一次性檢查。非 Catch-All 的 sales@ 地址仍可能是共享團隊郵箱,看起來像個人的本地部分也可能已經過時。
有些伺服器會延遲、限流、誘捕或隱藏收件人策略。逾時或臨時 SMTP 回覆無法安全確立 Catch-All 或非 Catch-All 行為。保留未知,而不是選擇更方便的標籤。
稍後重試有價值的聯絡人,並用 退信郵箱檢查器 理解底層郵箱結果是臨時的還是永久否定。
營運政策
分層工作流在保護發件人信譽的同時,保留有更強支持證據的地址。
用戶在您自己表單裡輸入的 Catch-All 地址,比從姓名和域名產生的地址有更強支持證據。把來源出處與驗證結果放在一起,這樣兩列就不會得到相同的風險分。
驗證器事後無法恢復該出處。請把它作為 CRM 匯入和富化工作流中的一等欄位。
把正常、非 Catch-All 且被接受的地址走標準路徑。把有第一方證據的 Catch-All 地址放入謹慎分段,並抑制或人工複核沒有佐證、猜出來的 Catch-All 聯絡人。
對大檔案,郵箱列表清洗 會保留類別計數,讓團隊單獨路由 Catch-All 列,而不是把整份名單壓成有效和無效。
公司遷移服務商或管理員調整收件人處理時,域名策略會變化。重要活動前重新驗證較舊的 Catch-All 紀錄,尤其當原始結果來自富化而不是直接互動時。
自動化系統可以呼叫 郵箱驗證 API,並把 Catch-All 標誌與總體狀態和 SMTP 原因分開儲存。
應避免的聲稱
這個訊號之所以有價值,正因為它暴露不確定性,而不是把它藏起來。
Catch-All 伺服器可能接受任何看起來合理的本地部分。它不能確認員工姓名、職位、所有權,或郵件是否到達有人監控的收件箱。不要把 SMTP 接受當作富化找到了正確人選的證據。
有些組織會有意把未知收件人路由到有人監控的郵箱。另一些先接受,再稍後拒絕或丟棄。域名行為提高不確定性;它不提供通用的退信預測。
把精確的 SMTP 結果和 Catch-All 訊號放在一起,下游用戶才能同時看到這兩個事實。
技術上的接受並不授權外聯。無論域名是否 Catch-All,驗證之後仍要套用聯絡偏好、退訂、同意紀錄和貴團隊自己的發送政策。
解釋證據
可稽核的 Catch-All 處理依賴的不只是一個是/否徽章。
SMTP 區分臨時 4xx 回覆和永久 5xx 回覆。Catch-All 測試中的臨時回應應進入無法定論狀態,而不是永久無效桶。定義記錄在 RFC 5321。
分開的欄位防止寬泛的域名策略覆蓋所請求收件人身上發生的事。它們也讓分析師比較直接表單提交、富化聯絡人和產生地址格式的結果。
Catch-All 結果是某一時刻的觀察。儲存它被測量的時間,並在過期分類會實質影響活動或產品決策時複核。
回答 Catch-All 問題後,繼續使用郵箱驗證工具集。
Catch-All(接受全部)域名會接受寄往任何本地部分的郵件,即使地址不屬於任何真實人物。SMTP 通常會返回「已接受」,看似可投遞,卻無法證明存在真實的員工收件箱。Catch-All 驗證器會標記這種情況。Catch-All 常見於小型企業域名,以及部分 Microsoft 365 和 Google Workspace 配置。
多數驗證器會根據伺服器是否接受 RCPT TO 來推斷地址是否存在。啟用 Catch-All 時,接受只是薄弱證據。猜測 first.last@company.com 的資料富化工具會把虛構地址標為有效。免費 Catch-All 驗證器會揭示這項不確定性,避免您把每個獲接受的猜測地址當成已驗證聯絡人。
將 Catch-All 視為投遞能力不確定:若政策允許,可用於低風險事務郵件,但用於冷開發郵件序列和激進的資料富化則有風險。凡 Catch-All 驗證器標記的域名,應優先進行二次確認,或排除虛構的本地部分。結合角色帳號檢測與免費郵箱檢查,可提升 B2B 列表品質。
郵箱檢查器會顯示完整的多層結果,Catch-All 只是眾多標記之一。Catch-All 驗證器則是專項工具:標題、結構化資料與結果面板都聚焦於解讀 Catch-All。編寫操作手冊與培訓時使用本頁;需要一次查看所有訊號時,請使用郵箱檢查器。
可以——免費檢測 Catch-All 域名。與其他完整工具共用公平使用配額,每個 IP 在每個滾動 24 小時內可檢查 20 次。在此確認行為後,如需對整份 CSV 進行 Catch-All 檢測,請使用郵箱列表清洗或 API。
公開 Catch-All 檢查會返回結果並執行防濫用限制。我們不會用您貼到此 Catch-All 驗證器的地址建立營銷列表。
先在此免費檢測 Catch-All 域名,再登入使用相同的 Catch-All 引擎進行批量列表清洗、提高用量並存取 API。
24 小時 20 次免費 SMTP 檢查 · 免費層無需信用卡 · 與批量和 API 採用相同的 Catch-All 引擎