


您已檢查 SPF 和 DKIM 記錄,確認寄件網域看起來乾淨,並啟動了行銷活動。接著,應用程式在第一則訊息離開您的系統之前,就回傳了驗證錯誤。DNS 設定不一定有問題。您的寄件應用程式可能未通過對外 SMTP 伺服器所要求的用戶端登入。
這項區別回答了什麼是 SMTP 驗證背後的實際問題。SMTP AUTH 證明用戶端、應用程式或使用者獲准透過伺服器提交郵件。SPF、DKIM 和 DMARC 處理的是不同的身分問題,也就是接收服務提供者是否應信任與訊息相關聯的網域。可靠的郵件送達率取決於這兩個層面,並且需要在寄送前仔細進行名單清理。
Email 投遞的隱形守門人
行銷團隊可能花上數天檢查寄件者信譽、網域對齊狀態與訊息內容,最後卻發現其 CRM 無法向外寄信伺服器進行驗證。由於提交伺服器先拒絕了連線,行銷活動根本無法抵達收件者的基礎架構。
這就是 SMTP 驗證所扮演的角色。它是應用程式與接受外寄訊息之郵件伺服器之間的守門人。用戶端識別驗證機制,與伺服器完成交握,並取得提交郵件的權限。沒有這項權限,即使訊息撰寫正確,網域記錄發布正確,也還沒有意義。
兩項身分檢查,而非一項
Email 投遞涉及兩個不同問題:
- 此用戶端能否透過此伺服器提交郵件?
- 收件者是否應信任此訊息所代表的寄件者身分?
SMTP AUTH 處理第一個問題。SPF、DKIM 與 DMARC 處理第二個問題。CRM 可能擁有有效的憑證,卻從缺乏對齊驗證記錄的網域寄出郵件。反過來說,網域可以發布嚴謹的記錄,但應用程式可能使用過期密碼、已停用的方法,或拒絕該帳號轉送郵件的伺服器。
操作規則: 依序偵錯寄信路徑。首先確認用戶端能建立安全且經過驗證的提交工作階段。接著確認網域層級的驗證與收件者端的政策。
SMTP AUTH 背後的標準是 RFC 4954,該標準將 SMTP 驗證正式定義為建構於 SASL 之上的服務擴充功能。它允許伺服器公布支援的機制,並讓用戶端選擇其中一種,而不必變更 SMTP 的核心訊息傳輸指令。這項設計至今仍支撐企業郵件系統與寄信平台中的驗證提交功能。
為什麼行銷人員會遇到這項失敗
這類錯誤通常出現在基礎架構變更之後,而不是文案或目標設定變更之後。供應商可能停用傳統驗證方法。管理員可能關閉某個帳號的 SMTP AUTH。安全性政策可能要求加密提交。防火牆可能允許伺服器對伺服器的流量,卻封鎖行銷應用程式所使用的連接埠。
因此,「密碼是正確的」並不足以完成診斷。伺服器可能拒絕的是驗證方法、連線安全性、帳號的轉送權限,或寄信用戶端的設定。請將 SMTP AUTH 視為通訊協定層級的控制項,而不是表單欄位。
瞭解 SMTP AUTH 交握
SMTP AUTH 是一種協商式交換。用戶端不會傳送使用者名稱,然後等待伺服器接受。伺服器會先識別其支援的內容,接著用戶端選擇相容的機制,並開始驗證程序。
通訊協定流程
交換通常會依照以下順序進行:
- 用戶端開啟連線。 對於已驗證的提交,應用程式通常會透過指定的提交服務連線,並在憑證暴露前協商傳輸安全性。
- 用戶端傳送 EHLO。 這個延伸問候訊息會告知伺服器用戶端理解哪些 SMTP 功能。
- 伺服器公告功能。 回應可能包含列出所支援 SASL 機制的
250-AUTH行。用戶端必須選擇伺服器提供的其中一種。 - 用戶端傳送 AUTH。 根據 RFC 4954 的 AUTH 指令規格,該指令會將選定的機制作為第一個參數。
- 雙方完成交換。 視所使用的機制而定,伺服器可能會提出挑戰,而用戶端則以必要的驗證資料回應。Base64 編碼可以在交換期間表示憑證,但編碼並不等於加密。TLS 必須保護工作階段。
- 伺服器接受或拒絕工作階段。 成功驗證通常會回傳
235。失敗的嘗試通常會回傳535,但診斷細節會因供應商而異。
重點是,SMTP AUTH 會在用戶端提交郵件信封與內容之前進行。驗證完成後,應用程式可以繼續執行 MAIL FROM、RCPT TO 和 DATA 等指令,但仍須遵守伺服器的轉送與政策控制。
回應會告訴你什麼
缺少 AUTH 功能可能表示用戶端連線到錯誤的服務、使用了不受支援的連接埠,或聯絡到不提供已驗證提交功能的伺服器。535 回應可能反映憑證無效、帳號遭封鎖、驗證方法已停用,或供應商拒絕舊式登入行為。
應用程式記錄應擷取伺服器的回應代碼與協商後的安全性狀態,同時避免記錄密碼與權杖。在調查某封已被接受但之後遭到篩選的郵件時,團隊也可以免費分析電子郵件標頭,檢查接收系統記錄的驗證結果。
SMTP AUTH 也不能取代帳號安全性。如果信箱或服務帳號使用多因素驗證,請檢視供應商支援的流程,不要假設一般密碼就能正常運作。Finchum Fixes IT 的 2FA 指南提供了實用背景資訊,說明第二因素為何會改變登入模型。
對於正在清理供應這些系統的收件者資料的團隊而言,BillionVerify 是一項專業電子郵件驗證服務,旨在解決一個問題:不良電子郵件資料會讓企業付出成本。它處理的是地址清單品質,而不是 SMTP 登入本身。
SMTP Authentication 與寄件者驗證
最貼切的比喻,是員工識別證與公司信箋抬頭之間的差異。
SMTP AUTH 就是識別證。 它告訴您的外寄郵件伺服器,此用戶端或帳號已獲准提交郵件。SPF、DKIM 和 DMARC 則是信箋抬頭與驗證標記。 它們協助接收端提供者評估郵件是否代表收件者所看到的網域。
成功通過識別證檢查,並不會讓可疑的信箋抬頭變得可信。同樣地,完整的網域記錄也不會授權應用程式將郵件注入伺服器的佇列。
| 功能 | 用戶端提交 (SMTP AUTH) | 網域驗證 (SPF/DKIM/DMARC) |
|---|---|---|
| 主要問題 | 此用戶端是否獲准提交郵件? | 收件者是否應信任此網域身分? |
| 運作位置 | 傳送用戶端與外寄伺服器之間 | 郵件、DNS 記錄與接收端提供者之間 |
| 主要元件 | EHLO、公告的 AUTH 機制、SASL 交換、轉送權限 | SPF 授權、DKIM 簽章驗證、DMARC 對齊與政策 |
| 常見失敗 | 驗證遭拒、帳號停用、不支援的方法 | 欺騙失敗、未對齊、依政策篩選 |
| 成功效果 | 伺服器可能接受郵件並進行後續傳送 | 收件者可以在篩選決策中使用網域身分訊號 |
各層可證明的內容
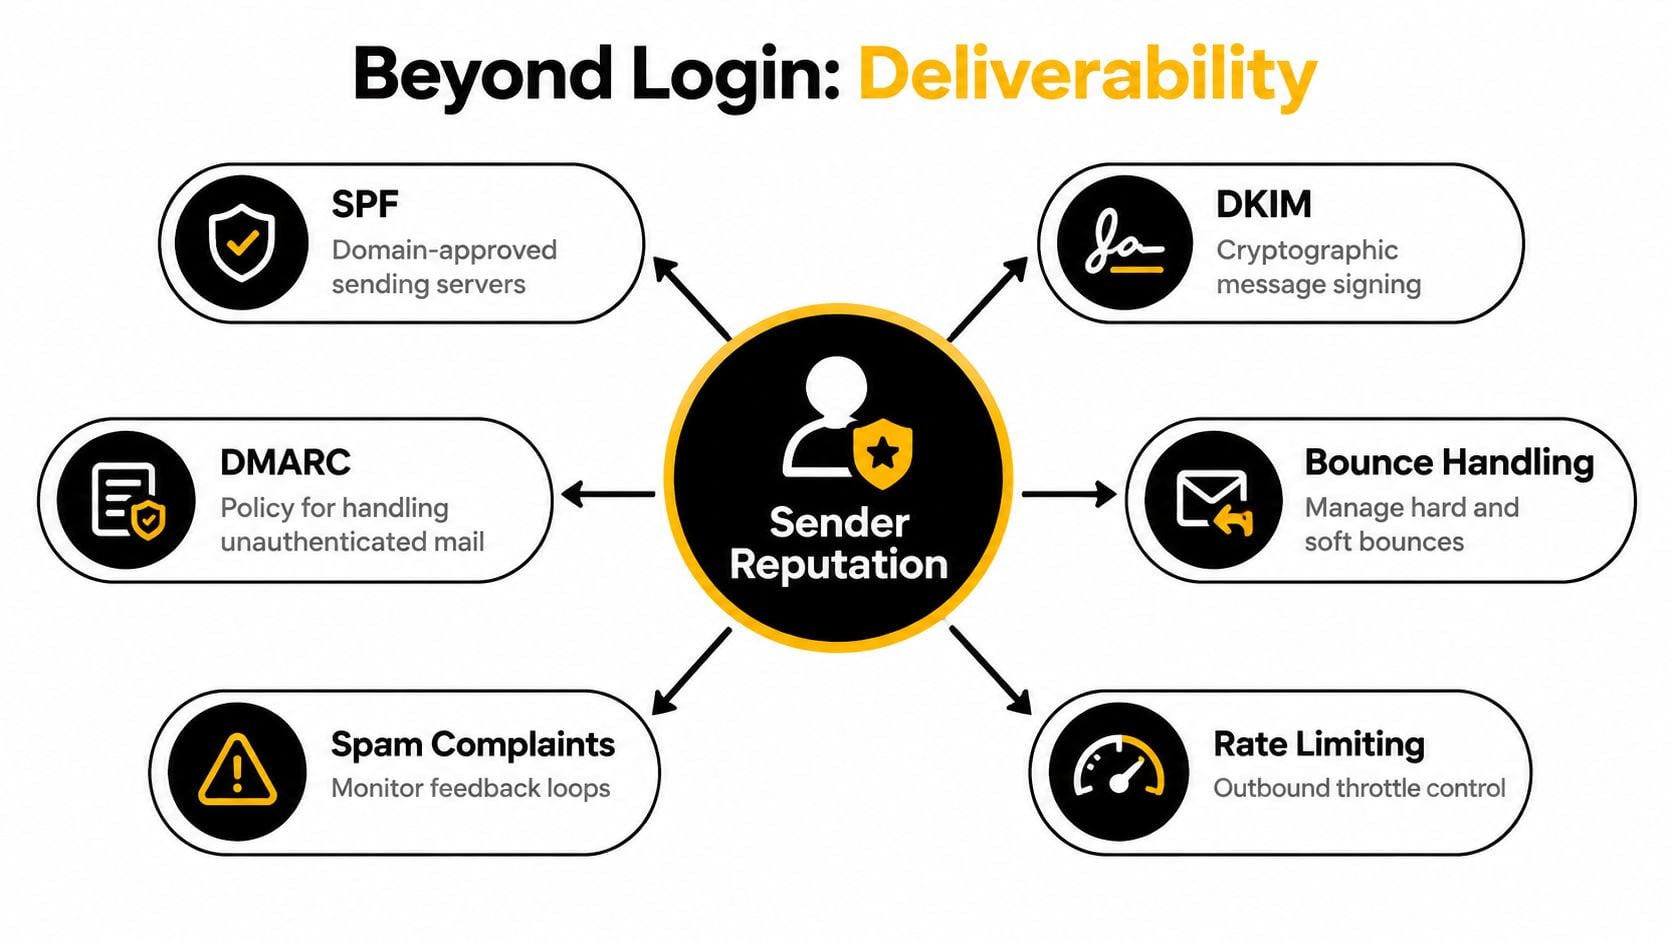
SPF 會為網域授權指定的傳送 IP 位址。DKIM 會附加加密簽章,讓接收端系統檢查已簽署的郵件內容與網域簽章是否通過驗證。DMARC 會將這些結果連結至可見的 From 網域,並提供處理未通過對齊郵件的政策。這些差異在這篇 SPF、DKIM 與 DMARC 的比較 中獲得清楚整理。
SMTP AUTH 不會發布任何網域指示。它也不保證收件者會將郵件放入收件匣。它只確立傳送服務已將用戶端視為獲授權的提交者。
發布不等於強制執行
從營運角度來看,擁有記錄與強制執行政策之間的差異相當重要。根據 DMARC Guard 的電子郵件驗證研究,一項涵蓋 550 萬個網域 的 2026 年測量發現,SPF 的發布率為 56.0%、DMARC 為 30.4%,DKIM 為 22.7%。同一來源的另一項涵蓋 前 10,000 個網域 的基準測試顯示,SPF 發布率達到 84.5%,DMARC 發布率為 76.6%,而採用隔離或拒絕政策的 DMARC 強制執行率為 54.0%。
實際上的重點很簡單。網域可能看似已完成設定,實際上仍以僅監控模式運作。使用 DMARC 檢查工具 檢查政策與對齊狀態,但要另外排查 SMTP 憑證。兩者互不取代。
安全提交的連接埠與通訊協定
憑證絕不應透過未受保護的用戶端提交工作階段傳輸。因此,SMTP AUTH 應搭配傳輸加密,以及專為郵件提交設計的連接埠,而不是不受限制的轉送路徑。
標準定義的提交連接埠是 587,通常搭配 STARTTLS 使用,詳見這份 SMTP 驗證連接埠概覽。用戶端建立 SMTP 工作階段、接收伺服器的功能、要求升級至 TLS,然後在受保護的連線中執行驗證。
選擇正確的端點
連接埠 25 主要用於伺服器對伺服器的轉送。對於使用者憑證提交郵件的應用程式、CRM 或行銷平台而言,它並不是一般選擇。許多網路會限制連接埠 25,因為開放轉送濫用與遭入侵的主機,已使不受限制的輸出 SMTP 成為安全性問題。
連接埠 465 使用隱式 TLS,表示連線從一開始便已加密。部分供應商與應用程式仍要求使用它,但設定必須符合伺服器的預期。若用戶端在隱式 TLS 端點上假設使用 STARTTLS,或在伺服器預期先傳送純文字問候訊息再升級時,卻假設使用隱式 TLS,驗證便會在開始前失敗。
| 連線類型 | 常見用途 | 安全性要求 |
|---|---|---|
| 連接埠 25 | 伺服器對伺服器轉送 | 不是一般經驗證的用戶端提交路徑 |
| 連接埠 587 | 郵件提交 | 通常會先協商 STARTTLS,再執行 SMTP AUTH |
| 連接埠 465 | 必要時使用的提交連線 | 連線建立時即開始隱式 TLS |
防止暴露的設定檢查
在測試憑證前,請確認應用程式的端點、連接埠、加密模式與驗證機制,均與供應商的文件一致。即使連接埠可以連線,TLS 協商仍可能失敗。同樣地,伺服器可能會宣告支援 AUTH,卻因轉送權限或租戶政策禁止提交,而拒絕該帳號。
MX 記錄驗證工具 有助於識別負責接收網域郵件的郵件伺服器,但 MX 資料不能取代外寄供應商提供的提交端點。接收基礎架構與經驗證的寄件基礎架構,可能是不同服務。
安全邊界: 不要透過停用 TLS 來「修正」驗證失敗。這可能暴露憑證與郵件流量,同時無法解決底層的相容性或政策問題。
對於高流量系統而言,API 在操作上可能比維護頻繁互動的 SMTP 工作階段更簡單,但如果應用程式已支援 SMTP,且供應商提供穩定的提交服務,SMTP 仍然相當實用。選擇應根據整合需求、可觀測性與安全性控制,而不是慣例。
舊版驗證淘汰的影響
即使密碼沒有變更,寄信工作流程仍可能無法完成驗證。服務提供者正逐步取代直接傳送使用者名稱與密碼的 Basic Authentication,改用 OAuth 及其他授權流程,讓管理員能控制權杖、範圍、同意與撤銷。
Microsoft 宣布的計畫指出,Basic Authentication 的行為預計會維持不變至 2026 年 12 月。之後,現有租戶預計會預設停用此功能,而在此後建立的新租戶則預期會使用 OAuth 作為支援的方法。Microsoft 計畫在 2027 年下半年 宣布最終移除日期。這些預定里程碑載於 Microsoft Exchange Online SMTP AUTH 淘汰時間表。
為什麼有效密碼仍然會失敗
服務提供者可能會在檢查密碼前先拒絕驗證方法。租戶管理員也可能已為該信箱停用 SMTP AUTH,或應用程式只提供 LOGIN 或 PLAIN,但服務要求使用以權杖為基礎的流程。因此,從單一信箱成功完成登入測試,並不能確認每個寄信整合都能持續運作。
Microsoft 先前的公告說明,受影響的 Basic Authentication 路徑將從 2026 年 3 月 1 日 開始分階段拒絕,並於 2026 年 4 月 30 日 完全關閉,相關資訊載於這份 SMTP AUTH 遷移指南。服務提供者的時程與租戶政策可能變更,因此請確認每個環境的目前狀態,不要將舊有實作日期視為保證。
實用的遷移計畫
盤點每個透過該租戶提交郵件的系統,包括 CRM 工作流程、帳務應用程式、監控工具、表單與指令碼。針對每個系統,記錄帳號、端點、連接埠、加密模式、驗證機制與負責人。將支援 OAuth 的整合,與需要替換或採用核准之應用程式密碼方案的整合分開整理。
在變更正式環境的寄信流程前,先於受控環境中測試新流程。檢查權杖到期、同意需求、錯誤處理及存取權撤銷。也請確認驗證成功後,工作流程仍能正確處理服務提供者的回應。即使儲存的密碼仍然有效,不支援 OAuth 的連接器仍可能在行銷活動期間失敗。
驗證超越登入的可遞送性
向外寄送伺服器進行驗證可證明提交權限,但無法證明收件者信箱存在、收件者網域接受寄往該地址的郵件,或訊息能避免遭到篩選。
寄送前的驗證流程會先從 MX 查詢開始。MX 記錄會識別負責接收某個網域郵件的郵件伺服器,而沒有 MX 記錄的網域無法接收郵件,正如這篇 電子郵件驗證運作方式概覽所說明。接著,驗證服務可以透過 SMTP 對話探測收件者伺服器,以評估該地址是否看似可遞送。
驗證流程實際檢查的內容
服務不需要傳送行銷活動訊息,就能取得有用資訊。它可以識別收件者網域的 MX 主機、開啟 SMTP 工作階段,並詢問伺服器是否會接受預定的收件者。即使回應為肯定,結果仍可能含糊不清,因為有些伺服器會接受該網域下的所有地址。
這正是萬用收件偵測發揮作用的地方。驗證器會將第二個測試地址傳送至相同的 MX 主機。如果伺服器連隨機地址也接受,該網域就會被分類為萬用收件,而不會被視為原始信箱存在的證明,如這份 萬用收件偵測工作流程所述。
實用區別:「伺服器已接受」與「已確認為特定信箱」不一定是相同結果。
因此,驗證最適合作為風險分類系統,而不是簡單的有效或無效切換。行銷營運團隊可以在行銷活動產生硬退信前,將可能可遞送的地址與未知、萬用收件、拋棄式、角色型或其他具風險的記錄區分開來。
BillionVerify 可遞送性檢查工具可以納入寄送前審查,作為團隊評估地址與寄送路徑檢查工具之一。營運目標比登入成功更廣泛:減少不良收件者、維護寄件者信譽,並讓行銷活動擁有更乾淨的受眾。
建立具韌性的寄送基礎架構
具韌性的寄送系統會將驗證視為分層控制,而不是單一核取方塊。用戶端必須安全地向外寄送服務進行驗證。可見的寄件者網域必須通過一致的身分檢查。收件者資料必須保持足夠新,避免行銷活動產生可避免的退信。
從基礎架構稽核開始
繪製從應用程式到收件者的完整路徑。針對每個寄送工作流程,記錄提交提供者、驗證方法、加密要求、帳號擁有者,以及備援行為。這份清單通常會揭露仍依賴密碼或舊版 SMTP 設定的棄用整合。
接著,有意識地測試各種故障模式:
- 提交失敗: 確認用戶端能連線至預定端點、協商 TLS、看見預期的 AUTH 功能,並收到成功的驗證回應。
- 網域失敗: 驗證寄件者地址 From 欄位所顯示網域的 SPF 授權、DKIM 簽署,以及 DMARC 對齊。
- 資料失敗: 在新地址與匯入地址進入行銷活動或銷售序列之前,先進行驗證。
- 信譽失敗: 使用 IP 信譽檢查工具 監控退信、客訴、封鎖清單訊號,以及接受行為的突然變化。
RFC 4954 標準 提供了通訊協定基礎,但僅符合標準並不能保證營運韌性。服務提供者可能會施加租戶規則、停用機制,或變更驗證要求。
將資料清理納入工作流程
不要等到清單變大或行銷活動排程完成後才開始。請在註冊、匯入、CRM 同步,以及大型寄送之前加入驗證。即時檢查可以阻止明顯具風險的地址進入資料庫,而大量檢查則能找出由銷售與行銷團隊累積的過時記錄。
最佳工作流程也會保留結果與原因。「未知,因為是 catch-all」應與「信箱拒絕」或「網域沒有接收伺服器」採取不同處理方式。分群能讓團隊決定要抑制、審查,或謹慎測試某個地址,而不是將每筆不確定的記錄都視為安全。
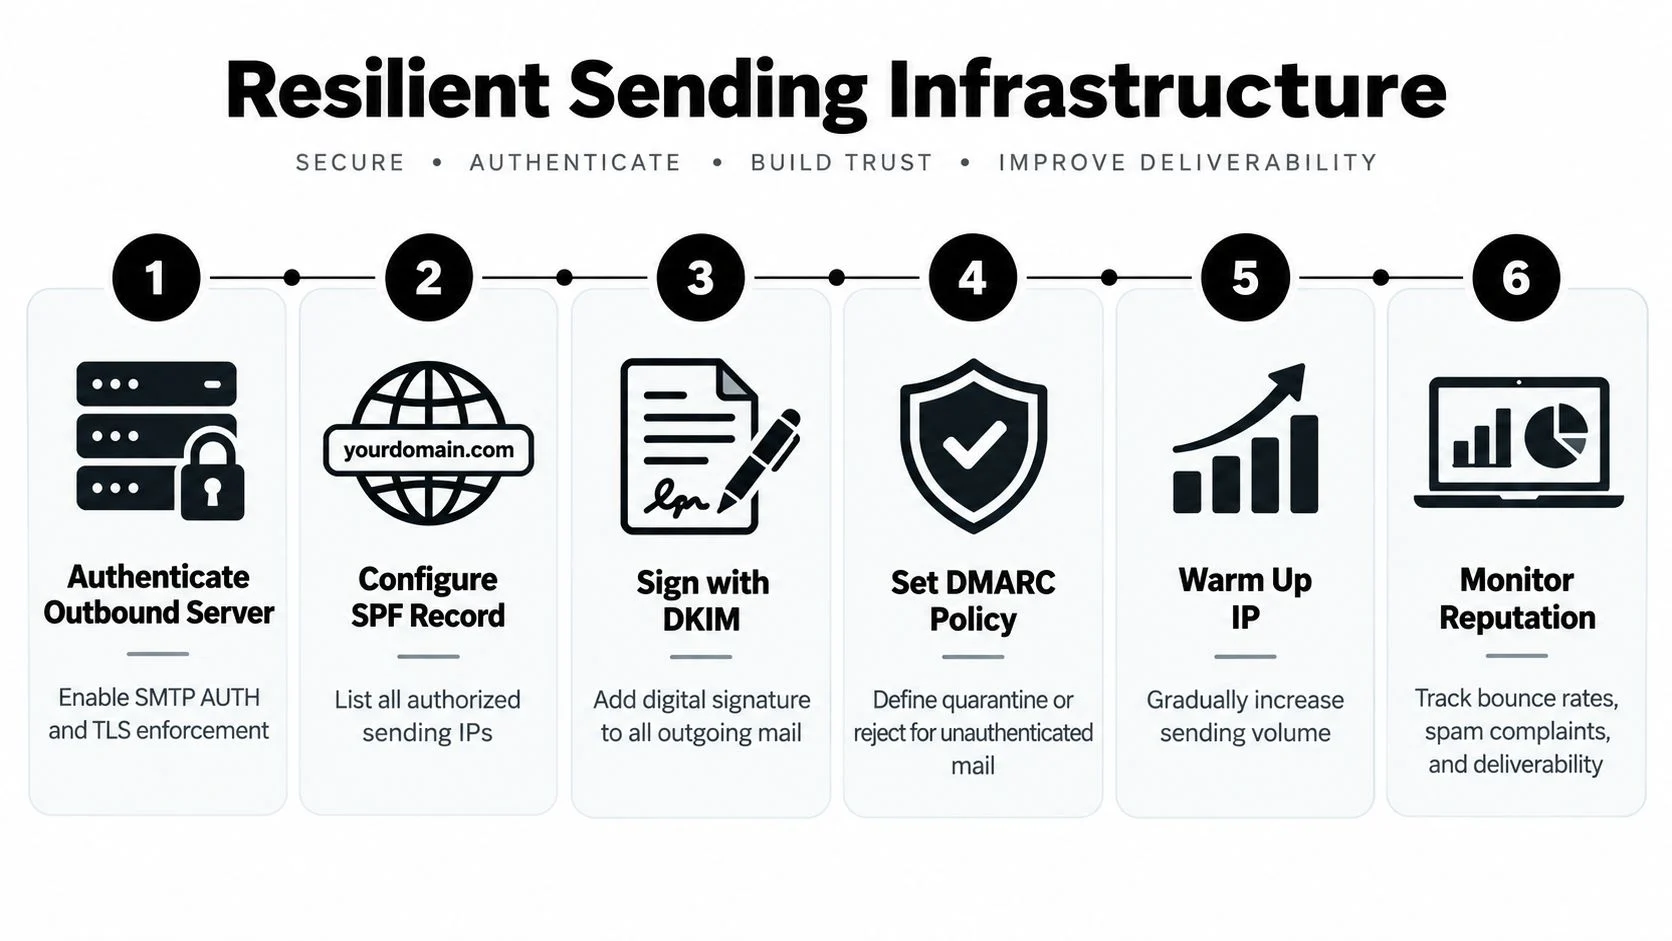
分層式計畫也需要明確的負責人。基礎架構團隊應管理 OAuth 遷移與 TLS 原則。行銷營運團隊應維護寄送網域對齊與抑制規則。資料團隊應定義驗證狀態的處理方式。若缺乏明確的責任歸屬,各團隊都會以為另一個團隊正在保護寄送路徑。
這部影片以視覺方式說明相關的基礎架構概念:
核心要點很實際:SMTP AUTH 會將訊息送入外寄佇列,而網域驗證與收件者驗證則決定更廣泛的寄送系統是否有理由信任它。請在監控中分開管理這些控制措施,但在營運流程中將它們串聯起來。
BillionVerify 提供電子郵件驗證,協助在收件者資料進入行銷活動、工作流程與外寄序列之前進行檢查。您可以使用它將 SMTP 層級驗證、MX 與 catch-all 訊號,以及可寄達性審查連結至寄送前流程,然後造訪 BillionVerify 評估適合您團隊的工作流程。