


Sie haben die SPF- und DKIM-Einträge überprüft, bestätigt, dass die sendende Domain vertrauenswürdig aussieht, und eine Kampagne gestartet. Dann gibt die Anwendung einen Authentifizierungsfehler zurück, bevor die erste Nachricht Ihr System verlässt. Die DNS-Konfiguration war nicht unbedingt falsch. Möglicherweise ist Ihre sendende Anwendung an der vom ausgehenden SMTP-Server erforderlichen Client-Anmeldung gescheitert.
Diese Unterscheidung beantwortet die praktische Frage hinter was ist SMTP-Authentifizierung. SMTP AUTH weist nach, dass ein Client, eine Anwendung oder ein Benutzer berechtigt ist, E-Mails über einen Server zu versenden. SPF, DKIM und DMARC befassen sich mit einem anderen Identitätsproblem, nämlich damit, ob ein empfangender Anbieter der mit der Nachricht verbundenen Domain vertrauen sollte. Eine zuverlässige E-Mail-Zustellbarkeit hängt von beiden Ebenen ab, zusätzlich zu einer sorgfältigen Listenhygiene vor dem Versand.
Der verborgene Türsteher der E-Mail-Zustellung
Ein Marketingteam kann tagelang die Absenderreputation, die Domainausrichtung und den Nachrichteninhalt prüfen, nur um festzustellen, dass sein CRM sich nicht am ausgehenden Mailserver authentifizieren kann. Die Kampagne erreicht die Infrastruktur des Empfängers nie, weil der Übermittlungsserver die Verbindung bereits vorher ablehnt.
Das ist die Aufgabe der SMTP-Authentifizierung. Sie ist der Türsteher zwischen einer Anwendung und dem Mailserver, der ausgehende Nachrichten akzeptiert. Der Client identifiziert einen Authentifizierungsmechanismus, führt einen Austausch mit dem Server durch und erhält die Berechtigung, E-Mails zu übermitteln. Ohne diese Berechtigung spielen eine korrekt formulierte Nachricht und korrekt veröffentlichte Domain-Einträge zunächst keine Rolle.
Zwei Identitätsprüfungen statt einer
Die E-Mail-Zustellung umfasst zwei getrennte Fragen:
- Kann dieser Client E-Mails über diesen Server übermitteln?
- Sollte der Empfänger der durch diese Nachricht dargestellten Absenderidentität vertrauen?
SMTP AUTH beantwortet die erste Frage. SPF, DKIM und DMARC beantworten die zweite. Ein CRM kann über gültige Zugangsdaten verfügen, aber von einer Domain senden, der ausgerichtete Authentifizierungseinträge fehlen. Umgekehrt kann eine Domain starke Einträge veröffentlichen, während eine Anwendung ein abgelaufenes Passwort, eine deaktivierte Methode oder einen Server verwendet, der die Weiterleitung für dieses Konto verweigert.
Operative Regel: Fehler im Versandpfad der Reihe nach untersuchen. Zuerst prüfen, ob der Client eine sichere, authentifizierte Übermittlungssitzung herstellen kann. Danach die Authentifizierung auf Domain-Ebene und die Richtlinie auf Empfängerseite überprüfen.
Der Standard hinter SMTP AUTH ist RFC 4954, der die SMTP-Authentifizierung als auf SASL basierende Diensterweiterung formalisiert hat. Er ermöglicht es einem Server, unterstützte Mechanismen anzukündigen, und einem Client, einen davon auszuwählen, ohne die grundlegenden Befehle zur SMTP-Nachrichtenübertragung zu ändern. Dieses Design bildet weiterhin die Grundlage für authentifizierte Übermittlungen in Unternehmens-Mailsystemen und Versandplattformen.
Warum Marketer auf diesen Fehler stoßen
Der Fehler tritt häufig nach einer Infrastrukturänderung auf, nicht nach einer Änderung von Texten oder Zielgruppen. Ein Anbieter kann eine veraltete Authentifizierungsmethode deaktivieren. Ein Administrator kann SMTP AUTH für ein Konto ausschalten. Eine Sicherheitsrichtlinie kann eine verschlüsselte Übermittlung verlangen. Eine Firewall kann Server-zu-Server-Datenverkehr erlauben, während sie den von der Marketinganwendung verwendeten Port blockiert.
Deshalb ist „das Passwort ist korrekt“ keine ausreichende Diagnose. Der Server kann die Authentifizierungsmethode, die Verbindungssicherheit, die Weiterleitungsberechtigungen des Kontos oder die Konfiguration des sendenden Clients ablehnen. Betrachten Sie SMTP AUTH als Kontrolle auf Protokollebene, nicht als Formularfeld.
Den SMTP-AUTH-Handshake verstehen
SMTP AUTH ist ein ausgehandelter Austausch. Der Client sendet nicht einfach einen Benutzernamen und hofft, dass der Server ihn akzeptiert. Der Server stellt zunächst fest, was er unterstützt. Anschließend wählt der Client einen kompatiblen Mechanismus und beginnt die Authentifizierungssequenz.
Die Protokollsequenz
Der Austausch folgt im Allgemeinen dieser Reihenfolge:
- Der Client öffnet eine Verbindung. Für die authentifizierte Übermittlung verbindet sich die Anwendung normalerweise über einen dafür vorgesehenen Submission-Dienst und handelt die Transportsicherheit aus, bevor Anmeldedaten offengelegt werden.
- Der Client sendet EHLO. Diese erweiterte Begrüßung teilt dem Server mit, welche SMTP-Funktionen der Client versteht.
- Der Server gibt seine Fähigkeiten bekannt. Die Antwort kann eine
250-AUTH-Zeile enthalten, in der unterstützte SASL-Mechanismen aufgeführt sind. Der Client muss einen vom Server angebotenen Mechanismus auswählen. - Der Client sendet AUTH. Der Befehl verwendet den ausgewählten Mechanismus als ersten Parameter, wie in der Spezifikation des AUTH-Befehls in RFC 4954 definiert.
- Die Parteien schließen den Austausch ab. Je nach Mechanismus kann der Server Herausforderungen senden, auf die der Client mit den erforderlichen Authentifizierungsdaten antwortet. Die Base64-Kodierung kann während des Austauschs Anmeldedaten darstellen, aber Kodierung ist keine Verschlüsselung. TLS muss die Sitzung schützen.
- Der Server akzeptiert oder lehnt die Sitzung ab. Eine erfolgreiche Authentifizierung gibt üblicherweise
235zurück. Ein fehlgeschlagener Versuch gibt üblicherweise535zurück, wobei die Diagnoseinformationen je nach Anbieter variieren.
Der entscheidende Punkt ist, dass SMTP AUTH stattfindet, bevor der Client Envelope und Inhalt der Nachricht übermittelt. Nach der Authentifizierung kann die Anwendung mit Befehlen wie MAIL FROM, RCPT TO und DATA fortfahren, vorbehaltlich der Relay- und Richtlinienkontrollen des Servers.
Was die Antworten aussagen
Eine fehlende AUTH-Fähigkeit kann darauf hindeuten, dass der Client eine falsche Dienstadresse verwendet, einen nicht unterstützten Port genutzt oder einen Server kontaktiert hat, der keine authentifizierte Übermittlung anbietet. Eine 535-Antwort kann auf ungültige Anmeldedaten, ein gesperrtes Konto, eine deaktivierte Authentifizierungsmethode oder die Ablehnung eines veralteten Anmeldeverhaltens durch den Anbieter zurückzuführen sein.
Anwendungsprotokolle sollten die Antwortcodes des Servers und den ausgehandelten Sicherheitsstatus erfassen, dabei jedoch Passwörter und Tokens vermeiden. Bei der Untersuchung einer Nachricht, die akzeptiert, aber später gefiltert wurde, können Teams außerdem E-Mail-Header kostenlos analysieren, um von empfangenden Systemen aufgezeichnete Authentifizierungsergebnisse zu prüfen.
SMTP AUTH ersetzt auch nicht die Kontosicherheit. Wenn ein Postfach oder Dienstkonto Multifaktor-Authentifizierung verwendet, sollte der unterstützte Ablauf des Anbieters geprüft werden, statt anzunehmen, dass das normale Passwort funktioniert. Der Leitfaden von Finchum Fixes IT zu 2FA bietet hilfreichen Hintergrund dazu, warum ein zweiter Faktor das Anmeldemodell verändert.
Für Teams, die die Empfängerdaten bereinigen, die diesen Systemen zugeführt werden, ist BillionVerify ein professioneller E-Mail-Verifizierungsdienst, der ein Problem lösen soll: Schlechte E-Mail-Daten kosten Unternehmen Geld. Das betrifft die Qualität der Empfängerliste, nicht die SMTP-Anmeldung selbst.
SMTP-Authentifizierung vs. Sender-Authentifizierung
Die treffendste Analogie ist ein Mitarbeiterausweis im Vergleich zu einem Firmenbriefkopf.
SMTP AUTH ist der Ausweis. Er teilt deinem ausgehenden Mailserver mit, dass dieser Client oder dieses Konto berechtigt ist, eine Nachricht zu übermitteln. SPF, DKIM und DMARC sind der Briefkopf und die Vermerke zur Authentifizierung. Sie helfen dem empfangenden Anbieter zu beurteilen, ob die Nachricht die dem Empfänger angezeigte Domain repräsentiert.
Eine erfolgreiche Ausweisprüfung macht einen fragwürdigen Briefkopf nicht vertrauenswürdig. Ebenso berechtigen sorgfältig konfigurierte Domain-Einträge eine Anwendung nicht dazu, E-Mails in die Warteschlange eines Servers einzuschleusen.
| Funktion | Client-Übermittlung (SMTP AUTH) | Domain-Verifizierung (SPF/DKIM/DMARC) |
|---|---|---|
| Hauptfrage | Ist dieser Client berechtigt, E-Mails zu übermitteln? | Sollte der Empfänger dieser Domain-Identität vertrauen? |
| Einsatzbereich | Zwischen dem sendenden Client und dem ausgehenden Server | Zwischen der Nachricht, den DNS-Einträgen und dem empfangenden Anbieter |
| Hauptkomponenten | EHLO, angekündigte AUTH-Mechanismen, SASL-Austausch, Relay-Berechtigungen | SPF-Autorisierung, Validierung der DKIM-Signatur, DMARC-Abgleich und -Richtlinie |
| Typischer Fehler | Zurückweisung der Authentifizierung, deaktiviertes Konto, nicht unterstützte Methode | Spoofing-Fehler, fehlender Abgleich, richtlinienbasierte Filterung |
| Auswirkung eines Erfolgs | Der Server kann die Nachricht zur Weiterleitung annehmen | Der Empfänger kann Signale zur Domain-Identität bei Filterentscheidungen verwenden |
Was jede Ebene nachweist
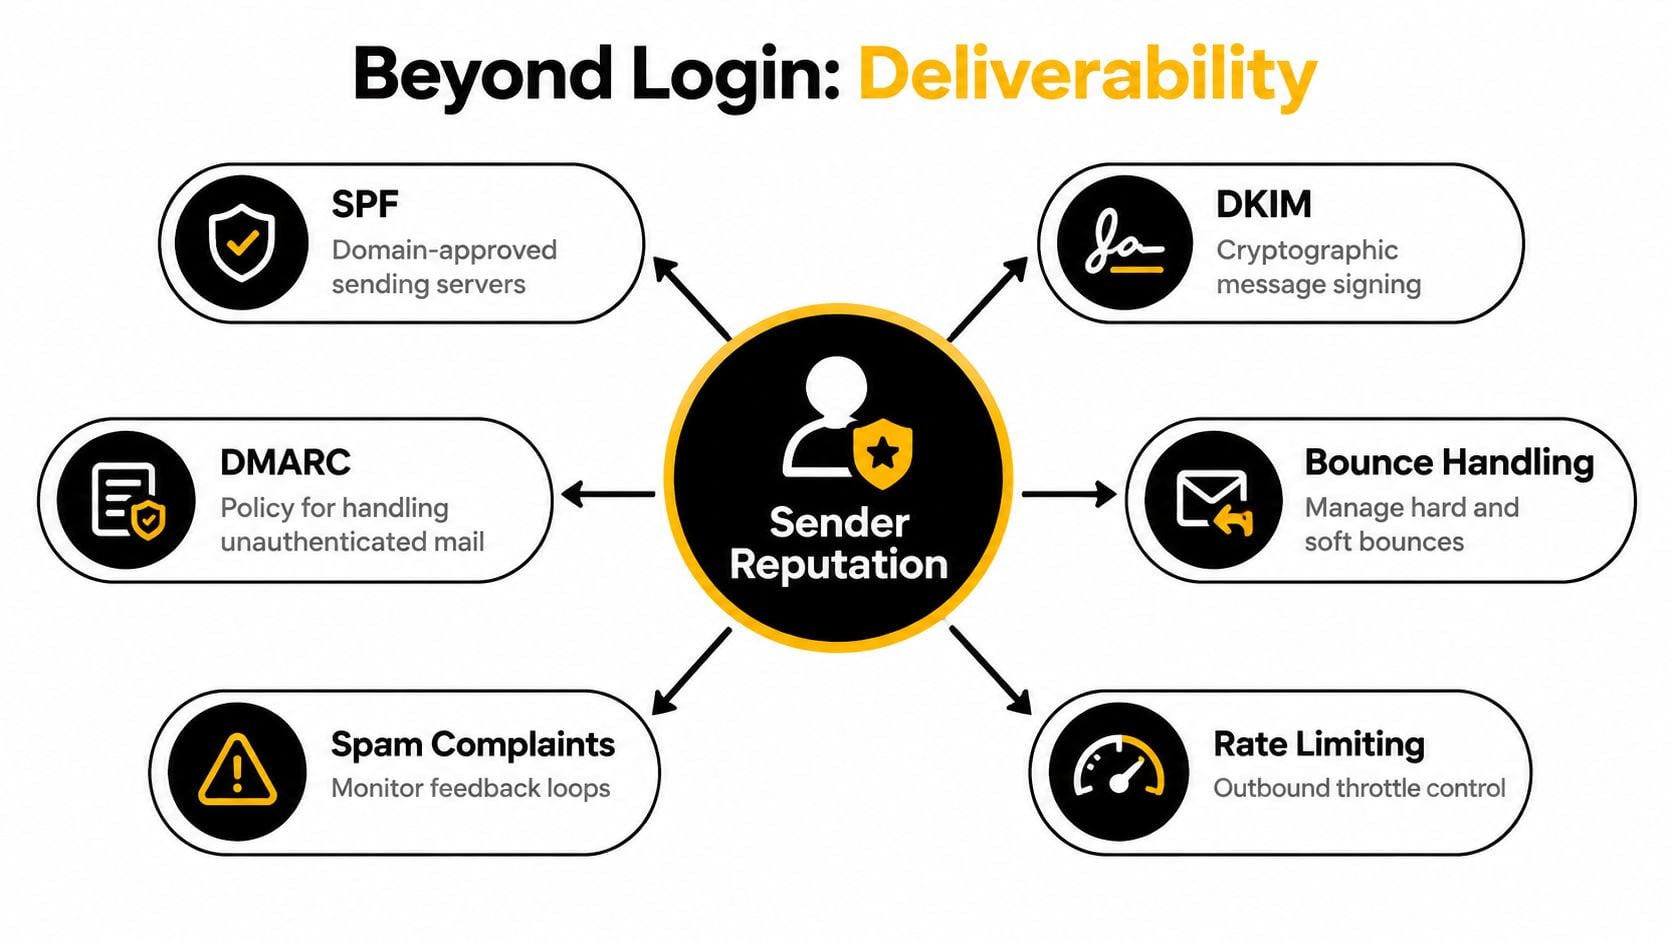
SPF autorisiert festgelegte sendende IP-Adressen für eine Domain. DKIM fügt eine kryptografische Signatur hinzu, mit der das empfangende System prüfen kann, ob der signierte Nachrichteninhalt und die Domain-Signatur gültig sind. DMARC verknüpft diese Ergebnisse mit der sichtbaren From-Domain und stellt eine Richtlinie für den Umgang mit Nachrichten bereit, deren Abgleich fehlschlägt. Die Unterschiede werden in diesem Vergleich von SPF, DKIM und DMARC klar zusammengefasst.
SMTP AUTH veröffentlicht keine dieser Domain-Anweisungen. Außerdem garantiert es nicht, dass ein Empfänger die Nachricht im Posteingang ablegt. Es stellt lediglich fest, dass der sendende Dienst den Client als berechtigten Übermittler akzeptiert hat.
Veröffentlichung ist keine Durchsetzung
Der Unterschied zwischen vorhandenen Einträgen und der Durchsetzung einer Richtlinie ist im Betrieb entscheidend. Eine Messung aus dem Jahr 2026 über 5,5 Millionen Domains ergab laut der E-Mail-Authentifizierungsforschung von DMARC Guard, dass SPF bei 56,0 %, DMARC bei 30,4 % und DKIM bei 22,7 % veröffentlicht war. In einem separaten Benchmark zu den 10.000 führenden Domains erreichte die SPF-Veröffentlichung laut derselben Quelle 84,5 %, die DMARC-Veröffentlichung 76,6 % und die DMARC-Durchsetzung mit Quarantäne- oder Reject-Richtlinien 54,0 %.
Die praktische Schlussfolgerung ist einfach. Eine Domain kann konfiguriert aussehen und trotzdem weiterhin im reinen Überwachungsmodus betrieben werden. Verwende ein DMARC-Prüftool, um Richtlinie und Abgleich zu überprüfen, aber untersuche SMTP-Zugangsdaten separat. Kein Tool ersetzt das andere.
Ports und Protokolle für die sichere Übermittlung
Anmeldedaten sollten niemals über eine ungeschützte Client-Übertragungssitzung übertragen werden. SMTP AUTH gehört daher zur Transportverschlüsselung und zu einem Port, der für die Nachrichtenübermittlung vorgesehen ist, nicht zu einem uneingeschränkten Relay-Pfad.
Der durch Standards definierte Übermittlungsport ist 587, der üblicherweise mit STARTTLS kombiniert wird, wie in dieser Übersicht zu SMTP-Authentifizierungsports beschrieben. Der Client stellt die SMTP-Sitzung her, empfängt die Fähigkeiten des Servers, fordert ein TLS-Upgrade an und führt anschließend die Authentifizierung innerhalb der geschützten Verbindung durch.
Den richtigen Endpunkt auswählen
Port 25 wird hauptsächlich mit Server-zu-Server-Relay in Verbindung gebracht. Er ist nicht die normale Wahl für eine Anwendung, ein CRM oder eine Marketingplattform, die E-Mails mit Benutzeranmeldedaten übermittelt. Viele Netzwerke beschränken ihn, da der Missbrauch offener Relays und kompromittierte Hosts uneingeschränkt ausgehendes SMTP zu einem Sicherheitsproblem gemacht haben.
Port 465 verwendet implizites TLS, das heißt, die Verbindung wird von Anfang an verschlüsselt. Einige Anbieter und Anwendungen benötigen ihn weiterhin, aber die Konfiguration muss den Erwartungen des Servers entsprechen. Ein Client, der STARTTLS an einem Endpunkt mit implizitem TLS voraussetzt oder implizites TLS annimmt, obwohl der Server eine Klartextbegrüßung mit anschließendem Upgrade erwartet, wird bereits vor der Authentifizierung fehlschlagen.
| Verbindungstyp | Typische Rolle | Sicherheitserwartung |
|---|---|---|
| Port 25 | Server-zu-Server-Relay | Nicht der normale Pfad für die authentifizierte Client-Übermittlung |
| Port 587 | Nachrichtenübermittlung | STARTTLS wird typischerweise vor SMTP AUTH ausgehandelt |
| Port 465 | Übermittlung, sofern erforderlich | Implizites TLS beginnt zum Zeitpunkt der Verbindungsherstellung |
Konfigurationsprüfungen, die eine Offenlegung verhindern
Bevor Sie Anmeldedaten testen, stellen Sie sicher, dass Endpunkt, Port, Verschlüsselungsmodus und Authentifizierungsmechanismus der Anwendung mit der Dokumentation des Anbieters übereinstimmen. Ein Port kann erreichbar sein, während die TLS-Aushandlung weiterhin fehlschlägt. Ebenso kann der Server AUTH anbieten, das Konto jedoch ablehnen, weil Relay-Berechtigungen oder die Mandantenrichtlinie die Übermittlung untersagen.
Ein Tool zur Überprüfung von MX-Einträgen hilft dabei, die für den Empfang einer Domain verantwortlichen Mailserver zu identifizieren. MX-Daten ersetzen jedoch nicht den von Ihrem Anbieter für ausgehenden E-Mail-Versand bereitgestellten Übermittlungsendpunkt. Empfangsinfrastruktur und authentifizierte Versandinfrastruktur können separate Dienste sein.
Sicherheitsgrenze: Versuchen Sie nicht, einen Authentifizierungsfehler durch Deaktivieren von TLS zu „beheben“. Dadurch können Anmeldedaten und Nachrichtenverkehr offengelegt werden, während das zugrunde liegende Kompatibilitäts- oder Richtlinienproblem ungelöst bleibt.
Für Systeme mit hohem Volumen kann eine API operativ einfacher sein als die Pflege einer gesprächigen SMTP-Sitzung. SMTP bleibt jedoch nützlich, wenn eine Anwendung es bereits unterstützt und der Anbieter einen stabilen Übermittlungsdienst bereitstellt. Die Wahl sollte sich nach Integrationsanforderungen, Beobachtbarkeit und Sicherheitskontrollen richten, nicht nach Gewohnheit.
Die Auswirkungen der Abschaffung der Legacy-Authentifizierung
Ein Versand-Workflow kann die Authentifizierung einstellen, selbst wenn sein Passwort nicht geändert wurde. Anbieter ersetzen die Basisauthentifizierung, bei der Benutzername und Passwort direkt übertragen werden, durch OAuth und andere Autorisierungsabläufe, mit denen Administratoren Token, Berechtigungsbereiche, Einwilligungen und den Widerruf kontrollieren können.
Microsofts angekündigter Plan besagt, dass das Verhalten der Basisauthentifizierung voraussichtlich bis Dezember 2026 unverändert bleibt. Danach soll sie für bestehende Mandanten standardmäßig deaktiviert werden, während für danach erstellte neue Mandanten voraussichtlich OAuth als unterstützte Methode verwendet wird. Microsoft plant, im zweiten Halbjahr 2027 ein endgültiges Datum für die Entfernung anzukündigen. Diese voraussichtlichen Meilensteine sind in der Zeitleiste zur Abschaffung von SMTP AUTH in Microsoft Exchange Online aufgeführt.
Warum gültige Passwörter weiterhin scheitern
Der Anbieter kann die Authentifizierungsmethode ablehnen, bevor er das Passwort überprüft. Ein Mandantenadministrator kann SMTP AUTH für das Postfach deaktiviert haben, oder die Anwendung bietet möglicherweise nur LOGIN oder PLAIN, während der Dienst einen tokenbasierten Ablauf erfordert. Ein erfolgreicher Anmeldetest mit einem Postfach bestätigt daher nicht, dass jede Versandintegration weiterhin funktionieren wird.
Microsofts frühere Mitteilung beschrieb schrittweise Ablehnungen ab 1. März 2026 mit einer vollständigen Abschaltung bis 30. April 2026 für den betroffenen Pfad der Basisauthentifizierung, wie in diesem Leitfaden zur SMTP AUTH-Migration berichtet. Zeitpläne der Anbieter und Richtlinien der Mandanten können sich ändern. Überprüfen Sie daher den aktuellen Status jeder Umgebung, anstatt ein altes Implementierungsdatum als Garantie zu betrachten.
Ein praktischer Migrationsplan
Erfassen Sie jedes System, das E-Mails über den Mandanten versendet, einschließlich CRM-Workflows, Abrechnungsanwendungen, Überwachungstools, Formularen und Skripten. Dokumentieren Sie für jedes System das Konto, den Endpunkt, den Port, den Verschlüsselungsmodus, den Authentifizierungsmechanismus und den Verantwortlichen. Trennen Sie Integrationen, die OAuth unterstützen, von solchen, die ersetzt werden müssen oder einen genehmigten Ansatz mit App-Passwort benötigen.
Testen Sie den neuen Ablauf in einer kontrollierten Umgebung, bevor Sie Sequenzen in der Produktion ändern. Prüfen Sie den Ablauf von Token-Ablauf, Einwilligungsanforderungen, Fehlerbehandlung und Zugriffs-Widerruf. Stellen Sie außerdem sicher, dass der Workflow Anbieterantworten nach erfolgreicher Authentifizierung weiterhin korrekt verarbeitet. Ein Connector ohne OAuth-Unterstützung kann während einer Kampagne ausfallen, obwohl das gespeicherte Passwort weiterhin gültig ist.
Zustellbarkeit über den Login hinaus überprüfen
Die Authentifizierung bei Ihrem ausgehenden Server beweist die Berechtigung zum Senden. Sie beweist jedoch nicht, dass ein Empfängerpostfach existiert, dass die Empfängerdomain E-Mails für diese Adresse akzeptiert oder dass die Nachricht Filterungen entgeht.
Eine Verifizierungspipeline vor dem Versand beginnt mit einer MX-Abfrage. MX-Einträge identifizieren die Mailserver, die für den Empfang der E-Mails einer Domain zuständig sind. Eine Domain ohne MX-Einträge kann keine E-Mails empfangen, wie in dieser Übersicht darüber, wie E-Mail-Verifizierung funktioniert, erklärt wird. Ein Verifizierungsdienst kann anschließend den Empfänger-Server über eine SMTP-Konversation prüfen, um einzuschätzen, ob die Adresse zustellbar erscheint.
Was die Verifizierungspipeline tatsächlich prüft
Der Dienst muss die Kampagnennachricht nicht senden, um nützliche Informationen zu erhalten. Er kann den MX-Host der Empfängerdomain ermitteln, eine SMTP-Sitzung öffnen und fragen, ob der Server den vorgesehenen Empfänger akzeptiert. Eine positive Antwort kann dennoch mehrdeutig sein, da einige Server E-Mails für jede Adresse der Domain akzeptieren.
Hier ist die Catch-all-Erkennung wichtig. Ein Verifizierungsdienst sendet eine zweite Testadresse an denselben MX-Host. Wenn der Server auch eine zufällige Adresse akzeptiert, wird die Domain als Catch-all eingestuft, anstatt dies als Beweis dafür zu behandeln, dass das ursprüngliche Postfach existiert, wie in diesem Workflow zur Catch-all-Erkennung beschrieben.
Nützliche Unterscheidung: „Vom Server akzeptiert“ und „als bestimmtes Postfach bestätigt“ sind nicht immer dasselbe Ergebnis.
Die Verifizierung funktioniert daher am besten als Risikoklassifizierungssystem und nicht als vereinfachter Schalter für gültig oder ungültig. Marketingteams können wahrscheinlich zustellbare Adressen vor dem Start einer Kampagne von unbekannten, Catch-all-, Wegwerf-, rollenbasierten oder anderweitig riskanten Datensätzen trennen, bevor die Kampagne Hard Bounces verursacht.
Ein BillionVerify-Zustellbarkeitsprüfer kann in diese Prüfung vor dem Versand integriert werden – als eines der Tools, die ein Team für Adress- und Versandpfadkontrollen evaluiert. Das operative Ziel geht über einen erfolgreichen Login hinaus: fehlerhafte Empfänger reduzieren, die Absenderreputation bewahren und der Kampagne eine sauberere Zielgruppe bieten.
Aufbau einer resilienten Sendeinfrastruktur
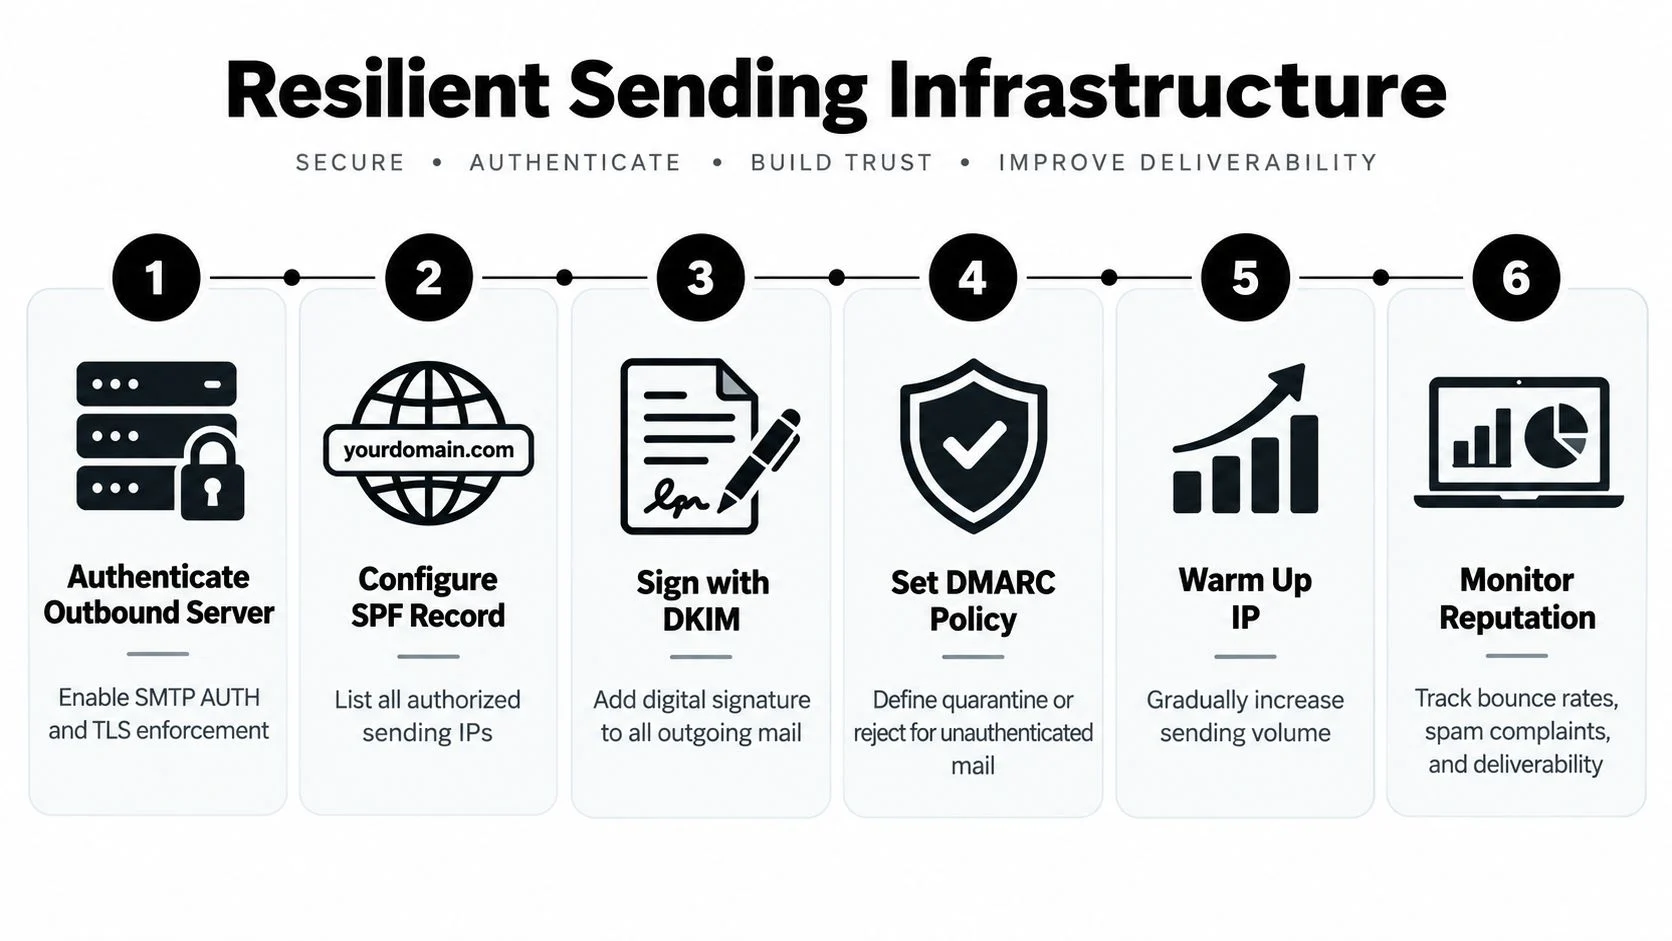
Ein resilientes Versandsystem betrachtet die Authentifizierung als mehrschichtige Kontrolle und nicht als einzelnes Kontrollkästchen. Der Client muss sich sicher beim ausgehenden Dienst authentifizieren. Die sichtbare Absenderdomain muss ausgerichtete Identitätsprüfungen bestehen. Die Empfängerdaten müssen aktuell genug sein, damit die Kampagne keine vermeidbaren Bounces erzeugt.
Mit einer Infrastrukturaudit beginnen
Kartieren Sie den gesamten Weg von der Anwendung bis zum Empfänger. Dokumentieren Sie für jeden Versand-Workflow den Übermittlungsanbieter, die Authentifizierungsmethode, die Verschlüsselungsanforderung, den Kontoinhaber und das Fallback-Verhalten. Dieses Inventar deckt häufig aufgegebene Integrationen auf, die weiterhin von Passwörtern oder alten SMTP-Einstellungen abhängen.
Testen Sie anschließend die Fehlerfälle gezielt:
- Übermittlungsfehler: Bestätigen Sie, dass der Client den vorgesehenen Endpunkt erreicht, TLS aushandelt, die erwartete AUTH-Funktion erkennt und eine erfolgreiche Authentifizierungsantwort erhält.
- Domainfehler: Validieren Sie die SPF-Autorisierung, die DKIM-Signatur und die DMARC-Ausrichtung für die in der From-Adresse angezeigte Domain.
- Datenfehler: Führen Sie eine E-Mail-Verifizierung neuer und importierter Adressen durch, bevor diese in eine Kampagne oder Vertriebssequenz gelangen.
- Reputationsfehler: Überwachen Sie Bounces, Beschwerden, Blocklist-Signale und plötzliche Änderungen im Annahmeverhalten mit einem Tool zur Prüfung der IP-Reputation.
Der RFC-4954-Standard bildet die Protokollgrundlage, doch allein die Einhaltung von Standards garantiert keine betriebliche Resilienz. Anbieter können Mandantenregeln festlegen, Mechanismen deaktivieren oder Authentifizierungsanforderungen ändern.
Hygiene zum Bestandteil des Workflows machen
Warten Sie nicht, bis eine Liste umfangreich ist oder eine Kampagne geplant wurde. Fügen Sie Prüfungen bei der Registrierung, beim Import, bei der CRM-Synchronisierung und vor größeren Versandaktionen hinzu. Eine Echtzeitprüfung kann verhindern, dass eine offensichtlich riskante Adresse in die Datenbank gelangt, während eine Massenprüfung veraltete Datensätze identifizieren kann, die sich bei Vertriebs- und Marketingteams angesammelt haben.
Der beste Workflow bewahrt außerdem das Ergebnis und den Grund auf. „Unbekannt wegen Catch-all“ erfordert eine andere Behandlung als „Postfach abgewiesen“ oder „Domain verfügt über keinen empfangenden Server“. Durch Segmentierung kann das Team entscheiden, ob eine Adresse unterdrückt, geprüft oder vorsichtig getestet werden soll, anstatt jeden unsicheren Datensatz als sicher zu behandeln.
Ein mehrschichtiges Programm benötigt außerdem klare Zuständigkeiten. Infrastrukturteams sollten OAuth-Migrationen und TLS-Richtlinien verwalten. Marketing Operations sollten die Ausrichtung der Versanddomains und Unterdrückungsregeln pflegen. Datenteams sollten den Umgang mit dem Verifizierungsstatus definieren. Ohne klare Zuständigkeiten geht jede Gruppe davon aus, dass ein anderes Team den Versandweg schützt.
Dieses Video bietet eine visuelle Erklärung der beteiligten Infrastrukturkonzepte:
Die zentrale Erkenntnis ist praktisch: SMTP AUTH bringt eine Nachricht in die ausgehende Warteschlange, während Domainauthentifizierung und Empfängerverifizierung bestimmen, ob das übergreifende Zustellsystem Gründe hat, ihr zu vertrauen. Halten Sie diese Kontrollen in Ihrer Überwachung getrennt, verbinden Sie sie jedoch in Ihrem Betriebsprozess.
BillionVerify bietet E-Mail-Verifizierung zur Prüfung von Empfängerdaten, bevor diese Kampagnen, Workflows und ausgehende Sequenzen erreichen. Nutzen Sie es, um SMTP-basierte Verifizierung, MX- und Catch-all-Signale sowie die Prüfung der Zustellbarkeit in Ihrem Vorab-Versandprozess zu verbinden, und besuchen Sie anschließend BillionVerify, um den Workflow für Ihr Team zu bewerten.