


Anda telah menyemak rekod SPF dan DKIM, mengesahkan bahawa domain penghantaran kelihatan bersih, lalu melancarkan kempen. Kemudian aplikasi mengembalikan ralat pengesahan sebelum mesej pertama meninggalkan sistem anda. Konfigurasi DNS tidak semestinya salah. Aplikasi penghantaran anda mungkin gagal melakukan log masuk klien yang diperlukan oleh pelayan SMTP keluar.
Perbezaan itu menjawab persoalan praktikal di sebalik apakah pengesahan SMTP. SMTP AUTH membuktikan bahawa klien, aplikasi atau pengguna dibenarkan menghantar mel melalui pelayan. SPF, DKIM dan DMARC menangani masalah identiti yang berbeza, iaitu sama ada penyedia penerima patut mempercayai domain yang dikaitkan dengan mesej tersebut. Kebolehsampaian yang boleh dipercayai bergantung pada kedua-dua lapisan ini, di samping kebersihan senarai yang teliti sebelum penghantaran.
Penjaga Gerbang Tersembunyi Penghantaran E-mel
Pasukan pemasaran boleh menghabiskan berhari-hari menyemak reputasi penghantar, penjajaran domain dan kandungan mesej, hanya untuk mendapati bahawa CRM mereka tidak dapat mengesahkan identiti kepada pelayan mel keluar. Kempen itu tidak pernah sampai ke infrastruktur penerima kerana pelayan penyerahan menolak sambungan terlebih dahulu.
Itulah peranan pengesahan SMTP. Ia ialah penjaga gerbang antara aplikasi dengan pelayan mel yang menerima mesej keluar. Klien mengenal pasti mekanisme pengesahan, melengkapkan pertukaran dengan pelayan dan menerima kebenaran untuk menyerahkan mel. Tanpa kebenaran itu, mesej yang ditulis dengan betul dan rekod domain yang diterbitkan dengan betul masih belum bermakna.
Dua pemeriksaan identiti, bukan satu
Penghantaran e-mel melibatkan dua persoalan berasingan:
- Bolehkah klien ini menyerahkan mel melalui pelayan ini?
- Patutkah penerima mempercayai identiti penghantar yang diwakili oleh mesej ini?
SMTP AUTH menjawab persoalan pertama. SPF, DKIM dan DMARC menjawab persoalan kedua. CRM mungkin mempunyai kelayakan yang sah tetapi menghantar daripada domain yang tidak mempunyai rekod pengesahan yang sejajar. Sebaliknya, domain boleh menerbitkan rekod yang kukuh sementara aplikasi menggunakan kata laluan yang telah tamat tempoh, kaedah yang dinyahdayakan atau pelayan yang enggan menyampaikan mel untuk akaun tersebut.
Peraturan operasi: Nyahpepijat laluan penghantaran mengikut turutan. Mula-mula sahkan bahawa klien boleh mewujudkan sesi penyerahan yang selamat dan disahkan. Kemudian sahkan pengesahan pada peringkat domain serta dasar di pihak penerima.
Standard di sebalik SMTP AUTH ialah RFC 4954, yang memformalkan pengesahan SMTP sebagai sambungan perkhidmatan yang dibina berdasarkan SASL. Ia membolehkan pelayan mengiklankan mekanisme yang disokong dan klien memilih salah satu daripadanya tanpa mengubah arahan teras pemindahan mesej SMTP. Reka bentuk itu masih menjadi asas penyerahan yang disahkan dalam sistem mel perusahaan dan platform penghantaran.
Mengapa pemasar menghadapi kegagalan ini
Ralat ini sering muncul selepas perubahan infrastruktur, bukannya selepas perubahan salinan atau penyasaran. Penyedia mungkin menyahdayakan kaedah pengesahan legasi. Pentadbir mungkin mematikan SMTP AUTH untuk sesuatu akaun. Dasar keselamatan mungkin memerlukan penyerahan yang disulitkan. Tembok api mungkin membenarkan trafik antara pelayan sambil menyekat port yang digunakan oleh aplikasi pemasaran.
Inilah sebabnya “kata laluan itu betul” bukan diagnosis yang mencukupi. Pelayan mungkin menolak kaedah pengesahan, keselamatan sambungan, kebenaran penyampaian akaun atau konfigurasi klien penghantaran. Anggap SMTP AUTH sebagai kawalan pada peringkat protokol, bukan medan borang.
Memahami Jabat Tangan SMTP AUTH
SMTP AUTH ialah pertukaran yang dirundingkan. Klien tidak menghantar nama pengguna dan berharap pelayan menerimanya. Pelayan terlebih dahulu mengenal pasti perkara yang disokongnya, kemudian klien memilih mekanisme yang serasi dan memulakan urutan pengesahan.
Urutan protokol
Pertukaran ini biasanya mengikut urutan berikut:
- Klien membuka sambungan. Untuk penghantaran yang disahkan, aplikasi biasanya bersambung melalui perkhidmatan penghantaran khusus dan merundingkan keselamatan pengangkutan sebelum kelayakan didedahkan.
- Klien menghantar EHLO. Salam lanjutan ini memberitahu pelayan ciri SMTP yang difahami oleh klien.
- Pelayan mengiklankan keupayaan. Respons boleh merangkumi baris
250-AUTHyang menyenaraikan mekanisme SASL yang disokong. Klien mesti memilih salah satu yang ditawarkan oleh pelayan. - Klien menghantar AUTH. Perintah ini mengambil mekanisme yang dipilih sebagai parameter pertamanya, seperti yang ditakrifkan dalam spesifikasi perintah AUTH RFC 4954.
- Kedua-dua pihak melengkapkan pertukaran. Bergantung pada mekanisme, pelayan mungkin mengeluarkan cabaran dan klien membalas dengan data pengesahan yang diperlukan. Pengekodan Base64 boleh mewakili kelayakan semasa pertukaran, tetapi pengekodan bukan penyulitan. TLS mesti melindungi sesi.
- Pelayan menerima atau menolak sesi. Pengesahan yang berjaya biasanya mengembalikan
235. Percubaan yang gagal biasanya mengembalikan535, walaupun butiran diagnostik berbeza mengikut penyedia.
Perkara penting ialah SMTP AUTH berlaku sebelum klien menghantar sampul dan kandungan mesej. Selepas pengesahan, aplikasi boleh meneruskan dengan perintah seperti MAIL FROM, RCPT TO, dan DATA, tertakluk pada kawalan geganti dan dasar pelayan.
Perkara yang diberitahu oleh respons
Keupayaan AUTH yang tiada boleh menunjukkan bahawa klien bersambung ke perkhidmatan yang salah, menggunakan port yang tidak disokong, atau menghubungi pelayan yang tidak menawarkan penghantaran disahkan. Respons 535 boleh mencerminkan kelayakan yang tidak sah, akaun yang disekat, kaedah pengesahan yang dilumpuhkan, atau penolakan penyedia terhadap tingkah laku log masuk lama.
Log aplikasi hendaklah merekodkan kod respons pelayan dan keadaan keselamatan yang dirundingkan, sambil mengelakkan kata laluan dan token. Semasa menyiasat mesej yang diterima tetapi kemudiannya ditapis, pasukan juga boleh menganalisis pengepala email secara percuma untuk memeriksa hasil pengesahan yang direkodkan oleh sistem penerima.
SMTP AUTH juga tidak menggantikan keselamatan akaun. Jika peti mel atau akaun perkhidmatan menggunakan pengesahan berbilang faktor, semak aliran yang disokong oleh penyedia dan jangan menganggap kata laluan biasa akan berfungsi. Panduan Finchum Fixes IT tentang 2FA menyediakan latar belakang berguna tentang sebab faktor kedua mengubah model log masuk.
Bagi pasukan yang membersihkan data penerima yang membekalkan sistem ini, BillionVerify ialah perkhidmatan pengesahan email profesional yang dibina untuk menyelesaikan satu masalah: data email yang buruk menyebabkan perniagaan menanggung kos. Perkhidmatan ini menangani kualiti senarai alamat, bukan log masuk SMTP itu sendiri.
Pengesahan SMTP berbanding Pengesahan Pengirim
Analogi yang paling mudah ialah lencana pekerja berbanding kepala surat syarikat.
SMTP AUTH ialah lencana tersebut. Ia memberitahu pelayan mel keluar anda bahawa klien atau akaun ini mempunyai kebenaran untuk menghantar mesej. SPF, DKIM dan DMARC ialah kepala surat serta tanda pengesahan. Ia membantu penyedia penerima menilai sama ada mesej tersebut mewakili domain yang dipaparkan kepada penerima.
Pemeriksaan lencana yang berjaya tidak menjadikan kepala surat yang meragukan boleh dipercayai. Begitu juga, rekod domain yang lengkap tidak membenarkan aplikasi memasukkan mel ke dalam baris gilir pelayan.
| Ciri | Penyerahan Klien (SMTP AUTH) | Pengesahan Domain (SPF/DKIM/DMARC) |
|---|---|---|
| Soalan utama | Adakah klien ini dibenarkan menghantar mel? | Patutkah penerima mempercayai identiti domain ini? |
| Tempat ia beroperasi | Antara klien penghantar dan pelayan keluar | Antara mesej, rekod DNS dan penyedia penerima |
| Komponen utama | EHLO, mekanisme AUTH yang diiklankan, pertukaran SASL, kebenaran geganti | Kebenaran SPF, pengesahan tandatangan DKIM, penjajaran dan dasar DMARC |
| Kegagalan biasa | Penolakan pengesahan, akaun dilumpuhkan, kaedah tidak disokong | Kegagalan pemalsuan, ketidakjajaran, penapisan berasaskan dasar |
| Kesan kejayaan | Pelayan mungkin menerima mesej untuk penghantaran seterusnya | Penerima boleh menggunakan isyarat identiti domain dalam keputusan penapisan |
Perkara yang dibuktikan oleh setiap lapisan
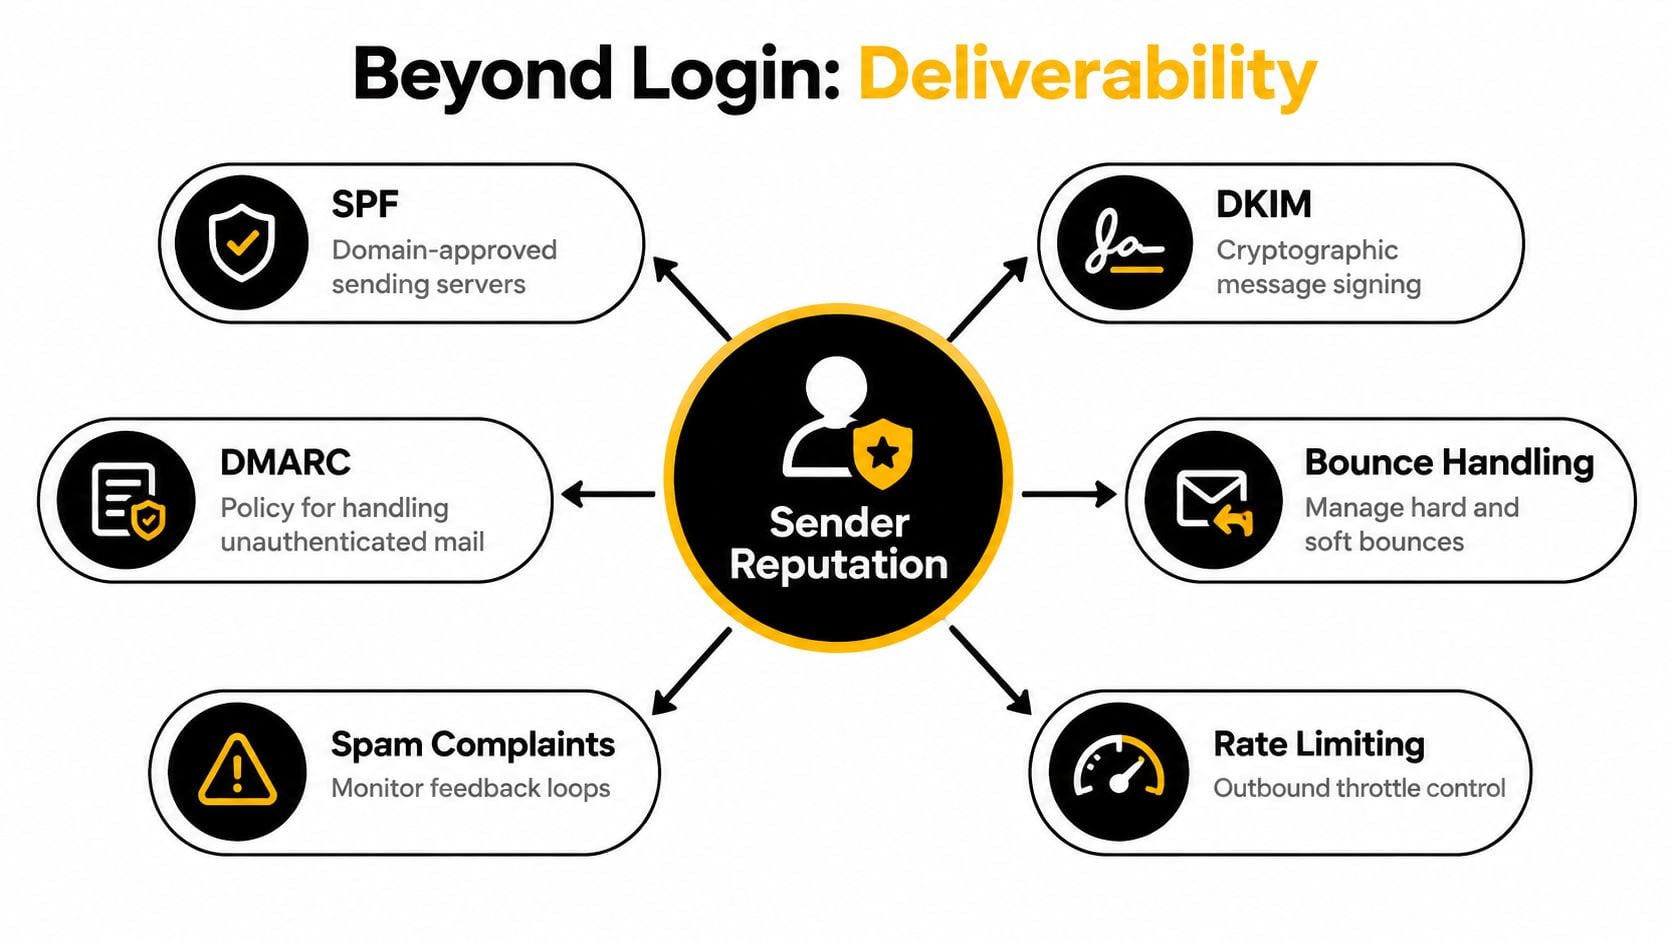
SPF membenarkan alamat IP penghantar yang ditetapkan untuk sesuatu domain. DKIM melampirkan tandatangan kriptografi yang membolehkan sistem penerima menyemak sama ada kandungan mesej yang ditandatangani dan tandatangan domain tersebut adalah sah. DMARC menghubungkan hasil tersebut dengan domain From yang kelihatan serta menyediakan dasar untuk mengendalikan mesej yang gagal penjajaran. Perbezaannya diringkaskan dengan jelas dalam perbandingan SPF, DKIM dan DMARC.
SMTP AUTH tidak menerbitkan mana-mana arahan domain tersebut. Ia juga tidak menjamin bahawa penerima akan meletakkan mesej dalam peti masuk. Ia hanya menetapkan bahawa perkhidmatan penghantar menerima klien sebagai penghantar yang dibenarkan.
Penerbitan bukan penguatkuasaan
Perbezaan antara mempunyai rekod dan menguatkuasakan dasar penting dari segi operasi. Pengukuran pada tahun 2026 merentasi 5.5 juta domain mendapati SPF diterbitkan oleh 56.0%, DMARC oleh 30.4%, dan DKIM oleh 22.7%, menurut penyelidikan pengesahan e-mel DMARC Guard. Dalam penanda aras berasingan yang meliputi 10,000 domain teratas, penerbitan SPF mencapai 84.5%, penerbitan DMARC 76.6%, dan penguatkuasaan DMARC dengan dasar kuarantin atau tolak 54.0%, daripada sumber yang sama.
Pengajaran praktikalnya mudah. Sesuatu domain boleh kelihatan telah dikonfigurasikan walaupun masih beroperasi dalam mod pemantauan sahaja. Gunakan alat pemeriksa DMARC untuk memeriksa dasar dan penjajaran, tetapi selesaikan masalah kelayakan SMTP secara berasingan. Tiada alat yang menggantikan alat yang lain.
Port dan Protokol untuk Penghantaran Selamat
Kredensial tidak sepatutnya dihantar melalui sesi penghantaran klien yang tidak dilindungi. Oleh itu, SMTP AUTH perlu digunakan bersama penyulitan pengangkutan dan port yang dikhaskan untuk penghantaran mesej, bukannya laluan relay tanpa sekatan.
Port penghantaran yang ditakrifkan oleh piawaian ialah 587, yang biasanya dipasangkan dengan STARTTLS, seperti yang diterangkan dalam gambaran keseluruhan port pengesahan SMTP. Klien mewujudkan sesi SMTP, menerima keupayaan pelayan, meminta peningkatan TLS, kemudian menjalankan pengesahan dalam sambungan yang dilindungi.
Memilih endpoint yang tepat
Port 25 biasanya dikaitkan dengan relay antara pelayan. Ia bukan pilihan biasa untuk aplikasi, CRM, atau platform pemasaran yang menghantar mel menggunakan kredensial pengguna. Banyak rangkaian menyekatnya kerana penyalahgunaan open relay dan hos yang telah terjejas menjadikan SMTP keluar tanpa sekatan sebagai masalah keselamatan.
Port 465 menggunakan TLS tersirat, bermakna sambungan disulitkan sejak awal. Sesetengah penyedia dan aplikasi masih memerlukannya, tetapi konfigurasi mesti sepadan dengan jangkaan pelayan. Klien yang menganggap STARTTLS pada endpoint TLS tersirat, atau menganggap TLS tersirat apabila pelayan menjangkakan sapaan teks biasa diikuti peningkatan, akan gagal sebelum pengesahan.
| Jenis sambungan | Peranan biasa | Jangkaan keselamatan |
|---|---|---|
| Port 25 | Relay antara pelayan | Bukan laluan penghantaran klien yang disahkan secara biasa |
| Port 587 | Penghantaran mesej | STARTTLS biasanya dirundingkan sebelum SMTP AUTH |
| Port 465 | Penghantaran apabila diperlukan | TLS tersirat bermula ketika sambungan dibuat |
Semakan konfigurasi yang mencegah pendedahan
Sebelum menguji kredensial, sahkan bahawa endpoint, port, mod penyulitan, dan mekanisme pengesahan aplikasi sepadan dengan dokumentasi penyedia. Sesuatu port boleh dicapai walaupun rundingan TLS masih gagal. Begitu juga, pelayan boleh mengiklankan AUTH tetapi menolak akaun tersebut kerana kebenaran relay atau dasar tenant melarang penghantaran.
Alat pengesahan rekod MX membantu mengenal pasti pelayan mel yang bertanggungjawab menerima domain, tetapi data MX bukan pengganti endpoint penghantaran yang disediakan oleh penyedia keluar anda. Infrastruktur penerimaan dan infrastruktur penghantaran yang disahkan boleh menjadi perkhidmatan yang berasingan.
Sempadan keselamatan: Jangan “membaiki” kegagalan pengesahan dengan melumpuhkan TLS. Tindakan itu mungkin mendedahkan kredensial dan trafik mesej, sementara masalah keserasian atau dasar yang mendasarinya masih tidak diselesaikan.
Bagi sistem volum tinggi, API mungkin lebih mudah diurus berbanding mengekalkan sesi SMTP yang banyak pertukaran, tetapi SMTP kekal berguna apabila aplikasi sudah menyokongnya dan penyedia menawarkan perkhidmatan penghantaran yang stabil. Pilihan tersebut harus berdasarkan keperluan integrasi, kebolehcerapan, dan kawalan keselamatan, bukannya kebiasaan.
Kesan Penamatan Pengesahan Asas
Aliran kerja penghantaran boleh berhenti melakukan pengesahan walaupun kata laluannya tidak berubah. Penyedia sedang menggantikan Pengesahan Asas, yang menghantar nama pengguna dan kata laluan secara terus, dengan OAuth serta aliran kebenaran lain yang membolehkan pentadbir mengawal token, skop, persetujuan dan pembatalan.
Pelan yang diumumkan Microsoft menyatakan bahawa tingkah laku SMTP AUTH Pengesahan Asas dijangka kekal tidak berubah sehingga Disember 2026. Selepas itu, ia dirancang untuk dilumpuhkan secara lalai bagi penyewa sedia ada, manakala penyewa baharu yang dibuat selepas tempoh tersebut dijangka menggunakan OAuth sebagai kaedah yang disokong. Microsoft merancang untuk mengumumkan tarikh penyingkiran akhir pada separuh kedua 2027. Pencapaian yang dijangka ini dinyatakan dalam garis masa penamatan SMTP AUTH Exchange Online Microsoft.
Mengapa kata laluan yang sah masih gagal
Penyedia mungkin menolak kaedah pengesahan sebelum menyemak kata laluan. Pentadbir penyewa juga mungkin telah melumpuhkan SMTP AUTH untuk peti mel tersebut, atau aplikasi itu mungkin hanya menawarkan LOGIN atau PLAIN sedangkan perkhidmatan memerlukan aliran berasaskan token. Oleh itu, ujian log masuk yang berjaya daripada satu peti mel tidak mengesahkan bahawa setiap integrasi penghantaran akan terus berfungsi.
Komunikasi terdahulu Microsoft menerangkan penolakan berperingkat yang bermula pada 1 Mac 2026, dengan penutupan penuh pada 30 April 2026, bagi laluan Pengesahan Asas yang terjejas, seperti yang dilaporkan dalam panduan migrasi SMTP AUTH ini. Jadual penyedia dan dasar penyewa boleh berubah, jadi sahkan status semasa setiap persekitaran dan jangan menganggap tarikh pelaksanaan lama sebagai jaminan.
Pelan migrasi praktikal
Buat inventori bagi setiap sistem yang menghantar mel melalui penyewa, termasuk aliran kerja CRM, aplikasi pengebilan, alat pemantauan, borang dan skrip. Untuk setiap sistem, rekodkan akaun, endpoint, port, mod penyulitan, mekanisme pengesahan dan pemiliknya. Asingkan integrasi yang menyokong OAuth daripada integrasi yang memerlukan penggantian atau pendekatan kata laluan aplikasi yang diluluskan.
Uji aliran baharu dalam persekitaran terkawal sebelum mengubah urutan pengeluaran. Semak tamat tempoh token, keperluan persetujuan, pengendalian ralat dan pembatalan akses. Sahkan juga bahawa aliran kerja masih mengendalikan respons penyedia dengan betul selepas pengesahan berjaya. Penyambung tanpa sokongan OAuth boleh gagal semasa kempen walaupun kata laluan yang disimpan masih sah.
Mengesahkan Kebolehsampaian Melangkaui Log Masuk
Pengesahan ke pelayan keluar anda membuktikan kuasa penghantaran. Ia tidak membuktikan bahawa peti mel penerima wujud, bahawa domain penerima menerima mel untuk alamat tersebut, atau bahawa mesej itu akan terlepas daripada penapisan.
Saluran paip pengesahan sebelum penghantaran bermula dengan carian MX. Rekod MX mengenal pasti pelayan mel yang bertanggungjawab menerima mel bagi sesuatu domain, dan domain tanpa rekod MX tidak boleh menerima mel, seperti yang diterangkan dalam gambaran keseluruhan tentang cara pengesahan e-mel berfungsi. Perkhidmatan pengesahan kemudiannya boleh menyiasat pelayan penerima menggunakan perbualan SMTP untuk menilai sama ada alamat tersebut kelihatan boleh dihantar.
Perkara yang sebenarnya diperiksa oleh saluran paip pengesahan
Perkhidmatan itu tidak perlu menghantar mesej kempen untuk mendapatkan maklumat berguna. Ia boleh mengenal pasti hos MX domain penerima, membuka sesi SMTP dan bertanya sama ada pelayan akan menerima penerima yang dimaksudkan. Respons positif masih boleh menimbulkan kekeliruan kerana sesetengah pelayan menerima mel untuk setiap alamat dalam domain tersebut.
Di sinilah pengesanan catch-all penting. Pengesah menghantar alamat ujian kedua ke hos MX yang sama. Jika pelayan turut menerima alamat rawak, domain itu diklasifikasikan sebagai catch-all, bukannya dianggap sebagai bukti bahawa peti mel asal wujud, seperti yang diterangkan dalam aliran kerja pengesanan catch-all ini.
Perbezaan berguna: “Diterima oleh pelayan” dan “disahkan sebagai peti mel tertentu” tidak semestinya memberikan hasil yang sama.
Oleh itu, pengesahan berfungsi paling baik sebagai sistem pengelasan risiko, bukannya suis mudah sah atau tidak sah. Operasi pemasaran boleh mengasingkan alamat yang berkemungkinan boleh dihantar daripada rekod yang tidak diketahui, catch-all, pakai buang, berasaskan peranan atau berisiko dengan cara lain sebelum kempen menghasilkan lantunan keras.
BillionVerify deliverability checker boleh dimasukkan ke dalam semakan sebelum penghantaran sebagai salah satu alat yang dinilai oleh pasukan untuk pemeriksaan alamat dan laluan penghantaran. Objektif operasi adalah lebih luas daripada kejayaan log masuk: kurangkan penerima yang tidak baik, kekalkan reputasi pengirim dan berikan kempen khalayak yang lebih bersih.
Membina Infrastruktur Penghantaran yang Berdaya Tahan
Sistem penghantaran yang berdaya tahan menganggap pengesahan sebagai kawalan berlapis, bukannya satu kotak pilihan sahaja. Klien mesti mengesahkan diri dengan selamat kepada perkhidmatan keluar. Domain penghantar yang dipaparkan mesti lulus semakan identiti yang selaras. Data penerima mestilah cukup terkini supaya kempen tidak menghasilkan lantunan yang boleh dielakkan.
Mulakan dengan audit infrastruktur
Petakan keseluruhan laluan daripada aplikasi kepada penerima. Bagi setiap aliran kerja penghantaran, dokumentasikan penyedia penyerahan, kaedah pengesahan, keperluan penyulitan, pemilik akaun, dan tingkah laku sandaran. Inventori ini biasanya mendedahkan integrasi terbiar yang masih bergantung pada kata laluan atau tetapan SMTP lama.
Kemudian uji mod kegagalan dengan sengaja:
- Kegagalan penyerahan: Sahkan bahawa klien mencapai titik akhir yang dimaksudkan, merundingkan TLS, melihat keupayaan AUTH yang dijangka, dan menerima respons pengesahan yang berjaya.
- Kegagalan domain: Sahkan kebenaran SPF, tandatangan DKIM, dan penjajaran DMARC bagi domain yang dipaparkan dalam alamat From.
- Kegagalan data: Sahkan alamat baharu dan alamat yang diimport sebelum alamat tersebut memasuki kempen atau urutan jualan.
- Kegagalan reputasi: Pantau lantunan, aduan, isyarat senarai sekatan, dan perubahan mendadak dalam tingkah laku penerimaan menggunakan alat pemeriksa reputasi IP.
Piawaian RFC 4954 menyediakan asas protokol, tetapi pematuhan piawaian semata-mata tidak menjamin daya tahan operasi. Penyedia boleh mengenakan peraturan penyewa, melumpuhkan mekanisme, atau mengubah keperluan pengesahan.
Jadikan kebersihan data sebahagian daripada aliran kerja
Jangan tunggu sehingga senarai menjadi besar atau kempen dijadualkan. Tambahkan pengesahan semasa pendaftaran, pengimportan, penyegerakan CRM, dan sebelum penghantaran utama. Semakan masa nyata boleh menghalang alamat yang jelas berisiko daripada memasuki pangkalan data, manakala semakan pukal boleh mengenal pasti rekod lapuk yang terkumpul oleh pasukan jualan dan pemasaran.
Aliran kerja terbaik juga mengekalkan hasil dan sebabnya. “Tidak diketahui kerana catch-all” memerlukan tindakan yang berbeza daripada “peti mel ditolak” atau “domain tiada pelayan penerima.” Segmentasi membolehkan pasukan memutuskan sama ada untuk menyekat, menyemak, atau menguji alamat dengan berhati-hati, bukannya menganggap setiap rekod yang tidak pasti sebagai selamat.
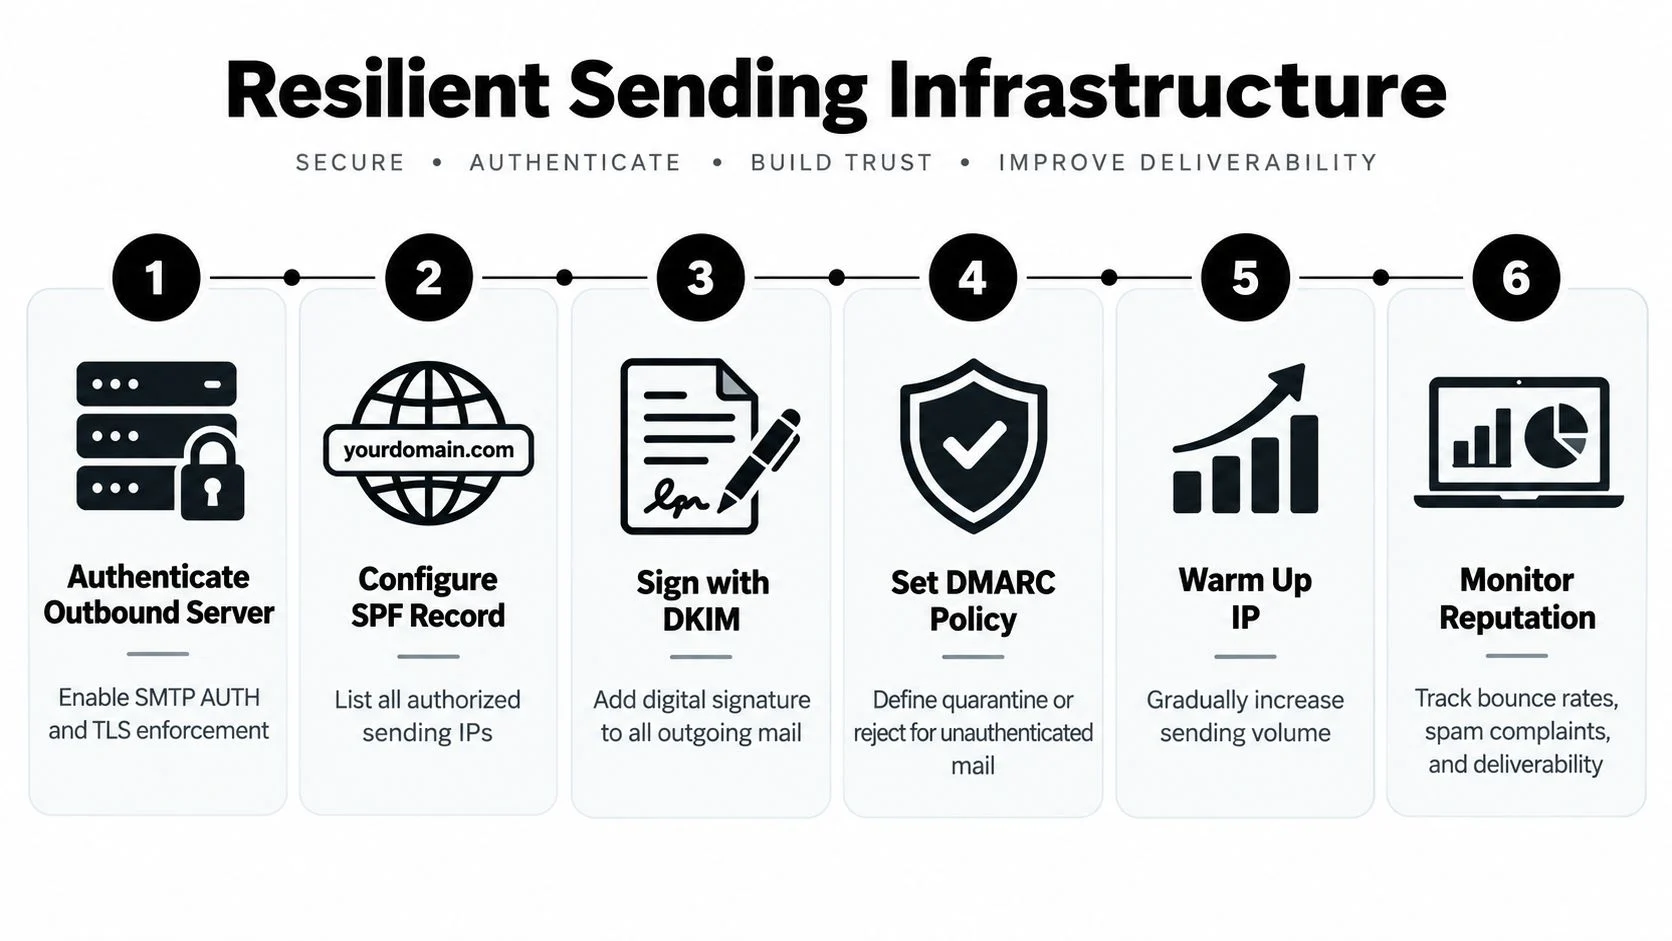
Program berlapis juga memerlukan pemilikan yang jelas. Pasukan infrastruktur harus mengurus migrasi OAuth dan dasar TLS. Operasi pemasaran harus mengekalkan penjajaran domain penghantaran dan peraturan penyekatan. Pasukan data harus mentakrifkan pengendalian status pengesahan. Tanpa pemilikan yang jelas, setiap kumpulan menganggap pasukan lain sedang melindungi laluan penghantaran.
Video ini menawarkan penjelasan visual tentang konsep infrastruktur yang terlibat:
Pengajaran utamanya adalah praktikal: SMTP AUTH memasukkan mesej ke dalam baris gilir keluar, manakala pengesahan domain dan pengesahan penerima menentukan sama ada sistem penghantaran yang lebih luas mempunyai sebab untuk mempercayainya. Pastikan kawalan ini berasingan dalam pemantauan anda, tetapi hubungkan semuanya dalam proses operasi anda.
BillionVerify menyediakan pengesahan emel untuk menyemak data penerima sebelum data tersebut mencapai kempen, aliran kerja, dan urutan keluar. Gunakannya untuk menghubungkan pengesahan peringkat SMTP, isyarat MX dan catch-all, serta semakan kebolehhantaran dalam proses prapenghantaran anda, kemudian lawati BillionVerify untuk menilai aliran kerja bagi pasukan anda.