


SPF と DKIM のレコードを確認し、送信ドメインに問題がないことを確認して、キャンペーンを開始しました。ところが、最初のメッセージがシステムから送信される前に、アプリケーションが認証エラーを返しました。DNS 設定が必ずしも間違っていたとは限りません。送信アプリケーションが、送信 SMTP サーバーで必要とされるクライアントログインに失敗した可能性があります。
この違いが、SMTP 認証とは何かという実務上の疑問に答えます。SMTP AUTH は、クライアント、アプリケーション、またはユーザーがサーバー経由でメールを送信する権限を持っていることを証明します。SPF、DKIM、DMARC は別のアイデンティティ問題、つまり受信プロバイダーがメッセージに関連付けられたドメインを信頼すべきかどうかに対処します。信頼性の高いメール到達率には、送信前の入念なリスト管理に加えて、両方の層が必要です。
メール配信の隠れた門番
マーケティングチームは送信者レピュテーション、ドメインの整合性、メッセージ内容の確認に何日も費やした末、CRMが送信メールサーバーで認証できないことに気づく場合があります。送信サーバーが最初に接続を拒否するため、キャンペーンは受信者側のインフラストラクチャに到達しません。
それがSMTP認証の役割です。SMTP認証は、アプリケーションと送信メッセージを受け付けるメールサーバーの間にある門番です。クライアントは認証メカニズムを特定し、サーバーとのやり取りを完了して、メール送信の許可を受け取ります。その許可がなければ、正しく作成されたメッセージや正しく公開されたドメインレコードも、まだ意味を持ちません。
1つではなく、2つの身元確認
メール配信では、別々の2つの問いが関係します。
- このクライアントは、このサーバー経由でメールを送信できるか?
- 受信者は、このメッセージが示す送信者の身元を信頼すべきか?
SMTP AUTHは最初の問いに対応します。SPF、DKIM、DMARCは2つ目の問いに対応します。CRMに有効な認証情報があっても、認証レコードが整合していないドメインから送信することがあります。逆に、ドメインが強固なレコードを公開していても、アプリケーションが期限切れのパスワードや無効化された方式を使用していたり、そのアカウントのリレーを拒否するサーバーを使っていたりする可能性があります。
運用上の原則: 送信経路は順番にデバッグします。まず、クライアントが安全で認証済みの送信セッションを確立できることを確認します。次に、ドメインレベルの認証と受信者側のポリシーを確認します。
SMTP AUTHの基盤となる標準はSASL上に構築されたサービス拡張としてSMTP認証を正式化したRFC 4954です。これにより、サーバーは対応するメカニズムを通知し、クライアントはSMTPの中核となるメッセージ転送コマンドを変更せずに、その中から1つを選択できます。この設計は現在も、エンタープライズメールシステムや送信プラットフォームにおける認証済み送信を支えています。
マーケターがこの障害に遭遇する理由
このエラーは、コピーやターゲティングの変更後ではなく、インフラストラクチャの変更後に現れることがよくあります。プロバイダーが従来型の認証方式を無効にする場合があります。管理者がアカウントのSMTP AUTHを無効にすることもあります。セキュリティポリシーによって、暗号化された送信が必須になる場合もあります。ファイアウォールがサーバー間のトラフィックを許可する一方で、マーケティングアプリケーションが使用するポートをブロックすることもあります。
そのため、「パスワードは正しい」というだけでは十分な診断になりません。サーバーは、認証方式、接続のセキュリティ、アカウントのリレー権限、または送信クライアントの設定を拒否している可能性があります。SMTP AUTHはフォームの入力項目ではなく、プロトコルレベルの制御として扱いましょう。
SMTP AUTHハンドシェイクを理解する
SMTP AUTHは、交渉によって行われる通信です。クライアントはユーザー名を送信して、サーバーが受け入れることを期待するわけではありません。まずサーバーが対応している内容を示し、次にクライアントが互換性のあるメカニズムを選択して、認証シーケンスを開始します。
プロトコルのシーケンス
通信は通常、次の順序で進みます。
- クライアントが接続を開きます。 認証付き送信では、通常、アプリケーションは指定された送信用サービスを介して接続し、認証情報が公開される前にトランスポートセキュリティを交渉します。
- クライアントがEHLOを送信します。 この拡張グリーティングによって、クライアントが理解できるSMTP機能をサーバーに伝えます。
- サーバーが機能を通知します。 応答には、対応するSASLメカニズムを一覧にした
250-AUTH行が含まれることがあります。クライアントは、サーバーが提供するものを選択しなければなりません。 - クライアントがAUTHを送信します。 このコマンドは、RFC 4954のAUTHコマンド仕様で定義されているとおり、選択したメカニズムを最初のパラメーターとして受け取ります。
- 双方が通信を完了します。 メカニズムによっては、サーバーがチャレンジを発行し、クライアントが必要な認証データで応答します。通信中、認証情報はBase64エンコーディングで表現できますが、エンコーディングは暗号化ではありません。セッションはTLSで保護する必要があります。
- サーバーがセッションを受け入れるか拒否します。 認証に成功すると、通常は
235が返されます。失敗した場合は、通常535が返されますが、診断の詳細はプロバイダーによって異なります。
重要なのは、SMTP AUTHは、クライアントがメッセージのエンベロープとコンテンツを送信する前に行われるという点です。認証後、アプリケーションはサーバーのリレーおよびポリシー制御に従って、MAIL FROM、RCPT TO、DATAなどのコマンドを続けて実行できます。
応答から分かること
AUTH機能がない場合、クライアントが誤ったサービスに接続した、対応していないポートを使用した、または認証付き送信を提供していないサーバーに接続した可能性があります。535応答は、認証情報が無効、アカウントがブロックされている、認証方式が無効化されている、またはプロバイダーがレガシーログイン動作を拒否したことを示す場合があります。
アプリケーションログには、パスワードやトークンを記録しないようにしながら、サーバーの応答コードと交渉されたセキュリティ状態を保存する必要があります。受け入れられたものの後でフィルタリングされたメッセージを調査する際には、受信システムが記録した認証結果を確認するために、メールヘッダーを無料で分析することもできます。
SMTP AUTHは、アカウントのセキュリティに取って代わるものでもありません。メールボックスまたはサービスアカウントで多要素認証を使用している場合は、通常のパスワードが使えると決めつけず、プロバイダーが対応するフローを確認してください。Finchum Fixes ITの2FAガイドでは、2つ目の要素によってログインモデルが変わる理由について、役立つ背景情報を紹介しています。
これらのシステムに供給する受信者データを整理するチームにとって、BillionVerifyは、1つの問題を解決するために作られたプロフェッショナルなメール検証サービスです。つまり、不正確なメールデータは企業に損失をもたらします。これは宛先リストの品質に関するものであり、SMTPログインそのものに関するものではありません。
SMTP Authentication と送信者認証の比較
最もわかりやすいたとえは、従業員証と会社のレターヘッドの違いです。
SMTP AUTH は従業員証です。 これは、送信メールサーバーに対して、このクライアントまたはアカウントにメッセージを送信する権限があることを示します。SPF、DKIM、DMARC はレターヘッドと認証印です。 これらは、メッセージが受信者に表示されたドメインを実際に代表しているかどうかを、受信側プロバイダーが評価するのに役立ちます。
従業員証の確認に成功しても、疑わしいレターヘッドが信頼できるものになるわけではありません。同様に、整備されたドメインレコードがあっても、アプリケーションによるメールのサーバーキューへの投入が許可されるわけではありません。
| 機能 | クライアント送信(SMTP AUTH) | ドメイン認証(SPF/DKIM/DMARC) |
|---|---|---|
| 主な問い | このクライアントはメールを送信してよいか? | 受信者はこのドメインの識別情報を信頼すべきか? |
| 動作する場所 | 送信クライアントと送信メールサーバーの間 | メッセージ、DNS レコード、受信側プロバイダーの間 |
| 主な構成要素 | EHLO、広告された AUTH メカニズム、SASL 交換、リレー権限 | SPF 認証、DKIM 署名の検証、DMARC の整合性とポリシー |
| 典型的な失敗 | 認証拒否、無効化されたアカウント、未対応の方式 | なりすましの失敗、不整合、ポリシーに基づくフィルタリング |
| 成功した場合の影響 | サーバーは後続の配信のためにメッセージを受け入れる場合がある | 受信者はフィルタリングの判断にドメイン識別情報のシグナルを使用できる |
各レイヤーが証明すること
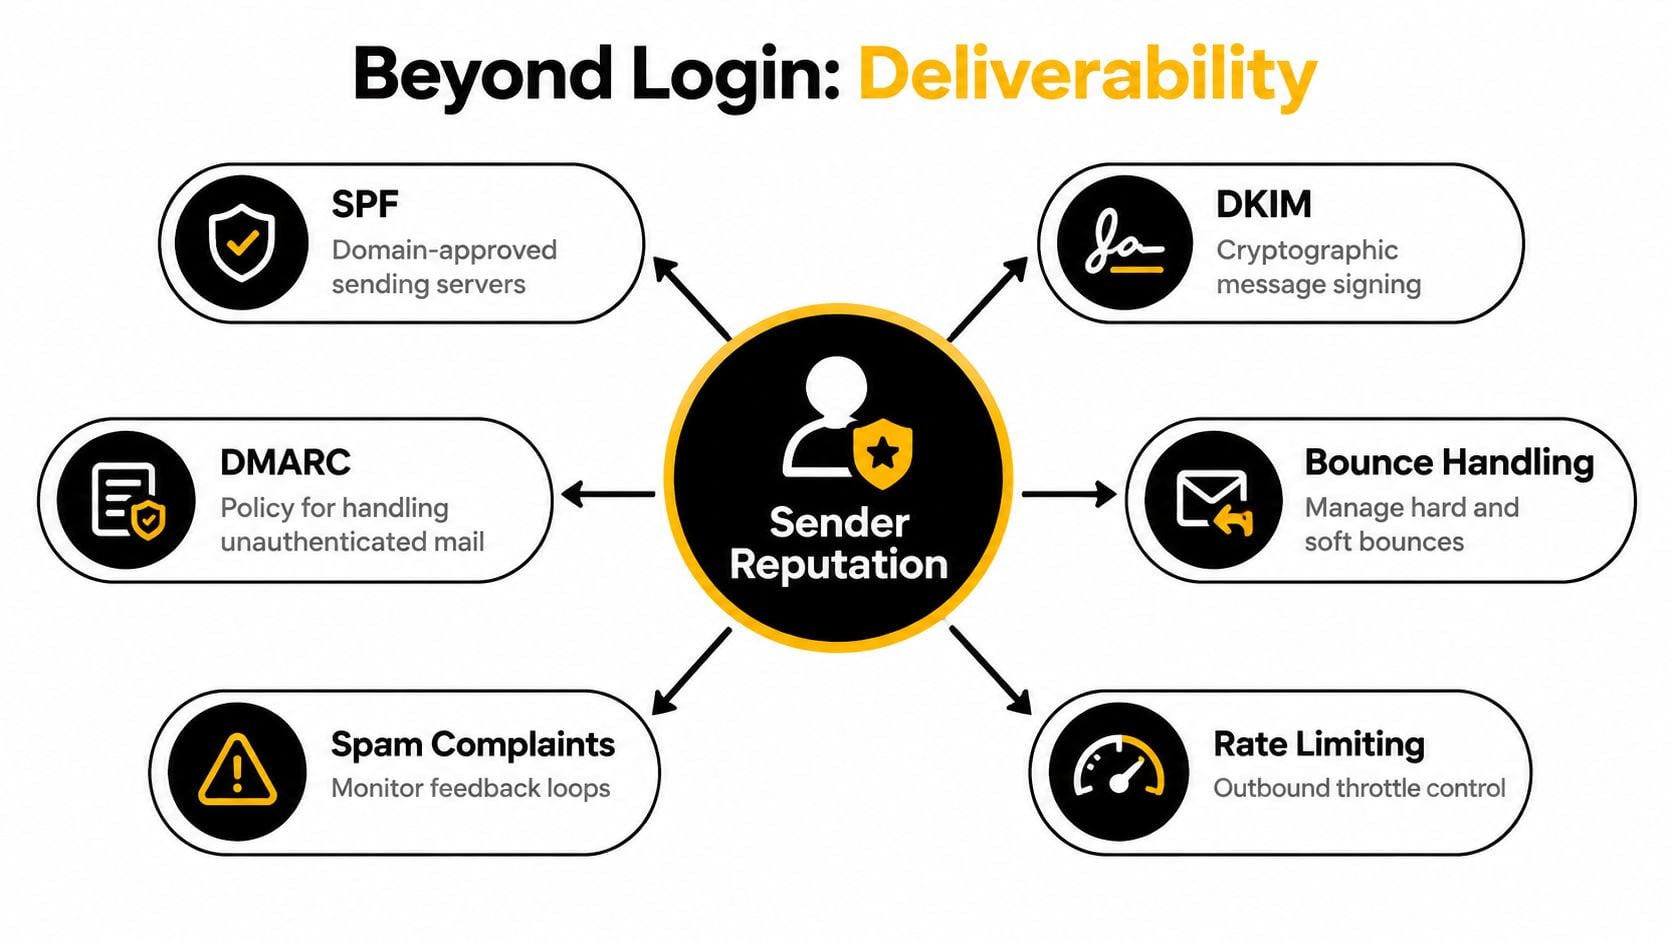
SPF は、ドメインに対して指定された送信 IP アドレスを認証します。DKIM は暗号化署名を付加し、受信システムが署名されたメッセージの内容とドメイン署名の有効性を確認できるようにします。DMARC はこれらの結果を表示される From ドメインに関連付け、整合性に失敗したメッセージの処理方法を示すポリシーを提供します。これらの違いは、こちらのSPF、DKIM、DMARC の比較に明確にまとめられています。
SMTP AUTH は、これらのドメインに関する指示を公開しません。また、受信者がメッセージを受信トレイに入れることを保証するものでもありません。SMTP AUTH が確立するのは、送信サービスがそのクライアントを認証済みの送信者として受け入れたという事実だけです。
公開と強制適用は別物
レコードが存在することと、ポリシーを強制適用することの違いは、運用上重要です。DMARC Guard のメール認証調査によると、550 万ドメインを対象とした 2026 年の測定では、SPF の公開率は 56.0%、DMARC は 30.4%、DKIM は 22.7% でした。同じ情報源による上位 10,000 ドメインを対象とした別のベンチマークでは、SPF の公開率は 84.5%、DMARC の公開率は 76.6%、quarantine または reject ポリシーによる DMARC の強制適用率は 54.0% に達しました。
実務上の教訓は明快です。ドメインの設定が整っているように見えても、監視のみのモードで運用されている場合があります。DMARC チェッカーツールを使ってポリシーと整合性を確認しつつ、SMTP 認証情報については別途トラブルシューティングしてください。どちらか一方のツールが、もう一方の代わりになることはありません。
安全な送信のためのポートとプロトコル
認証情報は、保護されていないクライアント送信セッションを通過させてはなりません。そのため、SMTP AUTH はトランスポート暗号化およびメッセージ送信用に指定されたポートと組み合わせて使用し、制限のないリレー経路では使用しません。
標準で定義された送信用ポートは 587 で、一般的に STARTTLS と組み合わせます。詳しくは、こちらの SMTP 認証ポートの概要をご覧ください。クライアントは SMTP セッションを確立し、サーバーの機能を受け取り、TLS へのアップグレードを要求した後、保護された接続内で認証を実行します。
適切なエンドポイントの選択
ポート 25 は主にサーバー間リレーに使用されます。ユーザー認証情報を使ってメールを送信するアプリケーション、CRM、マーケティングプラットフォームでは、通常このポートを選択しません。オープンリレーの悪用や侵害されたホストにより、制限のない外向き SMTP がセキュリティ上の問題となっているため、多くのネットワークではポート 25 が制限されています。
ポート 465 は暗黙的 TLS を使用し、接続開始時点から暗号化されます。一部のプロバイダーやアプリケーションでは現在もこれが必要ですが、設定はサーバーの想定と一致していなければなりません。暗黙的 TLS のエンドポイントで STARTTLS を想定するクライアントや、サーバーが平文の挨拶の後にアップグレードを想定している場合に暗黙的 TLS を使用するクライアントは、認証前に失敗します。
| 接続タイプ | 一般的な役割 | セキュリティ要件 |
|---|---|---|
| ポート 25 | サーバー間リレー | 通常、認証済みクライアント送信には使用しない |
| ポート 587 | メッセージ送信 | 通常、SMTP AUTH の前に STARTTLS をネゴシエートする |
| ポート 465 | 必要な場合の送信 | 接続時から暗黙的 TLS を開始する |
露出を防ぐ設定チェック
認証情報をテストする前に、アプリケーションのエンドポイント、ポート、暗号化モード、認証メカニズムが、プロバイダーのドキュメントと一致していることを確認してください。ポートに到達できても、TLS ネゴシエーションが失敗する場合があります。同様に、サーバーが AUTH を提供していても、リレー権限やテナントポリシーによって送信が禁止されているため、アカウントを拒否することがあります。
MX レコード検証ツールは、ドメインの受信を担当するメールサーバーの特定に役立ちますが、MX データは外向きプロバイダーが提供する送信エンドポイントの代わりにはなりません。受信インフラと認証済み送信インフラは、別々のサービスである場合があります。
セキュリティ境界: TLS を無効にして認証失敗を「解決」しないでください。認証情報やメッセージ通信が露出する可能性があり、根本的な互換性またはポリシーの問題も未解決のまま残ります。
大量送信システムでは、頻繁な SMTP セッションを維持するよりも、API のほうが運用上簡単な場合があります。ただし、アプリケーションがすでに SMTP に対応しており、プロバイダーが安定した送信サービスを提供している場合、SMTP は依然として有用です。選択は習慣ではなく、統合要件、可観測性、セキュリティ管理に基づいて行うべきです。
レガシー認証の廃止がもたらす影響
パスワードを変更していなくても、メール送信ワークフローが認証できなくなることがあります。プロバイダーは、ユーザー名とパスワードを直接送信するBasic Authenticationを、管理者がトークン、スコープ、同意、取り消しを管理できるOAuthなどの認可フローに置き換えています。
Microsoftが発表した計画では、Basic Authenticationの動作は2026年12月まで変更されない見込みです。その後、既存のテナントではデフォルトで無効化される予定であり、それ以降に作成された新しいテナントでは、サポートされる方式としてOAuthが使用される見込みです。Microsoftは、最終的な削除日を2027年後半に発表する予定です。これらの予定されている節目は、Microsoft Exchange Online SMTP AUTHの廃止タイムラインに記載されています。
有効なパスワードでも失敗する理由
プロバイダーは、パスワードを確認する前に認証方式を拒否する場合があります。また、テナント管理者がメールボックスのSMTP AUTHを無効にしている可能性や、アプリケーションがLOGINまたはPLAINしか提供していない一方で、サービスがトークンベースのフローを要求している可能性もあります。そのため、ある1つのメールボックスでログインテストに成功しても、すべてのメール送信連携が継続して動作することは確認できません。
Microsoftの以前の案内では、影響を受けるBasic Authentication経路について、2026年3月1日から段階的な拒否を開始し、2026年4月30日までに完全停止すると説明されていました。これは、こちらのSMTP AUTH移行ガイドでも報告されています。プロバイダーのスケジュールやテナントポリシーは変更される可能性があるため、古い実装日を保証とみなすのではなく、各環境の最新状況を確認してください。
実践的な移行計画
CRMワークフロー、請求アプリケーション、監視ツール、フォーム、スクリプトなど、テナント経由でメールを送信するすべてのシステムを一覧化します。それぞれについて、アカウント、エンドポイント、ポート、暗号化モード、認証メカニズム、担当者を記録してください。OAuthをサポートする連携と、置き換えまたは承認済みのアプリパスワード方式が必要な連携を分けます。
本番の手順を変更する前に、管理された環境で新しいフローをテストします。トークンの有効期限、同意要件、エラー処理、アクセス取り消しを確認してください。また、認証成功後も、ワークフローがプロバイダーの応答を正しく処理できることを確認します。OAuthをサポートしていないコネクターは、保存されたパスワードが有効なままでも、キャンペーン中に失敗する可能性があります。
ログインを超えた到達率の検証
送信サーバーへの認証によって、送信権限は証明されます。しかし、受信者のメールボックスが存在すること、受信者のドメインがそのアドレス宛のメールを受け入れること、またはメッセージがフィルタリングを回避することまでは証明できません。
送信前の検証パイプラインは、MX検索から始まります。MXレコードは、ドメインのメール受信を担当するメールサーバーを特定します。メール検証の仕組みの概要で説明されているように、MXレコードのないドメインはメールを受信できません。その後、検証サービスはSMTPのやり取りを使用して受信者サーバーを調査し、そのアドレスが配信可能と思われるかを評価できます。
検証パイプラインが実際に確認する内容
有益な情報を得るために、サービスがキャンペーンメッセージを送信する必要はありません。受信者ドメインのMXホストを特定し、SMTPセッションを開始して、サーバーが指定された受信者を受け入れるかどうかを尋ねることができます。ただし、一部のサーバーはドメイン内のすべてのアドレス宛のメールを受け入れるため、肯定的な応答でも判断が曖昧な場合があります。
そこで重要になるのが、キャッチオール検出です。検証ツールは、同じMXホストに2つ目のテストアドレスを送信します。サーバーがランダムなアドレスも受け入れた場合、このキャッチオール検出ワークフローで説明されているように、そのドメインは、元のメールボックスが存在する証拠として扱われるのではなく、キャッチオールとして分類されます。
有用な区別: 「サーバーに受け入れられた」ことと「特定のメールボックスとして確認された」ことは、必ずしも同じ結果ではありません。
したがって、検証は単純な有効・無効の切り替えではなく、リスク分類システムとして機能させるのが最適です。マーケティング業務では、キャンペーンによってハードバウンスが発生する前に、配信可能性が高いアドレスと、不明、キャッチオール、使い捨て、ロールベース、その他のリスクがあるレコードを分けることができます。
BillionVerifyのメール到達率チェッカーは、アドレスと送信経路のチェックに使用するツールの一つとして、送信前のレビューに組み込むことができます。運用上の目的はログインの成功だけにとどまりません。不適切な受信者を減らし、送信者レピュテーションを維持し、キャンペーンの対象者をより適切なものにすることが目的です。
回復力のある送信インフラの構築
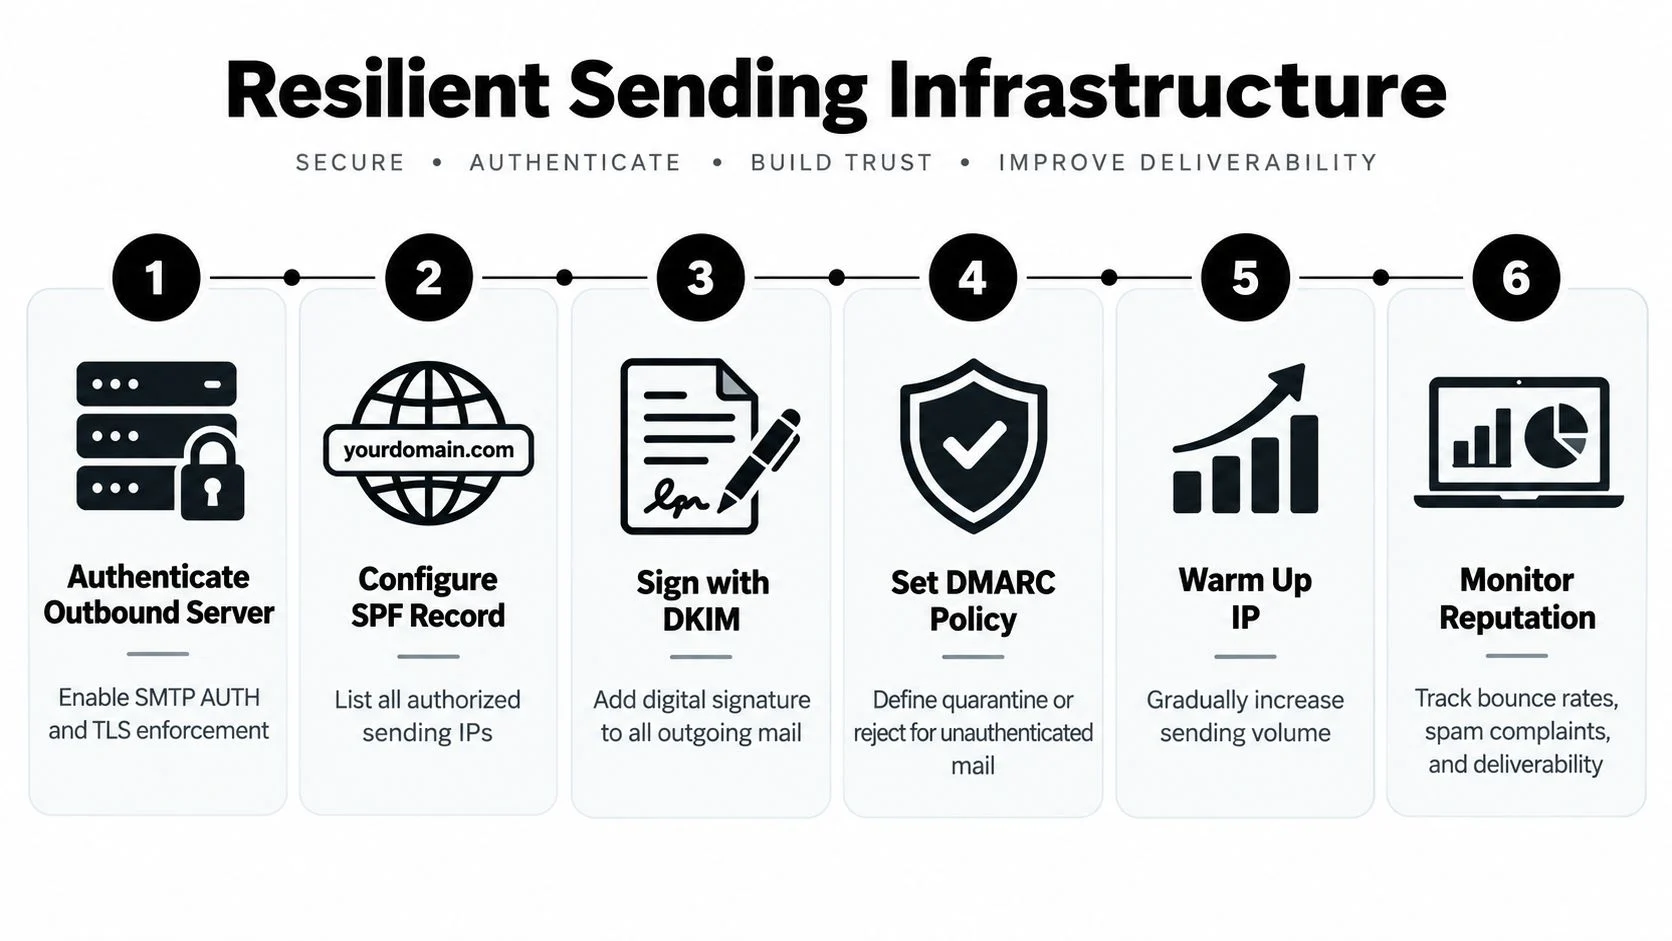
回復力のある送信システムでは、認証を単一のチェックボックスではなく、複数層の制御として扱います。クライアントは送信サービスに安全に認証されなければなりません。表示される送信者ドメインは、整合性のある識別チェックに合格する必要があります。受信者データは、キャンペーンで回避可能なバウンスを発生させない程度に最新でなければなりません。
インフラ監査から始める
アプリケーションから受信者までの経路全体をマッピングします。各送信ワークフローについて、送信プロバイダー、認証方式、暗号化要件、アカウント所有者、フォールバック動作を文書化します。この一覧によって、パスワードや古い SMTP 設定に依存したまま放置されている統合が明らかになることがよくあります。
次に、障害モードを意図的にテストします。
- 送信障害: クライアントが意図したエンドポイントに到達し、TLS をネゴシエートし、想定された AUTH 機能を確認し、認証成功の応答を受信することを確認します。
- ドメイン障害: From アドレスに表示されるドメインについて、SPF 認証、DKIM 署名、DMARC の整合性を検証します。
- データ障害: 新規アドレスやインポートしたアドレスを、キャンペーンや営業シーケンスに登録する前に検証します。
- レピュテーション障害: バウンス、苦情、ブロックリストの兆候、受け入れ動作の急激な変化を、IP レピュテーションチェッカーツールで監視します。
RFC 4954 標準はプロトコルの基盤を提供しますが、標準への準拠だけで運用上の回復力が保証されるわけではありません。プロバイダーはテナントルールを適用したり、メカニズムを無効化したり、認証要件を変更したりする可能性があります。
衛生管理をワークフローの一部にする
リストが大きくなったり、キャンペーンが予定されたりするまで待たないでください。登録時、インポート時、CRM との同期時、そして大規模な送信の前に検証を追加します。リアルタイムチェックによって、明らかにリスクの高いアドレスがデータベースに登録されるのを防げます。一方、バルクレビューでは、営業チームやマーケティングチームが蓄積した古いレコードを特定できます。
最適なワークフローでは、結果とその理由も保存します。「catch-all のため不明」は、「メールボックスに拒否された」や「ドメインに受信サーバーがない」とは異なる扱いに値します。セグメンテーションにより、すべての不確かなレコードを安全とみなすのではなく、アドレスを抑制するか、レビューするか、慎重にテストするかをチームが判断できます。
多層構成のプログラムには、責任の所在も必要です。インフラチームは OAuth の移行と TLS ポリシーを管理する必要があります。マーケティングオペレーションは、送信ドメインの整合性と抑制ルールを維持する必要があります。データチームは、検証ステータスの処理方法を定義する必要があります。明確な責任者がいなければ、各グループは別のチームが送信経路を保護していると思い込んでしまいます。
この動画では、関連するインフラ概念を視覚的に説明しています。
中心となる教訓は実践的です。SMTP AUTH はメッセージを送信キューに入れます。一方、ドメイン認証と受信者検証によって、より広範な配信システムがそのメッセージを信頼する理由があるかどうかが決まります。監視ではこれらの制御を分けて管理しつつ、運用プロセスでは連携させてください。
BillionVerify は、受信者データがキャンペーン、ワークフロー、送信シーケンスに到達する前に確認するためのメール検証を提供します。送信前のプロセスで、SMTP レベルの検証、MX と catch-all のシグナル、メール到達率のレビューを連携させるために活用し、その後 BillionVerify にアクセスして、チーム向けのワークフローを評価してください。