


Hai controllato i record SPF e DKIM, verificato che il dominio di invio fosse affidabile e avviato una campagna. Poi l’applicazione restituisce un errore di autenticazione prima che il primo messaggio lasci il tuo sistema. La configurazione DNS non era necessariamente errata. La tua applicazione di invio potrebbe non aver superato l’accesso del client richiesto dal server SMTP in uscita.
Questa distinzione risponde alla domanda pratica alla base di che cos’è l’autenticazione SMTP. SMTP AUTH dimostra che un client, un’applicazione o un utente è autorizzato a inviare messaggi tramite un server. SPF, DKIM e DMARC affrontano un problema di identità diverso, ovvero se un provider ricevente debba considerare affidabile il dominio associato al messaggio. Una deliverability affidabile dipende da entrambi i livelli, oltre che da un’attenta igiene della lista prima dell’invio.
Il responsabile nascosto della consegna delle email
Un team di marketing può trascorrere giorni a esaminare la reputazione del mittente, l’allineamento del dominio e il contenuto del messaggio, per poi scoprire che il suo CRM non riesce ad autenticarsi al server di posta in uscita. La campagna non raggiunge mai l’infrastruttura del destinatario perché il server di invio rifiuta prima la connessione.
Questo è il ruolo dell’autenticazione SMTP. È il responsabile tra un’applicazione e il server di posta che accetta i messaggi in uscita. Il client identifica un meccanismo di autenticazione, completa uno scambio con il server e riceve l’autorizzazione a inviare email. Senza tale autorizzazione, un messaggio scritto correttamente e record di dominio pubblicati correttamente non sono ancora sufficienti.
Due verifiche dell’identità, non una sola
La consegna delle email implica due domande distinte:
- Questo client può inviare email tramite questo server?
- Il destinatario dovrebbe fidarsi dell’identità del mittente rappresentata da questo messaggio?
SMTP AUTH risponde alla prima domanda. SPF, DKIM e DMARC rispondono alla seconda. Un CRM può disporre di credenziali valide, ma inviare da un dominio privo di record di autenticazione allineati. Al contrario, un dominio può pubblicare record solidi mentre un’applicazione utilizza una password scaduta, un metodo disabilitato o un server che rifiuta il relay per quell’account.
Regola operativa: esegui il debug del percorso di invio in ordine. Prima verifica che il client possa stabilire una sessione di invio sicura e autenticata. Poi verifica l’autenticazione a livello di dominio e i criteri applicati dal destinatario.
Lo standard alla base di SMTP AUTH è RFC 4954, che ha formalizzato l’autenticazione SMTP come un’estensione del servizio basata su SASL. Consente a un server di pubblicizzare i meccanismi supportati e a un client di selezionarne uno senza modificare i comandi fondamentali di trasferimento dei messaggi SMTP. Questo design sostiene ancora oggi l’invio autenticato nei sistemi di posta aziendali e nelle piattaforme di invio.
Perché i professionisti del marketing incontrano questo errore
L’errore compare spesso dopo una modifica all’infrastruttura, non dopo un cambiamento del testo o del targeting. Un provider può disabilitare un metodo di autenticazione obsoleto. Un amministratore può disattivare SMTP AUTH per un account. Una policy di sicurezza può richiedere un invio crittografato. Un firewall può consentire il traffico tra server bloccando però la porta utilizzata dall’applicazione di marketing.
Ecco perché “la password è corretta” non costituisce una diagnosi sufficiente. Il server può rifiutare il metodo di autenticazione, la sicurezza della connessione, i permessi di relay dell’account o la configurazione del client di invio. Considera SMTP AUTH un controllo a livello di protocollo, non un semplice campo di un modulo.
Comprendere l'handshake SMTP AUTH
SMTP AUTH è uno scambio negoziato. Il client non invia un nome utente sperando che il server lo accetti. Il server identifica prima ciò che supporta, quindi il client seleziona un meccanismo compatibile e avvia la sequenza di autenticazione.
La sequenza del protocollo
Lo scambio segue generalmente questo ordine:
- Il client apre una connessione. Per l'invio autenticato, l'applicazione di solito si connette tramite un servizio di invio designato e negozia la sicurezza del trasporto prima che le credenziali vengano esposte.
- Il client invia EHLO. Questo saluto esteso comunica al server quali funzionalità SMTP il client comprende.
- Il server annuncia le proprie capacità. La risposta può includere una riga
250-AUTHche elenca i meccanismi SASL supportati. Il client deve sceglierne uno offerto dal server. - Il client invia AUTH. Il comando utilizza il meccanismo selezionato come primo parametro, come definito dalla specifica del comando AUTH dell'RFC 4954.
- Le parti completano lo scambio. A seconda del meccanismo, il server può inviare richieste e il client risponde con i dati di autenticazione richiesti. La codifica Base64 può rappresentare le credenziali durante lo scambio, ma la codifica non è crittografia. TLS deve proteggere la sessione.
- Il server accetta o rifiuta la sessione. Un'autenticazione riuscita restituisce comunemente
235. Un tentativo fallito restituisce comunemente535, anche se i dettagli diagnostici variano in base al provider.
Il punto importante è che SMTP AUTH avviene prima che il client invii l'envelope e il contenuto del messaggio. Dopo l'autenticazione, l'applicazione può procedere con comandi come MAIL FROM, RCPT TO e DATA, soggetti ai controlli del server su relay e policy.
Cosa indicano le risposte
L'assenza della capacità AUTH può indicare che il client si è connesso al servizio sbagliato, ha utilizzato una porta non supportata o ha contattato un server che non offre l'invio autenticato. Una risposta 535 può riflettere credenziali non valide, un account bloccato, un metodo di autenticazione disabilitato o il rifiuto da parte di un provider dei comportamenti di accesso legacy.
I log dell'applicazione dovrebbero registrare i codici di risposta del server e lo stato di sicurezza negoziato, evitando però password e token. Quando si analizza un messaggio accettato ma successivamente filtrato, i team possono anche analizzare gratuitamente le intestazioni email per esaminare i risultati dell'autenticazione registrati dai sistemi riceventi.
SMTP AUTH non sostituisce inoltre la sicurezza dell'account. Se una casella di posta o un account di servizio utilizza l'autenticazione multifattore, esamina il flusso supportato dal provider invece di presumere che funzionerà la password normale. La guida di Finchum Fixes IT alla 2FA offre informazioni utili sul motivo per cui un secondo fattore modifica il modello di accesso.
Per i team che puliscono i dati dei destinatari utilizzati da questi sistemi, BillionVerify è un servizio professionale di verifica email creato per risolvere un problema: i dati email errati costano denaro alle aziende. Questo riguarda la qualità dell'elenco, non l'accesso SMTP in sé.
Autenticazione SMTP e autenticazione del mittente
L'analogia più semplice è quella tra un badge aziendale e la carta intestata dell'azienda.
SMTP AUTH è il badge. Indica al server di posta in uscita che questo client o account ha il permesso di inviare un messaggio. SPF, DKIM e DMARC sono la carta intestata e i contrassegni di verifica. Aiutano il provider ricevente a valutare se il messaggio rappresenta il dominio mostrato al destinatario.
Un controllo del badge riuscito non rende affidabile una carta intestata discutibile. Allo stesso modo, record di dominio configurati correttamente non autorizzano un'applicazione a inserire messaggi nella coda di un server.
| Funzionalità | Invio da client (SMTP AUTH) | Verifica del dominio (SPF/DKIM/DMARC) |
|---|---|---|
| Domanda principale | Questo client è autorizzato a inviare messaggi? | Il destinatario dovrebbe fidarsi dell'identità di questo dominio? |
| Dove opera | Tra il client di invio e il server in uscita | Tra il messaggio, i record DNS e il provider ricevente |
| Componenti principali | EHLO, meccanismi AUTH pubblicizzati, scambio SASL, autorizzazioni di relay | Autorizzazione SPF, convalida della firma DKIM, allineamento e policy DMARC |
| Errore tipico | Rifiuto dell'autenticazione, account disabilitato, metodo non supportato | Errore di spoofing, mancato allineamento, filtraggio basato sulla policy |
| Effetto del successo | Il server può accettare il messaggio per la consegna successiva | Il destinatario può utilizzare i segnali dell'identità del dominio nelle decisioni di filtraggio |
Cosa dimostra ogni livello
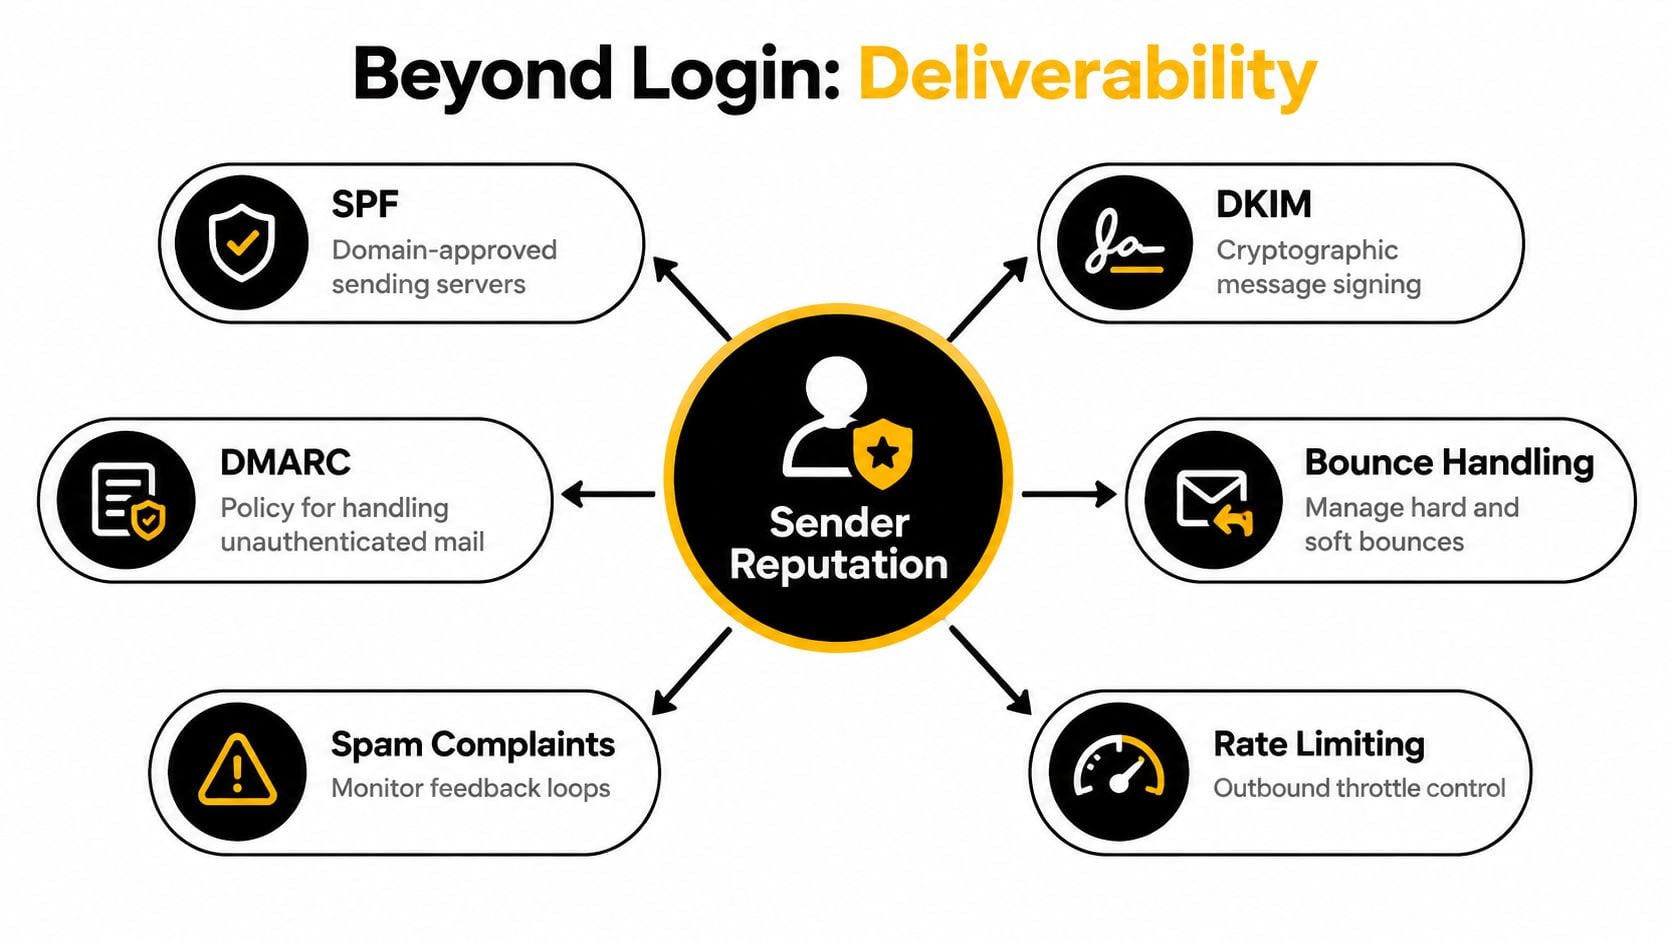
SPF autorizza indirizzi IP di invio designati per un dominio. DKIM aggiunge una firma crittografica che consente al sistema ricevente di verificare se il contenuto del messaggio firmato e la firma del dominio sono validi. DMARC collega questi risultati al dominio From visibile e fornisce una policy per gestire i messaggi che non superano l'allineamento. Le differenze sono riassunte chiaramente in questo confronto tra SPF, DKIM e DMARC.
SMTP AUTH non pubblica nessuna di queste istruzioni di dominio. Inoltre, non garantisce che il destinatario inserisca il messaggio nella posta in arrivo. Stabilisce soltanto che il servizio di invio ha accettato il client come mittente autorizzato.
La pubblicazione non è l'applicazione della policy
La differenza tra avere record e applicare una policy è importante a livello operativo. Una misurazione del 2026 condotta su 5,5 milioni di domini ha rilevato SPF pubblicato dal 56,0%, DMARC dal 30,4% e DKIM dal 22,7%, secondo la ricerca sull'autenticazione email di DMARC Guard. In un benchmark separato sui 10.000 domini principali, la pubblicazione SPF ha raggiunto l'84,5%, la pubblicazione DMARC il 76,6% e l'applicazione DMARC con policy quarantine o reject il 54,0%, secondo la stessa fonte.
La lezione pratica è semplice. Un dominio può sembrare configurato pur funzionando ancora in modalità di solo monitoraggio. Usa uno strumento di controllo DMARC per esaminare la policy e l'allineamento, ma analizza separatamente le credenziali SMTP. Nessuno dei due strumenti sostituisce l'altro.
Porte e protocolli per l'invio sicuro
Le credenziali non dovrebbero mai transitare attraverso una sessione di invio client non protetta. SMTP AUTH deve quindi essere associato alla crittografia del trasporto e a una porta destinata all'invio dei messaggi, non a un percorso di inoltro senza restrizioni.
La porta di invio definita dagli standard è la 587, comunemente abbinata a STARTTLS, come descritto in questa panoramica sulle porte per l'autenticazione SMTP. Il client stabilisce la sessione SMTP, riceve le funzionalità del server, richiede un aggiornamento TLS ed esegue quindi l'autenticazione all'interno della connessione protetta.
Scegliere l'endpoint corretto
La porta 25 è principalmente associata all'inoltro da server a server. Non è la scelta normale per un'applicazione, un CRM o una piattaforma di marketing che invia messaggi utilizzando le credenziali dell'utente. Molte reti la limitano perché gli abusi degli open relay e gli host compromessi hanno reso l'SMTP in uscita senza restrizioni un problema di sicurezza.
La porta 465 utilizza TLS implicito, cioè la connessione è crittografata fin dall'inizio. Alcuni provider e applicazioni la richiedono ancora, ma la configurazione deve corrispondere alle aspettative del server. Un client che presume STARTTLS su un endpoint TLS implicito, o che presume TLS implicito quando il server si aspetta un saluto in testo semplice seguito da un aggiornamento, fallirà prima dell'autenticazione.
| Tipo di connessione | Ruolo tipico | Aspettativa di sicurezza |
|---|---|---|
| Porta 25 | Inoltro da server a server | Non è il normale percorso di invio autenticato da parte del client |
| Porta 587 | Invio dei messaggi | STARTTLS viene generalmente negoziato prima di SMTP AUTH |
| Porta 465 | Invio quando richiesto | Il TLS implicito inizia al momento della connessione |
Controlli di configurazione che impediscono l'esposizione
Prima di verificare le credenziali, assicurati che endpoint, porta, modalità di crittografia e meccanismo di autenticazione dell'applicazione siano compatibili con la documentazione del provider. Una porta può essere raggiungibile anche se la negoziazione TLS continua a non riuscire. Analogamente, il server può pubblicizzare AUTH rifiutando comunque l'account perché le autorizzazioni di inoltro o i criteri del tenant impediscono l'invio.
Uno strumento di verifica dei record MX aiuta a identificare i server di posta responsabili della ricezione di un dominio, ma i dati MX non sostituiscono l'endpoint di invio fornito dal provider per la posta in uscita. L'infrastruttura di ricezione e quella di invio autenticato possono essere servizi separati.
Limite di sicurezza: non “risolvere” un errore di autenticazione disabilitando TLS. Questo potrebbe esporre le credenziali e il traffico dei messaggi, lasciando irrisolto il problema di compatibilità o di criteri sottostante.
Per i sistemi ad alto volume, un'API può essere operativamente più semplice da gestire rispetto al mantenimento di una sessione SMTP molto interattiva, ma SMTP resta utile quando un'applicazione lo supporta già e il provider offre un servizio di invio stabile. La scelta dovrebbe seguire le esigenze d'integrazione, l'osservabilità e i controlli di sicurezza, non l'abitudine.
L'impatto della deprecazione dell'autenticazione legacy
Un workflow di invio può smettere di autenticarsi anche quando la sua password non è cambiata. I provider stanno sostituendo l'autenticazione di base, che invia direttamente nome utente e password, con OAuth e altri flussi di autorizzazione che consentono agli amministratori di controllare token, ambiti, consenso e revoca.
Il piano annunciato da Microsoft stabilisce che il comportamento dell'autenticazione di base dovrebbe rimanere invariato fino a dicembre 2026. Dopodiché, è previsto che venga disabilitata per impostazione predefinita per i tenant esistenti, mentre i nuovi tenant creati successivamente dovrebbero utilizzare OAuth come metodo supportato. Microsoft prevede di annunciare una data finale di rimozione nella seconda metà del 2027. Queste tappe previste sono indicate nella sequenza temporale della deprecazione di SMTP AUTH in Microsoft Exchange Online.
Perché le password valide continuano a non funzionare
Il provider può rifiutare il metodo di autenticazione prima di verificare la password. Un amministratore del tenant potrebbe inoltre aver disabilitato SMTP AUTH per la casella di posta, oppure l'applicazione potrebbe offrire solo LOGIN o PLAIN mentre il servizio richiede un flusso basato su token. Un test di accesso riuscito da una casella di posta non conferma quindi che ogni integrazione di invio continuerà a funzionare.
Una comunicazione precedente di Microsoft descriveva rifiuti graduali a partire dal 1° marzo 2026, con l'arresto completo entro il 30 aprile 2026, per il percorso di autenticazione di base interessato, come riportato in questa guida alla migrazione di SMTP AUTH. Le tempistiche dei provider e i criteri dei tenant possono cambiare, quindi verifica lo stato attuale di ogni ambiente invece di considerare una vecchia data di implementazione come una garanzia.
Un piano di migrazione pratico
Fai l'inventario di ogni sistema che invia messaggi tramite il tenant, inclusi workflow CRM, applicazioni di fatturazione, strumenti di monitoraggio, moduli e script. Per ciascuno, registra l'account, l'endpoint, la porta, la modalità di crittografia, il meccanismo di autenticazione e il responsabile. Separa le integrazioni che supportano OAuth da quelle che richiedono una sostituzione o un approccio approvato basato su una password specifica per l'app.
Testa il nuovo flusso in un ambiente controllato prima di modificare le sequenze di produzione. Verifica la scadenza dei token, i requisiti di consenso, la gestione degli errori e la revoca degli accessi. Conferma inoltre che il workflow gestisca ancora correttamente le risposte del provider dopo il completamento dell'autenticazione. Un connettore senza supporto per OAuth può fallire durante una campagna anche se la password memorizzata rimane valida.
Verificare la deliverability oltre il login
L’autenticazione al server in uscita dimostra l’autorità di invio. Non dimostra però che una casella del destinatario esista, che il dominio del destinatario accetti posta per quell’indirizzo o che il messaggio eviti i filtri.
Una pipeline di verifica prima dell’invio inizia con una ricerca MX. I record MX identificano i server di posta responsabili della ricezione della posta di un dominio, e un dominio privo di record MX non può ricevere posta, come spiegato in questa panoramica su come funziona la verifica delle email. Un servizio di verifica può quindi interrogare il server del destinatario tramite una conversazione SMTP per valutare se l’indirizzo appare raggiungibile.
Cosa verifica realmente la pipeline
Il servizio non deve inviare il messaggio della campagna per ottenere informazioni utili. Può identificare l’host MX del dominio del destinatario, aprire una sessione SMTP e chiedere se il server accetterà il destinatario previsto. Una risposta positiva può comunque essere ambigua, perché alcuni server accettano posta per ogni indirizzo del dominio.
È qui che rileva il rilevamento dei domini catch-all. Un verificatore invia un secondo indirizzo di prova allo stesso host MX. Se il server accetta anche un indirizzo casuale, il dominio viene classificato come catch-all, invece di considerarlo una prova dell’esistenza della casella originale, come descritto in questo flusso di lavoro per il rilevamento dei domini catch-all.
Distinzione utile: “Accettato dal server” e “confermato come casella specifica” non sono sempre lo stesso risultato.
La verifica funziona quindi meglio come sistema di classificazione del rischio, non come un semplice interruttore valido o non valido. Le operazioni di marketing possono separare gli indirizzi probabilmente raggiungibili dai record sconosciuti, catch-all, usa e getta, basati su ruoli o altrimenti rischiosi prima che una campagna generi rimbalzi definitivi.
Un controllo della deliverability di BillionVerify può rientrare in questa revisione prima dell’invio come uno degli strumenti che un team valuta per i controlli sugli indirizzi e sul percorso di invio. L’obiettivo operativo è più ampio del semplice successo del login: ridurre i destinatari errati, preservare la reputazione del mittente e offrire alla campagna un pubblico più pulito.
Creare un'infrastruttura di invio resiliente
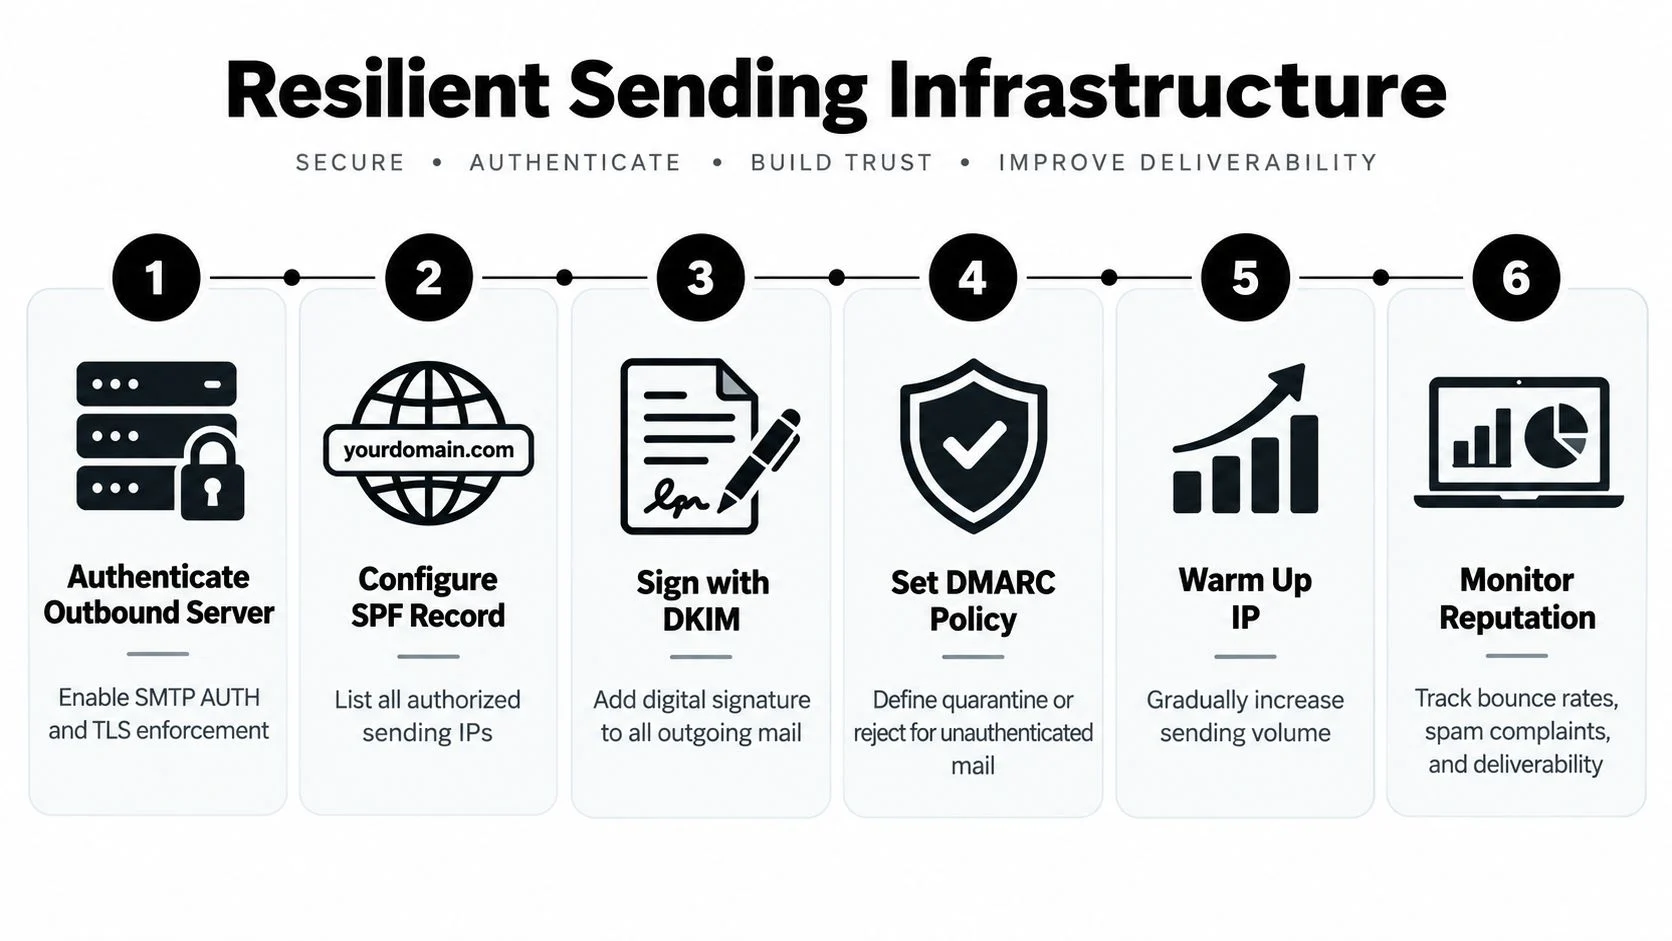
Un sistema di invio resiliente considera l'autenticazione come un controllo a più livelli, anziché come una semplice casella di spunta. Il client deve autenticarsi in modo sicuro al servizio in uscita. Il dominio del mittente visibile deve superare controlli di identità allineati. I dati dei destinatari devono essere sufficientemente aggiornati affinché la campagna non generi rimbalzi evitabili.
Iniziare con un audit dell'infrastruttura
Mappa l'intero percorso dall'applicazione al destinatario. Per ogni flusso di invio, documenta il provider di sottomissione, il metodo di autenticazione, il requisito di crittografia, il proprietario dell'account e il comportamento di fallback. Questo inventario rivela solitamente integrazioni abbandonate che dipendono ancora da password o da vecchie impostazioni SMTP.
Poi testa deliberatamente le modalità di errore:
- Errore di sottomissione: Conferma che il client raggiunga l'endpoint previsto, negozi TLS, rilevi la capacità AUTH prevista e riceva una risposta di autenticazione corretta.
- Errore di dominio: Convalida l'autorizzazione SPF, la firma DKIM e l'allineamento DMARC per il dominio mostrato nell'indirizzo Da.
- Errore dei dati: Verifica gli indirizzi nuovi e importati prima che entrino in una campagna o in una sequenza commerciale.
- Errore di reputazione: Monitora i rimbalzi, i reclami, i segnali delle blocklist e i cambiamenti improvvisi nel comportamento di accettazione con uno strumento per controllare la reputazione IP.
Lo standard RFC 4954 fornisce la base del protocollo, ma la sola conformità agli standard non garantisce la resilienza operativa. I provider possono imporre regole per i tenant, disabilitare meccanismi o modificare i requisiti di autenticazione.
Rendere l'igiene parte del flusso di lavoro
Non aspettare che una lista sia lunga o che venga programmata una campagna. Aggiungi la verifica durante la registrazione, l'importazione, la sincronizzazione con il CRM e prima degli invii importanti. Un controllo in tempo reale può impedire a un indirizzo chiaramente rischioso di entrare nel database, mentre una revisione in blocco può individuare i record obsoleti accumulati dai team commerciali e di marketing.
Il flusso di lavoro migliore conserva anche il risultato e il motivo. “Sconosciuto perché catch-all” richiede un trattamento diverso da “casella rifiutata” o “il dominio non ha un server di ricezione”. La segmentazione consente al team di decidere se sopprimere, revisionare o testare con cautela un indirizzo, invece di trattare ogni record incerto come sicuro.
Un programma a più livelli richiede anche una chiara assegnazione delle responsabilità. I team dell'infrastruttura dovrebbero gestire le migrazioni OAuth e le policy TLS. Le operations di marketing dovrebbero mantenere l'allineamento del dominio di invio e le regole di soppressione. I team dei dati dovrebbero definire la gestione dello stato della verifica. Senza responsabilità chiare, ogni gruppo presume che sia un altro team a proteggere il percorso di invio.
Questo video offre una spiegazione visiva dei concetti di infrastruttura coinvolti:
La lezione centrale è pratica: SMTP AUTH inserisce un messaggio nella coda di invio, mentre l'autenticazione del dominio e la verifica dei destinatari determinano se il sistema di distribuzione più ampio ha motivi per fidarsi di esso. Mantieni separati questi controlli nel monitoraggio, ma collegali nel processo operativo.
BillionVerify fornisce la verifica delle email per controllare i dati dei destinatari prima che raggiungano campagne, flussi di lavoro e sequenze in uscita. Usalo per collegare la verifica a livello SMTP, i segnali MX e catch-all e la revisione della deliverability nel processo di pre-invio, quindi visita BillionVerify per valutare il flusso di lavoro per il tuo team.