


Vous avez vérifié les enregistrements SPF et DKIM, confirmé que le domaine d’envoi semblait propre et lancé une campagne. Ensuite, l’application renvoie une erreur d’authentification avant même que le premier message ne quitte votre système. La configuration DNS n’était pas forcément incorrecte. Il se peut que votre application d’envoi ait échoué à effectuer la connexion du client requise par le serveur SMTP sortant.
Cette distinction répond à la question pratique derrière qu’est-ce que l’authentification SMTP. SMTP AUTH prouve qu’un client, une application ou un utilisateur est autorisé à envoyer des emails via un serveur. SPF, DKIM et DMARC traitent d’un autre problème d’identité, à savoir si un fournisseur destinataire doit faire confiance au domaine associé au message. Une délivrabilité fiable dépend des deux niveaux, ainsi que d’une hygiène rigoureuse de la liste avant l’envoi.
Le gardien caché de la livraison des emails
Une équipe marketing peut passer des jours à examiner la réputation de l'expéditeur, l'alignement du domaine et le contenu du message, pour finalement découvrir que son CRM ne peut pas s'authentifier auprès du serveur de messagerie sortant. La campagne n'atteint jamais l'infrastructure du destinataire, car le serveur de soumission rejette d'abord la connexion.
C'est le rôle de l'authentification SMTP. C'est le gardien entre une application et le serveur de messagerie qui accepte les messages sortants. Le client identifie un mécanisme d'authentification, effectue un échange avec le serveur et reçoit l'autorisation de soumettre des emails. Sans cette autorisation, un message correctement rédigé et des enregistrements de domaine correctement publiés ne sont pas encore suffisants.
Deux vérifications d'identité, et non une seule
La livraison des emails soulève deux questions distinctes :
- Ce client peut-il soumettre des emails via ce serveur ?
- Le destinataire doit-il faire confiance à l'identité de l'expéditeur représentée par ce message ?
SMTP AUTH répond à la première question. SPF, DKIM et DMARC répondent à la seconde. Un CRM peut disposer d'identifiants valides, mais envoyer depuis un domaine dépourvu d'enregistrements d'authentification alignés. À l'inverse, un domaine peut publier des enregistrements solides tandis qu'une application utilise un mot de passe expiré, une méthode désactivée ou un serveur qui refuse le relais pour ce compte.
Règle opérationnelle : Déboguez le chemin d'envoi dans l'ordre. Vérifiez d'abord que le client peut établir une session de soumission sécurisée et authentifiée. Vérifiez ensuite l'authentification au niveau du domaine et la politique appliquée côté destinataire.
La norme sous-jacente à SMTP AUTH est RFC 4954, qui a officialisé l'authentification SMTP comme une extension de service fondée sur SASL. Elle permet à un serveur d'annoncer les mécanismes pris en charge et à un client d'en sélectionner un sans modifier les commandes principales de transfert des messages SMTP. Cette conception continue de sous-tendre la soumission authentifiée dans les systèmes de messagerie d'entreprise et les plateformes d'envoi.
Pourquoi les spécialistes du marketing rencontrent cet échec
L'erreur apparaît souvent après une modification de l'infrastructure, et non après un changement de texte ou de ciblage. Un fournisseur peut désactiver une ancienne méthode d'authentification. Un administrateur peut désactiver SMTP AUTH pour un compte. Une politique de sécurité peut exiger une soumission chiffrée. Un pare-feu peut autoriser le trafic de serveur à serveur tout en bloquant le port utilisé par l'application marketing.
C'est pourquoi « le mot de passe est correct » ne constitue pas un diagnostic suffisant. Le serveur peut rejeter la méthode d'authentification, la sécurité de la connexion, les autorisations de relais du compte ou la configuration du client d'envoi. Considérez SMTP AUTH comme un contrôle au niveau du protocole, et non comme un simple champ de formulaire.
Comprendre la négociation SMTP AUTH
SMTP AUTH est un échange négocié. Le client n'envoie pas un nom d'utilisateur en espérant que le serveur l'accepte. Le serveur identifie d'abord ce qu'il prend en charge, puis le client sélectionne un mécanisme compatible et commence la séquence d'authentification.
La séquence du protocole
L'échange suit généralement cet ordre :
- Le client ouvre une connexion. Pour une soumission authentifiée, l'application se connecte généralement via un service de soumission désigné et négocie la sécurité du transport avant d'exposer les identifiants.
- Le client envoie EHLO. Cette salutation étendue indique au serveur quelles fonctionnalités SMTP le client comprend.
- Le serveur annonce ses capacités. La réponse peut inclure une ligne
250-AUTHlistant les mécanismes SASL pris en charge. Le client doit en choisir un proposé par le serveur. - Le client envoie AUTH. La commande utilise le mécanisme sélectionné comme premier paramètre, conformément à la spécification de la commande AUTH de la RFC 4954.
- Les parties terminent l'échange. Selon le mécanisme, le serveur peut envoyer des défis et le client répond avec les données d'authentification requises. L'encodage Base64 peut représenter les identifiants pendant l'échange, mais l'encodage n'est pas un chiffrement. TLS doit protéger la session.
- Le serveur accepte ou rejette la session. Une authentification réussie renvoie généralement
235. Une tentative échouée renvoie généralement535, bien que les détails de diagnostic varient selon le fournisseur.
Le point important est que SMTP AUTH intervient avant que le client ne soumette l'enveloppe et le contenu du message. Après l'authentification, l'application peut poursuivre avec des commandes telles que MAIL FROM, RCPT TO et DATA, sous réserve des contrôles de relais et des politiques du serveur.
Ce que les réponses vous indiquent
L'absence de la capacité AUTH peut indiquer que le client s'est connecté au mauvais service, a utilisé un port non pris en charge ou a contacté un serveur qui ne propose pas de soumission authentifiée. Une réponse 535 peut refléter des identifiants invalides, un compte bloqué, une méthode d'authentification désactivée ou le rejet par un fournisseur d'un mode de connexion obsolète.
Les journaux de l'application doivent enregistrer les codes de réponse du serveur et l'état de sécurité négocié, tout en évitant les mots de passe et les tokens. Lorsqu'ils examinent un message accepté puis filtré ultérieurement, les équipes peuvent également analyser gratuitement les en-têtes d'email afin d'inspecter les résultats d'authentification enregistrés par les systèmes récepteurs.
SMTP AUTH ne remplace pas non plus la sécurité du compte. Si une boîte aux lettres ou un compte de service utilise l'authentification multifacteur, consultez le flux pris en charge par le fournisseur au lieu de supposer que le mot de passe habituel fonctionnera. Le guide de Finchum Fixes IT sur la 2FA fournit un contexte utile sur les raisons pour lesquelles un second facteur modifie le modèle de connexion.
Pour les équipes qui nettoient les données des destinataires alimentant ces systèmes, BillionVerify est un service professionnel de vérification d'email conçu pour résoudre un problème précis : les mauvaises données d'email coûtent de l'argent aux entreprises. Cela concerne la qualité des listes, et non la connexion SMTP elle-même.
Authentification SMTP vs authentification de l'expéditeur
L'analogie la plus simple est celle d'un badge d'employé comparé au papier à en-tête de l'entreprise.
SMTP AUTH est le badge. Il indique à votre serveur de messagerie sortant que ce client ou ce compte est autorisé à soumettre un message. SPF, DKIM et DMARC sont le papier à en-tête et les marques de vérification. Ils aident le fournisseur destinataire à évaluer si le message représente le domaine affiché au destinataire.
Une vérification de badge réussie ne rend pas un papier à en-tête douteux digne de confiance. De même, des enregistrements de domaine bien configurés n'autorisent pas une application à injecter des emails dans la file d'attente d'un serveur.
| Fonctionnalité | Soumission client (SMTP AUTH) | Vérification du domaine (SPF/DKIM/DMARC) |
|---|---|---|
| Question principale | Ce client est-il autorisé à soumettre des emails ? | Le destinataire doit-il faire confiance à cette identité de domaine ? |
| Où cela fonctionne | Entre le client expéditeur et le serveur sortant | Entre le message, les enregistrements DNS et le fournisseur destinataire |
| Principaux composants | EHLO, mécanismes AUTH annoncés, échange SASL, autorisations de relais | Autorisation SPF, validation de la signature DKIM, alignement et politique DMARC |
| Échec typique | Rejet de l'authentification, compte désactivé, méthode non prise en charge | Échec d'usurpation, mauvais alignement, filtrage fondé sur une politique |
| Effet de la réussite | Le serveur peut accepter le message pour sa livraison ultérieure | Le destinataire peut utiliser les signaux d'identité du domaine dans ses décisions de filtrage |
Ce que chaque couche prouve
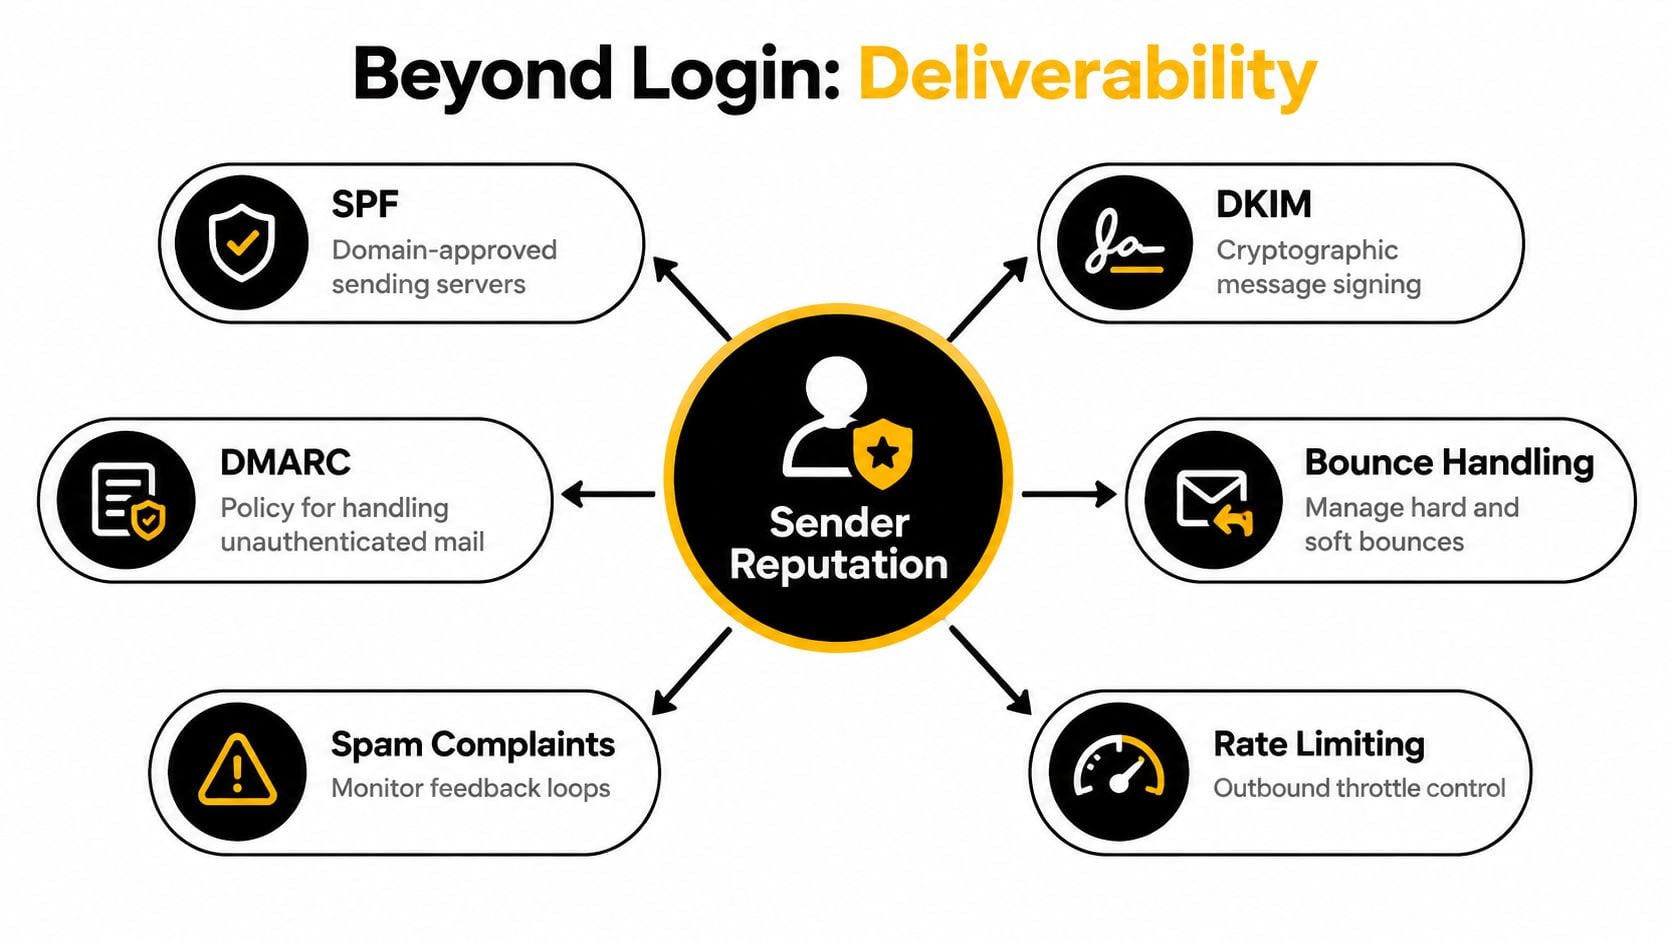
SPF autorise les adresses IP d'envoi désignées pour un domaine. DKIM ajoute une signature cryptographique qui permet au système destinataire de vérifier si le contenu signé du message et la signature du domaine sont valides. DMARC relie ces résultats au domaine From visible et fournit une politique pour traiter les messages qui échouent à l'alignement. Les distinctions sont clairement résumées dans cette comparaison de SPF, DKIM et DMARC.
SMTP AUTH ne publie aucune de ces instructions de domaine. Il ne garantit pas non plus qu'un destinataire placera le message dans la boîte de réception. Il établit uniquement que le service d'envoi a accepté le client comme expéditeur autorisé.
La publication n'est pas l'application
La différence entre disposer d'enregistrements et appliquer une politique est importante sur le plan opérationnel. Une mesure réalisée en 2026 sur 5,5 millions de domaines a constaté que SPF était publié par 56,0 %, DMARC par 30,4 % et DKIM par 22,7 %, selon la recherche de DMARC Guard sur l'authentification des emails. Dans une autre analyse couvrant les 10 000 principaux domaines, la publication de SPF atteignait 84,5 %, celle de DMARC 76,6 %, et l'application de DMARC avec des politiques de mise en quarantaine ou de rejet 54,0 %, d'après la même source.
La leçon pratique est simple. Un domaine peut sembler configuré tout en fonctionnant en mode surveillance uniquement. Utilisez un outil de vérification DMARC pour examiner la politique et l'alignement, mais recherchez séparément les problèmes liés aux identifiants SMTP. Aucun outil ne remplace l'autre.
Ports et protocoles pour une soumission sécurisée
Les identifiants ne doivent jamais transiter via une session de soumission client non protégée. SMTP AUTH doit donc être associé au chiffrement du transport et à un port destiné à la soumission des messages, et non à un chemin de relais sans restriction.
Le port de soumission défini par les standards est le 587, généralement associé à STARTTLS, comme l’explique cette présentation des ports d’authentification SMTP. Le client établit la session SMTP, reçoit les capacités du serveur, demande une mise à niveau TLS, puis s’authentifie au sein de la connexion protégée.
Choisir le bon point de terminaison
Le port 25 est principalement associé au relais de serveur à serveur. Ce n’est pas le choix habituel pour une application, un CRM ou une plateforme marketing qui soumet des emails avec des identifiants utilisateur. De nombreux réseaux le restreignent, car les abus liés aux relais ouverts et les hôtes compromis ont fait du SMTP sortant sans restriction un problème de sécurité.
Le port 465 utilise le TLS implicite, ce qui signifie que la connexion est chiffrée dès le départ. Certains fournisseurs et certaines applications l’exigent encore, mais la configuration doit correspondre aux attentes du serveur. Un client qui suppose STARTTLS sur un point de terminaison TLS implicite, ou qui suppose un TLS implicite lorsque le serveur attend un message d’accueil en texte clair suivi d’une mise à niveau, échouera avant l’authentification.
| Type de connexion | Rôle habituel | Exigence de sécurité |
|---|---|---|
| Port 25 | Relais de serveur à serveur | Ce n’est pas le chemin habituel de soumission authentifiée par le client |
| Port 587 | Soumission de messages | STARTTLS est généralement négocié avant SMTP AUTH |
| Port 465 | Soumission lorsque requise | Le TLS implicite commence au moment de la connexion |
Vérifications de configuration pour éviter toute exposition
Avant de tester les identifiants, vérifiez que le point de terminaison, le port, le mode de chiffrement et le mécanisme d’authentification de l’application correspondent à la documentation du fournisseur. Un port peut être accessible alors que la négociation TLS échoue toujours. De même, le serveur peut annoncer AUTH tout en refusant le compte parce que les autorisations de relais ou la politique du locataire interdisent la soumission.
Un outil de vérification des enregistrements MX aide à identifier les serveurs de messagerie responsables de la réception d’un domaine, mais les données MX ne remplacent pas le point de terminaison de soumission fourni par votre fournisseur sortant. L’infrastructure de réception et l’infrastructure d’envoi authentifié peuvent être des services distincts.
Limite de sécurité : Ne « corrigez » pas un échec d’authentification en désactivant TLS. Cela pourrait exposer les identifiants et le trafic des messages, tout en laissant non résolu le problème de compatibilité ou de politique sous-jacent.
Pour les systèmes à gros volume, une API peut être plus simple à exploiter que la maintenance d’une session SMTP très bavarde, mais SMTP reste utile lorsqu’une application le prend déjà en charge et que le fournisseur propose un service de soumission stable. Le choix doit suivre les besoins d’intégration, l’observabilité et les contrôles de sécurité, et non l’habitude.
L’impact de la dépréciation de l’authentification héritée
Un flux d’envoi peut cesser de s’authentifier même si son mot de passe n’a pas changé. Les fournisseurs remplacent l’authentification de base, qui envoie directement un nom d’utilisateur et un mot de passe, par OAuth et d’autres flux d’autorisation permettant aux administrateurs de contrôler les jetons, les portées, le consentement et la révocation.
Le plan annoncé par Microsoft indique que le comportement de l’authentification de base devrait rester inchangé jusqu’en décembre 2026. Après cette date, elle devrait être désactivée par défaut pour les tenants existants, tandis que les nouveaux tenants créés ultérieurement devraient utiliser OAuth comme méthode prise en charge. Microsoft prévoit d’annoncer une date de suppression définitive au cours du second semestre 2027. Ces échéances prévisionnelles figurent dans la chronologie de la dépréciation de SMTP AUTH dans Microsoft Exchange Online.
Pourquoi des mots de passe valides échouent toujours
Le fournisseur peut rejeter la méthode d’authentification avant même de vérifier le mot de passe. L’administrateur d’un tenant peut également avoir désactivé SMTP AUTH pour la boîte aux lettres, ou l’application peut proposer uniquement LOGIN ou PLAIN alors que le service exige un flux basé sur un jeton. Un test de connexion réussi depuis une boîte aux lettres ne confirme donc pas que chaque intégration d’envoi continuera de fonctionner.
La communication précédente de Microsoft décrivait des rejets progressifs à partir du 1er mars 2026, avec un arrêt complet au 30 avril 2026, pour le chemin d’authentification de base concerné, comme l’indique ce guide de migration de SMTP AUTH. Les calendriers des fournisseurs et les politiques des tenants peuvent changer ; vérifiez donc l’état actuel de chaque environnement au lieu de considérer une ancienne date de mise en œuvre comme une garantie.
Un plan de migration pratique
Répertoriez chaque système qui soumet des emails via le tenant, notamment les flux CRM, les applications de facturation, les outils de surveillance, les formulaires et les scripts. Pour chacun, notez le compte, le point de terminaison, le port, le mode de chiffrement, le mécanisme d’authentification et le responsable. Séparez les intégrations qui prennent en charge OAuth de celles qui nécessitent un remplacement ou une approche approuvée fondée sur un mot de passe d’application.
Testez le nouveau flux dans un environnement contrôlé avant de modifier les séquences de production. Vérifiez l’expiration des jetons, les exigences de consentement, la gestion des erreurs et la révocation des accès. Confirmez également que le flux gère toujours correctement les réponses du fournisseur une fois l’authentification réussie. Un connecteur sans prise en charge d’OAuth peut échouer pendant une campagne même si le mot de passe enregistré reste valide.
Vérifier la délivrabilité au-delà de la connexion
L’authentification auprès de votre serveur sortant prouve votre autorité de soumission. Elle ne prouve pas qu’une boîte de réception destinataire existe, que le domaine destinataire accepte les emails pour cette adresse, ni que le message évitera le filtrage.
Un pipeline de vérification avant envoi commence par une recherche MX. Les enregistrements MX identifient les serveurs de messagerie responsables de la réception des emails d’un domaine, et un domaine sans enregistrements MX ne peut pas recevoir d’emails, comme l’explique cette présentation de la vérification d’email. Un service de vérification peut ensuite sonder le serveur destinataire au moyen d’une conversation SMTP afin d’évaluer si l’adresse semble délivrable.
Ce que le pipeline de vérification contrôle réellement
Le service n’a pas besoin d’envoyer le message de campagne pour obtenir des informations utiles. Il peut identifier l’hôte MX du domaine destinataire, ouvrir une session SMTP et demander si le serveur acceptera le destinataire prévu. Une réponse positive peut toutefois rester ambiguë, car certains serveurs acceptent les emails pour toutes les adresses du domaine.
C’est là que la détection des domaines catch-all devient importante. Un vérificateur envoie une seconde adresse de test au même hôte MX. Si le serveur accepte également une adresse aléatoire, le domaine est classé comme catch-all, au lieu d’être considéré comme une preuve que la boîte de réception d’origine existe, comme le décrit ce workflow de détection catch-all.
Distinction utile : « Acceptée par le serveur » et « confirmée comme une boîte de réception spécifique » ne donnent pas toujours le même résultat.
La vérification fonctionne donc mieux comme un système de classification des risques que comme un simple interrupteur valide ou invalide. Les opérations marketing peuvent séparer les adresses probablement délivrables des enregistrements inconnus, catch-all, jetables, associés à un rôle ou présentant tout autre risque avant qu’une campagne ne génère des rebonds définitifs.
Un outil de contrôle de la délivrabilité BillionVerify peut s’intégrer à cette revue avant envoi, parmi les outils qu’une équipe évalue pour vérifier les adresses et le chemin d’envoi. L’objectif opérationnel dépasse la réussite de la connexion : réduire le nombre de mauvais destinataires, préserver la réputation de l’expéditeur et offrir à la campagne une audience plus propre.
Construire une infrastructure d’envoi résiliente
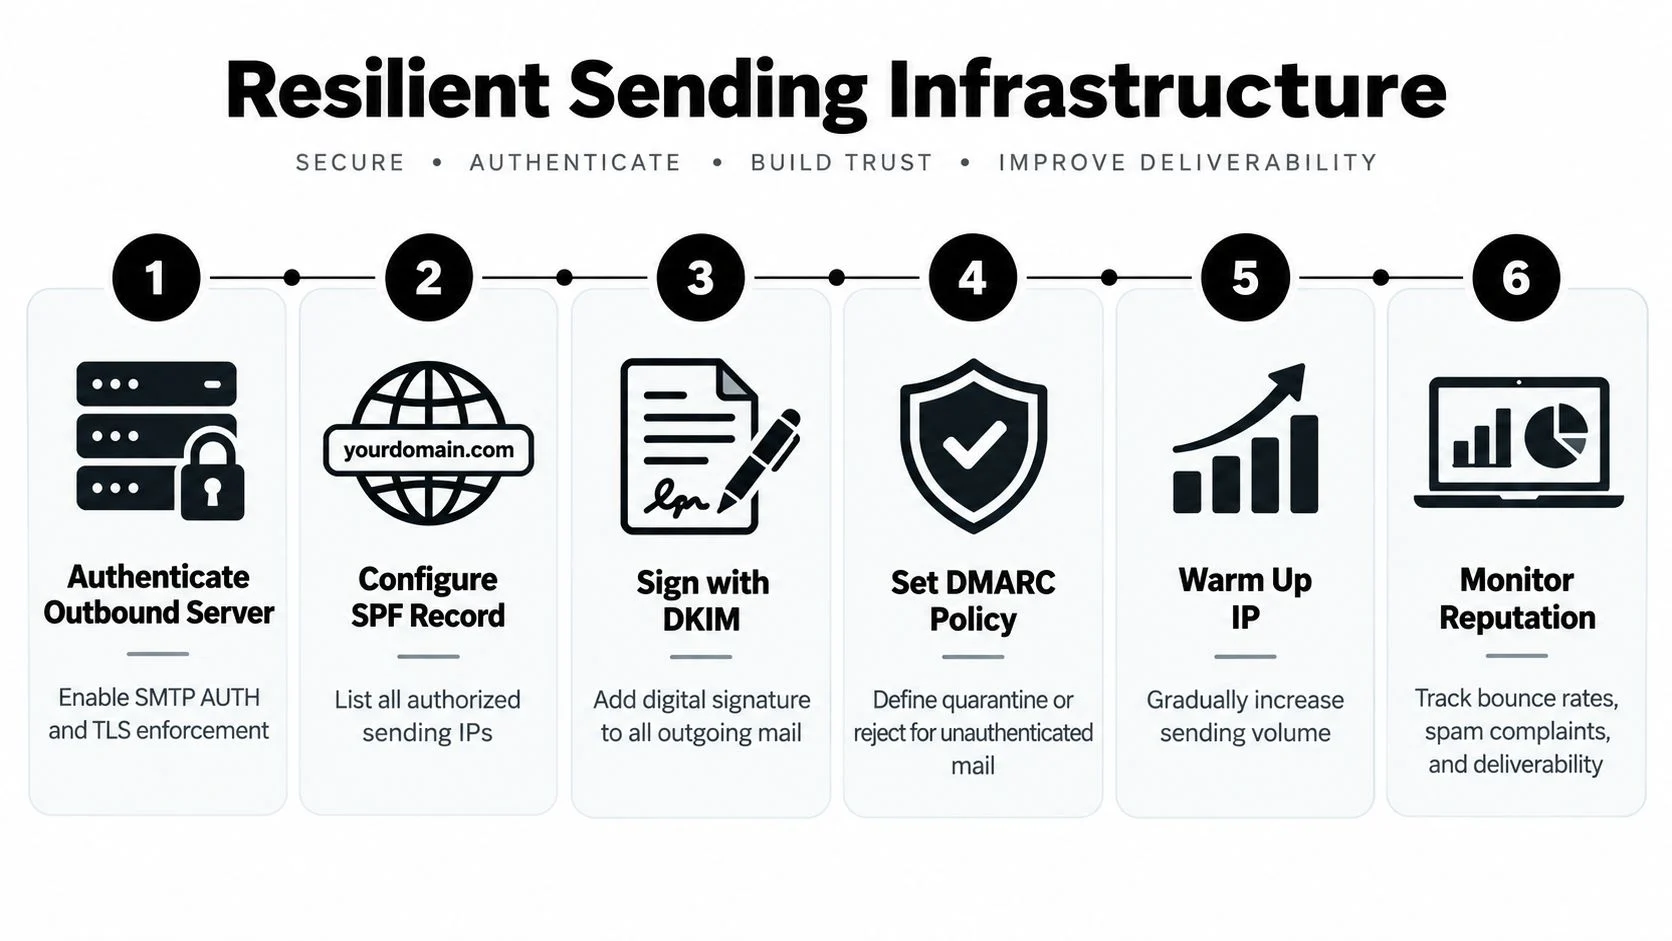
Un système d’envoi résilient considère l’authentification comme un contrôle en plusieurs couches plutôt que comme une simple case à cocher. Le client doit s’authentifier de manière sécurisée auprès du service sortant. Le domaine d’expédition visible doit réussir les contrôles d’identité alignés. Les données des destinataires doivent être suffisamment à jour pour que la campagne ne génère pas de rebonds évitables.
Commencer par un audit de l’infrastructure
Cartographiez l’ensemble du parcours, de l’application au destinataire. Pour chaque workflow d’envoi, documentez le fournisseur de soumission, la méthode d’authentification, l’exigence de chiffrement, le propriétaire du compte et le comportement de secours. Cet inventaire révèle généralement des intégrations abandonnées qui dépendent encore de mots de passe ou d’anciens paramètres SMTP.
Testez ensuite délibérément les modes de défaillance :
- Échec de soumission : confirmez que le client atteint le point de terminaison prévu, négocie TLS, détecte la capacité AUTH attendue et reçoit une réponse d’authentification réussie.
- Échec du domaine : validez l’autorisation SPF, la signature DKIM et l’alignement DMARC pour le domaine affiché dans l’adresse From.
- Échec des données : vérifiez les adresses nouvelles et importées avant leur intégration à une campagne ou à une séquence commerciale.
- Échec de la réputation : surveillez les rebonds, les plaintes, les signaux de listes de blocage et les changements soudains du comportement d’acceptation avec un outil de vérification de la réputation IP.
La norme RFC 4954 constitue la base du protocole, mais la seule conformité aux normes ne garantit pas la résilience opérationnelle. Les fournisseurs peuvent imposer des règles propres aux tenants, désactiver certains mécanismes ou modifier les exigences d’authentification.
Intégrer l’hygiène au workflow
N’attendez pas qu’une liste soit volumineuse ou qu’une campagne soit planifiée. Ajoutez la vérification lors de l’inscription, de l’importation, de la synchronisation CRM et avant les envois importants. Un contrôle en temps réel peut empêcher une adresse manifestement risquée d’entrer dans la base de données, tandis qu’une analyse en masse peut identifier les enregistrements obsolètes accumulés par les équipes commerciales et marketing.
Le meilleur workflow conserve également le résultat et sa raison. « Inconnu car catch-all » mérite un traitement différent de « boîte aux lettres rejetée » ou « le domaine ne possède aucun serveur récepteur ». La segmentation permet à l’équipe de décider si elle doit supprimer, examiner ou tester prudemment une adresse, au lieu de considérer chaque enregistrement incertain comme sûr.
Un programme à plusieurs couches nécessite également des responsabilités clairement définies. Les équipes d’infrastructure doivent gérer les migrations OAuth et la politique TLS. Les opérations marketing doivent maintenir l’alignement des domaines d’envoi et les règles de suppression. Les équipes data doivent définir la gestion des statuts de vérification. Sans responsabilités claires, chaque groupe suppose qu’une autre équipe protège le parcours d’envoi.
Cette vidéo propose une explication visuelle des concepts d’infrastructure concernés :
La leçon centrale est pratique : SMTP AUTH fait parvenir un message à la file d’attente sortante, tandis que l’authentification du domaine et la vérification des destinataires déterminent si le système de délivrabilité plus large a des raisons de lui faire confiance. Gardez ces contrôles séparés dans votre supervision, mais reliez-les dans votre processus opérationnel.
BillionVerify fournit une vérification d'email pour contrôler les données des destinataires avant leur arrivée dans les campagnes, les workflows et les séquences sortantes. Utilisez-le pour relier la vérification au niveau SMTP, les signaux MX et catch-all ainsi que l’examen de la délivrabilité dans votre processus préalable à l’envoi, puis rendez-vous sur BillionVerify pour évaluer le workflow adapté à votre équipe.