


Has comprobado los registros SPF y DKIM, confirmado que el dominio de envío parece limpio y lanzado una campaña. Después, la aplicación devuelve un error de autenticación antes de que el primer mensaje salga de tu sistema. La configuración DNS no estaba necesariamente mal. Es posible que tu aplicación de envío no haya superado el inicio de sesión del cliente requerido por el servidor SMTP saliente.
Esa distinción responde a la pregunta práctica detrás de qué es la autenticación SMTP. SMTP AUTH demuestra que un cliente, una aplicación o un usuario tiene permiso para enviar correo a través de un servidor. SPF, DKIM y DMARC abordan un problema de identidad diferente: si un proveedor receptor debe confiar en el dominio asociado al mensaje. Una entregabilidad de correo electrónico fiable depende de ambas capas, además de una higiene cuidadosa de la lista antes del envío.
El guardián oculto de la entrega de correo electrónico
Un equipo de marketing puede pasar días revisando la reputación del remitente, la alineación del dominio y el contenido del mensaje, solo para descubrir que su CRM no puede autenticarse en el servidor de correo saliente. La campaña nunca llega a la infraestructura del destinatario porque el servidor de envío rechaza primero la conexión.
Ese es el papel de la autenticación SMTP. Es el guardián entre una aplicación y el servidor de correo que acepta mensajes salientes. El cliente identifica un mecanismo de autenticación, completa un intercambio con el servidor y recibe permiso para enviar correo. Sin ese permiso, un mensaje correctamente redactado y unos registros de dominio correctamente publicados todavía no importan.
Dos comprobaciones de identidad, no una
La entrega de correo electrónico implica dos preguntas distintas:
- ¿Puede este cliente enviar correo a través de este servidor?
- ¿Debería el destinatario confiar en la identidad del remitente representada por este mensaje?
SMTP AUTH responde a la primera pregunta. SPF, DKIM y DMARC responden a la segunda. Un CRM puede tener credenciales válidas, pero enviar desde un dominio que carece de registros de autenticación alineados. Por el contrario, un dominio puede publicar registros sólidos mientras una aplicación utiliza una contraseña caducada, un método deshabilitado o un servidor que rechaza la retransmisión para esa cuenta.
Regla operativa: Depura la ruta de envío en orden. Primero verifica que el cliente pueda establecer una sesión de envío segura y autenticada. Después verifica la autenticación a nivel de dominio y la política del lado del destinatario.
El estándar detrás de SMTP AUTH es RFC 4954, que formalizó la autenticación SMTP como una extensión de servicio basada en SASL. Permite que un servidor anuncie los mecanismos compatibles y que un cliente seleccione uno sin cambiar los comandos básicos de transferencia de mensajes de SMTP. Ese diseño todavía sustenta el envío autenticado en sistemas de correo empresariales y plataformas de envío.
Por qué los especialistas en marketing encuentran este fallo
El error suele aparecer después de un cambio en la infraestructura, no después de un cambio en el texto o en la segmentación. Un proveedor puede deshabilitar un método de autenticación heredado. Un administrador puede desactivar SMTP AUTH para una cuenta. Una política de seguridad puede exigir el envío cifrado. Un firewall puede permitir el tráfico entre servidores y, al mismo tiempo, bloquear el puerto utilizado por la aplicación de marketing.
Por eso, “la contraseña es correcta” no constituye un diagnóstico suficiente. El servidor puede rechazar el método de autenticación, la seguridad de la conexión, los permisos de retransmisión de la cuenta o la configuración del cliente de envío. Considera SMTP AUTH un control a nivel de protocolo, no un campo de formulario.
Comprender el handshake de SMTP AUTH
SMTP AUTH es un intercambio negociado. El cliente no envía un nombre de usuario esperando que el servidor lo acepte. Primero, el servidor identifica lo que admite; después, el cliente selecciona un mecanismo compatible e inicia la secuencia de autenticación.
La secuencia del protocolo
El intercambio generalmente sigue este orden:
- El cliente abre una conexión. Para el envío autenticado, la aplicación normalmente se conecta mediante un servicio de envío designado y negocia la seguridad del transporte antes de exponer las credenciales.
- El cliente envía EHLO. Este saludo extendido indica al servidor qué funciones de SMTP entiende el cliente.
- El servidor anuncia sus capacidades. La respuesta puede incluir una línea
250-AUTHcon los mecanismos SASL compatibles. El cliente debe elegir uno de los ofrecidos por el servidor. - El cliente envía AUTH. El comando toma el mecanismo seleccionado como primer parámetro, según lo definido por la especificación del comando AUTH de RFC 4954.
- Las partes completan el intercambio. Según el mecanismo, el servidor puede emitir desafíos y el cliente responde con los datos de autenticación requeridos. La codificación Base64 puede representar credenciales durante el intercambio, pero la codificación no es cifrado. TLS debe proteger la sesión.
- El servidor acepta o rechaza la sesión. Una autenticación exitosa normalmente devuelve
235. Un intento fallido normalmente devuelve535, aunque los detalles de diagnóstico varían según el proveedor.
El punto importante es que SMTP AUTH ocurre antes de que el cliente envíe el sobre y el contenido del mensaje. Después de la autenticación, la aplicación puede continuar con comandos como MAIL FROM, RCPT TO y DATA, sujetos a los controles de retransmisión y las políticas del servidor.
Qué indican las respuestas
La ausencia de la capacidad AUTH puede indicar que el cliente se conectó al servicio equivocado, utilizó un puerto no compatible o contactó con un servidor que no ofrece envío autenticado. Una respuesta 535 puede reflejar credenciales no válidas, una cuenta bloqueada, un método de autenticación desactivado o el rechazo del proveedor al comportamiento de inicio de sesión heredado.
Los registros de la aplicación deben capturar los códigos de respuesta del servidor y el estado de seguridad negociado, evitando almacenar contraseñas y tokens. Al investigar un mensaje que fue aceptado pero filtrado posteriormente, los equipos también pueden analizar encabezados de correo electrónico gratis para inspeccionar los resultados de autenticación registrados por los sistemas receptores.
SMTP AUTH tampoco sustituye la seguridad de la cuenta. Si un buzón o una cuenta de servicio utiliza autenticación multifactor, revisa el flujo compatible con el proveedor en lugar de asumir que funcionará la contraseña habitual. La guía de Finchum Fixes IT sobre 2FA ofrece información útil sobre por qué un segundo factor cambia el modelo de inicio de sesión.
Para los equipos que limpian los datos de destinatarios que alimentan estos sistemas, BillionVerify es un servicio profesional de verificación de correo electrónico creado para resolver un problema: los datos de correo electrónico incorrectos cuestan dinero a las empresas. Esto aborda la calidad de las listas, no el inicio de sesión SMTP en sí.
Autenticación SMTP frente a autenticación del remitente
La analogía más clara es comparar una credencial de empleado con el membrete de una empresa.
SMTP AUTH es la credencial. Indica a tu servidor de correo saliente que este cliente o cuenta tiene permiso para enviar un mensaje. SPF, DKIM y DMARC son el membrete y las marcas de verificación. Ayudan al proveedor receptor a evaluar si el mensaje representa al dominio que se muestra al destinatario.
Una comprobación correcta de la credencial no hace confiable un membrete cuestionable. Del mismo modo, unos registros de dominio bien configurados no autorizan a una aplicación a inyectar correo en la cola de un servidor.
| Función | Envío del cliente (SMTP AUTH) | Verificación del dominio (SPF/DKIM/DMARC) |
|---|---|---|
| Pregunta principal | ¿Tiene este cliente permiso para enviar correo? | ¿Debe el destinatario confiar en la identidad de este dominio? |
| Dónde opera | Entre el cliente emisor y el servidor saliente | Entre el mensaje, los registros DNS y el proveedor receptor |
| Componentes principales | EHLO, mecanismos AUTH anunciados, intercambio SASL, permisos de retransmisión | Autorización SPF, validación de la firma DKIM, alineación y política DMARC |
| Fallo habitual | Rechazo de autenticación, cuenta desactivada, método no compatible | Fallo de suplantación, desalineación, filtrado basado en políticas |
| Efecto del éxito | El servidor puede aceptar el mensaje para su entrega posterior | El destinatario puede usar las señales de identidad del dominio en las decisiones de filtrado |
Qué demuestra cada capa
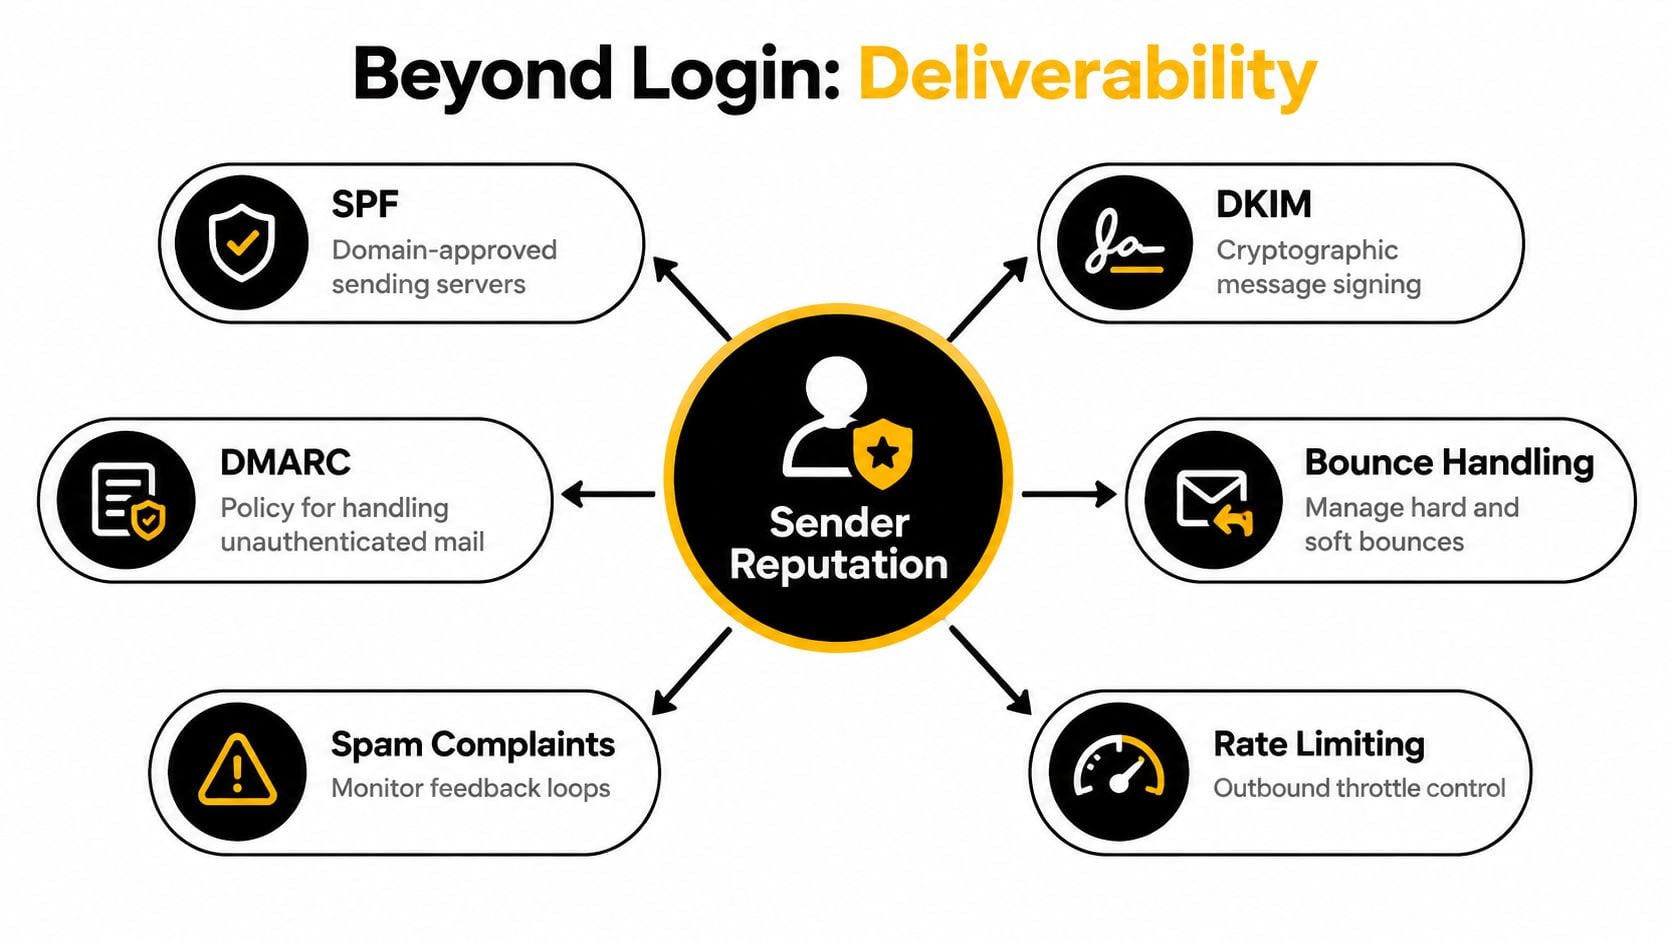
SPF autoriza direcciones IP de envío designadas para un dominio. DKIM adjunta una firma criptográfica que permite al sistema receptor comprobar si el contenido firmado del mensaje y la firma del dominio son válidos. DMARC conecta esos resultados con el dominio From visible y proporciona una política para gestionar los mensajes que no superan la alineación. Las diferencias se resumen claramente en esta comparación de SPF, DKIM y DMARC.
SMTP AUTH no publica ninguna de esas instrucciones de dominio. Tampoco garantiza que el destinatario coloque el mensaje en la bandeja de entrada. Solo establece que el servicio emisor aceptó al cliente como remitente autorizado.
Publicar no es aplicar
La diferencia entre tener registros y aplicar una política es importante desde el punto de vista operativo. Una medición de 2026 realizada en 5,5 millones de dominios encontró SPF publicado en el 56,0 %, DMARC en el 30,4 % y DKIM en el 22,7 %, según la investigación de autenticación de correo electrónico de DMARC Guard. En otro análisis comparativo de los 10.000 dominios principales, la publicación de SPF alcanzó el 84,5 %, la publicación de DMARC el 76,6 % y la aplicación de DMARC con políticas de cuarentena o rechazo el 54,0 %, según la misma fuente.
La lección práctica es sencilla. Un dominio puede parecer configurado y seguir funcionando en modo de solo supervisión. Usa una herramienta de comprobación de DMARC para inspeccionar la política y la alineación, pero diagnostica las credenciales SMTP por separado. Ninguna herramienta sustituye a la otra.
Puertos y protocolos para el envío seguro
Las credenciales nunca deben viajar a través de una sesión de envío del cliente sin protección. Por lo tanto, SMTP AUTH debe utilizarse junto con el cifrado de transporte y un puerto destinado al envío de mensajes, no con una ruta de retransmisión sin restricciones.
El puerto de envío definido por los estándares es el 587, normalmente combinado con STARTTLS, como se describe en esta descripción general de los puertos de autenticación SMTP. El cliente establece la sesión SMTP, recibe las capacidades del servidor, solicita una actualización a TLS y, después, realiza la autenticación dentro de la conexión protegida.
Cómo elegir el endpoint adecuado
El puerto 25 se asocia principalmente con la retransmisión entre servidores. No es la opción habitual para que una aplicación, CRM o plataforma de marketing envíe correo utilizando credenciales de usuario. Muchas redes lo restringen porque el abuso de la retransmisión abierta y los hosts comprometidos han convertido el SMTP saliente sin restricciones en un problema de seguridad.
El puerto 465 utiliza TLS implícito, lo que significa que la conexión está cifrada desde el principio. Algunos proveedores y aplicaciones todavía lo requieren, pero la configuración debe coincidir con lo que espera el servidor. Un cliente que asuma STARTTLS en un endpoint con TLS implícito, o que asuma TLS implícito cuando el servidor espera un saludo de texto plano seguido de una actualización, fallará antes de la autenticación.
| Tipo de conexión | Función habitual | Expectativa de seguridad |
|---|---|---|
| Puerto 25 | Retransmisión entre servidores | No es la ruta habitual de envío autenticado del cliente |
| Puerto 587 | Envío de mensajes | STARTTLS normalmente se negocia antes de SMTP AUTH |
| Puerto 465 | Envío cuando es obligatorio | El TLS implícito comienza al establecerse la conexión |
Comprobaciones de configuración que previenen la exposición
Antes de probar las credenciales, confirma que el endpoint, el puerto, el modo de cifrado y el mecanismo de autenticación de la aplicación coincidan con la documentación del proveedor. Un puerto puede ser accesible aunque la negociación TLS siga fallando. Del mismo modo, el servidor puede anunciar AUTH y, aun así, rechazar la cuenta porque los permisos de retransmisión o la política del tenant prohíben el envío.
Una herramienta de verificación de registros MX ayuda a identificar los servidores de correo responsables de recibir el correo de un dominio, pero los datos MX no sustituyen al endpoint de envío proporcionado por tu proveedor de correo saliente. La infraestructura de recepción y la infraestructura de envío autenticado pueden ser servicios separados.
Límite de seguridad: No “soluciones” un fallo de autenticación desactivando TLS. Eso puede exponer las credenciales y el tráfico de mensajes, y dejar sin resolver el problema subyacente de compatibilidad o de política.
Para los sistemas de gran volumen, una API puede ser operativamente más sencilla que mantener una sesión SMTP conversacional, pero SMTP sigue siendo útil cuando una aplicación ya lo admite y el proveedor ofrece un servicio de envío estable. La elección debe basarse en las necesidades de integración, la observabilidad y los controles de seguridad, no en la costumbre.
El impacto de la obsolescencia de la autenticación heredada
Un flujo de envío puede dejar de autenticarse incluso cuando su contraseña no ha cambiado. Los proveedores están reemplazando la autenticación básica, que envía directamente un nombre de usuario y una contraseña, por OAuth y otros flujos de autorización que permiten a los administradores controlar tokens, permisos, consentimiento y revocación.
El plan anunciado por Microsoft establece que se prevé que el comportamiento de la autenticación básica permanezca sin cambios hasta diciembre de 2026. Después de esa fecha, está previsto que se deshabilite de forma predeterminada para los tenants existentes, mientras que se espera que los nuevos tenants creados posteriormente utilicen OAuth como método compatible. Microsoft planea anunciar una fecha definitiva de eliminación en la segunda mitad de 2027. Estos hitos previstos aparecen en la cronología de obsolescencia de SMTP AUTH de Microsoft Exchange Online.
Por qué las contraseñas válidas siguen fallando
El proveedor puede rechazar el método de autenticación antes de comprobar la contraseña. Un administrador del tenant también puede haber deshabilitado SMTP AUTH para el buzón, o la aplicación puede ofrecer únicamente LOGIN o PLAIN mientras el servicio requiere un flujo basado en tokens. Por lo tanto, una prueba de inicio de sesión exitosa desde un buzón no confirma que todas las integraciones de envío sigan funcionando.
La comunicación anterior de Microsoft describía rechazos graduales a partir del 1 de marzo de 2026, con un cierre completo para el 30 de abril de 2026, en la ruta de autenticación básica afectada, según se informa en esta guía de migración de SMTP AUTH. Los calendarios de los proveedores y las políticas de los tenants pueden cambiar, por lo que debes verificar el estado actual de cada entorno en lugar de tratar una fecha de implementación antigua como una garantía.
Un plan práctico de migración
Haz un inventario de todos los sistemas que envían correo a través del tenant, incluidos los flujos de trabajo del CRM, las aplicaciones de facturación, las herramientas de monitorización, los formularios y los scripts. Para cada uno, registra la cuenta, el endpoint, el puerto, el modo de cifrado, el mecanismo de autenticación y el propietario. Separa las integraciones compatibles con OAuth de aquellas que necesitan reemplazo o un enfoque aprobado basado en contraseñas de aplicación.
Prueba el nuevo flujo en un entorno controlado antes de cambiar las secuencias de producción. Comprueba la caducidad de los tokens, los requisitos de consentimiento, el manejo de errores y la revocación del acceso. Confirma también que el flujo siga gestionando correctamente las respuestas del proveedor después de que la autenticación se complete correctamente. Un conector sin compatibilidad con OAuth puede fallar durante una campaña aunque la contraseña almacenada siga siendo válida.
Verificar la entregabilidad más allá del inicio de sesión
La autenticación en tu servidor de salida demuestra la autoridad para enviar. No demuestra que exista un buzón del destinatario, que el dominio del destinatario acepte correo para esa dirección ni que el mensaje evite los filtros.
Un flujo de verificación previo al envío comienza con una búsqueda de MX. Los registros MX identifican los servidores de correo responsables de recibir el correo de un dominio, y un dominio sin registros MX no puede recibir correo, como se explica en esta descripción general de cómo funciona la verificación de correo electrónico. A continuación, un servicio de verificación puede sondear el servidor del destinatario mediante una conversación SMTP para evaluar si la dirección parece entregable.
Qué comprueba realmente el flujo de verificación
El servicio no necesita enviar el mensaje de la campaña para obtener información útil. Puede identificar el host MX del dominio del destinatario, abrir una sesión SMTP y preguntar si el servidor aceptará al destinatario previsto. Una respuesta positiva aún puede ser ambigua, porque algunos servidores aceptan correo para cualquier dirección del dominio.
Ahí es donde importa la detección de catch-all. Un verificador envía una segunda dirección de prueba al mismo host MX. Si el servidor también acepta una dirección aleatoria, el dominio se clasifica como catch-all en lugar de considerarse una prueba de que existe el buzón original, como se describe en este flujo de trabajo de detección de catch-all.
Distinción útil: «Aceptado por el servidor» y «confirmado como un buzón específico» no siempre son el mismo resultado.
Por lo tanto, la verificación funciona mejor como un sistema de clasificación de riesgos, no como un simple interruptor de válido o no válido. Las operaciones de marketing pueden separar las direcciones probablemente entregables de los registros desconocidos, catch-all, desechables, basados en roles o de cualquier otra forma riesgosos antes de que una campaña genere rebotes definitivos.
Un comprobador de entregabilidad de BillionVerify puede integrarse en esa revisión previa al envío como una de las herramientas que un equipo evalúa para comprobar las direcciones y la ruta de envío. El objetivo operativo es más amplio que el éxito del inicio de sesión: reducir los destinatarios incorrectos, preservar la reputación del remitente y proporcionar a la campaña una audiencia más limpia.
Creación de una infraestructura de envío resiliente
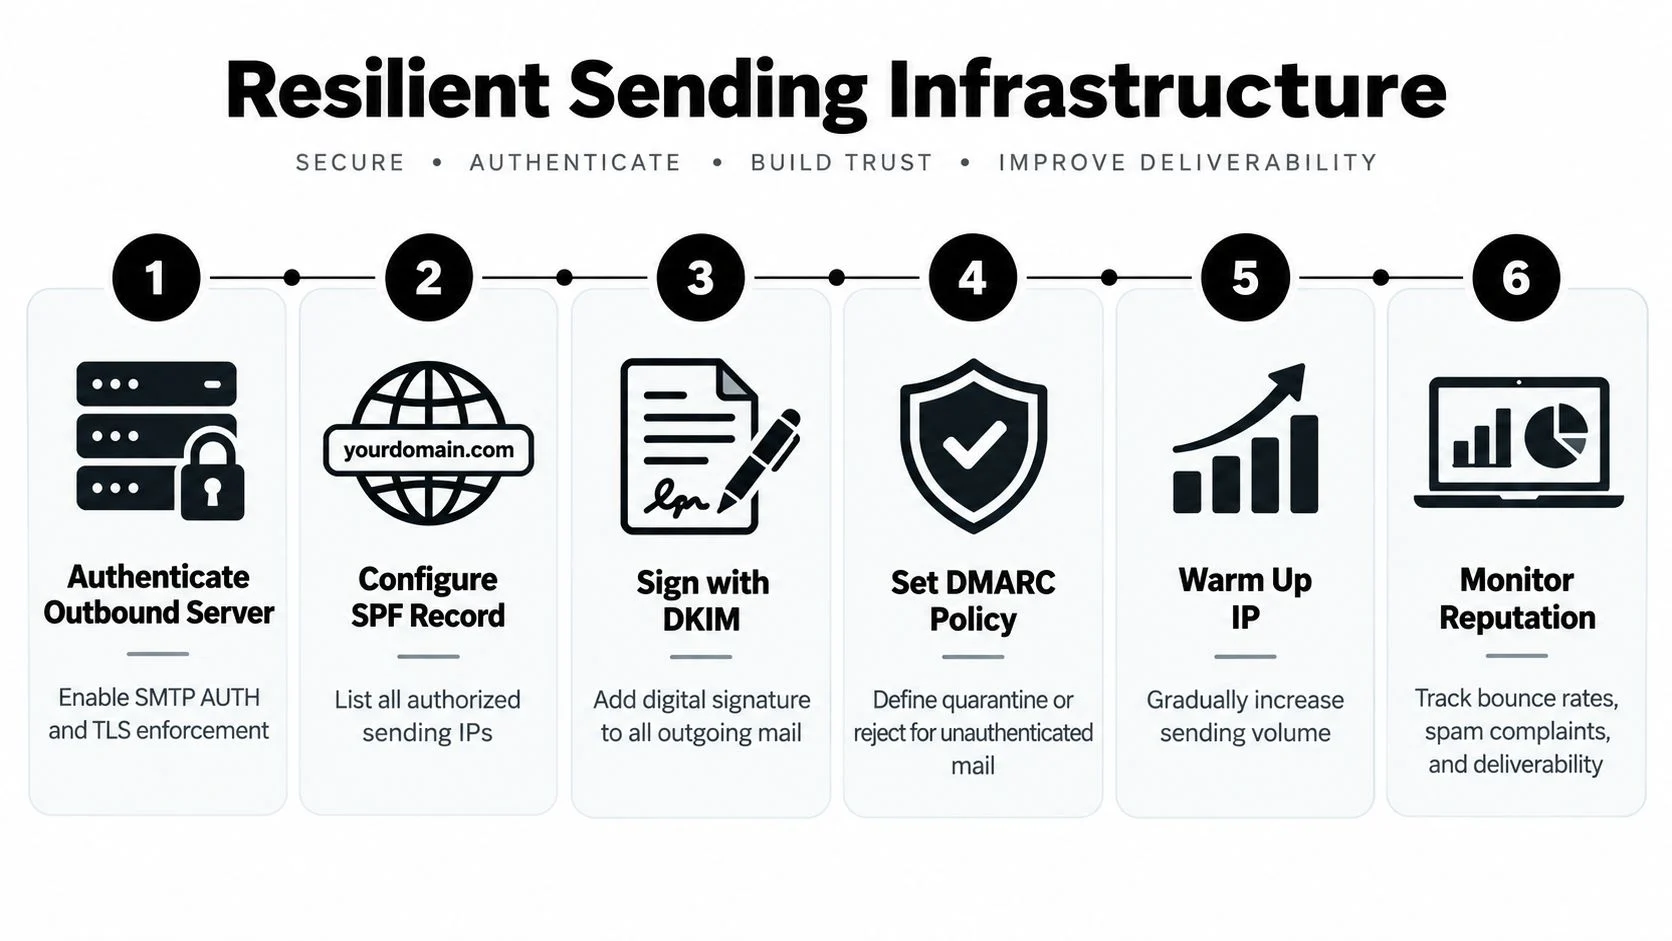
Un sistema de envío resiliente trata la autenticación como un control por capas, no como una única casilla de verificación. El cliente debe autenticarse de forma segura en el servicio de salida. El dominio visible del remitente debe superar comprobaciones de identidad alineadas. Los datos de los destinatarios deben estar lo suficientemente actualizados para que la campaña no genere rebotes evitables.
Comienza con una auditoría de la infraestructura
Traza toda la ruta desde la aplicación hasta el destinatario. Para cada flujo de envío, documenta el proveedor de envío, el método de autenticación, el requisito de cifrado, el propietario de la cuenta y el comportamiento de respaldo. Este inventario suele revelar integraciones abandonadas que aún dependen de contraseñas o configuraciones antiguas de SMTP.
Después, prueba deliberadamente los modos de fallo:
- Fallo de envío: Confirma que el cliente llega al endpoint previsto, negocia TLS, detecta la capacidad AUTH esperada y recibe una respuesta de autenticación exitosa.
- Fallo del dominio: Valida la autorización SPF, la firma DKIM y la alineación DMARC del dominio mostrado en la dirección From.
- Fallo de datos: Verifica las direcciones nuevas e importadas antes de que entren en una campaña o secuencia de ventas.
- Fallo de reputación: Supervisa los rebotes, las quejas, las señales de listas de bloqueo y los cambios repentinos en el comportamiento de aceptación con una herramienta de comprobación de reputación de IP.
El estándar RFC 4954 proporciona la base del protocolo, pero el cumplimiento de los estándares por sí solo no garantiza la resiliencia operativa. Los proveedores pueden imponer reglas para los tenants, desactivar mecanismos o cambiar los requisitos de autenticación.
Haz que la higiene forme parte del flujo de trabajo
No esperes hasta que una lista sea grande o se programe una campaña. Añade la verificación al registrarse, al importar, durante la sincronización con el CRM y antes de los envíos importantes. Una comprobación en tiempo real puede impedir que una dirección evidentemente arriesgada entre en la base de datos, mientras que una revisión masiva puede identificar registros obsoletos acumulados por los equipos de ventas y marketing.
El mejor flujo de trabajo también conserva el resultado y el motivo. “Desconocido porque es catch-all” requiere un tratamiento diferente de “buzón rechazado” o “el dominio no tiene servidor receptor”. La segmentación permite al equipo decidir si debe suprimir, revisar o probar con cautela una dirección, en lugar de tratar cada registro incierto como seguro.
Un programa por capas también necesita responsables. Los equipos de infraestructura deben gestionar las migraciones a OAuth y la política TLS. Operaciones de marketing debe mantener la alineación del dominio de envío y las reglas de supresión. Los equipos de datos deben definir el tratamiento del estado de verificación. Sin responsabilidades claras, cada grupo supone que otro equipo está protegiendo la ruta de envío.
Este video ofrece una explicación visual de los conceptos de infraestructura involucrados:
La lección central es práctica: SMTP AUTH introduce un mensaje en la cola de salida, mientras que la autenticación del dominio y la verificación de los destinatarios determinan si el sistema de entrega en general tiene razones para confiar en él. Mantén esos controles separados en tu supervisión, pero conéctalos en tu proceso operativo.
BillionVerify proporciona verificación de correo electrónico para comprobar los datos de los destinatarios antes de que lleguen a campañas, flujos de trabajo y secuencias de salida. Úsalo para conectar la verificación a nivel de SMTP, las señales de MX y catch-all y la revisión de la entregabilidad en tu proceso previo al envío; después, visita BillionVerify para evaluar el flujo de trabajo para tu equipo.