


Você verificou os registros SPF e DKIM, confirmou que o domínio de envio parece limpo e lançou uma campanha. Em seguida, o aplicativo retorna um erro de autenticação antes que a primeira mensagem saia do seu sistema. A configuração de DNS não estava necessariamente errada. Seu aplicativo de envio pode ter falhado no login do cliente exigido pelo servidor SMTP de saída.
Essa distinção responde à pergunta prática por trás de o que é autenticação SMTP. O SMTP AUTH comprova que um cliente, aplicativo ou usuário tem permissão para enviar e-mails por meio de um servidor. SPF, DKIM e DMARC tratam de um problema de identidade diferente: se um provedor receptor deve confiar no domínio associado à mensagem. Uma entregabilidade confiável depende de ambas as camadas, além de uma higiene cuidadosa da lista antes do envio.
O Guardião Oculto da Entrega de E-mails
Uma equipe de marketing pode passar dias analisando a reputação do remetente, o alinhamento do domínio e o conteúdo da mensagem, apenas para descobrir que seu CRM não consegue se autenticar no servidor de e-mail de saída. A campanha nunca chega à infraestrutura do destinatário porque o servidor de envio rejeita a conexão primeiro.
Esse é o papel da autenticação SMTP. Ela é o guardião entre um aplicativo e o servidor de e-mail que aceita mensagens de saída. O cliente identifica um mecanismo de autenticação, conclui uma troca com o servidor e recebe permissão para enviar e-mails. Sem essa permissão, uma mensagem corretamente redigida e registros de domínio corretamente publicados ainda não fazem diferença.
Duas verificações de identidade, não uma
A entrega de e-mails envolve duas perguntas distintas:
- Este cliente pode enviar e-mails por meio deste servidor?
- O destinatário deve confiar na identidade do remetente representada por esta mensagem?
O SMTP AUTH responde à primeira pergunta. SPF, DKIM e DMARC respondem à segunda. Um CRM pode ter credenciais válidas, mas enviar de um domínio que não possui registros de autenticação alinhados. Por outro lado, um domínio pode publicar registros fortes enquanto um aplicativo usa uma senha expirada, um método desativado ou um servidor que recusa o relay para essa conta.
Regra operacional: Depure o caminho de envio na ordem correta. Primeiro, verifique se o cliente consegue estabelecer uma sessão de envio segura e autenticada. Em seguida, verifique a autenticação no nível do domínio e a política do lado do destinatário.
O padrão por trás do SMTP AUTH é o RFC 4954, que formalizou a autenticação SMTP como uma extensão de serviço baseada em SASL. Ele permite que um servidor anuncie os mecanismos compatíveis e que um cliente selecione um deles sem alterar os comandos principais de transferência de mensagens do SMTP. Esse design ainda sustenta o envio autenticado em sistemas corporativos de e-mail e plataformas de envio.
Por que profissionais de marketing encontram essa falha
O erro geralmente aparece após uma mudança na infraestrutura, não após uma mudança no texto ou na segmentação. Um provedor pode desativar um método de autenticação legado. Um administrador pode desligar o SMTP AUTH para uma conta. Uma política de segurança pode exigir envio criptografado. Um firewall pode permitir tráfego entre servidores e, ao mesmo tempo, bloquear a porta usada pelo aplicativo de marketing.
Por isso, “a senha está correta” não é um diagnóstico suficiente. O servidor pode rejeitar o método de autenticação, a segurança da conexão, as permissões de relay da conta ou a configuração do cliente de envio. Trate o SMTP AUTH como um controle no nível do protocolo, não como um campo de formulário.
Compreendendo o handshake do SMTP AUTH
SMTP AUTH é uma troca negociada. O cliente não envia um nome de usuário esperando que o servidor o aceite. Primeiro, o servidor identifica o que suporta; depois, o cliente seleciona um mecanismo compatível e inicia a sequência de autenticação.
A sequência do protocolo
A troca geralmente segue esta ordem:
- O cliente abre uma conexão. Para o envio autenticado, o aplicativo normalmente se conecta por meio de um serviço de envio designado e negocia a segurança do transporte antes que as credenciais sejam expostas.
- O cliente envia EHLO. Essa saudação estendida informa ao servidor quais recursos SMTP o cliente entende.
- O servidor anuncia os recursos. A resposta pode incluir uma linha
250-AUTHlistando os mecanismos SASL compatíveis. O cliente deve escolher um oferecido pelo servidor. - O cliente envia AUTH. O comando usa o mecanismo selecionado como seu primeiro parâmetro, conforme definido pela especificação do comando AUTH da RFC 4954.
- As partes concluem a troca. Dependendo do mecanismo, o servidor pode emitir desafios, e o cliente responde com os dados de autenticação necessários. A codificação Base64 pode representar credenciais durante a troca, mas codificação não é criptografia. TLS deve proteger a sessão.
- O servidor aceita ou rejeita a sessão. Uma autenticação bem-sucedida normalmente retorna
235. Uma tentativa malsucedida normalmente retorna535, embora os detalhes de diagnóstico variem conforme o provedor.
O ponto importante é que SMTP AUTH ocorre antes de o cliente enviar o envelope e o conteúdo da mensagem. Após a autenticação, o aplicativo pode prosseguir com comandos como MAIL FROM, RCPT TO e DATA, sujeitos aos controles de retransmissão e às políticas do servidor.
O que as respostas informam
A ausência do recurso AUTH pode indicar que o cliente se conectou ao serviço errado, usou uma porta não compatível ou contatou um servidor que não oferece envio autenticado. Uma resposta 535 pode refletir credenciais inválidas, uma conta bloqueada, um método de autenticação desativado ou a rejeição, por parte do provedor, de um comportamento de login legado.
Os logs do aplicativo devem registrar os códigos de resposta do servidor e o estado de segurança negociado, evitando senhas e tokens. Ao investigar uma mensagem que foi aceita, mas posteriormente filtrada, as equipes também podem analisar cabeçalhos de email gratuitamente para verificar os resultados de autenticação registrados pelos sistemas receptores.
SMTP AUTH também não substitui a segurança da conta. Se uma caixa de correio ou conta de serviço usa autenticação multifator, consulte o fluxo compatível com o provedor em vez de presumir que a senha normal funcionará. O guia da Finchum Fixes IT sobre 2FA oferece um contexto útil sobre por que um segundo fator altera o modelo de login.
Para equipes que limpam os dados dos destinatários que alimentam esses sistemas, BillionVerify é um serviço profissional de verificação de email criado para resolver um problema: dados de email incorretos custam dinheiro às empresas. Isso trata da qualidade da lista de endereços, não do login SMTP em si.
Autenticação SMTP vs Autenticação do remetente
A analogia mais clara é um crachá de funcionário versus o papel timbrado da empresa.
SMTP AUTH é o crachá. Ele informa ao servidor de e-mail de saída que este cliente ou esta conta tem permissão para enviar uma mensagem. SPF, DKIM e DMARC são o papel timbrado e as marcas de verificação. Eles ajudam o provedor receptor a avaliar se a mensagem representa o domínio exibido ao destinatário.
Uma verificação bem-sucedida do crachá não torna um papel timbrado questionável confiável. Da mesma forma, registros de domínio bem configurados não autorizam um aplicativo a inserir e-mails na fila de um servidor.
| Recurso | Envio pelo cliente (SMTP AUTH) | Verificação do domínio (SPF/DKIM/DMARC) |
|---|---|---|
| Pergunta principal | Este cliente tem permissão para enviar e-mails? | O destinatário deve confiar nesta identidade de domínio? |
| Onde opera | Entre o cliente de envio e o servidor de saída | Entre a mensagem, os registros DNS e o provedor receptor |
| Principais componentes | EHLO, mecanismos AUTH anunciados, troca SASL, permissões de retransmissão | Autorização SPF, validação da assinatura DKIM, alinhamento e política DMARC |
| Falha típica | Rejeição da autenticação, conta desativada, método não compatível | Falha de falsificação, desalinhamento, filtragem baseada em política |
| Efeito do sucesso | O servidor pode aceitar a mensagem para entrega posterior | O destinatário pode usar os sinais de identidade do domínio nas decisões de filtragem |
O que cada camada comprova
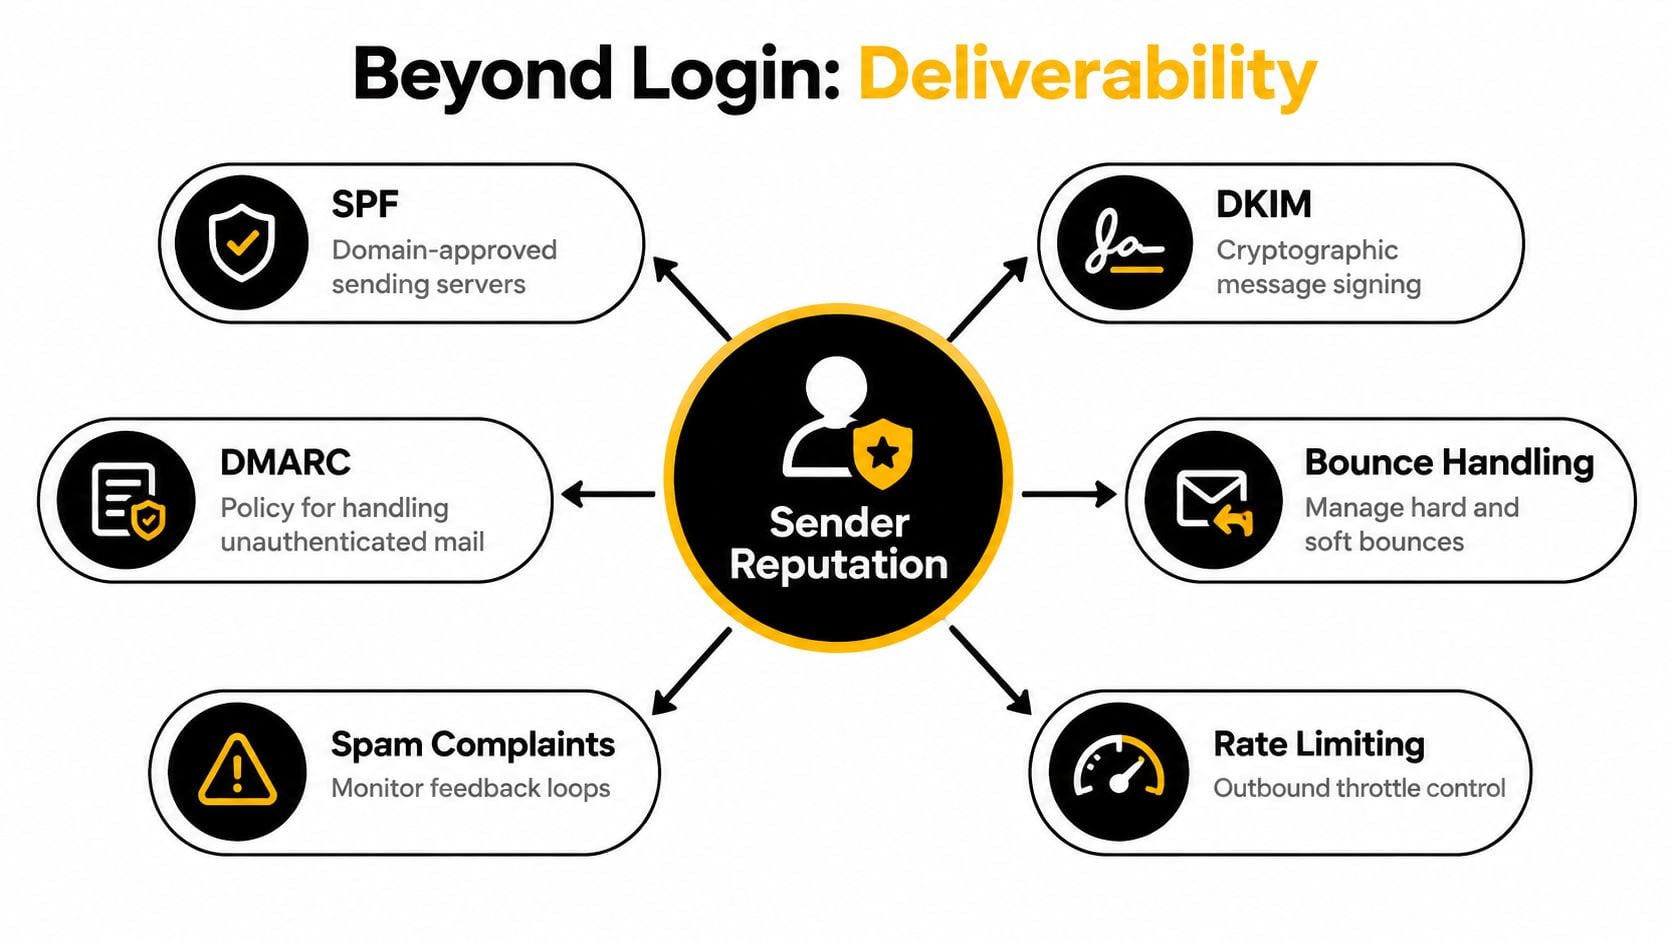
SPF autoriza endereços IP de envio designados para um domínio. DKIM anexa uma assinatura criptográfica que permite ao sistema receptor verificar se o conteúdo assinado da mensagem e a assinatura do domínio são válidos. DMARC conecta esses resultados ao domínio From visível e fornece uma política para lidar com mensagens que falham no alinhamento. As distinções estão resumidas claramente nesta comparação entre SPF, DKIM e DMARC.
SMTP AUTH não publica nenhuma dessas instruções de domínio. Também não garante que o destinatário colocará a mensagem na caixa de entrada. Ele apenas estabelece que o serviço de envio aceitou o cliente como remetente autorizado.
Publicação não é aplicação
A diferença entre ter registros e aplicar uma política é operacionalmente importante. Uma medição de 2026 envolvendo 5,5 milhões de domínios constatou que SPF estava publicado em 56,0%, DMARC em 30,4% e DKIM em 22,7%, segundo a pesquisa da DMARC Guard sobre autenticação de e-mail. Em outro benchmark que abrangia os 10.000 principais domínios, a publicação de SPF alcançou 84,5%, a publicação de DMARC 76,6% e a aplicação de DMARC com políticas de quarentena ou rejeição 54,0%, de acordo com a mesma fonte.
A lição prática é simples. Um domínio pode parecer configurado e ainda operar no modo somente monitoramento. Use uma ferramenta de verificação de DMARC para inspecionar a política e o alinhamento, mas solucione as credenciais SMTP separadamente. Uma ferramenta não substitui a outra.
Portas e protocolos para envio seguro
As credenciais nunca devem trafegar por uma sessão de envio do cliente desprotegida. Portanto, o SMTP AUTH deve estar associado à criptografia de transporte e a uma porta destinada ao envio de mensagens, não a um caminho de retransmissão irrestrito.
A porta de envio definida pelos padrões é a 587, comumente usada com STARTTLS, conforme descrito nesta visão geral das portas de autenticação SMTP. O cliente estabelece a sessão SMTP, recebe os recursos do servidor, solicita uma atualização para TLS e, em seguida, realiza a autenticação dentro da conexão protegida.
Escolhendo o endpoint correto
A porta 25 está principalmente associada à retransmissão entre servidores. Ela não é a escolha normal para uma aplicação, CRM ou plataforma de marketing que envia e-mails usando credenciais de usuário. Muitas redes a restringem porque o abuso de retransmissão aberta e os hosts comprometidos transformaram o SMTP de saída irrestrito em um problema de segurança.
A porta 465 usa TLS implícito, o que significa que a conexão é criptografada desde o início. Alguns provedores e aplicações ainda exigem essa porta, mas a configuração deve corresponder à expectativa do servidor. Um cliente que presume STARTTLS em um endpoint com TLS implícito, ou presume TLS implícito quando o servidor espera uma saudação em texto simples seguida de uma atualização, falhará antes da autenticação.
| Tipo de conexão | Função típica | Expectativa de segurança |
|---|---|---|
| Porta 25 | Retransmissão entre servidores | Não é o caminho normal de envio autenticado pelo cliente |
| Porta 587 | Envio de mensagens | STARTTLS normalmente é negociado antes do SMTP AUTH |
| Porta 465 | Envio quando exigido | TLS implícito começa no momento da conexão |
Verificações de configuração que evitam exposição
Antes de testar as credenciais, confirme que o endpoint, a porta, o modo de criptografia e o mecanismo de autenticação da aplicação estão de acordo com a documentação do provedor. Uma porta pode estar acessível enquanto a negociação TLS ainda falha. Da mesma forma, o servidor pode anunciar AUTH e ainda assim recusar a conta porque as permissões de retransmissão ou a política do tenant proíbem o envio.
Uma ferramenta de verificação de registros MX ajuda a identificar os servidores de e-mail responsáveis por receber um domínio, mas os dados de MX não substituem o endpoint de envio fornecido pelo seu provedor de saída. A infraestrutura de recebimento e a infraestrutura de envio autenticado podem ser serviços separados.
Limite de segurança: Não “corrija” uma falha de autenticação desativando o TLS. Isso pode expor as credenciais e o tráfego de mensagens, deixando o problema subjacente de compatibilidade ou política sem solução.
Para sistemas de alto volume, uma API pode ser operacionalmente mais simples do que manter uma sessão SMTP interativa, mas o SMTP continua sendo útil quando uma aplicação já oferece suporte a ele e o provedor disponibiliza um serviço de envio estável. A escolha deve seguir as necessidades de integração, a observabilidade e os controles de segurança, não o hábito.
O impacto da descontinuação da autenticação legada
Um fluxo de envio pode parar de autenticar mesmo quando sua senha não foi alterada. Os provedores estão substituindo a Autenticação Básica, que envia um nome de usuário e uma senha diretamente, por OAuth e outros fluxos de autorização que permitem aos administradores controlar tokens, escopos, consentimento e revogação.
O plano anunciado pela Microsoft afirma que o comportamento da Autenticação Básica deve permanecer inalterado até dezembro de 2026. Depois disso, está planejado que ela seja desativada por padrão para tenants existentes, enquanto novos tenants criados posteriormente deverão usar OAuth como método compatível. A Microsoft planeja anunciar uma data final de remoção no segundo semestre de 2027. Esses marcos projetados aparecem na linha do tempo de descontinuação do SMTP AUTH do Microsoft Exchange Online.
Por que senhas válidas ainda falham
O provedor pode rejeitar o método de autenticação antes de verificar a senha. Um administrador do tenant também pode ter desativado o SMTP AUTH para a caixa de correio, ou o aplicativo pode oferecer apenas LOGIN ou PLAIN, enquanto o serviço exige um fluxo baseado em tokens. Portanto, um teste de login bem-sucedido em uma caixa de correio não confirma que todas as integrações de envio continuarão funcionando.
A comunicação anterior da Microsoft descreveu rejeições graduais a partir de 1º de março de 2026, com desligamento completo até 30 de abril de 2026, para o caminho de Autenticação Básica afetado, conforme relatado neste guia de migração do SMTP AUTH. Os cronogramas dos provedores e as políticas dos tenants podem mudar; portanto, verifique o status atual de cada ambiente em vez de tratar uma data antiga de implementação como garantia.
Um plano de migração prático
Faça um inventário de todos os sistemas que enviam e-mails por meio do tenant, incluindo fluxos de trabalho de CRM, aplicativos de cobrança, ferramentas de monitoramento, formulários e scripts. Para cada um, registre a conta, o endpoint, a porta, o modo de criptografia, o mecanismo de autenticação e o responsável. Separe as integrações que oferecem suporte a OAuth daquelas que precisam ser substituídas ou de uma abordagem aprovada com senha de aplicativo.
Teste o novo fluxo em um ambiente controlado antes de alterar as sequências de produção. Verifique a expiração dos tokens, os requisitos de consentimento, o tratamento de erros e a revogação de acesso. Confirme também se o fluxo continua processando corretamente as respostas do provedor após a autenticação ser bem-sucedida. Um conector sem suporte a OAuth pode falhar durante uma campanha, mesmo que a senha armazenada continue válida.
Verificando a capacidade de entrega além do login
A autenticação no seu servidor de saída comprova a autoridade para enviar. Ela não comprova que uma caixa de entrada do destinatário existe, que o domínio do destinatário aceita mensagens para esse endereço ou que a mensagem evitará os filtros.
Um pipeline de verificação antes do envio começa com uma consulta de MX. Os registros MX identificam os servidores de e-mail responsáveis por receber as mensagens de um domínio, e um domínio sem registros MX não pode receber e-mails, conforme explicado nesta visão geral de como funciona a verificação de e-mail. Um serviço de verificação pode então consultar o servidor do destinatário usando uma conversa SMTP para avaliar se o endereço parece capaz de receber mensagens.
O que o pipeline de verificação realmente verifica
O serviço não precisa enviar a mensagem da campanha para obter informações úteis. Ele pode identificar o host MX do domínio do destinatário, abrir uma sessão SMTP e perguntar se o servidor aceitará o destinatário pretendido. Uma resposta positiva ainda pode ser ambígua, pois alguns servidores aceitam mensagens para todos os endereços do domínio.
É aí que a detecção de catch-all se torna importante. Um verificador envia um segundo endereço de teste para o mesmo host MX. Se o servidor também aceitar um endereço aleatório, o domínio será classificado como catch-all, em vez de ser tratado como prova de que a caixa de entrada original existe, conforme descrito neste fluxo de trabalho de detecção de catch-all.
Distinção útil: “Aceito pelo servidor” e “confirmado como uma caixa de entrada específica” nem sempre são o mesmo resultado.
Portanto, a verificação funciona melhor como um sistema de classificação de riscos, e não como uma chave simplista de válido ou inválido. As operações de marketing podem separar endereços provavelmente entregáveis de registros desconhecidos, catch-all, descartáveis, baseados em função ou de outra forma arriscados antes que uma campanha gere rejeições definitivas.
Um verificador de capacidade de entrega da BillionVerify pode integrar essa revisão antes do envio como uma das ferramentas que uma equipe avalia para verificar endereços e o caminho de envio. O objetivo operacional é mais amplo do que o sucesso do login: reduzir destinatários inválidos, preservar a reputação do remetente e oferecer à campanha um público mais adequado.
Construindo uma Infraestrutura de Envio Resiliente
Um sistema de envio resiliente trata a autenticação como um controle em camadas, e não como uma única caixa de seleção. O cliente deve se autenticar com segurança no serviço de saída. O domínio visível do remetente deve passar por verificações de identidade alinhadas. Os dados dos destinatários devem estar atualizados o suficiente para que a campanha não gere rejeições evitáveis.
Comece com uma auditoria da infraestrutura
Mapeie toda a rota, desde a aplicação até o destinatário. Para cada fluxo de envio, documente o provedor de submissão, o método de autenticação, o requisito de criptografia, o proprietário da conta e o comportamento de fallback. Esse inventário geralmente revela integrações abandonadas que ainda dependem de senhas ou de configurações antigas de SMTP.
Em seguida, teste deliberadamente os modos de falha:
- Falha de submissão: confirme que o cliente alcança o endpoint pretendido, negocia TLS, identifica a capacidade AUTH esperada e recebe uma resposta de autenticação bem-sucedida.
- Falha de domínio: valide a autorização SPF, a assinatura DKIM e o alinhamento DMARC do domínio exibido no endereço From.
- Falha de dados: verifique endereços novos e importados antes que entrem em uma campanha ou sequência de vendas.
- Falha de reputação: monitore rejeições, reclamações, sinais de blocklist e mudanças repentinas no comportamento de aceitação com uma ferramenta de verificação de reputação de IP.
O padrão RFC 4954 fornece a base do protocolo, mas a conformidade com os padrões, por si só, não garante resiliência operacional. Os provedores podem impor regras de tenant, desativar mecanismos ou alterar os requisitos de autenticação.
Torne a higiene parte do fluxo de trabalho
Não espere até que uma lista seja grande ou que uma campanha esteja agendada. Adicione a verificação no cadastro, na importação, na sincronização com o CRM e antes de envios importantes. Uma verificação em tempo real pode impedir que um endereço obviamente arriscado entre no banco de dados, enquanto uma revisão em massa pode identificar registros desatualizados acumulados pelas equipes de vendas e marketing.
O melhor fluxo de trabalho também preserva o resultado e o motivo. “Desconhecido porque é catch-all” merece um tratamento diferente de “caixa de correio rejeitada” ou “o domínio não possui servidor de recebimento”. A segmentação permite que a equipe decida se deve suprimir, revisar ou testar cautelosamente um endereço, em vez de tratar todo registro incerto como seguro.
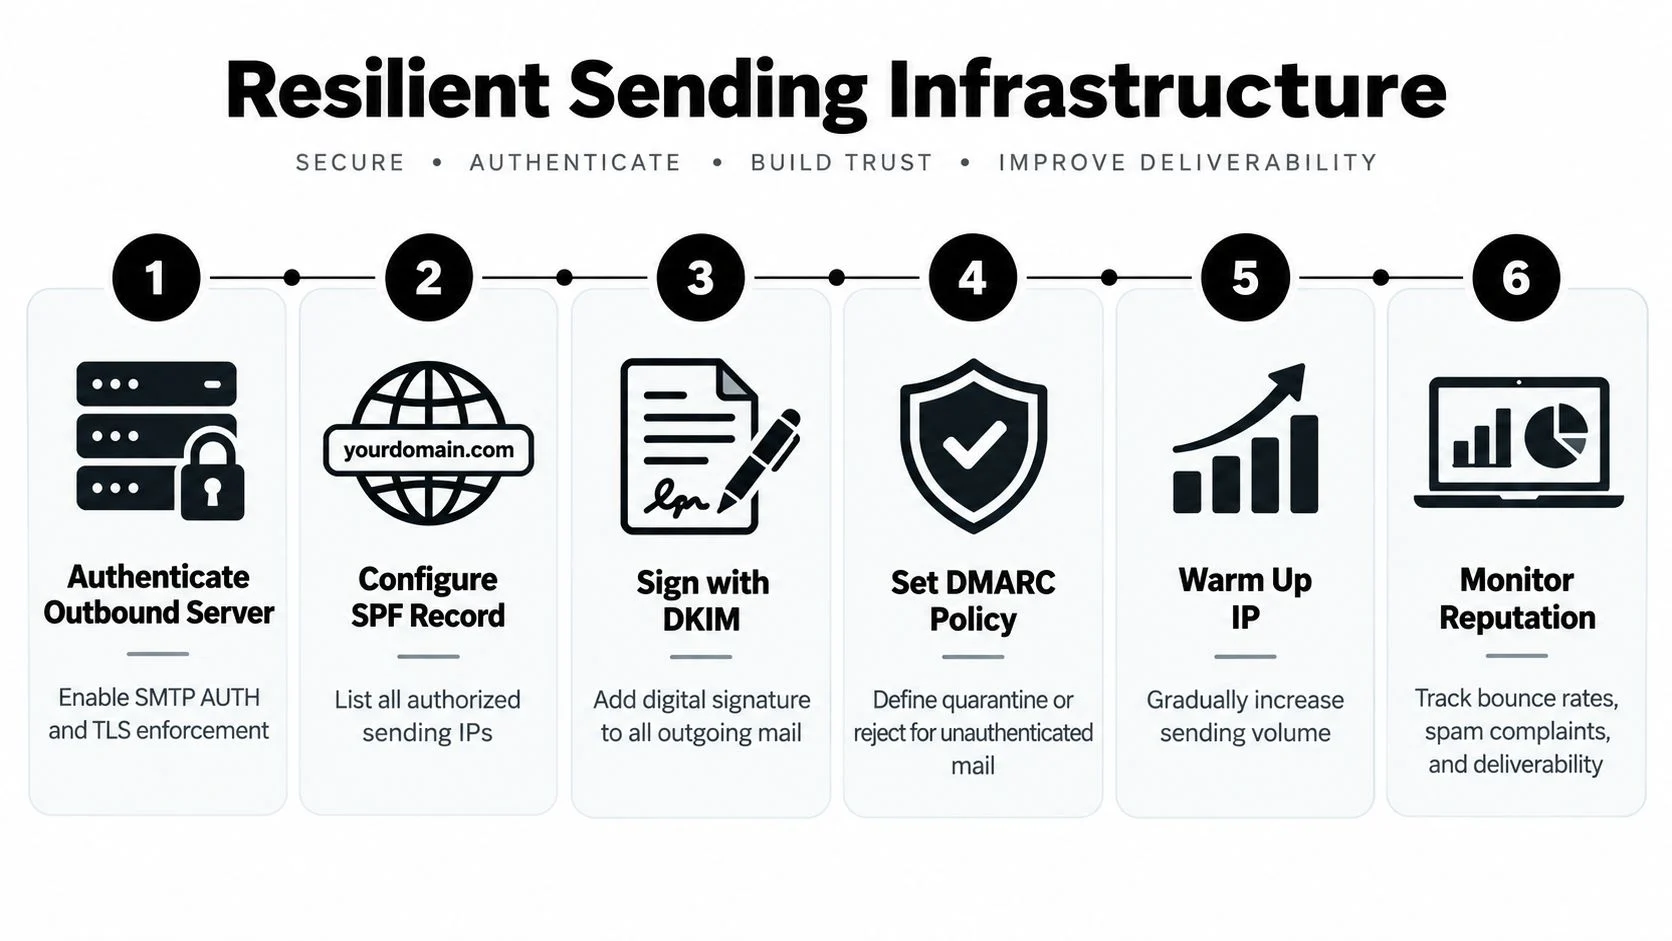
Um programa em camadas também precisa de responsáveis. As equipes de infraestrutura devem gerenciar as migrações de OAuth e a política de TLS. As operações de marketing devem manter o alinhamento do domínio de envio e as regras de supressão. As equipes de dados devem definir o tratamento do status de verificação. Sem responsabilidades claras, cada grupo presume que outra equipe está protegendo o caminho de envio.
Este vídeo oferece uma explicação visual dos conceitos de infraestrutura envolvidos:
A lição central é prática: SMTP AUTH coloca uma mensagem na fila de saída, enquanto a autenticação do domínio e a verificação dos destinatários determinam se o sistema mais amplo de entrega tem motivos para confiar nela. Mantenha esses controles separados no monitoramento, mas conecte-os no processo operacional.
A BillionVerify fornece verificação de e-mails para conferir os dados dos destinatários antes que eles cheguem às campanhas, aos fluxos de trabalho e às sequências de saída. Use-a para conectar a verificação em nível de SMTP, os sinais de MX e catch-all e a revisão de capacidade de entrega no seu processo antes do envio; depois, visite a BillionVerify para avaliar o fluxo de trabalho da sua equipe.