


Вы проверили записи SPF и DKIM, подтвердили, что домен отправителя выглядит чистым, и запустили кампанию. Затем приложение возвращает ошибку аутентификации ещё до того, как первое сообщение покидает вашу систему. Конфигурация DNS не обязательно была неверной. Возможно, вашему приложению отправки не удалось пройти аутентификацию клиента, требуемую исходящим SMTP-сервером.
Это различие отвечает на практический вопрос, лежащий в основе понятия что такое аутентификация SMTP. SMTP AUTH подтверждает, что клиенту, приложению или пользователю разрешено отправлять почту через сервер. SPF, DKIM и DMARC решают другую проблему идентификации — должны ли принимающий провайдер доверять домену, связанному с сообщением. Надёжная доставляемость зависит от обоих уровней, а также от тщательной очистки списка перед отправкой.
Скрытый привратник доставки Email
Маркетинговая команда может потратить несколько дней на проверку репутации отправителя, соответствия домена и содержания сообщения, лишь чтобы обнаружить, что её CRM не может пройти аутентификацию на исходящем почтовом сервере. Кампания никогда не достигает инфраструктуры получателя, потому что сервер отправки сначала отклоняет соединение.
Именно в этом заключается роль SMTP-аутентификации. Это привратник между приложением и почтовым сервером, принимающим исходящие сообщения. Клиент определяет механизм аутентификации, завершает обмен с сервером и получает разрешение на отправку почты. Без этого разрешения корректно составленное сообщение и правильно опубликованные записи домена пока не имеют значения.
Две проверки идентичности, а не одна
Доставка Email включает два отдельных вопроса:
- Может ли этот клиент отправлять почту через данный сервер?
- Должен ли получатель доверять идентичности отправителя, представленной этим сообщением?
SMTP AUTH отвечает на первый вопрос. SPF, DKIM и DMARC — на второй. CRM может использовать действительные учётные данные, но отправлять сообщения с домена, в котором отсутствуют согласованные записи аутентификации. И наоборот, домен может публиковать надёжные записи, пока приложение использует просроченный пароль, отключённый метод или сервер, запрещающий ретрансляцию для этой учётной записи.
Операционное правило: Отлаживайте путь отправки по порядку. Сначала убедитесь, что клиент может установить защищённый сеанс отправки с аутентификацией. Затем проверьте аутентификацию на уровне домена и политику на стороне получателя.
Стандартом, лежащим в основе SMTP AUTH, является RFC 4954, который формализовал SMTP-аутентификацию как расширение службы на основе SASL. Он позволяет серверу объявлять поддерживаемые механизмы, а клиенту — выбирать один из них без изменения основных команд SMTP для передачи сообщений. Эта конструкция по-прежнему лежит в основе аутентифицированной отправки в корпоративных почтовых системах и на платформах отправки.
Почему маркетологи сталкиваются с этой ошибкой
Ошибка часто появляется после изменения инфраструктуры, а не после изменения текста или таргетинга. Провайдер может отключить устаревший метод аутентификации. Администратор может отключить SMTP AUTH для учётной записи. Политика безопасности может требовать зашифрованной отправки. Межсетевой экран может разрешать обмен данными между серверами, блокируя при этом порт, используемый маркетинговым приложением.
Поэтому фраза «пароль верный» не является достаточным диагнозом. Сервер может отклонить метод аутентификации, безопасность соединения, права учётной записи на ретрансляцию или конфигурацию клиента отправки. Рассматривайте SMTP AUTH как средство управления на уровне протокола, а не как поле формы.
Понимание рукопожатия SMTP AUTH
SMTP AUTH — это согласованный обмен данными. Клиент не отправляет имя пользователя в надежде, что сервер его примет. Сначала сервер сообщает, что он поддерживает, затем клиент выбирает совместимый механизм и начинает последовательность аутентификации.
Последовательность протокола
Обмен обычно проходит в следующем порядке:
- Клиент открывает соединение. При аутентифицированной отправке приложение обычно подключается через специальный сервис отправки и согласовывает безопасность транспорта до передачи учетных данных.
- Клиент отправляет EHLO. Это расширенное приветствие сообщает серверу, какие функции SMTP понимает клиент.
- Сервер объявляет возможности. Ответ может содержать строку
250-AUTHсо списком поддерживаемых механизмов SASL. Клиент должен выбрать один из предложенных сервером. - Клиент отправляет AUTH. Команда принимает выбранный механизм в качестве первого параметра, как определено в спецификации команды AUTH RFC 4954.
- Стороны завершают обмен. В зависимости от механизма сервер может отправлять запросы, а клиент отвечает необходимыми данными аутентификации. Кодирование Base64 может использоваться для представления учетных данных во время обмена, но кодирование не является шифрованием. Сеанс должен быть защищен TLS.
- Сервер принимает или отклоняет сеанс. Успешная аутентификация обычно возвращает
235. Неудачная попытка обычно возвращает535, хотя диагностические сведения зависят от провайдера.
Важно понимать, что SMTP AUTH выполняется до того, как клиент передает конверт сообщения и его содержимое. После аутентификации приложение может перейти к таким командам, как MAIL FROM, RCPT TO и DATA, с учетом ограничений сервера на ретрансляцию и политик безопасности.
Что сообщают ответы
Отсутствие возможности AUTH может означать, что клиент подключился не к тому сервису, использовал неподдерживаемый порт или обратился к серверу, который не предлагает аутентифицированную отправку. Ответ 535 может указывать на неверные учетные данные, заблокированную учетную запись, отключенный метод аутентификации или отклонение провайдером устаревшего способа входа.
Журналы приложения должны сохранять коды ответов сервера и согласованное состояние безопасности, избегая записи паролей и токенов. При расследовании сообщения, которое было принято, но позднее отфильтровано, команды также могут бесплатно анализировать заголовки электронной почты, чтобы проверить результаты аутентификации, записанные принимающими системами.
SMTP AUTH также не заменяет безопасность учетной записи. Если для почтового ящика или сервисной учетной записи используется многофакторная аутентификация, изучите поддерживаемый провайдером процесс, не предполагая, что обычный пароль сработает. Руководство Finchum Fixes IT по 2FA содержит полезную информацию о том, почему второй фактор меняет модель входа.
Для команд, очищающих данные получателей, которые используются этими системами, BillionVerify — профессиональный сервис проверки электронной почты, созданный для решения одной проблемы: плохие данные электронной почты обходятся компаниям дорого. Он повышает качество списка адресов, но не заменяет сам вход через SMTP.
Аутентификация SMTP и аутентификация отправителя
Самая точная аналогия — это пропуск сотрудника и фирменный бланк компании.
SMTP AUTH — это пропуск. Он сообщает вашему исходящему почтовому серверу, что этому клиенту или аккаунту разрешено отправлять сообщение. SPF, DKIM и DMARC — это фирменный бланк и знаки проверки. Они помогают принимающему провайдеру оценить, действительно ли сообщение представляет домен, указанный получателю.
Успешная проверка пропуска не делает сомнительный фирменный бланк заслуживающим доверия. Точно так же безупречные записи домена не дают приложению права внедрять почту в очередь сервера.
| Функция | Отправка клиентом (SMTP AUTH) | Проверка домена (SPF/DKIM/DMARC) |
|---|---|---|
| Основной вопрос | Разрешено ли этому клиенту отправлять почту? | Должен ли получатель доверять идентификатору этого домена? |
| Где работает | Между отправляющим клиентом и исходящим сервером | Между сообщением, записями DNS и принимающим провайдером |
| Основные компоненты | EHLO, объявленные механизмы AUTH, обмен SASL, разрешения на ретрансляцию | Авторизация SPF, проверка подписи DKIM, согласование и политика DMARC |
| Типичный сбой | Отклонение аутентификации, отключённый аккаунт, неподдерживаемый метод | Сбой защиты от подделки, несогласование, фильтрация на основе политики |
| Результат успеха | Сервер может принять сообщение для дальнейшей доставки | Получатель может использовать сигналы идентичности домена при принятии решений о фильтрации |
Что доказывает каждый уровень
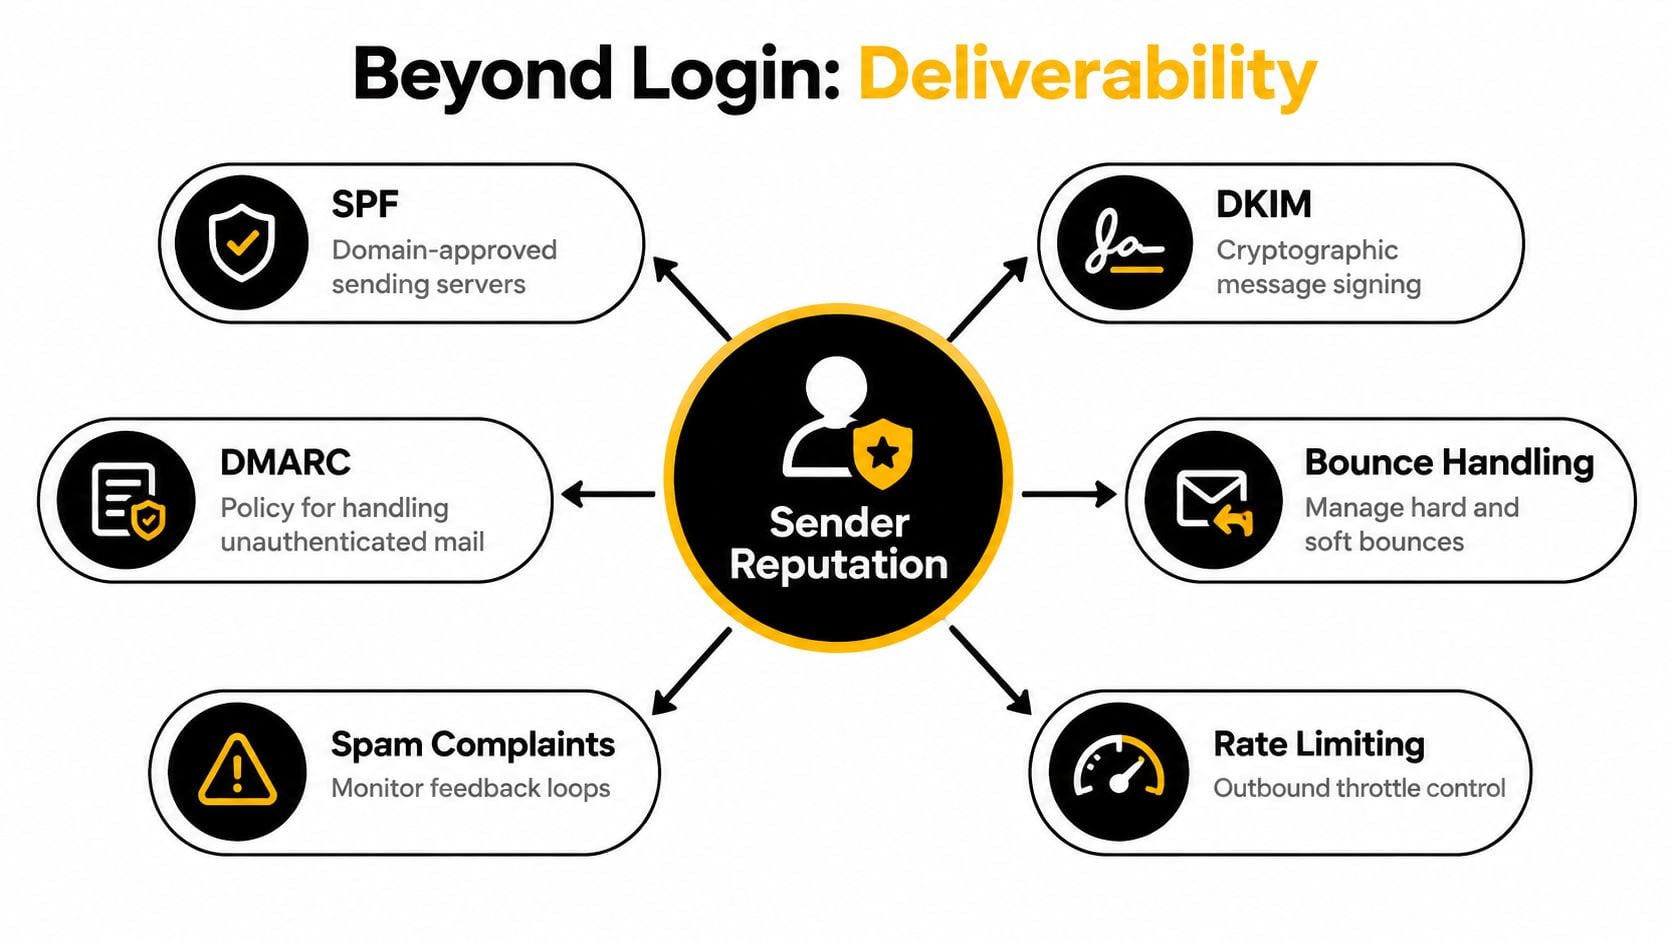
SPF авторизует указанные IP-адреса отправителей для домена. DKIM добавляет криптографическую подпись, которая позволяет принимающей системе проверить подлинность подписанного содержимого сообщения и подписи домена. DMARC связывает эти результаты с видимым доменом From и задаёт политику обработки сообщений, не прошедших согласование. Эти различия наглядно обобщены в этом сравнении SPF, DKIM и DMARC.
SMTP AUTH не публикует никаких подобных инструкций для домена. Он также не гарантирует, что получатель поместит сообщение во входящие. Он лишь подтверждает, что отправляющая служба приняла клиента как авторизованного отправителя.
Публикация — не применение политики
Разница между наличием записей и применением политики имеет практическое значение. Измерение 2026 года, охватившее 5,5 миллиона доменов, показало, что SPF опубликован у 56,0%, DMARC — у 30,4%, а DKIM — у 22,7% доменов, согласно исследованию аутентификации электронной почты DMARC Guard. В отдельном исследовании, охватившем 10 000 крупнейших доменов, публикация SPF достигла 84,5%, публикация DMARC — 76,6%, а применение DMARC с политиками карантина или отклонения — 54,0%, согласно тому же источнику.
Практический вывод прост. Домен может выглядеть настроенным, продолжая работать только в режиме мониторинга. Используйте инструмент проверки DMARC, чтобы проверить политику и согласование, но устраняйте проблемы с учётными данными SMTP отдельно. Ни один инструмент не заменяет другой.
Порты и протоколы для безопасной отправки
Учетные данные никогда не должны передаваться через незащищенный сеанс отправки клиентом. Поэтому SMTP AUTH следует использовать вместе с шифрованием транспорта и портом, предназначенным для отправки сообщений, а не через неограниченный путь ретрансляции.
Стандартный порт отправки — 587, обычно используемый совместно с STARTTLS, как описано в этом обзоре портов аутентификации SMTP. Клиент устанавливает сеанс SMTP, получает возможности сервера, запрашивает переход на TLS, а затем выполняет аутентификацию внутри защищенного соединения.
Выбор правильной конечной точки
Порт 25 в основном связан с ретрансляцией между серверами. Это не обычный выбор для приложения, CRM или маркетинговой платформы, отправляющих почту с учетными данными пользователя. Многие сети ограничивают его, поскольку злоупотребления открытой ретрансляцией и взломанные узлы сделали неограниченный исходящий SMTP проблемой безопасности.
Порт 465 использует неявный TLS, то есть соединение шифруется с самого начала. Некоторые провайдеры и приложения по-прежнему требуют его, но конфигурация должна соответствовать ожиданиям сервера. Клиент, который предполагает использование STARTTLS на конечной точке с неявным TLS или предполагает неявный TLS там, где сервер ожидает незашифрованное приветствие с последующим переходом на TLS, завершит работу с ошибкой еще до аутентификации.
| Тип соединения | Типичная роль | Ожидания по безопасности |
|---|---|---|
| Порт 25 | Ретрансляция между серверами | Не является обычным путем аутентифицированной отправки клиентом |
| Порт 587 | Отправка сообщений | STARTTLS обычно согласовывается до SMTP AUTH |
| Порт 465 | Отправка, если требуется | Неявный TLS начинается в момент установления соединения |
Проверки конфигурации, предотвращающие утечку данных
Перед проверкой учетных данных убедитесь, что конечная точка приложения, порт, режим шифрования и механизм аутентификации соответствуют документации провайдера. Порт может быть доступен, даже если согласование TLS завершается ошибкой. Аналогично, сервер может объявлять AUTH, но отклонять учетную запись, если разрешения на ретрансляцию или политика арендатора запрещают отправку.
Инструмент проверки записи MX помогает определить почтовые серверы, отвечающие за прием почты домена, но данные MX не заменяют конечную точку отправки, предоставленную вашим провайдером исходящей почты. Инфраструктура приема и инфраструктура аутентифицированной отправки могут быть разными сервисами.
Граница безопасности: Не пытайтесь «исправить» ошибку аутентификации, отключая TLS. Это может раскрыть учетные данные и содержимое сообщений, оставив нерешенной исходную проблему совместимости или политики.
Для систем с большим объемом сообщений API может быть операционно проще, чем поддержка многословного сеанса SMTP, однако SMTP остается полезным, если приложение уже его поддерживает, а провайдер предоставляет стабильный сервис отправки. Выбор должен определяться потребностями интеграции, наблюдаемостью и средствами контроля безопасности, а не привычкой.
Влияние прекращения поддержки устаревшей аутентификации
Процесс отправки писем может перестать проходить аутентификацию, даже если его пароль не изменился. Провайдеры заменяют базовую аутентификацию, которая напрямую отправляет имя пользователя и пароль, на OAuth и другие процессы авторизации, позволяющие администраторам управлять токенами, областями доступа, согласием и отзывом разрешений.
В объявленном плане Microsoft указано, что поведение базовой аутентификации, как ожидается, останется без изменений до декабря 2026 года. После этого её планируется отключить по умолчанию для существующих тенантов, а новые тенанты, созданные позднее, предположительно будут использовать OAuth как поддерживаемый метод. Microsoft планирует объявить окончательную дату удаления во второй половине 2027 года. Эти предполагаемые сроки указаны в графике прекращения поддержки SMTP AUTH в Microsoft Exchange Online.
Почему действительные пароли всё равно не работают
Провайдер может отклонить метод аутентификации ещё до проверки пароля. Администратор тенанта также мог отключить SMTP AUTH для почтового ящика, либо приложение может поддерживать только LOGIN или PLAIN, тогда как сервис требует поток на основе токена. Поэтому успешная проверка входа из одного почтового ящика не подтверждает, что каждая интеграция отправки продолжит работать.
В более раннем сообщении Microsoft описывались поэтапные отклонения, начинающиеся 1 марта 2026 года, с полным отключением к 30 апреля 2026 года для затронутого пути базовой аутентификации, как сообщается в этом руководстве по переходу на SMTP AUTH. Расписания провайдеров и политики тенантов могут меняться, поэтому проверяйте текущий статус каждой среды, не воспринимая старую дату внедрения как гарантию.
Практический план миграции
Составьте перечень каждой системы, отправляющей почту через тенант, включая процессы CRM, приложения для выставления счетов, инструменты мониторинга, формы и скрипты. Для каждой системы зафиксируйте учётную запись, endpoint, порт, режим шифрования, механизм аутентификации и ответственного владельца. Разделите интеграции, поддерживающие OAuth, и те, которые требуют замены или утверждённого варианта с паролем приложения.
Протестируйте новый процесс в контролируемой среде до изменения рабочих последовательностей. Проверьте срок действия токена, требования к согласию, обработку ошибок и отзыв доступа. Также убедитесь, что процесс по-прежнему корректно обрабатывает ответы провайдера после успешной аутентификации. Коннектор без поддержки OAuth может завершить работу во время кампании, даже если сохранённый пароль остаётся действительным.
Проверка доставляемости помимо входа
Аутентификация на исходящем сервере подтверждает право отправки. Но она не доказывает, что почтовый ящик получателя существует, что домен получателя принимает почту для этого адреса или что сообщение избежит фильтрации.
Конвейер проверки перед отправкой начинается с поиска MX. Записи MX определяют почтовые серверы, отвечающие за получение почты домена, а домен без записей MX не может принимать почту, как объясняется в этом обзоре как работает проверка электронной почты. Затем сервис проверки может проверить сервер получателя с помощью SMTP-сеанса, чтобы оценить, выглядит ли адрес доставляемым.
Что именно проверяет конвейер проверки
Сервису не нужно отправлять сообщение кампании, чтобы получить полезную информацию. Он может определить MX-хост домена получателя, открыть SMTP-сеанс и спросить, примет ли сервер предполагаемого получателя. Положительный ответ всё же может быть неоднозначным, поскольку некоторые серверы принимают почту для любого адреса в домене.
Именно поэтому важна проверка catch-all. Сервис проверки отправляет второй тестовый адрес на тот же MX-хост. Если сервер принимает и случайный адрес, домен классифицируется как catch-all, а не рассматривается как доказательство существования исходного почтового ящика, как описано в этом процессе обнаружения catch-all.
Полезное различие: «Сервер принял» и «подтверждён как конкретный почтовый ящик» — не всегда один и тот же результат.
Поэтому проверка лучше всего работает как система классификации рисков, а не как упрощённый переключатель «действителен или недействителен». Перед тем как кампания создаст жёсткие возвраты, маркетинговые операции могут отделить вероятно доставляемые адреса от неизвестных, catch-all, одноразовых, ролевых и других потенциально рискованных записей.
Проверка доставляемости BillionVerify может использоваться в такой проверке перед отправкой как один из инструментов, которые команда оценивает для проверки адресов и пути отправки. Операционная цель шире, чем успешный вход: сократить число недействительных получателей, сохранить репутацию отправителя и предоставить кампании более качественную аудиторию.
Создание устойчивой инфраструктуры отправки
Устойчивая система отправки рассматривает аутентификацию как многоуровневый механизм контроля, а не как единственный флажок. Клиент должен безопасно аутентифицироваться во внешнем сервисе. Видимый домен отправителя должен пройти согласованные проверки идентичности. Данные получателей должны быть достаточно актуальными, чтобы рассылка не создавала предотвратимых возвратов.
Начните с аудита инфраструктуры
Составьте карту всего маршрута — от приложения до получателя. Для каждого процесса отправки задокументируйте провайдера передачи, метод аутентификации, требования к шифрованию, владельца аккаунта и поведение резервного варианта. Такая инвентаризация обычно выявляет заброшенные интеграции, которые всё ещё зависят от паролей или старых настроек SMTP.
Затем целенаправленно протестируйте сценарии сбоев:
- Сбой передачи: Убедитесь, что клиент обращается к нужной конечной точке, устанавливает TLS, видит ожидаемую возможность AUTH и получает успешный ответ аутентификации.
- Сбой домена: Проверьте авторизацию SPF, подпись DKIM и согласование DMARC для домена, указанного в адресе From.
- Сбой данных: Проверяйте новые и импортированные адреса до их добавления в рассылку или последовательность продаж.
- Сбой репутации: Отслеживайте возвраты, жалобы, сигналы блок-листов и внезапные изменения в поведении приёма с помощью инструмента проверки репутации IP.
Стандарт RFC 4954 обеспечивает протокольную основу, но одно лишь соответствие стандартам не гарантирует операционную устойчивость. Провайдеры могут устанавливать правила для клиентов, отключать механизмы или изменять требования к аутентификации.
Сделайте гигиену частью рабочего процесса
Не ждите, пока список станет большим или будет запланирована рассылка. Добавьте проверку при регистрации, импорте, синхронизации с CRM и перед крупными отправками. Проверка в реальном времени может остановить заведомо рискованный адрес до его попадания в базу, а массовая проверка поможет выявить устаревшие записи, накопленные командами продаж и маркетинга.
Лучший рабочий процесс также сохраняет результат и причину. Статус «Неизвестно из-за catch-all» требует иного обращения, чем «Почтовый ящик отклонён» или «У домена нет принимающего сервера». Сегментация позволяет команде решить, нужно ли исключить адрес, проверить его дополнительно или осторожно протестировать, вместо того чтобы считать каждую сомнительную запись безопасной.
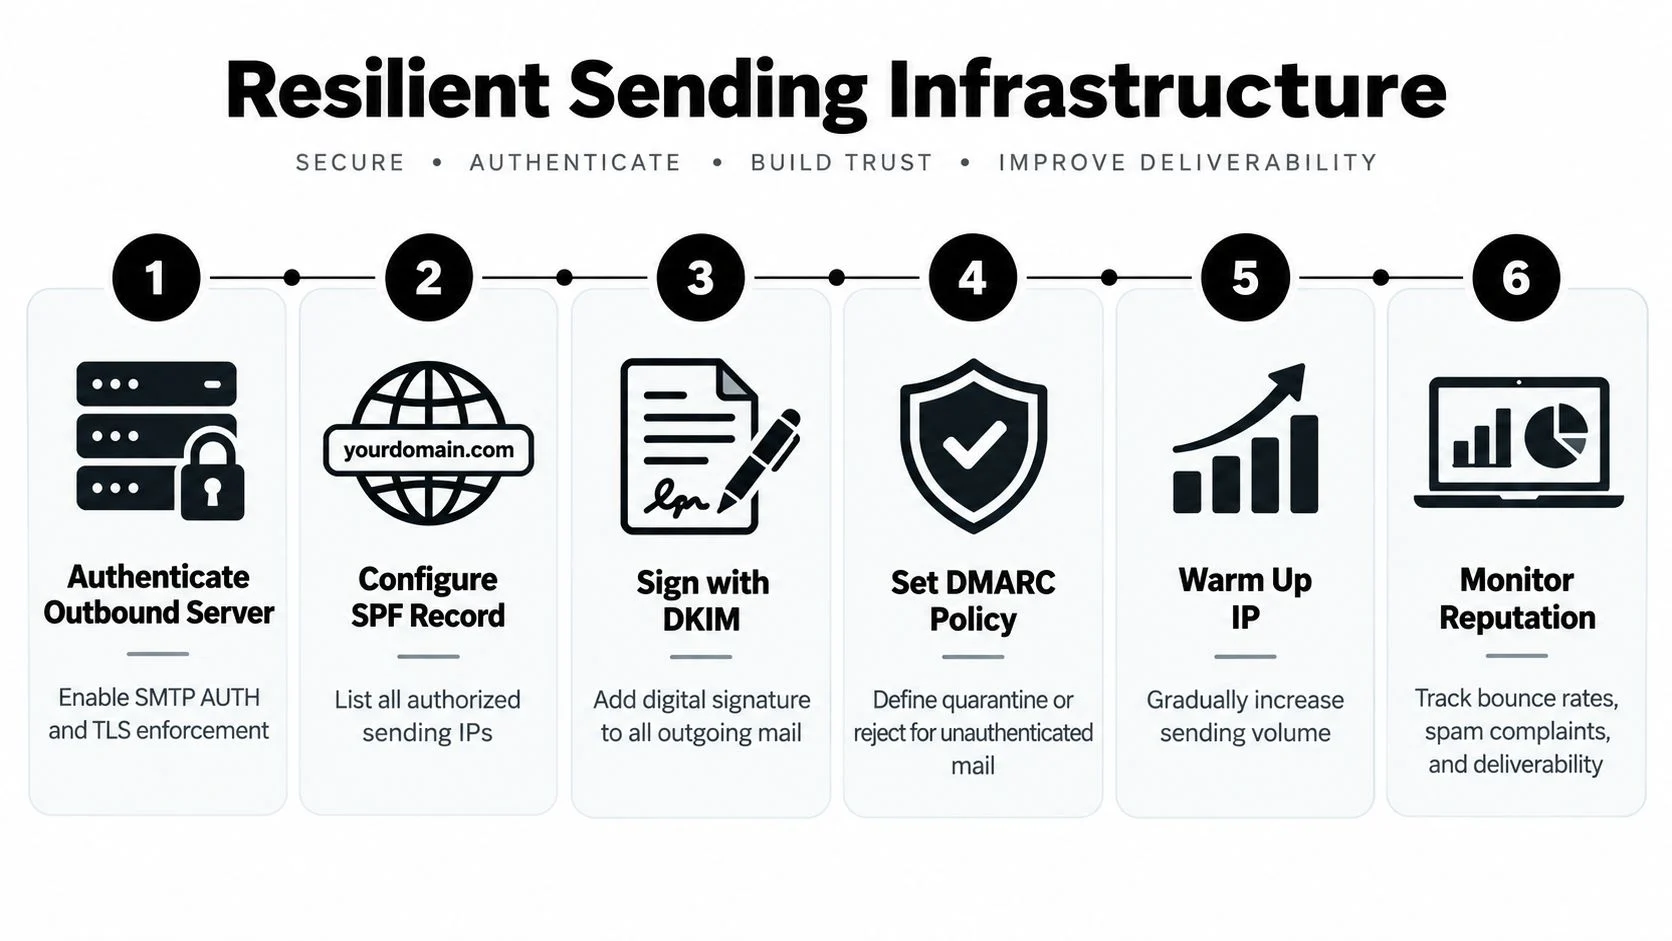
Многоуровневая программа также требует распределения ответственности. Инфраструктурные команды должны управлять миграциями OAuth и политикой TLS. Операционные команды маркетинга должны поддерживать согласование домена отправки и правила исключения адресов. Команды по работе с данными должны определить порядок обработки статусов проверки. Без чёткого распределения ответственности каждая группа предполагает, что другая команда защищает путь отправки.
В этом видео наглядно объясняются основные концепции инфраструктуры:
Главный практический вывод таков: SMTP AUTH помещает сообщение в очередь исходящей отправки, а аутентификация домена и проверка получателя определяют, есть ли у более широкой системы доставки основания ему доверять. Отслеживайте эти элементы контроля отдельно, но объедините их в операционном процессе.
BillionVerify предоставляет проверку электронной почты для контроля данных получателей до их попадания в рассылки, рабочие процессы и исходящие последовательности. Используйте его, чтобы объединить проверку на уровне SMTP, сигналы MX и catch-all, а также анализ доставляемости в процессе подготовки отправки, затем посетите BillionVerify, чтобы оценить этот процесс для своей команды.