


आपने SPF और DKIM रिकॉर्ड जाँच लिए, पुष्टि कर ली कि भेजने वाला डोमेन साफ़ है, और अभियान शुरू कर दिया। फिर पहला संदेश आपके सिस्टम से बाहर जाने से पहले ही एप्लिकेशन एक प्रमाणीकरण त्रुटि लौटाता है। DNS कॉन्फ़िगरेशन आवश्यक रूप से गलत नहीं था। आपके भेजने वाले एप्लिकेशन से आउटबाउंड SMTP सर्वर द्वारा आवश्यक क्लाइंट लॉगिन विफल हो गया हो सकता है।
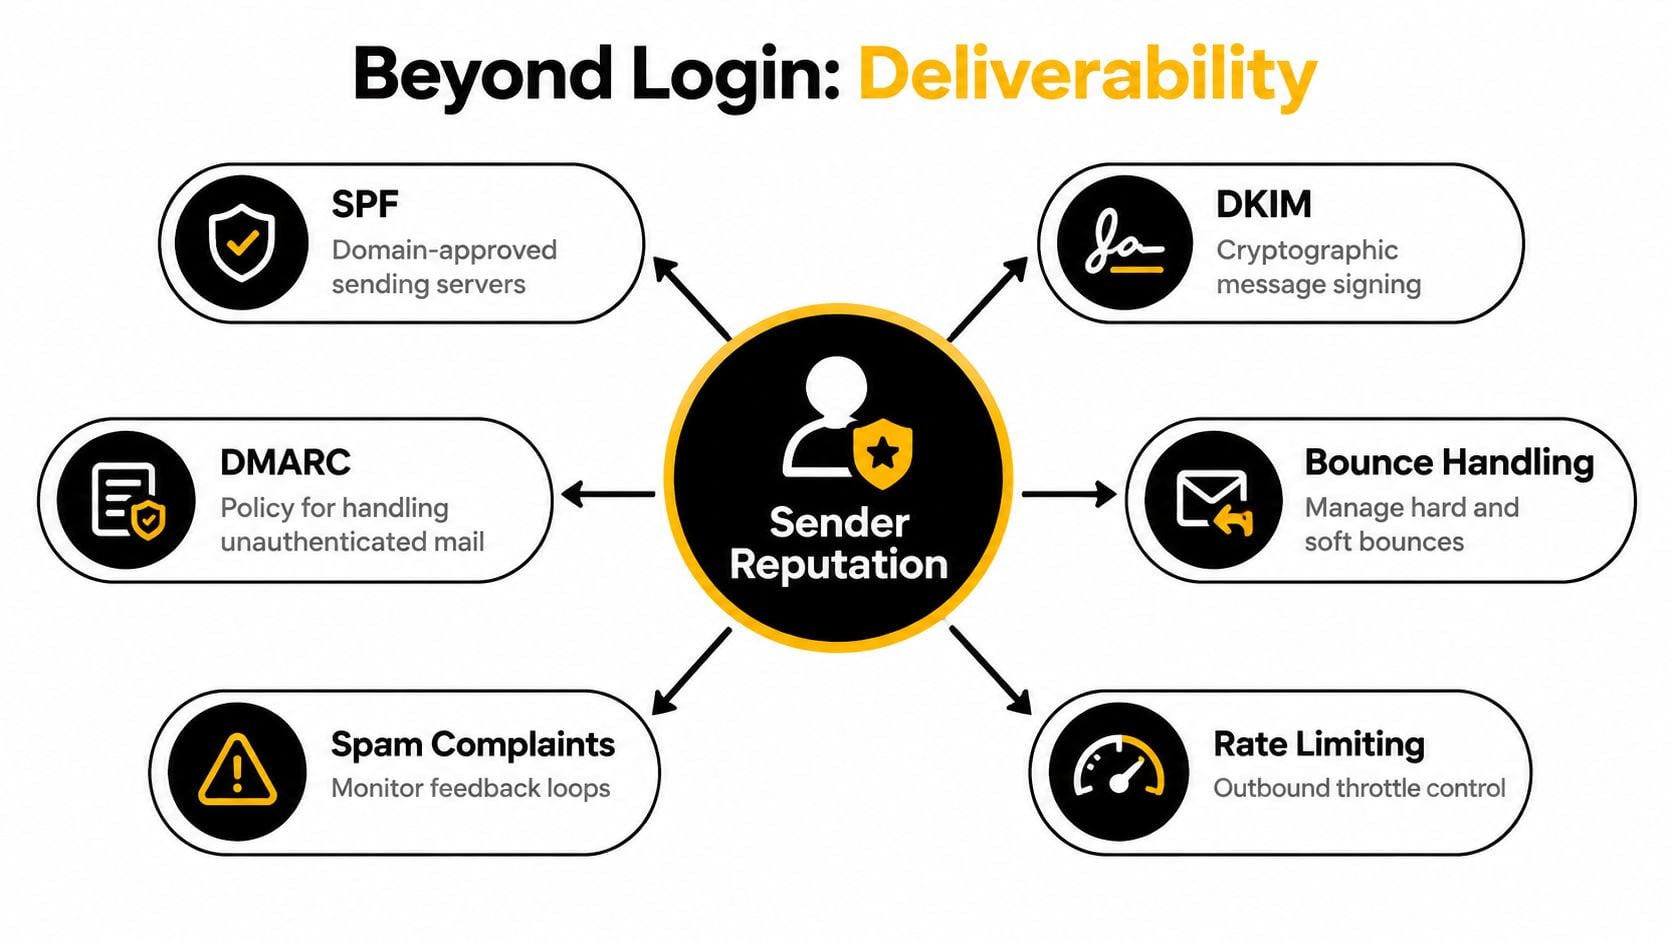
यह अंतर SMTP authentication क्या है के पीछे छिपे व्यावहारिक प्रश्न का उत्तर देता है। SMTP AUTH यह प्रमाणित करता है कि किसी सर्वर के माध्यम से मेल भेजने के लिए कोई क्लाइंट, एप्लिकेशन या उपयोगकर्ता अधिकृत है। SPF, DKIM और DMARC एक अलग पहचान समस्या का समाधान करते हैं—अर्थात, किसी प्राप्तकर्ता प्रदाता को यह संदेश से जुड़े डोमेन पर भरोसा करना चाहिए या नहीं। विश्वसनीय डिलीवरी दोनों स्तरों पर निर्भर करती है, साथ ही भेजने से पहले सूची की सावधानीपूर्वक स्वच्छता पर भी।
ईमेल डिलीवरी का छिपा हुआ द्वारपाल
एक मार्केटिंग टीम प्रेषक की प्रतिष्ठा, डोमेन संरेखण और संदेश की सामग्री की समीक्षा करने में कई दिन बिता सकती है, लेकिन अंत में पता चलता है कि उसका CRM आउटबाउंड मेल सर्वर से प्रमाणित नहीं हो सकता। अभियान प्राप्तकर्ता के इंफ्रास्ट्रक्चर तक कभी नहीं पहुँचता, क्योंकि सबमिशन सर्वर पहले ही कनेक्शन अस्वीकार कर देता है।
यही SMTP authentication की भूमिका है। यह किसी एप्लिकेशन और आउटबाउंड संदेश स्वीकार करने वाले मेल सर्वर के बीच का द्वारपाल है। क्लाइंट एक authentication mechanism की पहचान करता है, सर्वर के साथ आदान-प्रदान पूरा करता है और मेल सबमिट करने की अनुमति प्राप्त करता है। उस अनुमति के बिना, सही ढंग से लिखा गया संदेश और सही ढंग से प्रकाशित डोमेन रिकॉर्ड अभी मायने नहीं रखते।
एक नहीं, दो पहचान जाँच
ईमेल डिलीवरी में दो अलग-अलग प्रश्न शामिल होते हैं:
- क्या यह क्लाइंट इस सर्वर के माध्यम से मेल सबमिट कर सकता है?
- क्या प्राप्तकर्ता इस संदेश द्वारा दर्शाई गई प्रेषक पहचान पर भरोसा करे?
SMTP AUTH पहले प्रश्न का उत्तर देता है। SPF, DKIM और DMARC दूसरे प्रश्न का उत्तर देते हैं। किसी CRM के पास मान्य credentials हो सकते हैं, लेकिन वह ऐसे डोमेन से भेज सकता है जिसमें aligned authentication records न हों। इसके विपरीत, कोई डोमेन मजबूत रिकॉर्ड प्रकाशित कर सकता है, जबकि कोई एप्लिकेशन समाप्त हो चुके पासवर्ड, अक्षम method या ऐसे सर्वर का उपयोग करता है जो उस account के लिए relay से इनकार करता है।
परिचालन नियम: भेजने के path को क्रम से debug करें। पहले सत्यापित करें कि क्लाइंट एक सुरक्षित, authenticated submission session स्थापित कर सकता है। फिर डोमेन-स्तरीय authentication और प्राप्तकर्ता-पक्ष की policy सत्यापित करें।
SMTP AUTH के पीछे का standard RFC 4954 है, जिसने SASL पर आधारित service extension के रूप में SMTP authentication को औपचारिक रूप दिया। यह सर्वर को समर्थित mechanisms की घोषणा करने और क्लाइंट को उनमें से एक चुनने की अनुमति देता है, बिना SMTP के मूल message-transfer commands बदले। यह design आज भी enterprise mail systems और sending platforms में authenticated submission का आधार है।
मार्केटर्स को यह विफलता क्यों दिखती है
यह error अक्सर copy या targeting में बदलाव के बाद नहीं, बल्कि infrastructure में बदलाव के बाद दिखाई देता है। कोई provider legacy authentication method को disable कर सकता है। कोई administrator किसी account के लिए SMTP AUTH बंद कर सकता है। कोई security policy encrypted submission की आवश्यकता रख सकती है। कोई firewall server-to-server traffic की अनुमति दे सकता है, लेकिन marketing application द्वारा उपयोग किए जाने वाले port को block कर सकता है।
इसीलिए “password सही है” पर्याप्त diagnosis नहीं है। सर्वर authentication method, connection security, account की relay permissions या sending client के configuration को अस्वीकार कर सकता है। SMTP AUTH को form field के रूप में नहीं, बल्कि protocol-level control के रूप में समझें।
SMTP AUTH हैंडशेक को समझना
SMTP AUTH एक वार्तालाप द्वारा तय किया जाने वाला आदान-प्रदान है। क्लाइंट केवल यूज़रनेम भेजकर सर्वर से उसे स्वीकार करने की उम्मीद नहीं करता। सर्वर पहले यह पहचानता है कि वह किन चीज़ों का समर्थन करता है, फिर क्लाइंट एक संगत मैकेनिज़्म चुनकर प्रमाणीकरण क्रम शुरू करता है।
प्रोटोकॉल क्रम
आदान-प्रदान आम तौर पर इस क्रम का पालन करता है:
- क्लाइंट कनेक्शन खोलता है। प्रमाणीकृत सबमिशन के लिए, एप्लिकेशन आम तौर पर एक निर्धारित सबमिशन सेवा के माध्यम से कनेक्ट होता है और क्रेडेंशियल उजागर होने से पहले ट्रांसपोर्ट सुरक्षा तय करता है।
- क्लाइंट EHLO भेजता है। यह विस्तारित अभिवादन सर्वर को बताता है कि क्लाइंट किन SMTP सुविधाओं को समझता है।
- सर्वर क्षमताओं की घोषणा करता है। प्रतिक्रिया में समर्थित SASL मैकेनिज़्म की सूची वाली
250-AUTHलाइन शामिल हो सकती है। क्लाइंट को सर्वर द्वारा दिए गए विकल्पों में से एक चुनना होगा। - क्लाइंट AUTH भेजता है। कमांड अपने पहले पैरामीटर के रूप में चुने गए मैकेनिज़्म को लेता है, जैसा कि RFC 4954 के AUTH कमांड विनिर्देशन में परिभाषित है।
- दोनों पक्ष आदान-प्रदान पूरा करते हैं। मैकेनिज़्म के आधार पर, सर्वर चुनौतियाँ भेज सकता है और क्लाइंट आवश्यक प्रमाणीकरण डेटा से जवाब देता है। आदान-प्रदान के दौरान क्रेडेंशियल को Base64 एन्कोडिंग द्वारा दर्शाया जा सकता है, लेकिन एन्कोडिंग एन्क्रिप्शन नहीं है। TLS को सत्र की सुरक्षा करनी चाहिए।
- सर्वर सत्र स्वीकार या अस्वीकार करता है। सफल प्रमाणीकरण आम तौर पर
235लौटाता है। असफल प्रयास आम तौर पर535लौटाता है, हालांकि नैदानिक विवरण प्रदाता के अनुसार अलग-अलग होते हैं।
महत्वपूर्ण बात यह है कि SMTP AUTH तब होता है जब क्लाइंट संदेश के एन्वेलप और सामग्री को सबमिट करने से पहले प्रमाणीकरण करता है। प्रमाणीकरण के बाद, एप्लिकेशन MAIL FROM, RCPT TO और DATA जैसे कमांड के साथ आगे बढ़ सकता है, जो सर्वर के रिले और नीति नियंत्रणों के अधीन होता है।
प्रतिक्रियाएँ आपको क्या बताती हैं
AUTH क्षमता का न होना यह संकेत दे सकता है कि क्लाइंट गलत सेवा से कनेक्ट हुआ, असमर्थित पोर्ट का उपयोग किया, या ऐसे सर्वर से संपर्क किया जो प्रमाणीकृत सबमिशन प्रदान नहीं करता। 535 प्रतिक्रिया अमान्य क्रेडेंशियल, अवरुद्ध खाते, अक्षम प्रमाणीकरण विधि या पुराने लॉगिन व्यवहार की प्रदाता द्वारा अस्वीकृति को दर्शा सकती है।
एप्लिकेशन लॉग में सर्वर के प्रतिक्रिया कोड और तय की गई सुरक्षा स्थिति दर्ज होनी चाहिए, लेकिन पासवर्ड और टोकन से बचना चाहिए। जब किसी ऐसे संदेश की जाँच की जा रही हो जिसे स्वीकार कर लिया गया था, लेकिन बाद में फ़िल्टर कर दिया गया, तो टीमें प्राप्तकर्ता प्रणालियों द्वारा दर्ज प्रमाणीकरण परिणामों का निरीक्षण करने के लिए ईमेल हेडर का निःशुल्क विश्लेषण भी कर सकती हैं।
SMTP AUTH खाते की सुरक्षा का विकल्प भी नहीं है। यदि कोई मेलबॉक्स या सेवा खाता मल्टीफैक्टर प्रमाणीकरण का उपयोग करता है, तो सामान्य पासवर्ड के काम करने की धारणा बनाने के बजाय प्रदाता के समर्थित प्रवाह की समीक्षा करें। Finchum Fixes IT की 2FA गाइड इस बात की उपयोगी पृष्ठभूमि प्रदान करती है कि दूसरा फ़ैक्टर लॉगिन मॉडल को क्यों बदल देता है।
इन प्रणालियों में जाने वाले प्राप्तकर्ता डेटा को साफ़ करने वाली टीमों के लिए, BillionVerify एक पेशेवर ईमेल सत्यापन सेवा है, जिसे एक समस्या हल करने के लिए बनाया गया है: खराब ईमेल डेटा से व्यवसायों को धन का नुकसान होता है। यह सूची की गुणवत्ता से संबंधित है, SMTP लॉगिन से नहीं।
SMTP प्रमाणीकरण बनाम प्रेषक प्रमाणीकरण
सबसे स्पष्ट तुलना कर्मचारी के बैज और कंपनी के लेटरहेड के बीच है।
SMTP AUTH बैज है। यह आपके आउटबाउंड मेल सर्वर को बताता है कि इस क्लाइंट या अकाउंट को संदेश सबमिट करने की अनुमति है। SPF, DKIM, और DMARC लेटरहेड और सत्यापन चिह्न हैं। ये प्राप्तकर्ता को दिखाए गए डोमेन का प्रतिनिधित्व संदेश करता है या नहीं, इसका आकलन प्राप्तकर्ता प्रदाता को करने में मदद करते हैं।
सफल बैज जांच संदिग्ध लेटरहेड को विश्वसनीय नहीं बनाती। इसी तरह, सही तरीके से कॉन्फ़िगर किए गए डोमेन रिकॉर्ड किसी एप्लिकेशन को सर्वर की कतार में मेल डालने की अनुमति नहीं देते।
| विशेषता | क्लाइंट सबमिशन (SMTP AUTH) | डोमेन सत्यापन (SPF/DKIM/DMARC) |
|---|---|---|
| मुख्य प्रश्न | क्या इस क्लाइंट को मेल सबमिट करने की अनुमति है? | क्या प्राप्तकर्ता को इस डोमेन पहचान पर भरोसा करना चाहिए? |
| यह कहाँ काम करता है | भेजने वाले क्लाइंट और आउटबाउंड सर्वर के बीच | संदेश, DNS रिकॉर्ड और प्राप्तकर्ता प्रदाता के बीच |
| मुख्य घटक | EHLO, घोषित AUTH तंत्र, SASL विनिमय, रिले अनुमतियाँ | SPF प्राधिकरण, DKIM हस्ताक्षर सत्यापन, DMARC संरेखण और नीति |
| सामान्य विफलता | प्रमाणीकरण अस्वीकृति, अक्षम अकाउंट, असमर्थित विधि | स्पूफिंग विफलता, गलत संरेखण, नीति-आधारित फ़िल्टरिंग |
| सफलता का प्रभाव | सर्वर संदेश को आगे वितरण के लिए स्वीकार कर सकता है | प्राप्तकर्ता फ़िल्टरिंग निर्णयों में डोमेन पहचान संकेतों का उपयोग कर सकता है |
प्रत्येक परत क्या सिद्ध करती है
SPF किसी डोमेन के लिए निर्दिष्ट भेजने वाले IP पतों को अधिकृत करता है। DKIM एक क्रिप्टोग्राफ़िक हस्ताक्षर जोड़ता है, जिससे प्राप्तकर्ता सिस्टम जांच सकता है कि हस्ताक्षरित संदेश सामग्री और डोमेन हस्ताक्षर मान्य हैं या नहीं। DMARC इन परिणामों को दिखाई देने वाले From डोमेन से जोड़ता है और संरेखण में विफल संदेशों को संभालने के लिए नीति प्रदान करता है। इन अंतरों का स्पष्ट सारांश इस SPF, DKIM और DMARC की तुलना में दिया गया है।
SMTP AUTH इनमें से किसी भी डोमेन निर्देश को प्रकाशित नहीं करता। यह भी सुनिश्चित नहीं करता कि प्राप्तकर्ता संदेश को इनबॉक्स में रखेगा। यह केवल स्थापित करता है कि भेजने वाली सेवा ने क्लाइंट को अधिकृत सबमिटर के रूप में स्वीकार किया है।
प्रकाशन, प्रवर्तन नहीं है
रिकॉर्ड मौजूद होने और नीति लागू होने के बीच का अंतर परिचालन रूप से महत्वपूर्ण है। DMARC Guard के Email प्रमाणीकरण शोध के अनुसार, 5.5 मिलियन डोमेन पर किए गए 2026 के एक मापन में SPF 56.0%, DMARC 30.4%, और DKIM 22.7% डोमेन पर प्रकाशित पाया गया। उसी स्रोत के अनुसार, शीर्ष 10,000 डोमेन को शामिल करने वाले एक अलग बेंचमार्क में SPF प्रकाशन 84.5%, DMARC प्रकाशन 76.6%, और क्वारंटीन या अस्वीकार नीतियों के साथ DMARC प्रवर्तन 54.0% तक पहुँचा।
व्यावहारिक सीख सरल है। कोई डोमेन कॉन्फ़िगर किया हुआ दिख सकता है, जबकि वह अभी भी केवल मॉनिटर-ओनली मोड में काम कर रहा हो। नीति और संरेखण की जांच के लिए DMARC चेकर टूल का उपयोग करें, लेकिन SMTP क्रेडेंशियल की समस्या का निवारण अलग से करें। इनमें से कोई भी टूल दूसरे का विकल्प नहीं है।
सुरक्षित सबमिशन के लिए पोर्ट और प्रोटोकॉल
क्रेडेंशियल्स को कभी भी असुरक्षित क्लाइंट सबमिशन सत्र के माध्यम से नहीं भेजा जाना चाहिए। इसलिए SMTP AUTH को ट्रांसपोर्ट एन्क्रिप्शन और संदेश सबमिशन के लिए निर्धारित पोर्ट के साथ इस्तेमाल किया जाना चाहिए, किसी अप्रतिबंधित रिले पथ के साथ नहीं।
मानकों द्वारा निर्धारित सबमिशन पोर्ट 587 है, जिसे आमतौर पर STARTTLS के साथ जोड़ा जाता है, जैसा कि इस SMTP प्रमाणीकरण पोर्ट अवलोकन में बताया गया है। क्लाइंट SMTP सत्र स्थापित करता है, सर्वर की क्षमताएँ प्राप्त करता है, TLS अपग्रेड का अनुरोध करता है और फिर सुरक्षित कनेक्शन के भीतर प्रमाणीकरण करता है।
सही एंडपॉइंट चुनना
पोर्ट 25 मुख्य रूप से सर्वर-से-सर्वर रिले से जुड़ा है। उपयोगकर्ता क्रेडेंशियल्स के साथ मेल सबमिट करने वाले किसी एप्लिकेशन, CRM या मार्केटिंग प्लेटफ़ॉर्म के लिए यह सामान्य विकल्प नहीं है। कई नेटवर्क इसे प्रतिबंधित करते हैं, क्योंकि ओपन रिले का दुरुपयोग और संक्रमित होस्ट ने अप्रतिबंधित आउटबाउंड SMTP को सुरक्षा समस्या बना दिया है।
पोर्ट 465 में निहित TLS का उपयोग होता है, जिसका अर्थ है कि कनेक्शन शुरू से ही एन्क्रिप्टेड रहता है। कुछ प्रदाता और एप्लिकेशन अभी भी इसकी आवश्यकता रखते हैं, लेकिन कॉन्फ़िगरेशन सर्वर की अपेक्षाओं से मेल खाना चाहिए। जो क्लाइंट निहित-TLS एंडपॉइंट पर STARTTLS मान लेता है, या जहाँ सर्वर पहले प्लेनटेक्स्ट अभिवादन और फिर अपग्रेड की अपेक्षा करता है वहाँ निहित TLS मान लेता है, वह प्रमाणीकरण से पहले ही विफल हो जाएगा।
| कनेक्शन प्रकार | सामान्य भूमिका | सुरक्षा अपेक्षा |
|---|---|---|
| पोर्ट 25 | सर्वर-से-सर्वर रिले | सामान्य प्रमाणित क्लाइंट सबमिशन पथ नहीं |
| पोर्ट 587 | संदेश सबमिशन | SMTP AUTH से पहले आमतौर पर STARTTLS का नेगोशिएशन होता है |
| पोर्ट 465 | आवश्यकता होने पर सबमिशन | कनेक्शन के समय निहित TLS शुरू होता है |
ऐसे कॉन्फ़िगरेशन जाँच जो डेटा-उजागर होने से रोकती हैं
क्रेडेंशियल्स का परीक्षण करने से पहले पुष्टि करें कि एप्लिकेशन का एंडपॉइंट, पोर्ट, एन्क्रिप्शन मोड और प्रमाणीकरण तंत्र प्रदाता के दस्तावेज़ों से मेल खाते हैं। TLS नेगोशिएशन विफल होने पर भी पोर्ट पहुँच योग्य हो सकता है। इसी तरह, सर्वर AUTH का विज्ञापन कर सकता है, लेकिन यदि रिले अनुमतियाँ या टेनेंट नीति सबमिशन पर रोक लगाती हैं तो खाते को अस्वीकार कर सकता है।
एक MX रिकॉर्ड सत्यापन टूल किसी डोमेन के लिए मेल प्राप्त करने वाले सर्वरों की पहचान करने में मदद करता है, लेकिन MX डेटा आपके आउटबाउंड प्रदाता द्वारा दिए गए सबमिशन एंडपॉइंट का विकल्प नहीं है। प्राप्त करने वाला इंफ्रास्ट्रक्चर और प्रमाणित भेजने वाला इंफ्रास्ट्रक्चर अलग-अलग सेवाएँ हो सकते हैं।
सुरक्षा सीमा: TLS को अक्षम करके प्रमाणीकरण विफलता को “ठीक” न करें। इससे क्रेडेंशियल्स और संदेश ट्रैफ़िक उजागर हो सकते हैं, जबकि मूल संगतता या नीति समस्या बनी रहेगी।
उच्च-वॉल्यूम सिस्टम के लिए, एक API बार-बार संवाद करने वाले SMTP सत्र को बनाए रखने की तुलना में परिचालन रूप से सरल हो सकता है, लेकिन SMTP तब भी उपयोगी रहता है जब कोई एप्लिकेशन पहले से इसका समर्थन करता हो और प्रदाता एक स्थिर सबमिशन सेवा उपलब्ध कराता हो। चुनाव आदत के आधार पर नहीं, बल्कि एकीकरण आवश्यकताओं, निरीक्षण-क्षमता और सुरक्षा नियंत्रणों के आधार पर होना चाहिए।
Legacy Auth के हटाए जाने का प्रभाव
किसी sending workflow का authentication रुक सकता है, भले ही उसका password न बदला हो। Providers Basic Authentication को बदलकर OAuth और अन्य authorization flows अपना रहे हैं, जो administrators को tokens, scopes, consent और revocation नियंत्रित करने देते हैं।
Microsoft की घोषित योजना के अनुसार, Basic Authentication का व्यवहार दिसंबर 2026 तक अपरिवर्तित रहने का अनुमान है। इसके बाद, मौजूदा tenants के लिए इसे डिफ़ॉल्ट रूप से अक्षम करने की योजना है, जबकि उसके बाद बनाए गए नए tenants में समर्थित विधि के रूप में OAuth का उपयोग अपेक्षित है। Microsoft 2027 की दूसरी छमाही में अंतिम हटाने की तारीख घोषित करने की योजना बना रहा है। ये अनुमानित चरण Microsoft Exchange Online SMTP AUTH deprecation timeline में दिए गए हैं।
मान्य passwords फिर भी क्यों विफल होते हैं
Password की जाँच करने से पहले provider authentication method को अस्वीकार कर सकता है। Tenant administrator ने mailbox के लिए SMTP AUTH अक्षम किया हो सकता है, या application केवल LOGIN या PLAIN उपलब्ध कराती हो, जबकि service को token-based flow की आवश्यकता हो। इसलिए, एक mailbox से सफल login test यह पुष्टि नहीं करता कि हर sending integration काम करता रहेगा।
Microsoft के पहले के संचार में प्रभावित Basic Authentication path के लिए 1 मार्च 2026 से चरणबद्ध अस्वीकृतियों और 30 अप्रैल 2026 तक पूर्ण shutdown का वर्णन किया गया था, जैसा कि इस SMTP AUTH migration guide में बताया गया है। Provider schedules और tenant policies बदल सकती हैं, इसलिए किसी पुराने implementation date को गारंटी मानने के बजाय प्रत्येक environment की वर्तमान स्थिति सत्यापित करें।
एक व्यावहारिक migration plan
Tenant के माध्यम से mail भेजने वाले हर system की सूची बनाएँ, जिसमें CRM workflows, billing applications, monitoring tools, forms और scripts शामिल हों। प्रत्येक के लिए account, endpoint, port, encryption mode, authentication mechanism और owner दर्ज करें। OAuth support करने वाले integrations को उन integrations से अलग करें जिन्हें replacement या स्वीकृत app-password approach की आवश्यकता है।
Production sequences बदलने से पहले नियंत्रित environment में नए flow का परीक्षण करें। Token expiry, consent requirements, error handling और access revocation की जाँच करें। यह भी पुष्टि करें कि authentication सफल होने के बाद workflow provider responses को सही ढंग से संभालता रहे। OAuth support के बिना connector campaign के दौरान विफल हो सकता है, भले ही संग्रहीत password अभी भी मान्य हो।
लॉगिन से आगे डिलिवरेबिलिटी का सत्यापन
आपके आउटबाउंड सर्वर पर प्रमाणीकरण सबमिशन अधिकार सिद्ध करता है। यह सिद्ध नहीं करता कि प्राप्तकर्ता का मेलबॉक्स मौजूद है, प्राप्तकर्ता का डोमेन उस पते के लिए मेल स्वीकार करता है, या संदेश फ़िल्टरिंग से बच जाएगा।
भेजने से पहले की सत्यापन प्रक्रिया MX लुकअप से शुरू होती है। MX रिकॉर्ड उन मेल सर्वरों की पहचान करते हैं जो किसी डोमेन का मेल प्राप्त करने के लिए ज़िम्मेदार होते हैं, और MX रिकॉर्ड के बिना कोई डोमेन मेल प्राप्त नहीं कर सकता, जैसा कि ईमेल सत्यापन कैसे काम करता है के इस अवलोकन में समझाया गया है। इसके बाद कोई सत्यापन सेवा SMTP वार्तालाप का उपयोग करके प्राप्तकर्ता सर्वर की जाँच कर सकती है और आकलन कर सकती है कि पता डिलीवर होने योग्य दिखाई देता है या नहीं।
सत्यापन प्रक्रिया वास्तव में क्या जाँचती है
उपयोगी जानकारी प्राप्त करने के लिए सेवा को अभियान संदेश भेजने की आवश्यकता नहीं होती। यह प्राप्तकर्ता डोमेन के MX होस्ट की पहचान कर सकती है, SMTP सत्र खोल सकती है और पूछ सकती है कि सर्वर इच्छित प्राप्तकर्ता को स्वीकार करेगा या नहीं। सकारात्मक प्रतिक्रिया फिर भी अस्पष्ट हो सकती है, क्योंकि कुछ सर्वर डोमेन के हर पते के लिए मेल स्वीकार करते हैं।
यहीं कैच-ऑल पहचान महत्वपूर्ण होती है। सत्यापनकर्ता उसी MX होस्ट पर दूसरा परीक्षण पता भेजता है। यदि सर्वर कोई यादृच्छिक पता भी स्वीकार कर लेता है, तो डोमेन को कैच-ऑल के रूप में वर्गीकृत किया जाता है, इसे मूल मेलबॉक्स के मौजूद होने के प्रमाण के रूप में नहीं माना जाता, जैसा कि इस कैच-ऑल पहचान कार्यप्रवाह में बताया गया है।
उपयोगी अंतर: “सर्वर द्वारा स्वीकार किया गया” और “किसी विशिष्ट मेलबॉक्स के रूप में पुष्ट” हमेशा एक ही परिणाम नहीं होते।
इसलिए सत्यापन एक सरल वैध-अवैध स्विच के बजाय जोखिम वर्गीकरण प्रणाली के रूप में सबसे अच्छा काम करता है। अभियान के कारण हार्ड बाउंस उत्पन्न होने से पहले मार्केटिंग संचालन संभावित रूप से डिलीवर होने योग्य पतों को अज्ञात, कैच-ऑल, डिस्पोज़ेबल, भूमिका-आधारित या अन्य जोखिमपूर्ण रिकॉर्ड से अलग कर सकता है।
एक BillionVerify डिलीवरेबिलिटी चेकर पते और भेजने के मार्ग की जाँच के लिए टीम द्वारा मूल्यांकन किए जाने वाले उपकरणों में से एक के रूप में भेजने-पूर्व समीक्षा में शामिल किया जा सकता है। परिचालन उद्देश्य लॉगिन की सफलता से व्यापक है: खराब प्राप्तकर्ताओं को कम करना, प्रेषक की प्रतिष्ठा बनाए रखना और अभियान को अधिक स्वच्छ ऑडियंस देना।
एक सुदृढ़ Sending Infrastructure का निर्माण
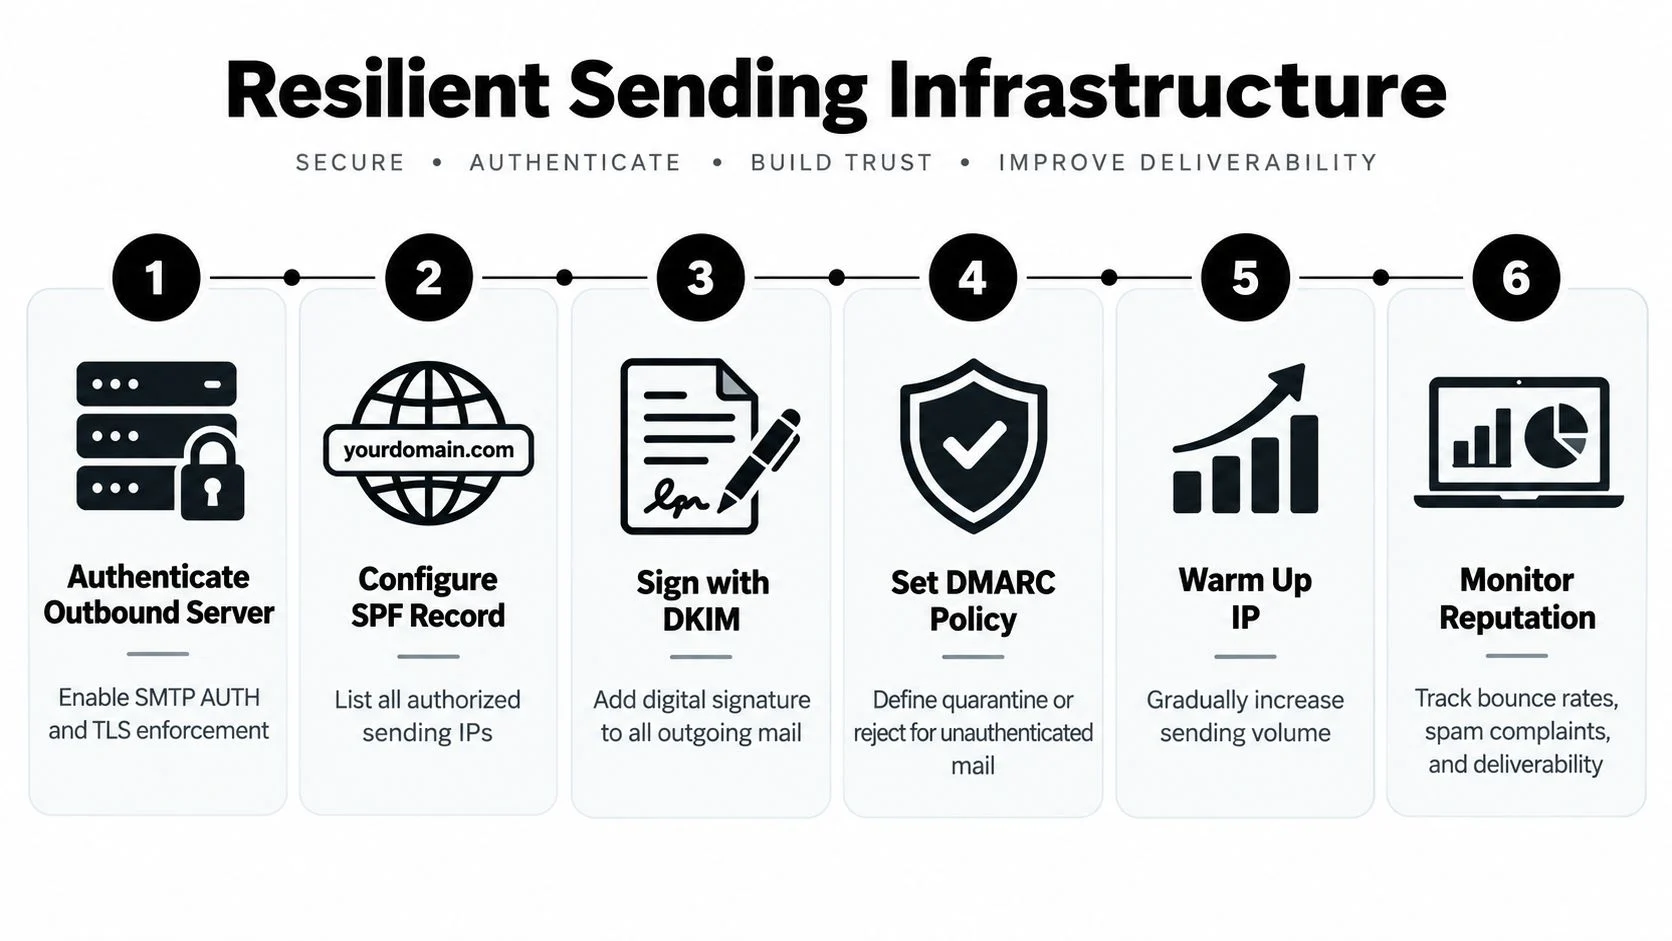
एक सुदृढ़ sending system authentication को केवल एक checkbox के बजाय परतदार नियंत्रण के रूप में देखता है। Client को outbound service के साथ सुरक्षित रूप से authenticate करना चाहिए। दृश्यमान sender domain को aligned identity checks पास करने चाहिए। Recipient data इतना अद्यतन होना चाहिए कि campaign से बचाए जा सकने वाले bounces उत्पन्न न हों।
Infrastructure audit से शुरुआत करें
Application से recipient तक के पूरे route का मानचित्र बनाएं। प्रत्येक sending workflow के लिए submission provider, authentication method, encryption requirement, account owner और fallback behavior दर्ज करें। यह inventory अक्सर उन abandoned integrations को उजागर करती है जो अभी भी passwords या पुरानी SMTP settings पर निर्भर हैं।
फिर failure modes का जानबूझकर परीक्षण करें:
- Submission failure: पुष्टि करें कि client इच्छित endpoint तक पहुंचता है, TLS negotiate करता है, अपेक्षित AUTH capability देखता है और successful authentication response प्राप्त करता है।
- Domain failure: From address में दिखाए गए domain के लिए SPF authorization, DKIM signing और DMARC alignment validate करें।
- Data failure: New और imported addresses को campaign या sales sequence में प्रवेश करने से पहले verify करें।
- Reputation failure: Bounces, complaints, blocklist signals और acceptance behavior में अचानक होने वाले बदलावों को एक IP reputation checker tool से monitor करें।
RFC 4954 standard protocol की नींव प्रदान करता है, लेकिन केवल standards compliance operational resilience की गारंटी नहीं देता। Providers tenant rules लागू कर सकते हैं, mechanisms disable कर सकते हैं या authentication requirements बदल सकते हैं।
Hygiene को workflow का हिस्सा बनाएं
List बड़ी होने या campaign schedule होने तक प्रतीक्षा न करें। Signup, import, CRM synchronization और major sends से पहले verification जोड़ें। Real-time check किसी स्पष्ट रूप से risky address को database में प्रवेश करने से रोक सकता है, जबकि bulk review sales और marketing teams द्वारा जमा किए गए stale records की पहचान कर सकता है।
सबसे अच्छा workflow result और उसका कारण भी सुरक्षित रखता है। “Unknown because catch-all” को “mailbox rejected” या “domain has no receiving server” से अलग तरीके से संभालना चाहिए। Segmentation team को यह तय करने देती है कि किसी address को suppress करना है, review करना है या सावधानी से test करना है, बजाय इसके कि हर uncertain record को safe माना जाए।
एक layered program में ownership भी आवश्यक है। Infrastructure teams को OAuth migrations और TLS policy manage करनी चाहिए। Marketing operations को sending-domain alignment और suppression rules बनाए रखने चाहिए। Data teams को verification status handling परिभाषित करनी चाहिए। स्पष्ट ownership के बिना प्रत्येक group यह मान लेता है कि कोई दूसरी team sending path की सुरक्षा कर रही है।
यह video शामिल infrastructure concepts की visual explanation प्रस्तुत करता है:
मुख्य lesson व्यावहारिक है: SMTP AUTH किसी message को outbound queue में पहुंचाता है, जबकि domain authentication और recipient verification यह निर्धारित करते हैं कि wider delivery system के पास उस पर trust करने के कारण हैं या नहीं। इन controls को अपनी monitoring में अलग रखें, लेकिन operating process में उन्हें आपस में जोड़ें।
BillionVerify campaigns, workflows और outbound sequences तक पहुंचने से पहले recipient data की जांच के लिए email verification प्रदान करता है। अपने pre-send process में SMTP-level verification, MX और catch-all signals तथा deliverability review को जोड़ने के लिए इसका उपयोग करें, फिर अपनी team के लिए workflow का मूल्यांकन करने हेतु BillionVerify पर जाएं।