

आपने अभी-अभी एक campaign शुरू किया है, और bounce notifications पहले से ही आने लगी हैं। कुछ messages में RBL का उल्लेख है, अन्य कहते हैं, “Service unavailable; Client host blocked,” और copy में किसी स्पष्ट बदलाव के बिना inbox placement गिर गई है। campaign को फिर से लिखने या warm-up settings समायोजित करने से पहले, MX record blacklist check चलाएँ।
यह check एक सीमित लेकिन महत्वपूर्ण प्रश्न का उत्तर देता है: क्या आपके domain से जुड़े mail-server IPs वर्तमान में public DNS-based blacklists में सूचीबद्ध हैं? यह deliverability का पूर्ण verdict नहीं है, लेकिन सूचीबद्ध IP receiving mail transfer agent को authentication, content या engagement signals मदद कर पाने से पहले ही message अस्वीकार करने का कारण बन सकता है। व्यावहारिक workflow सिद्धांततः सरल है: MX records resolve करें, प्रत्येक target को IP address में बदलें, DNSBLs को query करें, responses की व्याख्या करें और फिर कारण की जाँच करें।
MX Record ब्लैकलिस्ट जाँच सबसे पहले क्यों करनी चाहिए
विफलता आमतौर पर सबसे खराब समय पर सामने आती है। कोई मार्केटर डिलीवर हुए संदेशों में अचानक गिरावट देखता है, बिक्री टीम बताती है कि सीक्वेंस बाउंस हो रहे हैं, या कोई ग्राहक कहता है कि ट्रांज़ैक्शनल ईमेल कभी पहुँचा ही नहीं। SMTP प्रतिक्रिया में 554 जैसा कोड या “सेवा अनुपलब्ध; क्लाइंट होस्ट ब्लॉक है” जैसा संदेश हो सकता है, लेकिन यह संदेश पूरी परिचालन स्थिति को शायद ही कभी स्पष्ट करता है।
उस प्रतिक्रिया के पीछे, प्राप्तकर्ता सर्वर ने कनेक्ट हो रहे IP को DNS-आधारित ब्लैकलिस्ट के विरुद्ध जाँचा हो सकता है। यदि IP किसी ऐसी सूची में दिखाई देता है जिस पर प्राप्तकर्ता का प्रदाता भरोसा करता है, तो प्राप्तकर्ता मेल ट्रांसफ़र एजेंट 5xx प्रतिक्रिया के साथ कनेक्शन अस्वीकार कर सकता है। संदेश उस चरण तक कभी नहीं पहुँचता जहाँ SPF, DKIM, कंटेंट की गुणवत्ता या प्राप्तकर्ता की सहभागिता परिणाम को प्रभावित कर सके।
व्यावहारिक नियम: विषय पंक्तियों को बेहतर बनाने या भेजने की मात्रा बदलने में समय लगाने से पहले जाँच लें कि मेल-सर्वर IP ब्लॉक है या नहीं।
MX रिकॉर्ड ब्लैकलिस्ट जाँच उस बुनियादी ढाँचे से शुरू होती है जो डोमेन के लिए मेल प्राप्त करने के लिए ज़िम्मेदार है। कोई डोमेन कई MX होस्ट प्रकाशित कर सकता है, और प्रत्येक होस्टनेम एक या अधिक IP पतों पर रिज़ॉल्व हो सकता है। MXToolbox एक ऐसी प्रक्रिया बताता है जो प्रत्येक MX रिकॉर्ड के IP को 105 DNS-आधारित ब्लैकलिस्ट के विरुद्ध जाँचती है, जबकि उसका डोमेन टूल्स पेज 100+ ब्लैकलिस्ट स्रोतों में कवरेज बताता है (MXToolbox)। यह व्यापकता महत्वपूर्ण है, क्योंकि एक MX होस्ट साफ़ हो सकता है, जबकि दूसरा सूचीबद्ध हो सकता है।
समय बचाने वाला नैदानिक क्रम
जब कोई बाउंस RBL की ओर संकेत करता है, तो मैं यह क्रम अपनाता हूँ:
- प्रभावित मार्ग की पुष्टि करें। निर्धारित करें कि अस्वीकृत संदेश आपके अपने SMTP बुनियादी ढाँचे, होस्टेड प्रदाता या साझा भेजने वाले प्लेटफ़ॉर्म से आया था।
- हर MX लक्ष्य को रिज़ॉल्व करें। केवल डोमेन लेबल का परीक्षण न करें। हर मेल होस्टनेम और उसके रिज़ॉल्व हुए IP पते की पहचान करें।
- कई DNSBL से पूछताछ करें। यदि किसी अन्य सूची में प्रासंगिक प्रविष्टि हो, तो एक साफ़ परिणाम भ्रामक हो सकता है।
- सूचीबद्ध होने का कारण दर्ज करें। नीति-आधारित सूचीकरण, खुले रिले की पहचान और स्पैम-स्रोत सूचीकरण के लिए अलग-अलग प्रतिक्रियाएँ आवश्यक होती हैं।
- समस्या दूर करने के बाद फिर परीक्षण करें। सूची से हटाने और DNS बदलाव हर जगह हमेशा एक ही समय पर दिखाई नहीं देते।
ब्लैकलिस्ट जाँच के बाद व्यापक इनबॉक्स निदान के लिए टीमों के लिए ईमेल डिलीवरबिलिटी परीक्षक का उपयोग करें। अंतर महत्वपूर्ण है: MX रिकॉर्ड ब्लैकलिस्ट जाँच संभावित बुनियादी ढाँचा अवरोध की पहचान करती है, जबकि डिलीवरबिलिटी परीक्षण इनबॉक्स तक पहुँचने वाले व्यापक मार्ग की जाँच करता है।
MX रिकॉर्ड को हल करना और सही मेल सर्वर IP प्राप्त करना
DNSBL क्वेरी सामान्यतः दिखाई देने वाले डोमेन नाम के बजाय IP addresses को लक्षित करती हैं। इसका अर्थ है कि पहला तकनीकी कार्य डोमेन के MX रिकॉर्ड को वास्तविक होस्ट से मैप करना और फिर उन होस्ट को addresses से मैप करना है।
सीधा MX lookup शुरू करें:
dig MX domain.com +short
सामान्य response इस प्रकार दिखता है:
10 mail.domain.com.
संख्या MX priority होती है। जब कई सर्वर उपलब्ध हों, तो कम values को प्राथमिकता दी जाती है। इसके बाद दिया गया hostname वह target है जिसे अगली बार resolve करना होगा।
आप यही check इस प्रकार भी कर सकते हैं:
nslookup -type=mx domain.com
समकक्ष hostname lookup है:
dig A mail.domain.com +short
या:
nslookup -type=a mail.domain.com
output आपको test करने के लिए IPv4 address या addresses देता है। यदि host IPv6 भी publish करता है, तो उसके AAAA record को अलग से check करें। कुछ DNSBLs IPv6 को IPv4 की तरह index नहीं करते, इसलिए स्पष्ट IPv4 result अपने-आप IPv6 path का वर्णन नहीं करता।
जब target आपका न हो, तब क्या check करें
कोई MX record Google, Proofpoint या किसी अन्य hosted email provider की ओर point कर सकता है। ऐसी स्थिति में MX host provider का होता है, आपकी company का नहीं। Listing को ऐसी defect मानने से पहले जिसे आप सीधे remediate कर सकते हैं, आपको provider के documentation और support process की पुष्टि करनी चाहिए।
CNAME chains भ्रम का एक और सामान्य source हैं। Chain को तब तक follow करें जब तक आप address records तक न पहुँच जाएँ, और प्रत्येक MX hostname तथा उसके resolved IP के बीच संबंध बनाए रखें। कई targets को एक domain-level status में न मिलाएँ, क्योंकि प्रत्येक host का result अलग हो सकता है।
एक व्यावहारिक mail exchange records check करें tool public DNS view को verify करने में मदद कर सकता है, लेकिन command-line lookups अब भी उपयोगी हैं क्योंकि वे ठीक वही दिखाते हैं जो resolver testing के समय return करता है। जब result production decisions को प्रभावित करता हो, तो lookup को एक से अधिक network से दोहराएँ। Cached DNS data, provider-specific resolvers और हाल के infrastructure changes अलग-अलग observations उत्पन्न कर सकते हैं।
DNSBLs से क्वेरी करना और परिणाम पढ़ना
जब आप resolved MX IPs एकत्र कर लें, तो प्रत्येक address को चुने गए DNSBL set के विरुद्ध query करें। DNSBLs reverse-octet notation का उपयोग करते हैं। उदाहरण के लिए 1.2.3.4 address में blacklist zone जोड़ने से पहले octets को उलट दिया जाता है:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
Response बताता है कि उस list में IP का कोई record है या नहीं। Clear result आमतौर पर NXDOMAIN या empty answer के रूप में दिखाई देता है। Listed result 127.0.0.0/8 range में एक address लौटाता है, जिसमें अंतिम code उस DNSBL की listing category बताता है।
Spamhaus के लिए सामान्य रूप से समझे जाने वाले उदाहरण हैं:
127.0.0.2, Spamhaus SBL पर listed127.0.0.9, SBL CSS पर listed127.0.0.10, PBL पर listed
Code केवल शुरुआती संकेत है। DNSBL के अपने lookup page को खोलें और वर्तमान explanation पढ़ें। Ticket में केवल “LISTED” कॉपी करने के बजाय exact zone, IP, category और timestamp record करें।
सामान्य DNSBL response codes और उनका अर्थ
| IP Reversed + Zone | Response Code | अर्थ |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Spamhaus SBL पर listed |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | SBL CSS पर listed |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | PBL पर listed |
1.2.3.4.zen.spamhaus.org | NXDOMAIN or empty answer | उस query द्वारा कोई listing नहीं लौटाई गई |
1.2.3.4.b.barracudacentral.org | NXDOMAIN or empty answer | उस query द्वारा कोई listing नहीं लौटाई गई |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN or empty answer | उस query द्वारा कोई listing नहीं लौटाई गई |
Outbound mail के लिए spam-source classification पर तुरंत ध्यान देना चाहिए, क्योंकि यह sending infrastructure से abuse का संकेत दे सकती है। open relay finding server configuration की समस्या की ओर संकेत करती है। poor reputation category पुराने behavior, shared hosting या ऐसे signals को दर्शा सकती है जो वर्तमान campaign से स्पष्ट नहीं होते।
हर hit को समान रूप से महत्वपूर्ण न मानें। एक provider की कई low-impact listings का अर्थ उस एक DNSBL पर single listing से बहुत अलग हो सकता है, जिसे कोई major mailbox provider सक्रिय रूप से consult करता है। Consolidated lookup के लिए आप BillionVerify से IP blacklist जांच सकते हैं, फिर गंभीर findings को संबंधित list की अपनी explanation और removal policy के आधार पर validate करें।
साफ़ ब्लैकलिस्ट परिणाम का मतलब फिर भी खराब डिलीवरेबिलिटी क्यों हो सकता है
साफ़ DNSBL परिणाम केवल यह साबित करता है कि जांचे गए IP के लिए सार्वजनिक सूचियों में कोई लिस्टिंग नहीं मिली। यह साबित नहीं करता कि कोई मेलबॉक्स प्रदाता प्रेषक पर भरोसा करता है, प्रमाणीकरण संरेखित है, या प्राप्तकर्ता संदेश चाहते हैं।
इनबॉक्स प्लेसमेंट को कई परतों के रूप में समझना बेहतर है, जिनका एक साथ मूल्यांकन किया जाता है:
- IP प्रतिष्ठा भेजने के इतिहास, शिकायतों के पैटर्न और वॉल्यूम में बदलाव को दर्शाती है।
- डोमेन प्रतिष्ठा From डोमेन को उससे जुड़े इंफ्रास्ट्रक्चर और व्यवहार से जोड़ती है।
- प्रमाणीकरण में SPF, DKIM और DMARC प्रमाणीकरण और संरेखण शामिल हैं।
- प्रदाता-विशिष्ट फ़िल्टरिंग प्रत्येक मेलबॉक्स प्रदाता की आंतरिक प्रतिष्ठा, सामग्री और सहभागिता मॉडल लागू करती है।
DNSBL का उत्तर लगभग द्विआधारी होता है—लिस्टेड या साफ़। इनबॉक्स प्लेसमेंट कई संकेतों से बना एक भारित निर्णय है, इसलिए दोनों परिणामों में काफ़ी अंतर हो सकता है।
साफ़ लेकिन फ़िल्टर किए गए परिणाम का वास्तविक परिदृश्य
मान लीजिए कि MX IP सार्वजनिक DNSBL में साफ़ है। फिर भी Gmail अभियान को स्पैम में भेज सकता है, यदि प्रेषक की IP प्रतिष्ठा कमजोर हुई हो, शिकायत गतिविधि बढ़ी हो, या डोमेन का भेजने का पैटर्न असंगत दिखाई दे। DKIM हस्ताक्षर तकनीकी रूप से मान्य हो सकता है, जबकि DMARC द्वारा मूल्यांकन किए जाने वाले संरेखण संबंध में विफल हो सकता है। उदाहरण के लिए, संदेश में relaxed header configuration का उपयोग हो सकता है, जबकि दिखाई देने वाला From डोमेन DKIM d= मान वाले डोमेन से अलग हो। हस्ताक्षर क्रिप्टोग्राफ़िक सत्यापन पास कर जाता है, लेकिन पहचान संबंध फिर भी संरेखण में विफल हो सकता है।
इसीलिए साफ़ ब्लैकलिस्ट परिणाम से अगली जांच शुरू होनी चाहिए, घटना समाप्त नहीं होनी चाहिए। प्रमाणीकरण रिपोर्ट, प्रदाता-विशिष्ट प्रतिष्ठा डेटा, बाउंस वर्गीकरण, शिकायत संकेत और प्राप्तकर्ता सहभागिता की समीक्षा करें। दुर्भावनापूर्ण संदेशों को कम करने और email controls को मजबूत करने के लिए व्यापक परिचालन मार्गदर्शन हेतु ये IT Cloud Global फ़िशिंग रोकथाम युक्तियाँ उपयोगी सुरक्षा संदर्भ प्रदान करती हैं।
एक अलग BillionVerify IP प्रतिष्ठा जाँचकर्ता DNSBL परीक्षण के साथ उपयोग किया जा सकता है, जब आपको सार्वजनिक सूची की स्थिति और व्यापक IP प्रतिष्ठा के बीच अंतर करना हो। BillionVerify एक पेशेवर email verification service है, जिसे एक समस्या हल करने के लिए बनाया गया है: खराब email data से व्यवसायों को आर्थिक नुकसान होता है।
निम्नलिखित वीडियो अतिरिक्त संदर्भ देता है कि प्रतिष्ठा और फ़िल्टरिंग डिलीवरी को कैसे प्रभावित करते हैं:
MX IP सूचीबद्ध होने पर जाँच और सुधार
किसी सूची में शामिल होना एक घटना है, निदान नहीं। DNS बदलने या हटाने का अनुरोध करने से पहले प्रमाण सुरक्षित करें। परीक्षण किए गए IP, सटीक DNSBL ज़ोन, लौटाया गया कोड, सूचीबद्ध किए जाने का कारण और क्वेरी का समय दर्ज करें।
सुधार की प्रक्रिया
- जिम्मेदार सूची पहचानें। DNSBL के लुकअप पेज पर जाएँ और सत्यापित करें कि परिणाम वर्तमान है। जाँचें कि प्रविष्टि भेजने वाले IP, इनबाउंड MX होस्ट, किसी रेंज या नीति श्रेणी पर लागू होती है।
- हटाने की नीति पढ़ें। Spamhaus, Barracuda और SORBS की प्रक्रियाएँ एक जैसी नहीं हैं। कुछ प्रविष्टियाँ मूल व्यवहार रुकने के बाद स्वतः हट जाती हैं, जबकि अन्य के लिए स्पष्ट अनुरोध या प्रदाता-प्रबंधित प्रक्रिया आवश्यक होती है।
- पहले कारण ठीक करें। रिवर्स DNS जाँचें और सुनिश्चित करें कि IP का उपयुक्त PTR है। SPF को कड़ा करें ताकि वह केवल वर्तमान भेजने वाले स्रोतों को अधिकृत करे। यदि समझौता होने का संदेह हो तो DKIM कुंजियाँ बदलें और हालिया अभियानों में स्पैम-ट्रैप या अमान्य-प्राप्तकर्ता गतिविधि की जाँच करें।
- सुधार का दस्तावेज़ बनाएँ। संबंधित PTR, SPF और DKIM लुकअप आउटपुट, सर्वर परिवर्तन, खाता-सुरक्षा कार्रवाइयाँ और सूची-सफाई रिकॉर्ड सुरक्षित रखें।
- पात्र होने पर अनुरोध भेजें। DNSBL के आधिकारिक पोर्टल का उपयोग करें, संक्षिप्त प्रमाण दें और ऐसे बार-बार अनुरोध भेजने से बचें जो मूल कारण को संबोधित नहीं करते।
- लागू कूलडाउन के बाद फिर क्वेरी करें। सामान्य वॉल्यूम पर लौटने से पहले स्पष्ट प्रतिक्रिया की पुष्टि करें। सूची से हटना असमकालिक रूप से फैल सकता है, इसलिए व्यावसायिक प्रभाव अधिक होने पर एक से अधिक बार परीक्षण करें।
जब तक दुरुपयोग सक्रिय हो, हटाने का अनुरोध न करें। सूची से हटाए जाने के बाद फिर से सूचीबद्ध होना अक्सर मूल घटना से भी अधिक कठिन परिचालन समस्या पैदा करता है।
सूचीबद्ध होने के सामान्य कारण और आवश्यक सुधार
| सूची संकेत | मूल कारण | सुधारात्मक कार्रवाई |
|---|---|---|
| स्पैम-स्रोत सूचीकरण | समझौता किया गया खाता, संक्रमित होस्ट या दुरुपयोगपूर्ण अभियान | स्रोत रोकें, खातों को सुरक्षित करें, लॉग की जाँच करें और प्रभावित भेजने की प्रक्रिया निलंबित करें |
| ओपन रिले की खोज | सर्वर अनधिकृत तृतीय-पक्ष रिले स्वीकार करता है | ओपन रिले व्यवहार बंद करें और SMTP रिले अनुमतियों को सीमित करें |
| खराब प्रतिष्ठा श्रेणी | शिकायतें, कमजोर सूची स्वच्छता या अस्थिर वॉल्यूम | जोखिमपूर्ण प्राप्तकर्ताओं को हटाएँ, सहमति की समीक्षा करें और भेजने के व्यवहार को स्थिर करें |
| नीति या रेज़िडेंशियल-रेंज सूचीकरण | IP का उपयोग सूची की नीति से टकराता है | मेल को उपयुक्त प्रदाता के पास ले जाएँ या जहाँ समर्थित हो, समीक्षा का अनुरोध करें |
| हटाने के बाद बार-बार सूचीकरण | मूल कारण पूरी तरह ठीक नहीं किया गया | इंफ्रास्ट्रक्चर, प्रमाणीकरण, एक्सेस नियंत्रण और हालिया प्राप्तकर्ताओं का दोबारा ऑडिट करें |
यदि MX रिकॉर्ड किसी होस्टेड प्रदाता की ओर संकेत करता है, तो अपने नियंत्रण से बाहर के इंफ्रास्ट्रक्चर में बदलाव करने के बजाय प्रमाण उस प्रदाता को भेजें। आपकी टीम को फिर भी घटना का दस्तावेज़ बनाना और प्रदाता की स्थिति पर निगरानी रखना चाहिए, क्योंकि साझा या आउटसोर्स किया गया मेल पथ एक साथ कई डोमेन को प्रभावित कर सकता है।
MX रिकॉर्ड ब्लैकलिस्ट जाँच के लिए टूल और स्क्रिप्ट की तुलना
सही टूल इस बात पर निर्भर करता है कि आप एक घटना की जाँच कर रहे हैं या दोहराए जा सकने वाले नियंत्रण को बनाए रख रहे हैं। एकल बाउंस संभालने वाले मार्केटर के लिए वेब इंटरफ़ेस तेज़ है, जबकि कमांड-लाइन लूप तब अधिक उपयोगी होता है जब इन्फ्रास्ट्रक्चर में बदलाव से स्वचालित परीक्षण शुरू होना हो।
MXToolbox SuperTool तदर्थ डायग्नोस्टिक्स के लिए सुविधाजनक वेब वर्कफ़्लो प्रदान करता है और DNSBL स्रोतों के व्यापक सेट की जाँच कर सकता है। MultiRBL तब उपयोगी है जब आपको व्यापक मुफ़्त कवरेज चाहिए और कई IP सबमिट करने हों। Spamhaus के ज़ोन से परिणाम संबंधित होने पर Spamhaus का अपना चेकर महत्वपूर्ण है, क्योंकि उसका स्पष्टीकरण और नीति उन प्रविष्टियों के लिए आधिकारिक संदर्भ हैं।
MXToolbox Blacklist Monitor उन टीमों के लिए उपयुक्त है जो मैन्युअल लुकअप के बजाय मॉनिटर किए गए MX होस्ट पर अलर्ट चाहती हैं। Bash वर्कफ़्लो आपको सबसे अधिक नियंत्रण देता है। MX लक्ष्यों को रिज़ॉल्व करें, उनके एड्रेस रिकॉर्ड रिज़ॉल्व करें, चुनी हुई DNSBL सूची पर लूप चलाएँ, और NXDOMAIN को स्पष्ट स्थिति मानते हुए A-record प्रतिक्रिया को संभावित लिस्टिंग के रूप में रिकॉर्ड करें। CI या cron में यह आउटपुट किसी व्यक्ति को जाँच याद रखने की आवश्यकता के बिना टिकट बना सकता है।
MX रिकॉर्ड ब्लैकलिस्ट जाँच टूल की तुलना
| टूल | कवरेज | ऑटोमेशन उपयुक्तता | सर्वोत्तम उपयोग |
|---|---|---|---|
| MXToolbox SuperTool | व्यापक वेब-आधारित DNSBL डायग्नोस्टिक्स | कम, मुख्यतः इंटरैक्टिव | एक बार की जाँच |
| MultiRBL.valli.org | व्यापक मुफ़्त ब्लैकलिस्ट कवरेज | मध्यम, बैच इनपुट के लिए उपयोगी | कई MX IP की व्यापक जाँच |
| Spamhaus Blocklist Checker | Spamhaus ज़ोन और लिस्टिंग स्पष्टीकरण | मध्यम, नीति-विशिष्ट | ट्रांज़ैक्शनल प्रेषक और गंभीर हिट |
| MXToolbox Blacklist Monitor | कॉन्फ़िगर किए गए MX होस्ट पर मॉनिटरिंग | अलर्ट के माध्यम से उच्च | निरंतर स्थिति की जानकारी |
Bash और dig लूप | आपकी टीम द्वारा चुनी गई सूची | उच्च, cron और CI के लिए उपयुक्त | बिना इंटरफ़ेस वाली नियमित जाँच |
कवरेज की व्यापकता ही एकमात्र समझौता नहीं है। बड़ी सूची शोर पैदा कर सकती है, जबकि चुनी हुई सूची किसी प्रदाता-विशिष्ट संकेत को चूक सकती है। अलर्ट की देरी भी महत्वपूर्ण है, साथ ही यह भी कि आपकी टीम व्यावसायिक घंटों के बाहर किसी अलर्ट पर कार्रवाई कर सकती है या नहीं। सूची की स्वच्छता और सत्यापन-टूल चयन के लिए BillionVerify की सत्यापन टूल सूची को एक अलग इनपुट के रूप में देखें, इन्फ्रास्ट्रक्चर मॉनिटरिंग के विकल्प के रूप में नहीं।
दोहराने योग्य Monitoring और Verification Workflow बनाना
एक बार की lookup आज की समस्या ढूँढ लेती है। एक runbook उसी समस्या को अगली campaign तक इंतज़ार करने से रोकता है।
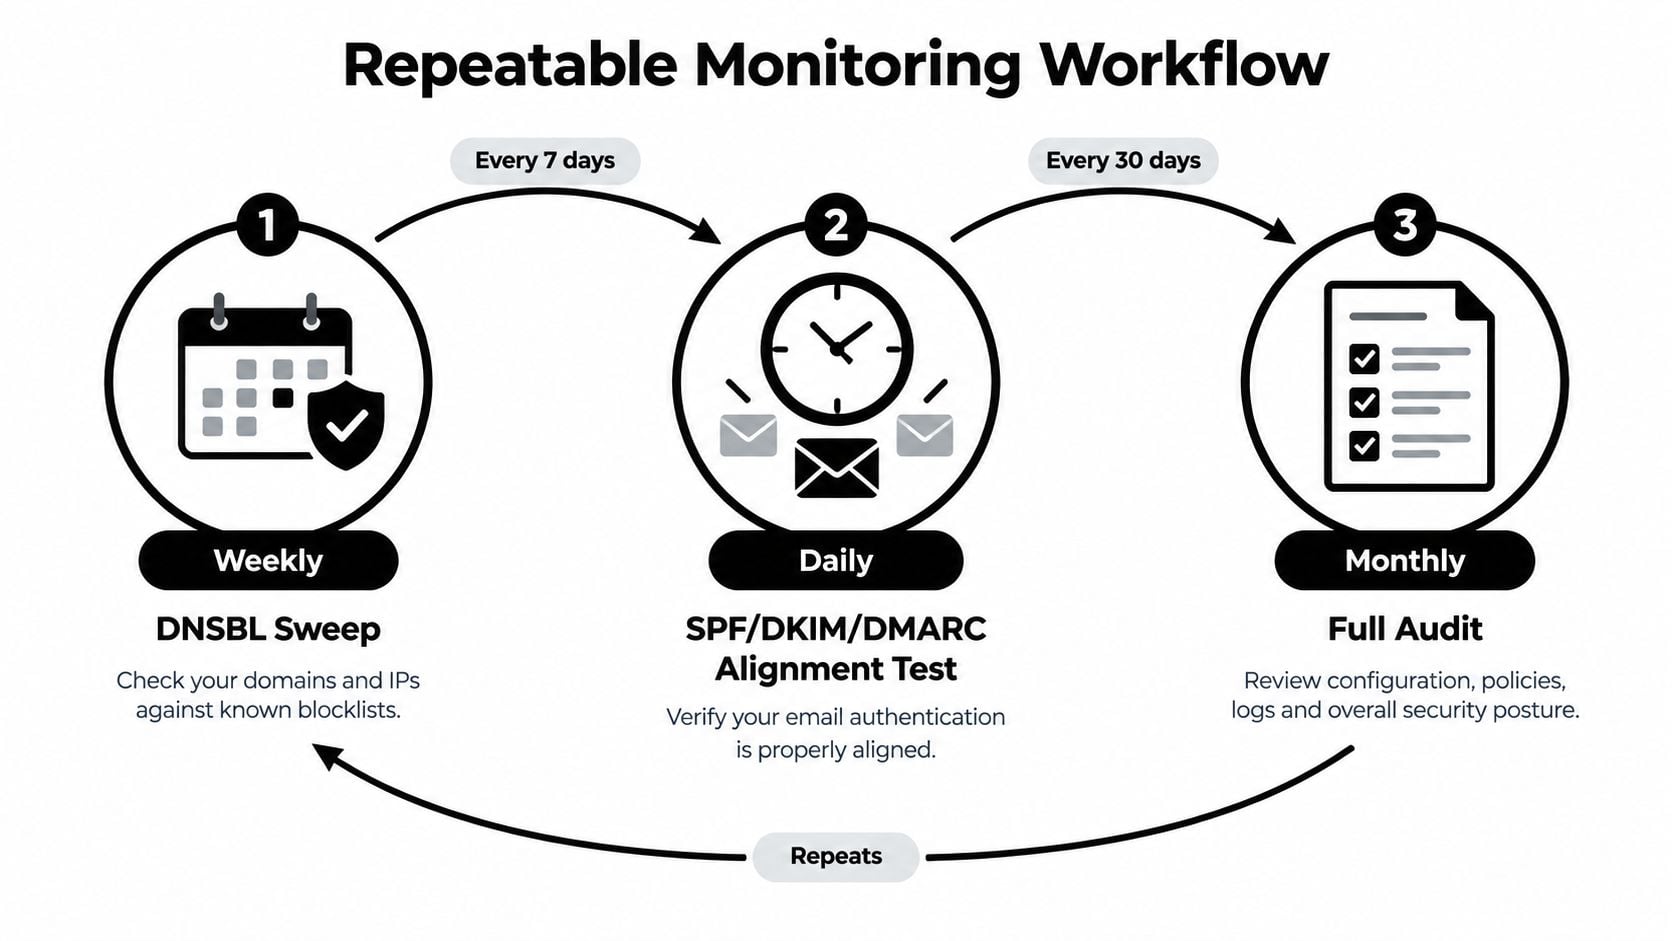
हर resolved MX IP के विरुद्ध साप्ताहिक DNSBL sweep चलाएँ। दैनिक SPF, DKIM और DMARC alignment test चलाएँ, क्योंकि provider, CRM या automation में बदलाव के बाद authentication टूट सकता है। पुराने PTR records, decommissioned hosts या infrastructure ownership में बदलाव पकड़ने के लिए मासिक reverse-DNS audit करें।
स्पष्ट escalation rules तय करें। एक भी confirmed listing होने पर on-call deliverability owner को तुरंत सूचित किया जाना चाहिए। Inbox placement में 5% की गिरावट होने पर गहन reputation review शुरू होना चाहिए, जिसमें authentication alignment, complaint signals, content changes और provider-specific data शामिल हों।
वही monitoring pipeline list quality की भी सुरक्षा करनी चाहिए। जब bounced addresses या unverified contacts दिखाई दें, तो अगली send से पहले उन्हें email verification process में भेजें। MX checks यह निर्धारित करते हैं कि कोई domain email प्राप्त करने के लिए configured है या नहीं, लेकिन वे यह साबित नहीं करते कि कोई specific mailbox मौजूद है। Verification workflows में आमतौर पर MX lookup, SMTP probing और catch-all handling को मिलाया जाता है, क्योंकि catch-all server किसी भी local part के लिए mail स्वीकार करता है, जिससे basic SMTP probing वास्तविक mailbox और fabricated mailbox में अंतर नहीं कर पाती (Prospeo)। यदि कोई MX record मौजूद नहीं है, तो domain आमतौर पर email प्राप्त करने के लिए configured नहीं है, इसलिए उस domain के addresses के bounce होने की संभावना रहती है (Marketing Tech News)।
संक्षिप्त Monday runbook यह है: MX resolve करें, प्रत्येक DNSBL को query करें, authentication की समीक्षा करें, bounce addresses verify करें और timestamps के साथ results log करें। यह क्रम mail-server health और recipient-data hygiene को एक ही operational loop में रखता है, बिना एक diagnostic को दूसरे के साथ भ्रमित किए।
BillionVerify single checks, bulk list cleaning और real-time API workflows के लिए email verification को एक साथ लाता है और teams को sender reputation को नुकसान पहुँचाने से पहले risky addresses पहचानने में मदद करता है। Results का उपयोग अपने MX और DNSBL monitoring के साथ करें, फिर BillionVerify पर जाकर देखें कि यह आपकी campaign, CRM या signup-verification process के लिए कैसे उपयुक्त है।