

Hai appena lanciato una campagna e le notifiche di rimbalzo stanno già arrivando. Alcuni messaggi menzionano un RBL, altri riportano “Servizio non disponibile; host client bloccato” e il posizionamento nella posta in arrivo è diminuito senza alcun cambiamento evidente nel testo. Prima di riscrivere la campagna o modificare le impostazioni di warm-up, esegui un controllo della blacklist dei record MX.
Il controllo risponde a una domanda circoscritta ma importante: gli indirizzi IP dei server di posta associati al tuo dominio sono attualmente presenti in blacklist pubbliche basate su DNS? Non è un verdetto completo sulla deliverability, ma un IP in blacklist può indurre un mail transfer agent ricevente a rifiutare un messaggio prima che autenticazione, contenuto o segnali di coinvolgimento possano essere d’aiuto. In linea di principio, il flusso di lavoro pratico è semplice: risolvere i record MX, convertire ogni destinazione in un indirizzo IP, interrogare le DNSBL, interpretare le risposte e quindi indagare sulla causa.
Perché un controllo della blacklist dei record MX è la prima cosa da eseguire
Il problema si manifesta solitamente nel momento peggiore. Un marketer nota un improvviso calo dei messaggi consegnati, un team commerciale segnala che le sequenze generano bounce oppure un cliente afferma di non aver mai ricevuto un'email transazionale. La risposta SMTP può contenere un codice come 554 o una dicitura del tipo “Servizio non disponibile; host client bloccato”, ma raramente il messaggio spiega l'intera situazione operativa.
Dietro quella risposta, il server ricevente potrebbe aver verificato l'IP di connessione rispetto a una blacklist basata su DNS. Se l'IP compare in un elenco considerato affidabile dal provider del destinatario, l'agente di trasferimento della posta ricevente può rifiutare la connessione con una risposta 5xx. Il messaggio non raggiunge mai la fase in cui SPF, DKIM, la qualità dei contenuti o il coinvolgimento dei destinatari potrebbero influenzare il risultato.
Regola pratica: verifica se l'IP di un server di posta è bloccato prima di dedicare tempo a ottimizzare gli oggetti o modificare il volume di invio.
Un controllo della blacklist dei record MX inizia dall'infrastruttura responsabile della ricezione della posta per il dominio. Un dominio può pubblicare più host MX e ogni hostname può risolversi in uno o più indirizzi IP. MXToolbox descrive un flusso di lavoro che verifica l'IP di ogni record MX rispetto a 105 blacklist basate su DNS, mentre la pagina degli strumenti per domini descrive una copertura di oltre 100 fonti di blacklist (MXToolbox). Questa ampiezza è importante perché un host MX può essere pulito mentre un altro può risultare inserito in una blacklist.
L'ordine diagnostico che fa risparmiare tempo
Quando un bounce indica un possibile RBL, seguo questo ordine:
- Conferma il percorso interessato. Determina se il messaggio rifiutato proveniva dalla tua infrastruttura SMTP, da un provider in hosting o da una piattaforma di invio condivisa.
- Risolvi ogni destinazione MX. Non testare solo l'etichetta del dominio. Identifica ogni hostname di posta e il relativo indirizzo IP risolto.
- Interroga più DNSBL. Un singolo risultato pulito può essere fuorviante se un altro elenco contiene una voce pertinente.
- Registra il motivo dell'inserimento. Un'inclusione per motivi di policy, il rilevamento di un relay aperto e un'inclusione come fonte di spam richiedono risposte diverse.
- Ripeti il test dopo la correzione. La rimozione dalla blacklist e le modifiche DNS non vengono sempre visualizzate ovunque nello stesso momento.
Per una diagnosi più ampia della posta in arrivo dopo il controllo della blacklist, utilizza un tester della deliverability delle email per i team. La distinzione è importante: il controllo della blacklist dei record MX identifica un possibile blocco dell'infrastruttura, mentre un test di deliverability esamina il percorso più ampio verso la posta in arrivo.
Risoluzione dei record MX e recupero degli IP corretti dei server di posta
Le query DNSBL normalmente prendono di mira gli indirizzi IP, non il nome di dominio visibile. Ciò significa che il primo compito tecnico consiste nel mappare i record MX del dominio sugli host effettivi e quindi associare tali host ai relativi indirizzi.
Inizia con una ricerca MX diretta:
dig MX domain.com +short
Una risposta tipica è simile a questa:
10 mail.domain.com.
Il numero indica la priorità MX. I valori più bassi hanno la precedenza quando sono disponibili più server. Il nome host che segue è la destinazione da risolvere successivamente.
Puoi eseguire lo stesso controllo con:
nslookup -type=mx domain.com
La ricerca equivalente del nome host è:
dig A mail.domain.com +short
oppure:
nslookup -type=a mail.domain.com
L'output fornisce l'indirizzo o gli indirizzi IPv4 da testare. Se l'host pubblica anche IPv6, controlla separatamente il relativo record AAAA. Alcuni DNSBL non indicizzano IPv6 allo stesso modo di IPv4, quindi un risultato IPv4 apparentemente pulito non descrive automaticamente il percorso IPv6.
Cosa controllare quando la destinazione non è tua
Un record MX può puntare a Google, Proofpoint o a un altro provider di posta ospitata. In questo caso, l'host MX appartiene al provider, non alla tua azienda. Dovresti verificare la documentazione e il processo di assistenza del provider prima di considerare una presenza in elenco come un difetto che puoi correggere direttamente.
Le catene CNAME costituiscono un'altra fonte comune di confusione. Segui la catena fino a raggiungere i record degli indirizzi e mantieni la relazione tra ogni nome host MX e il relativo IP risolto. Non accorpare diverse destinazioni in un unico stato a livello di dominio, perché ogni host può avere un risultato diverso.
Un pratico strumento per controllare i record di scambio della posta può aiutare a verificare la visualizzazione pubblica DNS, ma le ricerche dalla riga di comando rimangono utili perché mostrano esattamente ciò che un resolver restituisce al momento del test. Ripeti la ricerca da più di una rete quando il risultato influisce sulle decisioni di produzione. I dati DNS memorizzati nella cache, i resolver specifici del provider e le recenti modifiche all'infrastruttura possono produrre osservazioni diverse.
Interrogazione dei DNSBL e lettura dei risultati
Dopo aver raccolto gli IP MX risolti, interroga ogni indirizzo rispetto a un set DNSBL selezionato. I DNSBL utilizzano la notazione a ottetti inversi. Ad esempio, per un indirizzo scritto come 1.2.3.4, la query inverte gli ottetti prima di aggiungere la zona della blacklist:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
La risposta indica se quell'elenco contiene un record per l'IP. Un risultato pulito appare comunemente come NXDOMAIN o come una risposta vuota. Un risultato in elenco restituisce un indirizzo nell'intervallo 127.0.0.0/8, con il codice finale che identifica la categoria della segnalazione per quel DNSBL.
Per Spamhaus, gli esempi comunemente interpretati sono:
127.0.0.2, presente nello Spamhaus SBL127.0.0.9, presente nel SBL CSS127.0.0.10, presente nel PBL
Il codice è solo il punto di partenza. Apri la pagina di lookup del DNSBL e leggi la spiegazione aggiornata. Registra la zona esatta, l'IP, la categoria e il timestamp, invece di copiare soltanto “LISTED” in un ticket.
Codici di risposta DNSBL comuni e relativo significato
| IP invertito + zona | Codice di risposta | Significato |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Presente nello Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Presente nel SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Presente nel PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN o risposta vuota | Nessuna segnalazione restituita da quella query |
1.2.3.4.b.barracudacentral.org | NXDOMAIN o risposta vuota | Nessuna segnalazione restituita da quella query |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN o risposta vuota | Nessuna segnalazione restituita da quella query |
Una classificazione fonte di spam merita attenzione immediata per la posta in uscita, perché può indicare un abuso proveniente dall'infrastruttura di invio. Un risultato di open relay indica un problema di configurazione del server. Una categoria di cattiva reputazione può riflettere comportamenti storici, hosting condiviso o segnali non evidenti nella campagna attuale.
Non considerare ogni risultato allo stesso modo. Diverse segnalazioni a basso impatto provenienti da un provider possono significare qualcosa di molto diverso da una singola segnalazione su un DNSBL consultato attivamente da un importante provider di caselle email. Per un controllo consolidato, puoi controllare la blacklist dell'IP con BillionVerify, quindi convalidare i risultati seri consultando la spiegazione e la politica di rimozione del relativo elenco.
Perché un risultato pulito nelle blacklist può comunque significare una scarsa deliverability
Un risultato DNSBL pulito dimostra solo che le liste pubbliche consultate non hanno restituito una segnalazione per l'IP testato. Non dimostra che un provider di caselle email si fidi del mittente, che l'autenticazione sia allineata o che i destinatari desiderino ricevere i messaggi.
Il posizionamento nella posta in arrivo è meglio compreso come l'insieme di diversi livelli valutati contemporaneamente:
- Reputazione dell'IP riflette la cronologia degli invii, i modelli di reclami e le variazioni del volume.
- Reputazione del dominio collega il dominio From all'infrastruttura e al comportamento associati.
- Autenticazione comprende l'autenticazione e l'allineamento di SPF, DKIM e DMARC.
- Filtraggio specifico del provider applica i modelli interni di reputazione, contenuti ed engagement di ciascun provider di caselle email.
Una risposta DNSBL è quasi binaria: elencato o pulito. Il posizionamento nella posta in arrivo è una decisione ponderata costruita su molti segnali, quindi i due risultati possono divergere nettamente.
Uno scenario realistico: risultato pulito, ma messaggi filtrati
Supponiamo che l'IP MX sia pulito sulle DNSBL pubbliche. Gmail potrebbe comunque spostare la campagna nello spam se la reputazione dell'IP del mittente si è indebolita, l'attività di reclamo è aumentata o il modello di invio del dominio appare incoerente. Anche una firma DKIM può essere tecnicamente valida pur non rispettando la relazione di allineamento valutata da DMARC. Ad esempio, il messaggio potrebbe utilizzare una configurazione rilassata dell'intestazione mentre il dominio From visibile differisce dal dominio nel valore d= di DKIM. La firma supera la verifica crittografica, ma la relazione tra le identità può comunque non superare l'allineamento.
Ecco perché un risultato pulito nelle blacklist dovrebbe attivare i controlli successivi, non chiudere l'incidente. Esamina i report di autenticazione, i dati sulla reputazione specifici del provider, le classificazioni dei bounce, i segnali di reclamo e l'engagement dei destinatari. Per indicazioni operative più ampie sulla riduzione dei messaggi dannosi e sul rafforzamento dei controlli email, questi consigli di IT Cloud Global per la prevenzione del phishing offrono un utile contesto sulla sicurezza.
Un controllo della reputazione IP di BillionVerify separato può affiancare i test DNSBL quando devi distinguere lo stato nelle liste pubbliche dalla reputazione IP più ampia. BillionVerify è un servizio professionale di verifica email creato per risolvere un problema: i dati email errati costano denaro alle aziende.
Il video seguente fornisce ulteriore contesto su come reputazione e filtraggio influenzano la consegna:
Triage e correzione quando un IP MX è inserito in una lista
L'inserimento in una lista è un incidente, non una diagnosi. Inizia conservando le prove prima di modificare il DNS o richiedere la rimozione. Acquisisci l'IP testato, la zona DNSBL esatta, il codice restituito, il motivo dell'inserimento e l'ora della query.
La sequenza di correzione
- Identifica la lista responsabile. Apri la pagina di ricerca della DNSBL e verifica che il risultato sia aggiornato. Controlla se la voce riguarda un IP di invio, un host MX in entrata, un intervallo o una categoria di policy.
- Leggi la policy di rimozione. Spamhaus, Barracuda e SORBS non utilizzano procedure identiche. Alcune voci vengono rimosse dopo l'interruzione del comportamento sottostante, mentre altre richiedono una richiesta esplicita o una procedura gestita dal provider.
- Risolvi prima la causa. Controlla il DNS inverso e assicurati che l'IP abbia un PTR appropriato. Rendi più restrittivo l'SPF, in modo che autorizzi solo le fonti di invio attuali. Ruota le chiavi DKIM se sospetti una compromissione e analizza le campagne recenti per individuare attività verso spam-trap o destinatari non validi.
- Documenta la correzione. Salva gli output pertinenti delle ricerche PTR, SPF e DKIM, le modifiche al server, le azioni di sicurezza degli account e i registri della pulizia delle liste.
- Invia la richiesta quando sei idoneo. Utilizza il portale ufficiale della DNSBL, fornisci prove concise ed evita invii ripetuti che non affrontano la causa.
- Ripeti la query dopo il cooldown applicabile. Conferma una risposta positiva prima di tornare ai volumi normali. La rimozione dalla lista può propagarsi in modo asincrono, quindi esegui più di un test quando l'impatto aziendale è elevato.
Non richiedere la rimozione mentre l'abuso è ancora attivo. Un inserimento che ricompare dopo la rimozione crea solitamente un problema operativo più difficile dell'evento originale.
Cause comuni dell'inserimento e correzioni necessarie
| Segnale di inserimento | Causa principale | Azione correttiva |
|---|---|---|
| Inserimento come fonte di spam | Account compromesso, host infetto o campagna abusiva | Arresta la fonte, proteggi gli account, analizza i log e sospendi gli invii interessati |
| Rilevamento di open relay | Il server accetta il relay non autorizzato di terze parti | Disabilita il comportamento di open relay e limita i permessi di relay SMTP |
| Categoria di reputazione scadente | Reclami, scarsa igiene delle liste o volume instabile | Rimuovi i destinatari rischiosi, verifica il consenso e stabilizza il comportamento di invio |
| Inserimento per policy o intervallo residenziale | L'uso dell'IP è in conflitto con la policy della lista | Sposta la posta a un provider appropriato o richiedi una revisione ove supportato |
| Inserimento ripetuto dopo la rimozione | La causa principale non è stata corretta completamente | Riesamina infrastruttura, autenticazione, controlli di accesso e destinatari recenti |
Se il record MX punta a un provider in hosting, invia le prove a tale provider invece di modificare un'infrastruttura che non controlli. Il tuo team dovrebbe comunque documentare l'incidente e monitorare lo stato del provider, perché un percorso di posta condiviso o esternalizzato può influire contemporaneamente su diversi domini.
Confronto tra strumenti e script per i controlli delle blacklist dei record MX
Lo strumento giusto dipende dal fatto che tu stia indagando su un singolo incidente o mantenendo un controllo ripetibile. Un'interfaccia web è rapida per un marketer che gestisce un singolo rimbalzo, mentre un ciclo da riga di comando è più utile quando le modifiche all'infrastruttura devono attivare un test automatizzato.
MXToolbox SuperTool offre un pratico flusso di lavoro web per la diagnostica ad hoc e può controllare un'ampia gamma di fonti DNSBL. MultiRBL è utile quando ti serve un'ampia copertura gratuita e vuoi inviare più IP. Il checker di Spamhaus è importante quando il risultato riguarda le zone Spamhaus, perché la sua spiegazione e la sua policy costituiscono il riferimento autorevole per tali voci.
MXToolbox Blacklist Monitor è adatto ai team che desiderano ricevere avvisi sugli host MX monitorati, anziché eseguire una ricerca manuale. Un flusso di lavoro Bash offre il massimo controllo. Risolvi i target MX, risolvi i relativi record di indirizzo, esegui un ciclo su un elenco DNSBL selezionato e considera NXDOMAIN come risultato pulito, registrando una risposta A-record come possibile presenza in blacklist. In CI o cron, questo output può creare un ticket senza richiedere a qualcuno di ricordarsi di eseguire il controllo.
Confronto tra gli strumenti per il controllo delle blacklist dei record MX
| Strumento | Copertura | Adatto all'automazione | Ideale per |
|---|---|---|---|
| MXToolbox SuperTool | Ampia diagnostica DNSBL basata sul web | Bassa, principalmente interattiva | Indagini una tantum |
| MultiRBL.valli.org | Ampia copertura gratuita delle blacklist | Moderata, utile per input in batch | Analisi di più IP MX |
| Spamhaus Blocklist Checker | Zone Spamhaus e spiegazioni delle inserzioni | Moderata, specifica per le policy | Mittenti transazionali e rilevamenti gravi |
| MXToolbox Blacklist Monitor | Monitoraggio tra gli host MX configurati | Elevata tramite avvisi | Monitoraggio continuo dello stato |
Ciclo Bash e dig | Elenco selezionato dal tuo team | Elevata, adatta a cron e CI | Controlli ricorrenti senza interfaccia |
L'ampiezza della copertura non è l'unico compromesso. Un elenco ampio può produrre rumore, mentre un elenco selezionato può non rilevare un segnale specifico di un provider. Anche la latenza degli avvisi è importante, così come la possibilità per il tuo team di intervenire su un avviso al di fuori dell'orario lavorativo. Per l'igiene delle liste e la selezione degli strumenti di verifica, consulta l'elenco di strumenti di verifica di BillionVerify come input separato, non come sostituto del monitoraggio dell'infrastruttura.
Creare un flusso di monitoraggio e verifica ripetibile
Una ricerca una tantum individua il problema di oggi. Un runbook impedisce allo stesso problema di arrivare fino alla campagna successiva.
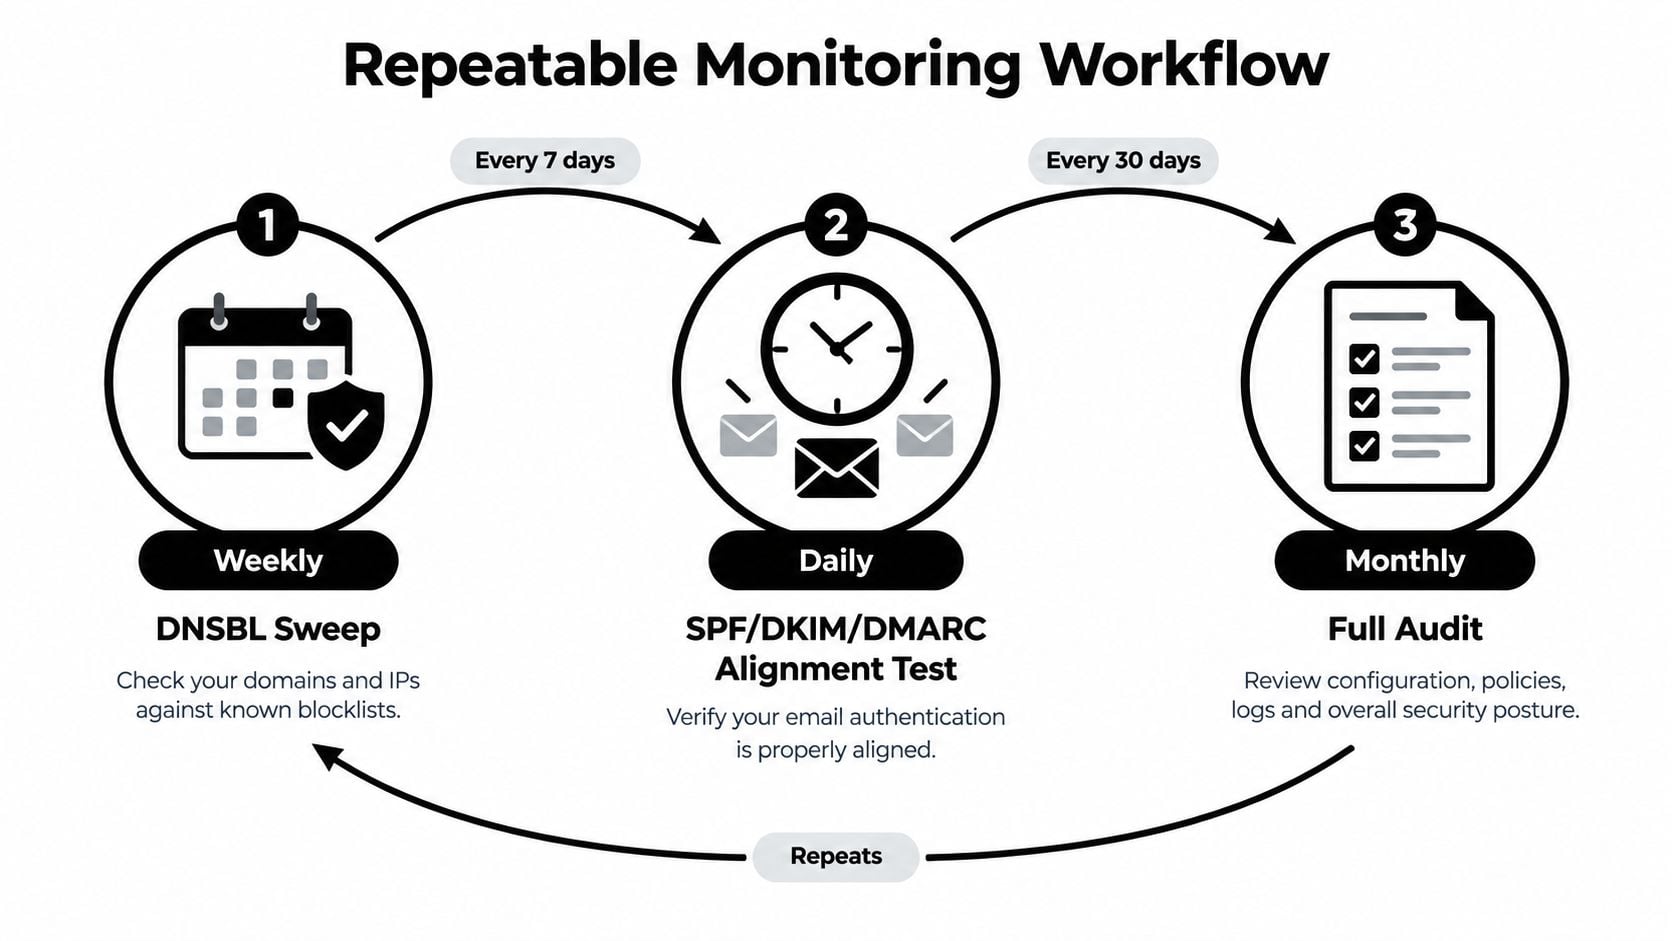
Esegui una scansione DNSBL settimanale su ogni IP MX risolto. Esegui un test giornaliero di allineamento SPF, DKIM e DMARC, perché l'autenticazione può interrompersi dopo una modifica a un provider, CRM o sistema di automazione. Esegui un audit mensile del reverse-DNS per individuare record PTR obsoleti, host dismessi o cambiamenti nella proprietà dell'infrastruttura.
Definisci regole di escalation chiare. Una singola presenza confermata in una blacklist dovrebbe avvisare il responsabile reperibilità della deliverability. Un calo del 5% nel posizionamento nella posta in arrivo dovrebbe attivare una revisione più approfondita della reputazione, inclusi allineamento dell'autenticazione, segnali di reclamo, modifiche ai contenuti e dati specifici del provider.
La stessa pipeline di monitoraggio dovrebbe proteggere anche la qualità delle liste. Quando compaiono indirizzi con bounce o contatti non verificati, inviali a un processo di verifica delle email prima del prossimo invio. I controlli MX stabiliscono se un dominio è configurato per ricevere email, ma non dimostrano che esista una casella specifica. I flussi di verifica combinano comunemente la ricerca MX, il probing SMTP e la gestione dei server catch-all, perché un server catch-all accetta email per qualsiasi parte locale, rendendo il probing SMTP di base incapace di distinguere una casella reale da una inventata (Prospeo). Se non esiste alcun record MX, generalmente il dominio non è configurato per ricevere email, quindi è probabile che gli indirizzi di quel dominio generino un bounce (Marketing Tech News).
Un runbook conciso per il lunedì è: risolvere MX, interrogare ogni DNSBL, rivedere l'autenticazione, verificare gli indirizzi con bounce e registrare i risultati con timestamp. Questo ordine mantiene la salute dei server di posta e l'igiene dei dati dei destinatari nello stesso ciclo operativo, senza confondere una diagnosi con l'altra.
BillionVerify combina la verifica delle email per controlli singoli, la pulizia massiva delle liste e i flussi API in tempo reale, aiutando i team a identificare gli indirizzi rischiosi prima che danneggino la reputazione del mittente. Usa i risultati insieme al monitoraggio MX e DNSBL, poi visita BillionVerify per valutare come integrarlo nella tua campagna, nel tuo CRM o nel processo di verifica delle registrazioni.