

Acabas de lanzar una campaña y las notificaciones de rebote ya están llegando. Algunos mensajes mencionan una RBL, otros dicen «Servicio no disponible; host cliente bloqueado», y la colocación en la bandeja de entrada ha caído sin ningún cambio evidente en el texto. Antes de reescribir la campaña o ajustar la configuración de calentamiento, ejecuta una comprobación de lista negra de registros MX.
La comprobación responde a una pregunta concreta pero importante: ¿las IP de los servidores de correo asociadas a tu dominio aparecen actualmente en listas negras públicas basadas en DNS? No es un veredicto completo de entregabilidad, pero una IP incluida en una lista puede hacer que un agente de transferencia de correo receptor rechace un mensaje antes de que la autenticación, el contenido o las señales de interacción puedan ayudar. En principio, el flujo de trabajo práctico es sencillo: resolver los registros MX, convertir cada destino en una dirección IP, consultar las DNSBL, interpretar las respuestas y luego investigar la causa.
Por qué una comprobación de listas negras de registros MX es lo primero que debes ejecutar
El fallo suele aparecer en el peor momento posible. Un profesional de marketing ve una caída repentina en los mensajes entregados, un equipo de ventas informa que las secuencias están rebotando o un cliente dice que nunca recibió un correo electrónico transaccional. La respuesta SMTP puede contener un código como 554 o un mensaje como “Service unavailable; Client host blocked”, pero rara vez explica toda la situación operativa.
Detrás de esa respuesta, el servidor receptor puede haber comprobado la IP de conexión en una lista negra basada en DNS. Si la IP aparece en una lista en la que confía el proveedor del destinatario, el agente de transferencia de correo receptor puede rechazar la conexión con una respuesta 5xx. El mensaje nunca llega a la etapa en la que SPF, DKIM, la calidad del contenido o la interacción del destinatario podrían influir en el resultado.
Regla práctica: Comprueba si la IP de un servidor de correo está bloqueada antes de dedicar tiempo a ajustar las líneas de asunto o cambiar el volumen de envío.
Una comprobación de listas negras de registros MX comienza con la infraestructura responsable de recibir el correo del dominio. Un dominio puede publicar varios hosts MX, y cada nombre de host puede resolverse en una o más direcciones IP. MXToolbox describe un flujo de trabajo que comprueba la IP de cada registro MX en 105 listas negras basadas en DNS, mientras que su página de herramientas de dominio describe una cobertura de más de 100 fuentes de listas negras (MXToolbox). Esa amplitud es importante porque un host MX puede estar limpio mientras otro aparece en una lista.
El orden de diagnóstico que ahorra tiempo
Cuando un rebote apunta a una RBL, sigo este orden:
- Confirma la ruta afectada. Determina si el mensaje rechazado procedía de tu propia infraestructura SMTP, de un proveedor alojado o de una plataforma de envío compartida.
- Resuelve cada destino MX. No pruebes solo la etiqueta del dominio. Identifica cada nombre de host de correo y su dirección IP resuelta.
- Consulta varias DNSBL. Un único resultado limpio puede ser engañoso si otra lista tiene una entrada relevante.
- Registra el motivo de la inclusión. Una inclusión por política, un hallazgo de retransmisión abierta y una inclusión como fuente de spam requieren respuestas diferentes.
- Vuelve a probar después de la corrección. La eliminación de listas y los cambios de DNS no siempre aparecen en todas partes al mismo tiempo.
Para obtener un diagnóstico más amplio de la bandeja de entrada después de la comprobación de listas negras, utiliza un probador de entregabilidad de correo electrónico para equipos. La diferencia es importante: la comprobación de listas negras de registros MX identifica un posible bloqueo de infraestructura, mientras que una prueba de entregabilidad examina la ruta más amplia hacia la bandeja de entrada.
Resolución de registros MX y obtención de las IP correctas de los servidores de correo
Las consultas DNSBL normalmente apuntan a direcciones IP, no al nombre de dominio visible. Esto significa que la primera tarea técnica es asignar los registros MX del dominio a los hosts reales y, después, asignar esos hosts a sus direcciones.
Comienza con una consulta MX directa:
dig MX domain.com +short
Una respuesta típica se ve así:
10 mail.domain.com.
El número es la prioridad MX. Los valores más bajos tienen preferencia cuando hay varios servidores disponibles. El nombre de host que aparece después es el objetivo que debe resolverse a continuación.
Puedes realizar la misma comprobación con:
nslookup -type=mx domain.com
La consulta equivalente del nombre de host es:
dig A mail.domain.com +short
o:
nslookup -type=a mail.domain.com
El resultado te proporciona la dirección o las direcciones IPv4 que debes probar. Si el host también publica IPv6, comprueba su registro AAAA por separado. Algunos DNSBL no indexan IPv6 de la misma forma que IPv4, por lo que un resultado IPv4 aparentemente limpio no describe automáticamente la ruta IPv6.
Qué comprobar cuando el objetivo no es tuyo
Un registro MX puede apuntar a Google, Proofpoint u otro proveedor de correo electrónico alojado. En esa situación, el host MX pertenece al proveedor, no a tu empresa. Debes confirmar la documentación y el proceso de soporte del proveedor antes de considerar una inclusión como un defecto que puedas solucionar directamente.
Las cadenas CNAME crean otra fuente habitual de confusión. Sigue la cadena hasta llegar a los registros de direcciones y conserva la relación entre cada nombre de host MX y su IP resuelta. No agrupes varios objetivos en un único estado a nivel de dominio, porque cada host puede tener un resultado diferente.
Una herramienta práctica para comprobar registros de intercambio de correo puede ayudar a verificar la vista pública de DNS, pero las consultas desde la línea de comandos siguen siendo útiles porque muestran exactamente lo que devuelve un resolvedor en el momento de la prueba. Repite la consulta desde más de una red cuando el resultado afecte a decisiones de producción. Los datos DNS almacenados en caché, los resolvedores específicos del proveedor y los cambios recientes en la infraestructura pueden producir observaciones diferentes.
Consultar DNSBL y leer los resultados
Una vez que hayas recopilado las IP de MX resueltas, consulta cada dirección en un conjunto seleccionado de DNSBL. Las DNSBL utilizan la notación de octetos inversos. Por ejemplo, para una dirección escrita como 1.2.3.4, la consulta invierte los octetos antes de añadir la zona de la lista negra:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
La respuesta indica si esa lista tiene un registro para la IP. Un resultado limpio suele aparecer como NXDOMAIN o como una respuesta vacía. Un resultado listado devuelve una dirección dentro del rango 127.0.0.0/8, cuyo código final identifica la categoría de inclusión para esa DNSBL.
En Spamhaus, los ejemplos interpretados habitualmente son:
127.0.0.2, incluida en Spamhaus SBL127.0.0.9, incluida en SBL CSS127.0.0.10, incluida en PBL
El código es solo el punto de partida. Abre la página de consulta propia de la DNSBL y lee la explicación actual. Registra la zona exacta, la IP, la categoría y la marca de tiempo, en lugar de copiar únicamente “LISTED” en un ticket.
Códigos de respuesta DNSBL comunes y su significado
| IP invertida + zona | Código de respuesta | Significado |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Incluida en Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Incluida en SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Incluida en PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN o respuesta vacía | La consulta no devolvió ninguna inclusión |
1.2.3.4.b.barracudacentral.org | NXDOMAIN o respuesta vacía | La consulta no devolvió ninguna inclusión |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN o respuesta vacía | La consulta no devolvió ninguna inclusión |
Una clasificación de fuente de spam requiere atención inmediata para el correo saliente, ya que puede indicar abuso desde la infraestructura de envío. Un hallazgo de relay abierto apunta a un problema de configuración del servidor. Una categoría de mala reputación puede reflejar un comportamiento histórico, alojamiento compartido o señales que no son evidentes en la campaña actual.
No trates todos los hallazgos como si tuvieran la misma importancia. Varias inclusiones de bajo impacto de un proveedor pueden significar algo muy diferente de una sola inclusión en una DNSBL que un proveedor importante de buzones consulta activamente. Para una consulta consolidada, puedes comprobar la lista negra de IP con BillionVerify y, después, validar los hallazgos graves con la explicación y la política de eliminación de la lista correspondiente.
Por qué un resultado limpio en una lista negra aún puede significar una mala entregabilidad
Un resultado limpio de DNSBL solo demuestra que las listas públicas consultadas no devolvieron una inclusión para la IP analizada. No demuestra que un proveedor de buzones confíe en el remitente, que la autenticación esté alineada o que los destinatarios quieran recibir los mensajes.
La colocación en la bandeja de entrada se entiende mejor como varias capas evaluadas en conjunto:
- La reputación de la IP refleja el historial de envío, los patrones de quejas y los cambios en el volumen.
- La reputación del dominio conecta el dominio From con la infraestructura y el comportamiento asociados a él.
- La autenticación incluye la autenticación y alineación de SPF, DKIM y DMARC.
- El filtrado específico del proveedor aplica los modelos internos de reputación, contenido y participación de cada proveedor de buzones.
Una respuesta de DNSBL se acerca a lo binario: incluido o limpio. La colocación en la bandeja de entrada es una decisión ponderada basada en muchas señales, por lo que ambos resultados pueden divergir considerablemente.
Un escenario realista de resultado limpio, pero filtrado
Supongamos que la IP de MX está limpia en las DNSBL públicas. Gmail aún puede colocar la campaña en spam si la reputación de la IP del remitente se ha debilitado, la actividad de quejas ha aumentado o el patrón de envío del dominio parece incoherente. Una firma DKIM también puede ser técnicamente válida y, aun así, no cumplir la relación de alineación que evalúa DMARC. Por ejemplo, el mensaje podría usar una configuración relajada de encabezados mientras el dominio From visible difiere del dominio incluido en el valor d= de DKIM. La firma supera la verificación criptográfica, pero la relación de identidad aún puede no cumplir la alineación.
Por eso, un resultado limpio en una lista negra debe activar las siguientes comprobaciones, no cerrar el incidente. Revisa los informes de autenticación, los datos de reputación específicos del proveedor, las clasificaciones de rebotes, las señales de quejas y la participación de los destinatarios. Para obtener una orientación operativa más amplia sobre cómo reducir los mensajes maliciosos y reforzar los controles de correo electrónico, estos consejos de IT Cloud Global para prevenir el phishing ofrecen un contexto de seguridad útil.
Un comprobador de reputación de IP de BillionVerify independiente puede utilizarse junto con las pruebas de DNSBL cuando necesites distinguir el estado en las listas públicas de la reputación general de la IP. BillionVerify es un servicio profesional de verificación de correo electrónico creado para resolver un problema: los datos de correo electrónico incorrectos cuestan dinero a las empresas.
El siguiente vídeo ofrece contexto adicional sobre cómo la reputación y el filtrado afectan a la entrega:
Triaje y remediación cuando una IP de MX aparece en una lista
Una inclusión en una lista es un incidente, no un diagnóstico. Empieza preservando las evidencias antes de cambiar el DNS o solicitar la eliminación. Captura la IP probada, la zona DNSBL exacta, el código devuelto, el motivo indicado y la hora de la consulta.
Secuencia de remediación
- Identifica la lista responsable. Abre la página de consulta de la DNSBL y verifica que el resultado esté actualizado. Comprueba si la entrada corresponde a una IP de envío, un host MX entrante, un rango o una categoría de políticas.
- Lee la política de eliminación. Spamhaus, Barracuda y SORBS no utilizan procedimientos idénticos. Algunas entradas se eliminan después de que cesa el comportamiento subyacente, mientras que otras requieren una solicitud explícita o un proceso gestionado por el proveedor.
- Corrige primero la causa. Comprueba el DNS inverso y asegúrate de que la IP tenga un PTR adecuado. Refuerza el SPF para que autorice únicamente las fuentes de envío actuales. Rota las claves DKIM si sospechas que han sido comprometidas e inspecciona las campañas recientes para detectar actividad relacionada con trampas de spam o destinatarios no válidos.
- Documenta la corrección. Guarda los resultados pertinentes de las consultas de PTR, SPF y DKIM, los cambios del servidor, las acciones de seguridad de las cuentas y los registros de limpieza de listas.
- Envía la solicitud cuando cumplas los requisitos. Utiliza el portal oficial de la DNSBL, proporciona pruebas concisas y evita enviar solicitudes repetidas que no aborden la causa.
- Vuelve a consultar después del periodo de espera aplicable. Confirma una respuesta limpia antes de volver al volumen normal. La eliminación de la lista puede propagarse de forma asíncrona, así que realiza más de una prueba cuando el impacto empresarial sea alto.
No solicites la eliminación mientras el abuso siga activo. Una inclusión que reaparece después de la eliminación suele crear un problema operativo más difícil que el incidente original.
Causas habituales de inclusión y correcciones necesarias
| Señal de inclusión | Causa raíz | Acción de remediación |
|---|---|---|
| Inclusión como fuente de spam | Cuenta comprometida, host infectado o campaña abusiva | Detén la fuente, protege las cuentas, inspecciona los registros y suspende los envíos afectados |
| Detección de retransmisión abierta | El servidor acepta retransmisiones no autorizadas de terceros | Desactiva el comportamiento de retransmisión abierta y restringe los permisos de retransmisión SMTP |
| Categoría de mala reputación | Quejas, higiene deficiente de la lista o volumen inestable | Elimina los destinatarios de riesgo, revisa el consentimiento y estabiliza el comportamiento de envío |
| Inclusión por política o rango residencial | El uso de la IP entra en conflicto con la política de la lista | Traslada el correo a un proveedor adecuado o solicita una revisión cuando sea compatible |
| Inclusión repetida después de la eliminación | La causa raíz no se corrigió por completo | Vuelve a auditar la infraestructura, la autenticación, los controles de acceso y los destinatarios recientes |
Si el registro MX apunta a un proveedor alojado, envía las pruebas a ese proveedor en lugar de modificar una infraestructura que no controlas. Tu equipo aún debe documentar el incidente y supervisar el estado del proveedor, porque una ruta de correo compartida o externalizada puede afectar a varios dominios a la vez.
Comparación de herramientas y scripts para comprobar listas negras de registros MX
La herramienta adecuada depende de si estás investigando un incidente o manteniendo un control repetible. Una interfaz web es rápida para un profesional de marketing que gestiona un único rebote, mientras que un bucle de línea de comandos resulta más útil cuando los cambios en la infraestructura deben activar una prueba automatizada.
MXToolbox SuperTool ofrece un flujo de trabajo web práctico para diagnósticos ad hoc y puede comprobar un amplio conjunto de fuentes DNSBL. MultiRBL es útil cuando necesitas una cobertura gratuita amplia y quieres enviar varias IP. El comprobador propio de Spamhaus es importante cuando el resultado involucra zonas de Spamhaus, porque su explicación y política son la referencia autorizada para esas entradas.
MXToolbox Blacklist Monitor es adecuado para equipos que quieren alertas sobre hosts MX supervisados en lugar de realizar una consulta manual. Un flujo de trabajo de Bash te ofrece el mayor control. Resuelve los destinos MX, resuelve sus registros de direcciones, recorre una lista DNSBL seleccionada y considera NXDOMAIN como limpio, mientras registra una respuesta de registro A como una posible inclusión en la lista. En CI o cron, ese resultado puede crear un ticket sin que nadie tenga que recordar realizar la comprobación.
Comparación de herramientas para comprobar listas negras de registros MX
| Herramienta | Cobertura | Adecuación para automatización | Ideal para |
|---|---|---|---|
| MXToolbox SuperTool | Diagnósticos DNSBL web de amplio alcance | Baja, principalmente interactiva | Investigaciones puntuales |
| MultiRBL.valli.org | Amplia cobertura gratuita de listas negras | Moderada, útil para entradas por lotes | Analizar varias IP de MX |
| Spamhaus Blocklist Checker | Zonas de Spamhaus y explicaciones de inclusiones | Moderada, específica de políticas | Remitentes transaccionales y detecciones graves |
| MXToolbox Blacklist Monitor | Supervisión de hosts MX configurados | Alta mediante alertas | Conocer continuamente el estado |
Bucle de Bash y dig | Lista seleccionada por tu equipo | Alta, adecuada para cron y CI | Comprobaciones recurrentes sin interfaz |
La amplitud de la cobertura no es el único aspecto que debes sopesar. Una lista extensa puede generar ruido, mientras que una lista seleccionada puede pasar por alto una señal específica de un proveedor. La latencia de las alertas también importa, al igual que la capacidad de tu equipo para actuar ante una alerta fuera del horario laboral. Para la higiene de listas y la selección de herramientas de verificación, consulta la lista de herramientas de verificación de BillionVerify como referencia independiente, no como sustituto de la supervisión de la infraestructura.
Creación de un flujo de trabajo repetible de monitoreo y verificación
Una consulta puntual encuentra el problema de hoy. Un manual operativo evita que el mismo problema espere hasta la próxima campaña.
Ejecuta un barrido semanal de DNSBL contra cada IP de MX resuelta. Realiza una prueba diaria de alineación de SPF, DKIM y DMARC, porque la autenticación puede fallar después de un cambio de proveedor, CRM o automatización. Haz una auditoría mensual de DNS inverso para detectar registros PTR obsoletos, hosts dados de baja o cambios en la propiedad de la infraestructura.
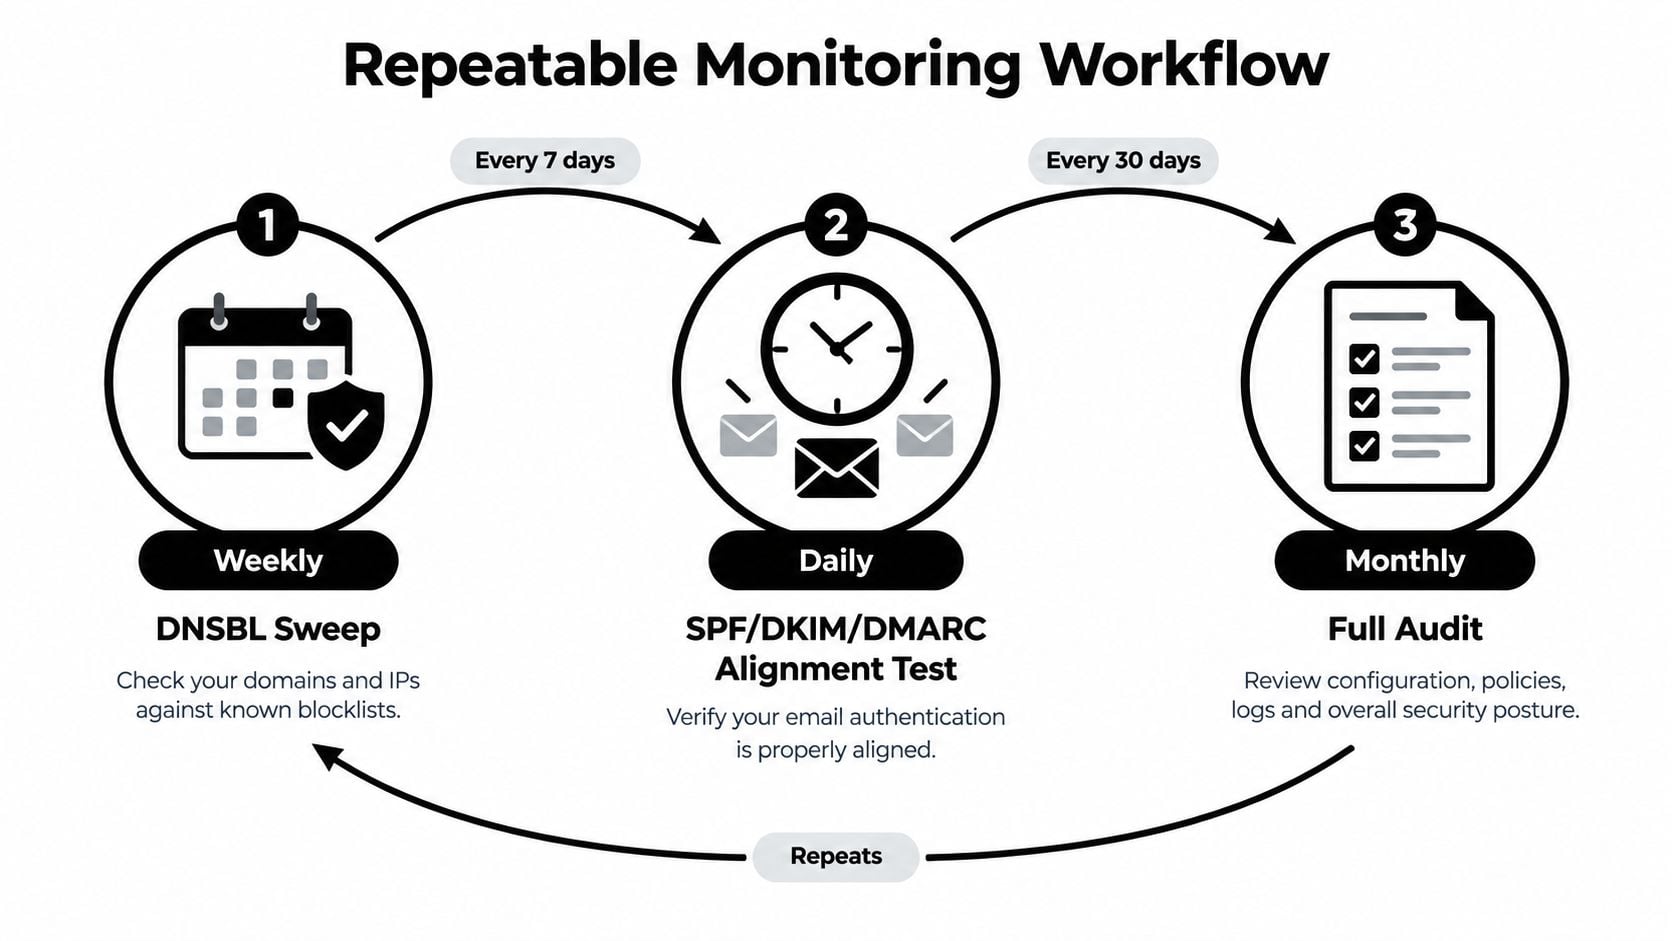
Establece reglas claras de escalamiento. Una sola inclusión confirmada debería alertar al responsable de entregabilidad de guardia. Una caída del 5 % en la colocación en la bandeja de entrada debería activar una revisión más profunda de la reputación, incluida la alineación de la autenticación, las señales de quejas, los cambios de contenido y los datos específicos de cada proveedor.
El mismo flujo de monitoreo también debería proteger la calidad de las listas. Cuando aparezcan direcciones con rebotes o contactos no verificados, pásalos por un proceso de verificación de correo electrónico antes del próximo envío. Las comprobaciones de MX establecen si un dominio está configurado para recibir correo electrónico, pero no demuestran que exista un buzón específico. Los flujos de verificación suelen combinar la búsqueda de MX, el sondeo SMTP y el manejo de servidores catch-all, porque un servidor catch-all acepta correo para cualquier parte local, lo que impide que el sondeo SMTP básico distinga un buzón real de uno inventado (Prospeo). Si no existe ningún registro MX, por lo general el dominio no está configurado para recibir correo electrónico, por lo que es probable que las direcciones de ese dominio reboten (Marketing Tech News).
Un manual operativo conciso para los lunes es: resolver MX, consultar cada DNSBL, revisar la autenticación, verificar las direcciones con rebotes y registrar los resultados con marcas de tiempo. Ese orden mantiene la salud del servidor de correo y la higiene de los datos de destinatarios dentro del mismo ciclo operativo, sin confundir un diagnóstico con otro.
BillionVerify combina la verificación de correo electrónico para comprobaciones individuales, la limpieza masiva de listas y los flujos de trabajo de API en tiempo real, ayudando a los equipos a identificar direcciones riesgosas antes de que dañen la reputación del remitente. Usa los resultados junto con tu monitoreo de MX y DNSBL, y luego visita BillionVerify para evaluar cómo se adapta a tu campaña, CRM o proceso de verificación de registros.