

캠페인을 막 시작했는데 반송 알림이 이미 도착하고 있습니다. 몇몇 메시지에는 RBL이 언급되고, 다른 메시지에는 “Service unavailable; Client host blocked”라고 표시되며, 카피에는 뚜렷한 변경이 없는데도 받은편지함 배치율이 떨어졌습니다. 캠페인을 다시 작성하거나 워밍업 설정을 조정하기 전에 MX 레코드 블랙리스트 확인을 실행하세요.
이 확인은 좁지만 중요한 질문에 답합니다. 도메인과 연결된 메일 서버 IP가 현재 공개 DNS 기반 블랙리스트에 등록되어 있습니까? 이는 완전한 이메일 전달성 판단은 아니지만, 등록된 IP는 인증, 콘텐츠 또는 참여도 신호가 도움을 주기 전에 수신 메일 전송 에이전트가 메시지를 거부하게 만들 수 있습니다. 실제 작업 흐름은 원칙적으로 간단합니다. MX 레코드를 확인하고, 각 대상을 IP 주소로 변환한 다음, DNSBL을 조회하고, 응답을 해석한 후 원인을 조사합니다.
MX 레코드 블랙리스트 확인을 가장 먼저 실행해야 하는 이유
문제는 대개 최악의 순간에 발생합니다. 마케터는 전달된 메시지가 갑자기 줄어든 것을 발견하고, 영업팀은 시퀀스가 반송된다고 보고하며, 고객은 트랜잭션 이메일이 도착하지 않았다고 말합니다. SMTP 응답에는 554와 같은 코드나 “Service unavailable; Client host blocked”와 같은 문구가 포함될 수 있지만, 메시지만으로는 전체 운영 상황을 설명하기 어렵습니다.
이 응답의 이면에서 수신 서버는 연결 IP를 DNS 기반 블랙리스트와 대조했을 수 있습니다. IP가 수신자 제공업체가 신뢰하는 목록에 등록되어 있으면, 수신 메일 전송 에이전트는 5xx 응답으로 연결을 거부할 수 있습니다. 이 경우 메시지는 SPF, DKIM, 콘텐츠 품질 또는 수신자 참여도가 결과에 영향을 줄 수 있는 단계까지 도달하지 못합니다.
실무 규칙: 제목을 조정하거나 발송량을 변경하는 데 시간을 쓰기 전에 메일 서버 IP가 차단되었는지 확인하세요.
MX 레코드 블랙리스트 확인은 해당 도메인의 메일 수신을 담당하는 인프라에서 시작합니다. 도메인은 여러 MX 호스트를 게시할 수 있으며, 각 호스트 이름은 하나 이상의 IP 주소로 확인될 수 있습니다. MXToolbox는 각 MX 레코드의 IP를 105개 DNS 기반 블랙리스트와 대조하는 워크플로를 설명하며, 도메인 도구 페이지에서는 100개 이상의 블랙리스트 소스를 대상으로 한다고 설명합니다(MXToolbox). 이러한 폭넓은 검사가 중요한 이유는 한 MX 호스트는 정상이어도 다른 호스트에는 등록 내역이 있을 수 있기 때문입니다.
시간을 절약하는 진단 순서
반송 메시지가 RBL을 가리킬 때는 다음 순서를 따릅니다.
- 영향을 받은 경로를 확인합니다. 거부된 메시지가 자체 SMTP 인프라, 호스팅 제공업체 또는 공유 발송 플랫폼에서 전송되었는지 확인합니다.
- 모든 MX 대상을 확인합니다. 도메인 레이블만 테스트하지 마세요. 모든 메일 호스트 이름과 해당 호스트가 확인되는 IP 주소를 파악합니다.
- 여러 DNSBL을 조회합니다. 다른 목록에 관련 항목이 있다면 하나의 정상 결과만으로는 오해할 수 있습니다.
- 등록 사유를 기록합니다. 정책 등록, 오픈 릴레이 발견, 스팸 발신원 등록은 서로 다른 대응이 필요합니다.
- 문제 해결 후 다시 테스트합니다. 등록 해제와 DNS 변경 사항이 모든 곳에 항상 동시에 반영되는 것은 아닙니다.
블랙리스트 확인 후 더 폭넓은 받은편지함 진단을 진행하려면 팀용 이메일 전달성 테스터를 사용하세요. 두 검사의 차이는 중요합니다. MX 레코드 블랙리스트 확인은 가능한 인프라 차단을 식별하는 반면, 전달성 테스트는 받은편지함으로 이어지는 더 넓은 경로를 점검합니다.
MX 레코드를 확인하고 올바른 메일 서버 IP 가져오기
DNSBL 쿼리는 일반적으로 표시되는 도메인 이름이 아니라 IP 주소를 대상으로 합니다. 따라서 첫 번째 기술 작업은 도메인의 MX 레코드를 실제 호스트에 매핑한 다음, 해당 호스트를 주소에 매핑하는 것입니다.
직접 MX 조회부터 시작합니다.
dig MX domain.com +short
일반적인 응답은 다음과 같습니다.
10 mail.domain.com.
숫자는 MX 우선순위입니다. 여러 서버를 사용할 수 있는 경우 값이 낮을수록 우선됩니다. 그 뒤의 호스트 이름이 다음으로 확인해야 할 대상입니다.
다음 명령으로 동일한 확인을 수행할 수 있습니다.
nslookup -type=mx domain.com
이에 해당하는 호스트 이름 조회는 다음과 같습니다.
dig A mail.domain.com +short
또는:
nslookup -type=a mail.domain.com
출력에는 테스트할 IPv4 주소가 하나 이상 표시됩니다. 호스트에서 IPv6도 게시하는 경우 AAAA 레코드를 별도로 확인합니다. 일부 DNSBL은 IPv4와 동일한 방식으로 IPv6를 색인하지 않으므로, 명확해 보이는 IPv4 결과만으로 IPv6 경로를 자동으로 설명할 수는 없습니다.
대상이 귀사 소유가 아닐 때 확인할 사항
MX 레코드는 Google, Proofpoint 또는 다른 호스팅 이메일 제공업체를 가리킬 수 있습니다. 이 경우 MX 호스트는 귀사가 아니라 제공업체에 속합니다. 목록 등록을 직접 해결할 수 있는 결함으로 간주하기 전에 제공업체의 문서와 지원 절차를 확인해야 합니다.
CNAME 체인도 흔한 혼란의 원인입니다. 주소 레코드에 도달할 때까지 체인을 따라가고, 각 MX 호스트 이름과 확인된 IP 간의 관계를 유지하세요. 여러 대상을 하나의 도메인 수준 상태로 통합하지 마세요. 각 호스트마다 결과가 다를 수 있기 때문입니다.
실용적인 메일 교환 레코드 확인 도구를 사용하면 공개 DNS 보기를 확인하는 데 도움이 되지만, 명령줄 조회는 테스트 시점에 resolver가 정확히 무엇을 반환하는지 보여 주므로 여전히 유용합니다. 결과가 production 결정에 영향을 미치는 경우 둘 이상의 네트워크에서 조회를 반복하세요. 캐시된 DNS 데이터, 제공업체별 resolver, 최근 인프라 변경으로 인해 서로 다른 관찰 결과가 나타날 수 있습니다.
DNSBL 조회 및 결과 해석
확인된 MX IP를 수집했다면 선택한 DNSBL 목록에 대해 각 주소를 조회합니다. DNSBL은 역순 옥텟 표기법을 사용합니다. 1.2.3.4로 작성된 예시 주소의 경우, 블랙리스트 영역을 추가하기 전에 옥텟 순서를 뒤집어 조회합니다.
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
응답을 통해 해당 목록에 IP 레코드가 있는지 확인할 수 있습니다. 일반적으로 문제가 없는 결과는 NXDOMAIN 또는 빈 응답으로 표시됩니다. 등록된 결과는 127.0.0.0/8 범위의 주소를 반환하며, 마지막 코드는 해당 DNSBL의 등록 카테고리를 식별합니다.
Spamhaus에서 일반적으로 해석되는 예시는 다음과 같습니다.
127.0.0.2: Spamhaus SBL에 등록됨127.0.0.9: SBL CSS에 등록됨127.0.0.10: PBL에 등록됨
코드는 시작점일 뿐입니다. DNSBL 자체의 조회 페이지를 열어 최신 설명을 확인하세요. 티켓에 “LISTED”만 복사하지 말고 정확한 영역, IP, 카테고리 및 타임스탬프를 기록하세요.
일반적인 DNSBL 응답 코드와 의미
| 역순 IP + 영역 | 응답 코드 | 의미 |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Spamhaus SBL에 등록됨 |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | SBL CSS에 등록됨 |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | PBL에 등록됨 |
1.2.3.4.zen.spamhaus.org | NXDOMAIN 또는 빈 응답 | 해당 조회에서 등록 결과가 반환되지 않음 |
1.2.3.4.b.barracudacentral.org | NXDOMAIN 또는 빈 응답 | 해당 조회에서 등록 결과가 반환되지 않음 |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN 또는 빈 응답 | 해당 조회에서 등록 결과가 반환되지 않음 |
아웃바운드 메일에서 스팸 소스 분류가 발견되면 즉시 주의해야 합니다. 발송 인프라에서 악용이 발생하고 있음을 나타낼 수 있기 때문입니다. 오픈 릴레이 발견은 서버 구성 문제를 의미합니다. 낮은 평판 카테고리는 과거의 행위, 공유 호스팅 또는 현재 캠페인에서는 명확히 드러나지 않는 신호를 반영할 수 있습니다.
모든 등록 결과를 동일하게 중요하게 취급하지 마세요. 한 제공업체에서 발생한 여러 건의 영향이 낮은 등록은 주요 메일박스 제공업체가 적극적으로 참조하는 DNSBL에서 발생한 단 한 건의 등록과는 전혀 다른 의미일 수 있습니다. 통합 조회를 위해 BillionVerify로 IP 블랙리스트 확인을 한 다음, 심각한 결과는 관련 목록 자체의 설명 및 제거 정책과 대조하여 검증할 수 있습니다.
깨끗한 블랙리스트 결과가 여전히 낮은 전달률을 의미할 수 있는 이유
깨끗한 DNSBL 결과가 증명하는 것은 조회한 공개 목록에서 테스트한 IP가 등록된 것으로 반환되지 않았다는 사실뿐입니다. 메일박스 제공업체가 발신자를 신뢰한다거나 인증이 일치한다거나 수신자가 해당 메시지를 원한다는 뜻은 아닙니다.
받은편지함 배치는 여러 계층을 함께 평가하는 방식으로 이해하는 것이 더 정확합니다.
- IP 평판은 발송 이력, 불만 패턴, 발송량 변화를 반영합니다.
- 도메인 평판은 From 도메인을 해당 도메인과 연결된 인프라 및 동작과 연관시킵니다.
- 인증은 SPF, DKIM, DMARC 인증 및 일치 여부를 포함합니다.
- 제공업체별 필터링은 각 메일박스 제공업체의 내부 평판, 콘텐츠 및 참여도 모델을 적용합니다.
DNSBL 응답은 등록 또는 정상이라는 이진 결과에 가깝습니다. 반면 받은편지함 배치는 여러 신호를 기반으로 가중치를 적용해 결정되므로 두 결과가 크게 다를 수 있습니다.
깨끗하지만 필터링되는 현실적인 시나리오
MX IP가 공개 DNSBL에서 정상이라고 가정해 보겠습니다. 발신자의 IP 평판이 약화되었거나, 불만 활동이 증가했거나, 도메인의 발송 패턴이 일관되지 않아 보이면 Gmail은 여전히 캠페인을 스팸함으로 분류할 수 있습니다. DKIM 서명이 기술적으로 유효하더라도 DMARC가 평가하는 일치 관계에 실패할 수 있습니다. 예를 들어 메시지가 완화된 헤더 구성을 사용하면서 표시되는 From 도메인이 DKIM d= 값의 도메인과 다를 수 있습니다. 서명은 암호화 검증을 통과하지만, ID 간 관계는 여전히 일치에 실패할 수 있습니다.
따라서 깨끗한 블랙리스트 결과는 사고를 종료하는 신호가 아니라 다음 점검을 시작하는 신호여야 합니다. 인증 보고서, 제공업체별 평판 데이터, 반송 분류, 불만 신호 및 수신자 참여도를 검토하세요. 악성 메시지를 줄이고 이메일 제어를 강화하기 위한 보다 폭넓은 운영 지침은 다음 IT Cloud Global 피싱 방지 팁에서 유용한 보안 정보를 확인할 수 있습니다.
별도의 BillionVerify IP 평판 검사기는 공개 목록 상태와 더 광범위한 IP 평판을 구분해야 할 때 DNSBL 테스트와 함께 사용할 수 있습니다. BillionVerify는 한 가지 문제를 해결하기 위해 설계된 전문 이메일 검증 서비스입니다. 잘못된 이메일 데이터는 기업에 비용을 발생시킵니다.
다음 동영상에서는 평판과 필터링이 전달에 어떤 영향을 미치는지 추가적인 맥락을 제공합니다.
MX IP가 등록되었을 때의 분류 및 해결
등록은 진단이 아니라 사고입니다. DNS를 변경하거나 삭제를 요청하기 전에 증거를 보존하는 것부터 시작하세요. 테스트한 IP, 정확한 DNSBL 영역, 반환된 코드, 등록 사유, 조회 시간을 기록하세요.
해결 절차
- 책임 있는 목록을 식별하세요. DNSBL의 조회 페이지를 열고 결과가 최신인지 확인하세요. 해당 항목이 발신 IP, 인바운드 MX 호스트, IP 대역 또는 정책 범주에 적용되는지 확인하세요.
- 삭제 정책을 읽으세요. Spamhaus, Barracuda, SORBS는 동일한 절차를 사용하지 않습니다. 일부 항목은 원인이 된 동작이 중단되면 자동으로 해제되지만, 다른 항목은 명시적인 요청이나 제공업체가 관리하는 절차가 필요합니다.
- 먼저 원인을 해결하세요. 역방향 DNS를 확인하고 IP에 적절한 PTR이 설정되어 있는지 확인하세요. SPF를 강화하여 현재 사용하는 발신 소스만 승인하도록 하세요. 침해가 의심되면 DKIM 키를 교체하고, 최근 캠페인에서 스팸 트랩 또는 유효하지 않은 수신자 활동이 있었는지 점검하세요.
- 수정 내용을 기록하세요. 관련 PTR, SPF, DKIM 조회 결과, 서버 변경 사항, 계정 보안 조치, 목록 정리 기록을 저장하세요.
- 자격이 충족되면 요청을 제출하세요. DNSBL의 공식 포털을 사용하고 간결한 증거를 제출하세요. 원인을 해결하지 않은 채 반복적으로 제출하지 마세요.
- 해당 쿨다운 기간 후 다시 조회하세요. 정상적인 발송량으로 돌아가기 전에 해제 응답을 확인하세요. 목록에서 제거된 내용은 비동기적으로 전파될 수 있으므로 비즈니스 영향이 큰 경우 한 번 이상 테스트하세요.
악용이 계속되는 동안에는 삭제를 요청하지 마세요. 삭제 후 다시 등록되면 일반적으로 최초 사건보다 더 해결하기 어려운 운영 문제가 발생합니다.
일반적인 등록 원인과 필요한 수정 사항
| 등록 신호 | 근본 원인 | 해결 조치 |
|---|---|---|
| 스팸 발신원 등록 | 침해된 계정, 감염된 호스트 또는 악성 캠페인 | 발신원을 차단하고, 계정을 보호하며, 로그를 점검하고, 영향을 받은 발신을 중단하세요 |
| 오픈 릴레이 발견 | 서버가 승인되지 않은 제3자의 릴레이를 허용함 | 오픈 릴레이 동작을 비활성화하고 SMTP 릴레이 권한을 제한하세요 |
| 낮은 평판 범주 | 불만, 취약한 목록 위생 또는 불안정한 발송량 | 위험한 수신자를 제거하고, 동의를 검토하며, 발송 동작을 안정화하세요 |
| 정책 또는 주거용 IP 대역 등록 | IP 사용 방식이 해당 목록의 정책과 충돌함 | 메일을 적절한 제공업체로 이전하거나 지원되는 경우 검토를 요청하세요 |
| 삭제 후 반복 등록 | 근본 원인이 완전히 해결되지 않음 | 인프라, 인증, 접근 제어 및 최근 수신자를 다시 감사하세요 |
MX 레코드가 호스팅 제공업체를 가리키는 경우, 직접 관리하지 않는 인프라를 변경하지 말고 해당 제공업체에 증거를 보내세요. 다만 팀은 여전히 사고를 기록하고 제공업체의 상태를 모니터링해야 합니다. 공유되거나 외부 위탁된 메일 경로는 여러 도메인에 동시에 영향을 줄 수 있기 때문입니다.
MX 레코드 블랙리스트 확인을 위한 도구 및 스크립트 비교
적합한 도구는 단일 인시던트를 조사하는지, 반복 가능한 제어를 유지 관리하는지에 따라 달라집니다. 웹 인터페이스는 단일 반송을 처리하는 마케터에게 빠른 방법인 반면, 명령줄 루프는 인프라 변경 시 자동화된 테스트를 실행해야 할 때 더 유용합니다.
MXToolbox SuperTool은 임시 진단을 위한 편리한 웹 워크플로를 제공하며 다양한 DNSBL 소스를 확인할 수 있습니다. MultiRBL은 폭넓은 무료 범위가 필요하고 여러 IP를 제출하려는 경우 유용합니다. 결과가 Spamhaus 영역과 관련된 경우 Spamhaus 자체 검사기는 중요합니다. 해당 항목에 대한 설명과 정책이 권위 있는 참고 자료이기 때문입니다.
MXToolbox Blacklist Monitor는 수동 조회보다 모니터링 중인 여러 MX 호스트에 대한 알림을 원하는 팀에 적합합니다. Bash 워크플로는 가장 높은 수준의 제어 기능을 제공합니다. MX 대상을 확인하고, 해당 주소 레코드를 확인한 다음, 선별한 DNSBL 목록을 순회하면서 NXDOMAIN은 정상으로 처리하고 A 레코드 응답은 잠재적인 등록으로 기록합니다. CI 또는 cron에서 이 출력으로 티켓을 생성하면 누군가 검사를 기억해야 하는 부담 없이 운영할 수 있습니다.
MX 레코드 블랙리스트 확인 도구 비교
| 도구 | 범위 | 자동화 적합성 | 가장 적합한 용도 |
|---|---|---|---|
| MXToolbox SuperTool | 폭넓은 웹 기반 DNSBL 진단 | 낮음, 주로 대화형 방식 | 일회성 조사 |
| MultiRBL.valli.org | 폭넓은 무료 블랙리스트 범위 | 보통, 일괄 입력에 유용 | 여러 MX IP 일괄 검사 |
| Spamhaus Blocklist Checker | Spamhaus 영역 및 등록 설명 | 보통, 정책별 특화 | 트랜잭션 발신자 및 심각한 등록 |
| MXToolbox Blacklist Monitor | 구성된 여러 MX 호스트 모니터링 | 높음, 알림을 통한 자동화 | 지속적인 상태 인식 |
Bash 및 dig 루프 | 팀에서 선택한 선별 목록 | 높음, cron 및 CI에 적합 | 헤드리스 반복 검사 |
범위의 넓이만이 유일한 절충점은 아닙니다. 큰 목록은 노이즈를 발생시킬 수 있고, 선별된 목록은 특정 제공업체의 신호를 놓칠 수 있습니다. 알림 지연 시간도 중요하며, 업무 시간 외에 팀이 알림에 대응할 수 있는지도 고려해야 합니다. 목록 위생 및 검증 도구 선택을 위해 BillionVerify의 검증 도구 목록을 인프라 모니터링의 대체 수단이 아닌 별도의 참고 자료로 활용하세요.
반복 가능한 모니터링 및 검증 워크플로 구축
일회성 조회는 오늘의 문제를 찾아냅니다. 런북은 같은 문제가 다음 캠페인까지 방치되지 않도록 합니다.
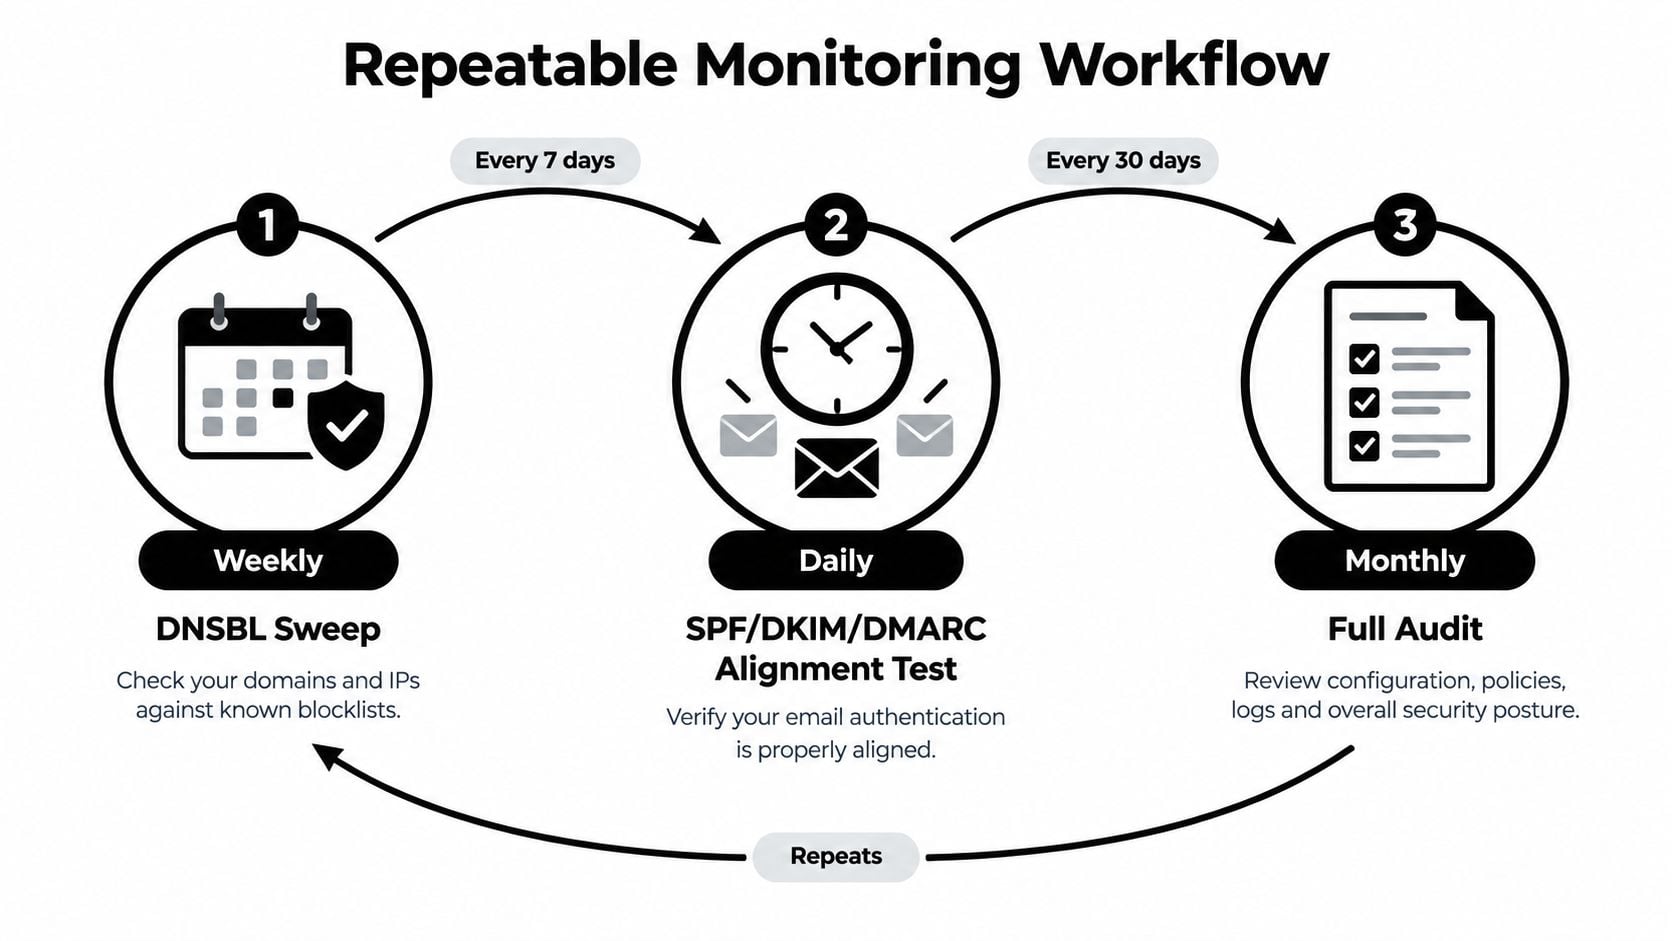
확인된 모든 MX IP를 대상으로 매주 DNSBL 검사를 실행하세요. 제공업체, CRM 또는 자동화가 변경된 후 인증이 중단될 수 있으므로 매일 SPF, DKIM 및 DMARC 정렬 테스트를 실행하세요. 오래된 PTR 레코드, 폐기된 호스트 또는 인프라 소유권 변경을 파악하기 위해 매월 역방향 DNS 감사를 수행하세요.
명확한 에스컬레이션 규칙을 설정하세요. 확인된 단일 등록만으로도 당번 전송성 담당자에게 알림을 보내야 합니다. 받은편지함 도달률이 5% 하락하면 인증 정렬, 불만 신호, 콘텐츠 변경 및 제공업체별 데이터를 포함한 심층 평판 검토를 시작해야 합니다.
동일한 모니터링 파이프라인은 목록 품질도 보호해야 합니다. 반송 주소나 검증되지 않은 연락처가 나타나면 다음 발송 전에 이메일 검증 프로세스로 전달하세요. MX 검사는 도메인이 이메일을 수신하도록 구성되어 있는지 확인하지만, 특정 메일박스가 실제로 존재한다는 것을 입증하지는 않습니다. 검증 워크플로는 일반적으로 MX 조회, SMTP 프로빙 및 캐치올 처리를 결합합니다. 캐치올 서버는 모든 로컬 파트에 대해 이메일을 수락하므로 기본 SMTP 프로빙만으로는 실제 메일박스와 조작된 메일박스를 구분할 수 없기 때문입니다 (Prospeo). MX 레코드가 존재하지 않으면 일반적으로 해당 도메인은 이메일을 수신하도록 구성되지 않은 것이므로, 해당 도메인의 주소는 반송될 가능성이 높습니다 (Marketing Tech News).
간결한 월요일 런북은 다음과 같습니다. MX를 확인하고, 각 DNSBL을 조회하고, 인증을 검토하고, 반송 주소를 검증한 다음, 타임스탬프와 함께 결과를 기록합니다. 이 순서를 따르면 한 진단을 다른 진단과 혼동하지 않으면서 메일 서버 상태와 수신자 데이터 위생을 동일한 운영 루프에서 관리할 수 있습니다.
BillionVerify는 단일 검사, 대량 목록 정리 및 실시간 API 워크플로를 위한 이메일 검증을 결합하여 팀이 발신자 평판을 손상시키기 전에 위험한 주소를 식별하도록 지원합니다. 결과를 MX 및 DNSBL 모니터링과 함께 사용한 다음, BillionVerify를 방문하여 캠페인, CRM 또는 가입 검증 프로세스에 어떻게 활용할 수 있는지 평가하세요.