

Właśnie uruchomiłeś kampanię, a powiadomienia o odbiciach już zaczynają napływać. W kilku wiadomościach wspomniano o RBL, inne zawierają komunikat „Service unavailable; Client host blocked”, a umieszczalność w skrzynkach odbiorczych spadła bez żadnej oczywistej zmiany w treści. Zanim przepiszesz kampanię lub dostosujesz ustawienia rozgrzewania, wykonaj sprawdzanie czarnej listy rekordów MX.
Sprawdzenie odpowiada na wąskie, ale istotne pytanie: czy adresy IP serwerów pocztowych powiązane z Twoją domeną znajdują się obecnie na publicznych czarnych listach opartych na DNS? Nie jest to pełna ocena dostarczalności, ale adres IP znajdujący się na liście może spowodować, że odbierający agent transferu poczty odrzuci wiadomość, zanim uwierzytelnianie, treść lub sygnały zaangażowania będą mogły pomóc. Praktyczny przebieg jest co do zasady prosty: rozwiązać rekordy MX, przekonwertować każdy cel na adres IP, odpytać listy DNSBL, zinterpretować odpowiedzi, a następnie zbadać przyczynę.
Dlaczego sprawdzenie rekordu MX na czarnej liście to pierwsza rzecz do wykonania
Problem zwykle pojawia się w najgorszym możliwym momencie. Marketer zauważa nagły spadek liczby dostarczonych wiadomości, zespół sprzedaży zgłasza, że sekwencje odbijają się, albo klient informuje, że wiadomość transakcyjna nigdy nie dotarła. Odpowiedź SMTP może zawierać kod taki jak 554 lub treść w rodzaju „Service unavailable; Client host blocked”, ale komunikat rzadko wyjaśnia całą sytuację operacyjną.
Za tą odpowiedzią może kryć się sprawdzenie adresu IP łączącego się serwera z bazującą na DNS czarną listą. Jeśli adres IP znajduje się na liście zaufanej przez dostawcę odbiorcy, odbierający agent transferu poczty może odrzucić połączenie odpowiedzią 5xx. Wiadomość nigdy nie dociera do etapu, na którym SPF, DKIM, jakość treści lub zaangażowanie odbiorców mogłyby wpłynąć na wynik.
Praktyczna zasada: Sprawdź, czy adres IP serwera pocztowego jest zablokowany, zanim poświęcisz czas na dostosowywanie tematów wiadomości lub zmianę wolumenu wysyłki.
Sprawdzenie rekordu MX na czarnej liście zaczyna się od infrastruktury odpowiedzialnej za odbieranie poczty dla domeny. Domena może publikować wiele hostów MX, a każda nazwa hosta może wskazywać na jeden lub więcej adresów IP. MXToolbox opisuje proces, który sprawdza adres IP każdego rekordu MX względem 105 czarnych list opartych na DNS, natomiast strona narzędzi domenowych opisuje zakres obejmujący ponad 100 źródeł czarnych list (MXToolbox). Ten zakres ma znaczenie, ponieważ jeden host MX może być wolny od wpisów, podczas gdy inny może generować wykrycie.
Kolejność diagnostyki, która oszczędza czas
Gdy odbicie wiadomości wskazuje na RBL, stosuję następującą kolejność:
- Potwierdź ścieżkę, której dotyczy problem. Ustal, czy odrzucona wiadomość pochodziła z własnej infrastruktury SMTP, hostowanego dostawcy czy współdzielonej platformy wysyłkowej.
- Rozwiąż każdy cel MX. Nie testuj wyłącznie etykiety domeny. Zidentyfikuj każdą nazwę hosta pocztowego i odpowiadający jej adres IP.
- Sprawdź wiele DNSBL. Pojedynczy pozytywny wynik może wprowadzać w błąd, jeśli inna lista zawiera istotny wpis.
- Zapisz powód umieszczenia na liście. Wpis związany z zasadami, wykrycie otwartego przekaźnika oraz wpis dotyczący źródła spamu wymagają różnych działań.
- Wykonaj test ponownie po usunięciu problemu. Usunięcie z czarnej listy i zmiany DNS nie zawsze pojawiają się wszędzie w tym samym momencie.
Aby przeprowadzić szerszą diagnozę skrzynki odbiorczej po sprawdzeniu czarnej listy, skorzystaj z testera dostarczalności wiadomości email dla zespołów. To rozróżnienie jest ważne: sprawdzenie rekordu MX na czarnej liście identyfikuje możliwą blokadę infrastruktury, podczas gdy test dostarczalności analizuje szerszą ścieżkę prowadzącą do skrzynki odbiorczej.
Rozwiązywanie rekordów MX i pobieranie właściwych adresów IP serwerów pocztowych
Zapytania DNSBL zwykle kierowane są do adresów IP, a nie do widocznej nazwy domeny. Oznacza to, że pierwszym zadaniem technicznym jest powiązanie rekordów MX domeny z rzeczywistymi hostami, a następnie powiązanie tych hostów z adresami.
Rozpocznij od bezpośredniego wyszukania rekordu MX:
dig MX domain.com +short
Typowa odpowiedź wygląda tak:
10 mail.domain.com.
Liczba oznacza priorytet MX. Niższe wartości są preferowane, gdy dostępnych jest kilka serwerów. Znajdująca się za nią nazwa hosta to cel, który należy rozwiązać w następnej kolejności.
Możesz wykonać to samo sprawdzenie za pomocą:
nslookup -type=mx domain.com
Równoważne wyszukanie hosta wygląda tak:
dig A mail.domain.com +short
lub:
nslookup -type=a mail.domain.com
Wynik podaje adres IPv4 lub adresy IPv4 do sprawdzenia. Jeśli host publikuje również IPv6, sprawdź osobno jego rekord AAAA. Niektóre DNSBL nie indeksują IPv6 w taki sam sposób jak IPv4, więc pozornie czysty wynik dla IPv4 nie opisuje automatycznie ścieżki IPv6.
Co sprawdzić, gdy cel nie należy do Ciebie
Rekord MX może wskazywać na Google, Proofpoint lub innego dostawcę hostowanej poczty. W takiej sytuacji host MX należy do dostawcy, a nie do Twojej firmy. Przed uznaniem wpisu za usterkę, którą możesz bezpośrednio naprawić, potwierdź dokumentację dostawcy i jego proces obsługi zgłoszeń.
Łańcuchy CNAME są kolejnym częstym źródłem nieporozumień. Podążaj za łańcuchem, aż dotrzesz do rekordów adresowych, i zachowaj powiązanie między każdą nazwą hosta MX a rozpoznanym adresem IP. Nie sprowadzaj kilku celów do jednego statusu na poziomie domeny, ponieważ każdy host może mieć inny wynik.
Praktyczne narzędzie do sprawdzania rekordów wymiany poczty może pomóc zweryfikować publiczny widok DNS, ale wyszukiwania z wiersza poleceń pozostają przydatne, ponieważ pokazują dokładnie to, co resolver zwraca w chwili testowania. Gdy wynik wpływa na decyzje produkcyjne, powtórz wyszukiwanie z więcej niż jednej sieci. Buforowane dane DNS, resolvery specyficzne dla dostawcy i niedawne zmiany infrastruktury mogą prowadzić do różnych obserwacji.
Odpytywanie DNSBL i odczytywanie wyników
Po zebraniu rozpoznanych adresów IP MX odpytaj każdy adres względem wybranego zestawu DNSBL. DNSBL używają notacji z odwróconymi oktetami. Dla przykładowego adresu zapisanego jako 1.2.3.4 zapytanie odwraca oktety przed dołączeniem strefy czarnej listy:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
Odpowiedź informuje, czy dana lista zawiera rekord dla tego adresu IP. Czysty wynik zwykle pojawia się jako NXDOMAIN lub pusta odpowiedź. Wynik wskazujący na wpis zwraca adres z zakresu 127.0.0.0/8, a końcowy kod identyfikuje kategorię wpisu dla tej DNSBL.
W przypadku Spamhaus często interpretowane przykłady to:
127.0.0.2, wpis na Spamhaus SBL127.0.0.9, wpis na SBL CSS127.0.0.10, wpis na PBL
Kod to dopiero punkt wyjścia. Otwórz własną stronę wyszukiwania DNSBL i przeczytaj aktualne wyjaśnienie. Zapisz dokładną strefę, adres IP, kategorię i znacznik czasu, zamiast kopiować do zgłoszenia tylko słowo „LISTED”.
Typowe kody odpowiedzi DNSBL i ich znaczenie
| Odwrócony adres IP + strefa | Kod odpowiedzi | Znaczenie |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Wpis na Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Wpis na SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Wpis na PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN lub pusta odpowiedź | To zapytanie nie zwróciło wpisu |
1.2.3.4.b.barracudacentral.org | NXDOMAIN lub pusta odpowiedź | To zapytanie nie zwróciło wpisu |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN lub pusta odpowiedź | To zapytanie nie zwróciło wpisu |
Klasyfikacja źródła spamu wymaga natychmiastowej uwagi w przypadku poczty wychodzącej, ponieważ może wskazywać na nadużycia w infrastrukturze wysyłającej. Wykrycie otwartego przekaźnika wskazuje na problem z konfiguracją serwera. Kategoria słabej reputacji może odzwierciedlać wcześniejsze zachowanie, współdzielony hosting lub sygnały, które nie są oczywiste na podstawie bieżącej kampanii.
Nie traktuj każdego trafienia jako równie istotnego. Kilka wpisów o niewielkim wpływie u jednego dostawcy może oznaczać coś zupełnie innego niż pojedynczy wpis na DNSBL, z której aktywnie korzysta duży dostawca skrzynek pocztowych. Aby wykonać skonsolidowane wyszukiwanie, możesz sprawdzić czarną listę adresu IP za pomocą BillionVerify, a następnie zweryfikować poważne ustalenia na podstawie wyjaśnienia i zasad usuwania wpisów właściwej listy.
Dlaczego czysty wynik blacklisty może nadal oznaczać słabą dostarczalność
Czysty wynik DNSBL potwierdza jedynie, że sprawdzone publiczne listy nie zwróciły wpisu dla testowanego adresu IP. Nie dowodzi, że dostawca skrzynki ufa nadawcy, że uwierzytelnianie jest zgodne ani że odbiorcy chcą otrzymywać te wiadomości.
Umieszczenie wiadomości w skrzynce odbiorczej lepiej rozumieć jako kilka warstw ocenianych łącznie:
- Reputacja IP odzwierciedla historię wysyłania, wzorce skarg i zmiany wolumenu.
- Reputacja domeny łączy domenę From z powiązaną z nią infrastrukturą i zachowaniem.
- Uwierzytelnianie obejmuje uwierzytelnianie i zgodność SPF, DKIM oraz DMARC.
- Filtrowanie specyficzne dla dostawcy wykorzystuje wewnętrzne modele reputacji, treści i zaangażowania poszczególnych dostawców skrzynek.
Odpowiedź DNSBL jest niemal binarna: wpisana na listę albo czysta. Umieszczenie wiadomości w skrzynce odbiorczej to ważona decyzja oparta na wielu sygnałach, dlatego te dwa wyniki mogą znacznie się różnić.
Realistyczny scenariusz: czysty wynik, ale filtrowanie
Załóżmy, że adres IP MX jest czysty w publicznych DNSBL. Gmail może mimo to umieścić kampanię w spamie, jeśli reputacja IP nadawcy osłabła, liczba skarg wzrosła lub wzorzec wysyłania domeny wygląda niespójnie. Podpis DKIM może być również technicznie prawidłowy, a jednocześnie nie spełniać relacji zgodności ocenianej przez DMARC. Na przykład wiadomość może korzystać z luźnej konfiguracji nagłówka, podczas gdy widoczna domena From różni się od domeny w wartości DKIM d=. Podpis przechodzi weryfikację kryptograficzną, ale relacja tożsamości nadal może nie spełniać wymogu zgodności.
Dlatego czysty wynik blacklisty powinien uruchomić kolejne kontrole, a nie zamykać sprawę. Przeanalizuj raporty uwierzytelniania, dane dotyczące reputacji konkretnego dostawcy, klasyfikacje odbić, sygnały skarg i zaangażowanie odbiorców. Szersze wskazówki operacyjne dotyczące ograniczania złośliwych wiadomości i wzmacniania kontroli nad pocztą e-mail można znaleźć w tych wskazówkach IT Cloud Global dotyczących zapobiegania phishingowi, które zapewniają przydatny kontekst bezpieczeństwa.
Osobne narzędzie BillionVerify do sprawdzania reputacji IP może uzupełniać testowanie DNSBL, gdy trzeba odróżnić status na publicznych listach od szerszej reputacji IP. BillionVerify to profesjonalna usługa weryfikacji adresów e-mail stworzona, aby rozwiązać jeden problem: złe dane e-mail kosztują firmy pieniądze.
Poniższy film zawiera dodatkowy kontekst dotyczący wpływu reputacji i filtrowania na dostarczanie wiadomości:
Triage i działania naprawcze, gdy adres IP MX znajduje się na liście
Obecność na liście to incydent, a nie diagnoza. Zacznij od zabezpieczenia dowodów przed wprowadzaniem zmian w DNS lub składaniem wniosku o usunięcie. Zapisz testowany adres IP, dokładną strefę DNSBL, zwrócony kod, powód wpisania na listę oraz czas wykonania zapytania.
Sekwencja działań naprawczych
- Zidentyfikuj odpowiedzialną listę. Otwórz stronę wyszukiwania DNSBL i sprawdź, czy wynik jest aktualny. Ustal, czy wpis dotyczy adresu IP używanego do wysyłki, hosta MX dla poczty przychodzącej, zakresu adresów czy kategorii związanej z polityką.
- Przeczytaj zasady usuwania wpisów. Spamhaus, Barracuda i SORBS nie stosują identycznych procedur. Niektóre wpisy znikają po ustaniu przyczyny, natomiast inne wymagają wyraźnego wniosku lub procedury obsługiwanej przez dostawcę.
- Najpierw usuń przyczynę. Sprawdź odwrotny DNS i upewnij się, że adres IP ma odpowiedni rekord PTR. Zaostrz SPF, aby autoryzował wyłącznie aktualne źródła wysyłki. Zmień klucze DKIM, jeśli podejrzewasz naruszenie, i przeanalizuj ostatnie kampanie pod kątem pułapek spamowych lub wysyłki do nieprawidłowych odbiorców.
- Udokumentuj korektę. Zachowaj odpowiednie wyniki wyszukiwania PTR, SPF i DKIM, zmiany na serwerze, działania związane z bezpieczeństwem kont oraz zapisy czyszczenia listy.
- Złóż wniosek, gdy jest to możliwe. Skorzystaj z oficjalnego portalu DNSBL, przedstaw zwięzłe dowody i unikaj wielokrotnego składania wniosków, które nie odnoszą się do przyczyny.
- Wykonaj ponowne zapytanie po upływie odpowiedniego okresu. Potwierdź, że odpowiedź jest prawidłowa, zanim wrócisz do normalnego wolumenu wysyłki. Usunięcie z listy może być propagowane asynchronicznie, dlatego przy dużym wpływie na działalność wykonaj test więcej niż raz.
Nie składaj wniosku o usunięcie, gdy nadużycie nadal trwa. Wpis, który pojawia się ponownie po usunięciu, zwykle powoduje trudniejszy problem operacyjny niż pierwotne zdarzenie.
Typowe przyczyny wpisania na listę i wymagane działania
| Sygnał wpisania na listę | Przyczyna źródłowa | Działanie naprawcze |
|---|---|---|
| Wpis jako źródło spamu | Przejęte konto, zainfekowany host lub kampania o charakterze nadużycia | Zatrzymaj źródło, zabezpiecz konta, przeanalizuj logi i wstrzymaj wysyłkę z objętych problemem źródeł |
| Wykrycie otwartego przekazywania | Serwer akceptuje nieautoryzowane przekazywanie przez osoby trzecie | Wyłącz działanie otwartego przekazywania i ogranicz uprawnienia do przekazywania SMTP |
| Kategoria słabej reputacji | Skargi, niewłaściwa higiena listy lub niestabilny wolumen | Usuń ryzykownych odbiorców, zweryfikuj zgodę i ustabilizuj sposób wysyłki |
| Wpis związany z polityką lub zakresem rezydencjalnym | Wykorzystanie adresu IP jest sprzeczne z polityką listy | Przenieś pocztę do odpowiedniego dostawcy lub poproś o weryfikację, jeśli jest obsługiwana |
| Ponowny wpis po usunięciu | Przyczyna źródłowa nie została w pełni usunięta | Ponownie przeprowadź audyt infrastruktury, uwierzytelniania, kontroli dostępu i ostatnich odbiorców |
Jeśli rekord MX wskazuje na dostawcę hostowanego, przekaż dowody temu dostawcy zamiast modyfikować infrastrukturę, nad którą nie masz kontroli. Twój zespół powinien nadal udokumentować incydent i monitorować status dostawcy, ponieważ współdzielona lub zewnętrznie obsługiwana ścieżka pocztowa może jednocześnie wpływać na kilka domen.
Porównanie narzędzi i skryptów do sprawdzania czarnych list rekordów MX
Wybór odpowiedniego narzędzia zależy od tego, czy analizujesz pojedynczy incydent, czy utrzymujesz powtarzalną kontrolę. Interfejs webowy jest szybki dla marketera obsługującego pojedyncze odbicie, podczas gdy pętla w wierszu poleceń jest bardziej przydatna, gdy zmiany w infrastrukturze muszą uruchamiać automatyczny test.
MXToolbox SuperTool oferuje wygodny webowy proces doraźnej diagnostyki i może sprawdzać szeroki zestaw źródeł DNSBL. MultiRBL jest przydatne, gdy potrzebujesz szerokiego, bezpłatnego zakresu i chcesz przesłać wiele adresów IP. Własny checker Spamhaus jest ważny, gdy wynik dotyczy stref Spamhaus, ponieważ jego wyjaśnienie i zasady są autorytatywnym punktem odniesienia dla tych wpisów.
MXToolbox Blacklist Monitor jest odpowiedni dla zespołów, które chcą otrzymywać alerty dotyczące monitorowanych hostów MX zamiast wykonywać ręczne wyszukiwanie. Workflow w Bash zapewnia największą kontrolę. Rozwiąż cele MX, rozwiąż ich rekordy adresów, przeiteruj po wyselekcjonowanej liście DNSBL i traktuj NXDOMAIN jako brak wpisu, rejestrując odpowiedź rekordu A jako potencjalne umieszczenie na czarnej liście. W CI lub cron wynik ten może utworzyć zgłoszenie bez konieczności pamiętania o sprawdzeniu.
Porównanie narzędzi do sprawdzania czarnych list rekordów MX
| Narzędzie | Zakres | Możliwości automatyzacji | Najlepsze zastosowanie |
|---|---|---|---|
| MXToolbox SuperTool | Szeroka, webowa diagnostyka DNSBL | Niskie, głównie interaktywne | Jednorazowe analizy |
| MultiRBL.valli.org | Szeroki, bezpłatny zakres czarnych list | Umiarkowane, przydatne dla danych wsadowych | Sprawdzanie wielu adresów IP MX |
| Spamhaus Blocklist Checker | Strefy Spamhaus i wyjaśnienia dotyczące wpisów | Umiarkowane, zależne od zasad | Nadawcy transakcyjni i poważne wpisy |
| MXToolbox Blacklist Monitor | Monitorowanie skonfigurowanych hostów MX | Wysokie dzięki alertom | Bieżąca kontrola statusu |
Pętla Bash i dig | Wyselekcjonowana lista wybrana przez zespół | Wysokie, odpowiednie dla cron i CI | Bezobsługowe cykliczne sprawdzanie |
Szerokość zakresu nie jest jedynym kompromisem. Duża lista może generować szum, podczas gdy wyselekcjonowana lista może pominąć sygnał charakterystyczny dla konkretnego dostawcy. Znaczenie ma również opóźnienie alertów oraz to, czy zespół może zareagować na alert poza godzinami pracy. W kwestii higieny list i wyboru narzędzia weryfikacyjnego zapoznaj się z listą narzędzi do weryfikacji BillionVerify jako osobnym źródłem informacji, a nie zamiennikiem monitorowania infrastruktury.
Budowanie powtarzalnego procesu monitorowania i weryfikacji
Jednorazowe sprawdzenie wykrywa dzisiejszy problem. Runbook zapobiega temu, by ten sam problem czekał aż do następnej kampanii.
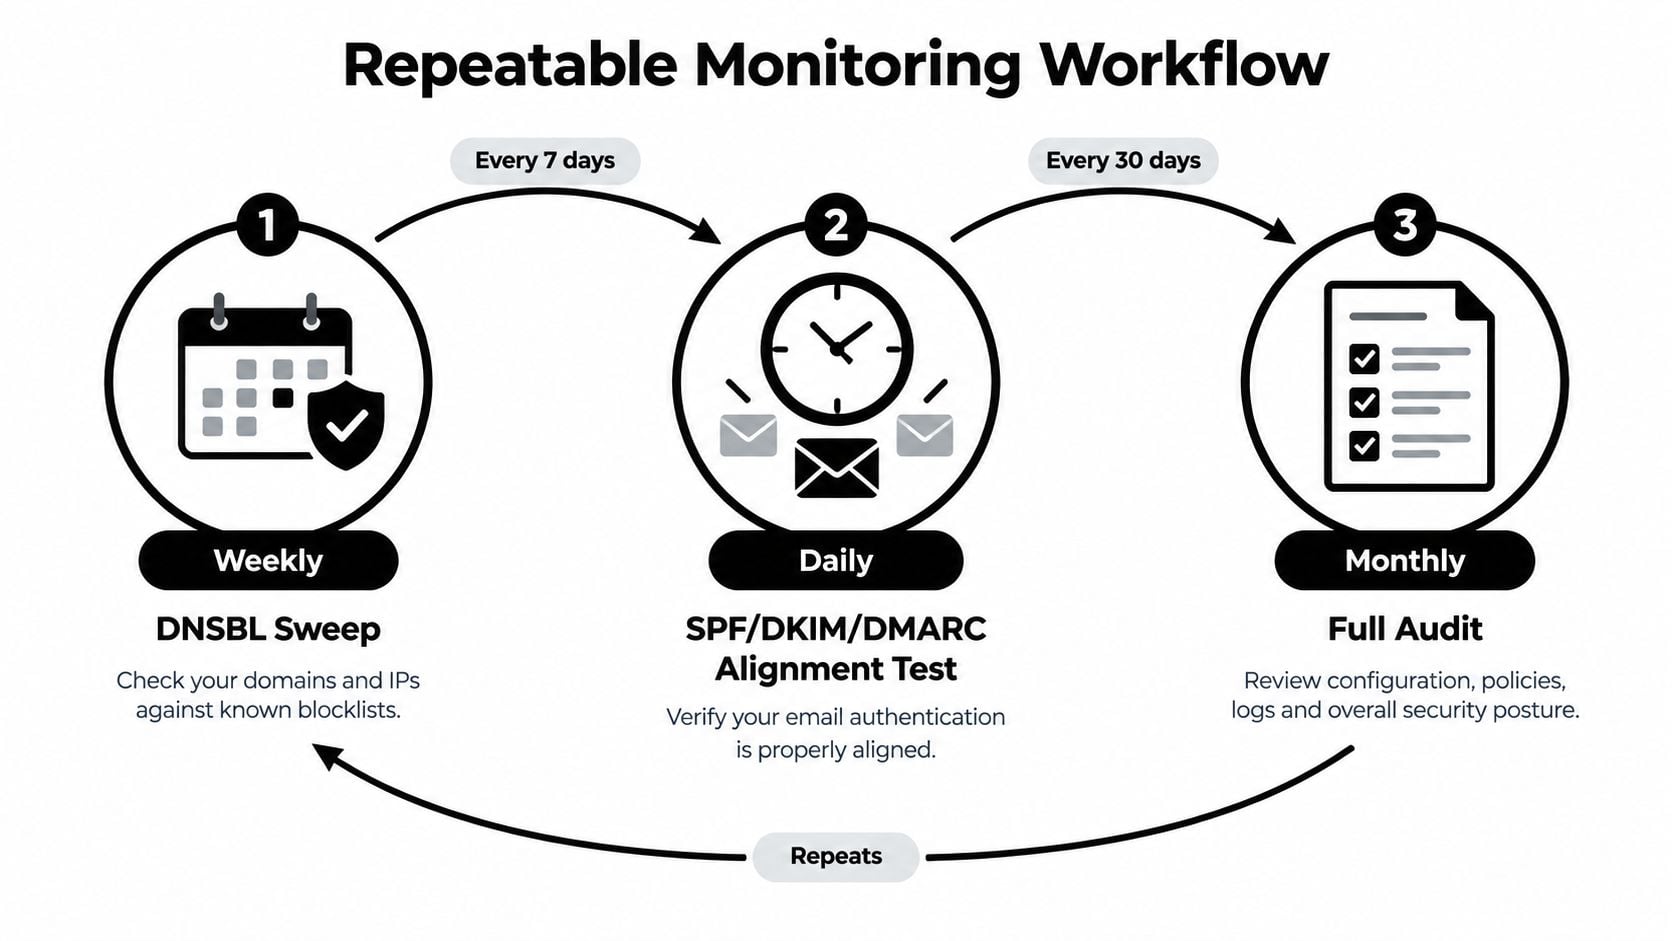
Przeprowadzaj cotygodniowe skanowanie DNSBL dla każdego rozpoznanego adresu IP MX. Wykonuj codzienny test zgodności SPF, DKIM i DMARC, ponieważ uwierzytelnianie może przestać działać po zmianie dostawcy, CRM lub automatyzacji. Przeprowadzaj comiesięczny audyt odwrotnego DNS, aby wykrywać nieaktualne rekordy PTR, wycofane hosty lub zmiany właściciela infrastruktury.
Ustal jasne zasady eskalacji. Jedno potwierdzone umieszczenie na liście powinno uruchomić powiadomienie dla osoby odpowiedzialnej za dostarczalność. Spadek umieszczania wiadomości w skrzynce odbiorczej o 5% powinien uruchomić dokładniejszy przegląd reputacji, obejmujący zgodność uwierzytelniania, sygnały skarg, zmiany treści i dane dotyczące konkretnego dostawcy.
Ten sam potok monitorowania powinien również chronić jakość listy. Gdy pojawią się adresy zwracające wiadomości lub niezweryfikowane kontakty, przekaż je do procesu weryfikacji adresów e-mail przed kolejną wysyłką. Sprawdzenia MX ustalają, czy domena jest skonfigurowana do odbierania wiadomości e-mail, ale nie potwierdzają istnienia konkretnej skrzynki pocztowej. Procesy weryfikacji często łączą wyszukiwanie MX, sondowanie SMTP i obsługę serwerów typu catch-all, ponieważ taki serwer akceptuje pocztę dla dowolnej części lokalnej, przez co podstawowe sondowanie SMTP nie pozwala odróżnić prawdziwej skrzynki od zmyślonej (Prospeo). Jeśli nie istnieje rekord MX, domena zasadniczo nie jest skonfigurowana do odbierania wiadomości e-mail, więc adresy w tej domenie prawdopodobnie będą odrzucane (Marketing Tech News).
Zwięzły poniedziałkowy runbook wygląda następująco: rozwiąż MX, odpytaj każdą listę DNSBL, sprawdź uwierzytelnianie, zweryfikuj adresy zwracające wiadomości i zapisz wyniki wraz ze znacznikami czasu. Taka kolejność utrzymuje kondycję serwera pocztowego i higienę danych odbiorców w tym samym obiegu operacyjnym, bez mylenia jednej diagnostyki z drugą.
BillionVerify łączy weryfikację adresów e-mail dla pojedynczych sprawdzeń, czyszczenie dużych list i działające w czasie rzeczywistym procesy API, pomagając zespołom identyfikować ryzykowne adresy, zanim zaszkodzą reputacji nadawcy. Korzystaj z wyników wraz z monitorowaniem MX i DNSBL, a następnie odwiedź BillionVerify, aby ocenić, jak pasuje do Twojej kampanii, CRM lub procesu weryfikacji rejestracji.