

Вы только что запустили кампанию, и уведомления о возвратах уже начинают поступать. В некоторых сообщениях упоминается RBL, в других говорится: «Сервис недоступен; хост клиента заблокирован», а размещение писем во входящих снизилось без каких-либо очевидных изменений в тексте. Прежде чем переписывать кампанию или корректировать настройки прогрева, выполните проверку MX-записи на наличие в чёрных списках.
Проверка отвечает на узкий, но важный вопрос: указаны ли IP-адреса почтовых серверов, связанные с вашим доменом, в настоящее время в общедоступных чёрных списках на основе DNS? Это не полный вердикт о доставляемости, но IP-адрес из чёрного списка может привести к тому, что принимающий агент передачи почты отклонит сообщение ещё до того, как аутентификация, содержимое или сигналы вовлечённости смогут повлиять на решение. На практике рабочий процесс прост: разрешить MX-записи, преобразовать каждую цель в IP-адрес, отправить запросы к DNSBL, интерпретировать ответы, а затем выяснить причину.
Почему проверка MX-записи по чёрным спискам — первое, что нужно выполнить
Сбой обычно происходит в самый неподходящий момент. Маркетолог замечает внезапное снижение количества доставленных сообщений, команда продаж сообщает, что цепочки писем возвращаются с ошибками, или клиент говорит, что транзакционное письмо так и не пришло. Ответ SMTP может содержать код вроде 554 или текст наподобие «Сервис недоступен; хост клиента заблокирован», но это сообщение редко объясняет всю операционную картину.
За этим ответом принимающий сервер мог проверить подключающийся IP-адрес по DNS-чёрному списку. Если IP-адрес оказался в списке, которому доверяет провайдер получателя, принимающий агент передачи почты может отклонить соединение с ответом 5xx. Сообщение никогда не доходит до этапа, на котором SPF, DKIM, качество контента или вовлечённость получателей могли бы повлиять на результат.
Практическое правило: Проверьте, не заблокирован ли IP-адрес почтового сервера, прежде чем тратить время на настройку тем писем или изменение объёма отправки.
Проверка MX-записи по чёрным спискам начинается с инфраструктуры, отвечающей за получение почты для домена. Домен может публиковать несколько MX-хостов, а каждое имя хоста может разрешаться в один или несколько IP-адресов. MXToolbox описывает процесс, проверяющий IP-адрес каждого MX-записи по 105 DNS-чёрным спискам, а страница инструментов для доменов указывает охват 100+ источников чёрных списков (MXToolbox). Такой охват важен, поскольку один MX-хост может быть чистым, а другой — иметь запись в списке.
Порядок диагностики, который экономит время
Когда отказ указывает на RBL, я использую следующий порядок:
- Подтвердите затронутый путь. Определите, пришло ли отклонённое сообщение из вашей собственной SMTP-инфраструктуры, от размещённого провайдера или с общей платформы отправки.
- Разрешите все цели MX. Не проверяйте только имя домена. Определите все почтовые имена хостов и соответствующие им IP-адреса.
- Запросите несколько DNSBL. Один чистый результат может ввести в заблуждение, если в другом списке есть релевантная запись.
- Зафиксируйте причину внесения в список. Запись из-за политики, обнаружение открытого релея и запись об источнике спама требуют разных ответных действий.
- Повторите проверку после устранения проблемы. Удаление из списка и изменения DNS не всегда отображаются везде одновременно.
Для более широкой диагностики попадания во входящие после проверки по чёрным спискам используйте тестер доставляемости электронной почты для команд. Это различие важно: проверка MX-записи по чёрным спискам выявляет возможную блокировку инфраструктуры, тогда как тест доставляемости анализирует более широкий путь к папке «Входящие».
Разрешение MX-записей и получение правильных IP-адресов почтовых серверов
Запросы к DNSBL обычно выполняются для IP-адресов, а не для видимого имени домена. Поэтому первая техническая задача — сопоставить MX-записи домена с фактическими хостами, а затем сопоставить эти хосты с адресами.
Начните с прямого поиска MX:
dig MX domain.com +short
Типичный ответ выглядит так:
10 mail.domain.com.
Число — это приоритет MX. Если доступно несколько серверов, предпочтение отдаётся меньшим значениям. Указанное после него имя хоста — цель, которую необходимо разрешить следующей.
Ту же проверку можно выполнить с помощью:
nslookup -type=mx domain.com
Эквивалентный поиск имени хоста:
dig A mail.domain.com +short
или:
nslookup -type=a mail.domain.com
Результат содержит IPv4-адрес или адреса для проверки. Если хост также публикует IPv6, отдельно проверьте его запись AAAA. Некоторые DNSBL не индексируют IPv6 так же, как IPv4, поэтому формально чистый результат для IPv4 не обязательно описывает путь IPv6.
Что проверить, если цель вам не принадлежит
MX-запись может указывать на Google, Proofpoint или другого хостинг-провайдера электронной почты. В этом случае MX-хост принадлежит провайдеру, а не вашей компании. Прежде чем считать обнаружение дефектом, который можно устранить напрямую, следует изучить документацию провайдера и его процесс поддержки.
Цепочки CNAME — ещё один распространённый источник путаницы. Следуйте по цепочке, пока не достигнете адресных записей, и сохраняйте связь между каждым именем MX-хоста и соответствующим IP. Не объединяйте несколько целей в один статус на уровне домена, поскольку для каждого хоста результат может отличаться.
Практический инструмент для проверки записей обмена почтой поможет проверить общедоступное представление DNS, но поиск из командной строки остаётся полезным, поскольку показывает, что именно возвращает резолвер в момент проверки. Если результат влияет на производственные решения, повторите поиск из нескольких сетей. Кэшированные данные DNS, специфичные для провайдера резолверы и недавние изменения инфраструктуры могут приводить к разным наблюдениям.
Запросы к DNSBL и чтение результатов
После сбора разрешённых MX IP-адресов проверьте каждый адрес по выбранному набору DNSBL. DNSBL используют нотацию с обратным порядком октетов. Например, для адреса 1.2.3.4 запрос меняет порядок октетов перед добавлением зоны чёрного списка:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
Ответ показывает, есть ли у этого списка запись для IP-адреса. Чистый результат обычно отображается как NXDOMAIN или пустой ответ. Если адрес внесён в список, возвращается адрес из диапазона 127.0.0.0/8, а последний код указывает категорию внесения в этот DNSBL.
Для Spamhaus обычно интерпретируются следующие примеры:
127.0.0.2— внесён в SBL Spamhaus127.0.0.9— внесён в SBL CSS127.0.0.10— внесён в PBL
Код — лишь отправная точка. Откройте собственную страницу проверки DNSBL и прочитайте актуальное объяснение. Записывайте точную зону, IP-адрес, категорию и временную отметку, а не просто копируйте “LISTED” в тикет.
Распространённые коды ответов DNSBL и их значение
| Обратный IP + зона | Код ответа | Значение |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Внесён в SBL Spamhaus |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Внесён в SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Внесён в PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN или пустой ответ | Этот запрос не вернул сведений о внесении в список |
1.2.3.4.b.barracudacentral.org | NXDOMAIN или пустой ответ | Этот запрос не вернул сведений о внесении в список |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN или пустой ответ | Этот запрос не вернул сведений о внесении в список |
Классификация источника спама требует немедленного внимания при исходящей почте, поскольку может указывать на злоупотребления со стороны отправляющей инфраструктуры. Обнаружение открытого релея указывает на проблему в конфигурации сервера. Категория плохой репутации может отражать историческое поведение, общий хостинг или сигналы, которые не очевидны из текущей кампании.
Не воспринимайте все обнаружения как одинаково важные. Несколько малозначимых включений в список одного провайдера могут означать совсем не то же самое, что одно включение в DNSBL, который активно проверяет крупный почтовый провайдер. Для сводной проверки можно проверить IP-адрес по чёрным спискам с помощью BillionVerify, а затем подтвердить серьёзные результаты по объяснению и политике удаления соответствующего списка.
Почему чистый результат проверки чёрных списков всё ещё может означать плохую доставляемость
Чистый результат DNSBL доказывает лишь то, что запрошенные публичные списки не вернули запись для проверяемого IP. Он не доказывает, что почтовый провайдер доверяет отправителю, аутентификация согласована или получатели хотят получать эти сообщения.
Размещение во входящих лучше понимать как совокупность нескольких уровней, оцениваемых одновременно:
- Репутация IP отражает историю отправки, динамику жалоб и изменения объёма рассылок.
- Репутация домена связывает домен From с инфраструктурой и связанным с ним поведением.
- Аутентификация включает аутентификацию и согласование SPF, DKIM и DMARC.
- Фильтрация конкретного провайдера учитывает внутренние модели репутации, содержимого и вовлечённости каждого почтового провайдера.
Ответ DNSBL близок к бинарному: адрес либо в списке, либо чист. Размещение во входящих — это взвешенное решение, основанное на множестве сигналов, поэтому эти два результата могут сильно расходиться.
Реалистичный сценарий: чистый результат, но фильтрация
Предположим, что IP MX чист в публичных DNSBL. Gmail всё равно может отправить рассылку в спам, если репутация IP отправителя ухудшилась, количество жалоб выросло или схема отправки домена выглядит непоследовательной. Подпись DKIM также может быть технически действительной, но не соответствовать требованию согласования, которое проверяет DMARC. Например, сообщение может использовать расслабленную конфигурацию заголовка, тогда как видимый домен From отличается от домена в значении DKIM d=. Криптографическая проверка подписи проходит успешно, но связь между идентификаторами всё равно может не пройти согласование.
Именно поэтому чистый результат проверки чёрных списков должен запускать следующие проверки, а не закрывать инцидент. Изучите отчёты об аутентификации, данные о репутации у конкретных провайдеров, классификации отказов, сигналы жалоб и вовлечённость получателей. Для более широких практических рекомендаций по сокращению количества вредоносных сообщений и усилению контроля электронной почты полезный контекст по безопасности дают эти советы IT Cloud Global по предотвращению фишинга.
Отдельный проверяющий репутацию IP BillionVerify можно использовать вместе с тестированием DNSBL, когда нужно отличить статус в публичных списках от более широкой репутации IP. BillionVerify — это профессиональный сервис проверки электронной почты, созданный для решения одной проблемы: плохие данные электронной почты обходятся компаниям дорого.
Следующее видео даёт дополнительный контекст о том, как репутация и фильтрация влияют на доставку:
Триаж и устранение проблемы, если IP-адрес MX внесён в список
Внесение в список — это инцидент, а не диагноз. Сначала сохраните доказательства, прежде чем изменять DNS или запрашивать удаление. Зафиксируйте проверенный IP-адрес, точную зону DNSBL, возвращённый код, указанную причину и время запроса.
Последовательность устранения проблемы
- Определите ответственный список. Откройте страницу проверки DNSBL и убедитесь, что результат актуален. Проверьте, относится ли запись к IP-адресу отправителя, входящему MX-хосту, диапазону или категории политики.
- Изучите политику удаления. Spamhaus, Barracuda и SORBS используют разные процедуры. Некоторые записи очищаются после прекращения исходного поведения, тогда как для других требуется явный запрос или процесс, управляемый провайдером.
- Сначала устраните причину. Проверьте обратный DNS и убедитесь, что для IP-адреса настроена корректная запись PTR. Ужесточите SPF, разрешив только текущие источники отправки. Если вы подозреваете компрометацию, смените ключи DKIM и проверьте недавние кампании на активность со spam-trap или недействительными получателями.
- Документируйте исправления. Сохраните результаты соответствующих проверок PTR, SPF и DKIM, изменения сервера, действия по защите учётных записей и записи об очистке списка.
- Отправьте запрос, когда это допустимо. Используйте официальный портал DNSBL, предоставьте краткие доказательства и избегайте повторных заявок, которые не устраняют причину.
- Повторите проверку после предусмотренного периода ожидания. Подтвердите отсутствие записи, прежде чем возвращаться к обычному объёму отправки. Удаление из списка может распространяться асинхронно, поэтому при значительном влиянии на бизнес выполняйте проверку несколько раз.
Не запрашивайте удаление, пока злоупотребления продолжаются. Возврат записи после удаления обычно создаёт более сложную операционную проблему, чем исходный инцидент.
Распространённые причины внесения в список и необходимые исправления
| Сигнал внесения в список | Первопричина | Действие по устранению |
|---|---|---|
| Запись как источник спама | Скомпрометированная учётная запись, заражённый хост или злоупотребляющая кампания | Остановите источник, защитите учётные записи, проверьте журналы и приостановите затронутую отправку |
| Обнаружен открытый relay | Сервер принимает неавторизованную ретрансляцию третьих сторон | Отключите поведение открытого relay и ограничьте разрешения на SMTP-ретрансляцию |
| Категория плохой репутации | Жалобы, слабая гигиена списка или нестабильный объём | Удалите рискованных получателей, проверьте согласие и стабилизируйте поведение отправки |
| Запись по политике или жилому диапазону | Использование IP-адреса противоречит политике списка | Перенесите почту к подходящему провайдеру или запросите проверку, если она поддерживается |
| Повторное внесение после удаления | Первопричина устранена не полностью | Повторно проверьте инфраструктуру, аутентификацию, средства контроля доступа и недавних получателей |
Если запись MX указывает на размещённого провайдера, отправьте доказательства этому провайдеру вместо изменения инфраструктуры, которой вы не управляете. Ваша команда всё равно должна задокументировать инцидент и отслеживать статус провайдера, поскольку общий или переданный на аутсорсинг почтовый маршрут может одновременно затронуть несколько доменов.
Сравнение инструментов и скриптов для проверки записей MX по чёрным спискам
Выбор подходящего инструмента зависит от того, расследуете ли вы один инцидент или поддерживаете регулярно выполняемый контроль. Веб-интерфейс удобен для маркетолога, обрабатывающего единичный возврат письма, тогда как цикл командной строки полезнее, когда изменения инфраструктуры должны запускать автоматический тест.
MXToolbox SuperTool предоставляет удобный веб-сценарий для разовой диагностики и может проверять широкий набор источников DNSBL. MultiRBL полезен, когда требуется широкое бесплатное покрытие и возможность отправлять несколько IP-адресов. Собственный чекер Spamhaus важен, если результат связан с зонами Spamhaus, поскольку его объяснения и политика являются авторитетным источником для таких записей.
MXToolbox Blacklist Monitor подходит командам, которым нужны оповещения по отслеживаемым хостам MX, а не ручная проверка. Рабочий процесс Bash предоставляет максимальный контроль. Разрешите цели MX, разрешите их записи адресов, пройдите циклом по отобранному списку DNSBL и считайте NXDOMAIN чистым результатом, записывая ответ A-записи как возможное попадание в список. В CI или cron такой вывод может автоматически создать задачу, не требуя от кого-либо помнить о необходимости проверки.
Сравнение инструментов проверки записей MX по чёрным спискам
| Инструмент | Охват | Пригодность для автоматизации | Лучше всего подходит для |
|---|---|---|---|
| MXToolbox SuperTool | Широкая веб-диагностика DNSBL | Низкая, преимущественно интерактивная | Разовых расследований |
| MultiRBL.valli.org | Широкий охват бесплатных чёрных списков | Средняя, удобно для пакетного ввода | Проверки нескольких IP-адресов MX |
| Spamhaus Blocklist Checker | Зоны Spamhaus и объяснения попаданий в списки | Средняя, ориентирована на конкретную политику | Транзакционных отправителей и серьёзных попаданий |
| MXToolbox Blacklist Monitor | Мониторинг настроенных хостов MX | Высокая благодаря оповещениям | Постоянного контроля состояния |
Цикл Bash и dig | Отобранный вашей командой список | Высокая, подходит для cron и CI | Регулярных проверок без графического интерфейса |
Широта охвата — не единственный компромисс. Большой список может создавать шум, тогда как отобранный список способен пропустить сигнал, специфичный для конкретного провайдера. Важна и задержка оповещений, как и возможность команды отреагировать на уведомление вне рабочего времени. Для гигиены списков и выбора инструментов верификации обратитесь к списку инструментов верификации BillionVerify как к отдельному источнику, а не как к замене мониторинга инфраструктуры.
Построение воспроизводимого рабочего процесса мониторинга и верификации
Разовая проверка выявляет сегодняшнюю проблему. Регламент предотвращает повторение той же проблемы до следующей кампании.
Проводите еженедельную проверку DNSBL для каждого обнаруженного IP-адреса MX. Выполняйте ежедневный тест согласованности SPF, DKIM и DMARC, поскольку аутентификация может нарушиться после изменения провайдера, CRM или автоматизации. Проводите ежемесячный аудит обратного DNS, чтобы выявлять устаревшие записи PTR, выведенные из эксплуатации хосты или изменения владельца инфраструктуры.
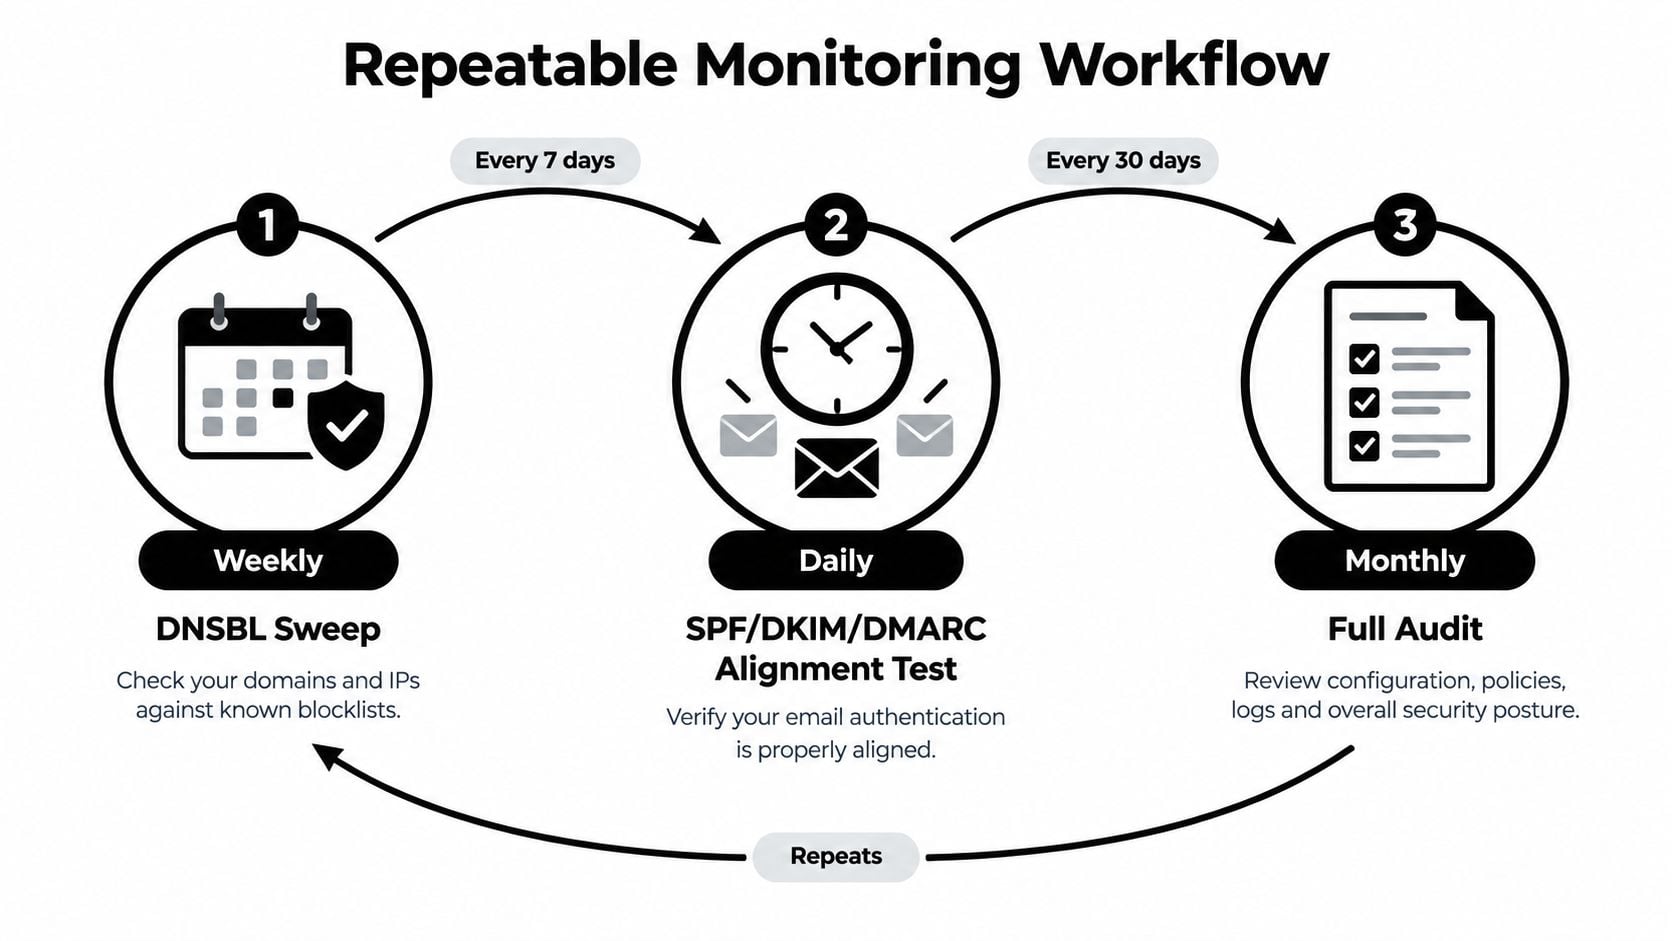
Установите чёткие правила эскалации. Одна подтверждённая запись в списке должна уведомлять ответственного за доставляемость, находящегося на дежурстве. Снижение показателя попадания во входящие на 5% должно запускать углублённую проверку репутации, включая согласованность аутентификации, сигналы жалоб, изменения контента и данные конкретного провайдера.
Тот же конвейер мониторинга должен защищать и качество списка. Когда появляются адреса с возвратами или непроверенные контакты, передайте их на верификацию электронной почты до следующей отправки. Проверки MX показывают, настроен ли домен на получение электронной почты, но не доказывают существование конкретного почтового ящика. Процессы верификации обычно объединяют поиск MX, SMTP-проверку и обработку catch-all, поскольку catch-all-сервер принимает почту для любой локальной части адреса, из-за чего базовая SMTP-проверка не может отличить настоящий почтовый ящик от вымышленного (Prospeo). Если записи MX нет, домен, как правило, не настроен на получение электронной почты, поэтому адреса такого домена, вероятно, будут возвращать письма (Marketing Tech News).
Краткий понедельничный регламент таков: определить MX, запросить каждую DNSBL, проверить аутентификацию, верифицировать адреса с возвратами и записать результаты с временными метками. Такой порядок объединяет состояние почтового сервера и качество данных получателей в одном операционном цикле, не смешивая разные диагностические проверки.
BillionVerify объединяет верификацию электронной почты для единичных проверок, очистку массовых списков и рабочие процессы в реальном времени через API, помогая командам выявлять рискованные адреса до того, как они навредят репутации отправителя. Используйте результаты вместе с мониторингом MX и DNSBL, а затем посетите BillionVerify, чтобы оценить, как сервис вписывается в вашу кампанию, CRM или процесс верификации регистрации.