

Anda baru saja meluncurkan kampanye, dan notifikasi bounce sudah mulai berdatangan. Beberapa pesan menyebutkan RBL, sementara yang lain mengatakan “Layanan tidak tersedia; host klien diblokir,” dan penempatan di inbox menurun tanpa perubahan yang jelas pada teks. Sebelum menulis ulang kampanye atau menyesuaikan pengaturan pemanasan, jalankan pemeriksaan daftar hitam catatan MX.
Pemeriksaan ini menjawab pertanyaan yang sempit tetapi penting: apakah IP server email yang terkait dengan domain Anda saat ini tercantum dalam daftar hitam publik berbasis DNS? Ini bukan penilaian deliverability yang lengkap, tetapi IP yang tercantum dapat menyebabkan agen transfer email penerima menolak pesan sebelum sinyal autentikasi, konten, atau keterlibatan dapat membantu. Alur kerja praktisnya sederhana secara prinsip: selesaikan catatan MX, ubah setiap target menjadi alamat IP, kueri DNSBL, tafsirkan responsnya, lalu selidiki penyebabnya.
Mengapa Pemeriksaan Daftar Hitam MX Record Adalah Hal Pertama yang Harus Dilakukan
Kegagalan biasanya muncul pada waktu yang paling buruk. Seorang pemasar melihat penurunan tiba-tiba pada pesan yang berhasil terkirim, tim penjualan melaporkan bahwa rangkaian email mengalami bounce, atau pelanggan mengatakan bahwa email transaksional tidak pernah tiba. Respons SMTP mungkin berisi kode seperti 554 atau tulisan seperti “Layanan tidak tersedia; Host klien diblokir,” tetapi pesan tersebut jarang menjelaskan keseluruhan situasi operasional.
Di balik respons tersebut, server penerima mungkin telah memeriksa IP yang terhubung terhadap daftar hitam berbasis DNS. Jika IP tersebut muncul dalam daftar yang dipercaya penyedia penerima, agen transfer email penerima dapat menolak koneksi dengan respons 5xx. Pesan tersebut tidak pernah mencapai tahap ketika SPF, DKIM, kualitas konten, atau keterlibatan penerima dapat memengaruhi hasilnya.
Aturan praktis: Periksa apakah IP server email diblokir sebelum menghabiskan waktu menyesuaikan baris subjek atau mengubah volume pengiriman.
Pemeriksaan daftar hitam MX record dimulai dari infrastruktur yang bertanggung jawab menerima email untuk domain tersebut. Sebuah domain dapat memublikasikan beberapa host MX, dan setiap nama host dapat diarahkan ke satu atau beberapa alamat IP. MXToolbox menjelaskan alur kerja yang memeriksa IP setiap MX record terhadap 105 daftar hitam berbasis DNS, sementara halaman alat domainnya menjelaskan cakupan di 100+ sumber daftar hitam (MXToolbox). Cakupan tersebut penting karena satu host MX dapat bersih sementara host lainnya tercantum dalam daftar.
Urutan diagnosis yang menghemat waktu
Ketika sebuah bounce mengarah ke RBL, saya menggunakan urutan berikut:
- Konfirmasikan jalur yang terdampak. Tentukan apakah pesan yang ditolak berasal dari infrastruktur SMTP Anda sendiri, penyedia hosting, atau platform pengiriman bersama.
- Resolusi setiap target MX. Jangan hanya menguji label domain. Identifikasi setiap nama host email dan alamat IP yang dihasilkannya.
- Kueri beberapa DNSBL. Satu hasil bersih dapat menyesatkan jika daftar lain memiliki entri yang relevan.
- Catat alasan pencantuman. Pencantuman karena kebijakan, temuan open relay, dan pencantuman sebagai sumber spam memerlukan respons yang berbeda.
- Uji kembali setelah perbaikan. Penghapusan dari daftar dan perubahan DNS tidak selalu muncul di semua tempat pada waktu yang sama.
Untuk diagnosis kotak masuk yang lebih menyeluruh setelah pemeriksaan daftar hitam, gunakan penguji keterkiriman email untuk tim. Perbedaannya penting: pemeriksaan daftar hitam MX record mengidentifikasi kemungkinan pemblokiran infrastruktur, sementara pengujian keterkiriman memeriksa jalur yang lebih luas menuju kotak masuk.
Menyelesaikan Rekaman MX dan Mendapatkan IP Server Email yang Tepat
Kueri DNSBL biasanya menargetkan alamat IP, bukan nama domain yang terlihat. Artinya, tugas teknis pertama adalah memetakan rekaman MX domain ke host sebenarnya, lalu memetakan host tersebut ke alamatnya.
Mulailah dengan pencarian MX langsung:
dig MX domain.com +short
Respons umum terlihat seperti ini:
10 mail.domain.com.
Angka tersebut adalah prioritas MX. Nilai yang lebih rendah lebih diutamakan ketika tersedia beberapa server. Nama host setelahnya adalah target yang harus di-resolve berikutnya.
Anda dapat melakukan pemeriksaan yang sama dengan:
nslookup -type=mx domain.com
Pencarian nama host yang setara adalah:
dig A mail.domain.com +short
atau:
nslookup -type=a mail.domain.com
Output tersebut memberi Anda alamat IPv4 atau beberapa alamat IPv4 untuk diuji. Jika host juga menerbitkan IPv6, periksa rekaman AAAA secara terpisah. Beberapa DNSBL tidak mengindeks IPv6 dengan cara yang sama seperti IPv4, sehingga hasil IPv4 yang tampaknya bersih tidak secara otomatis menggambarkan jalur IPv6.
Yang perlu diperiksa ketika target bukan milik Anda
Rekaman MX dapat mengarah ke Google, Proofpoint, atau penyedia email ter-host lainnya. Dalam situasi tersebut, host MX adalah milik penyedia, bukan perusahaan Anda. Anda harus mengonfirmasi dokumentasi dan proses dukungan penyedia sebelum menganggap suatu listing sebagai masalah yang dapat Anda perbaiki secara langsung.
Rantai CNAME menciptakan sumber kebingungan umum lainnya. Ikuti rantai tersebut hingga mencapai rekaman alamat, dan pertahankan hubungan antara setiap nama host MX dan IP yang telah di-resolve. Jangan menggabungkan beberapa target menjadi satu status tingkat domain, karena setiap host dapat memiliki hasil yang berbeda.
Alat memeriksa rekaman pertukaran email yang praktis dapat membantu memverifikasi tampilan DNS publik, tetapi pencarian melalui baris perintah tetap berguna karena menunjukkan secara tepat apa yang dikembalikan resolver pada saat pengujian. Ulangi pencarian dari lebih dari satu jaringan ketika hasilnya memengaruhi keputusan produksi. Data DNS yang tersimpan dalam cache, resolver khusus penyedia, dan perubahan infrastruktur terbaru dapat menghasilkan pengamatan yang berbeda.
Meminta DNSBL dan Membaca Hasilnya
Setelah mengumpulkan IP MX yang telah di-resolve, minta setiap alamat diperiksa terhadap kumpulan DNSBL yang dipilih. DNSBL menggunakan notasi oktet terbalik. Untuk contoh alamat yang ditulis sebagai 1.2.3.4, kueri membalik oktet sebelum menambahkan zona blacklist:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
Respons menunjukkan apakah daftar tersebut memiliki catatan untuk IP itu. Hasil yang bersih biasanya muncul sebagai NXDOMAIN atau jawaban kosong. Hasil yang terdaftar mengembalikan alamat dalam rentang 127.0.0.0/8, dengan kode akhir yang mengidentifikasi kategori pencantuman untuk DNSBL tersebut.
Untuk Spamhaus, contoh yang umum ditafsirkan adalah:
127.0.0.2, terdaftar di Spamhaus SBL127.0.0.9, terdaftar di SBL CSS127.0.0.10, terdaftar di PBL
Kode tersebut hanyalah titik awal. Buka halaman pencarian milik DNSBL dan baca penjelasan terkininya. Catat zona, IP, kategori, dan stempel waktu yang tepat, alih-alih hanya menyalin “LISTED” ke dalam tiket.
Kode respons DNSBL umum dan artinya
| Zona + IP Terbalik | Kode Respons | Arti |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Terdaftar di Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Terdaftar di SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Terdaftar di PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN atau jawaban kosong | Tidak ada pencantuman yang dikembalikan oleh kueri tersebut |
1.2.3.4.b.barracudacentral.org | NXDOMAIN atau jawaban kosong | Tidak ada pencantuman yang dikembalikan oleh kueri tersebut |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN atau jawaban kosong | Tidak ada pencantuman yang dikembalikan oleh kueri tersebut |
Klasifikasi sumber spam memerlukan perhatian segera untuk email keluar karena dapat menunjukkan penyalahgunaan dari infrastruktur pengiriman. Temuan open relay menunjukkan masalah konfigurasi server. Kategori reputasi buruk dapat mencerminkan perilaku historis, hosting bersama, atau sinyal yang tidak terlihat jelas dari kampanye saat ini.
Jangan menganggap setiap temuan memiliki tingkat kepentingan yang sama. Beberapa pencantuman berdampak rendah dari satu penyedia dapat berarti sesuatu yang sangat berbeda dari satu pencantuman pada DNSBL yang secara aktif digunakan oleh penyedia kotak surat utama. Untuk pemeriksaan terpadu, Anda dapat memeriksa blacklist IP dengan BillionVerify, lalu memvalidasi temuan serius berdasarkan penjelasan dan kebijakan penghapusan milik daftar terkait.
Mengapa Hasil Daftar Hitam yang Bersih Tetap Dapat Berarti Kemampuan Pengiriman yang Buruk
Hasil DNSBL yang bersih hanya membuktikan bahwa daftar publik yang diperiksa tidak menemukan pencatatan untuk IP yang diuji. Hasil tersebut tidak membuktikan bahwa penyedia kotak surat mempercayai pengirim, autentikasi selaras, atau penerima menginginkan pesan tersebut.
Penempatan di kotak masuk lebih tepat dipahami sebagai beberapa lapisan yang dievaluasi bersama:
- Reputasi IP mencerminkan riwayat pengiriman, pola keluhan, dan perubahan volume.
- Reputasi domain menghubungkan domain From dengan infrastruktur dan perilaku yang terkait dengannya.
- Autentikasi mencakup autentikasi dan penyelarasan SPF, DKIM, serta DMARC.
- Penyaringan khusus penyedia menerapkan model reputasi internal, konten, dan keterlibatan dari setiap penyedia kotak surat.
Jawaban DNSBL hampir bersifat biner, terdaftar atau bersih. Penempatan di kotak masuk merupakan keputusan berbobot yang dibangun dari banyak sinyal, sehingga kedua hasil tersebut dapat berbeda secara signifikan.
Skenario realistis: bersih tetapi tetap disaring
Misalkan IP MX bersih pada DNSBL publik. Gmail tetap dapat menempatkan kampanye ke spam jika reputasi IP pengirim melemah, aktivitas keluhan meningkat, atau pola pengiriman domain terlihat tidak konsisten. Tanda tangan DKIM juga dapat valid secara teknis tetapi gagal memenuhi hubungan penyelarasan yang dievaluasi DMARC. Misalnya, pesan tersebut mungkin menggunakan konfigurasi header longgar sementara domain From yang terlihat berbeda dari domain dalam nilai DKIM d=. Tanda tangan lolos verifikasi kriptografis, tetapi hubungan identitasnya tetap dapat gagal dalam penyelarasan.
Itulah sebabnya hasil daftar hitam yang bersih harus memicu pemeriksaan berikutnya, bukan menutup insiden. Tinjau laporan autentikasi, data reputasi khusus penyedia, klasifikasi pantulan, sinyal keluhan, dan keterlibatan penerima. Untuk panduan operasional yang lebih luas tentang mengurangi pesan berbahaya dan memperkuat kontrol email, tips pencegahan phishing IT Cloud Global ini memberikan konteks keamanan yang bermanfaat.
Pemeriksa reputasi IP BillionVerify terpisah dapat digunakan bersama pengujian DNSBL ketika Anda perlu membedakan status daftar publik dari reputasi IP yang lebih luas. BillionVerify adalah layanan verifikasi email profesional yang dibuat untuk mengatasi satu masalah: data email yang buruk menghabiskan uang bisnis.
Video berikut memberikan konteks tambahan tentang bagaimana reputasi dan penyaringan memengaruhi pengiriman:
Triage dan Remediasi Saat IP MX Terdaftar
Sebuah pendaftaran adalah insiden, bukan diagnosis. Mulailah dengan mengamankan bukti sebelum mengubah DNS atau meminta penghapusan. Catat IP yang diuji, zona DNSBL yang tepat, kode yang dikembalikan, alasan pendaftaran, dan waktu kueri.
Urutan remediasi
- Identifikasi daftar yang bertanggung jawab. Buka halaman pencarian DNSBL dan pastikan hasilnya masih berlaku. Periksa apakah entri tersebut berlaku untuk IP pengiriman, host MX masuk, suatu rentang, atau kategori kebijakan.
- Baca kebijakan penghapusan. Spamhaus, Barracuda, dan SORBS tidak menggunakan prosedur yang identik. Beberapa entri akan hilang setelah perilaku yang mendasarinya berhenti, sementara yang lain memerlukan permintaan eksplisit atau proses yang dikelola provider.
- Perbaiki penyebabnya terlebih dahulu. Periksa reverse DNS dan pastikan IP memiliki PTR yang sesuai. Perketat SPF agar hanya mengotorisasi sumber pengiriman saat ini. Putar kunci DKIM jika Anda mencurigai adanya penyusupan, dan periksa kampanye terbaru untuk aktivitas spam-trap atau penerima tidak valid.
- Dokumentasikan perbaikannya. Simpan hasil pencarian PTR, SPF, dan DKIM yang relevan, perubahan server, tindakan keamanan akun, serta catatan pembersihan daftar.
- Kirim permintaan saat memenuhi syarat. Gunakan portal resmi DNSBL, berikan bukti yang ringkas, dan hindari pengiriman berulang yang tidak menangani penyebabnya.
- Lakukan kueri ulang setelah masa cooldown yang berlaku. Pastikan responsnya sudah bersih sebelum kembali ke volume normal. Penghapusan daftar dapat menyebar secara asinkron, jadi lakukan pengujian lebih dari sekali ketika dampak bisnisnya tinggi.
Jangan meminta penghapusan selama penyalahgunaan masih berlangsung. Pendaftaran yang muncul kembali setelah penghapusan biasanya menimbulkan masalah operasional yang lebih sulit daripada insiden awal.
Penyebab umum pendaftaran dan perbaikan yang diperlukan
| Sinyal Pendaftaran | Penyebab Utama | Tindakan Remediasi |
|---|---|---|
| Pendaftaran sebagai sumber spam | Akun disusupi, host terinfeksi, atau kampanye yang menyalahgunakan | Hentikan sumbernya, amankan akun, periksa log, dan hentikan sementara pengiriman yang terdampak |
| Temuan open relay | Server menerima relay pihak ketiga yang tidak berwenang | Nonaktifkan perilaku open relay dan batasi izin relay SMTP |
| Kategori reputasi buruk | Keluhan, kebersihan daftar yang lemah, atau volume yang tidak stabil | Hapus penerima berisiko, tinjau persetujuan, dan stabilkan perilaku pengiriman |
| Pendaftaran kebijakan atau rentang perumahan | Penggunaan IP bertentangan dengan kebijakan daftar | Pindahkan email ke provider yang sesuai atau minta peninjauan jika didukung |
| Pendaftaran berulang setelah penghapusan | Penyebab utama belum sepenuhnya diperbaiki | Audit ulang infrastruktur, autentikasi, kontrol akses, dan penerima terbaru |
Jika catatan MX mengarah ke provider hosting, kirimkan bukti kepada provider tersebut alih-alih mengubah infrastruktur yang tidak Anda kendalikan. Tim Anda tetap harus mendokumentasikan insiden dan memantau status provider, karena jalur email bersama atau yang dialihdayakan dapat memengaruhi beberapa domain sekaligus.
Membandingkan Alat dan Skrip untuk Pemeriksaan Daftar Hitam Record MX
Alat yang tepat bergantung pada apakah Anda sedang menyelidiki satu insiden atau memelihara kontrol yang dapat diulang. Antarmuka web cepat bagi pemasar yang menangani satu bounce, sementara loop command-line lebih berguna ketika perubahan infrastruktur perlu memicu pengujian otomatis.
MXToolbox SuperTool menawarkan alur kerja web yang praktis untuk diagnostik ad hoc dan dapat memeriksa berbagai sumber DNSBL. MultiRBL berguna ketika Anda membutuhkan cakupan gratis yang luas dan ingin mengirimkan beberapa IP. Pemeriksa milik Spamhaus sendiri penting ketika hasilnya melibatkan zona Spamhaus, karena penjelasan dan kebijakannya merupakan referensi resmi untuk entri tersebut.
MXToolbox Blacklist Monitor cocok untuk tim yang menginginkan peringatan pada host MX yang dipantau, bukan pencarian manual. Alur kerja Bash memberi Anda kendali terbesar. Selesaikan target MX, selesaikan record alamatnya, lakukan loop melalui daftar DNSBL yang dikurasi, dan anggap NXDOMAIN sebagai bersih sambil mencatat respons record A sebagai kemungkinan pencantuman. Dalam CI atau cron, output tersebut dapat membuat tiket tanpa mengharuskan seseorang mengingat untuk melakukan pemeriksaan.
Perbandingan alat pemeriksaan daftar hitam record MX
| Alat | Cakupan | Kesesuaian Otomatisasi | Terbaik Untuk |
|---|---|---|---|
| MXToolbox SuperTool | Diagnostik DNSBL berbasis web yang luas | Rendah, terutama interaktif | Investigasi satu kali |
| MultiRBL.valli.org | Cakupan daftar hitam gratis yang luas | Sedang, berguna untuk input batch | Menyisir beberapa IP MX |
| Spamhaus Blocklist Checker | Zona Spamhaus dan penjelasan pencantuman | Sedang, khusus kebijakan | Pengirim transaksional dan temuan serius |
| MXToolbox Blacklist Monitor | Pemantauan di berbagai host MX yang dikonfigurasi | Tinggi melalui peringatan | Kesadaran status berkelanjutan |
Loop Bash dan dig | Daftar terkurasi yang dipilih tim Anda | Tinggi, sesuai untuk cron dan CI | Pemeriksaan berulang tanpa antarmuka |
Luas cakupan bukan satu-satunya kompromi. Daftar besar dapat menghasilkan kebisingan, sementara daftar terkurasi dapat melewatkan sinyal khusus penyedia. Latensi peringatan juga penting, begitu pula apakah tim Anda dapat menindaklanjuti peringatan di luar jam kerja. Untuk kebersihan daftar dan pemilihan alat verifikasi, lihat daftar alat verifikasi milik BillionVerify sebagai masukan terpisah, bukan sebagai pengganti pemantauan infrastruktur.
Membangun Alur Kerja Pemantauan dan Verifikasi yang Dapat Diulang
Pencarian satu kali menemukan masalah hari ini. Runbook mencegah masalah yang sama menunggu hingga kampanye berikutnya.
Lakukan pemeriksaan DNSBL mingguan terhadap setiap IP MX yang telah ditemukan. Jalankan pengujian penyelarasan SPF, DKIM, dan DMARC harian, karena autentikasi dapat rusak setelah perubahan pada provider, CRM, atau otomatisasi. Lakukan audit reverse-DNS bulanan untuk menemukan catatan PTR yang sudah tidak diperbarui, host yang telah dinonaktifkan, atau perubahan kepemilikan infrastruktur.
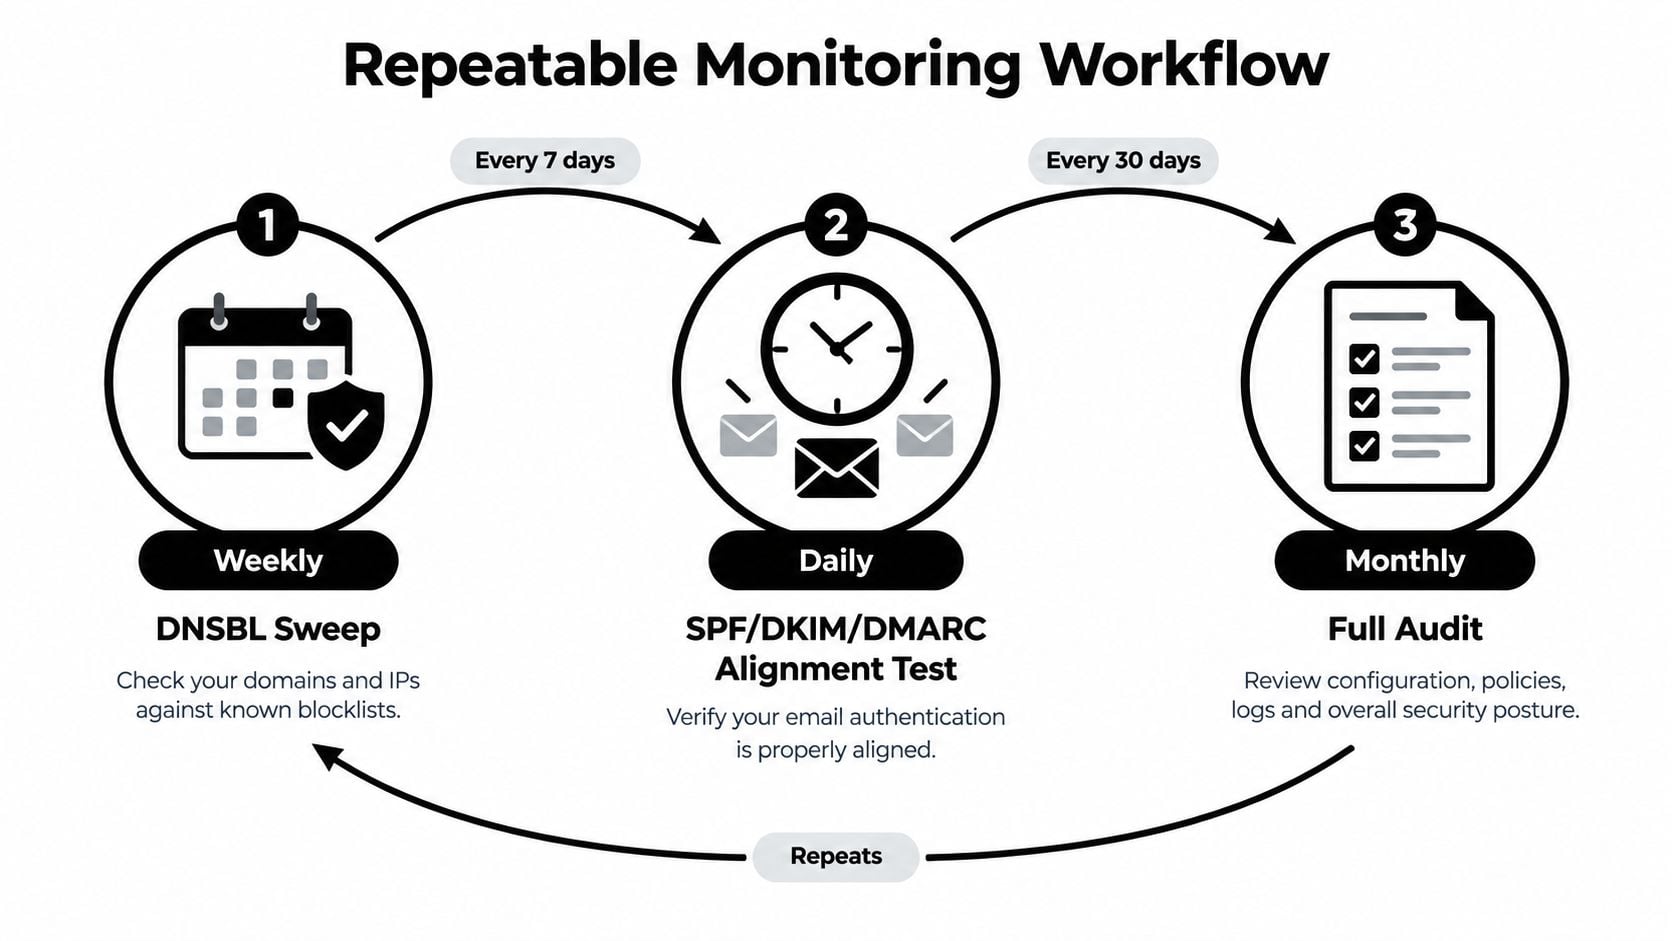
Tetapkan aturan eskalasi yang jelas. Satu listing yang terkonfirmasi harus mengirimkan pemberitahuan kepada pemilik deliverability yang sedang bertugas. Penurunan penempatan di kotak masuk sebesar 5% harus memicu peninjauan reputasi yang lebih mendalam, termasuk penyelarasan autentikasi, sinyal keluhan, perubahan konten, dan data khusus provider.
Pipeline pemantauan yang sama juga harus melindungi kualitas daftar. Ketika alamat bounce atau kontak yang belum terverifikasi muncul, serahkan alamat tersebut ke proses verifikasi email sebelum pengiriman berikutnya. Pemeriksaan MX memastikan apakah suatu domain dikonfigurasi untuk menerima email, tetapi tidak membuktikan bahwa mailbox tertentu benar-benar ada. Alur kerja verifikasi biasanya menggabungkan pencarian MX, probing SMTP, dan penanganan catch-all karena server catch-all menerima email untuk bagian lokal apa pun, sehingga probing SMTP dasar tidak dapat membedakan mailbox nyata dari mailbox yang dibuat-buat (Prospeo). Jika tidak ada catatan MX, domain tersebut umumnya tidak dikonfigurasi untuk menerima email, sehingga alamat pada domain itu kemungkinan besar akan mengalami bounce (Marketing Tech News).
Runbook Senin yang ringkas adalah: temukan MX, kueri setiap DNSBL, tinjau autentikasi, verifikasi alamat bounce, dan catat hasilnya dengan stempel waktu. Urutan ini menjaga kesehatan server email dan kebersihan data penerima dalam loop operasional yang sama tanpa mencampuradukkan satu diagnosis dengan diagnosis lainnya.
BillionVerify menggabungkan verifikasi email untuk pemeriksaan tunggal, pembersihan daftar secara massal, dan alur kerja API waktu nyata, sehingga membantu tim mengidentifikasi alamat berisiko sebelum merusak reputasi pengirim. Gunakan hasilnya bersama pemantauan MX dan DNSBL Anda, lalu kunjungi BillionVerify untuk mengevaluasi kesesuaiannya dengan kampanye, CRM, atau proses verifikasi pendaftaran Anda.