

Je hebt zojuist een campagne gelanceerd en de bounce-meldingen komen al binnen. In enkele berichten wordt een RBL genoemd, andere geven aan: “Service unavailable; Client host blocked”, en de inboxplaatsing is gedaald zonder enige duidelijke wijziging in de tekst. Voordat je de campagne herschrijft of de opwarmingsinstellingen aanpast, voer je een controle van de MX-recordblacklist uit.
De controle beantwoordt een beperkte maar belangrijke vraag: staan de mailserver-IP-adressen die aan je domein zijn gekoppeld momenteel vermeld in openbare DNS-gebaseerde blacklists? Het is geen volledig oordeel over de deliverability, maar een vermeld IP-adres kan ertoe leiden dat een ontvangende mailtransferagent een bericht afwijst voordat authenticatie-, inhouds- of engagementsignalen kunnen helpen. De praktische workflow is in principe eenvoudig: los MX-records op, zet elk doel om naar een IP-adres, bevraag DNSBL's, interpreteer de reacties en onderzoek vervolgens de oorzaak.
Waarom een blacklistcontrole van MX-records het eerste is dat je moet uitvoeren
De fout verschijnt meestal op het slechtst mogelijke moment. Een marketeer ziet dat het aantal afgeleverde berichten plotseling daalt, een salesteam meldt dat reeksen bouncen, of een klant zegt dat een transactionele e-mail nooit is aangekomen. De SMTP-respons kan een code zoals 554 bevatten of tekst als “Service unavailable; Client host blocked”, maar het bericht verklaart zelden het volledige operationele verhaal.
Achter die respons kan de ontvangende server het verbindende IP-adres hebben gecontroleerd tegen een DNS-gebaseerde blacklist. Als het IP-adres voorkomt op een lijst die de provider van de ontvanger vertrouwt, kan de ontvangende mail transfer agent de verbinding weigeren met een 5xx-respons. Het bericht bereikt nooit de fase waarin SPF, DKIM, inhoudskwaliteit of betrokkenheid van ontvangers de uitkomst kunnen beïnvloeden.
Praktische regel: Controleer of een IP-adres van een mailserver is geblokkeerd voordat je tijd besteedt aan het aanpassen van onderwerpregels of het wijzigen van de verzendvolumes.
Een blacklistcontrole van MX-records begint bij de infrastructuur die verantwoordelijk is voor het ontvangen van e-mail voor het domein. Een domein kan meerdere MX-hosts publiceren en elke hostnaam kan naar een of meer IP-adressen verwijzen. MXToolbox beschrijft een workflow die het IP-adres van elk MX-record controleert tegen 105 DNS-gebaseerde blacklists, terwijl de pagina met domeintools dekking beschrijft van 100+ blacklistbronnen (MXToolbox). Die breedte is belangrijk, omdat één MX-host schoon kan zijn terwijl een andere host wel een vermelding oplevert.
De diagnostische volgorde die tijd bespaart
Wanneer een bounce naar een RBL verwijst, gebruik ik deze volgorde:
- Bevestig het getroffen pad. Bepaal of het geweigerde bericht afkomstig was van je eigen SMTP-infrastructuur, een gehoste provider of een gedeeld verzendplatform.
- Resolveer elk MX-doel. Test niet alleen het domeinlabel. Identificeer elke mailhostnaam en het bijbehorende opgeloste IP-adres.
- Raadpleeg meerdere DNSBL's. Eén schoon resultaat kan misleidend zijn als een andere lijst een relevante vermelding bevat.
- Leg de reden van de vermelding vast. Een beleidsvermelding, een bevinding van een open relay en een vermelding als spambron vereisen verschillende reacties.
- Test opnieuw na herstel. Het verwijderen van een vermelding en DNS-wijzigingen verschijnen niet altijd overal op hetzelfde moment.
Gebruik voor een bredere inboxdiagnose na de blacklistcontrole een e-maildeliverabilitytester voor teams. Het onderscheid is belangrijk: de blacklistcontrole van MX-records identificeert een mogelijke infrastructuurblokkade, terwijl een deliverabilitytest het bredere pad naar de inbox onderzoekt.
MX-records oplossen en de juiste mailserver-IP-adressen ophalen
DNSBL-query's richten zich normaal gesproken op IP-adressen, niet op de zichtbare domeinnaam. Dat betekent dat de eerste technische taak is om de MX-records van het domein aan de daadwerkelijke hosts te koppelen en die hosts vervolgens aan adressen te koppelen.
Begin met een directe MX-lookup:
dig MX domain.com +short
Een typische respons ziet er als volgt uit:
10 mail.domain.com.
Het nummer is de MX-prioriteit. Lagere waarden hebben de voorkeur wanneer meerdere servers beschikbaar zijn. De hostnaam erachter is het doel dat vervolgens moet worden opgelost.
Je kunt dezelfde controle uitvoeren met:
nslookup -type=mx domain.com
De equivalente hostnaamlookup is:
dig A mail.domain.com +short
of:
nslookup -type=a mail.domain.com
De uitvoer geeft het IPv4-adres of de adressen die je moet testen. Als de host ook IPv6 publiceert, controleer dan afzonderlijk de AAAA-record. Sommige DNSBL's indexeren IPv6 niet op dezelfde manier als IPv4, dus een ogenschijnlijk schoon IPv4-resultaat beschrijft niet automatisch het IPv6-pad.
Wat je moet controleren wanneer het doel niet van jou is
Een MX-record kan verwijzen naar Google, Proofpoint of een andere gehoste e-mailprovider. In die situatie behoort de MX-host toe aan de provider, niet aan jouw bedrijf. Controleer de documentatie en het supportproces van de provider voordat je een vermelding behandelt als een probleem dat je rechtstreeks kunt verhelpen.
CNAME-ketens zorgen voor een andere veelvoorkomende bron van verwarring. Volg de keten totdat je de adresrecords bereikt en behoud de relatie tussen elke MX-hostnaam en het bijbehorende opgeloste IP-adres. Voeg meerdere doelen niet samen tot één status op domeinniveau, omdat elke host een verschillend resultaat kan hebben.
Een praktische tool voor het controleren van mail exchange-records kan helpen om de openbare DNS-weergave te verifiëren, maar command-line-lookups blijven nuttig omdat ze precies laten zien wat een resolver op het moment van testen retourneert. Herhaal de lookup vanaf meer dan één netwerk wanneer het resultaat gevolgen heeft voor productiebeslissingen. Gecachte DNS-gegevens, providerspecifieke resolvers en recente infrastructuurwijzigingen kunnen verschillende waarnemingen opleveren.
DNSBL's opvragen en de resultaten lezen
Zodra je de opgeloste MX IP's hebt verzameld, vraag je elk adres op bij een geselecteerde DNSBL-set. DNSBL's gebruiken omgekeerde octetnotatie. Voor een voorbeeldadres als 1.2.3.4 worden de octetten omgedraaid voordat de blacklistzone wordt toegevoegd:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
De respons vertelt je of die lijst een record voor het IP-adres heeft. Een schoon resultaat verschijnt meestal als NXDOMAIN of als een leeg antwoord. Een vermeld resultaat retourneert een adres binnen het bereik 127.0.0.0/8, waarbij de laatste code de vermeldingscategorie voor die DNSBL aangeeft.
Voor Spamhaus zijn dit de gebruikelijk geïnterpreteerde voorbeelden:
127.0.0.2, vermeld op de Spamhaus SBL127.0.0.9, vermeld op de SBL CSS127.0.0.10, vermeld op de PBL
De code is slechts het beginpunt. Open de eigen opzoekpagina van de DNSBL en lees de actuele uitleg. Noteer de exacte zone, het IP-adres, de categorie en het tijdstip, in plaats van alleen “LISTED” in een ticket te kopiëren.
Veelvoorkomende DNSBL-responscodes en hun betekenis
| Omgekeerd IP + zone | Responscode | Betekenis |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Vermeld op Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Vermeld op SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Vermeld op PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN of leeg antwoord | Geen vermelding door die query geretourneerd |
1.2.3.4.b.barracudacentral.org | NXDOMAIN of leeg antwoord | Geen vermelding door die query geretourneerd |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN of leeg antwoord | Geen vermelding door die query geretourneerd |
Een classificatie als spambron verdient bij uitgaande e-mail onmiddellijke aandacht, omdat deze kan wijzen op misbruik vanuit de verzendinfrastructuur. Een bevinding van een open relay wijst op een configuratieprobleem van de server. Een categorie met een slechte reputatie kan het gevolg zijn van historisch gedrag, gedeelde hosting of signalen die niet direct zichtbaar zijn in de huidige campagne.
Behandel niet elke treffer als even belangrijk. Meerdere vermeldingen met een lage impact bij één provider kunnen iets heel anders betekenen dan één vermelding bij een DNSBL die actief wordt geraadpleegd door een grote mailboxprovider. Voor een geconsolideerde controle kun je het IP-blacklist controleren met BillionVerify en ernstige bevindingen vervolgens verifiëren aan de hand van de eigen uitleg en het verwijderingsbeleid van de betreffende lijst.
Waarom een schoon blacklistresultaat toch een slechte deliverability kan betekenen
Een schoon DNSBL-resultaat bewijst alleen dat de geraadpleegde openbare lijsten geen vermelding voor het geteste IP hebben teruggegeven. Het bewijst niet dat een mailboxprovider de afzender vertrouwt, dat de authenticatie overeenkomt of dat ontvangers de berichten willen ontvangen.
Inboxplaatsing kan beter worden begrepen als meerdere lagen die samen worden beoordeeld:
- IP-reputatie weerspiegelt verzendgeschiedenis, klachtpatronen en veranderingen in volume.
- Domeinreputatie koppelt het From-domein aan de infrastructuur en het gedrag dat ermee samenhangt.
- Authenticatie omvat SPF-, DKIM- en DMARC-authenticatie en -afstemming.
- Provider-specifieke filtering past de interne reputatie-, content- en engagementmodellen van elke mailboxprovider toe.
Een DNSBL-antwoord is vrijwel binair: vermeld of schoon. Inboxplaatsing is een gewogen beslissing op basis van veel signalen, waardoor de twee uitkomsten sterk kunnen verschillen.
Een realistisch scenario: schoon maar toch gefilterd
Stel dat het MX IP schoon is op de openbare DNSBL's. Gmail kan de campagne nog steeds in spam plaatsen als de reputatie van het IP van de afzender is verzwakt, het aantal klachten is toegenomen of het verzendpatroon van het domein inconsistent lijkt. Een DKIM-handtekening kan ook technisch geldig zijn en toch niet voldoen aan de afstemmingsrelatie die DMARC beoordeelt. Het bericht kan bijvoorbeeld een versoepelde headerconfiguratie gebruiken, terwijl het zichtbare From-domein verschilt van het domein in de DKIM-waarde d=. De handtekening slaagt voor cryptografische verificatie, maar de identiteitsrelatie kan nog steeds niet goed zijn afgestemd.
Daarom moet een schoon blacklistresultaat aanleiding zijn voor de volgende controles, niet het einde van het incident. Controleer authenticatierapporten, provider-specifieke reputatiegegevens, bounceclassificaties, klachtensignalen en engagement van ontvangers. Voor bredere operationele richtlijnen over het verminderen van kwaadaardige berichten en het versterken van e-mailcontroles bieden deze IT Cloud Global-tips voor phishingpreventie nuttige beveiligingscontext.
Een afzonderlijke BillionVerify IP-reputatiechecker kan naast DNSBL-tests worden gebruikt wanneer je de status op openbare lijsten wilt onderscheiden van een bredere IP-reputatie. BillionVerify is een professionele e-mailverificatieservice die is ontwikkeld om één probleem op te lossen: slechte e-mailgegevens kosten bedrijven geld.
De volgende video geeft aanvullende context over hoe reputatie en filtering de aflevering beïnvloeden:
Triage en herstel wanneer een MX-IP op een lijst staat
Een vermelding is een incident, geen diagnose. Begin met het vastleggen van bewijs voordat je DNS wijzigt of om verwijdering vraagt. Noteer het geteste IP, de exacte DNSBL-zone, de geretourneerde code, de vermelde reden en het tijdstip van de query.
De herstelvolgorde
- Identificeer de verantwoordelijke lijst. Open de opzoekpagina van de DNSBL en controleer of het resultaat actueel is. Controleer of de vermelding betrekking heeft op een verzend-IP, een inkomende MX-host, een bereik of een beleidscategorie.
- Lees het verwijderingsbeleid. Spamhaus, Barracuda en SORBS gebruiken geen identieke procedures. Sommige vermeldingen verdwijnen nadat het onderliggende gedrag stopt, terwijl andere een expliciet verzoek of een door de provider beheerd proces vereisen.
- Los eerst de oorzaak op. Controleer reverse DNS en zorg ervoor dat het IP een geschikte PTR heeft. Verscherp SPF zodat alleen huidige verzendbronnen worden geautoriseerd. Roteer DKIM-sleutels als je een inbreuk vermoedt en controleer recente campagnes op spamtrap- of ongeldige-ontvangeractiviteit.
- Documenteer de correctie. Bewaar de relevante PTR-, SPF- en DKIM-opzoekresultaten, serverwijzigingen, accountbeveiligingsacties en gegevens over het opschonen van lijsten.
- Dien het verzoek in zodra je daarvoor in aanmerking komt. Gebruik het officiële portaal van de DNSBL, lever beknopt bewijs aan en vermijd herhaalde inzendingen die de oorzaak niet aanpakken.
- Voer opnieuw een query uit na de toepasselijke afkoelperiode. Bevestig een positieve reactie voordat je terugkeert naar het normale volume. Het verwijderen van een vermelding kan asynchroon worden doorgevoerd, dus test meerdere keren wanneer de bedrijfsimpact groot is.
Vraag niet om verwijdering zolang het misbruik nog actief is. Een vermelding die na verwijdering terugkeert, veroorzaakt meestal een groter operationeel probleem dan het oorspronkelijke incident.
Veelvoorkomende oorzaken van vermeldingen en vereiste oplossingen
| Signaal van vermelding | Hoofdoorzaak | Herstelactie |
|---|---|---|
| Vermelding als spambron | Gecompromitteerd account, geïnfecteerde host of misbruikende campagne | Stop de bron, beveilig accounts, controleer logs en schort de getroffen verzending op |
| Vaststelling van een open relay | Server accepteert ongeautoriseerde relay door derden | Schakel open-relaygedrag uit en beperk SMTP-relayrechten |
| Categorie met slechte reputatie | Klachten, gebrekkige lijsthygiëne of instabiel volume | Verwijder risicovolle ontvangers, controleer toestemming en stabiliseer het verzendgedrag |
| Vermelding wegens beleid of residentieel bereik | IP-gebruik is in strijd met het beleid van de lijst | Verplaats mail naar een geschikte provider of vraag om beoordeling waar dit wordt ondersteund |
| Herhaalde vermelding na verwijdering | Hoofdoorzaak is niet volledig gecorrigeerd | Controleer infrastructuur, authenticatie, toegangsbeheer en recente ontvangers opnieuw |
Als het MX-record naar een gehoste provider verwijst, stuur het bewijs dan naar die provider in plaats van infrastructuur aan te passen waarover je geen controle hebt. Je team moet het incident nog steeds documenteren en de status van de provider monitoren, omdat een gedeeld of uitbesteed mailpad meerdere domeinen tegelijk kan beïnvloeden.
Tools en scripts voor blacklistcontroles van MX-records vergelijken
De juiste tool hangt ervan af of je één incident onderzoekt of een herhaalbare controle onderhoudt. Een webinterface is snel voor een marketeer die één bounce afhandelt, terwijl een opdrachtregel-lus nuttiger is wanneer wijzigingen in de infrastructuur een geautomatiseerde test moeten activeren.
MXToolbox SuperTool biedt een handige webworkflow voor ad-hocdiagnostiek en kan een brede reeks DNSBL-bronnen controleren. MultiRBL is nuttig wanneer je brede gratis dekking nodig hebt en meerdere IP's wilt indienen. De eigen checker van Spamhaus is belangrijk wanneer het resultaat betrekking heeft op Spamhaus-zones, omdat de uitleg en het beleid ervan de gezaghebbende referentie voor die vermeldingen zijn.
MXToolbox Blacklist Monitor is geschikt voor teams die waarschuwingen willen ontvangen voor gemonitorde MX-hosts in plaats van handmatig te zoeken. Een Bash-workflow geeft je de meeste controle. Los de MX-doelen op, los hun adresrecords op, doorloop een samengestelde DNSBL-lijst en behandel NXDOMAIN als schoon, terwijl je een A-recordrespons vastlegt als mogelijke vermelding. In CI of cron kan die uitvoer een ticket aanmaken zonder dat iemand eraan hoeft te denken de controle uit te voeren.
Tools voor blacklistcontroles van MX-records vergeleken
| Tool | Dekking | Geschikt voor automatisering | Beste voor |
|---|---|---|---|
| MXToolbox SuperTool | Brede webgebaseerde DNSBL-diagnostiek | Laag, voornamelijk interactief | Eenmalige onderzoeken |
| MultiRBL.valli.org | Brede gratis blacklistdekking | Gemiddeld, nuttig voor batchinvoer | Meerdere MX-IP's doorlichten |
| Spamhaus Blocklist Checker | Spamhaus-zones en uitleg over vermeldingen | Gemiddeld, beleidsspecifiek | Transactionele afzenders en ernstige hits |
| MXToolbox Blacklist Monitor | Monitoring van geconfigureerde MX-hosts | Hoog dankzij waarschuwingen | Doorlopend inzicht in de status |
Bash- en dig-lus | Samengestelde lijst die door je team is gekozen | Hoog, geschikt voor cron en CI | Terugkerende controles zonder interface |
De omvang van de dekking is niet de enige afweging. Een grote lijst kan ruis veroorzaken, terwijl een samengestelde lijst een providerspecifiek signaal kan missen. Ook de waarschuwingslatentie is belangrijk, net als de vraag of je team buiten kantooruren op een waarschuwing kan reageren. Raadpleeg voor lijstkwaliteit en de selectie van verificatietools de lijst met verificatietools van BillionVerify als afzonderlijke input, niet als vervanging voor infrastructuurmonitoring.
Een herhaalbare monitoring- en verificatieworkflow opbouwen
Een eenmalige controle vindt het probleem van vandaag. Een runbook voorkomt dat hetzelfde probleem blijft liggen tot de volgende campagne.
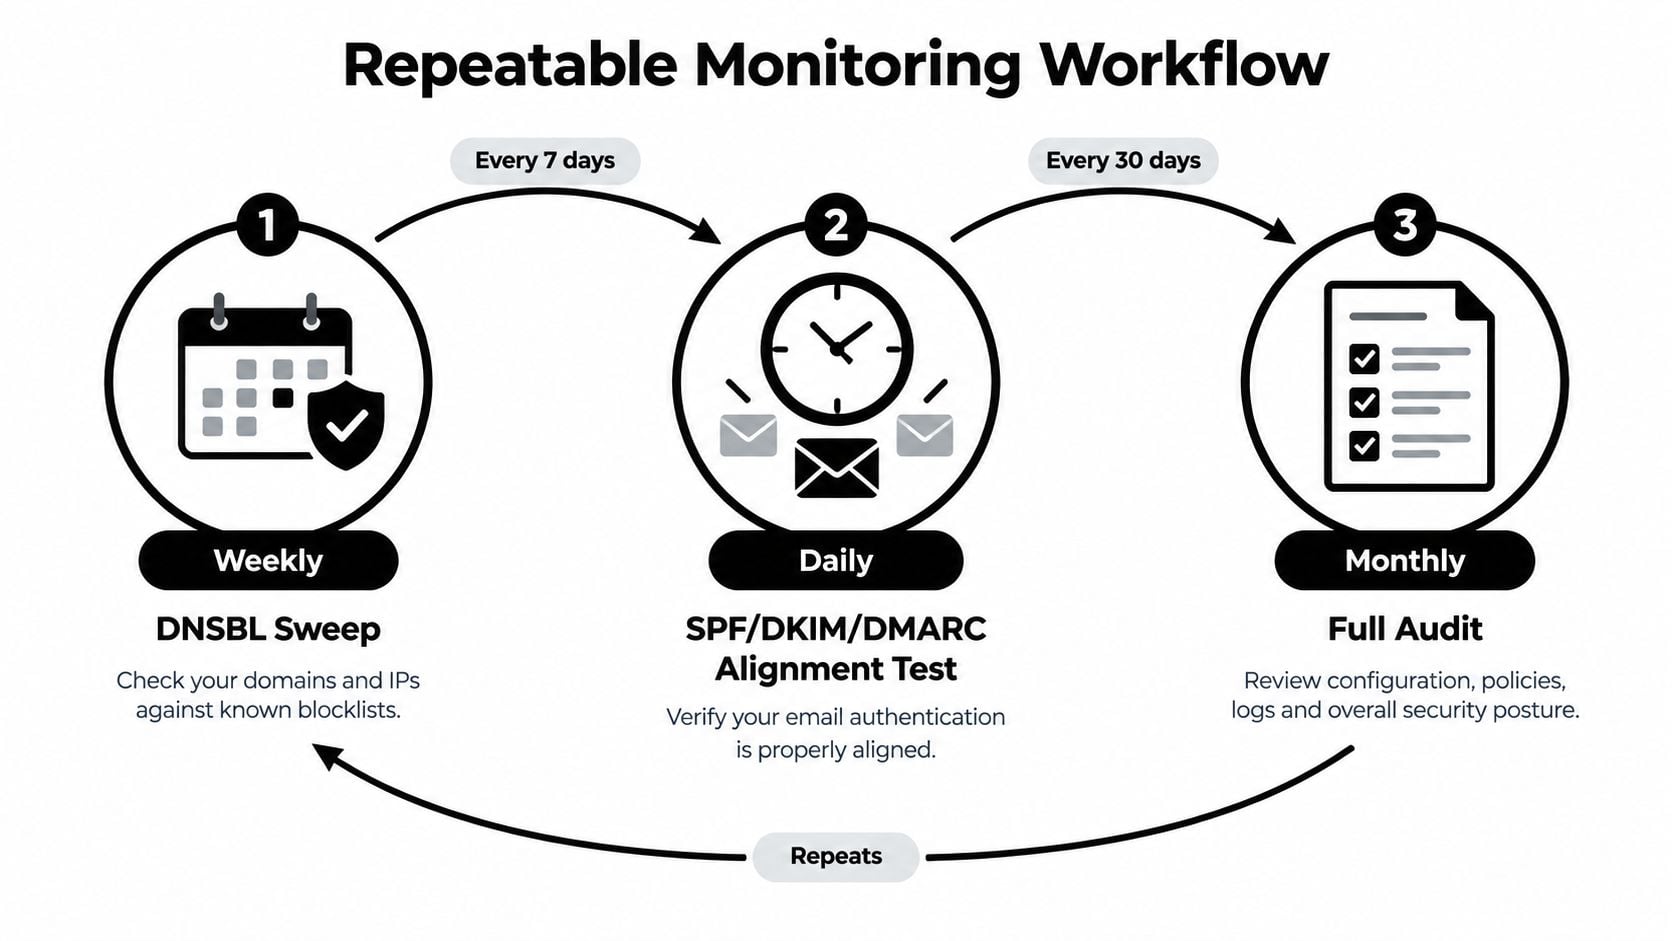
Voer wekelijks een DNSBL-controle uit voor elk gevonden MX IP-adres. Voer dagelijks een SPF-, DKIM- en DMARC-uitlijningstest uit, omdat authenticatie kan uitvallen na een wijziging bij een provider, CRM of automatisering. Voer maandelijks een reverse-DNS-audit uit om verouderde PTR-records, buiten gebruik gestelde hosts of wijzigingen in infrastructuureigendom te signaleren.
Stel duidelijke escalatieregels op. Eén bevestigde vermelding zou de verantwoordelijke voor deliverability van wacht moeten waarschuwen. Een daling van 5% in inboxplaatsing moet aanleiding zijn voor een grondigere reputatiebeoordeling, inclusief authenticatie-uitlijning, klachtensignalen, wijzigingen in content en provider-specifieke gegevens.
Dezelfde monitoringpipeline moet ook de kwaliteit van lijsten beschermen. Wanneer bounce-adressen of niet-geverifieerde contacten verschijnen, stuur ze dan vóór de volgende verzending door naar een e-mailverificatieproces. MX-controles stellen vast of een domein is geconfigureerd om e-mail te ontvangen, maar bewijzen niet dat een specifieke mailbox bestaat. Verificatieworkflows combineren doorgaans een MX-lookup, SMTP-sondering en catch-all-verwerking, omdat een catch-all-server e-mail accepteert voor elk lokaal deel, waardoor eenvoudige SMTP-sondering geen onderscheid kan maken tussen een echte mailbox en een verzonnen mailbox (Prospeo). Als er geen MX-record bestaat, is het domein doorgaans niet geconfigureerd om e-mail te ontvangen, waardoor adressen op dat domein waarschijnlijk zullen bouncen (Marketing Tech News).
Een beknopt runbook voor maandag is: MX oplossen, elke DNSBL raadplegen, authenticatie controleren, bounce-adressen verifiëren en de resultaten met tijdstempels vastleggen. Die volgorde houdt de gezondheid van mailservers en de hygiëne van ontvangersgegevens in dezelfde operationele cyclus, zonder de ene diagnose met de andere te verwarren.
BillionVerify combineert e-mailverificatie voor afzonderlijke controles, het opschonen van bulklijsten en real-time API-workflows, zodat teams risicovolle adressen kunnen identificeren voordat ze de reputatie van de afzender beschadigen. Gebruik de resultaten samen met je MX- en DNSBL-monitoring en bezoek vervolgens BillionVerify om te beoordelen hoe het past bij je campagne, CRM of proces voor aanmeldingsverificatie.