

Anda baru sahaja melancarkan kempen, dan pemberitahuan lantunan sudah mula tiba. Beberapa mesej menyebut RBL, manakala yang lain memaparkan “Perkhidmatan tidak tersedia; hos klien disekat,” dan penempatan peti masuk telah merosot tanpa sebarang perubahan yang jelas pada salinan. Sebelum menulis semula kempen atau melaraskan tetapan pemanasan, jalankan pemeriksaan senarai hitam rekod MX.
Pemeriksaan ini menjawab satu soalan yang khusus tetapi penting: adakah IP pelayan mel yang dikaitkan dengan domain anda kini tersenarai dalam senarai hitam berasaskan DNS awam? Ini bukan penilaian lengkap tentang kebolehsampaian e-mel, tetapi IP yang tersenarai boleh menyebabkan ejen pemindahan mel penerima menolak mesej sebelum isyarat pengesahan, kandungan atau penglibatan dapat membantu. Aliran kerja praktikalnya mudah secara prinsip: selesaikan rekod MX, tukarkan setiap sasaran kepada alamat IP, buat pertanyaan DNSBL, tafsirkan respons, kemudian siasat puncanya.
Mengapa Semakan Senarai Hitam Rekod MX Perlu Dilakukan Terlebih Dahulu
Kegagalan biasanya berlaku pada waktu yang paling tidak sesuai. Pemasar melihat penurunan mendadak dalam mesej yang dihantar, pasukan jualan melaporkan bahawa urutan mesej melantun, atau pelanggan mengatakan bahawa emel transaksi tidak pernah sampai. Respons SMTP mungkin mengandungi kod seperti 554 atau frasa seperti “Perkhidmatan tidak tersedia; hos klien disekat,” tetapi mesej itu jarang menjelaskan keseluruhan keadaan operasi.
Di sebalik respons tersebut, pelayan penerima mungkin telah menyemak IP yang bersambung terhadap senarai hitam berasaskan DNS. Jika IP itu terdapat dalam senarai yang dipercayai oleh penyedia penerima, ejen pemindahan mel penerima boleh menolak sambungan dengan respons 5xx. Mesej itu tidak pernah sampai ke peringkat SPF, DKIM, kualiti kandungan atau penglibatan penerima boleh mempengaruhi hasilnya.
Peraturan praktikal: Semak sama ada IP pelayan mel disekat sebelum meluangkan masa melaraskan baris subjek atau mengubah jumlah penghantaran.
Semakan senarai hitam rekod MX bermula dengan infrastruktur yang bertanggungjawab menerima mel untuk domain tersebut. Sesebuah domain boleh menerbitkan beberapa hos MX, dan setiap nama hos boleh diselesaikan kepada satu atau lebih alamat IP. MXToolbox menerangkan aliran kerja yang menyemak IP setiap rekod MX terhadap 105 senarai hitam berasaskan DNS, manakala halaman alat domainnya menerangkan liputan merentasi 100+ sumber senarai hitam (MXToolbox). Liputan luas ini penting kerana satu hos MX mungkin bersih, manakala hos lain menghasilkan penyenaraian.
Urutan diagnosis yang menjimatkan masa
Apabila lantunan menunjukkan kemungkinan RBL, saya menggunakan urutan ini:
- Sahkan laluan yang terjejas. Tentukan sama ada mesej yang ditolak datang daripada infrastruktur SMTP anda sendiri, penyedia terhos atau platform penghantaran dikongsi.
- Selesaikan setiap sasaran MX. Jangan uji label domain sahaja. Kenal pasti setiap nama hos mel dan alamat IP yang diselesaikannya.
- Tanya beberapa DNSBL. Satu keputusan bersih boleh mengelirukan jika senarai lain mempunyai entri yang berkaitan.
- Catat sebab penyenaraian. Penyenaraian dasar, penemuan geganti terbuka dan penyenaraian sumber spam memerlukan tindak balas yang berbeza.
- Uji semula selepas pemulihan. Penyahsenaraian dan perubahan DNS tidak semestinya muncul di semua tempat pada masa yang sama.
Untuk diagnosis peti masuk yang lebih menyeluruh selepas semakan senarai hitam, gunakan penguji kebolehsampaian emel untuk pasukan. Perbezaannya penting: semakan senarai hitam rekod MX mengenal pasti kemungkinan sekatan infrastruktur, manakala ujian kebolehsampaian meneliti laluan yang lebih luas menuju ke peti masuk.
Menyelesaikan Rekod MX dan Mendapatkan IP Pelayan Mel yang Betul
Pertanyaan DNSBL biasanya menyasarkan alamat IP, bukan nama domain yang kelihatan. Ini bermakna tugas teknikal pertama ialah memetakan rekod MX domain kepada hos sebenar, kemudian memetakan hos tersebut kepada alamat.
Mulakan dengan carian MX secara langsung:
dig MX domain.com +short
Respons biasa kelihatan seperti ini:
10 mail.domain.com.
Nombor tersebut ialah keutamaan MX. Nilai yang lebih rendah diutamakan apabila beberapa pelayan tersedia. Nama hos selepasnya ialah sasaran yang perlu diselesaikan seterusnya.
Anda boleh melakukan semakan yang sama dengan:
nslookup -type=mx domain.com
Carian nama hos yang setara ialah:
dig A mail.domain.com +short
atau:
nslookup -type=a mail.domain.com
Output tersebut memberikan alamat atau alamat-alamat IPv4 untuk diuji. Jika hos itu turut menerbitkan IPv6, semak rekod AAAA secara berasingan. Sesetengah DNSBL tidak mengindeks IPv6 dengan cara yang sama seperti IPv4, jadi hasil IPv4 yang kelihatan bersih tidak semestinya menerangkan laluan IPv6.
Perkara yang perlu disemak apabila sasaran bukan milik anda
Rekod MX mungkin menunjuk kepada Google, Proofpoint, atau penyedia email terhos yang lain. Dalam situasi itu, hos MX tersebut adalah milik penyedia, bukan syarikat anda. Anda harus mengesahkan dokumentasi dan proses sokongan penyedia sebelum menganggap penyenaraian sebagai kecacatan yang boleh anda baiki secara langsung.
Rantaian CNAME mencipta satu lagi punca kekeliruan yang biasa. Ikuti rantaian itu sehingga anda mencapai rekod alamat, dan kekalkan hubungan antara setiap nama hos MX dengan IP yang telah diselesaikan. Jangan gabungkan beberapa sasaran menjadi satu status peringkat domain, kerana setiap hos boleh mempunyai hasil yang berbeza.
Alat semak rekod pertukaran mel yang praktikal boleh membantu mengesahkan paparan DNS awam, tetapi carian melalui baris arahan kekal berguna kerana ia menunjukkan dengan tepat perkara yang dikembalikan oleh resolver pada masa ujian. Ulangi carian daripada lebih daripada satu rangkaian apabila hasilnya mempengaruhi keputusan production. Data DNS yang dicache, resolver khusus penyedia, dan perubahan infrastruktur terkini boleh menghasilkan pemerhatian yang berbeza.
Membuat Pertanyaan kepada DNSBL dan Membaca Hasilnya
Setelah anda mengumpulkan IP MX yang telah diselesaikan, buat pertanyaan kepada setiap alamat berdasarkan set DNSBL yang dipilih. DNSBL menggunakan tatatanda oktet terbalik. Sebagai contoh, bagi alamat 1.2.3.4, pertanyaan membalikkan oktet sebelum menambahkan zon senarai hitam:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
Respons tersebut memberitahu anda sama ada senarai itu mempunyai rekod untuk IP berkenaan. Hasil yang bersih biasanya muncul sebagai NXDOMAIN atau jawapan kosong. Hasil yang disenaraikan mengembalikan alamat dalam julat 127.0.0.0/8, dengan kod terakhir mengenal pasti kategori penyenaraian bagi DNSBL tersebut.
Bagi Spamhaus, contoh yang lazim ditafsirkan ialah:
127.0.0.2, disenaraikan dalam Spamhaus SBL127.0.0.9, disenaraikan dalam SBL CSS127.0.0.10, disenaraikan dalam PBL
Kod itu hanyalah titik permulaan. Buka halaman carian DNSBL itu sendiri dan baca penjelasan semasa. Rekodkan zon, IP, kategori dan cap masa yang tepat, bukannya hanya menyalin “DISENARAIKAN” ke dalam tiket.
Kod respons DNSBL yang lazim dan maksudnya
| IP Terbalik + Zon | Kod Respons | Maksud |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Disenaraikan dalam Spamhaus SBL |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Disenaraikan dalam SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Disenaraikan dalam PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN atau jawapan kosong | Tiada penyenaraian dikembalikan oleh pertanyaan tersebut |
1.2.3.4.b.barracudacentral.org | NXDOMAIN atau jawapan kosong | Tiada penyenaraian dikembalikan oleh pertanyaan tersebut |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN atau jawapan kosong | Tiada penyenaraian dikembalikan oleh pertanyaan tersebut |
Pengelasan sumber spam memerlukan perhatian segera bagi mel yang keluar kerana ia boleh menunjukkan penyalahgunaan daripada infrastruktur penghantaran. Penemuan relay terbuka menunjukkan masalah konfigurasi pelayan. Kategori reputasi buruk mungkin mencerminkan tingkah laku terdahulu, pengehosan dikongsi atau isyarat yang tidak jelas daripada kempen semasa.
Jangan anggap setiap padanan sama penting. Beberapa penyenaraian berimpak rendah daripada satu penyedia boleh membawa maksud yang sangat berbeza berbanding satu penyenaraian pada DNSBL yang dirujuk secara aktif oleh penyedia peti mel utama. Untuk carian terkumpul, anda boleh menyemak senarai hitam IP dengan BillionVerify, kemudian mengesahkan penemuan serius berdasarkan penjelasan dan dasar pengalihan senarai milik senarai berkenaan.
Mengapa Hasil Senarai Hitam yang Bersih Masih Boleh Bermakna Kebolehhantaran yang Lemah
Hasil DNSBL yang bersih hanya membuktikan bahawa senarai awam yang ditanya tidak mengembalikan sebarang penyenaraian untuk IP yang diuji. Ia tidak membuktikan bahawa penyedia peti mel mempercayai pengirim, pengesahan sejajar, atau penerima mahukan mesej tersebut.
Peletakan dalam peti masuk lebih baik difahami sebagai beberapa lapisan yang dinilai bersama:
- Reputasi IP mencerminkan sejarah penghantaran, corak aduan, dan perubahan dalam jumlah penghantaran.
- Reputasi domain menghubungkan domain From dengan infrastruktur serta tingkah laku yang berkaitan dengannya.
- Pengesahan merangkumi pengesahan dan penjajaran SPF, DKIM, serta DMARC.
- Penapisan khusus penyedia menggunakan model reputasi dalaman, kandungan, dan penglibatan setiap penyedia peti mel.
Jawapan DNSBL hampir bersifat binari, sama ada disenaraikan atau bersih. Peletakan dalam peti masuk ialah keputusan berwajaran yang dibina daripada banyak isyarat, jadi kedua-dua hasil ini boleh berbeza dengan ketara.
Senario bersih tetapi ditapis yang realistik
Katakan IP MX bersih pada DNSBL awam. Gmail masih boleh meletakkan kempen dalam spam jika reputasi IP pengirim telah merosot, aktiviti aduan meningkat, atau corak penghantaran domain kelihatan tidak konsisten. Tandatangan DKIM juga boleh sah secara teknikal tetapi gagal dalam hubungan penjajaran yang dinilai oleh DMARC. Sebagai contoh, mesej itu mungkin menggunakan konfigurasi pengepala santai manakala domain From yang kelihatan berbeza daripada domain dalam nilai DKIM d=. Tandatangan tersebut lulus pengesahan kriptografi, tetapi hubungan identiti masih boleh gagal penjajaran.
Itulah sebabnya hasil senarai hitam yang bersih sepatutnya mencetuskan pemeriksaan seterusnya, bukannya menutup insiden. Semak laporan pengesahan, data reputasi khusus penyedia, pengelasan lantunan, isyarat aduan, dan penglibatan penerima. Untuk panduan operasi yang lebih luas tentang mengurangkan mesej berniat jahat dan memperkukuh kawalan e-mel, petua pencegahan pancingan data IT Cloud Global ini menyediakan konteks keselamatan yang berguna.
Peng pemeriksa reputasi IP BillionVerify yang berasingan boleh digunakan bersama ujian DNSBL apabila anda perlu membezakan status senarai awam daripada reputasi IP yang lebih luas. BillionVerify ialah perkhidmatan pengesahan e-mel profesional yang dibina untuk menyelesaikan satu masalah: data e-mel yang buruk merugikan wang perniagaan.
Video berikut memberikan konteks tambahan tentang cara reputasi dan penapisan mempengaruhi penghantaran:
Triage dan Pemulihan Apabila IP MX Disenaraikan
Penyenaraian ialah insiden, bukan diagnosis. Mulakan dengan mengekalkan bukti sebelum mengubah DNS atau meminta penghapusan. Catat IP yang diuji, zon DNSBL yang tepat, kod yang dikembalikan, sebab penyenaraian, dan masa pertanyaan dibuat.
Urutan pemulihan
- Kenal pasti senarai yang bertanggungjawab. Buka halaman semakan DNSBL dan sahkan bahawa hasilnya masih terkini. Periksa sama ada entri tersebut terpakai pada IP penghantaran, hos MX masuk, julat, atau kategori dasar.
- Baca dasar penghapusan. Spamhaus, Barracuda, dan SORBS tidak menggunakan prosedur yang sama. Sesetengah entri akan dipadam selepas tingkah laku asas dihentikan, manakala yang lain memerlukan permintaan khusus atau proses yang diurus penyedia.
- Betulkan puncanya dahulu. Periksa DNS songsang dan pastikan IP mempunyai PTR yang sesuai. Ketatkan SPF supaya hanya membenarkan sumber penghantaran semasa. Putar kunci DKIM jika anda mengesyaki pencerobohan, dan periksa kempen terkini untuk aktiviti perangkap spam atau penerima tidak sah.
- Dokumentasikan pembetulan. Simpan output semakan PTR, SPF, dan DKIM yang berkaitan, perubahan pelayan, tindakan keselamatan akaun, dan rekod pembersihan senarai.
- Hantar permintaan apabila layak. Gunakan portal rasmi DNSBL, berikan bukti yang ringkas, dan elakkan penghantaran berulang yang tidak menangani puncanya.
- Buat pertanyaan semula selepas tempoh bertenang yang berkenaan. Sahkan respons yang bersih sebelum kembali kepada volum biasa. Penyahsenaraian boleh tersebar secara tak segerak, jadi lakukan ujian lebih daripada sekali apabila kesan terhadap perniagaan adalah tinggi.
Jangan minta penghapusan selagi penyalahgunaan masih aktif. Penyenaraian yang muncul semula selepas penyahsenaraian biasanya menimbulkan masalah operasi yang lebih sukar berbanding kejadian asal.
Punca penyenaraian yang lazim dan pembaikan yang diperlukan
| Isyarat Penyenaraian | Punca Asas | Tindakan Pemulihan |
|---|---|---|
| Penyenaraian sumber spam | Akaun terjejas, hos dijangkiti, atau kempen penyalahgunaan | Hentikan sumber, lindungi akaun, periksa log, dan gantung penghantaran yang terjejas |
| Penemuan open relay | Pelayan menerima relay pihak ketiga tanpa kebenaran | Lumpuhkan tingkah laku open relay dan hadkan kebenaran relay SMTP |
| Kategori reputasi buruk | Aduan, kebersihan senarai yang lemah, atau volum yang tidak stabil | Buang penerima berisiko, semak persetujuan, dan stabilkan tingkah laku penghantaran |
| Penyenaraian dasar atau julat kediaman | Penggunaan IP bercanggah dengan dasar senarai | Pindahkan mel kepada penyedia yang sesuai atau minta semakan jika disokong |
| Penyenaraian berulang selepas penghapusan | Punca asas tidak dibetulkan sepenuhnya | Audit semula infrastruktur, pengesahan, kawalan akses, dan penerima terkini |
Jika rekod MX menghala kepada penyedia hos, hantarkan bukti kepada penyedia tersebut dan bukannya mengubah infrastruktur yang tidak anda kawal. Pasukan anda masih perlu mendokumentasikan insiden dan memantau status penyedia, kerana laluan mel yang dikongsi atau disumber luar boleh menjejaskan beberapa domain serentak.
Perbandingan Alat dan Skrip untuk Semakan Senarai Hitam Rekod MX
Alat yang tepat bergantung pada sama ada anda sedang menyiasat satu insiden atau mengekalkan kawalan yang boleh diulang. Antara muka web pantas untuk pemasar yang mengendalikan satu lantunan, manakala gelung baris perintah lebih berguna apabila perubahan infrastruktur perlu mencetuskan ujian automatik.
MXToolbox SuperTool menawarkan aliran kerja web yang mudah untuk diagnostik ad hoc dan boleh menyemak pelbagai sumber DNSBL. MultiRBL berguna apabila anda memerlukan liputan percuma yang luas dan ingin menghantar berbilang IP. Pemeriksa milik Spamhaus sendiri penting apabila keputusan melibatkan zon Spamhaus, kerana penjelasan dan dasarnya merupakan rujukan berautoriti untuk entri tersebut.
MXToolbox Blacklist Monitor sesuai untuk pasukan yang mahukan pemberitahuan merentasi hos MX yang dipantau, berbanding carian manual. Aliran kerja Bash memberikan kawalan paling menyeluruh. Selesaikan sasaran MX, selesaikan rekod alamatnya, ulang melalui senarai DNSBL terpilih, dan anggap NXDOMAIN sebagai bersih sambil merekod respons rekod A sebagai kemungkinan penyenaraian. Dalam CI atau cron, output tersebut boleh mencipta tiket tanpa memerlukan seseorang mengingati untuk menjalankan semakan.
Perbandingan alat semakan senarai hitam rekod MX
| Alat | Liputan | Kesesuaian Automasi | Terbaik Untuk |
|---|---|---|---|
| MXToolbox SuperTool | Diagnostik DNSBL berasaskan web yang luas | Rendah, terutamanya interaktif | Siasatan sekali-sekala |
| MultiRBL.valli.org | Liputan senarai hitam percuma yang luas | Sederhana, berguna untuk input kelompok | Menyemak berbilang IP MX |
| Spamhaus Blocklist Checker | Zon Spamhaus dan penjelasan penyenaraian | Sederhana, khusus kepada dasar | Penghantar transaksi dan penemuan serius |
| MXToolbox Blacklist Monitor | Pemantauan merentasi hos MX yang dikonfigurasikan | Tinggi melalui pemberitahuan | Kesedaran status berterusan |
Gelung Bash dan dig | Senarai terpilih yang dipilih oleh pasukan anda | Tinggi, sesuai untuk cron dan CI | Semakan berulang tanpa antara muka |
Keluasan liputan bukan satu-satunya pertimbangan. Senarai yang besar boleh menghasilkan hingar, manakala senarai terpilih mungkin terlepas isyarat khusus penyedia. Kependaman pemberitahuan juga penting, begitu juga keupayaan pasukan anda untuk bertindak terhadap pemberitahuan di luar waktu perniagaan. Untuk kebersihan senarai dan pemilihan alat pengesahan, rujuk senarai alat pengesahan BillionVerify sebagai input berasingan, bukan sebagai pengganti pemantauan infrastruktur.
Membina Aliran Kerja Pemantauan dan Pengesahan yang Boleh Diulang
Carian sekali sahaja menemui masalah hari ini. Runbook menghalang masalah yang sama daripada tertangguh sehingga kempen seterusnya.
Jalankan semakan DNSBL mingguan terhadap setiap IP MX yang telah diselesaikan. Jalankan ujian penjajaran SPF, DKIM, dan DMARC harian, kerana pengesahan boleh rosak selepas perubahan pada pembekal, CRM, atau automasi. Lakukan audit reverse-DNS bulanan untuk mengesan rekod PTR yang lapuk, hos yang telah dinyahaktifkan, atau perubahan pemilikan infrastruktur.
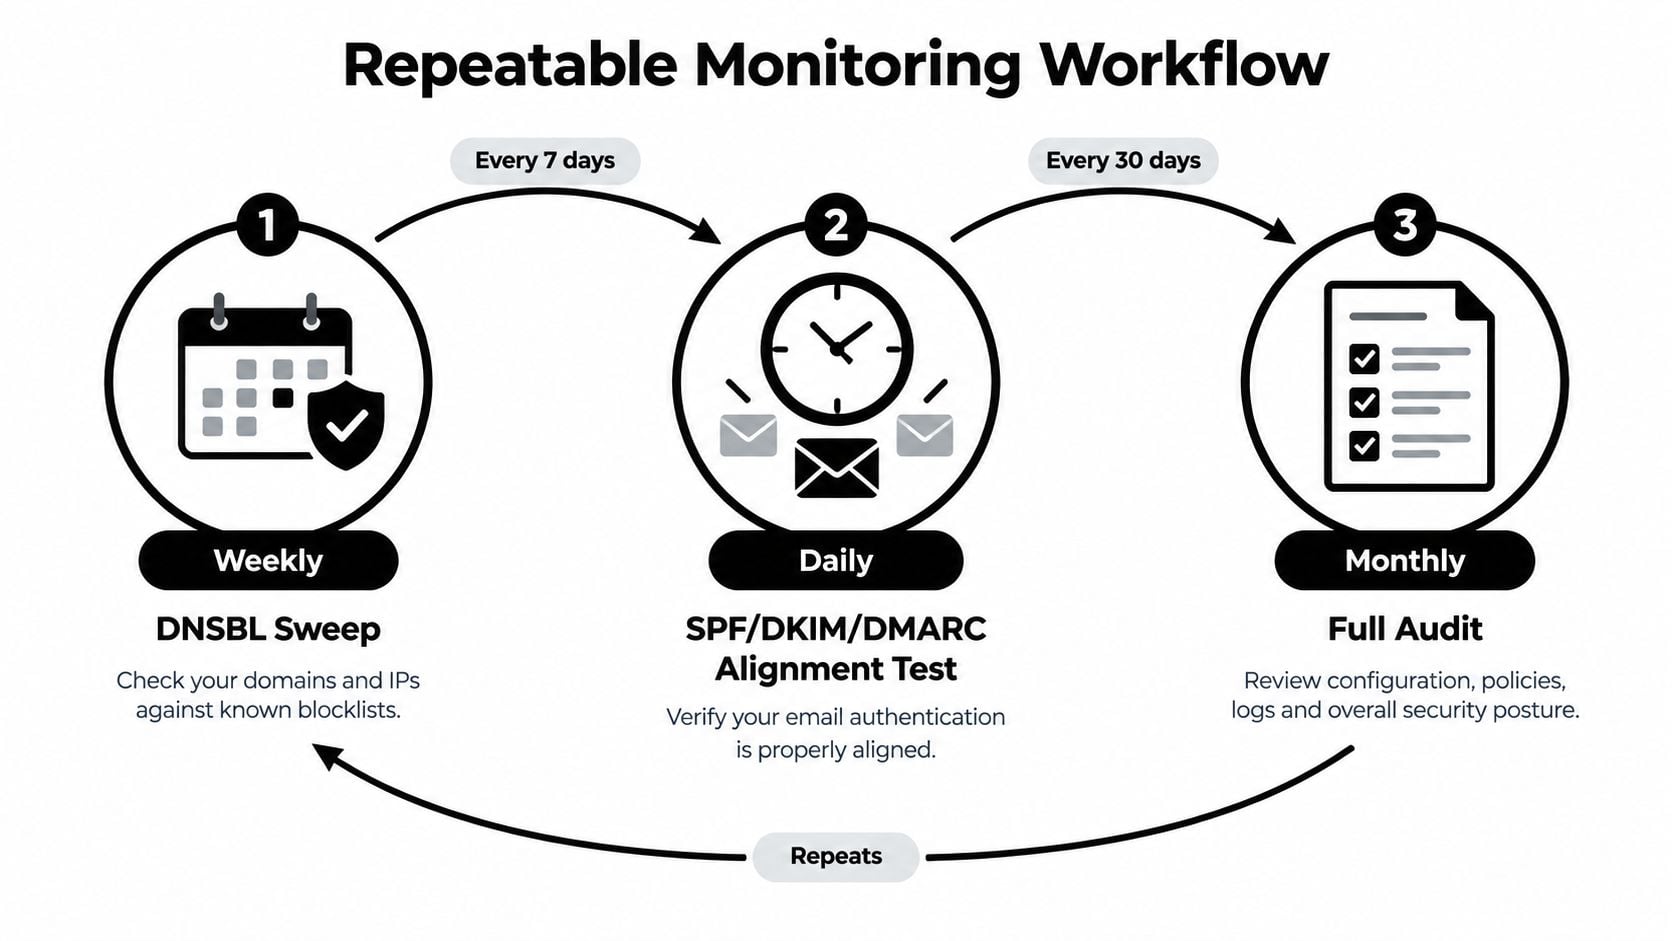
Tetapkan peraturan peningkatan yang jelas. Satu penyenaraian yang disahkan sepatutnya menghantar amaran kepada pemilik kebolehhantaran emel yang bertugas. Penurunan 5% dalam penempatan peti masuk sepatutnya mencetuskan semakan reputasi yang lebih mendalam, termasuk penjajaran pengesahan, isyarat aduan, perubahan kandungan, dan data khusus pembekal.
Saluran pemantauan yang sama juga harus melindungi kualiti senarai. Apabila alamat lantunan atau kenalan yang belum disahkan muncul, serahkan alamat tersebut kepada proses pengesahan emel sebelum penghantaran seterusnya. Semakan MX menentukan sama ada domain dikonfigurasikan untuk menerima emel, tetapi tidak membuktikan bahawa peti mel tertentu wujud. Aliran kerja pengesahan lazimnya menggabungkan carian MX, penyiasatan SMTP, dan pengendalian catch-all kerana pelayan catch-all menerima emel untuk mana-mana bahagian tempatan, menjadikan penyiasatan SMTP asas tidak dapat membezakan peti mel sebenar daripada peti mel rekaan (Prospeo). Jika tiada rekod MX, domain tersebut secara umumnya tidak dikonfigurasikan untuk menerima emel, jadi alamat pada domain itu berkemungkinan akan melantun (Marketing Tech News).
Runbook Isnin yang ringkas ialah: selesaikan MX, buat pertanyaan terhadap setiap DNSBL, semak pengesahan, sahkan alamat lantunan, dan catat hasil bersama cap masa. Urutan ini memastikan kesihatan pelayan emel dan kebersihan data penerima berada dalam gelung operasi yang sama tanpa mengelirukan satu diagnostik dengan yang lain.
BillionVerify menggabungkan pengesahan emel untuk semakan tunggal, pembersihan senarai pukal, dan aliran kerja API masa nyata, membantu pasukan mengenal pasti alamat berisiko sebelum menjejaskan reputasi penghantar. Gunakan hasil tersebut bersama pemantauan MX dan DNSBL anda, kemudian lawati BillionVerify untuk menilai kesesuaiannya dengan kempen, CRM, atau proses pengesahan pendaftaran anda.