

Você acabou de lançar uma campanha, e as notificações de rejeição já estão chegando. Algumas mensagens mencionam uma RBL, outras dizem “Serviço indisponível; host do cliente bloqueado”, e a colocação na caixa de entrada caiu sem nenhuma mudança óbvia no texto. Antes de reescrever a campanha ou ajustar as configurações de aquecimento, execute uma verificação de lista negra de registros MX.
A verificação responde a uma pergunta específica, mas importante: os IPs dos servidores de e-mail associados ao seu domínio estão atualmente listados em listas negras públicas baseadas em DNS? Ela não é uma avaliação completa da entregabilidade, mas um IP listado pode fazer com que um agente de transferência de e-mail receptor rejeite uma mensagem antes que a autenticação, o conteúdo ou os sinais de engajamento possam ajudar. O fluxo de trabalho prático é simples em princípio: resolver os registros MX, converter cada destino em um endereço IP, consultar DNSBLs, interpretar as respostas e, em seguida, investigar a causa.
Por que uma verificação de lista negra de registros MX é a primeira coisa a executar
A falha geralmente aparece no pior momento possível. Um profissional de marketing percebe uma queda repentina nas mensagens entregues, uma equipe de vendas informa que as sequências estão retornando erros, ou um cliente diz que um email transacional nunca chegou. A resposta SMTP pode conter um código como 554 ou uma mensagem como “Serviço indisponível; host do cliente bloqueado”, mas raramente explica toda a situação operacional.
Por trás dessa resposta, o servidor de recebimento pode ter verificado o IP de conexão em uma lista negra baseada em DNS. Se o IP aparecer em uma lista confiável para o provedor do destinatário, o agente de transferência de email de recebimento poderá rejeitar a conexão com uma resposta 5xx. A mensagem nunca chega à etapa em que SPF, DKIM, qualidade do conteúdo ou engajamento do destinatário poderiam influenciar o resultado.
Regra prática: Verifique se o IP de um servidor de email está bloqueado antes de dedicar tempo a ajustar linhas de assunto ou alterar o volume de envio.
Uma verificação de lista negra de registros MX começa pela infraestrutura responsável por receber emails para o domínio. Um domínio pode publicar vários hosts MX, e cada nome de host pode ser resolvido para um ou mais endereços IP. O MXToolbox descreve um fluxo de trabalho que verifica o IP de cada registro MX em relação a 105 listas negras baseadas em DNS, enquanto sua página de ferramentas de domínio descreve cobertura em mais de 100 fontes de listas negras (MXToolbox). Essa abrangência é importante porque um host MX pode estar limpo enquanto outro apresenta uma listagem.
A ordem de diagnóstico que economiza tempo
Quando um retorno aponta para uma RBL, uso esta ordem:
- Confirme o caminho afetado. Determine se a mensagem rejeitada veio da sua própria infraestrutura SMTP, de um provedor hospedado ou de uma plataforma de envio compartilhada.
- Resolva todos os destinos MX. Não teste apenas o rótulo do domínio. Identifique cada nome de host de email e seu endereço IP resolvido.
- Consulte várias DNSBLs. Um único resultado limpo pode ser enganoso se outra lista tiver uma entrada relevante.
- Registre o motivo da listagem. Uma listagem por política, uma descoberta de retransmissão aberta e uma listagem de fonte de spam exigem respostas diferentes.
- Teste novamente após a correção. A remoção da listagem e as alterações de DNS nem sempre aparecem em todos os lugares ao mesmo tempo.
Para um diagnóstico mais amplo da caixa de entrada após a verificação da lista negra, use um testador de entregabilidade de email para equipes. A distinção é importante: a verificação de lista negra de registros MX identifica um possível bloqueio de infraestrutura, enquanto um teste de entregabilidade examina o caminho mais amplo até a caixa de entrada.
Resolvendo registros MX e obtendo os IPs corretos dos servidores de e-mail
As consultas DNSBL normalmente têm como alvo endereços IP, não o nome de domínio visível. Isso significa que a primeira tarefa técnica é mapear os registros MX do domínio para os hosts reais e, em seguida, mapear esses hosts para endereços.
Comece com uma consulta MX direta:
dig MX domain.com +short
Uma resposta típica é semelhante a esta:
10 mail.domain.com.
O número é a prioridade MX. Valores menores têm preferência quando vários servidores estão disponíveis. O hostname depois dele é o destino que deve ser resolvido em seguida.
Você pode realizar a mesma verificação com:
nslookup -type=mx domain.com
A consulta equivalente do hostname é:
dig A mail.domain.com +short
ou:
nslookup -type=a mail.domain.com
A saída fornece o endereço ou os endereços IPv4 a serem testados. Se o host também publicar IPv6, verifique seu registro AAAA separadamente. Alguns DNSBLs não indexam IPv6 da mesma forma que IPv4, portanto, um resultado IPv4 aparentemente limpo não descreve automaticamente o caminho IPv6.
O que verificar quando o destino não é seu
Um registro MX pode apontar para o Google, Proofpoint ou outro provedor de e-mail hospedado. Nessa situação, o host MX pertence ao provedor, não à sua empresa. Você deve confirmar a documentação e o processo de suporte do provedor antes de tratar uma listagem como um problema que pode ser corrigido diretamente por você.
As cadeias CNAME criam outra fonte comum de confusão. Siga a cadeia até chegar aos registros de endereço e preserve a relação entre cada hostname MX e seu IP resolvido. Não agrupe vários destinos em um único status no nível do domínio, pois cada host pode apresentar um resultado diferente.
Uma ferramenta prática para verificar registros de troca de e-mail pode ajudar a confirmar a visão pública do DNS, mas as consultas pela linha de comando continuam sendo úteis porque mostram exatamente o que um resolvedor retorna no momento do teste. Repita a consulta em mais de uma rede quando o resultado afetar decisões de produção. Dados DNS armazenados em cache, resolvedores específicos do provedor e mudanças recentes na infraestrutura podem produzir observações diferentes.
Consultando DNSBLs e Lendo os Resultados
Depois de coletar os IPs MX resolvidos, consulte cada endereço em um conjunto selecionado de DNSBLs. As DNSBLs usam a notação de octetos reversos. Por exemplo, para um endereço escrito como 1.2.3.4, a consulta reverte os octetos antes de acrescentar a zona da lista negra:
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
A resposta informa se essa lista possui um registro para o IP. Um resultado limpo geralmente aparece como NXDOMAIN ou como uma resposta vazia. Um resultado listado retorna um endereço no intervalo 127.0.0.0/8, com o código final identificando a categoria da listagem para essa DNSBL.
Para o Spamhaus, os exemplos comumente interpretados são:
127.0.0.2, listado na SBL do Spamhaus127.0.0.9, listado na SBL CSS127.0.0.10, listado na PBL
O código é apenas o ponto de partida. Abra a página de consulta da própria DNSBL e leia a explicação atual. Registre a zona exata, o IP, a categoria e o timestamp, em vez de copiar apenas “LISTED” para um ticket.
Códigos comuns de resposta de DNSBL e seus significados
| IP Revertido + Zona | Código de Resposta | Significado |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Listado na SBL do Spamhaus |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Listado na SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Listado na PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN ou resposta vazia | Nenhuma listagem retornada por essa consulta |
1.2.3.4.b.barracudacentral.org | NXDOMAIN ou resposta vazia | Nenhuma listagem retornada por essa consulta |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN ou resposta vazia | Nenhuma listagem retornada por essa consulta |
Uma classificação de fonte de spam merece atenção imediata para e-mails enviados, pois pode indicar abuso na infraestrutura de envio. Uma descoberta de open relay aponta para um problema de configuração do servidor. Uma categoria de má reputação pode refletir comportamento histórico, hospedagem compartilhada ou sinais que não são óbvios na campanha atual.
Não trate todos os resultados como igualmente importantes. Várias listagens de baixo impacto de um provedor podem significar algo muito diferente de uma única listagem em uma DNSBL consultada ativamente por um grande provedor de caixas de correio. Para uma consulta consolidada, você pode verificar a lista negra de IP com o BillionVerify e, em seguida, validar descobertas graves com a explicação e a política de remoção da lista relevante.
Por que um resultado de blacklist limpo ainda pode significar baixa entregabilidade
Um resultado limpo no DNSBL prova apenas que as listas públicas consultadas não retornaram uma listagem para o IP testado. Isso não prova que um provedor de caixas de entrada confia no remetente, que a autenticação está alinhada ou que os destinatários desejam receber as mensagens.
A entrega na caixa de entrada é melhor compreendida como várias camadas avaliadas em conjunto:
- Reputação do IP reflete o histórico de envio, os padrões de reclamações e as mudanças no volume.
- Reputação do domínio conecta o domínio From à infraestrutura e ao comportamento associados a ele.
- Autenticação abrange a autenticação e o alinhamento de SPF, DKIM e DMARC.
- Filtragem específica do provedor aplica os modelos internos de reputação, conteúdo e engajamento de cada provedor de caixas de entrada.
Uma resposta do DNSBL é praticamente binária: listado ou limpo. A entrega na caixa de entrada é uma decisão ponderada, construída a partir de muitos sinais, portanto os dois resultados podem divergir significativamente.
Um cenário realista de resultado limpo, mas filtrado
Suponha que o IP do MX esteja limpo nas listas públicas do DNSBL. O Gmail ainda pode colocar a campanha na pasta de spam se a reputação do IP do remetente tiver enfraquecido, a atividade de reclamações tiver aumentado ou o padrão de envio do domínio parecer inconsistente. Uma assinatura DKIM também pode ser tecnicamente válida e, ainda assim, não cumprir a relação de alinhamento avaliada pelo DMARC. Por exemplo, a mensagem pode usar uma configuração de cabeçalho relaxada, enquanto o domínio From visível difere do domínio no valor d= do DKIM. A assinatura passa pela verificação criptográfica, mas a relação de identidade ainda pode falhar no alinhamento.
É por isso que um resultado limpo de blacklist deve acionar as próximas verificações, e não encerrar o incidente. Analise os relatórios de autenticação, os dados de reputação específicos do provedor, as classificações de rejeições, os sinais de reclamações e o engajamento dos destinatários. Para obter orientações operacionais mais amplas sobre a redução de mensagens maliciosas e o fortalecimento dos controles de email, estas dicas da IT Cloud Global para prevenção de phishing oferecem um contexto de segurança útil.
Um verificador de reputação de IP da BillionVerify separado pode ser usado junto aos testes de DNSBL quando você precisa distinguir o status nas listas públicas da reputação mais ampla do IP. A BillionVerify é um serviço profissional de verificação de email criado para resolver um problema: dados de email inválidos custam dinheiro às empresas.
O vídeo a seguir oferece contexto adicional sobre como a reputação e a filtragem afetam a entrega:
Triagem e Remediação Quando um IP de MX Está Listado
Uma listagem é um incidente, não um diagnóstico. Comece preservando as evidências antes de alterar o DNS ou solicitar a remoção. Registre o IP testado, a zona exata do DNSBL, o código retornado, o motivo da listagem e o horário da consulta.
A sequência de remediação
- Identifique a lista responsável. Abra a página de consulta do DNSBL e verifique se o resultado está atualizado. Confirme se a entrada se aplica a um IP de envio, a um host MX de entrada, a um intervalo ou a uma categoria de política.
- Leia a política de remoção. Spamhaus, Barracuda e SORBS não usam procedimentos idênticos. Algumas entradas são removidas depois que o comportamento subjacente cessa, enquanto outras exigem uma solicitação explícita ou um processo gerenciado pelo provedor.
- Corrija a causa primeiro. Verifique o DNS reverso e certifique-se de que o IP tenha um PTR apropriado. Restrinja o SPF para autorizar apenas as fontes de envio atuais. Faça a rotação das chaves DKIM se suspeitar de comprometimento e inspecione as campanhas recentes em busca de atividade relacionada a spam-traps ou destinatários inválidos.
- Documente a correção. Salve os resultados relevantes das consultas de PTR, SPF e DKIM, as alterações no servidor, as ações de segurança das contas e os registros de limpeza da lista.
- Envie a solicitação quando estiver elegível. Use o portal oficial do DNSBL, forneça evidências concisas e evite envios repetidos que não resolvam a causa.
- Faça uma nova consulta após o período de espera aplicável. Confirme uma resposta sem listagem antes de retornar ao volume normal. A remoção da listagem pode ser propagada de forma assíncrona; portanto, faça mais de um teste quando o impacto comercial for alto.
Não solicite a remoção enquanto o abuso ainda estiver ativo. Uma listagem que retorna após a remoção geralmente cria um problema operacional mais difícil do que o evento original.
Causas comuns de listagem e correções necessárias
| Sinal da listagem | Causa raiz | Ação de remediação |
|---|---|---|
| Listagem como fonte de spam | Conta comprometida, host infectado ou campanha abusiva | Interrompa a fonte, proteja as contas, inspecione os logs e suspenda os envios afetados |
| Detecção de open relay | O servidor aceita relay não autorizado de terceiros | Desative o comportamento de open relay e restrinja as permissões de relay SMTP |
| Categoria de baixa reputação | Reclamações, higiene deficiente da lista ou volume instável | Remova destinatários arriscados, revise o consentimento e estabilize o comportamento de envio |
| Listagem por política ou faixa residencial | O uso do IP entra em conflito com a política da lista | Mova os e-mails para um provedor apropriado ou solicite uma revisão quando houver suporte |
| Listagem repetida após a remoção | A causa raiz não foi totalmente corrigida | Faça uma nova auditoria da infraestrutura, da autenticação, dos controles de acesso e dos destinatários recentes |
Se o registro MX apontar para um provedor hospedado, envie as evidências a esse provedor em vez de alterar uma infraestrutura que você não controla. Sua equipe ainda deve documentar o incidente e monitorar o status do provedor, pois um caminho de e-mail compartilhado ou terceirizado pode afetar vários domínios ao mesmo tempo.
Comparando Ferramentas e Scripts para Verificações de Lista Negra de Registros MX
A ferramenta certa depende de você estar investigando um incidente isolado ou mantendo um controle repetível. Uma interface web é rápida para um profissional de marketing que lida com um único bounce, enquanto um loop de linha de comando é mais útil quando mudanças na infraestrutura precisam disparar um teste automatizado.
O SuperTool da MXToolbox oferece um fluxo web conveniente para diagnósticos ad hoc e pode verificar um amplo conjunto de fontes DNSBL. O MultiRBL é útil quando você precisa de uma cobertura gratuita ampla e quer enviar vários IPs. O verificador da própria Spamhaus é importante quando o resultado envolve zonas da Spamhaus, pois sua explicação e política são a referência oficial para essas entradas.
O MXToolbox Blacklist Monitor é adequado para equipes que desejam alertas em vários hosts MX monitorados, em vez de uma consulta manual. Um fluxo de trabalho em Bash oferece o maior controle. Resolva os destinos MX, resolva seus registros de endereço, percorra uma lista DNSBL selecionada e trate NXDOMAIN como resultado limpo, registrando uma resposta de registro A como uma possível listagem. No CI ou no cron, essa saída pode criar um ticket sem exigir que alguém se lembre de executar a verificação.
Comparação das ferramentas de verificação de lista negra de registros MX
| Ferramenta | Cobertura | Adequação à Automação | Melhor Para |
|---|---|---|---|
| MXToolbox SuperTool | Diagnósticos DNSBL amplos baseados na web | Baixa, principalmente interativa | Investigações pontuais |
| MultiRBL.valli.org | Ampla cobertura gratuita de listas negras | Moderada, útil para entradas em lote | Verificação de vários IPs MX |
| Spamhaus Blocklist Checker | Zonas da Spamhaus e explicações sobre listagens | Moderada, específica para políticas | Remetentes transacionais e ocorrências graves |
| MXToolbox Blacklist Monitor | Monitoramento de hosts MX configurados | Alta por meio de alertas | Acompanhamento contínuo do status |
Loop Bash e dig | Lista selecionada pela sua equipe | Alta, adequada para cron e CI | Verificações recorrentes sem interface |
A amplitude da cobertura não é o único fator de decisão. Uma lista grande pode gerar ruído, enquanto uma lista selecionada pode deixar passar um sinal específico de um provedor. A latência dos alertas também importa, assim como a capacidade da sua equipe de agir sobre um alerta fora do horário comercial. Para a higiene de listas e a seleção de ferramentas de verificação, consulte a lista de ferramentas de verificação da BillionVerify como uma fonte adicional, não como substituta do monitoramento da infraestrutura.
Criando um fluxo repetível de monitoramento e verificação
Uma consulta pontual encontra o problema de hoje. Um runbook evita que o mesmo problema fique esperando até a próxima campanha.
Execute uma varredura semanal de DNSBL contra cada IP de MX resolvido. Faça um teste diário de alinhamento de SPF, DKIM e DMARC, pois a autenticação pode falhar após uma alteração de provedor, CRM ou automação. Realize uma auditoria mensal de DNS reverso para identificar registros PTR obsoletos, hosts desativados ou mudanças na propriedade da infraestrutura.
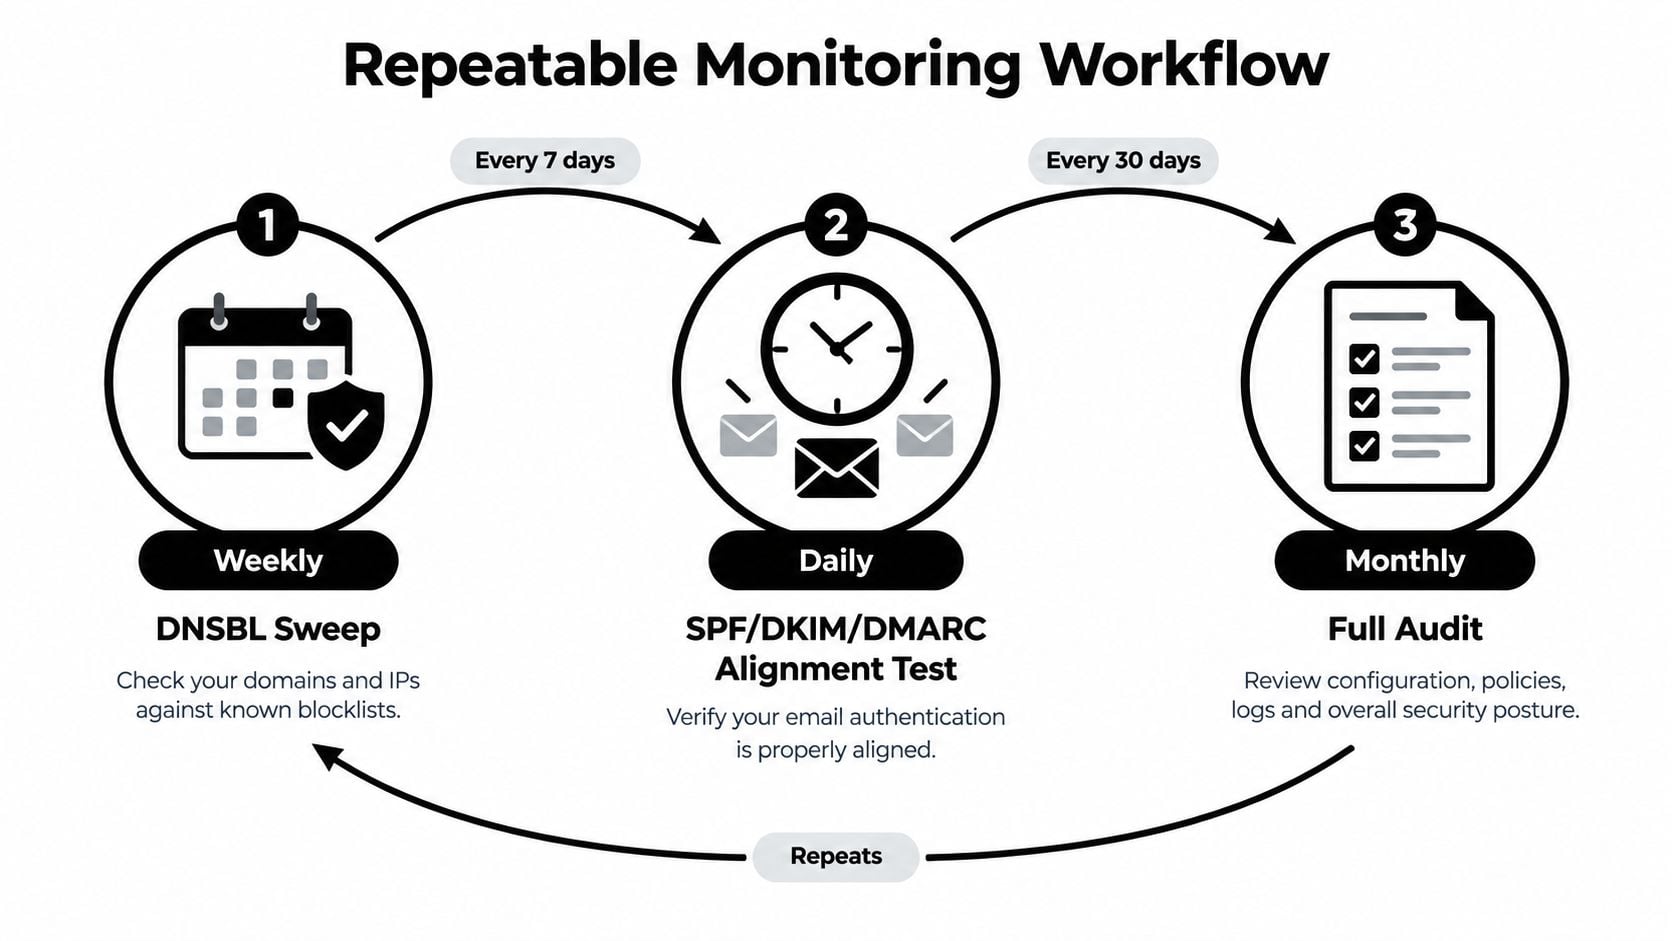
Defina regras claras de escalonamento. Uma única listagem confirmada deve acionar o responsável de plantão pela entregabilidade. Uma queda de 5% na colocação na caixa de entrada deve iniciar uma análise mais profunda da reputação, incluindo alinhamento de autenticação, sinais de reclamações, alterações de conteúdo e dados específicos do provedor.
O mesmo pipeline de monitoramento também deve proteger a qualidade da lista. Quando surgirem endereços com bounce ou contatos não verificados, encaminhe-os para um processo de verificação de email antes do próximo envio. As verificações de MX estabelecem se um domínio está configurado para receber email, mas não comprovam que uma caixa de correio específica existe. Os fluxos de verificação geralmente combinam consulta de MX, sondagem SMTP e tratamento de catch-all, pois um servidor catch-all aceita emails para qualquer parte local, impossibilitando que uma sondagem SMTP básica distinga uma caixa de correio real de uma fabricada (Prospeo). Se não existir um registro MX, geralmente o domínio não está configurado para receber email, portanto, é provável que os endereços desse domínio gerem bounce (Marketing Tech News).
Um runbook conciso para segunda-feira é: resolver o MX, consultar cada DNSBL, revisar a autenticação, verificar os endereços com bounce e registrar os resultados com timestamps. Essa ordem mantém a saúde do servidor de email e a higiene dos dados dos destinatários no mesmo ciclo operacional, sem confundir um diagnóstico com o outro.
BillionVerify combina verificação de email para verificações individuais, limpeza de listas em massa e fluxos de trabalho de API em tempo real, ajudando as equipes a identificar endereços arriscados antes que prejudiquem a reputação do remetente. Use os resultados junto com seu monitoramento de MX e DNSBL e, em seguida, visite BillionVerify para avaliar como ele se adapta à sua campanha, CRM ou processo de verificação de cadastros.