

キャンペーンを開始したばかりなのに、すでにバウンス通知が届き始めています。いくつかのメッセージにはRBLと記載され、別のメッセージには「Service unavailable; Client host blocked」と表示され、コピーに明らかな変更がないにもかかわらず、受信トレイへの配置率が低下しています。キャンペーンを書き直したり、ウォームアップ設定を調整したりする前に、MXレコードのブラックリストチェックを実行してください。
このチェックが答えるのは、範囲は狭いものの重要な質問です。つまり、ドメインに関連付けられたメールサーバーのIPが、現在公開DNSベースのブラックリストに登録されているかどうかです。これは完全なメール到達率の判定ではありませんが、登録されたIPは、認証、コンテンツ、エンゲージメントのシグナルが役立つ前に、受信側のメール転送エージェントにメッセージを拒否させる可能性があります。実務上の手順は原則として単純です。MXレコードを解決し、各宛先をIPアドレスに変換し、DNSBLに問い合わせ、応答を解釈してから、原因を調査します。
MXレコードのブラックリストチェックを最初に実行すべき理由
障害はたいてい、最悪のタイミングで発生します。マーケターが配信済みメッセージの急激な減少に気づいたり、営業チームがシーケンスでバウンスが発生していると報告したり、顧客がトランザクションメールを受信していないと伝えてきたりします。SMTPレスポンスには 554 のようなコードや、「Service unavailable; Client host blocked」のような文言が含まれる場合がありますが、メッセージだけで運用上の状況全体が説明されることはほとんどありません。
そのレスポンスの背後では、受信サーバーが接続元IPをDNSベースのブラックリストと照合している可能性があります。IPが受信者のプロバイダーが信頼するリストに登録されている場合、受信メール転送エージェントは5xxレスポンスで接続を拒否できます。メッセージは、SPF、DKIM、コンテンツ品質、受信者のエンゲージメントが結果に影響を与えられる段階にすら到達しません。
実践的なルール: 件名の調整や送信量の変更に時間をかける前に、メールサーバーのIPがブロックされていないか確認する。
MXレコードのブラックリストチェックは、そのドメイン宛てのメール受信を担うインフラから始めます。ドメインは複数のMXホストを公開でき、各ホスト名は1つ以上のIPアドレスに解決されます。MXToolboxは、各MXレコードのIPを 105件のDNSベースのブラックリスト と照合するワークフローを説明しており、同社のドメインツールページでは 100以上のブラックリストソース を対象としていると説明しています(MXToolbox)。この広範なカバレッジが重要なのは、1つのMXホストが問題なくても、別のホストでは登録が検出される可能性があるためです。
時間を節約する診断の順序
バウンスがRBLを示している場合、私は次の順序で確認します。
- 影響を受けた経路を確認する。 拒否されたメッセージが、自社のSMTPインフラ、ホスティングプロバイダー、共有送信プラットフォームのどこから送られたものかを特定します。
- すべてのMXターゲットを解決する。 ドメイン名だけをテストしてはいけません。すべてのメールホスト名と、それぞれに解決されたIPアドレスを特定します。
- 複数のDNSBLに照会する。 別のリストに関連する登録がある場合、1つの問題なしという結果だけでは誤解を招く可能性があります。
- 登録理由を記録する。 ポリシーによる登録、オープンリレーの検出、スパム送信元としての登録では、必要な対応が異なります。
- 対策後に再テストする。 登録解除やDNSの変更が、すべての場所に同時に反映されるとは限りません。
ブラックリストチェック後に受信トレイ全体をより広く診断するには、チーム向けのメール到達率テスターを使用してください。この違いは重要です。MXレコードのブラックリストチェックは、インフラがブロックされている可能性を特定する一方、メール到達率テストは受信トレイに至るまでのより広い経路を調べます。
MXレコードを解決し、正しいメールサーバーIPを取得する
DNSBLクエリは通常、表示されるドメイン名ではなく、IPアドレスを対象にします。つまり、最初の技術的な作業は、ドメインのMXレコードを実際のホストに対応付け、さらにそれらのホストをアドレスに対応付けることです。
まず、直接MX lookupを実行します。
dig MX domain.com +short
一般的な応答は次のようになります。
10 mail.domain.com.
数値はMX優先度です。複数のサーバーが利用可能な場合は、値が小さいものが優先されます。その後のホスト名が、次に解決する対象です。
同じ確認は、次のコマンドでも実行できます。
nslookup -type=mx domain.com
対応するホスト名のlookupは次のとおりです。
dig A mail.domain.com +short
または:
nslookup -type=a mail.domain.com
出力には、テスト対象となるIPv4アドレスまたはアドレス一覧が表示されます。ホストがIPv6も公開している場合は、AAAAレコードを別途確認してください。一部のDNSBLはIPv6をIPv4と同じ方法ではインデックス化しないため、IPv4の結果が問題ないように見えても、IPv6経路を自動的に示すとは限りません。
対象が自社のものでない場合に確認すること
MXレコードがGoogle、Proofpoint、その他のホスト型メールプロバイダーを指している場合があります。この状況では、MXホストは自社ではなくプロバイダーに属しています。リスティングを自社で直接修正できる不具合として扱う前に、プロバイダーのドキュメントとサポート手順を確認してください。
CNAMEチェーンも、よくある混乱の原因です。アドレスレコードに到達するまでチェーンをたどり、各MXホスト名と解決されたIPとの関係を維持してください。複数の対象を1つのドメインレベルのステータスにまとめないでください。各ホストで結果が異なる可能性があるためです。
実用的なメール交換レコードを確認するツールを使えば、公開DNSの状態を確認できます。ただし、コマンドラインのlookupも有用です。テスト時点でresolverが返す内容を正確に確認できるからです。結果が本番環境の判断に影響する場合は、複数のネットワークからlookupを繰り返してください。キャッシュされたDNSデータ、プロバイダー固有のresolver、最近のインフラ変更によって、観測結果が異なることがあります。
DNSBLへのクエリ実行と結果の読み方
解決済みのMX IPを収集したら、選択したDNSBLセットに対して各アドレスをクエリします。DNSBLでは逆オクテット表記を使用します。1.2.3.4と記述されたアドレスの場合、ブラックリストゾーンを追加する前にオクテットを反転させてクエリします。
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
応答から、そのリストにIPのレコードがあるかどうかがわかります。問題のない結果は通常、NXDOMAINまたは空の回答として表示されます。登録済みの場合は127.0.0.0/8範囲のアドレスが返され、末尾のコードがそのDNSBLにおける登録カテゴリを示します。
Spamhausで一般的に解釈される例は次のとおりです。
127.0.0.2、Spamhaus SBLに登録127.0.0.9、SBL CSSに登録127.0.0.10、PBLに登録
コードはあくまで出発点にすぎません。DNSBL独自のルックアップページを開き、現在の説明を確認してください。チケットには「LISTED」だけをコピーするのではなく、正確なゾーン、IP、カテゴリ、タイムスタンプを記録します。
一般的なDNSBL応答コードとその意味
| 逆順IP + ゾーン | 応答コード | 意味 |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Spamhaus SBLに登録 |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | SBL CSSに登録 |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | PBLに登録 |
1.2.3.4.zen.spamhaus.org | NXDOMAINまたは空の回答 | このクエリでは登録なし |
1.2.3.4.b.barracudacentral.org | NXDOMAINまたは空の回答 | このクエリでは登録なし |
1.2.3.4.dnsbl.sorbs.net | NXDOMAINまたは空の回答 | このクエリでは登録なし |
スパム送信元の分類は、送信インフラからの悪用を示している可能性があるため、送信メールでは直ちに注意が必要です。オープンリレーの検出は、サーバー設定の問題を示します。低いレピュテーションカテゴリは、過去の挙動、共有ホスティング、または現在のキャンペーンからは明らかでないシグナルを反映している可能性があります。
すべての検出結果を同じ重要度として扱わないでください。1つのプロバイダーからの影響の小さい登録が複数ある場合と、大手メールボックスプロバイダーが積極的に参照するDNSBLに1件だけ登録されている場合とでは、意味が大きく異なる可能性があります。統合ルックアップには、BillionVerifyでIPブラックリストを確認してから、重大な検出結果を該当リスト独自の説明と削除ポリシーに照らして検証できます。
クリーンなブラックリスト結果でもメール到達率が低い可能性がある理由
クリーンな DNSBL の結果が証明するのは、検査対象の IP について、照会した公開リストに登録情報がなかったことだけです。メールボックスプロバイダーが送信者を信頼していること、認証が整合していること、受信者がメッセージを望んでいることまでは証明しません。
受信トレイへの配置は、複数の層を総合的に評価するものとして理解する方が適切です。
- IP レピュテーションは、送信履歴、苦情の傾向、送信量の変化を反映します。
- ドメインレピュテーションは、From ドメインを、それに関連するインフラストラクチャや行動と結び付けます。
- 認証には、SPF、DKIM、DMARC の認証と整合性が含まれます。
- プロバイダー固有のフィルタリングでは、各メールボックスプロバイダーが内部で用いるレピュテーション、コンテンツ、エンゲージメントのモデルが適用されます。
DNSBL の回答は、登録済みかクリアかという、ほぼ二値のものです。一方、受信トレイへの配置は多くのシグナルから導かれる重み付けされた判断であるため、2つの結果が大きく食い違うことがあります。
クリーンでもフィルタリングされる現実的なケース
MX IP が公開 DNSBL ではクリアだとします。それでも Gmail は、送信者の IP レピュテーションが低下している場合、苦情が増加している場合、またはドメインの送信パターンに一貫性がないように見える場合、キャンペーンを迷惑メールに振り分けることがあります。DKIM 署名も技術的には有効でありながら、DMARC が評価する整合関係を満たさない可能性があります。たとえば、メッセージが緩和されたヘッダー設定を使用している一方で、表示される From ドメインが DKIM の d= 値にあるドメインと異なる場合です。署名は暗号学的検証に合格していても、識別子間の関係では整合性に失敗する可能性があります。
そのため、クリーンなブラックリスト結果は、インシデントの終了ではなく、次の確認を開始するきっかけにすべきです。認証レポート、プロバイダー固有のレピュテーションデータ、バウンスの分類、苦情シグナル、受信者のエンゲージメントを確認してください。悪意のあるメッセージを減らし、メール管理を強化するための幅広い運用ガイダンスについては、これらの IT Cloud Global のフィッシング防止に関するヒント がセキュリティに関する有用な背景情報を提供します。
別の BillionVerify IP レピュテーションチェッカー は、公開リストの状態と、より広範な IP レピュテーションを区別する必要がある場合に、DNSBL テストと併用できます。BillionVerify は、1つの問題を解決するために構築されたプロフェッショナルなメール検証サービスです。それは、悪いメールデータが企業に損失をもたらすという問題です。
次の動画では、レピュテーションとフィルタリングが配信にどのような影響を与えるかについて、さらに詳しく説明しています。
MX IP が掲載された場合のトリアージと remediation
掲載はインシデントであり、診断ではありません。DNS を変更したり削除を依頼したりする前に、証拠の保全から始めます。テストした IP、正確な DNSBL ゾーン、返されたコード、掲載理由、クエリの実行時刻を記録してください。
remediation の手順
- 責任のあるリストを特定する。 DNSBL の lookup ページを開き、結果が最新であることを確認します。そのエントリが送信 IP、受信 MX ホスト、IP レンジ、またはポリシーカテゴリのいずれに適用されるかを確認してください。
- 削除ポリシーを読む。 Spamhaus、Barracuda、SORBS は同一の手順を使用していません。根本となる動作が停止すると自動的に解除されるエントリもあれば、明示的な依頼やプロバイダーが管理するプロセスを必要とするエントリもあります。
- まず原因を修正する。 reverse DNS を確認し、IP に適切な PTR が設定されていることを確認します。SPF を強化し、現在の送信元だけを承認するようにします。侵害の可能性がある場合は DKIM キーをローテーションし、最近のキャンペーンに spam-trap や無効な宛先への送信がないか確認してください。
- 修正内容を記録する。 関連する PTR、SPF、DKIM の lookup 出力、サーバー変更、アカウントセキュリティ対策、リストクリーニングの記録を保存します。
- 対象となったら依頼を送信する。 DNSBL の公式ポータルを使用し、簡潔な証拠を提示します。原因に対処していない状態で、繰り返し申請することは避けてください。
- 適用されるクールダウン後に再クエリする。 通常の送信量に戻す前に、解除された応答を確認します。リスト解除は非同期に反映される場合があるため、業務への影響が大きい場合は複数回テストしてください。
不正利用がまだ続いている間は、削除を依頼しないでください。 リスト解除後に再掲載されると、通常、元の事象よりも運用上の問題が深刻になります。
よくある掲載原因と必要な修正
| 掲載シグナル | 根本原因 | remediation アクション |
|---|---|---|
| スパム送信元としての掲載 | 侵害されたアカウント、感染したホスト、または悪質なキャンペーン | 送信元を停止し、アカウントを保護し、ログを確認して、影響を受けた送信を停止する |
| オープンリレーの検出 | サーバーが承認されていない第三者リレーを受け入れている | オープンリレー動作を無効にし、SMTP リレー権限を制限する |
| 低いレピュテーションカテゴリ | 苦情、リスト衛生の不備、または不安定な送信量 | リスクのある宛先を削除し、同意を確認して、送信動作を安定させる |
| ポリシーまたは住宅用 IP レンジの掲載 | IP の利用がリストのポリシーに抵触している | 適切なプロバイダーへメールを移行するか、対応している場合は審査を依頼する |
| 削除後の繰り返し掲載 | 根本原因が完全には修正されていない | インフラ、認証、アクセス制御、最近の宛先を再監査する |
MX レコードがホスティングプロバイダーを指している場合は、自分で管理していないインフラを変更するのではなく、そのプロバイダーに証拠を送ってください。チームは引き続きインシデントを記録し、プロバイダーのステータスを監視する必要があります。共有または外部委託されたメール経路は、複数のドメインに同時に影響を与える可能性があるためです。
MX レコードのブラックリストチェック用ツールとスクリプトの比較
適切なツールは、1件のインシデントを調査するのか、再現可能な制御を維持するのかによって異なります。Web インターフェースは、単一のバウンスを処理するマーケターにとって迅速な選択肢です。一方、コマンドラインループは、インフラストラクチャの変更を自動テストのトリガーにする必要がある場合に、より役立ちます。
MXToolbox SuperTool は、場当たり的な診断に便利な Web ワークフローを提供し、幅広い DNSBL ソースをチェックできます。MultiRBL は、無料で広範囲をカバーしたい場合や、複数の IP を送信したい場合に便利です。結果に Spamhaus のゾーンが関係する場合は、Spamhaus 独自のチェッカーが重要です。そこに記載される説明とポリシーが、該当エントリに関する権威あるリファレンスだからです。
MXToolbox Blacklist Monitor は、手動検索ではなく、監視対象の MX ホスト全体でアラートを受け取りたいチームに適しています。Bash ワークフローなら、最大限の制御が可能です。MX ターゲットを解決し、それらのアドレスレコードを解決し、選定した DNSBL リストをループ処理します。そして、NXDOMAIN は問題なしとして扱い、A レコードの応答は掲載の可能性として記録します。CI や cron では、その出力からチケットを作成できるため、誰かがチェックを覚えておく必要がありません。
MX レコードのブラックリストチェックツールの比較
| ツール | カバレッジ | 自動化への適合性 | 最適な用途 |
|---|---|---|---|
| MXToolbox SuperTool | 広範な Web ベースの DNSBL 診断 | 低い、主に対話型 | 単発の調査 |
| MultiRBL.valli.org | 無料で広範なブラックリストをカバー | 中程度、バッチ入力に便利 | 複数の MX IP の一括調査 |
| Spamhaus Blocklist Checker | Spamhaus のゾーンと掲載理由の説明 | 中程度、ポリシーに特化 | トランザクション送信者と重大な検出 |
| MXToolbox Blacklist Monitor | 設定済み MX ホスト全体の監視 | アラートによる自動化に適し、高い | 継続的なステータス把握 |
Bash と dig のループ | チームが選定したカスタムリスト | 高い、cron と CI に適合 | ヘッドレスでの定期チェック |
カバレッジの広さだけがトレードオフではありません。大規模なリストはノイズを生む可能性がある一方、選定したリストではプロバイダー固有のシグナルを見逃す可能性があります。アラートの遅延も重要です。また、営業時間外にチームがアラートへ対応できるかどうかも考慮する必要があります。リストの衛生管理と検証ツールの選定については、インフラストラクチャ監視の代替ではなく、別の判断材料として BillionVerify の検証ツール一覧 を参照してください。
繰り返し可能な監視・検証ワークフローの構築
一度きりの検索で今日の問題は見つかります。ランブックがあれば、同じ問題が次のキャンペーンまで放置されるのを防げます。
解決されたすべてのMX IPに対して、毎週DNSBLスイープを実行します。プロバイダー、CRM、または自動化設定の変更後に認証が壊れる可能性があるため、毎日SPF、DKIM、DMARCのアライメントテストを実行します。古いPTRレコード、廃止されたホスト、またはインフラ所有権の変更を検出するため、毎月の逆引きDNS監査を実施します。
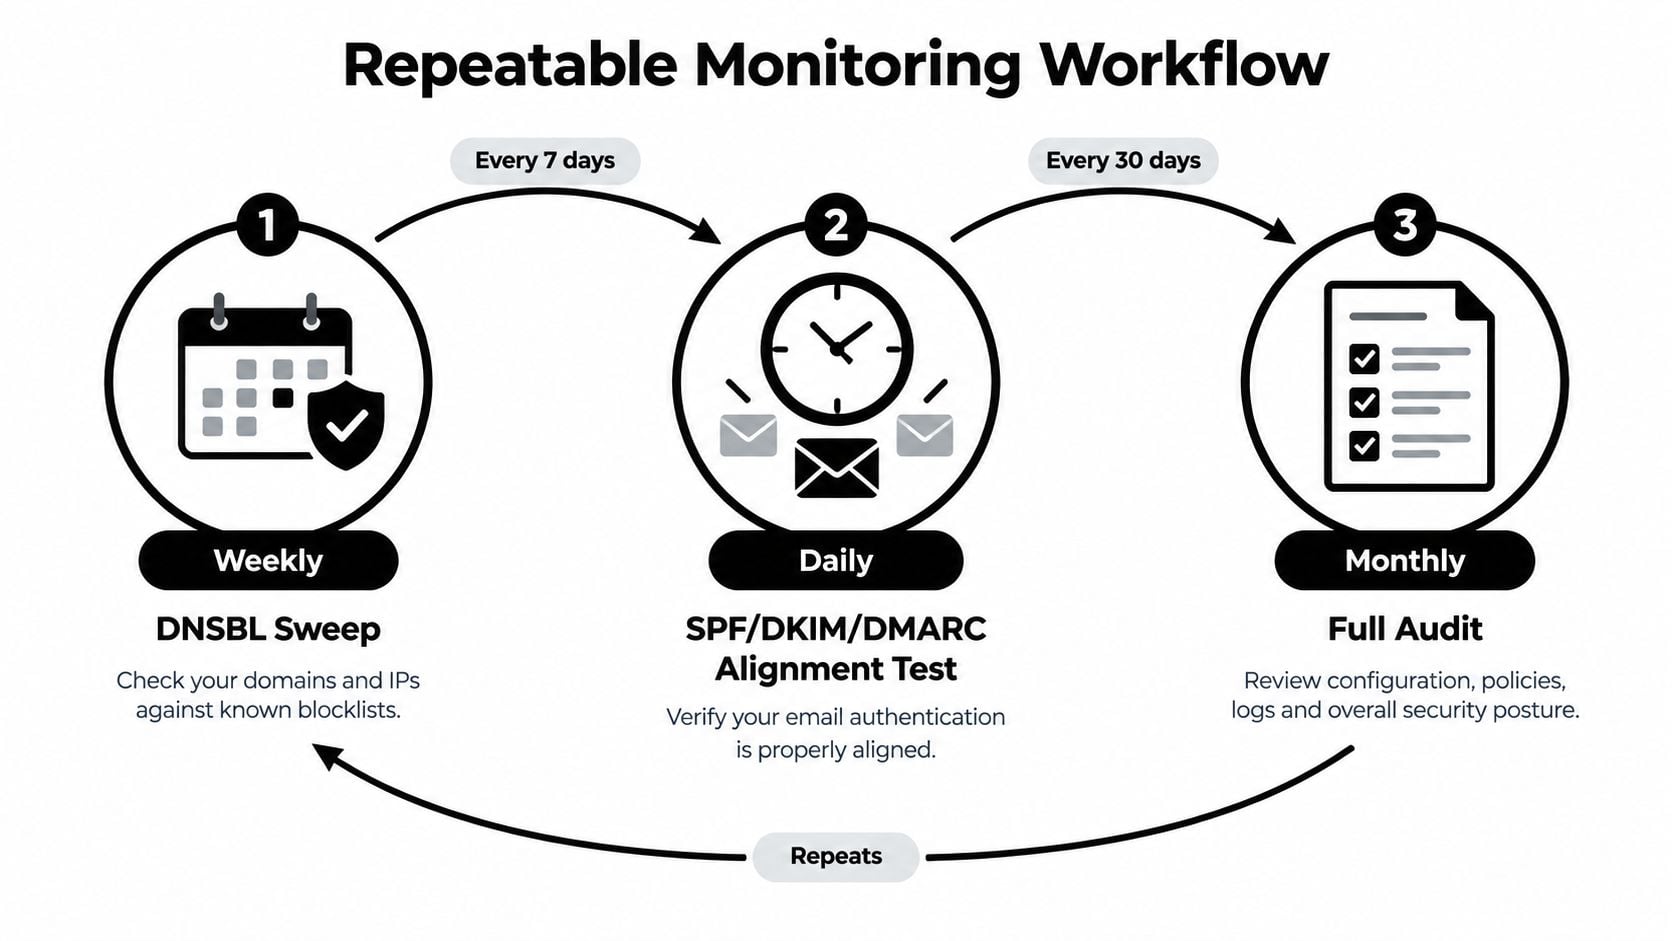
明確なエスカレーションルールを設定します。1件の確認済みリスティングでも、オンコールのメール到達率担当者に通知すべきです。受信トレイ到達率が5%低下した場合は、認証アライメント、苦情シグナル、コンテンツ変更、プロバイダー固有のデータを含む、より詳細なレピュテーションレビューを開始します。
同じ監視パイプラインで、リスト品質も保護する必要があります。バウンスアドレスや未検証の連絡先が見つかった場合は、次回送信前にメール検証プロセスへ回します。MXチェックによって、ドメインがメールを受信するよう設定されているかは確認できますが、特定のメールボックスの存在までは証明できません。検証ワークフローでは、通常、MXルックアップ、SMTPプロービング、キャッチオール処理を組み合わせます。キャッチオールサーバーは任意のローカルパート宛てのメールを受け入れるため、基本的なSMTPプロービングでは、実在するメールボックスと架空のメールボックスを区別できません(Prospeo)。MXレコードが存在しない場合、そのドメインは一般にメールを受信するよう設定されていないため、そのドメインのアドレスはバウンスする可能性が高くなります(Marketing Tech News)。
簡潔な月曜日のランブックは、MXを解決し、各DNSBLを照会し、認証を確認し、バウンスアドレスを検証し、タイムスタンプ付きで結果を記録する、という流れです。この順序により、1つの診断を別の診断と混同することなく、メールサーバーの健全性と受信者データの衛生管理を同じ運用ループに保てます。
BillionVerifyは、単一チェック、バルクリストクリーニング、リアルタイムAPIワークフロー向けのメール検証を組み合わせ、送信者レピュテーションを損なう前にリスクのあるアドレスを特定できるよう支援します。結果をMXおよびDNSBLの監視と併用し、BillionVerifyにアクセスして、キャンペーン、CRM、または登録時の検証プロセスにどのように適合するかを評価してください。