

Vous venez de lancer une campagne, et les notifications de rebond arrivent déjà. Certains messages mentionnent une RBL, d’autres indiquent « Service unavailable; Client host blocked », et le placement en boîte de réception a chuté sans aucun changement évident dans le contenu. Avant de réécrire la campagne ou d’ajuster les paramètres de warm-up, effectuez une vérification de la liste noire des enregistrements MX.
Cette vérification répond à une question précise, mais importante : les IP des serveurs de messagerie associés à votre domaine figurent-elles actuellement sur des listes noires publiques basées sur le DNS ? Il ne s’agit pas d’un verdict complet sur la délivrabilité, mais une IP répertoriée peut amener un agent de transfert de messagerie destinataire à rejeter un message avant que l’authentification, le contenu ou les signaux d’engagement puissent être pris en compte. En principe, le processus pratique est simple : résoudre les enregistrements MX, convertir chaque cible en adresse IP, interroger les DNSBL, interpréter les réponses, puis rechercher la cause.
Pourquoi une vérification de liste noire des enregistrements MX est la première chose à effectuer
L'échec survient généralement au pire moment. Un responsable marketing constate une chute soudaine du nombre de messages distribués, une équipe commerciale signale que les séquences rebondissent, ou un client indique qu'un email transactionnel n'est jamais arrivé. La réponse SMTP peut contenir un code tel que 554 ou une formulation comme « Service unavailable; Client host blocked », mais le message explique rarement toute la situation opérationnelle.
Derrière cette réponse, le serveur destinataire a peut-être vérifié l'IP de connexion par rapport à une liste noire basée sur le DNS. Si l'IP figure sur une liste à laquelle le fournisseur du destinataire fait confiance, l'agent de transfert de courrier destinataire peut rejeter la connexion avec une réponse 5xx. Le message n'atteint jamais l'étape où SPF, DKIM, la qualité du contenu ou l'engagement des destinataires pourraient influencer le résultat.
Règle pratique : Vérifiez si l'IP d'un serveur de messagerie est bloquée avant de consacrer du temps à ajuster les objets ou à modifier le volume d'envoi.
Une vérification de liste noire des enregistrements MX commence par l'infrastructure responsable de la réception des emails pour le domaine. Un domaine peut publier plusieurs hôtes MX, et chaque nom d'hôte peut se résoudre en une ou plusieurs adresses IP. MXToolbox décrit un processus qui vérifie l'IP de chaque enregistrement MX par rapport à 105 listes noires basées sur le DNS, tandis que sa page d'outils de domaine décrit une couverture de plus de 100 sources de listes noires (MXToolbox). Cette ampleur est importante, car un hôte MX peut être sain tandis qu'un autre fait l'objet d'une inscription.
L'ordre de diagnostic qui fait gagner du temps
Lorsqu'un rebond pointe vers une RBL, je procède dans cet ordre :
- Confirmez le chemin concerné. Déterminez si le message rejeté provenait de votre propre infrastructure SMTP, d'un fournisseur hébergé ou d'une plateforme d'envoi partagée.
- Résolvez chaque cible MX. Ne testez pas uniquement le libellé du domaine. Identifiez chaque nom d'hôte de messagerie et son adresse IP résolue.
- Interrogez plusieurs DNSBL. Un seul résultat positif peut être trompeur si une autre liste contient une entrée pertinente.
- Notez le motif de l'inscription. Une inscription pour non-respect d'une politique, la détection d'un relais ouvert et une inscription comme source de spam nécessitent des réponses différentes.
- Refaites le test après la remédiation. Le retrait d'une liste et les modifications DNS n'apparaissent pas toujours partout au même moment.
Pour un diagnostic plus large de la boîte de réception après la vérification de la liste noire, utilisez un testeur de délivrabilité des emails pour les équipes. La distinction est importante : la vérification de liste noire des enregistrements MX identifie un éventuel blocage de l'infrastructure, tandis qu'un test de délivrabilité examine le chemin plus large vers la boîte de réception.
Résolution des enregistrements MX et récupération des bonnes adresses IP des serveurs de messagerie
Les requêtes DNSBL ciblent normalement les adresses IP, et non le nom de domaine visible. Cela signifie que la première tâche technique consiste à associer les enregistrements MX du domaine aux hôtes réels, puis à associer ces hôtes à des adresses.
Commencez par une recherche MX directe :
dig MX domain.com +short
Une réponse typique ressemble à ceci :
10 mail.domain.com.
Le nombre correspond à la priorité MX. Les valeurs les plus faibles sont privilégiées lorsque plusieurs serveurs sont disponibles. Le nom d'hôte qui suit est la cible à résoudre ensuite.
Vous pouvez effectuer la même vérification avec :
nslookup -type=mx domain.com
La recherche équivalente du nom d'hôte est :
dig A mail.domain.com +short
ou :
nslookup -type=a mail.domain.com
La sortie vous donne l'adresse ou les adresses IPv4 à tester. Si l'hôte publie également une IPv6, vérifiez séparément son enregistrement AAAA. Certaines DNSBL n'indexent pas l'IPv6 de la même manière que l'IPv4 ; un résultat IPv4 apparemment correct ne décrit donc pas automatiquement le chemin IPv6.
Que vérifier lorsque la cible ne vous appartient pas
Un enregistrement MX peut pointer vers Google, Proofpoint ou un autre fournisseur d'emails hébergés. Dans ce cas, l'hôte MX appartient au fournisseur, et non à votre entreprise. Vous devez consulter la documentation du fournisseur et confirmer son processus d'assistance avant de considérer une inscription comme un problème que vous pouvez corriger directement.
Les chaînes CNAME constituent une autre source fréquente de confusion. Suivez la chaîne jusqu'à atteindre les enregistrements d'adresses, et conservez la relation entre chaque nom d'hôte MX et son IP résolue. Ne regroupez pas plusieurs cibles sous un seul statut au niveau du domaine, car chaque hôte peut avoir un résultat différent.
Un outil pratique de vérification des enregistrements d'échange de messagerie peut aider à vérifier la vue DNS publique, mais les recherches en ligne de commande restent utiles, car elles montrent exactement ce qu'un résolveur renvoie au moment du test. Répétez la recherche depuis plusieurs réseaux lorsque le résultat influence des décisions de production. Les données DNS mises en cache, les résolveurs propres à certains fournisseurs et les changements récents d'infrastructure peuvent produire des observations différentes.
Interroger les DNSBL et lire les résultats
Une fois les IP MX résolues collectées, interrogez chaque adresse auprès d'un ensemble de DNSBL sélectionnées. Les DNSBL utilisent la notation en octets inversés. Pour une adresse d'exemple écrite comme 1.2.3.4, la requête inverse les octets avant d'ajouter la zone de liste noire :
dig +short 1.2.3.4.zen.spamhaus.org
dig +short 1.2.3.4.b.barracudacentral.org
dig +short 1.2.3.4.dnsbl.sorbs.net
La réponse vous indique si cette liste contient un enregistrement pour l'IP. Un résultat sans correspondance apparaît généralement sous la forme NXDOMAIN ou d'une réponse vide. Un résultat listé renvoie une adresse dans la plage 127.0.0.0/8, le code final identifiant la catégorie de l'inscription pour cette DNSBL.
Pour Spamhaus, les exemples couramment interprétés sont :
127.0.0.2, listée sur la SBL de Spamhaus127.0.0.9, listée sur la SBL CSS127.0.0.10, listée sur la PBL
Le code n'est qu'un point de départ. Ouvrez la page de recherche de la DNSBL concernée et consultez l'explication actuelle. Notez la zone exacte, l'IP, la catégorie et l'horodatage, plutôt que de copier uniquement « LISTED » dans un ticket.
Codes de réponse DNSBL courants et leur signification
| IP inversée + zone | Code de réponse | Signification |
|---|---|---|
1.2.3.4.zen.spamhaus.org | 127.0.0.2 | Listée sur la SBL de Spamhaus |
1.2.3.4.zen.spamhaus.org | 127.0.0.9 | Listée sur la SBL CSS |
1.2.3.4.zen.spamhaus.org | 127.0.0.10 | Listée sur la PBL |
1.2.3.4.zen.spamhaus.org | NXDOMAIN ou réponse vide | Aucune inscription renvoyée par cette requête |
1.2.3.4.b.barracudacentral.org | NXDOMAIN ou réponse vide | Aucune inscription renvoyée par cette requête |
1.2.3.4.dnsbl.sorbs.net | NXDOMAIN ou réponse vide | Aucune inscription renvoyée par cette requête |
Une classification comme source de spam mérite une attention immédiate pour les emails sortants, car elle peut indiquer un abus provenant de l'infrastructure d'envoi. La détection d'un relais ouvert révèle un problème de configuration du serveur. Une catégorie de mauvaise réputation peut refléter un comportement historique, un hébergement partagé ou des signaux qui ne sont pas évidents dans la campagne actuelle.
Ne considérez pas toutes les détections comme ayant la même importance. Plusieurs inscriptions à faible impact chez un fournisseur peuvent signifier quelque chose de très différent d'une seule inscription sur une DNSBL activement consultée par un grand fournisseur de boîtes aux lettres. Pour une vérification consolidée, vous pouvez vérifier la liste noire d'une IP avec BillionVerify, puis valider les détections sérieuses à l'aide de l'explication et de la politique de suppression de la liste concernée.
Pourquoi un résultat de liste noire propre peut quand même signifier une mauvaise délivrabilité des emails
Un résultat DNSBL propre prouve uniquement que les listes publiques interrogées n'ont pas signalé l'IP testée. Il ne prouve pas qu'un fournisseur de messagerie fait confiance à l'expéditeur, que l'authentification est alignée ou que les destinataires souhaitent recevoir les messages.
Le placement en boîte de réception se comprend mieux comme plusieurs couches évaluées ensemble :
- La réputation de l'IP reflète l'historique d'envoi, les tendances en matière de plaintes et les variations de volume.
- La réputation du domaine relie le domaine From à l'infrastructure et au comportement qui lui sont associés.
- L'authentification couvre l'authentification et l'alignement SPF, DKIM et DMARC.
- Le filtrage propre à chaque fournisseur applique les modèles internes de réputation, de contenu et d'engagement de chaque fournisseur de messagerie.
Une réponse DNSBL est presque binaire : listée ou propre. Le placement en boîte de réception repose sur une décision pondérée fondée sur de nombreux signaux ; les deux résultats peuvent donc diverger fortement.
Un scénario réaliste : propre, mais filtré
Supposons que l'IP MX soit absente des DNSBL publiques. Gmail peut néanmoins placer la campagne dans les spams si la réputation de l'IP de l'expéditeur s'est dégradée, si l'activité de plaintes a augmenté ou si le schéma d'envoi du domaine semble incohérent. Une signature DKIM peut également être techniquement valide tout en échouant à la relation d'alignement évaluée par DMARC. Par exemple, le message peut utiliser une configuration d'en-tête relâchée alors que le domaine From visible diffère du domaine indiqué dans la valeur DKIM d=. La signature passe la vérification cryptographique, mais la relation d'identité peut tout de même échouer à l'alignement.
C'est pourquoi un résultat de liste noire propre doit déclencher les vérifications suivantes, et non clore l'incident. Examinez les rapports d'authentification, les données de réputation propres aux fournisseurs, les classifications des rebonds, les signaux de plaintes et l'engagement des destinataires. Pour obtenir des conseils opérationnels plus larges sur la réduction des messages malveillants et le renforcement des contrôles des emails, ces conseils de prévention du phishing d'IT Cloud Global fournissent un contexte utile en matière de sécurité.
Un outil de vérification de la réputation d'une IP de BillionVerify peut compléter les tests DNSBL lorsque vous devez distinguer le statut des listes publiques de la réputation globale de l'IP. BillionVerify est un service professionnel de vérification d'email conçu pour résoudre un problème précis : les mauvaises données d'email coûtent de l'argent aux entreprises.
La vidéo suivante fournit un contexte supplémentaire sur la façon dont la réputation et le filtrage influencent la délivrabilité :
Triage et remédiation lorsqu'une IP MX est répertoriée
Une inscription est un incident, pas un diagnostic. Commencez par préserver les éléments de preuve avant de modifier le DNS ou de demander une suppression. Notez l'IP testée, la zone DNSBL exacte, le code renvoyé, le motif de l'inscription et l'heure de la requête.
La séquence de remédiation
- Identifiez la liste responsable. Ouvrez la page de recherche de la DNSBL et vérifiez que le résultat est actuel. Vérifiez si l'entrée concerne une IP d'envoi, un hôte MX entrant, une plage d'adresses ou une catégorie de politique.
- Lisez la politique de suppression. Spamhaus, Barracuda et SORBS n'utilisent pas des procédures identiques. Certaines entrées sont supprimées après l'arrêt du comportement à l'origine du problème, tandis que d'autres nécessitent une demande explicite ou une procédure gérée par un fournisseur.
- Corrigez d'abord la cause. Vérifiez le DNS inverse et assurez-vous que l'IP dispose d'un PTR approprié. Renforcez le SPF afin qu'il n'autorise que les sources d'envoi actuelles. Faites tourner les clés DKIM si vous suspectez une compromission et examinez les campagnes récentes pour détecter toute activité liée à des spam-traps ou à des destinataires invalides.
- Documentez la correction. Conservez les résultats pertinents des recherches PTR, SPF et DKIM, les modifications du serveur, les mesures de sécurité des comptes et les enregistrements de nettoyage de liste.
- Envoyez la demande lorsque les conditions sont réunies. Utilisez le portail officiel de la DNSBL, fournissez des preuves concises et évitez les soumissions répétées qui ne traitent pas la cause.
- Effectuez une nouvelle requête après le délai d'attente applicable. Confirmez une réponse claire avant de revenir au volume habituel. Le retrait d'une liste peut se propager de manière asynchrone ; effectuez donc plusieurs tests lorsque l'impact commercial est élevé.
Ne demandez pas de suppression tant que l'abus est toujours actif. Une inscription qui réapparaît après un retrait crée généralement un problème opérationnel plus difficile que l'incident initial.
Causes courantes d'inscription et corrections requises
| Signal d'inscription | Cause première | Action de remédiation |
|---|---|---|
| Inscription comme source de spam | Compte compromis, hôte infecté ou campagne abusive | Arrêter la source, sécuriser les comptes, examiner les journaux et suspendre les envois concernés |
| Détection d'un relais ouvert | Le serveur accepte le relais non autorisé de tiers | Désactiver le comportement de relais ouvert et restreindre les autorisations de relais SMTP |
| Catégorie de mauvaise réputation | Plaintes, hygiène de liste insuffisante ou volume instable | Supprimer les destinataires à risque, revoir le consentement et stabiliser le comportement d'envoi |
| Inscription liée à une politique ou à une plage résidentielle | L'utilisation de l'IP est incompatible avec la politique de la liste | Transférer les emails vers un fournisseur approprié ou demander un examen lorsque cela est pris en charge |
| Inscription répétée après suppression | La cause première n'a pas été entièrement corrigée | Réauditer l'infrastructure, l'authentification, les contrôles d'accès et les destinataires récents |
Si l'enregistrement MX pointe vers un fournisseur hébergé, envoyez les éléments de preuve à ce fournisseur au lieu de modifier une infrastructure que vous ne contrôlez pas. Votre équipe doit néanmoins documenter l'incident et surveiller le statut du fournisseur, car un chemin de messagerie partagé ou externalisé peut affecter plusieurs domaines à la fois.
Comparaison des outils et scripts pour vérifier les listes noires des enregistrements MX
Le choix du bon outil dépend de la nécessité d'enquêter sur un incident unique ou de maintenir un contrôle reproductible. Une interface web est rapide pour un marketeur qui traite un seul rebond, tandis qu'une boucle en ligne de commande est plus utile lorsque des changements d'infrastructure doivent déclencher un test automatisé.
MXToolbox SuperTool offre un workflow web pratique pour les diagnostics ponctuels et peut vérifier un large éventail de sources DNSBL. MultiRBL est utile lorsque vous avez besoin d'une large couverture gratuite et souhaitez soumettre plusieurs adresses IP. Le vérificateur de Spamhaus est essentiel lorsque le résultat concerne les zones Spamhaus, car ses explications et sa politique constituent la référence faisant autorité pour ces entrées.
MXToolbox Blacklist Monitor convient aux équipes qui souhaitent recevoir des alertes sur les hôtes MX surveillés plutôt que d'effectuer une recherche manuelle. Un workflow Bash offre le plus grand contrôle. Résolvez les cibles MX, résolvez leurs enregistrements d'adresses, parcourez une liste DNSBL sélectionnée, et considérez NXDOMAIN comme un résultat clair tout en enregistrant une réponse d'enregistrement A comme une inscription potentielle. Dans CI ou cron, cette sortie peut créer un ticket sans obliger quelqu'un à se souvenir d'effectuer la vérification.
Comparaison des outils de vérification des listes noires d'enregistrements MX
| Outil | Couverture | Adaptation à l'automatisation | Idéal pour |
|---|---|---|---|
| MXToolbox SuperTool | Diagnostics DNSBL web étendus | Faible, principalement interactif | Enquêtes ponctuelles |
| MultiRBL.valli.org | Large couverture gratuite des listes noires | Modérée, utile pour les entrées groupées | Analyse de plusieurs IP MX |
| Spamhaus Blocklist Checker | Zones Spamhaus et explications des inscriptions | Modérée, spécifique à la politique | Expéditeurs transactionnels et signalements sérieux |
| MXToolbox Blacklist Monitor | Surveillance des hôtes MX configurés | Élevée grâce aux alertes | Suivi continu de l'état |
Boucle Bash et dig | Liste sélectionnée par votre équipe | Élevée, adaptée à cron et CI | Vérifications récurrentes sans interface |
L'étendue de la couverture n'est pas le seul compromis. Une longue liste peut produire du bruit, tandis qu'une liste sélectionnée peut manquer un signal propre à un fournisseur. La latence des alertes compte également, tout comme la capacité de votre équipe à agir sur une alerte en dehors des heures ouvrées. Pour l'hygiène des listes et la sélection d'un outil de vérification, consultez la liste d'outils de vérification de BillionVerify comme élément distinct, et non comme substitut à la surveillance de l'infrastructure.
Mettre en place un workflow reproductible de surveillance et de vérification
Une recherche ponctuelle identifie le problème du jour. Un runbook empêche le même problème d'attendre jusqu'à la prochaine campagne.
Effectuez un balayage DNSBL hebdomadaire sur chaque IP MX résolue. Réalisez un test quotidien d'alignement SPF, DKIM et DMARC, car l'authentification peut cesser de fonctionner après une modification de fournisseur, de CRM ou d'automatisation. Effectuez un audit mensuel du DNS inversé afin de détecter les enregistrements PTR obsolètes, les hôtes décommissionnés ou les changements de propriétaire de l'infrastructure.
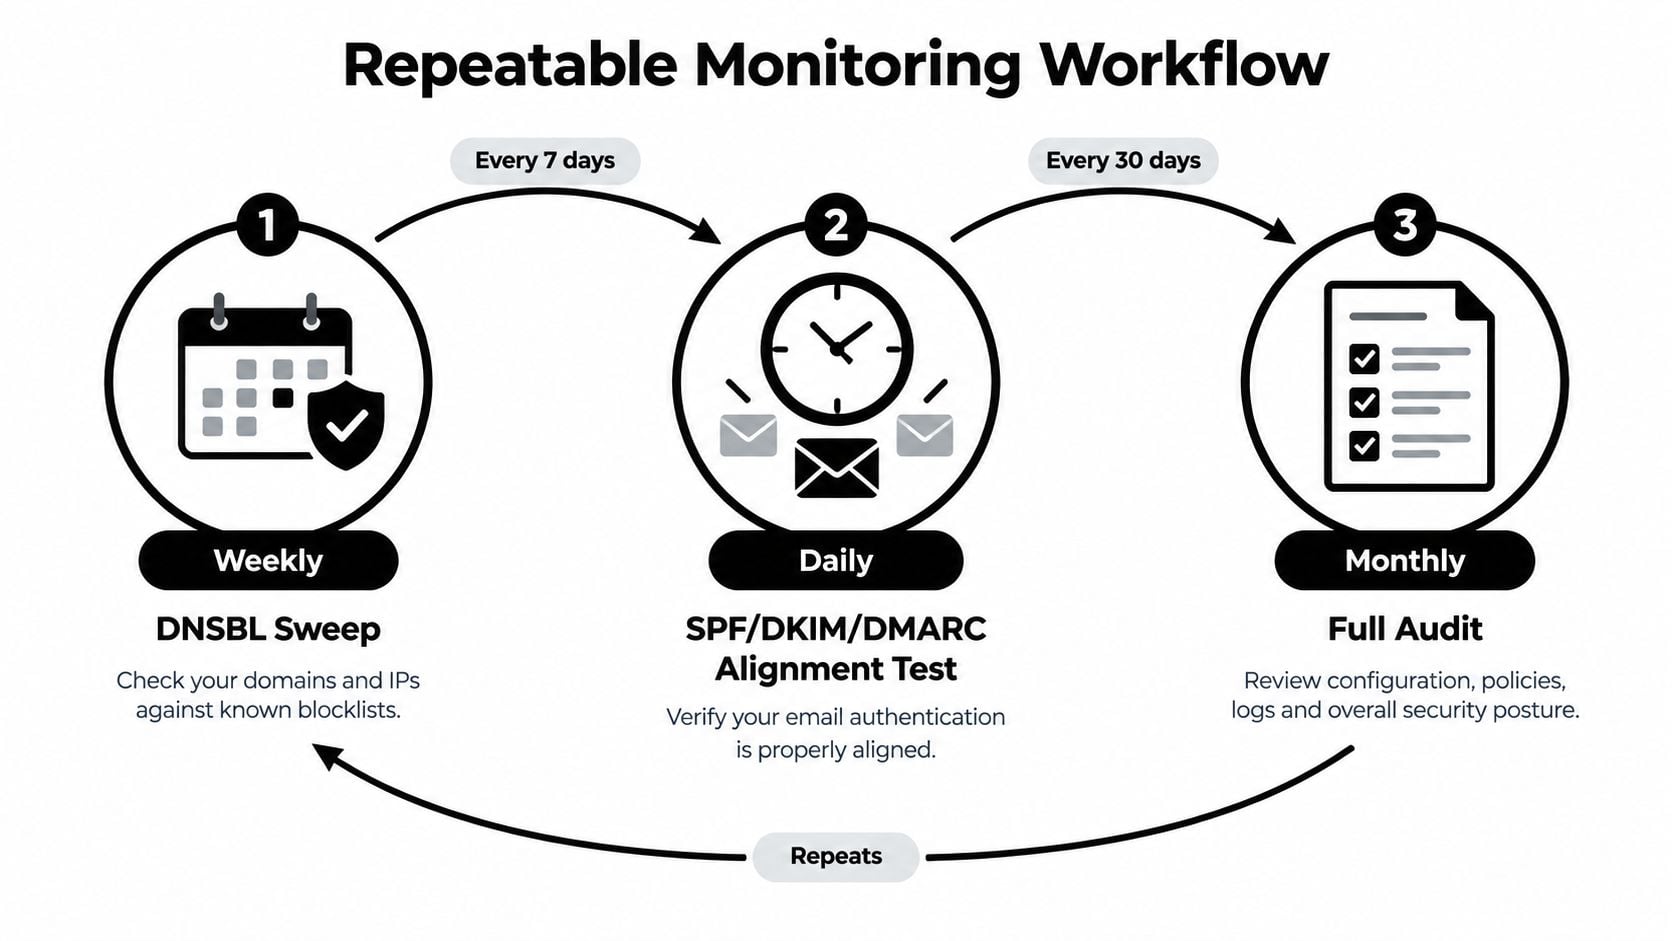
Définissez des règles d'escalade claires. Une seule inscription confirmée devrait déclencher une alerte pour le responsable de la délivrabilité d'astreinte. Une baisse de 5 % du placement en boîte de réception devrait déclencher un examen plus approfondi de la réputation, incluant l'alignement de l'authentification, les signaux de plainte, les changements de contenu et les données propres à chaque fournisseur.
Le même pipeline de surveillance devrait également protéger la qualité des listes. Lorsque des adresses en rebond ou des contacts non vérifiés apparaissent, soumettez-les à un processus de vérification d'email avant le prochain envoi. Les vérifications MX établissent si un domaine est configuré pour recevoir des emails, mais elles ne prouvent pas qu'une boîte aux lettres spécifique existe. Les workflows de vérification combinent généralement une recherche MX, un sondage SMTP et la gestion des serveurs catch-all, car un serveur catch-all accepte les emails pour toute partie locale, ce qui empêche un simple sondage SMTP de distinguer une boîte aux lettres réelle d'une boîte fictive (Prospeo). Si aucun enregistrement MX n'existe, le domaine n'est généralement pas configuré pour recevoir des emails ; les adresses de ce domaine sont donc susceptibles de rebondir (Marketing Tech News).
Un runbook concis du lundi consiste à résoudre les MX, interroger chaque DNSBL, examiner l'authentification, vérifier les adresses en rebond et consigner les résultats avec leurs horodatages. Cet ordre maintient la santé des serveurs de messagerie et l'hygiène des données des destinataires dans la même boucle opérationnelle, sans confondre un diagnostic avec un autre.
BillionVerify combine la vérification d'email pour les contrôles individuels, le nettoyage de listes en masse et les workflows API en temps réel, aidant les équipes à identifier les adresses à risque avant qu'elles ne nuisent à la réputation de l'expéditeur. Utilisez les résultats avec votre surveillance MX et DNSBL, puis consultez BillionVerify pour évaluer son adéquation à votre campagne, votre CRM ou votre processus de vérification des inscriptions.