

Je hebt de campagne-inhoud gecontroleerd, de lijst opgeschoond en de afzenderinstellingen bevestigd. Vervolgens beginnen berichten terug te stuiteren en verwijst de fout terug naar het ontvangende domein. De eerste impuls is vaak om SPF, DKIM of het bericht zelf te controleren, maar de oorzaak kan eenvoudiger zijn: de mailroutering van het domein ontbreekt, is verouderd of verwijst naar de verkeerde service.
Een tool voor het controleren van MX-records biedt de eerste infrastructuurcontrole. Je ziet of een domein mail-exchange-records publiceert, of die records legitieme mailservers identificeren en of hun prioriteitsvolgorde klopt. Dat is noodzakelijk voorbereidend werk, maar het is niet hetzelfde als bewijzen dat een mailbox bestaat of dat een server een bericht zal accepteren.
Waarom MX-records belangrijk zijn voor e-maildeliverability
Een campagne kan mislukken voordat spamfilters de onderwerpregel ooit beoordelen. Als het ontvangende domein geen bruikbare mail-exchange-route heeft, kan het verzendsysteem niet bepalen waar het bericht moet worden afgeleverd. Als het domein na een migratie nog steeds het record van een oude provider publiceert, kunnen sommige afzenders e-mail routeren naar infrastructuur waarover je team geen controle meer heeft.
Een MX-recordcontrolet tool controleert of een domein een of meer geldige MX-records heeft, of die records naar legitieme mailservers verwijzen en of hun prioriteitswaarden correct zijn geconfigureerd. Lagere prioriteitsnummers geven een hogere afleverprioriteit aan. Gebruikelijke operationele richtlijnen adviseren TTL-waarden binnen het bereik van 300 tot 3600 seconden, zodat DNS-wijzigingen zich kunnen verspreiden zonder dat oude routeringsinformatie langer dan nodig in de cache blijft, zoals beschreven in deze MX-verificatiechecklist.
De fout begint vaak bij routering
De DNS-richtlijnen van Microsoft 365 identificeren het MX-record als de route voor inkomende e-mail naar Exchange Online en adviseren oude MX-records te verwijderen zodra de aflevering werkt. Zoho geeft vergelijkbaar advies en waarschuwt dat oudere records met een lagere prioriteit de aflevering kunnen omleiden van de beoogde service. Een domein kan daardoor mailinfrastructuur lijken te hebben, terwijl sommige berichten nog steeds naar de verkeerde bestemming worden gerouteerd.
Daarom hoort MX-validatie plaats te vinden vóór de lancering van een campagne, uitbreiding van een lijst of migratie naar een andere provider. Het beantwoordt de fundamentele vraag: publiceert dit domein een plausibele route voor inkomende e-mail? Voor een breder beeld van afzenderreputatie en inboxplaatsing is Networking2000's advies over inboxplaatsing een nuttige aanvullende bron.
Een controle op domeinniveau vervangt geen mailboxverificatie. De controle voorkomt wel dat teams een routeringsfout behandelen als een copyprobleem en geeft onderzoeken naar deliverability een betrouwbaar eerste controlepunt. Teams die infrastructuurcontroles willen verbinden met bredere campagnediagnostiek kunnen ook deze gids voor het testen van e-maildeliverability gebruiken.
Hoe MX-lookups werken en wat de resultaten betekenen
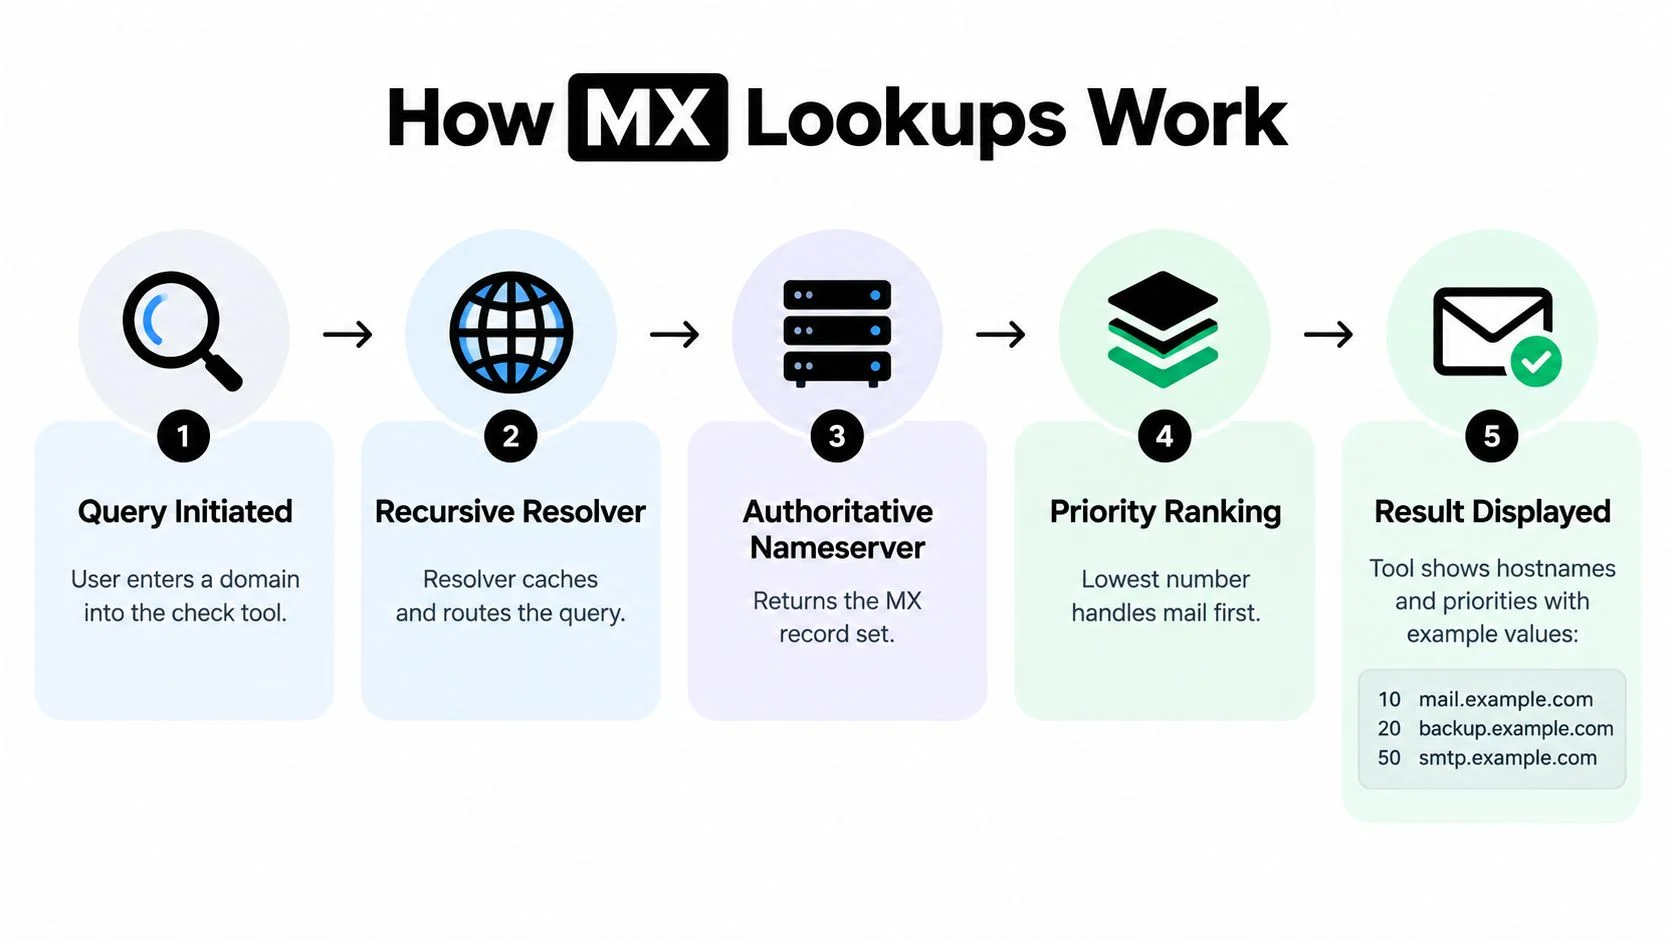
Een MX-lookup vraagt DNS welke mailservers inkomende e-mail voor een domein accepteren. Het resultaat bevat normaal gesproken een hostnaam, een prioriteitswaarde en vaak een TTL. De hostnaam identificeert het mailsysteem, terwijl de prioriteit bepaalt welke bestemming een verzendende server als eerste moet proberen.
Lagere getallen hebben een hogere prioriteit. Als een domein records met verschillende waarden publiceert, proberen verzenders doorgaans de bestemming met het laagste nummer voordat ze doorgaan naar de volgende beschikbare bestemming. Een resultaat zoals 10 mail.example.com geeft dus zowel de bestemming als de positie ervan in de routeringsvolgorde aan.
Lees het antwoord in de juiste volgorde
Begin met de recordset, niet met de visuele indicator voor geslaagd of mislukt.
- Bevestig de publicatie. Het domein moet een of meer MX-records retourneren wanneer inkomende e-mail wordt verwacht.
- Controleer hostnamen. Elke bestemming moet een legitieme mailserver identificeren, geen verouderde provider of duidelijk verkeerd opgemaakte naam.
- Vergelijk prioriteiten. Lagere waarden vertegenwoordigen voorkeursbestemmingen. Een onverwachte volgorde kan verkeer naar de verkeerde service sturen.
- Controleer TTL. Een TTL geeft aan hoe lang resolvers het antwoord mogen cachen. De gepubliceerde richtlijnen van Microsoft 365 specificeren een MX TTL van 3600 seconden, zoals beschreven in de DNS-aanbevelingen die zijn samengevat in DigiCert's richtlijnen voor e-mail-DNS.
- Controleer de live respons. Een recent gewijzigd record wordt mogelijk niet consistent weergegeven door elke gecachte resolver.
De nuttigste tools bevragen rechtstreeks de gezaghebbende DNS van het domein. Die aanpak toont de actuele MX-set en prioriteitsvolgorde die mailverzenders zullen gebruiken. Wanneer de gezaghebbende respons verandert, kan de bijgewerkte routering onmiddellijk zichtbaar worden. Daardoor is deze methode waardevol voor het opsporen van een recente migratiefout of een nieuw ontstane tegenstrijdigheid, zoals weergegeven in de testbron van MXToolbox.
Opdrachtregelprogramma's blijven nuttige referentiepunten. Op Linux of macOS gebruiken beheerders vaak dig MX domain.com; op Windows biedt nslookup -type=MX domain.com hetzelfde basisoverzicht van DNS. Een webinterface is sneller voor routinematige controles, terwijl onbewerkte query's engineers helpen reacties tijdens een migratie te vergelijken. Gebruik voor een gerelateerde uitleg van hoe DNS wordt gecontroleerd een tool die de lookupmethode duidelijk maakt in plaats van elk detail achter één groen resultaat te verbergen.
MX-records in de bredere stack voor e-mailauthenticatie
MX-records beantwoorden een routeringsvraag, geen authenticatievraag. Ze geven ontvangende systemen aan waar inkomende mail voor een domein naartoe moet, terwijl SPF toegestane verzendinfrastructuur identificeert, DKIM een cryptografische handtekening toevoegt en DMARC bepaalt hoe ontvangende systemen moeten omgaan met authenticatiefouten en uitlijning.
Dat onderscheid is belangrijk bij het oplossen van problemen. Een domein kan een verstandige MX-record publiceren en toch problemen hebben die worden veroorzaakt door een onvolledig SPF-beleid, een ontbrekende DKIM-configuratie of een DMARC-beleid dat niet overeenkomt met het zichtbare From-domein. Een MX-resultaat is daarom een basis, geen volledige reputatiebeoordeling.
Migratiefouten blijven zelden geïsoleerd
Wijzigingen van providers vormen het duidelijkste voorbeeld. Een team werkt de voorkeurs-MX-record bij, maar laat een oudere provider in de zone staan. De resulterende prioriteiten kunnen een deel van het inkomende verkeer naar de nieuwe dienst sturen en ander verkeer naar infrastructuur die geen mail meer zou mogen ontvangen. Zoho adviseert records van de vorige provider te verwijderen om dit soort conflicten te voorkomen, terwijl de richtlijnen voor Microsoft 365 aanraden de nieuwe MX-prioriteit lager in te stellen dan die van andere records en een TTL van 3600 seconden te gebruiken, zoals besproken in de eerdere referentie over e-mail-DNS.
Bij dezelfde controle moet ook de rest van de DNS-authenticatiestack worden meegenomen. MailGenius biedt een praktische bron voor teams die naast routering SPF- en DKIM-records willen controleren. Teams moeten ook DMARC-records controleren, vooral wanneer een migratie de verzenddienst, het gedrag van het return path of de domeinuitlijning wijzigt.
Operationele regel: Beschouw MX, SPF, DKIM en DMARC als verbonden controles, maar vraag één recordtype niet om te bewijzen waar een ander recordtype verantwoordelijk voor is.
Deze systeembenadering voorkomt een veelgemaakte diagnostische fout. Een geslaagde MX-lookup betekent dat het domein mailinfrastructuur adverteert. Het bewijst niet dat uitgaande berichten correct worden geauthenticeerd, dat de ontvangende host bereikbaar is of dat een bepaalde mailbox mail accepteert.
De beperkingen van op DNS gebaseerde MX-validatie
Een geldig MX-resultaat kan een vals gevoel van zekerheid geven. Het bewijst dat een domein mailuitwisselingsinfrastructuur publiceert, maar niet dat een specifieke mailbox bestaat of dat de bestemmingsserver een bericht zal accepteren.
Publicatie is geen bereikbaarheid
Een eenvoudige lookup kan een hostnaam en prioriteit tonen, terwijl operationele problemen die bepalen of levering kan doorgaan over het hoofd worden gezien. De host kan onbereikbaar zijn, een verbinding kan mislukken of de server kan relaypogingen weigeren. Praktische diagnostiek voegt daarom verbindingstests, reverse-DNS-controles en metingen van de responstijd toe om geblokkeerde poorten, onbeschikbare hosts en relayproblemen te identificeren, zoals uitgelegd in deze SMTP-configuratiehandleiding.
Gratis lookupdiensten kunnen ook gebruikmaken van openbare resolvers of gecachte en opgeschoonde antwoorden. Die antwoorden kunnen een bestemming weglaten, prioriteitsgedrag niet valideren of een mailserver missen die wel wordt gevonden maar niet reageert. De interface kan een gezonde DNS-publicatie melden terwijl het actieve leveringspad onbruikbaar blijft.
Dat verschil is cruciaal voor campagneactiviteiten:
- DNS-publicatie toont wat het domein aankondigt.
- Hostnaamresolutie toont of de aangekondigde bestemming kan worden gevonden.
- Serverresponsiviteit toont of contact kan worden gemaakt met de bestemming.
- SMTP-verificatie test of het ontvangende systeem de mailbox zal accepteren.
Een groen DNS-resultaat heeft alleen betrekking op de eerste laag en soms op een deel van de tweede. Het mag niet worden gebruikt als vervanging voor verificatie op ontvangersniveau.
Een korte visuele uitleg kan teams helpen het record te onderscheiden van de dienst erachter:
De praktische conclusie is eenvoudig. Gebruik een MX-recordcontroletool om domeinen zonder duidelijk leveringspad of met verdachte routering te identificeren. Gebruik diagnostiek op SMTP-niveau wanneer de beslissing gaat over de vraag of het veilig is om naar een adres te mailen.
Van MX-controles naar SMTP-verificatie
SMTP-verificatie voegt een live acceptatietest toe aan het DNS-overzicht. In plaats van te stoppen bij de mailserver van het domein, maakt de verifier verbinding met die server en beoordeelt hij of deze bereid lijkt de opgegeven mailbox te accepteren.
Die extra laag kan ongeldige adressen, catch-all-domeinen, wegwerpdomeinen en rolaccounts identificeren. Elke categorie beïnvloedt de lijstkwaliteit op een andere manier. Een ongeldig adres vormt een direct bounce-risico, een wegwerpadres kan slechts kort waardevol zijn en een rolaccount kan een gedeelde functie vertegenwoordigen in plaats van een individuele ontvanger.
Catch-all-gedrag verandert de interpretatie
Catch-all-domeinen vereisen een speciale aanpak. Ze accepteren e-mail voor elk lokaal deel, waardoor de server een adres kan accepteren dat niet aan een echte mailbox toebehoort. In die situatie bieden een geldig MX-record en een positieve SMTP-respons nog steeds niet dezelfde zekerheid als een bevestiging van een niet-catch-all-domein.
Een nuttig verificatieresultaat maakt onderscheid tussen deze omstandigheden in plaats van ze te reduceren tot “geldig” of “ongeldig”. Moderne e-mailverificatie-API's retourneren vaak gestructureerde JSON met statussen zoals valid, invalid, catch_all, unknown en do_not_mail, samen met SMTP-bevestigingsvelden en richtlijnen voor verzendbaarheid, zoals te zien is in de Mailvalid API-documentatie.
Die structuur biedt marketeers een praktische beslislaag:
- Valid: behouden voor normale verzending wanneer de overige campagnecontroles op orde zijn.
- Invalid: onderdrukken in plaats van het steeds opnieuw te proberen.
- Catch-all: segmenteren voor extra voorzichtigheid, omdat het bestaan van de mailbox niet is bevestigd.
- Unknown: vasthouden of later opnieuw proberen wanneer de respons geen betrouwbare beslissing ondersteunt.
- Do not mail: uitsluiten van campagneverzendingen.
BillionVerify is een professionele e-mailverificatieservice die is ontwikkeld om de kosten van slechte e-mailgegevens aan te pakken. De relevantie ervan ligt hier in de combinatie van inspectie op domeinniveau met controles op ontvangersniveau, in plaats van een MX-record als het definitieve antwoord te beschouwen.
BillionVerify gebruiken voor volledige MX- en SMTP-diagnostiek
Een zelfstandige MX-lookup is nuttig wanneer de vraag beperkt is: publiceert dit domein mailuitwisselingsrecords en zijn de bestemmingen logisch geordend? Een verificatieplatform heeft een ander doel. Het koppelt domeinbevindingen aan resultaten op mailboxniveau, zodat een marketing- of operationeel team kan beslissen wat er met elk adres moet gebeuren.
De nuttige uitvoer is gestructureerd in plaats van puur visueel. JSON-antwoorden kunnen expliciete statuswaarden, MX-records, catch-all-resultaten, SMTP-bevestigingsvelden en richtlijnen voor verzendbaarheid bevatten. Dat formaat werkt zowel voor iemand die een opgeschoonde lijst controleert als voor een applicatie die tijdens registratie of import een beslissing neemt.
Kies de testdiepte op basis van de beslissing
Gebruik een eenvoudige MX-controle wanneer je:
- de inkomende routering van een nieuw domein valideert,
- verouderde records controleert na een providermigratie,
- onderzoekt waarom een domein geen e-mail kan ontvangen,
- bevestigt dat gepubliceerde prioriteiten overeenkomen met de beoogde service.
Gebruik gecombineerde MX- en SMTP-verificatie wanneer je:
- een campagnelijst opschoont vóór verzending,
- ongeldige, catch-all-, wegwerp- of rolgebaseerde adressen scheidt,
- een adres valideert tijdens het aanmaken van een account,
- resultaten doorstuurt naar een CRM- of outbound-workflow.
De afweging betreft de diagnostische diepgang. DNS-controles zijn snel en domeingericht, maar stoppen vóór mailboxacceptatie. SMTP-verificatie brengt de analyse dichter bij de daadwerkelijke ontvanger en kan onzekere resultaten opleveren wanneer servers probing beperken of weigeren de mailboxstatus bekend te maken. Een gestructureerd resultaat onbekend is nuttiger dan een overmoedige goedkeuring, omdat het het team een weloverwogen pad voor opnieuw proberen of beoordelen geeft.
Voor sales- en marketingteams is de workflow eenvoudig: inspecteer het domein, interpreteer het SMTP-resultaat en segmenteer de record vervolgens op basis van de status. Voor productteams kan dezelfde logica tijdens registratie worden uitgevoerd, zodat duidelijk ongeldige adressen niet in de database terechtkomen. De waarde ontstaat door infrastructuurbewijs om te zetten in een expliciete gegevensactie.
Een herhaalbare workflow voor e-mailverificatie bouwen
Een betrouwbare workflow begint met de goedkoopste nuttige vraag en voegt alleen diepgang toe wanneer de beslissing daarom vraagt. Zo blijft infrastructuurprobleemoplossing gescheiden van lijsthygiëne, terwijl beide wel verbonden blijven met de reputatie van de afzender.
Begin met het domein
Voer een MX-controle uit voordat je een ontvangerslijst diagnosticeert. Bevestig dat het domein mail exchange-records publiceert, controleer de bestemmingshostnamen en bekijk de prioriteitsvolgorde. Als er onlangs een migratie heeft plaatsgevonden, zoek dan specifiek naar verouderde records die nog steeds bezorging kunnen aantrekken.
Controleer vervolgens de ondersteunende DNS-controles. MX bepaalt de inkomende route, terwijl SPF, DKIM en DMARC ontvangende systemen helpen om geauthenticeerde verzending te beoordelen. Een routeringsresultaat kan goed zijn terwijl een van deze controles nog onvolledig is. Daarom vereist gereedheid voor campagnes een gecombineerd overzicht.
Ga van domeinen naar adressen
Zodra het domein een plausibele route heeft, voer je verificatie op SMTP-niveau uit voor de daadwerkelijke adressen. Scheid duidelijke uitkomsten van onzekere resultaten in plaats van elke reactie in een binaire beslissing te dwingen.
Een praktisch segmentatiemodel ziet er als volgt uit:
- Verzenden: adressen met een duidelijk positief resultaat en zonder diskwalificerend signaal.
- Onderdrukken: ongeldige resultaten en resultaten waarvoor niet gemaild mag worden.
- Beoordelen: catch-all-, rol- of wegwerpadressen die een bewuste zakelijke beslissing vereisen.
- Opnieuw proberen: onbekende resultaten die kunnen wijzen op tijdelijk servergedrag of onduidelijke reacties.
Deze aanpak beschermt de lijst zonder te doen alsof elke ontvangende server dezelfde informatie vrijgeeft. Catch-all-detectie blijft bijzonder belangrijk, omdat acceptatie op domeinniveau niet bevestigt dat de mailbox zelf bestaat.
Pas de controles op de juiste momenten toe
Marketingteams moeten lijsten vóór een campagne verifiëren en het proces herhalen wanneer hun gegevensbron verandert. Salesteams moeten geïmporteerde of gekochte contacten controleren voordat ze aan reeksen worden toegevoegd. Productteams moeten realtimevalidatie gebruiken bij registratie wanneer neppe of verkeerd gespelde adressen later problemen met ondersteuning en activatie zouden veroorzaken.
Een Email Validation API past bij dit laatste gebruiksscenario door machineleesbare resultaten terug te geven die een applicatie direct kan interpreteren. Voor batchbewerkingen ondersteunen dezelfde resultaatcategorieën exportfilters en onderdrukkingsworkflows.
Beslisregel: Als je domeinroutering onderzoekt, begin dan met MX. Als je beslist of je naar een persoon moet verzenden, voeg dan SMTP-verificatie toe.
Teams moeten ook de reden voor elke status documenteren. Een onderdrukt adres door een ongeldige mailbox verschilt van een catch-all-adres dat ter beoordeling wordt vastgehouden, en beide verschillen van een onbekende reactie waarop nog een poging volgt. Die registratie maakt toekomstige audits sneller en helpt campagne-eigenaren te begrijpen waarom een adres niet is gemaild.
Een tool voor het controleren van MX-records is daarom noodzakelijk, maar niet voldoende. De tool bevestigt de openbare routeringslaag, terwijl SMTP-diagnostiek de operationele laag test. Samen met SPF, DKIM, DMARC, lijstsegmentatie en verstandige afhandeling van nieuwe pogingen biedt deze workflow teams een duidelijkere basis om bouncepercentages en de reputatie van de afzender te beschermen.
BillionVerify combineert MX-inspectie met e-mailverificatie op SMTP-niveau en retourneert gestructureerde resultaten waarmee teams geldige, ongeldige, catch-all-, onbekende en niet-te-mailen adressen kunnen onderscheiden. Ga naar BillionVerify om te beoordelen hoe de verificatieworkflow in je campagne-, CRM-, registratie- of uitgaande e-mailproces past.