


Capitolo 1 di 9 · La tua prima richiesta
Informazioni su questo video
Le risposte in questo video sono risposte API reali, accorciate. Chiavi API, verifica in blocco e di file richiedono un account a pagamento.
Trascrizione del video
La tua prima richiesta
La tua prima richiesta è una POST a /verify/single. Invia un solo campo JSON, email. Metti la tua chiave API nell’header BV-API-KEY. Questa è l’intera richiesta. Tieni quella chiave in una variabile d’ambiente sul tuo server, mai nel codice client. Creare una chiave richiede un account a pagamento, e qualsiasi acquisto di crediti lo sblocca.
Leggi la risposta
Questa è la risposta reale per un indirizzo di assistenza. Parti da status. Dice role, perché support è il nome di una casella condivisa, non di una persona. Lo score è zero virgola sei. È un valore ricavato da regole fisse, non una probabilità. Quindi ramifica su status, non sullo score. Is deliverable è true, quindi il server di posta ha accettato questo indirizzo. Anche is catch-all è true, quindi questo dominio accetta qualsiasi indirizzo. Role prende lo status, e i flag mostrano comunque il resto. Reason dà il perché, come un unico codice. Qui è catch-all deliverable.
Perché credits_used è 0
La documentazione ha una pagina con tutti i codici. Ora credits used. Qui è zero, ma non significa che i controlli siano gratis. Questo account ha già controllato questo indirizzo nelle ultime 24 ore, quindi il controllo ripetuto non è stato addebitato. Un primo controllo come questo costa un credito. Verification mode dice da dove viene la risposta. Questa viene dalla cronologia in cache. Usalo per capire il risultato. Per la fatturazione, leggi credits used.
Fino a 50 indirizzi
Hai un elenco corto? Usa /verify/bulk. L’header resta lo stesso, e il corpo prende un array emails, fino a 50 indirizzi. I risultati tornano in questa stessa risposta. Ogni indirizzo ha gli stessi campi che hai appena visto. Il primo è catch-all. Il secondo è non valido, perché quella casella non esiste. Il terzo è monouso. Tutti e tre hanno usato un credito. Non valido conta. Il monouso conta qui perché questa richiesta ha impostato check_smtp su true. Omettilo, e una corrispondenza monouso si ferma prima, senza costi. Quindi, per impostazione predefinita, sconosciuto, sintassi errata e monouso non costano nulla. Tutto il resto è un credito, compresi catch-all e ruolo. Sotto i risultati ci sono i totali. Valid emails è zero, perché catch-all non è contato come valido. E i bucket raggruppano il lotto: uno utilizzabile con catch-all, due non recapitabili. Se ne invii più di 50, ottieni un HTTP 400 con codice 3103. L’elenco non viene diviso per te, e non diventa un lavoro su file. L’errore ti indica l’endpoint dei file.
Elenchi più grandi
Per elenchi più grandi, carica un file. È asincrono, quindi il caricamento ti dà un ID lavoro. Usa quell’ID per controllare l’avanzamento. Quando il lavoro finisce, scarica i risultati. Tieni il flag dash L, perché il download può reindirizzare. Il download è un CSV. Le tue colonne originali restano, e ne seguono di nuove, come ev_status ed ev_reason.
Controlla i tuoi crediti
/credits ti dice cosa resta. È una GET, con lo stesso header. Controllalo prima di un grande caricamento, perché senza crediti sufficienti l’API restituisce un 402.
Due opzioni di richiesta
Due opzioni cambiano cosa fa un controllo. SMTP è attivo per impostazione predefinita, e non viene mai inviata alcuna email. check_smtp false salta il server di posta, quindi la maggior parte degli indirizzi torna sconosciuta. force_refresh true salta la cache, e paghi il nuovo risultato.
Errori e limiti
Gestisci prima tre errori. 401 è una chiave mancante o non valida. 402 significa crediti insufficienti. 429 è un limite di frequenza, quindi rallenta e riprova. I limiti di frequenza valgono per chiave API. 6.000 richieste al minuto su single. 1.500 su bulk.
Prossimi passi
300 sui caricamenti di file. Questo è l’avvio rapido. Single, bulk, file e crediti. Il riferimento API completo, gli SDK e i webhook sono su billionverify.com/docs. 20 crediti gratuiti ogni giorno in cui usi il tuo account, fino a 600 al mese. Nessuna carta di credito richiesta. Inizia su billionverify.com.
Presente in questo video
API gratuita di verifica email con controlli SMTP realiAPI di verifica email: offre controlli SMTP reali per app, form e agenti AI. Un endpoint REST gestisce singoli indirizzi, batch e file, con JSON e webhook.Prova API gratuita di verifica email con controlli SMTP realiAltro in API per sviluppatori
Tutti i video sulla verifica email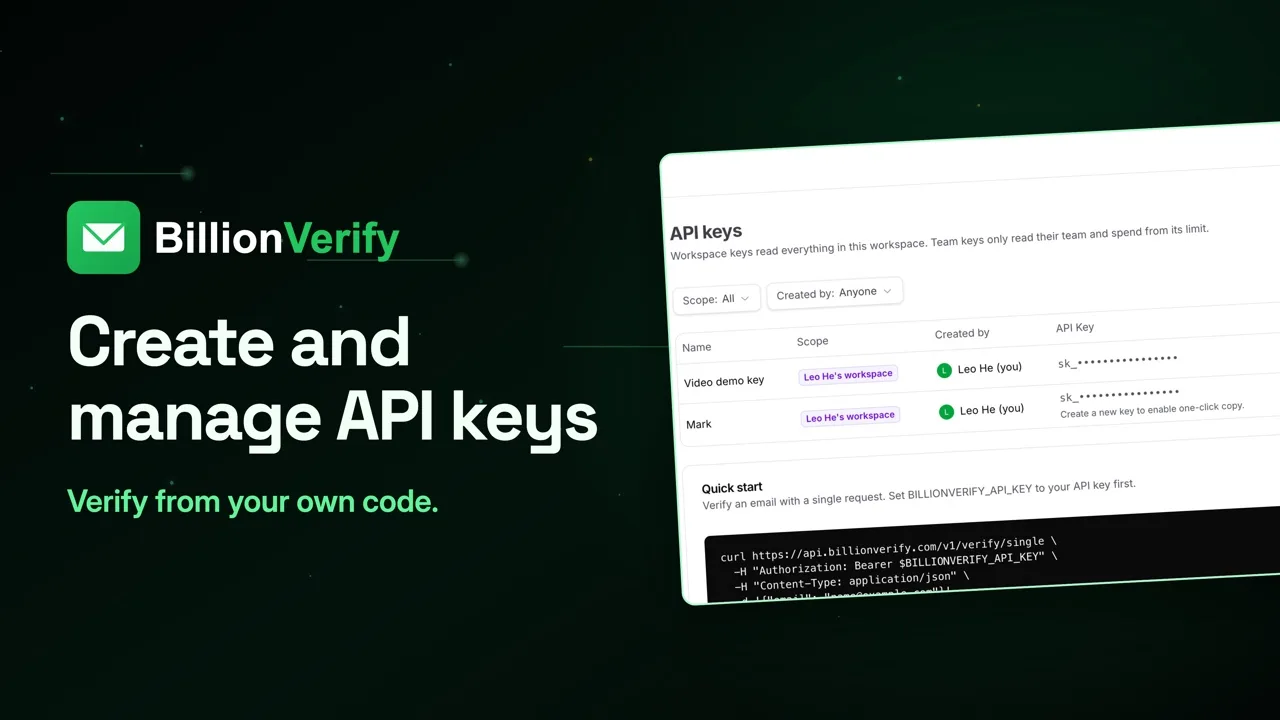

Prezzi di BillionVerify
Inizia gratis, poi paga solo ciò che verifichi. Scegli un piano o acquista i crediti una sola volta.
fatturato annualmente $96
Risparmia 60%$0.0004 / per credito
Tutti i 240,000 crediti arrivano subito. Usali quando vuoi.
Scegli i tuoi crediti
Incluso in ogni piano a pagamento
- 240,000 crediti / anno
- Verifica email singola
- Verifica email in blocco
- Trova email
- Trova email in blocco
- Ricerca aziende
- Controllo SMTP della casella in tempo reale
- API in tempo reale + elaborazione batch
- Supporto caricamento CSV ed Excel
- Report di verifica completi
- Workspace e team con limiti di spesa
- I crediti non scadono mai
Prova le funzionalità di verifica email con AI
20 crediti gratuiti ogni giorno in cui accedi, fino a 600 al mese. Verifica email AI-first gratuita per ogni funzionalità, senza carta di credito.
Integrazione nativa MCP Server · Catch-all segnalati separatamente · Piano gratuito, nessuna carta di credito