



Rekod SPF SendGrid memberitahu pelayan mel penerima bahawa SendGrid dibenarkan menghantar mel bagi domain anda. Rekod ini ialah entri DNS TXT, dan contoh SendGrid sendiri bagi domain yang hanya menghantar melalui perkhidmatan tersebut ialah v=spf1 include:sendgrid.net -all. Dalam praktiknya kebanyakan pelanggan tidak pernah menaip baris itu, kerana pengesahan domain SendGrid menjana rekod tersebut untuk anda dan boleh mengekalkannya sentiasa terkini.
Panduan ini menerangkan rekod SPF SendGrid, hubungan SPF dengan dua standard pelengkapnya, entri DNS yang dicipta oleh SendGrid, had carian yang merosakkan rekod yang panjang dan kesilapan yang menyebabkan pengesahan gagal. Semuanya berdasarkan dokumentasi SendGrid seperti yang dibaca pada November 2026, dan BillionVerify tidak mempunyai sebarang kaitan dengan SendGrid atau Twilio.
Fakta utama (disemak November 2026):
- Panduan SPF SendGrid menyebut SPF sebagai faktor pertama pengesahan domain dan menggunakan satu include sebagai contohnya.
- Panduan yang sama merujuk RFC 7208, yang menghadkan penilaian SPF kepada sepuluh carian, dan memberi amaran bahawa penggunaan include secara cuai boleh melebihi had itu.
- Panduan pengesahan domain menyatakan bahawa penyediaan menjana empat entri, dan tetapan itu dihidupkan secara lalai.
- DKIM ialah faktor kedua dan DMARC faktor ketiga, dan artikel DKIM SendGrid menyenaraikan saiz kunci sebanyak 1024 atau 2048 bit.
- Pengesahan penghantar meliputi pelayan penghantar, bukan kandungan senarai anda, jadi senarai yang bersih ialah tugas yang berasingan.
- BillionVerify menyemak penerima yang anda hantar mel kepadanya, sesuatu yang tidak dilakukan oleh ketiga-tiga standard pengesahan itu.
Apa yang Dilakukan oleh Rekod SPF SendGrid
Sender Policy Framework, atau SPF, membolehkan sesebuah domain menyatakan pelayan mana yang dibenarkan menghantar mel bagi pihaknya. Pemilik domain menambah senarai tersebut sebagai rekod TXT dalam DNS. Apabila sesuatu mesej tiba, penerima mencari rekod SPF bagi domain dalam penghantar sampul (envelope sender) mesej itu dan membandingkan alamat IP pelayan penghantar dengan senarai yang dibenarkan. Jika semakan berjaya, pelayan menerima mesej tersebut, dan jika gagal, pelayan mengikut dasar dalam rekod DMARC domain itu sekiranya ada.
SendGrid menjelaskan had SPF. Ia tidak mengesahkan kandungan mesej, tidak menyemak sama ada mesej itu telah diubah, dan tidak memberitahu penerima cara mengendalikan kegagalan. Ia hanya meliputi identiti penghantar. DKIM meliputi integriti mesej manakala DMARC meliputi dasar dan pelaporan, sebab itulah SendGrid menganggap ketiga-tiganya sebagai faktor dalam satu sistem pengesahan domain.
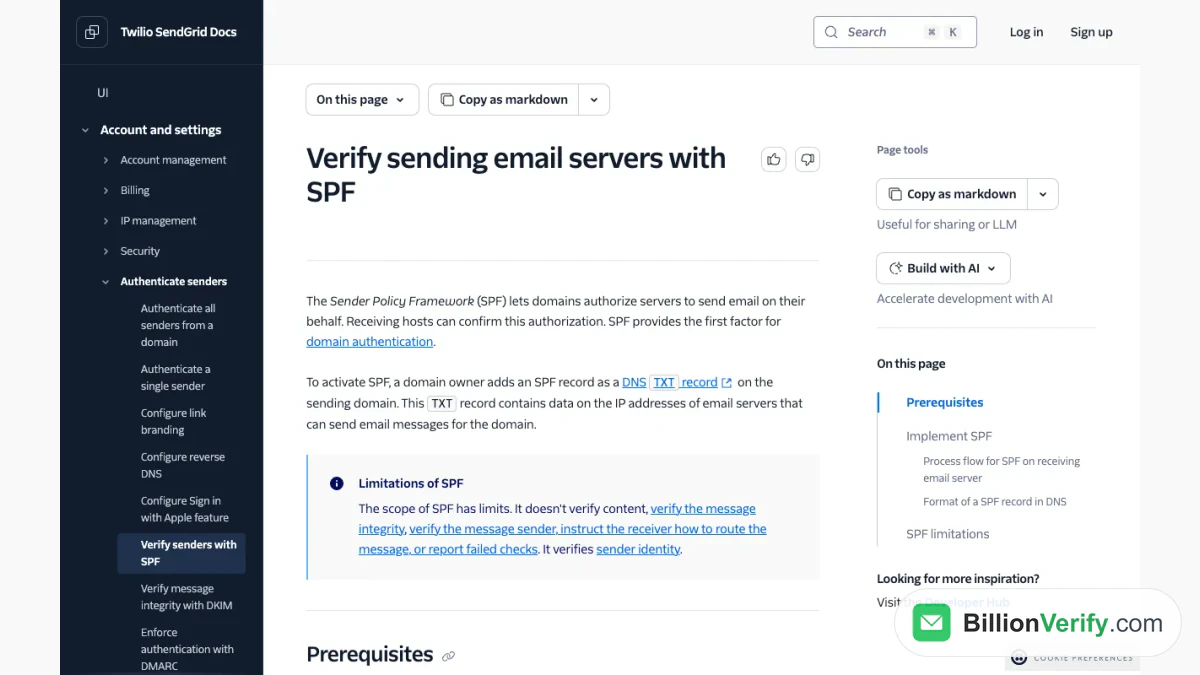
Tangkapan skrin: dokumentasi SPF, yang mentakrifkan rekod dan semakan yang dijalankan oleh hos mel.
Format Rekod SPF
Rekod SPF sentiasa bermula dengan v=spf1, yang menandakannya sebagai versi satu. Selepas itu datang mekanisme yang menyenaraikan siapa yang dibenarkan menghantar, dan rekod berakhir dengan mekanisme all yang meliputi semua pihak lain. Panduan SendGrid menyenaraikan mekanisme yang lazim: a, aaaa, mx, ptr, ip4, ip6, include dan exists. Mekanisme include ialah yang ditemui oleh pengguna SendGrid, kerana ia menarik masuk senarai domain lain.
Setiap mekanisme boleh membawa pengkelayakan. Tanda tambah bermaksud lulus, tanda tilde bermaksud gagal lembut, tanda tolak bermaksud gagal dan tanda soal bermaksud neutral. Rekod yang berakhir dengan tilde all meminta penerima menerima tetapi menandakan mesej daripada hos yang tidak disenaraikan, dan rekod yang berakhir dengan minus all meminta mereka menolaknya. Contoh SendGrid menunjukkan mx tilde all untuk domain yang dilayan oleh hos MX miliknya sendiri, dan minus all sahaja untuk domain yang senyap.
Bagi penghantar yang menggunakan SendGrid dan tiada yang lain, rekod yang didokumenkan ialah yang ditunjukkan di atas. Beberapa mekanisme boleh berkongsi satu rekod, seperti yang ditunjukkan oleh contoh panduan itu, dan all penutup sentiasa berada di hujung.
Pengesahan Domain Menggantikan Rekod Buatan Sendiri
SendGrid mengesyorkan pengesahan domain, dan pengesahan domain SendGrid dijalankan dari bahagian pengesahan penghantar dalam konsol. Semasa penyediaan, anda melalui prasyarat, memilih satu pilihan penyediaan dan menyemak beberapa tetapan lanjutan. SendGrid kemudian menghasilkan empat entri. Set entri bergantung pada satu tetapan yang dipanggil keselamatan automatik, yang dihidupkan secara lalai.
Dalam mod lalai, anda menerima satu CNAME untuk alamat return-path berjenama, yang menyokong kedua-dua semakan, dua lagi CNAME untuk penjenamaan pautan, dan satu rekod TXT untuk DMARC. SendGrid kemudian mencipta dan mengemas kini rekod penghantar untuk anda. Dokumentasinya memberikan satu contoh: jika anda membeli IP khusus, SendGrid menambah alamat tersebut pada rekod SPF anda bagi pihak anda. Apabila keselamatan automatik dimatikan, SendGrid memberikan anda nilai MX dan tiga nilai teks, dan anda mesti memasukkan serta mengemas kininya sendiri.
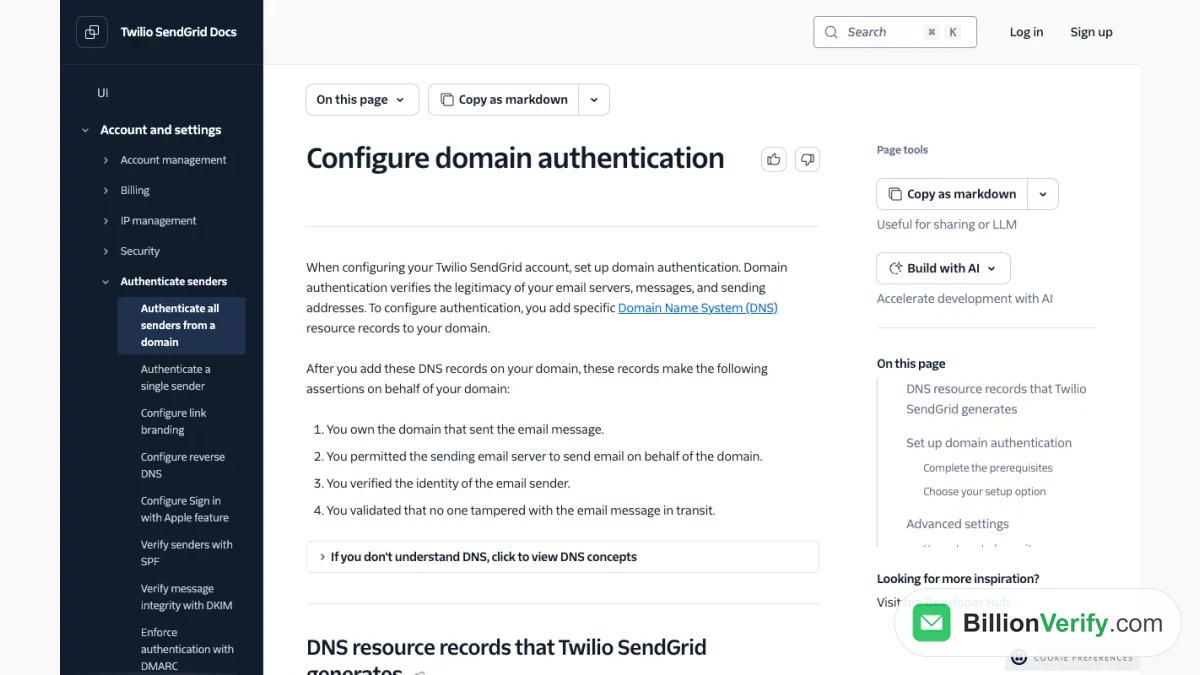
Tangkapan skrin: bahagian panduan pengesahan yang menyenaraikan rekod DNS yang dijana.
Terdapat satu kekangan. Jika penyedia DNS anda tidak menerima garis bawah dalam rekod CNAME, anda tidak boleh menggunakannya dan mesti mematikannya. Panduan itu juga menerangkan subdomain lantunan khusus, yang muncul dalam DNS sebagai CNAME yang menuju ke sendgrid.net, dan subdomain pautan khusus untuk penjejakan klik.
SendGrid DKIM
SendGrid DKIM, faktor kedua, menandatangani setiap mesej dengan kunci peribadi supaya penerima dapat mengesahkan bahawa kandungan tidak diubah semasa penghantaran. Tandatangan itu disemak berdasarkan kunci awam yang diterbitkan sebagai entri teks yang dinamakan dengan pemilih (selector), dalam bentuk selector, kemudian _domainkey, kemudian domain anda. Artikel SendGrid DKIM menyatakan bahawa pasangan kunci terdapat dalam bentuk 1024-bit atau 2048-bit, dan bahawa SendGrid menetapkan kanonikalisasi kepada relaxed untuk pengepala dan simple untuk badan mesej, ditulis sebagai relaxed/simple.
Pada akaun SendGrid, anda jarang perlu mencipta kunci tersebut secara manual, kerana persediaan SendGrid DKIM merupakan sebahagian daripada aliran berpandu. Dalam mod lalai, SendGrid mengendalikan penandatanganan DKIM dan pengesahan SPF melalui rekod CNAME, dan tandatangan ditambah apabila mel dihantar keluar. Skrin persediaan juga mempunyai pilihan pemilih DKIM tersuai untuk kes apabila perkhidmatan lain sudah menggunakan nama pemilih lalai. Panduan SendGrid SMTP kami menunjukkan bagaimana identiti penghantar yang sama dikaitkan dengan log masuk SMTP.
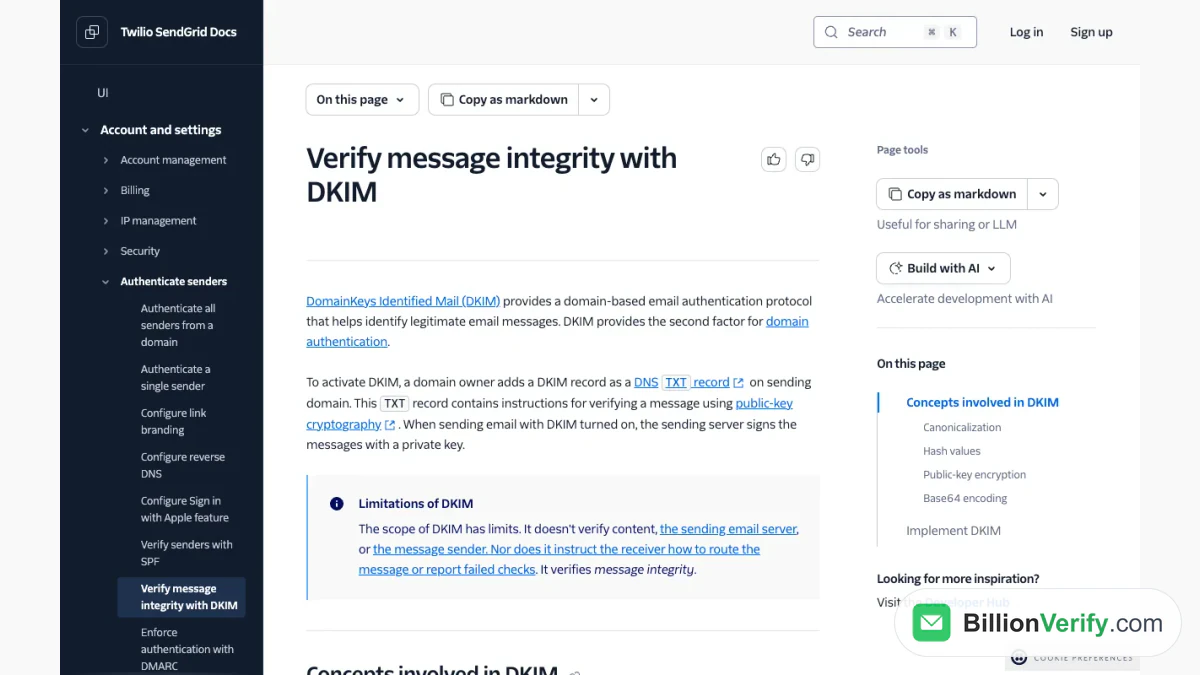
Tangkapan skrin: Dokumentasi DKIM, yang memperkenalkan protokol tersebut dan konsep penandatanganannya.
DMARC dan Faktor Ketiga
DMARC mengarahkan penerima tentang tindakan yang perlu diambil apabila mesej gagal SPF atau DKIM, dan ia melaporkan kegagalan kembali kepada pemilik domain. Ia terletak dalam DNS sebagai entri teks yang dibina daripada tag yang dipisahkan oleh koma bertitik, dan dasarnya boleh jadi none, quarantine atau reject. Panduan DMARC SendGrid menerangkan masalah yang diselesaikannya: spoofing, iaitu penghantar tanpa kebenaran memalsukan alamat From yang kelihatan, yang boleh merosakkan reputasi domain sebenar.
DMARC sendiri juga bukan tentang kualiti senarai. Ia menyemak penghantar dan memberitahu penyedia peti mel cara bertindak balas, serta melaporkan keputusan pengesahan, jadi ia berfungsi bersama dua faktor yang lain dan bukannya menggantikannya.
Tangkapan skrin: dokumentasi DMARC, yang menerangkan spoofing dan rekod dasar.
Had Sepuluh Carian
RFC 7208 membenarkan paling banyak sepuluh carian DNS apabila penerima menilai rekod SPF. Carian datang daripada mekanisme include, a, mx, ptr dan exists, bersama pengubah suai redirect. Panduan SendGrid memberi amaran bahawa penggunaan include yang kurang baik ialah cara paling lazim untuk melepasi had ini.
Nasihat praktikalnya ialah memastikan rekod itu ringkas. Buang include untuk perkhidmatan yang tidak lagi anda gunakan, tulis entri ip4 dan ip6 di mana anda tahu alamatnya kerana entri tersebut tidak memerlukan carian, dan semak rekod itu mengikut jadual yang tetap. SendGrid turut mencadangkan menyemak hasilnya dengan alat SPF luar. Penyemak SPF percuma di BillionVerify boleh membaca rekod yang anda terbitkan, dan penyemak DKIM melakukan perkara yang sama untuk kunci tandatangan.
Mengatasi Masalah Pengesahan
Kebanyakan kegagalan berpunca daripada cara hos DNS mengendalikan nama. SendGrid memberikan satu contoh: anda diminta menambah CNAME bernama em123.example.com, tetapi penyedia DNS anda menambah domain anda pada apa sahaja yang anda taip, lalu ia menyimpan em123.example.com.example.com dan semakan gagal. Penyelesaiannya ialah memasukkan bahagian hos sahaja, iaitu em123, dan membiarkan penyedia menambah domain tersebut.
Punca kedua ialah penyedia DNS yang menolak garis bawah dalam nama alias, yang menyekat mod itu dan memerlukan kaedah manual. Punca ketiga ialah pertembungan pemilih DKIM dengan perkhidmatan lain, yang menjadi sebab tetapan pemilih tersuai wujud. Selepas sebarang perubahan, jalankan semula pengesahan dalam konsol sebelum menganggap ada perkara lain yang tidak kena.
SPF Bukan Senarai Bersih
Pengesahan menjawab soalan tentang penghantar. Ia tidak memberitahu sama ada orang yang anda hantar e-mel kepadanya masih wujud. Domain dengan pengesahan yang sempurna masih boleh mengalami kejatuhan reputasi jika terlalu banyak mesej dihantar ke peti mel yang sudah mati, kerana setiap pantulan keras memberi isyarat kecuaian kepada penyedia penerima. Dokumentasi SendGrid menyatakan bahawa sebaik sahaja sesuatu alamat memantul, ia ditambah ke dalam senarai pantulan dan permintaan seterusnya akan digugurkan, tetapi itu berlaku selepas kerosakan daripada pantulan pertama telah berlaku.
Jadi, pengesahan dan kebersihan senarai ialah dua bahagian daripada satu tugas. Selepas anda selesai menetapkan rekod DNS, semak juga penerimanya. Pengesah e-mel menguji alamat tunggal, dan pengesahan e-mel pukal membersihkan fail sebelum import. BillionVerify mengenakan 1 kredit untuk setiap keputusan sah atau tidak sah dan tiada caj untuk keputusan tidak diketahui, melaporkan alamat catch-all sebagai kelas tersendiri dan memberi akaun percuma 20 kredit pada setiap hari ia digunakan, sehingga 600 sebulan, tanpa kad.
Bagi pendaftaran yang tidak anda kenali, carian e-mel terbalik menunjukkan apa yang dikaitkan dengannya secara awam, dan pengesah nombor telefon mengesahkan nombor jika anda turut menghantar teks kepada pengguna. Untuk gambaran lebih luas tentang produk ini, baca apa itu SendGrid.
Soalan Lazim
Apakah rekod SPF SendGrid?
Contoh yang didokumenkan ialah rentetan daripada perenggan pembukaan, iaitu entri TXT pada domain penghantaran anda yang membenarkan pelayan SendGrid. Pelanggan yang mengikuti persediaan berpandu, pengesahan domain SendGrid, biasanya akan diuruskan perkara ini untuk mereka.
Adakah saya masih memerlukan rekod SPF jika saya menggunakan pengesahan domain?
SendGrid menguruskan rekod penghantar untuk anda apabila mod tersebut diaktifkan. Jika anda mematikannya, anda mesti menambah sendiri nilai SPF, DKIM, MX dan DMARC.
Mengapakah SPF menyatakan terlalu banyak carian DNS?
Kerana spesifikasi hanya membenarkan sepuluh, dan setiap mekanisme jenis tersebut menggunakan satu. Kurangkan include yang tidak digunakan dan gunakan entri ip4 atau ip6 jika boleh.
Rekod DNS manakah yang dicipta oleh SendGrid?
Secara lalai, empat: satu CNAME untuk domain lantunan, sepasang CNAME penjenamaan pautan dan satu TXT DMARC. Apabila dimatikan, anda menerima nilai tersebut dan menaipnya di hos DNS anda.
Adakah SPF menghentikan lantunan?
Tidak. Lantunan datang daripada peti mel penerima yang tidak berfungsi, jadi menyemak senarai ialah langkah berasingan daripada pengesahan.
Tonton video: Cara mengesahkan email: Single, Bulk, Fail dan API
Tonton video: Cara mengesahkan nombor telefon: Pengesah Nombor Telefon percuma