



Un registro SPF de SendGrid indica a los servidores de correo receptores que SendGrid puede enviar correo en nombre de tu dominio. El registro es una entrada DNS de tipo TXT, y el ejemplo de SendGrid para un dominio que envía únicamente a través del servicio es v=spf1 include:sendgrid.net -all. En la práctica, la mayoría de los clientes nunca escribe esa línea, porque la autenticación de dominio de SendGrid genera los registros por ti y puede mantenerlos actualizados.
Esta guía explica el registro SPF de SendGrid, cómo se relaciona SPF con sus dos estándares complementarios, qué entradas DNS crea SendGrid, el límite de consultas que rompe los registros largos y los errores que hacen fallar la verificación. Todo sigue la documentación de SendGrid tal como se leyó en noviembre de 2026, y BillionVerify no está afiliado a SendGrid ni a Twilio.
Datos clave (comprobados en noviembre de 2026):
- La guía de SPF de SendGrid llama a SPF el primer factor de la autenticación de dominio y usa un único include como ejemplo.
- La misma guía cita la RFC 7208, que limita la evaluación de SPF a diez consultas, y advierte de que un uso descuidado de include puede superarlo.
- La guía de autenticación de dominio indica que la configuración genera cuatro entradas, y que esa opción está activada de forma predeterminada.
- DKIM es el segundo factor y DMARC el tercero, y el artículo sobre DKIM de SendGrid enumera tamaños de clave de 1024 o 2048 bits.
- La autenticación del remitente cubre el servidor de envío, no el contenido de tu lista, por lo que una lista limpia es una tarea aparte.
- BillionVerify comprueba los destinatarios a los que envías, algo que los tres estándares de autenticación no hacen.
Qué hace un registro SPF de SendGrid
Sender Policy Framework, o SPF, permite que un dominio indique qué servidores pueden enviar correo en su nombre. El propietario del dominio añade la lista como un registro TXT en DNS. Cuando llega un mensaje, el receptor consulta el registro SPF del dominio del remitente del sobre (envelope sender) del mensaje y compara la dirección IP del servidor emisor con la lista autorizada. Si la comprobación se supera, el servidor acepta el mensaje, y si falla, el servidor sigue la política del registro DMARC del dominio cuando este tiene uno.
SendGrid explica hasta dónde llega SPF. No verifica el contenido de un mensaje, no comprueba que el mensaje no haya sido alterado ni le indica al receptor cómo debe tratar un fallo. Solo cubre la identidad del remitente. DKIM cubre la integridad del mensaje y DMARC cubre la política y los informes, por lo que SendGrid considera a los tres como factores de un único sistema de autenticación de dominio.
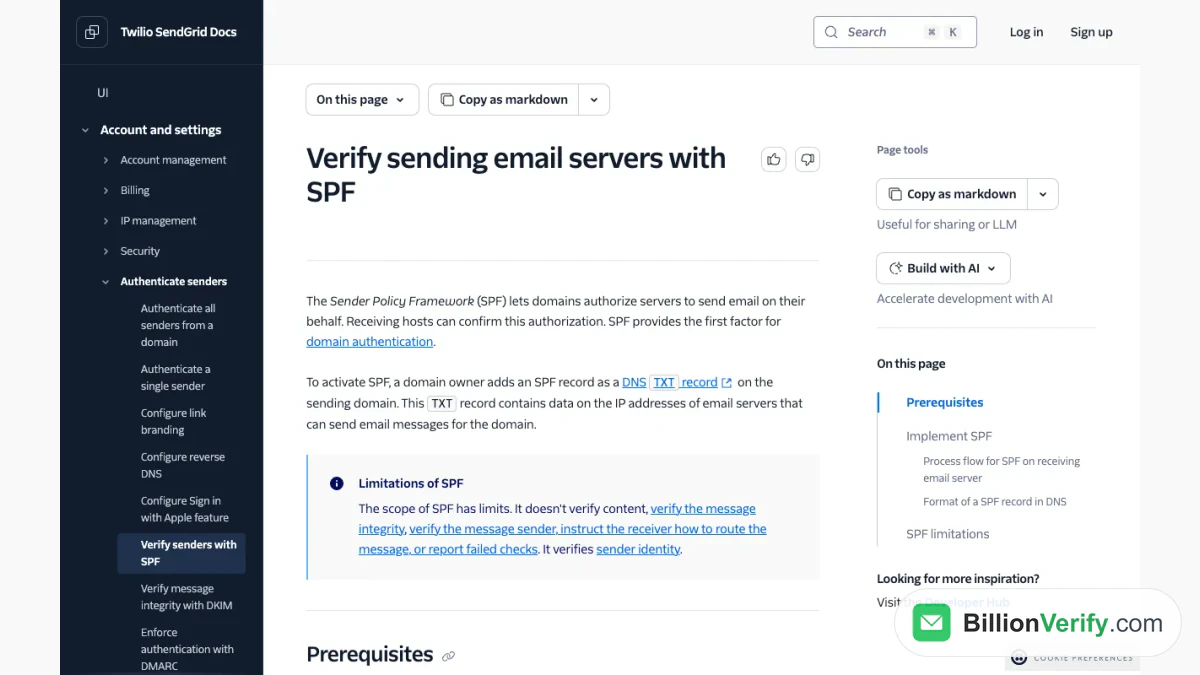
Captura de pantalla: documentación de SPF, que define el registro y la comprobación que ejecuta un servidor de correo.
El formato del registro SPF
Un registro SPF siempre comienza con v=spf1, que lo marca como versión uno. Después vienen los mecanismos que indican quién puede enviar, y el registro termina con un mecanismo all que abarca a todos los demás. La guía de SendGrid enumera los mecanismos más habituales: a, aaaa, mx, ptr, ip4, ip6, include y exists. El mecanismo include es el que encuentran los usuarios de SendGrid, porque incorpora la lista de otro dominio.
Cada mecanismo puede llevar un calificador. Un signo más significa pasa, una tilde significa fallo suave, un signo menos significa fallo y un signo de interrogación significa neutral. Un registro que termina en tilde all pide a los receptores que acepten los mensajes pero marquen los de hosts no incluidos en la lista, y uno que termina en menos all les pide que los rechacen. Los ejemplos de SendGrid muestran mx tilde all para un dominio atendido por sus propios hosts MX, y un simple menos all para un dominio silencioso.
Para un remitente que usa SendGrid y nada más, el registro documentado es el que se muestra arriba. Varios mecanismos pueden compartir un mismo registro, como muestran los ejemplos de la guía, y el all de cierre siempre va al final.
Autenticación de dominio en lugar de un registro hecho a mano
SendGrid recomienda la autenticación de dominio, y la autenticación de dominio de SendGrid se ejecuta desde el área de autenticación de remitente de la consola. Durante la configuración repasas los requisitos previos, eliges una opción de configuración y revisas algunos ajustes avanzados. Después, SendGrid genera cuatro entradas. El conjunto depende de un único ajuste llamado seguridad automatizada, que está activado de forma predeterminada.
En el modo predeterminado, recibes un CNAME para una dirección de return-path con marca, que admite ambas comprobaciones, dos CNAME adicionales para la personalización de marca de los enlaces y un registro TXT para DMARC. Entonces SendGrid crea y mantiene actualizados por ti los registros del remitente. Su documentación ofrece un ejemplo: si compras una IP dedicada, SendGrid añade esa dirección a tu registro SPF en tu nombre. Con la seguridad automatizada desactivada, SendGrid te entrega el valor MX y tres valores de texto, y debes introducirlos y actualizarlos tú mismo.
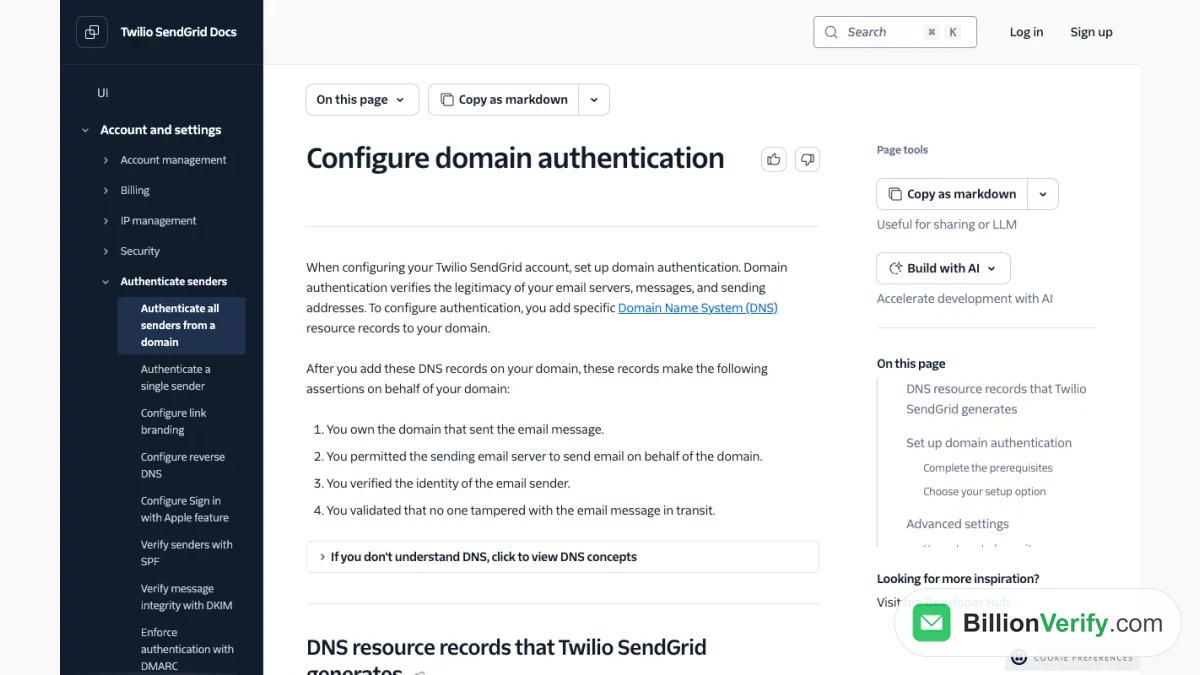
Captura de pantalla: la parte de la guía de autenticación que enumera los registros DNS generados.
Hay un inconveniente. Si tu proveedor de DNS no acepta guiones bajos en los registros CNAME, no puedes usarla y debes desactivarla. La guía también describe un subdominio de rebote personalizado, que aparece en DNS como un CNAME que apunta a sendgrid.net, y un subdominio de enlaces personalizado para el seguimiento de clics.
SendGrid DKIM
SendGrid DKIM, el segundo factor, firma cada mensaje con una clave privada para que el receptor pueda confirmar que el contenido no se modificó durante el tránsito. La firma se comprueba con una clave pública publicada como una entrada de texto cuyo nombre incluye un selector, con la forma selector, luego _domainkey, luego tu dominio. El artículo sobre SendGrid DKIM indica que los pares de claves se presentan en formato de 1024 o de 2048 bits, y que SendGrid establece su canonicalización en relaxed para el encabezado y simple para el cuerpo, escrito como relaxed/simple.
En una cuenta de SendGrid rara vez creas esas claves a mano, ya que la configuración de SendGrid DKIM forma parte del flujo guiado. En el modo predeterminado, SendGrid se encarga de la firma DKIM y de la autenticación SPF mediante registros CNAME, y la firma se añade cuando el correo sale. La pantalla de configuración también tiene una opción de selector DKIM personalizado para el caso en que otro servicio ya use el nombre de selector predeterminado. Nuestra guía de SendGrid SMTP muestra cómo la misma identidad de remitente se vincula con un inicio de sesión SMTP.
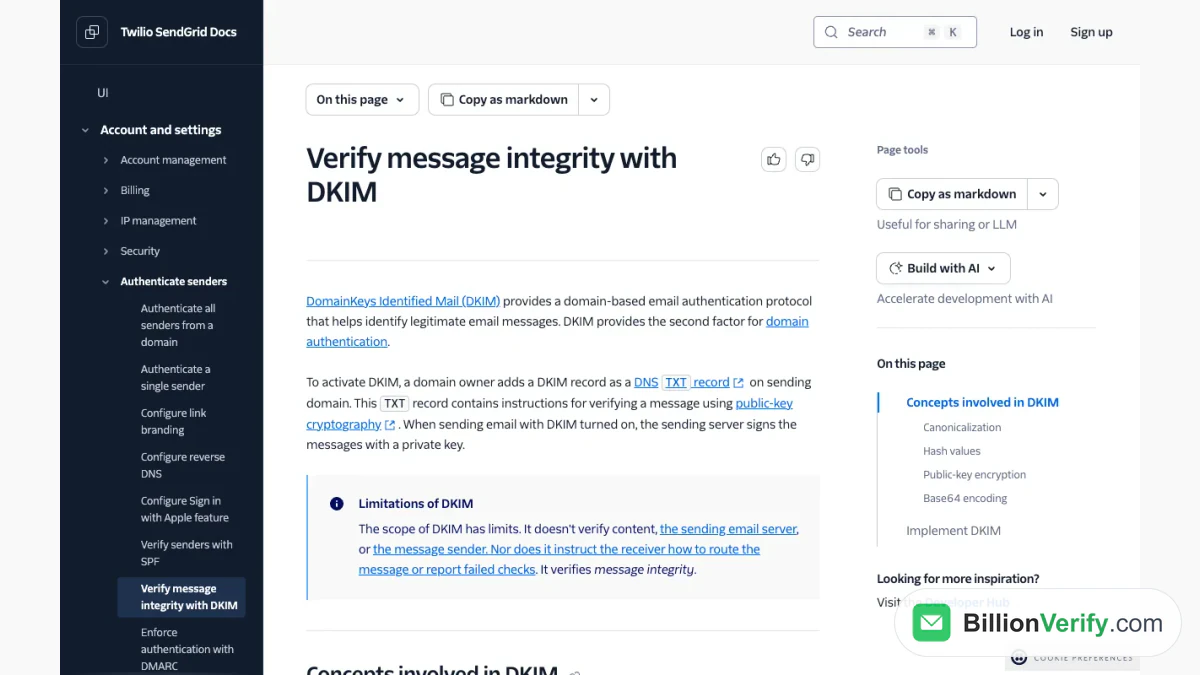
Captura de pantalla: documentación de DKIM, que presenta el protocolo y sus conceptos de firma.
DMARC y el tercer factor
DMARC indica al receptor qué hacer cuando un mensaje no supera SPF o DKIM, y además informa de los fallos al propietario del dominio. Se publica en DNS como un registro de texto formado por etiquetas separadas por punto y coma, y la política puede ser none, quarantine o reject. La guía de DMARC de SendGrid explica el problema que resuelve: la suplantación de identidad (spoofing), en la que un remitente no autorizado falsifica la dirección From visible, lo que puede dañar la reputación del dominio real.
DMARC tampoco trata de la calidad de la lista. Comprueba al remitente e indica a los proveedores de correo cómo reaccionar, y además informa de los resultados de autenticación, por lo que funciona junto con los otros dos en lugar de sustituirlos.
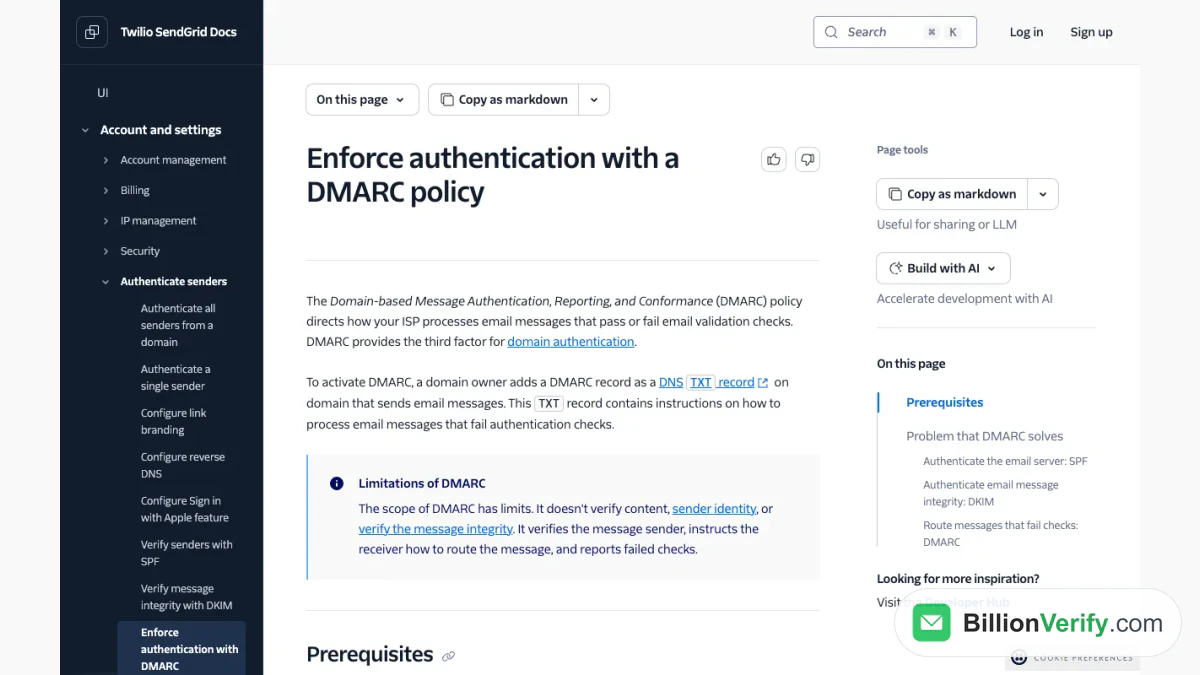
Captura de pantalla: documentación de DMARC, que describe la suplantación de identidad y el registro de política.
El límite de diez consultas
RFC 7208 permite como máximo diez consultas DNS cuando un receptor evalúa un registro SPF. Las consultas provienen de los mecanismos include, a, mx, ptr y exists, así como del modificador redirect. La guía de SendGrid advierte que el mal uso de include es la forma habitual de superar el límite.
El consejo práctico es mantener el registro corto. Elimina los include de los servicios que ya no utilizas, escribe entradas ip4 e ip6 cuando conozcas las direcciones, porque esas no requieren consultas, y revisa el registro de forma periódica. SendGrid también sugiere comprobar el resultado con una herramienta SPF externa. Un verificador SPF gratuito de BillionVerify puede leer tu registro publicado, y un verificador DKIM hace lo mismo con la clave de la firma.
Solución de problemas de verificación
La mayoría de los fallos provienen de cómo los hosts DNS gestionan los nombres. SendGrid ofrece un ejemplo: se te indica que añadas un CNAME llamado em123.example.com, pero tu proveedor de DNS agrega tu dominio a lo que escribas, así que guarda em123.example.com.example.com y la comprobación falla. La solución es introducir solo la parte del host, em123, y dejar que el proveedor añada el dominio.
Una segunda causa es un proveedor de DNS que rechaza los guiones bajos en los nombres de alias, lo que bloquea ese modo y obliga a recurrir a la vía manual. Una tercera es un conflicto de selector DKIM con otro servicio, para el cual existe el ajuste de selector personalizado. Después de cualquier cambio, vuelve a ejecutar la verificación en la consola antes de suponer que el problema es otro.
SPF no es una lista limpia
La autenticación responde a una pregunta sobre el remitente. No dice nada sobre si las personas a las que envías siguen existiendo. Un dominio con una autenticación impecable aún puede ver caer su reputación si demasiados mensajes van a buzones inactivos, porque cada rebote duro le indica descuido al proveedor receptor. La documentación de SendGrid dice que, una vez que una dirección rebota, se añade a una lista de rebotes y las solicitudes posteriores se descartan, pero eso ocurre después del daño del primer rebote.
Así que la autenticación y la higiene de la lista son dos mitades de un mismo trabajo. Cuando termines los registros DNS, revisa también a los destinatarios. Un verificador de correo electrónico comprueba direcciones individuales, y la verificación de correo electrónico masiva limpia un archivo antes de una importación. BillionVerify cobra 1 crédito por cada resultado válido o inválido y nada por los resultados desconocidos, informa de las direcciones catch-all como una clase propia y da a una cuenta gratuita 20 créditos cada día que se usa, hasta 600 al mes, sin tarjeta.
Para registros que no reconoces, una búsqueda inversa de correo electrónico muestra qué hay vinculado públicamente a ellos, y un validador de números de teléfono confirma los números si también envías SMS a los usuarios. Para una visión más amplia del producto, lee qué es SendGrid.
Preguntas frecuentes
¿Qué es el registro SPF de SendGrid?
El ejemplo documentado es la cadena del párrafo inicial, una entrada TXT en tu dominio de envío que autoriza los servidores de SendGrid. Los clientes que siguen la configuración guiada, la autenticación de dominio de SendGrid, normalmente la tienen resuelta sin hacer nada.
¿Sigo necesitando un registro SPF si uso la autenticación de dominio?
SendGrid se encarga de los registros del remitente por ti cuando ese modo está activado. Si lo desactivas, debes añadir tú mismo los valores de SPF, DKIM, MX y DMARC.
¿Por qué SPF indica demasiadas consultas DNS?
Porque la especificación solo permite diez, y cada mecanismo de ese tipo consume una. Reduce los include que no uses y utiliza entradas ip4 o ip6 siempre que puedas.
¿Qué registros DNS crea SendGrid?
Por defecto, cuatro: un CNAME para el dominio de rebote, un par de CNAME de personalización de enlaces y un TXT de DMARC. Con la opción desactivada, recibes los valores y los introduces tú en tu proveedor de DNS.
¿SPF evita los rebotes?
No. Los rebotes provienen de buzones de destinatarios que no funcionan, así que revisar la lista es un paso distinto de la autenticación.
Ver vídeo: Cómo verificar un correo: Single, Bulk, archivo y API
Ver vídeo: Cómo validar un número de teléfono: validador de teléfonos gratis