



Record SPF SendGrid memberi tahu server email penerima bahwa SendGrid boleh mengirim email atas nama domain Anda. Record tersebut berupa entri DNS TXT, dan contoh dari SendGrid sendiri untuk domain yang hanya mengirim melalui layanan itu adalah v=spf1 include:sendgrid.net -all. Dalam praktiknya sebagian besar pelanggan tidak pernah mengetik baris itu, karena autentikasi domain SendGrid membuat record-nya untuk Anda dan dapat menjaganya tetap mutakhir.
Panduan ini menjelaskan record SPF SendGrid, hubungan SPF dengan dua standar pendampingnya, entri DNS apa saja yang dibuat SendGrid, batas lookup yang merusak record panjang, serta kesalahan yang membuat verifikasi gagal. Semuanya mengikuti dokumentasi SendGrid yang dibaca pada November 2026, dan BillionVerify tidak berafiliasi dengan SendGrid maupun Twilio.
Fakta utama (dicek November 2026):
- Panduan SPF SendGrid menyebut SPF sebagai faktor pertama autentikasi domain dan memakai satu include sebagai contohnya.
- Panduan yang sama mengutip RFC 7208, yang membatasi evaluasi SPF hingga sepuluh lookup, dan memperingatkan bahwa penggunaan include yang ceroboh dapat melampauinya.
- Panduan autentikasi domain menyebutkan bahwa penyiapan menghasilkan empat entri, dan pengaturan itu aktif secara default.
- DKIM adalah faktor kedua dan DMARC faktor ketiga, dan artikel DKIM SendGrid mencantumkan ukuran kunci 1024 atau 2048 bit.
- Autentikasi pengirim mencakup server pengirim, bukan isi daftar Anda, sehingga daftar yang bersih adalah pekerjaan tersendiri.
- BillionVerify memeriksa penerima yang Anda kirimi email, hal yang tidak dilakukan ketiga standar autentikasi tersebut.
Apa yang Dilakukan Record SPF SendGrid
Sender Policy Framework, atau SPF, memungkinkan sebuah domain menyatakan server mana yang boleh mengirim email atas namanya. Pemilik domain menambahkan daftar tersebut sebagai record TXT di DNS. Saat sebuah pesan tiba, penerima mencari record SPF untuk domain pada pengirim amplop (envelope sender) pesan itu, lalu membandingkan alamat IP server pengirim dengan daftar yang diotorisasi. Jika pemeriksaan lolos, server menerima pesan, dan jika gagal, server mengikuti kebijakan dalam record DMARC milik domain tersebut bila ada.
SendGrid menjelaskan batas kemampuan SPF. SPF tidak memverifikasi isi pesan, tidak memeriksa apakah pesan telah diubah, dan tidak memberi tahu penerima cara menangani kegagalan. SPF hanya mencakup identitas pengirim. DKIM mencakup integritas pesan dan DMARC mencakup kebijakan serta pelaporan, itulah sebabnya SendGrid memandang ketiganya sebagai faktor dari satu sistem autentikasi domain.
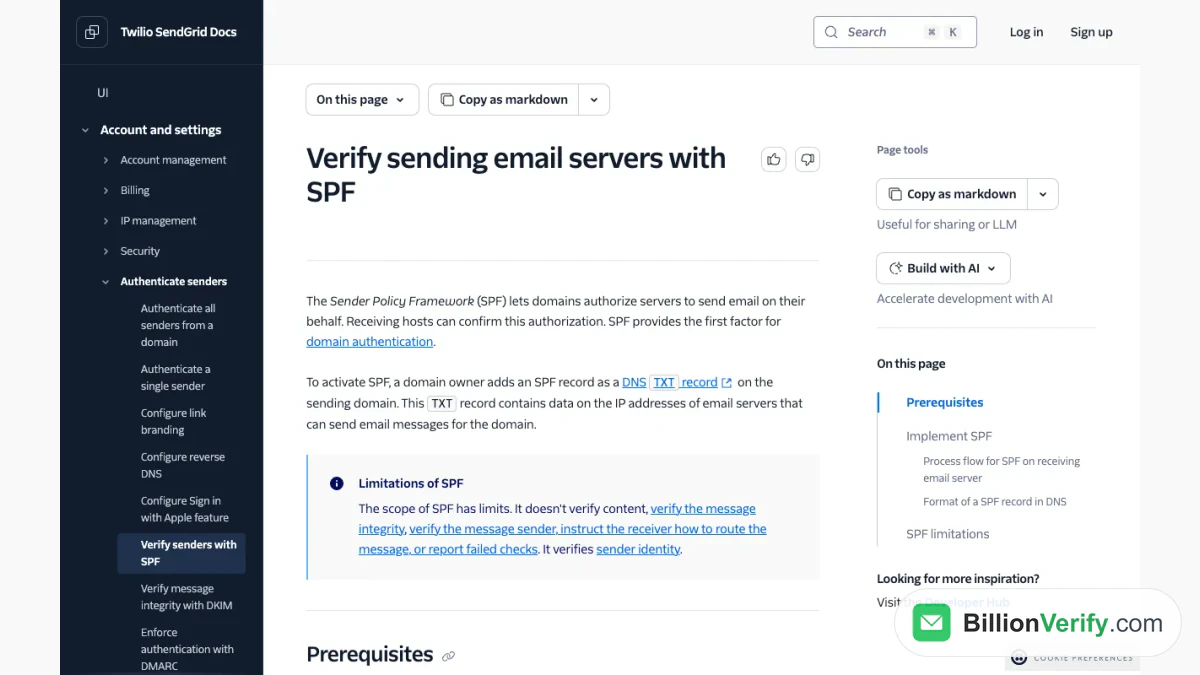
Tangkapan layar: dokumentasi SPF, yang mendefinisikan record tersebut dan pemeriksaan yang dijalankan oleh host email.
Format Record SPF
Record SPF selalu diawali dengan v=spf1, yang menandainya sebagai versi satu. Setelah itu muncul mekanisme yang mencantumkan siapa saja yang boleh mengirim, dan record diakhiri dengan mekanisme all yang mencakup semua pihak lainnya. Panduan SendGrid mencantumkan mekanisme yang umum digunakan: a, aaaa, mx, ptr, ip4, ip6, include, dan exists. Mekanisme include adalah yang paling sering dijumpai pengguna SendGrid, karena mekanisme ini menarik daftar milik domain lain.
Setiap mekanisme dapat disertai qualifier. Tanda plus berarti pass, tilde berarti soft fail, minus berarti fail, dan tanda tanya berarti neutral. Record yang diakhiri tilde all meminta penerima untuk menerima tetapi menandai pesan dari host yang tidak terdaftar, sedangkan yang diakhiri minus all meminta mereka untuk menolaknya. Contoh dari SendGrid menunjukkan mx tilde all untuk domain yang dilayani oleh host MX miliknya sendiri, dan minus all saja untuk domain yang tidak mengirim email.
Bagi pengirim yang hanya menggunakan SendGrid dan tidak ada yang lain, record yang didokumentasikan adalah yang ditampilkan di atas. Beberapa mekanisme dapat berada dalam satu record, seperti yang ditunjukkan contoh-contoh dalam panduan tersebut, dan all penutup selalu berada di posisi paling akhir.
Autentikasi Domain sebagai Pengganti Record Buatan Sendiri
SendGrid merekomendasikan autentikasi domain, dan autentikasi domain SendGrid dijalankan dari area autentikasi pengirim di konsol. Selama penyiapan, Anda menyelesaikan prasyarat, memilih opsi penyiapan, dan meninjau beberapa pengaturan lanjutan. SendGrid kemudian menghasilkan empat entri. Kumpulan entri ini bergantung pada satu pengaturan bernama automated security, yang aktif secara default.
Pada mode default, Anda menerima sebuah CNAME untuk alamat return-path bermerek, yang mendukung kedua pemeriksaan, dua CNAME lagi untuk branding tautan, dan sebuah record TXT untuk DMARC. SendGrid kemudian membuat dan menjaga record pengirim tetap mutakhir untuk Anda. Dokumentasinya memberikan sebuah ilustrasi: jika Anda membeli IP khusus, SendGrid menambahkan alamat tersebut ke record SPF Anda atas nama Anda. Dengan automated security dimatikan, SendGrid memberi Anda nilai MX dan tiga nilai teks, dan Anda harus memasukkan serta memperbaruinya sendiri.
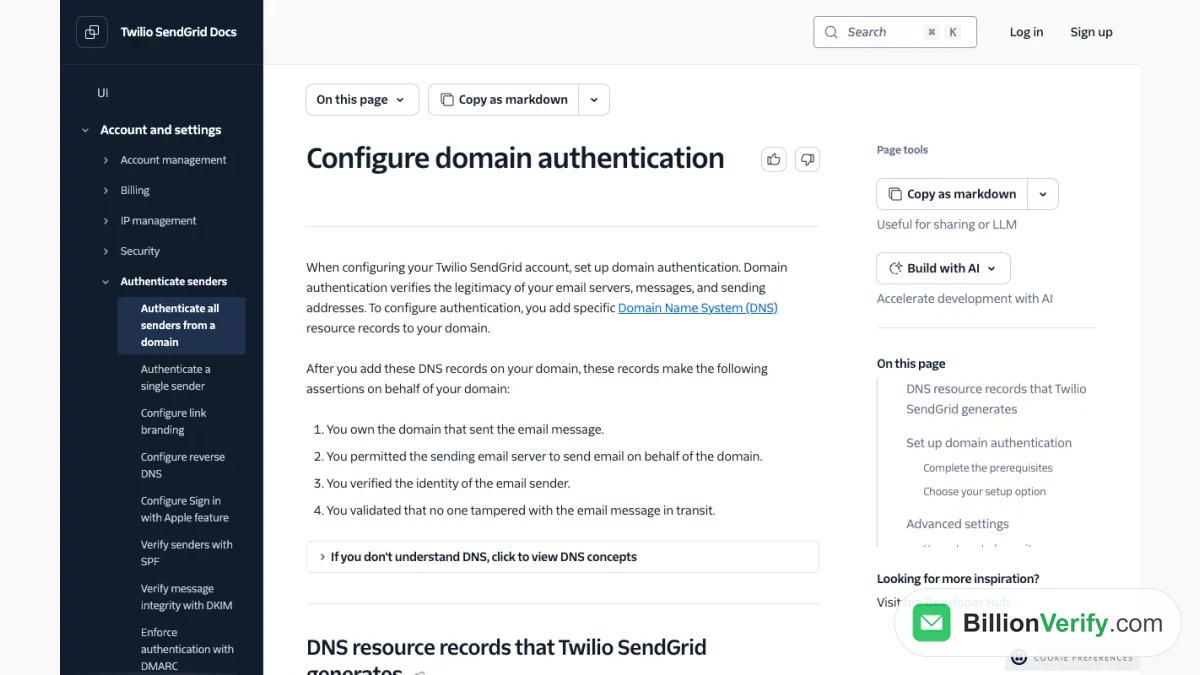
Tangkapan layar: bagian panduan autentikasi yang mencantumkan record DNS yang dihasilkan.
Ada satu kendala. Jika penyedia DNS Anda tidak menerima garis bawah pada record CNAME, Anda tidak dapat menggunakannya dan harus mematikannya. Panduan ini juga menjelaskan subdomain bounce kustom, yang muncul di DNS sebagai CNAME yang mengarah ke sendgrid.net, dan subdomain tautan kustom untuk pelacakan klik.
SendGrid DKIM
SendGrid DKIM, faktor kedua, menandatangani setiap pesan dengan kunci privat sehingga penerima dapat memastikan bahwa isi pesan tidak berubah selama pengiriman. Tanda tangan tersebut diperiksa terhadap kunci publik yang dipublikasikan sebagai entri teks dengan nama berupa selector, dalam format selector, lalu _domainkey, lalu domain Anda. Artikel SendGrid DKIM menyebutkan bahwa pasangan kunci tersedia dalam bentuk 1024-bit atau 2048-bit, dan bahwa SendGrid mengatur kanonikalisasi menjadi relaxed untuk header dan simple untuk isi pesan, yang ditulis sebagai relaxed/simple.
Pada akun SendGrid, Anda jarang membuat kunci tersebut secara manual, karena penyiapan SendGrid DKIM merupakan bagian dari alur terpandu. Pada mode default, SendGrid menangani penandatanganan DKIM dan autentikasi SPF melalui rekaman CNAME, dan tanda tangan ditambahkan saat email dikirim. Layar penyiapan juga memiliki opsi selector DKIM kustom untuk kasus ketika layanan lain sudah menggunakan nama selector default. Panduan SMTP SendGrid kami menunjukkan bagaimana identitas pengirim yang sama terhubung dengan login SMTP.
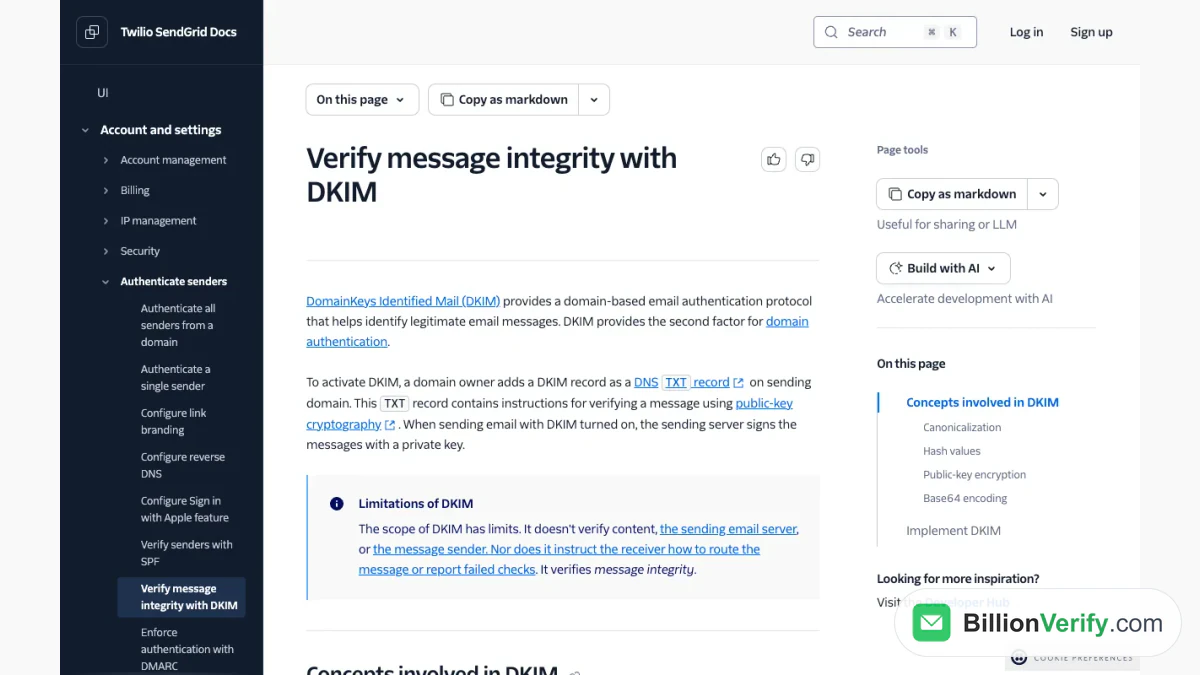
Tangkapan layar: dokumentasi DKIM, yang memperkenalkan protokol tersebut beserta konsep penandatanganannya.
DMARC dan Faktor Ketiga
DMARC menginstruksikan penerima tentang apa yang harus dilakukan ketika sebuah pesan gagal dalam SPF atau DKIM, dan melaporkan kegagalan tersebut kembali kepada pemilik domain. DMARC berada di DNS sebagai entri teks yang tersusun dari tag yang dipisahkan titik koma, dan kebijakannya dapat berupa none, quarantine, atau reject. Panduan DMARC dari SendGrid menjelaskan masalah yang diselesaikannya: spoofing, yaitu ketika pengirim tidak sah memalsukan alamat From yang terlihat, yang dapat merusak reputasi domain yang sebenarnya.
DMARC sendiri juga bukan soal kualitas daftar. DMARC memeriksa pengirim dan memberi tahu penyedia kotak surat bagaimana harus bereaksi, serta melaporkan hasil autentikasi, sehingga bekerja bersama dua faktor lainnya, bukan menggantikannya.
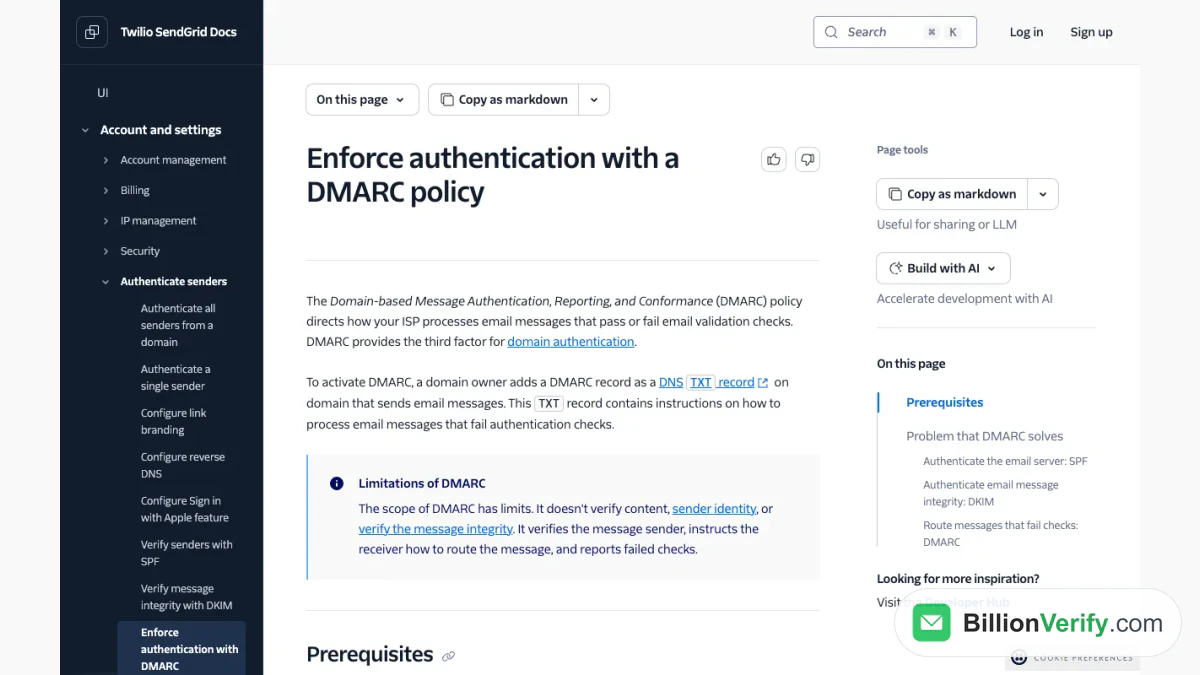
Tangkapan layar: dokumentasi DMARC, yang menjelaskan spoofing dan catatan kebijakan.
Batas Sepuluh Lookup
RFC 7208 mengizinkan paling banyak sepuluh lookup DNS saat penerima mengevaluasi record SPF. Lookup berasal dari mekanisme include, a, mx, ptr, dan exists, beserta modifier redirect. Panduan SendGrid memperingatkan bahwa penggunaan include yang buruk adalah cara yang paling sering menyebabkan batas ini terlampaui.
Saran praktisnya adalah menjaga record tetap singkat. Hapus include untuk layanan yang tidak lagi Anda gunakan, tulis entri ip4 dan ip6 jika Anda mengetahui alamatnya karena entri tersebut tidak memerlukan lookup, dan tinjau record secara berkala. SendGrid juga menyarankan untuk memeriksa hasilnya dengan alat SPF dari pihak luar. SPF checker gratis di BillionVerify dapat membaca record yang Anda publikasikan, dan DKIM checker melakukan hal yang sama untuk kunci tanda tangan.
Mengatasi Masalah Verifikasi
Sebagian besar kegagalan berasal dari cara host DNS menangani nama. SendGrid memberikan contoh: Anda diminta menambahkan CNAME bernama em123.example.com, tetapi penyedia DNS Anda menambahkan domain Anda ke apa pun yang Anda ketik, sehingga yang tersimpan adalah em123.example.com.example.com dan pemeriksaan gagal. Solusinya adalah memasukkan hanya bagian host, yaitu em123, dan membiarkan penyedia menambahkan domainnya.
Penyebab kedua adalah penyedia DNS yang menolak garis bawah pada nama alias, yang memblokir mode tersebut dan mengharuskan penggunaan cara manual. Penyebab ketiga adalah benturan selector DKIM dengan layanan lain, yang justru diatasi oleh pengaturan selector khusus. Setelah melakukan perubahan apa pun, jalankan ulang verifikasi di konsol sebelum menganggap ada hal lain yang salah.
SPF Bukan Daftar yang Bersih
Autentikasi menjawab pertanyaan tentang pengirim. Autentikasi tidak mengatakan apa pun tentang apakah orang-orang yang Anda kirimi email masih ada. Domain dengan autentikasi yang sempurna tetap bisa mengalami penurunan reputasi jika terlalu banyak pesan dikirim ke kotak surat yang sudah mati, karena setiap hard bounce memberi sinyal kecerobohan kepada penyedia penerima. Dokumentasi SendGrid menyebutkan bahwa begitu sebuah alamat bounce, alamat itu ditambahkan ke daftar bounce dan permintaan berikutnya akan dibuang, tetapi hal itu terjadi setelah kerusakan dari bounce pertama sudah terjadi.
Jadi autentikasi dan kebersihan daftar adalah dua bagian dari satu pekerjaan. Setelah Anda menyelesaikan record DNS, periksa juga para penerimanya. Email verifier menguji alamat satu per satu, dan bulk email verification membersihkan file sebelum diimpor. BillionVerify mengenakan 1 kredit untuk setiap hasil valid atau tidak valid dan tidak mengenakan biaya untuk hasil tidak diketahui, melaporkan alamat catch-all sebagai kelasnya sendiri, dan memberi akun gratis 20 kredit pada setiap hari penggunaan, hingga 600 per bulan, tanpa kartu.
Untuk pendaftaran yang tidak Anda kenali, reverse email lookup menunjukkan apa yang terkait secara publik dengan alamat tersebut, dan phone number validator memastikan nomor telepon jika Anda juga mengirim pesan teks kepada pengguna. Untuk gambaran yang lebih luas tentang produknya, baca apa itu SendGrid.
FAQ
Apa itu record SPF SendGrid?
Contoh yang didokumentasikan adalah string dari paragraf pembuka, yaitu entri TXT pada domain pengirim Anda yang mengotorisasi server SendGrid. Pelanggan yang mengikuti pengaturan terpandu, yaitu autentikasi domain SendGrid, biasanya sudah dibantu mengurusnya.
Apakah saya masih memerlukan record SPF jika menggunakan autentikasi domain?
SendGrid mengurus record pengirim untuk Anda saat mode tersebut aktif. Jika Anda menonaktifkannya, Anda harus menambahkan sendiri nilai SPF, DKIM, MX, dan DMARC.
Mengapa SPF menampilkan pesan terlalu banyak pencarian DNS?
Karena spesifikasi hanya mengizinkan sepuluh, dan setiap mekanisme dari jenis tersebut menggunakan satu. Kurangi include yang tidak terpakai dan gunakan entri ip4 atau ip6 jika memungkinkan.
Record DNS apa saja yang dibuat SendGrid?
Secara default ada empat: satu CNAME untuk domain bounce, sepasang CNAME link branding, dan satu TXT DMARC. Jika dinonaktifkan, Anda menerima nilainya dan mengetikkannya sendiri di penyedia DNS Anda.
Apakah SPF menghentikan bounce?
Tidak. Bounce berasal dari kotak surat penerima yang tidak berfungsi, jadi memeriksa daftar adalah langkah terpisah dari autentikasi.
Tonton video: Cara memverifikasi email: Tunggal, Batch, File, dan API
Tonton video: Cara memvalidasi nomor telepon: validator nomor telepon gratis