



Rekord SPF SendGrid informuje odbierające serwery pocztowe, że SendGrid może wysyłać pocztę w imieniu Twojej domeny. Rekord jest wpisem DNS typu TXT, a własny przykład SendGrid dla domeny, która wysyła wiadomości wyłącznie przez tę usługę, to v=spf1 include:sendgrid.net -all. W praktyce większość klientów nigdy nie wpisuje tej linii, ponieważ uwierzytelnianie domeny w SendGrid generuje rekordy za Ciebie i potrafi utrzymywać je w aktualnym stanie.
Ten przewodnik wyjaśnia, czym jest rekord SPF SendGrid, jak SPF odnosi się do dwóch pozostałych standardów, jakie wpisy DNS tworzy SendGrid, jaki limit zapytań psuje długie rekordy oraz jakie błędy powodują niepowodzenie weryfikacji. Całość opiera się na dokumentacji SendGrid w wersji z listopada 2026, a BillionVerify nie jest powiązany z SendGrid ani z Twilio.
Najważniejsze fakty (sprawdzone w listopadzie 2026):
- Przewodnik SPF SendGrid nazywa SPF pierwszym czynnikiem uwierzytelniania domeny i jako przykład podaje pojedyncze include.
- Ten sam przewodnik powołuje się na RFC 7208, który ogranicza ocenę SPF do dziesięciu zapytań, i ostrzega, że nieostrożne użycie include może ten limit przekroczyć.
- Przewodnik uwierzytelniania domeny mówi, że konfiguracja generuje cztery wpisy, a to ustawienie jest domyślnie włączone.
- DKIM jest drugim czynnikiem, a DMARC trzecim, a artykuł o DKIM SendGrid podaje rozmiary kluczy wynoszące 1024 lub 2048 bitów.
- Uwierzytelnianie nadawcy dotyczy serwera wysyłającego, a nie zawartości Twojej listy, więc czysta lista to osobne zadanie.
- BillionVerify sprawdza odbiorców, do których wysyłasz, czego trzy standardy uwierzytelniania nie robią.
Do czego służy rekord SPF w SendGrid
Sender Policy Framework, czyli SPF, pozwala domenie określić, które serwery mogą wysyłać pocztę w jej imieniu. Właściciel domeny dodaje tę listę jako rekord TXT w DNS. Gdy wiadomość dociera do odbiorcy, jego serwer sprawdza rekord SPF dla domeny podanej w nadawcy koperty (envelope sender) i porównuje adres IP serwera wysyłającego z listą autoryzowanych serwerów. Jeśli kontrola zakończy się powodzeniem, serwer przyjmuje wiadomość, a jeśli się nie powiedzie, postępuje zgodnie z polityką zapisaną w rekordzie DMARC domeny, o ile ją ma.
SendGrid wyjaśnia, gdzie kończą się możliwości SPF. Nie weryfikuje on treści wiadomości, nie sprawdza, czy wiadomość nie została zmieniona, ani nie mówi odbiorcy, jak postąpić w razie niepowodzenia. Obejmuje wyłącznie tożsamość nadawcy. DKIM odpowiada za integralność wiadomości, a DMARC za politykę i raportowanie, dlatego SendGrid traktuje te trzy mechanizmy jako elementy jednego systemu uwierzytelniania domeny.
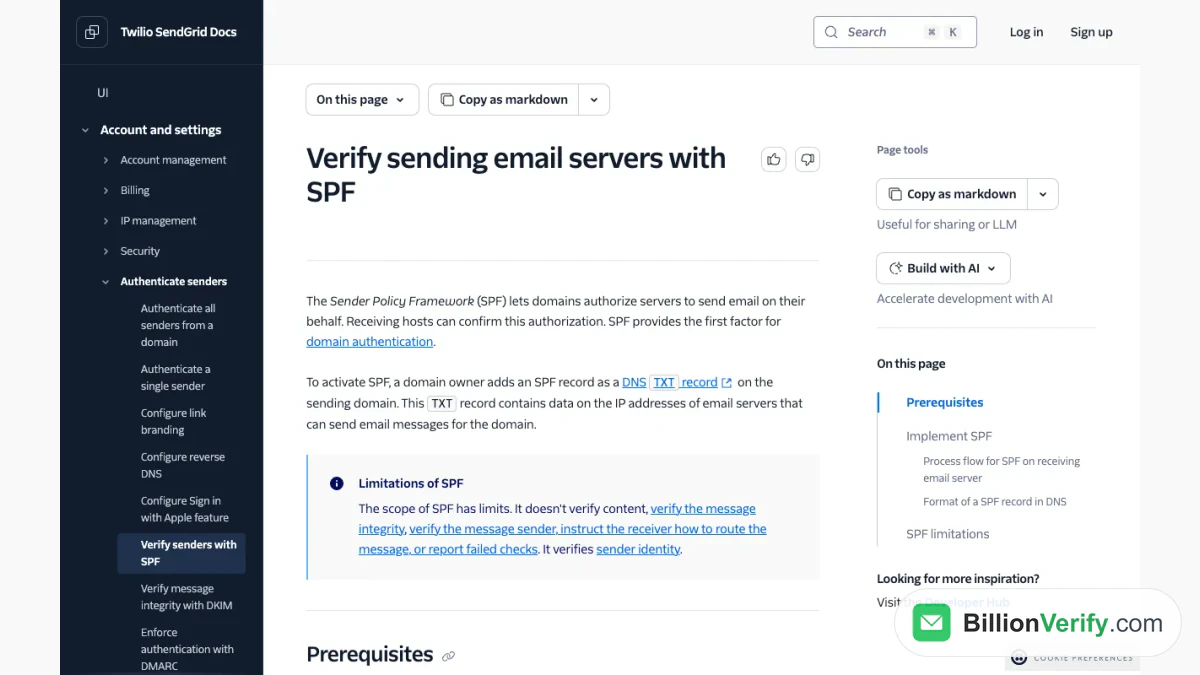
Zrzut ekranu: dokumentacja SPF, która definiuje rekord i kontrolę wykonywaną przez serwer pocztowy.
Format rekordu SPF
Rekord SPF zawsze zaczyna się od v=spf1, co oznacza wersję pierwszą. Dalej następują mechanizmy wskazujące, kto może wysyłać wiadomości, a rekord kończy się mechanizmem all, który obejmuje wszystkich pozostałych. Poradnik SendGrid wymienia typowe mechanizmy: a, aaaa, mx, ptr, ip4, ip6, include i exists. Z mechanizmem include styka się każdy użytkownik SendGrid, ponieważ wciąga on listę innej domeny.
Każdy mechanizm może mieć kwalifikator. Plus oznacza pass, tylda oznacza soft fail, minus oznacza fail, a znak zapytania oznacza neutral. Rekord kończący się tilde all prosi odbiorców o przyjmowanie wiadomości z nieujętych na liście hostów, ale oznaczanie ich, a rekord kończący się minus all prosi o ich odrzucanie. Przykłady SendGrid pokazują mx tilde all dla domeny obsługiwanej przez własne hosty MX oraz samo minus all dla domeny, która nic nie wysyła.
Dla nadawcy korzystającego wyłącznie ze SendGrid udokumentowany rekord to ten pokazany powyżej. Kilka mechanizmów może współdzielić jeden rekord, jak pokazują przykłady z poradnika, a kończący mechanizm all zawsze występuje na samym końcu.
Uwierzytelnianie domeny zamiast ręcznie tworzonego rekordu
SendGrid zaleca uwierzytelnianie domeny, a uwierzytelnianie domeny w SendGrid uruchamia się z sekcji uwierzytelniania nadawcy w konsoli. Podczas konfiguracji przechodzisz przez wymagania wstępne, wybierasz opcję konfiguracji i przeglądasz kilka ustawień zaawansowanych. SendGrid generuje następnie cztery wpisy. Ich zestaw zależy od jednego ustawienia o nazwie automated security, które jest domyślnie włączone.
W trybie domyślnym otrzymujesz rekord CNAME dla markowego adresu return-path, który obsługuje obie kontrole, dwa kolejne rekordy CNAME do brandingu linków oraz rekord TXT dla DMARC. SendGrid tworzy wtedy rekordy nadawcy i na bieżąco je aktualizuje za Ciebie. Jego dokumentacja podaje przykład: jeśli kupisz dedykowany adres IP, SendGrid doda ten adres do Twojego rekordu SPF w Twoim imieniu. Gdy automated security jest wyłączone, SendGrid przekazuje Ci wartość MX oraz trzy wartości tekstowe, które musisz wprowadzać i aktualizować samodzielnie.
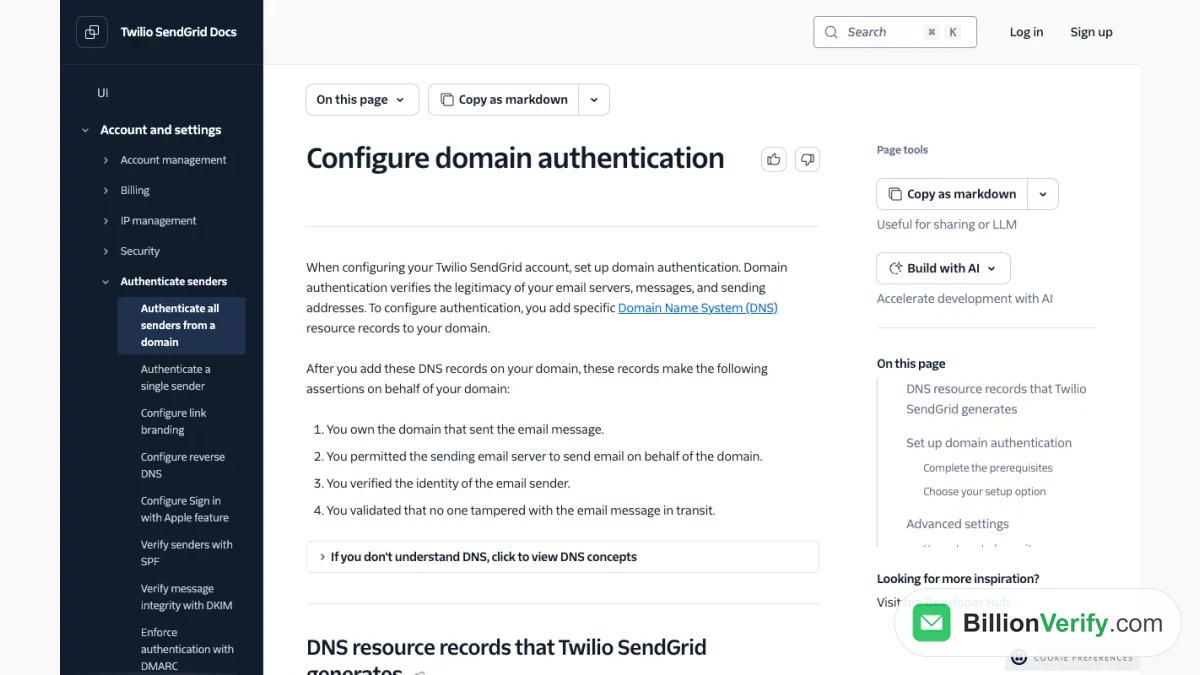
Zrzut ekranu: fragment przewodnika uwierzytelniania, który wymienia wygenerowane rekordy DNS.
Jest jeden haczyk. Jeśli Twój dostawca DNS nie akceptuje podkreślników w rekordach CNAME, nie możesz korzystać z tej funkcji i musisz ją wyłączyć. Przewodnik opisuje także niestandardową subdomenę dla zwrotów (bounce), która w DNS pojawia się jako rekord CNAME wskazujący na sendgrid.net, oraz niestandardową subdomenę linków do śledzenia kliknięć.
SendGrid DKIM
SendGrid DKIM, drugi czynnik, podpisuje każdą wiadomość kluczem prywatnym, dzięki czemu odbiorca może potwierdzić, że treść nie została zmieniona w trakcie przesyłania. Podpis jest sprawdzany względem klucza publicznego opublikowanego jako wpis tekstowy o nazwie zawierającej selektor, w formie selektor, następnie _domainkey, a potem Twoja domena. Artykuł o SendGrid DKIM podaje, że pary kluczy występują w wersji 1024-bitowej lub 2048-bitowej oraz że SendGrid ustawia kanonizację na relaxed dla nagłówka i simple dla treści, zapisywaną jako relaxed/simple.
Na koncie SendGrid rzadko tworzy się te klucze ręcznie, ponieważ konfiguracja SendGrid DKIM jest częścią przewodnika krok po kroku. W trybie domyślnym SendGrid obsługuje podpisywanie DKIM oraz uwierzytelnianie SPF za pomocą rekordów CNAME, a podpis jest dodawany w momencie wysyłania poczty. Ekran konfiguracji ma też opcję niestandardowego selektora DKIM na wypadek, gdy inna usługa już używa domyślnej nazwy selektora. Nasz przewodnik po SendGrid SMTP pokazuje, jak ta sama tożsamość nadawcy łączy się z logowaniem SMTP.
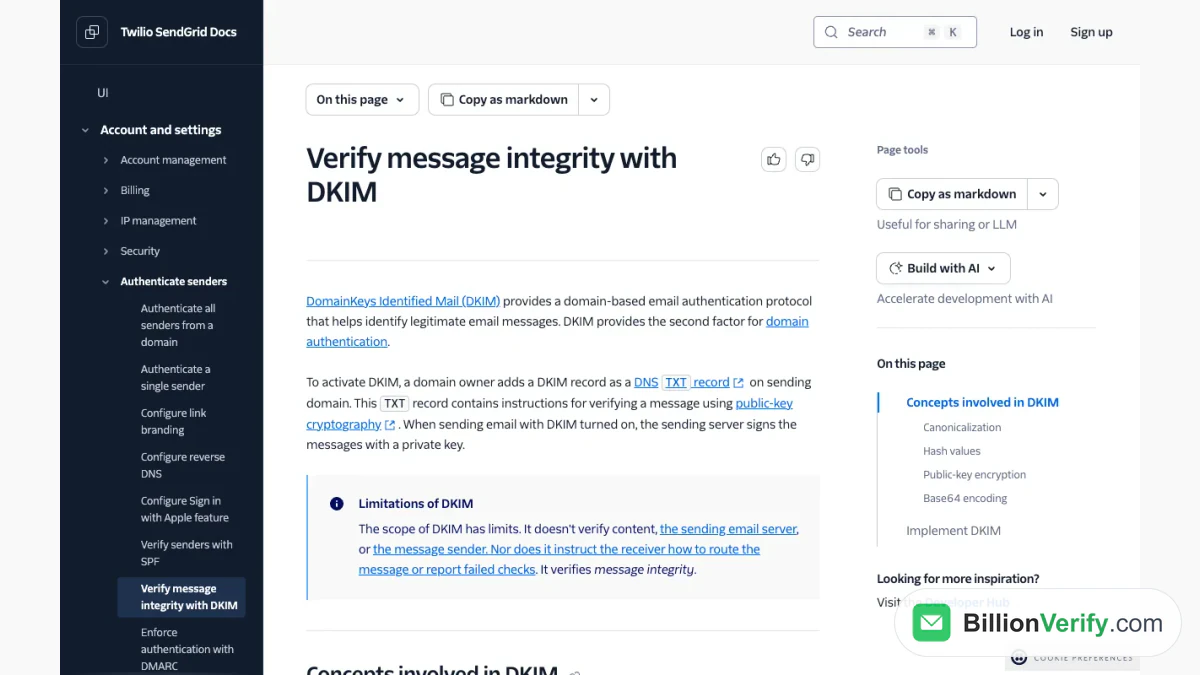
Zrzut ekranu: dokumentacja DKIM, która wprowadza protokół i związane z nim pojęcia dotyczące podpisywania.
DMARC i trzeci czynnik
DMARC wskazuje odbiorcy, co zrobić, gdy wiadomość nie przejdzie weryfikacji SPF lub DKIM, a o niepowodzeniach raportuje właścicielowi domeny. Znajduje się w DNS jako wpis tekstowy zbudowany ze znaczników oddzielonych średnikami, a polityka może mieć wartość none, quarantine lub reject. Poradnik SendGrid dotyczący DMARC wyjaśnia problem, który ten mechanizm rozwiązuje: spoofing, czyli sytuację, w której nieuprawniony nadawca fałszuje widoczny adres Od, co może zaszkodzić reputacji prawdziwej domeny.
DMARC również nie dotyczy jakości listy. Sprawdza nadawcę i informuje dostawców skrzynek pocztowych, jak mają zareagować, a także raportuje wyniki uwierzytelniania, dlatego działa razem z pozostałymi dwoma mechanizmami, a nie zamiast nich.
Zrzut ekranu: dokumentacja DMARC, która opisuje spoofing i rekord polityki.
Limit dziesięciu zapytań
RFC 7208 dopuszcza co najwyżej dziesięć zapytań DNS podczas oceny rekordu SPF przez odbiorcę. Zapytania pochodzą z mechanizmów include, a, mx, ptr i exists oraz z modyfikatora redirect. Poradnik SendGrid ostrzega, że nieprawidłowe używanie include jest najczęstszym sposobem przekroczenia tego limitu.
Praktyczna rada brzmi: utrzymuj rekord krótki. Usuń mechanizmy include dla usług, z których już nie korzystasz, wpisuj ip4 i ip6 tam, gdzie znasz adresy, ponieważ te wpisy nie wymagają zapytań, i przeglądaj rekord regularnie według ustalonego harmonogramu. SendGrid zaleca również sprawdzenie wyniku za pomocą zewnętrznego narzędzia SPF. Darmowy SPF checker w BillionVerify potrafi odczytać Twój opublikowany rekord, a DKIM checker robi to samo w przypadku klucza podpisu.
Rozwiązywanie problemów z weryfikacją
Większość niepowodzeń wynika z tego, jak hosty DNS traktują nazwy. SendGrid podaje przykład: każą ci dodać rekord CNAME o nazwie em123.example.com, ale twój dostawca DNS dopisuje twoją domenę do wszystkiego, co wpiszesz, więc zapisuje em123.example.com.example.com i weryfikacja kończy się niepowodzeniem. Rozwiązanie polega na wpisaniu tylko części hosta, em123, i pozwoleniu dostawcy na dopisanie domeny.
Druga przyczyna to dostawca DNS, który odrzuca podkreślniki w nazwach aliasów, co blokuje ten tryb i wymaga ręcznej ścieżki. Trzecia to konflikt selektora DKIM z inną usługą, do czego służy ustawienie niestandardowego selektora. Po każdej zmianie ponownie uruchom weryfikację w konsoli, zanim założysz, że problem leży gdzie indziej.
SPF to nie jest czysta lista
Uwierzytelnianie odpowiada na pytanie o nadawcę. Nie mówi nic o tym, czy osoby, do których wysyłasz wiadomości, nadal istnieją. Domena z bezbłędnym uwierzytelnianiem może mimo to stracić reputację, jeśli zbyt wiele wiadomości trafia do nieistniejących skrzynek, ponieważ każdy twardy bounce jest dla dostawcy odbierającego sygnałem niedbałości. Dokumentacja SendGrid mówi, że gdy adres zwróci bounce, zostaje dodany do listy bounce'ów, a kolejne żądania są odrzucane, ale dzieje się to już po szkodzie wyrządzonej przez pierwszy bounce.
Uwierzytelnianie i higiena listy to więc dwie połowy tego samego zadania. Po skonfigurowaniu rekordów DNS sprawdź także odbiorców. Weryfikator adresów email testuje pojedyncze adresy, a masowa weryfikacja adresów email czyści plik przed importem. BillionVerify pobiera 1 kredyt za każdy wynik valid lub invalid i nic za wyniki unknown, raportuje adresy catch-all jako osobną klasę, a darmowemu kontu przyznaje 20 kredytów w każdym dniu użycia, do 600 miesięcznie, bez karty.
W przypadku rejestracji, których nie rozpoznajesz, odwrotne wyszukiwanie adresu email pokazuje, co jest z nimi publicznie powiązane, a walidator numerów telefonów potwierdza numery, jeśli wysyłasz użytkownikom także SMS-y. Aby poznać produkt szerzej, przeczytaj czym jest SendGrid.
FAQs
Czym jest rekord SPF SendGrid?
Udokumentowany przykład to ciąg znaków z pierwszego akapitu, wpis TXT w Twojej domenie nadawczej, który autoryzuje serwery SendGrid. Klienci korzystający z konfiguracji z przewodnikiem, czyli uwierzytelniania domeny SendGrid, zwykle mają to załatwione automatycznie.
Czy nadal potrzebuję rekordu SPF, jeśli używam uwierzytelniania domeny?
SendGrid zajmuje się rekordami nadawcy za Ciebie, gdy ten tryb jest włączony. Jeśli go wyłączysz, musisz samodzielnie dodać wartości SPF, DKIM, MX i DMARC.
Dlaczego SPF zgłasza zbyt wiele zapytań DNS?
Ponieważ specyfikacja dopuszcza tylko dziesięć, a każdy mechanizm tego rodzaju zużywa jedno. Usuń nieużywane wpisy include i tam, gdzie to możliwe, używaj wpisów ip4 lub ip6.
Jakie rekordy DNS tworzy SendGrid?
Domyślnie cztery: CNAME dla domeny zwrotnej (bounce), parę rekordów CNAME do brandingu linków oraz rekord TXT DMARC. Przy wyłączonym trybie otrzymujesz wartości i wpisujesz je ręcznie u swojego dostawcy DNS.
Czy SPF zapobiega niedostarczeniom (bounce)?
Nie. Niedostarczenia wynikają z nieistniejących lub niedziałających skrzynek odbiorców, więc sprawdzenie listy to osobny krok, niezależny od uwierzytelniania.
Obejrzyj wideo: Jak zweryfikować e-mail: pojedynczo, masowo, plikiem i przez API
Obejrzyj wideo: Jak zweryfikować numer telefonu: darmowy walidator numerów