



SendGrid の SPF レコードは、受信側のメールサーバーに対して、SendGrid があなたのドメインの代わりにメールを送信してよいことを伝えるものです。このレコードは DNS の TXT エントリで、SendGrid がサービス経由でのみ送信するドメイン向けに示している例は v=spf1 include:sendgrid.net -all です。実際には、ほとんどのお客様がこの行を自分で入力することはありません。SendGrid のドメイン認証がレコードを自動生成し、最新の状態に保つこともできるためです。
このガイドでは、SendGrid の SPF レコード、SPF と 2 つの関連規格との関係、SendGrid が作成する DNS エントリ、長いレコードを壊してしまう参照数の上限、そして検証が失敗する原因となるミスについて説明します。内容はすべて 2026 年 11 月時点で確認した SendGrid のドキュメントに基づいており、BillionVerify は SendGrid および Twilio とは提携していません。
重要なポイント(2026 年 11 月確認):
- SendGrid の SPF ガイドは、SPF をドメイン認証の第 1 の要素と位置づけ、1 つの include だけを使った例を示しています。
- 同ガイドは、SPF の評価を 10 回の参照までに制限する RFC 7208 を引用し、include を不用意に使うとこの上限を超える可能性があると警告しています。
- ドメイン認証ガイドによると、セットアップでは 4 つのエントリが生成され、この設定はデフォルトで有効になっています。
- DKIM は第 2 の要素、DMARC は第 3 の要素であり、SendGrid の DKIM に関する記事では、鍵のサイズとして 1024 ビットまたは 2048 ビットが挙げられています。
- 送信者認証が対象とするのは送信サーバーであり、リストの中身ではありません。そのため、リストをクリーンに保つことは別の作業になります。
- BillionVerify は送信先の受信者をチェックします。これは 3 つの認証規格では行えないことです。
SendGrid の SPF レコードの役割
Sender Policy Framework(SPF)は、ドメインが自身に代わってメールを送信できるサーバーを宣言するための仕組みです。ドメインの所有者は、その一覧を DNS の TXT レコードとして追加します。メッセージが届くと、受信側はメッセージのエンベロープ送信者に含まれるドメインの SPF レコードを参照し、送信元サーバーの IP アドレスを許可リストと照合します。チェックに合格すればサーバーはメッセージを受け入れ、失敗した場合は、そのドメインに DMARC レコードがあれば、そこに定められたポリシーに従います。
SendGrid は、SPF が担う範囲の限界についても説明しています。SPF はメッセージの内容を検証せず、メッセージが改ざんされていないかも確認せず、失敗時の扱いを受信側に指示することもありません。対象となるのは送信者の身元だけです。メッセージの完全性は DKIM が、ポリシーとレポートは DMARC が担います。そのため SendGrid は、この 3 つを 1 つのドメイン認証システムを構成する要素として扱っています。
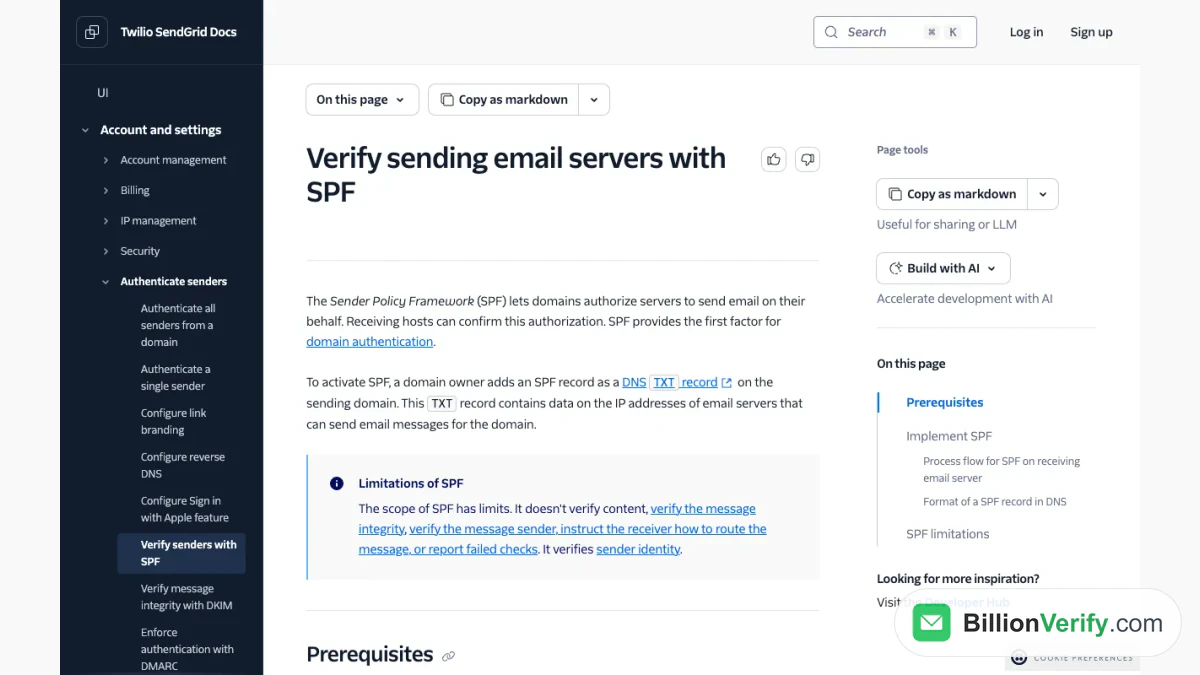
スクリーンショット:SPF のドキュメント。レコードの定義と、メールホストが実行するチェックについて説明しています。
SPF レコードの形式
SPF レコードは必ず v=spf1 で始まり、これがバージョン 1 であることを示します。その後に送信を許可する対象を列挙するメカニズムが続き、レコードの末尾には、それ以外すべてを対象とする all メカニズムが置かれます。SendGrid のガイドでは、一般的なメカニズムとして a、aaaa、mx、ptr、ip4、ip6、include、exists が挙げられています。SendGrid ユーザーが目にするのは include メカニズムです。これは別のドメインのリストを取り込む仕組みだからです。
各メカニズムには修飾子を付けられます。プラスは pass、チルダは soft fail、マイナスは fail、疑問符は neutral を意味します。末尾が tilde all のレコードは、受信側に対してメッセージを受け入れつつ、リストにないホストからのものには印を付けるよう求め、末尾が minus all のレコードは拒否するよう求めます。SendGrid の例では、自社の MX ホストでメールを扱うドメインには mx tilde all、送信を行わないドメインには単独の minus all が示されています。
SendGrid だけを使う送信者の場合、ドキュメントに記載されているレコードは上に示したものです。ガイドの例にあるように、複数のメカニズムを 1 つのレコードにまとめることができ、末尾の all は常に最後に置きます。
手作りのレコードではなくドメイン認証を使う
SendGrid はドメイン認証を推奨しており、SendGrid のドメイン認証はコンソールの送信者認証エリアから実行します。セットアップでは、前提条件を確認し、セットアップ方法を選び、いくつかの詳細設定を見直します。その後、SendGrid が 4 つのエントリを生成します。その構成は、デフォルトで有効になっている automated security という 1 つの設定によって決まります。
デフォルトのモードでは、ブランド化したリターンパスアドレス用の CNAME が提供され、これは両方のチェックに対応します。さらに、リンクのブランド化用の CNAME が 2 つと、DMARC 用の TXT レコードが提供されます。その後は、SendGrid が送信者レコードを作成し、最新の状態に保ちます。SendGrid のドキュメントには一例が挙げられています。専用 IP を購入すると、SendGrid があなたに代わってそのアドレスを SPF レコードに追加します。automated security をオフにすると、SendGrid は MX の値と 3 つのテキスト値を渡すため、それらを自分で入力し、更新する必要があります。
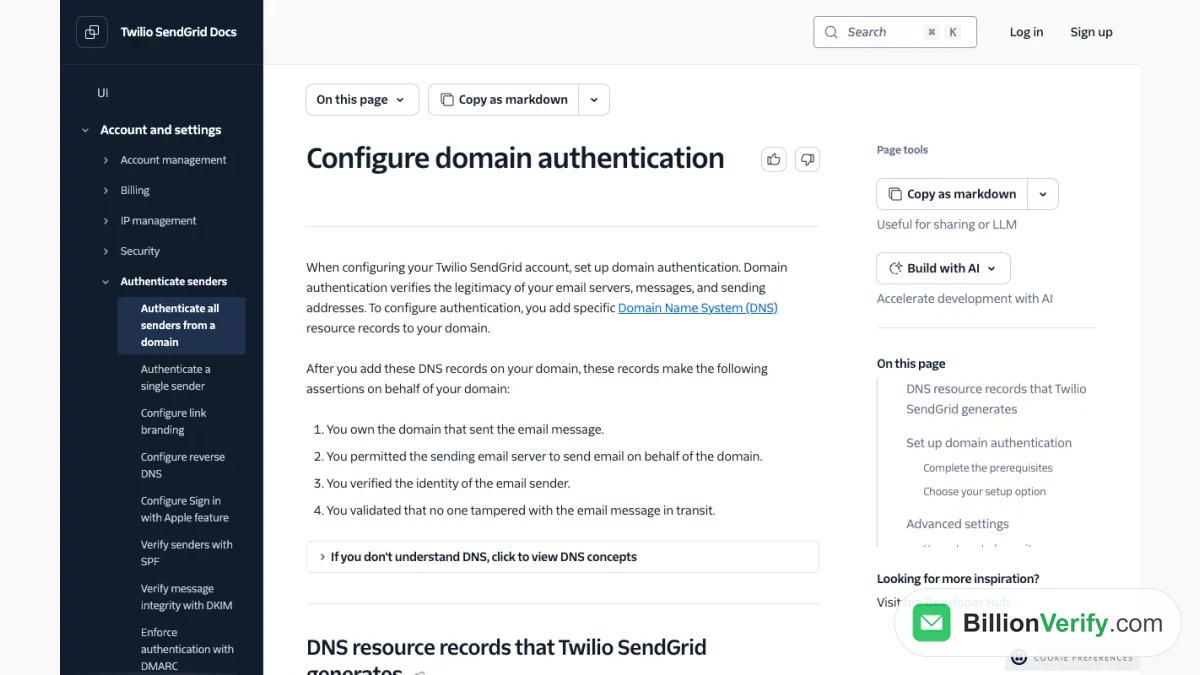
スクリーンショット:認証ガイドのうち、生成される DNS レコードを一覧表示している部分。
注意点が 1 つあります。お使いの DNS プロバイダーが CNAME レコードでのアンダースコアを受け付けない場合、この機能は使えないため、オフにする必要があります。このガイドでは、DNS 上で sendgrid.net を指す CNAME として表示されるカスタムバウンスサブドメインと、クリックトラッキング用のカスタムリンクサブドメインについても説明されています。
SendGrid DKIM
SendGrid DKIM は 2 つ目の要素で、各メッセージを秘密鍵で署名することで、受信側が内容が転送中に変更されていないことを確認できるようにします。署名は、セレクターを名前に持つテキストエントリとして公開された公開鍵に対して検証されます。その形式は、セレクター、次に _domainkey、次にあなたのドメインの順です。SendGrid DKIM の記事によると、鍵ペアには 1024 ビットと 2048 ビットの形式があり、SendGrid は正規化(canonicalization)をヘッダーは relaxed、本文は simple に設定しており、これは relaxed/simple と表記されます。
SendGrid アカウントでは、これらの鍵を手動で作成することはほとんどありません。SendGrid DKIM のセットアップはガイド付きフローの一部になっているためです。デフォルトモードでは、SendGrid が CNAME レコードを通じて DKIM 署名と SPF 認証を処理し、メールの送信時に署名が付加されます。セットアップ画面には、別のサービスがすでにデフォルトのセレクター名を使用している場合のために、カスタム DKIM セレクターのオプションもあります。SendGrid SMTP ガイドでは、同じ送信者アイデンティティが SMTP ログインとどのように結び付くかを説明しています。
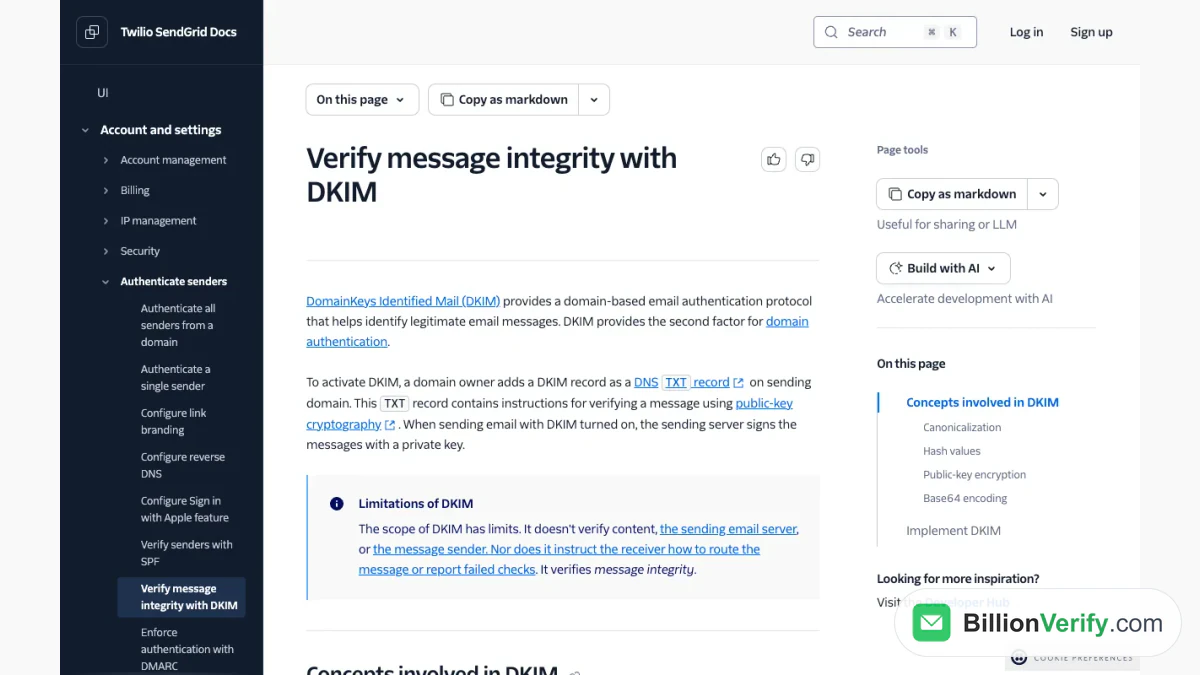
スクリーンショット: DKIM のドキュメント。プロトコルと署名の概念を紹介しています。
DMARC と第三の要素
DMARC は、メッセージが SPF または DKIM に失敗した場合に受信側がどう処理すべきかを指示し、その失敗をドメイン所有者に報告します。DMARC はセミコロン区切りのタグで構成されたテキストエントリとして DNS に置かれ、ポリシーには none、quarantine、reject のいずれかを指定できます。SendGrid の DMARC ガイドは、DMARC が解決する問題を説明しています。それはなりすましです。権限のない送信者が表示上の From アドレスを偽装すると、本物のドメインの評判が損なわれる可能性があります。
DMARC 自体もリスト品質に関するものではありません。送信者を確認し、メールボックスプロバイダーにどう対応すべきかを伝え、認証結果についてレポートするため、他の 2 つに取って代わるのではなく、それらと並んで機能します。
スクリーンショット: なりすましとポリシーレコードについて説明している DMARC のドキュメント。
10 回の検索制限
RFC 7208 では、受信側が SPF レコードを評価する際の DNS 検索は最大 10 回までと定められています。検索は include、a、mx、ptr、exists の各メカニズムと、redirect モディファイアによって発生します。SendGrid のガイドは、include の使い方が不適切なことが、この上限を超えてしまう最もよくある原因だと警告しています。
実践的なアドバイスは、レコードを短く保つことです。使わなくなったサービスの include を削除し、アドレスが分かっている場合は検索が不要な ip4 と ip6 のエントリを記述し、定期的にレコードを見直してください。SendGrid は、外部の SPF ツールで結果を確認することも勧めています。BillionVerify の無料の SPF チェッカーなら公開済みのレコードを読み取れ、DKIM チェッカーなら署名キーについて同様の確認ができます。
検証の問題を解決する
検証の失敗の多くは、DNS ホストによる名前の扱い方が原因です。SendGrid は次のような例を挙げています。em123.example.com という名前の CNAME を追加するよう指示されても、DNS プロバイダーは入力した値にドメインを自動的に付け足すため、em123.example.com.example.com として保存され、チェックに失敗します。解決策は、ホスト部分の em123 だけを入力し、ドメインの付加はプロバイダーに任せることです。
2 つ目の原因は、エイリアス名にアンダースコアを使えない DNS プロバイダーです。この場合は該当するモードが使えなくなるため、手動で設定する方法を取る必要があります。3 つ目は、別のサービスとの DKIM セレクターの衝突です。これを解決するために、カスタムセレクターの設定が用意されています。変更を加えたあとは、ほかに原因があると考える前に、コンソールで検証をもう一度実行してください。
SPF はクリーンなリストを意味しない
認証が答えるのは送信者に関する問いです。送信先の人々がまだ存在しているかどうかについては、何も教えてくれません。認証が完璧なドメインでも、存在しないメールボックスへの送信が多すぎれば、評判は下がり得ます。ハードバウンスのたびに、受信側プロバイダーに対して不注意な送信者だという信号が送られるためです。SendGrid のドキュメントによると、アドレスが一度バウンスするとバウンスリストに追加され、以降のリクエストは破棄されます。ただしそれは、最初のバウンスによるダメージが出た後の話です。
つまり、認証とリストの衛生管理は、ひとつの仕事の両輪です。DNS レコードの設定が終わったら、受信者側も確認してください。メール検証ツールは個別のアドレスをテストでき、一括メール検証はインポート前にファイルをクリーニングします。BillionVerify は、有効または無効と判定された結果 1 件につき 1 クレジットを消費し、不明の結果は無料です。キャッチオールアドレスは独立した区分として報告され、無料アカウントには利用した日ごとに 20 クレジット(月最大 600 クレジット)が付与されます。カードの登録は不要です。
見覚えのないサインアップについては、逆引きメール検索で、そのアドレスに公開情報として紐づいている内容を確認できます。また、ユーザーに SMS も送る場合は、電話番号バリデーターで番号を確認できます。製品の全体像については、SendGrid とは何かをお読みください。
よくある質問
SendGrid の SPF レコードとは?
ドキュメントに記載されている例は、冒頭の段落で示した文字列です。SendGrid のサーバーを承認する、送信ドメイン上の TXT エントリーです。ガイド付きセットアップである SendGrid のドメイン認証に従ったお客様は、通常、この設定が自動的に処理されます。
ドメイン認証を使っていても SPF レコードは必要ですか?
そのモードが有効な場合、SendGrid が送信者レコードを代わりに管理します。無効にした場合は、SPF、DKIM、MX、DMARC の値を自分で追加する必要があります。
SPF で DNS ルックアップが多すぎるというエラーが出るのはなぜですか?
仕様で許可されているのは 10 回までで、該当する種類のメカニズムはそれぞれ 1 回ずつ消費するためです。使っていない include を削除し、可能な場所では ip4 や ip6 のエントリーを使いましょう。
SendGrid はどの DNS レコードを作成しますか?
デフォルトでは 4 つです。バウンスドメイン用の CNAME が 1 つ、リンクブランディング用の CNAME が 2 つ、そして DMARC 用の TXT が 1 つです。無効にした場合は、値が提示されるので、DNS ホストで自分で入力します。
SPF でバウンスは防げますか?
いいえ。バウンスは、機能していない受信者のメールボックスが原因で発生します。そのため、リストの確認は認証とは別のステップです。