



Een SendGrid SPF-record geeft ontvangende mailservers aan dat SendGrid e-mail mag versturen voor jouw domein. Het record is een DNS TXT-item, en SendGrids eigen voorbeeld voor een domein dat uitsluitend via de dienst verstuurt is v=spf1 include:sendgrid.net -all. In de praktijk typen de meeste klanten die regel nooit zelf, omdat SendGrid-domeinauthenticatie de records voor je genereert en ze up-to-date kan houden.
Deze gids legt uit wat het SendGrid SPF-record is, hoe SPF zich verhoudt tot de twee bijbehorende standaarden, welke DNS-items SendGrid aanmaakt, welke limiet op het aantal lookups lange records laat falen en welke fouten ervoor zorgen dat verificatie mislukt. Alles volgt de documentatie van SendGrid zoals die in november 2026 is gelezen, en BillionVerify is niet gelieerd aan SendGrid of Twilio.
Belangrijkste feiten (gecontroleerd in november 2026):
- SendGrids SPF-gids noemt SPF de eerste factor van domeinauthenticatie en gebruikt één enkele include als voorbeeld.
- Dezelfde gids verwijst naar RFC 7208, die SPF-evaluatie beperkt tot tien lookups, en waarschuwt dat onzorgvuldig gebruik van includes die limiet kan overschrijden.
- De gids voor domeinauthenticatie zegt dat de configuratie vier items genereert en dat deze instelling standaard aanstaat.
- DKIM is de tweede factor en DMARC de derde, en SendGrids DKIM-artikel noemt sleutelgroottes van 1024 of 2048 bits.
- Afzenderauthenticatie heeft betrekking op de verzendende server, niet op de inhoud van je lijst, dus een schone lijst is een aparte taak.
- BillionVerify controleert de ontvangers naar wie je verstuurt, iets wat de drie authenticatiestandaarden niet doen.
Wat een SendGrid SPF-record doet
Sender Policy Framework, of SPF, laat een domein aangeven welke servers namens dat domein e-mail mogen versturen. De domeineigenaar voegt de lijst toe als TXT-record in DNS. Wanneer er een bericht binnenkomt, zoekt de ontvanger het SPF-record op van het domein in de envelope-afzender van het bericht en vergelijkt hij het IP-adres van de verzendende server met de geautoriseerde lijst. Als de controle slaagt, accepteert de server het bericht, en als de controle mislukt, volgt de server het beleid in het DMARC-record van het domein, als dat er is.
SendGrid legt uit waar SPF ophoudt. SPF controleert de inhoud van een bericht niet, controleert niet of het bericht onderweg is gewijzigd en vertelt de ontvanger niet hoe hij met een mislukte controle moet omgaan. Het dekt alleen de identiteit van de afzender. DKIM dekt de integriteit van het bericht en DMARC dekt beleid en rapportage, en daarom beschouwt SendGrid de drie als onderdelen van één domeinauthenticatiesysteem.
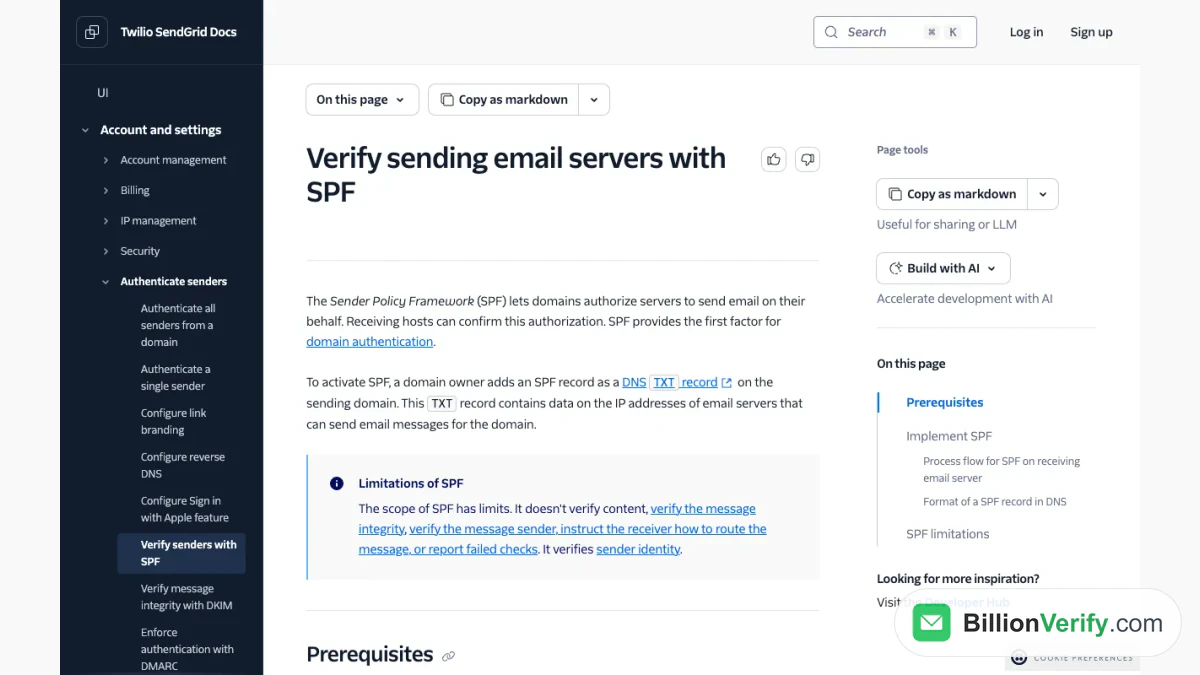
Schermafbeelding: SPF-documentatie, die het record definieert en de controle die een mailhost uitvoert.
Het SPF-recordformaat
Een SPF-record begint altijd met v=spf1, waarmee het als versie één wordt aangeduid. Daarna volgen mechanismen die opsommen wie mag verzenden, en het record eindigt met een all-mechanisme dat voor alle anderen geldt. De gids van SendGrid noemt de gangbare mechanismen: a, aaaa, mx, ptr, ip4, ip6, include en exists. Het include-mechanisme is degene die SendGrid-gebruikers tegenkomen, omdat het de lijst van een ander domein binnenhaalt.
Elk mechanisme kan een kwalificatie hebben. Een plusteken betekent pass, een tilde betekent soft fail, een minteken betekent fail en een vraagteken betekent neutraal. Een record dat eindigt op tilde all vraagt ontvangers om berichten van niet-vermelde hosts te accepteren maar te markeren, en een record dat eindigt op min all vraagt hen om ze te weigeren. De voorbeelden van SendGrid tonen mx tilde all voor een domein dat door zijn eigen MX-hosts wordt bediend, en een kale min all voor een domein dat niets verzendt.
Voor een afzender die alleen SendGrid gebruikt, is het gedocumenteerde record het hierboven getoonde. Meerdere mechanismen kunnen één record delen, zoals de voorbeelden in de gids laten zien, en het afsluitende all staat altijd als laatste.
Domeinauthenticatie in plaats van een handmatig aangemaakt record
SendGrid raadt domeinauthenticatie aan, en SendGrid-domeinauthenticatie wordt uitgevoerd vanuit het gedeelte voor afzenderauthenticatie in de console. Tijdens de installatie loop je de vereisten door, kies je een installatieoptie en bekijk je enkele geavanceerde instellingen. SendGrid genereert vervolgens vier vermeldingen. De set hangt af van één enkele instelling, genaamd automated security, die standaard is ingeschakeld.
In de standaardmodus ontvang je een CNAME voor een branded return-path-adres, dat beide controles ondersteunt, twee extra CNAME's voor linkbranding en een TXT-record voor DMARC. SendGrid maakt de afzenderrecords vervolgens voor je aan en houdt ze actueel. De documentatie geeft een voorbeeld: als je een dedicated IP koopt, voegt SendGrid dat adres namens jou toe aan je SPF-record. Als automated security is uitgeschakeld, geeft SendGrid je de MX-waarde en drie tekstwaarden, en moet je die zelf invoeren en bijwerken.
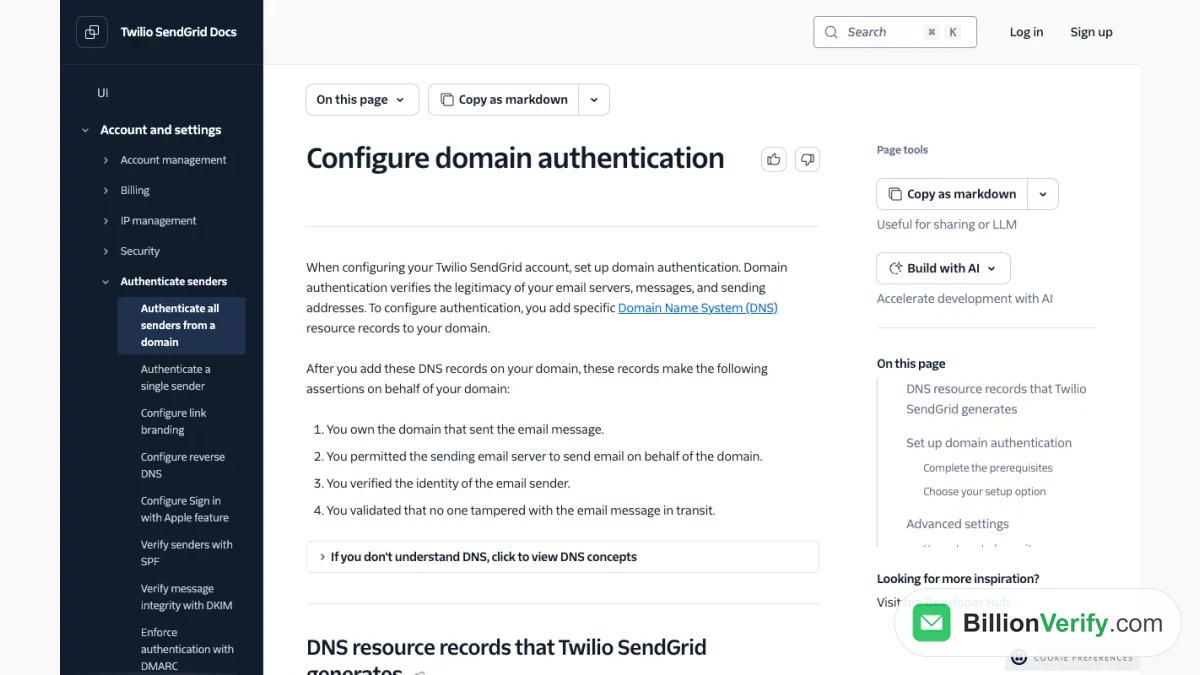
Schermafbeelding: het deel van de authenticatiegids dat de gegenereerde DNS-records weergeeft.
Er is één addertje. Als je DNS-provider geen underscores in CNAME-records accepteert, kun je deze functie niet gebruiken en moet je haar uitschakelen. De gids beschrijft ook een aangepast bounce-subdomein, dat in DNS verschijnt als een CNAME die naar sendgrid.net verwijst, en een aangepast linksubdomein voor klikregistratie.
SendGrid DKIM
SendGrid DKIM, de tweede factor, ondertekent elk bericht met een privésleutel, zodat de ontvanger kan bevestigen dat de inhoud onderweg niet is gewijzigd. De handtekening wordt gecontroleerd aan de hand van een publieke sleutel die is gepubliceerd als een tekstrecord met een selector in de naam, in de vorm selector, dan _domainkey, dan uw domein. Het SendGrid DKIM-artikel zegt dat sleutelparen beschikbaar zijn in 1024-bits- of 2048-bitsvorm, en dat SendGrid de canonicalisatie instelt op relaxed voor de header en simple voor de body, geschreven als relaxed/simple.
Bij een SendGrid-account maakt u die sleutels zelden handmatig aan, omdat de SendGrid DKIM-configuratie deel uitmaakt van de begeleide stappen. In de standaardmodus verzorgt SendGrid de DKIM-ondertekening en de SPF-authenticatie via CNAME-records, en wordt de handtekening toegevoegd wanneer de e-mail wordt verzonden. Het configuratiescherm heeft ook een optie voor een aangepaste DKIM-selector, voor het geval een andere dienst de standaard selectornaam al gebruikt. Onze SendGrid SMTP-gids laat zien hoe dezelfde afzenderidentiteit samenhangt met een SMTP-login.
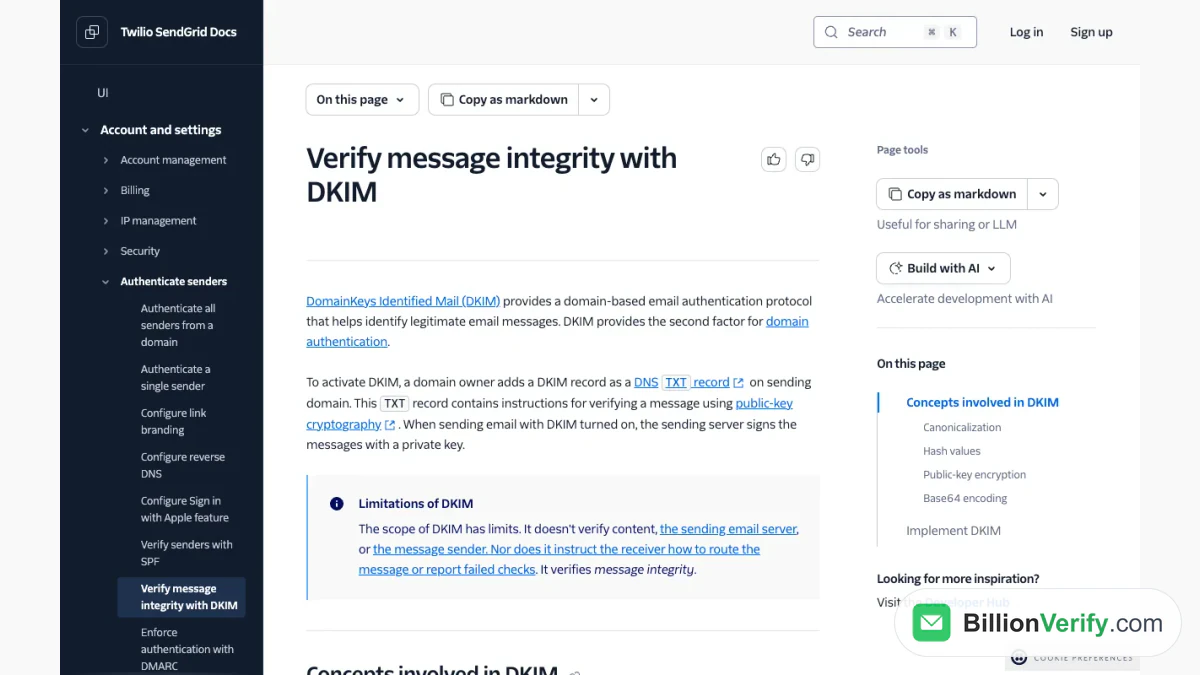
Schermafbeelding: DKIM-documentatie, die het protocol en de bijbehorende ondertekeningsconcepten introduceert.
DMARC en de derde factor
DMARC geeft de ontvanger de instructie wat te doen wanneer een bericht niet door SPF of DKIM komt, en rapporteert mislukkingen terug aan de domeineigenaar. Het staat in DNS als een tekstrecord dat is opgebouwd uit door puntkomma's gescheiden tags, en het beleid kan none, quarantine of reject zijn. De SendGrid DMARC-gids legt het probleem uit dat het oplost: spoofing, waarbij een onbevoegde afzender het zichtbare Van-adres vervalst, wat de reputatie van het echte domein kan schaden.
DMARC gaat zelf ook niet over de kwaliteit van lijsten. Het controleert de afzender en vertelt mailboxproviders hoe ze moeten reageren, en het rapporteert over authenticatieresultaten, dus het werkt samen met de andere twee in plaats van ze te vervangen.
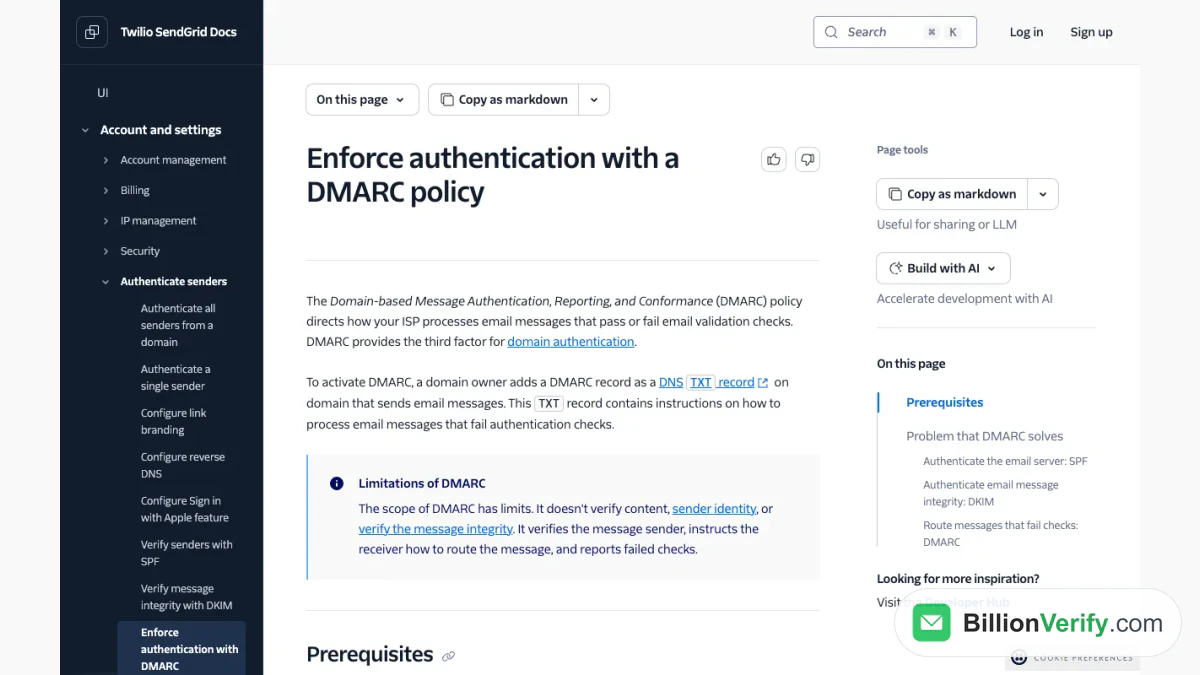
Schermafbeelding: DMARC-documentatie, die spoofing en het beleidsrecord beschrijft.
De limiet van tien lookups
RFC 7208 staat maximaal tien DNS-lookups toe wanneer een ontvanger een SPF-record evalueert. Lookups ontstaan door de mechanismen include, a, mx, ptr en exists, evenals de modifier redirect. In de handleiding van SendGrid wordt gewaarschuwd dat onjuist gebruik van include de meest voorkomende manier is om over de grens te gaan.
Het praktische advies is om het record kort te houden. Verwijder includes voor diensten die u niet meer gebruikt, schrijf ip4- en ip6-vermeldingen op waar u de adressen kent, omdat daarvoor geen lookup nodig is, en controleer het record regelmatig. SendGrid raadt ook aan het resultaat te controleren met een externe SPF-tool. Een gratis SPF-checker van BillionVerify kan uw gepubliceerde record uitlezen, en een DKIM-checker doet hetzelfde voor de handtekeningsleutel.
Verificatieproblemen oplossen
De meeste fouten komen voort uit de manier waarop DNS-hosts met namen omgaan. SendGrid geeft een voorbeeld: u krijgt de opdracht een CNAME met de naam em123.example.com toe te voegen, maar uw DNS-provider voegt uw domein toe aan alles wat u invoert, waardoor em123.example.com.example.com wordt opgeslagen en de controle mislukt. De oplossing is om alleen het hostgedeelte, em123, in te voeren en de provider het domein te laten toevoegen.
Een tweede oorzaak is een DNS-provider die underscores in aliasnamen weigert, wat die modus blokkeert en om de handmatige route vraagt. Een derde oorzaak is een DKIM-selectorconflict met een andere dienst, wat de instelling voor een aangepaste selector moet oplossen. Voer na elke wijziging de verificatie in de console opnieuw uit voordat u aanneemt dat er iets anders mis is.
SPF is geen schone lijst
Authenticatie beantwoordt een vraag over de afzender. Het zegt niets over de vraag of de mensen aan wie je verstuurt nog bestaan. Een domein met perfecte authenticatie kan toch zijn reputatie zien dalen als te veel berichten naar niet-bestaande mailboxen gaan, omdat elke harde bounce bij de ontvangende provider een signaal van onzorgvuldigheid afgeeft. In de documentatie van SendGrid staat dat een adres, zodra het bounct, op een bouncelijst wordt gezet en latere verzoeken worden geweigerd, maar dat gebeurt pas nadat de schade van de eerste bounce al is aangericht.
Authenticatie en lijsthygiëne zijn dus twee helften van één taak. Controleer na het afronden van de DNS-records ook de ontvangers. Een email verifier test losse adressen en bulk email verification maakt een bestand schoon vóór een import. BillionVerify rekent 1 credit voor elk geldig of ongeldig resultaat en niets voor onbekende resultaten, meldt catch-all-adressen als aparte categorie en geeft een gratis account 20 credits op elke dag dat het wordt gebruikt, tot maximaal 600 per maand, zonder creditcard.
Voor aanmeldingen die je niet herkent laat een reverse email lookup zien wat er openbaar aan gekoppeld is, en een phone number validator bevestigt nummers als je gebruikers ook sms't. Lees voor een breder beeld van het product wat SendGrid is.
Veelgestelde vragen
Wat is het SendGrid SPF-record?
Het gedocumenteerde voorbeeld is de tekenreeks uit de openingsalinea, een TXT-record op uw verzenddomein dat de servers van SendGrid machtigt. Klanten die de begeleide installatie volgen, SendGrid-domeinauthenticatie, hebben het meestal automatisch geregeld.
Heb ik nog steeds een SPF-record nodig als ik domeinauthenticatie gebruik?
SendGrid beheert de afzenderrecords voor u wanneer die modus is ingeschakeld. Als u deze uitschakelt, moet u de SPF-, DKIM-, MX- en DMARC-waarden zelf toevoegen.
Waarom meldt SPF te veel DNS-lookups?
Omdat de specificatie er slechts tien toestaat en elk mechanisme van die soorten er één gebruikt. Verwijder ongebruikte includes en gebruik waar mogelijk ip4- of ip6-vermeldingen.
Welke DNS-records maakt SendGrid aan?
Standaard vier: een CNAME voor het bouncedomein, een paar CNAME's voor linkbranding en een DMARC TXT. Als het is uitgeschakeld, ontvangt u de waarden en voert u ze zelf in bij uw DNS-host.
Voorkomt SPF bounces?
Nee. Bounces ontstaan door postvakken van ontvangers die niet werken, dus het controleren van de lijst is een aparte stap naast authenticatie.
Bekijk de video: Een e-mail verifiëren: Single, Bulk, bestand en API
Bekijk de video: Een telefoonnummer valideren: gratis telefoonnummervalidator