



SendGrid SPF 記錄會告知接收端郵件伺服器,SendGrid 可以代表你的網域發送郵件。這筆記錄是一條 DNS TXT 項目,對於只透過該服務發信的網域,SendGrid 自己給出的範例是 v=spf1 include:sendgrid.net -all。實務上,大多數客戶從不需要手動輸入這一行,因為 SendGrid 網域驗證會為你產生這些記錄,並且能讓它們持續保持最新。
本指南說明 SendGrid SPF 記錄、SPF 與其兩個配套標準之間的關係、SendGrid 會建立哪些 DNS 項目、會讓較長記錄失效的查詢上限,以及導致驗證失敗的常見錯誤。以上內容均依據 2026 年 11 月閱讀的 SendGrid 文件,BillionVerify 與 SendGrid 或 Twilio 沒有任何關聯。
重點事實(2026 年 11 月核對):
- SendGrid 的 SPF 指南將 SPF 稱為網域驗證的第一個要素,並以單一 include 作為範例。
- 同一份指南引用了 RFC 7208,該規範將 SPF 評估限制為十次查詢,並警告不謹慎地使用 include 可能會超出此上限。
- 網域驗證指南指出,設定過程會產生四筆項目,且該設定預設為開啟。
- DKIM 是第二個要素,DMARC 是第三個,SendGrid 的 DKIM 文章列出的金鑰長度為 1024 或 2048 位元。
- 寄件者驗證涵蓋的是發信伺服器,而不是你名單的內容,因此名單是否乾淨是另一項獨立的工作。
- BillionVerify 檢查的是你發送的收件者,這是這三個驗證標準所做不到的。
SendGrid SPF 記錄的作用
Sender Policy Framework,簡稱 SPF,讓網域能夠宣告哪些伺服器可以代表它發送郵件。網域擁有者會在 DNS 中以 TXT 記錄的形式新增這份清單。郵件送達時,接收方會查詢郵件信封寄件者(envelope sender)所屬網域的 SPF 記錄,並將發送伺服器的 IP 位址與授權清單進行比對。如果驗證通過,伺服器就會接受該郵件;如果驗證失敗,且該網域設有 DMARC 記錄,伺服器就會依照 DMARC 記錄中的策略處理。
SendGrid 也說明了 SPF 的侷限。它不會驗證郵件的內容,不會檢查郵件是否遭到竄改,也不會告訴接收方該如何處理驗證失敗的郵件。它只涵蓋寄件者身分。DKIM 負責郵件完整性,DMARC 負責策略與報告,因此 SendGrid 將這三者視為同一個網域驗證系統的組成要素。
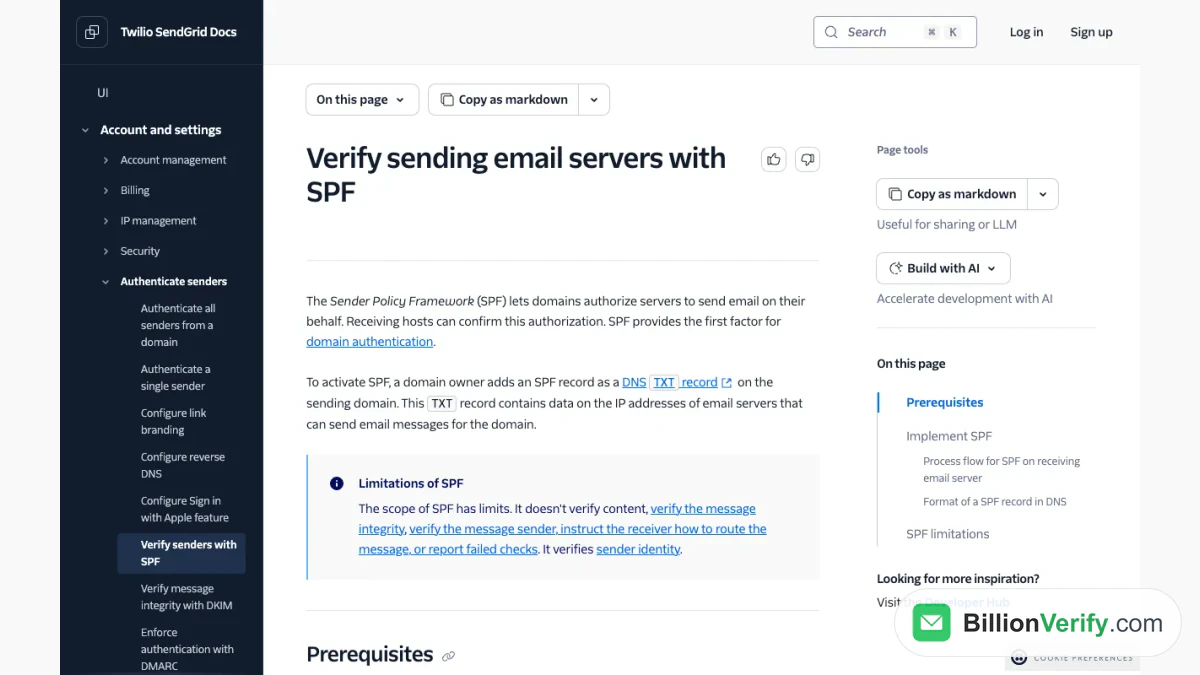
截圖:SPF 文件,定義了該記錄以及郵件主機執行的驗證。
SPF 記錄格式
SPF 記錄一律以 v=spf1 開頭,標示這是第一版。之後是列出允許寄件者的機制,記錄最後以一個涵蓋其他所有來源的 all 機制作結。SendGrid 的指南列出了常見的機制:a、aaaa、mx、ptr、ip4、ip6、include 和 exists。include 機制是 SendGrid 使用者會遇到的那一個,因為它會引入另一個網域的清單。
每個機制都可以帶有限定符。加號表示通過,波浪號表示軟性失敗,減號表示失敗,問號表示中立。以 tilde all 結尾的記錄是要求接收端接受但標記來自未列出主機的郵件,而以 minus all 結尾的記錄則要求接收端拒收。SendGrid 的範例顯示,由自家 MX 主機提供服務的網域使用 mx tilde all,而不寄信的網域則單用一個 minus all。
對於只使用 SendGrid、沒有其他寄件來源的寄件者,文件中記載的記錄就是上方所示的那一條。如該指南的範例所示,多個機制可以共用同一筆記錄,而結尾的 all 一定放在最後。
以網域驗證取代手動建立的記錄
SendGrid 建議使用網域驗證,而 SendGrid 網域驗證是在主控台的寄件者驗證區域中進行。設定期間,你需要先完成前置條件、選擇一個設定選項,並檢視一些進階設定。接著 SendGrid 會產生四筆項目。這組項目取決於一個名為自動化安全性(automated security)的設定,此設定預設為開啟。
在預設模式下,你會收到一筆用於品牌化退信路徑位址的 CNAME(可同時支援兩項檢查)、另外兩筆用於連結品牌化的 CNAME,以及一筆用於 DMARC 的 TXT 記錄。之後 SendGrid 會替你建立寄件者記錄並持續更新。其文件舉了一個例子:如果你購買專用 IP,SendGrid 會代你將該位址加入 SPF 記錄中。若關閉自動化安全性,SendGrid 會提供 MX 值與三個文字值,你必須自行輸入並更新這些內容。
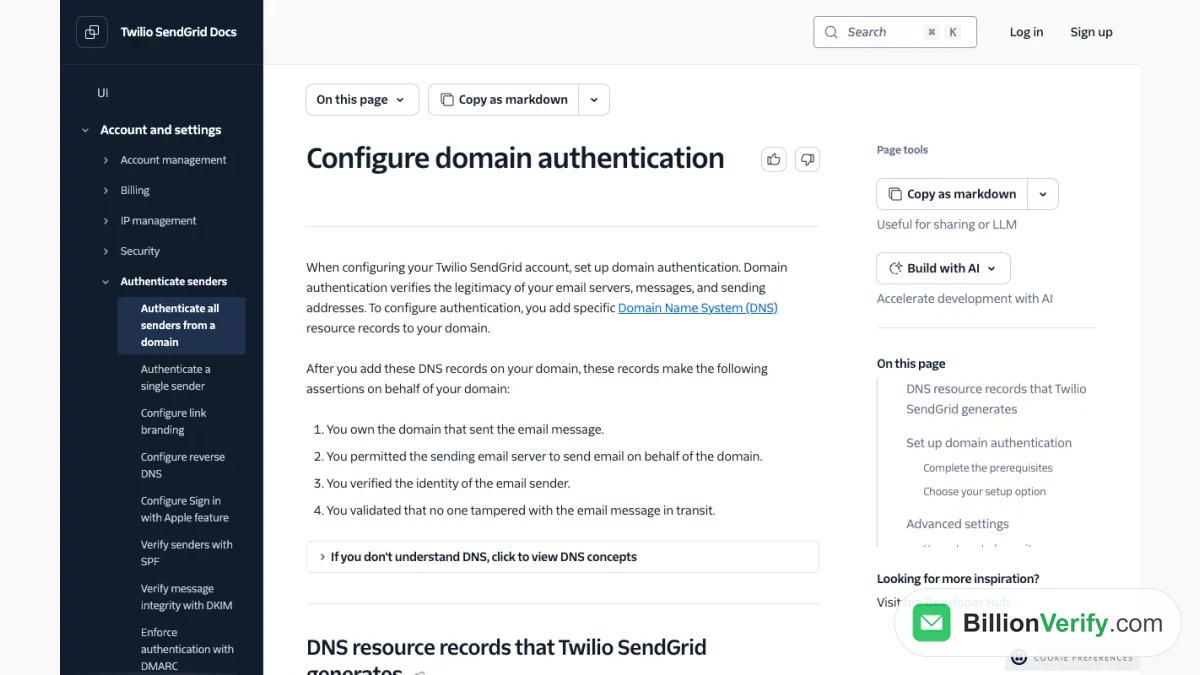
截圖:驗證指南中列出所產生 DNS 記錄的部分。
這裡有一個需要注意的地方。如果你的 DNS 供應商不接受 CNAME 記錄中的底線,就無法使用自動化安全性,必須將其關閉。該指南也說明了自訂退信子網域(在 DNS 中顯示為指向 sendgrid.net 的 CNAME),以及用於點擊追蹤的自訂連結子網域。
SendGrid DKIM
SendGrid DKIM 是第二個要素,它會使用私密金鑰為每封郵件簽章,讓接收端能確認內容在傳輸過程中未被更動。簽章會以公開金鑰進行驗證,該金鑰以文字記錄的形式發布,名稱由選擇器(selector)組成,格式依序為 selector、_domainkey,再接上你的網域。SendGrid DKIM 文章指出,金鑰對有 1024 位元與 2048 位元兩種形式,且 SendGrid 將標頭的正規化設為 relaxed、本文設為 simple,寫作 relaxed/simple。
在 SendGrid 帳號中,你很少需要手動建立這些金鑰,因為 SendGrid DKIM 設定已包含在引導式流程裡。在預設模式下,SendGrid 會透過 CNAME 記錄處理 DKIM 簽章與 SPF 驗證,並在郵件寄出時加上簽章。設定畫面中也提供自訂 DKIM 選擇器的選項,適用於其他服務已經使用預設選擇器名稱的情況。我們的 SendGrid SMTP 指南說明了同一個寄件者身分如何與 SMTP 登入結合。
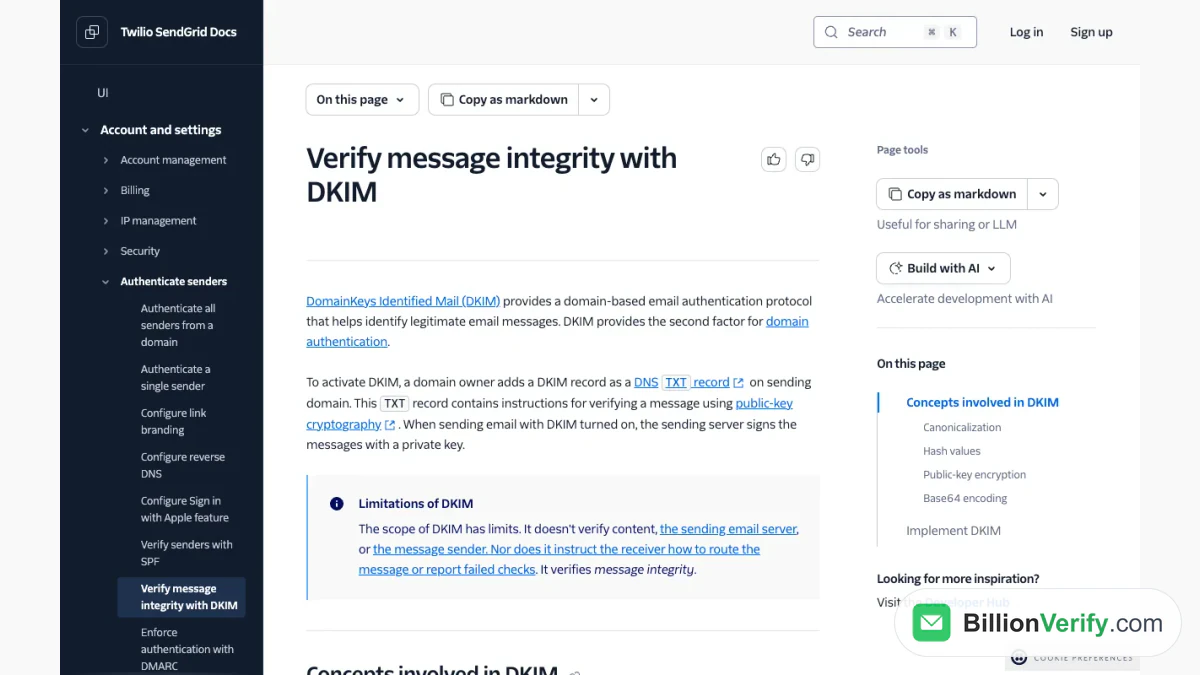
截圖:DKIM 文件,介紹了該通訊協定及其簽章概念。
DMARC 與第三個要素
DMARC 會指示接收方在郵件未通過 SPF 或 DKIM 驗證時該如何處理,並將失敗情況回報給網域擁有者。它以文字記錄的形式存放在 DNS 中,由以分號分隔的標籤組成,政策可設為 none、quarantine 或 reject。SendGrid 的 DMARC 指南說明了它所解決的問題:偽造,也就是未經授權的寄件者偽造可見的寄件者地址,這可能損害真實網域的信譽。
DMARC 本身同樣與名單品質無關。它負責檢查寄件者,並告訴郵箱服務商應如何應對,同時回報驗證結果,因此它是與另外兩者搭配運作,而非取代它們。
截圖:DMARC 文件,說明了偽造行為與政策記錄。
十次查詢上限
RFC 7208 規定,接收方在評估 SPF 記錄時最多允許十次 DNS 查詢。查詢來自 include、a、mx、ptr 和 exists 機制,以及 redirect 修飾符。SendGrid 的指南警告,不當使用 include 是超出上限最常見的原因。
實務上的建議是讓記錄保持精簡。移除不再使用的服務所對應的 include,在已知位址的情況下直接寫入 ip4 和 ip6 項目(這些不需要查詢),並定期檢視記錄。SendGrid 還建議使用外部 SPF 工具來檢查結果。BillionVerify 上的免費 SPF 檢查工具可以讀取您已發布的記錄,而 DKIM 檢查工具則可對簽章金鑰做同樣的事。
修復驗證問題
大多數失敗都源自 DNS 主機處理名稱的方式。SendGrid 給出了一個例子:系統要求您新增一筆名為 em123.example.com 的 CNAME,但您的 DNS 供應商會自動在您輸入的內容後面加上您的網域,因此實際儲存的是 em123.example.com.example.com,檢查也就失敗了。解決方法是只輸入主機部分 em123,讓供應商自行附加網域。
第二個原因是 DNS 供應商不接受別名中含有底線,這會導致該模式無法使用,需要改走手動方式。第三個原因是 DKIM 選擇器與其他服務發生衝突,自訂選擇器設定正是為了解決這個問題。每次變更之後,請先在控制台重新執行驗證,再去懷疑是其他地方出了問題。
SPF 不等於乾淨的名單
驗證回答的是關於寄件者的問題,卻無法說明你寄送的對象是否仍然存在。一個驗證完美無缺的網域,如果有太多郵件寄往已失效的信箱,信譽仍可能下滑,因為每一次硬退信(hard bounce)都會向收件服務商傳達出你不夠謹慎的訊號。SendGrid 的文件指出,一旦某個地址發生退信,就會被加入退信名單,之後對該地址的請求都會被丟棄,但這發生在第一次退信已造成損害之後。
因此,驗證與名單清理是同一項工作的兩半。完成 DNS 記錄之後,也要檢查收件者。email verifier 可測試單一地址,bulk email verification 則能在匯入之前清理整份檔案。BillionVerify 對每個有效或無效的結果收取 1 點數,未知結果不收費,並將 catch-all 地址單獨列為一類,免費帳號在每個使用日可獲得 20 點數,每月最多 600 點,無需信用卡。
對於你不認識的註冊者,reverse email lookup 能顯示與其公開關聯的資訊,如果你也會傳送簡訊給使用者,phone number validator 則可確認號碼是否有效。若想進一步了解這項產品的全貌,請閱讀 what SendGrid is。
常見問題
什麼是 SendGrid SPF record?
文件中的範例就是開頭段落裡的那段字串,是設定在您寄件網域上的一筆 TXT 記錄,用來授權 SendGrid 的伺服器。依照引導式設定(SendGrid 網域驗證)操作的客戶,通常會由系統自動處理好這部分。
如果我使用網域驗證,還需要 SPF record 嗎?
開啟該模式後,SendGrid 會替您管理寄件者記錄。如果您將其關閉,就必須自行新增 SPF、DKIM、MX 和 DMARC 的值。
為什麼 SPF 顯示 DNS 查詢次數過多?
因為規範只允許十次,而這類機制每使用一個就會占用一次。請刪除用不到的 include,並盡可能改用 ip4 或 ip6 項目。
SendGrid 會建立哪些 DNS 記錄?
預設會建立四筆:一筆退信網域的 CNAME、一組連結品牌化的 CNAME,以及一筆 DMARC 的 TXT。若將其關閉,您會拿到這些值,再自行到您的 DNS 主機上輸入。
SPF 能阻止退信嗎?
不能。退信是因為收件者的信箱無法使用所造成,因此檢查名單是獨立於驗證之外的另一個步驟。
觀看影片:如何驗證信箱:單個、批次、檔案和 API
觀看影片:如何驗證電話號碼:免費電話號碼驗證器