



SPF-запись SendGrid сообщает принимающим почтовым серверам, что SendGrid вправе отправлять почту от имени вашего домена. Запись представляет собой TXT-запись DNS, а собственный пример SendGrid для домена, который отправляет почту только через этот сервис, выглядит так: v=spf1 include:sendgrid.net -all. На практике большинство клиентов никогда не вводят эту строку вручную, потому что аутентификация домена SendGrid сама создаёт записи и может поддерживать их в актуальном состоянии.
В этом руководстве объясняется, что такое SPF-запись SendGrid, как SPF связан с двумя сопутствующими стандартами, какие записи DNS создаёт SendGrid, какое ограничение на число запросов ломает длинные записи и какие ошибки приводят к сбою проверки. Всё изложено по документации SendGrid, прочитанной в ноябре 2026 года, а BillionVerify не связан ни с SendGrid, ни с Twilio.
Ключевые факты (проверено в ноябре 2026 года):
- Руководство SendGrid по SPF называет SPF первым фактором аутентификации домена и в качестве примера использует один include.
- В том же руководстве приводится RFC 7208, который ограничивает проверку SPF десятью запросами, и предупреждается, что неосторожное использование include может превысить этот предел.
- Руководство по аутентификации домена сообщает, что при настройке создаются четыре записи, причём этот параметр включён по умолчанию.
- DKIM — второй фактор, а DMARC — третий, и в статье SendGrid о DKIM указаны размеры ключей 1024 или 2048 бит.
- Аутентификация отправителя относится к отправляющему серверу, а не к содержимому вашего списка, поэтому очистка списка — отдельная задача.
- BillionVerify проверяет получателей, которым вы отправляете письма, чего три стандарта аутентификации не делают.
Что делает SPF-запись SendGrid
Sender Policy Framework, или SPF, позволяет домену указать, каким серверам разрешено отправлять почту от его имени. Владелец домена добавляет этот список в виде TXT-записи в DNS. Когда приходит сообщение, получатель ищет SPF-запись для домена, указанного в конверте отправителя (envelope sender), и сравнивает IP-адрес отправляющего сервера со списком разрешённых. Если проверка пройдена, сервер принимает сообщение, а если нет, сервер следует политике из DMARC-записи домена, если она есть.
SendGrid объясняет, где SPF заканчивается. Он не проверяет содержимое сообщения, не убеждается, что сообщение не было изменено, и не сообщает получателю, как поступить при неудачной проверке. Он охватывает только личность отправителя. DKIM отвечает за целостность сообщения, а DMARC — за политику и отчётность, поэтому SendGrid рассматривает все три механизма как составляющие единой системы аутентификации домена.
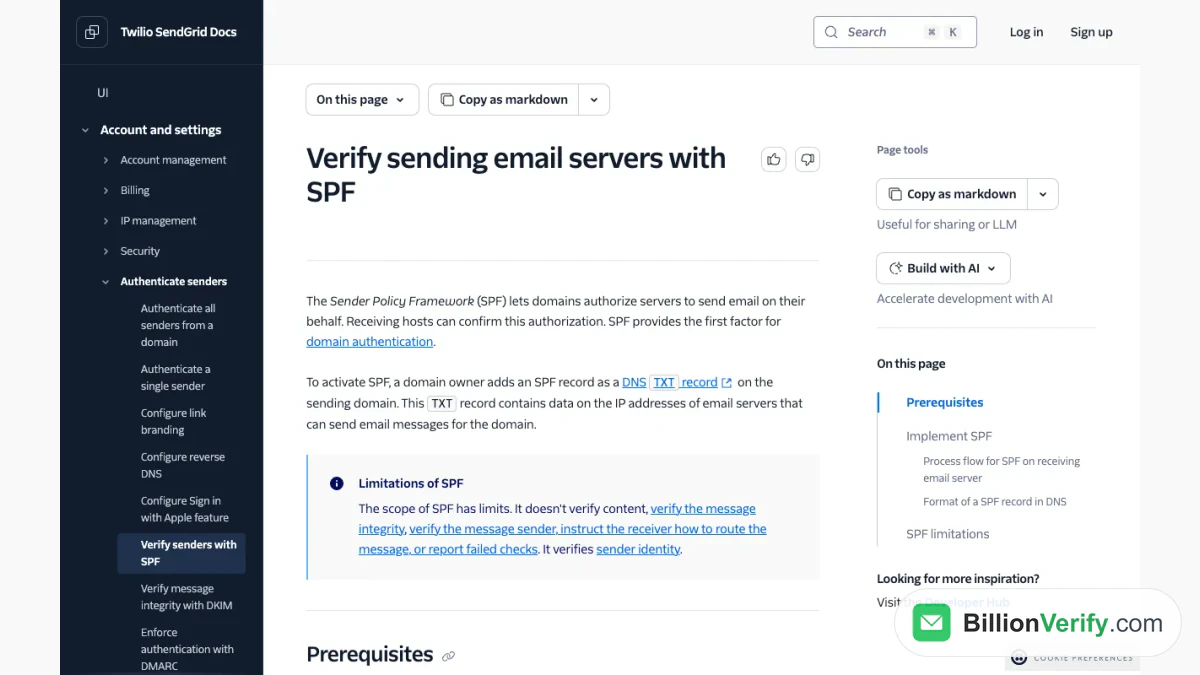
Скриншот: документация по SPF, которая описывает запись и проверку, выполняемую почтовым хостом.
Формат записи SPF
Запись SPF всегда начинается с v=spf1, что обозначает первую версию. Далее идут механизмы, перечисляющие тех, кому разрешено отправлять почту, а завершается запись механизмом all, который охватывает всех остальных. В руководстве SendGrid перечислены распространённые механизмы: a, aaaa, mx, ptr, ip4, ip6, include и exists. С механизмом include сталкиваются пользователи SendGrid, потому что он подключает список другого домена.
Каждый механизм может иметь квалификатор. Плюс означает пропуск (pass), тильда — мягкий отказ (soft fail), минус — отказ (fail), а вопросительный знак — нейтральный результат (neutral). Запись, заканчивающаяся на tilde all, просит получателей принимать письма, но помечать сообщения от хостов, не включённых в список, а запись, заканчивающаяся на minus all, просит их отклонять. В примерах SendGrid показано mx tilde all для домена, который обслуживается собственными MX-хостами, и одиночное minus all для «молчащего» домена.
Для отправителя, который использует только SendGrid, документированная запись — та, что показана выше. В одной записи может быть несколько механизмов, как показывают примеры из руководства, а завершающий all всегда стоит последним.
Аутентификация домена вместо записи, созданной вручную
SendGrid рекомендует аутентификацию домена, и аутентификация домена SendGrid запускается из раздела аутентификации отправителя в консоли. В ходе настройки вы проходите предварительные требования, выбираете вариант настройки и просматриваете некоторые дополнительные параметры. Затем SendGrid создаёт четыре записи. Набор зависит от одного параметра под названием automated security (автоматическая безопасность), который включён по умолчанию.
В режиме по умолчанию вы получаете CNAME для брендированного адреса return-path, который поддерживает обе проверки, ещё две CNAME-записи для брендирования ссылок и TXT-запись для DMARC. После этого SendGrid сам создаёт и поддерживает актуальными записи отправителя. В его документации приводится пример: если вы покупаете выделенный IP, SendGrid добавляет этот адрес в вашу запись SPF от вашего имени. При выключенной automated security SendGrid выдаёт вам значение MX и три текстовых значения, и вам нужно вводить и обновлять их самостоятельно.
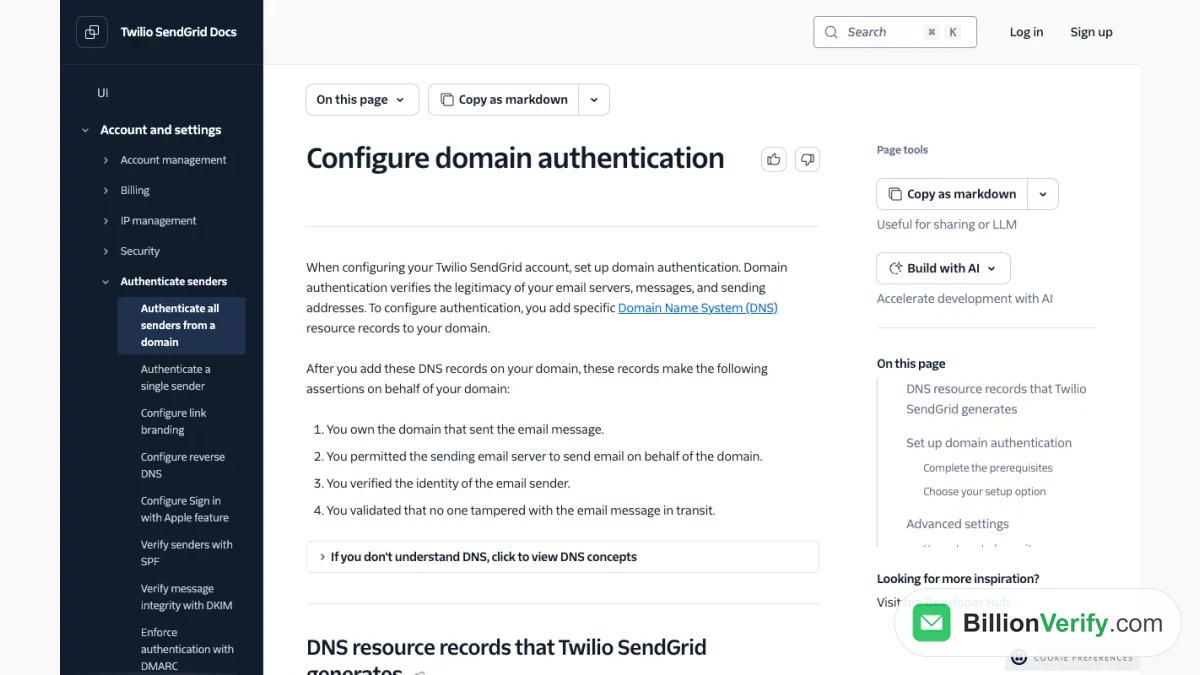
Скриншот: часть руководства по аутентификации, где перечислены создаваемые DNS-записи.
Есть один нюанс. Если ваш DNS-провайдер не принимает символы подчёркивания в CNAME-записях, вы не сможете использовать этот режим и должны его отключить. В руководстве также описан пользовательский поддомен для bounce-сообщений, который отображается в DNS как CNAME, указывающая на sendgrid.net, и пользовательский поддомен для ссылок, используемый для отслеживания кликов.
SendGrid DKIM
SendGrid DKIM, второй фактор, подписывает каждое сообщение закрытым ключом, чтобы получатель мог убедиться, что содержимое не было изменено при передаче. Подпись проверяется по открытому ключу, опубликованному в виде текстовой записи с именем на основе селектора в форме селектор, затем _domainkey, затем ваш домен. В статье о SendGrid DKIM сказано, что пары ключей бывают 1024-битными или 2048-битными и что SendGrid задаёт канонизацию relaxed для заголовка и simple для тела письма, что записывается как relaxed/simple.
В аккаунте SendGrid эти ключи редко приходится создавать вручную, поскольку настройка SendGrid DKIM входит в пошаговый мастер. В режиме по умолчанию SendGrid берёт на себя DKIM-подпись и SPF-аутентификацию через CNAME-записи, а подпись добавляется при отправке письма. На экране настройки есть также параметр пользовательского селектора DKIM на случай, если другой сервис уже использует имя селектора по умолчанию. Наше руководство по SendGrid SMTP показывает, как та же идентичность отправителя связывается с SMTP-логином.
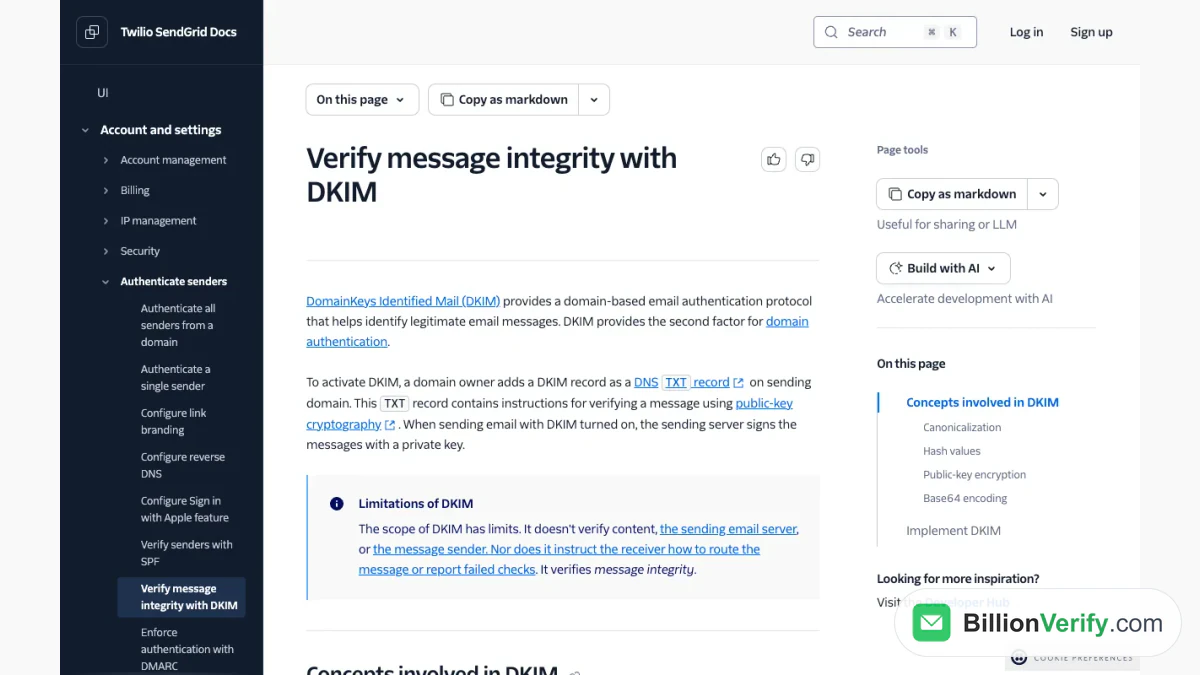
Скриншот: документация по DKIM, в которой представлены протокол и принципы подписи.
DMARC и третий фактор
DMARC указывает получателю, что делать с сообщением, не прошедшим проверку SPF или DKIM, и отправляет отчёты о сбоях владельцу домена. Он размещается в DNS как текстовая запись, состоящая из тегов, разделённых точками с запятой, а политика может быть none, quarantine или reject. В руководстве SendGrid по DMARC объясняется, какую проблему он решает: спуфинг, при котором неавторизованный отправитель подделывает видимый адрес From, что может навредить репутации настоящего домена.
DMARC сам по себе также не связан с качеством списка. Он проверяет отправителя и сообщает почтовым провайдерам, как реагировать, а также сообщает о результатах аутентификации, поэтому работает вместе с двумя другими факторами, а не заменяет их.
Скриншот: документация по DMARC, в которой описаны спуфинг и запись политики.
Лимит в десять запросов
RFC 7208 допускает не более десяти DNS-запросов, когда получатель проверяет SPF-запись. Запросы создают механизмы include, a, mx, ptr и exists, а также модификатор redirect. В руководстве SendGrid предупреждается, что неудачное использование include — самая частая причина превышения лимита.
Практический совет — делать запись короткой. Удалите include для сервисов, которыми вы больше не пользуетесь, указывайте записи ip4 и ip6 там, где вам известны адреса, потому что для них запросы не нужны, и регулярно проверяйте запись по расписанию. SendGrid также советует проверять результат с помощью внешнего SPF-инструмента. Бесплатная проверка SPF на BillionVerify может прочитать вашу опубликованную запись, а проверка DKIM делает то же самое для ключа подписи.
Устранение проблем с верификацией
Большинство сбоев связано с тем, как DNS-хостинги обрабатывают имена. SendGrid приводит пример: вам предлагают добавить CNAME с именем em123.example.com, но ваш DNS-провайдер дописывает ваш домен к тому, что вы вводите, и в итоге сохраняет em123.example.com.example.com, из-за чего проверка не проходит. Решение — ввести только имя хоста, em123, и позволить провайдеру добавить домен самостоятельно.
Вторая причина — DNS-провайдер, который не принимает символы подчёркивания в именах алиасов, что блокирует этот режим и требует ручного способа. Третья — конфликт селектора DKIM с другим сервисом, для решения которого и существует настройка пользовательского селектора. После любого изменения повторно запустите верификацию в консоли, прежде чем предполагать, что проблема в чём-то другом.
SPF — это не чистый список
Аутентификация отвечает на вопрос об отправителе. Она ничего не говорит о том, существуют ли ещё люди, которым вы пишете. Домен с безупречной аутентификацией всё равно может потерять репутацию, если слишком много писем уходит на несуществующие ящики, ведь каждый жёсткий возврат (hard bounce) сигнализирует принимающему провайдеру о небрежности. В документации SendGrid сказано, что после возврата адрес попадает в список возвратов, а последующие запросы на него отклоняются, но это происходит уже после ущерба от первого возврата.
Поэтому аутентификация и гигиена списка — две половины одной задачи. Закончив с DNS-записями, проверьте и получателей. Верификатор email проверяет отдельные адреса, а массовая верификация email очищает файл перед импортом. BillionVerify списывает 1 кредит за каждый валидный или невалидный результат и ничего не берёт за неопределённые результаты, показывает catch-all адреса отдельным классом и даёт бесплатному аккаунту 20 кредитов в каждый день использования, до 600 в месяц, без карты.
Для регистраций, которых вы не узнаёте, обратный поиск по email покажет, что публично с ними связано, а валидатор номеров телефонов подтверждает номера, если вы ещё и отправляете пользователям SMS. Чтобы увидеть продукт в более широкой перспективе, прочитайте, что такое SendGrid.
Часто задаваемые вопросы
Что такое SPF-запись SendGrid?
Документированный пример — это строка из вводного абзаца: TXT-запись на вашем отправляющем домене, которая авторизует серверы SendGrid. Клиентам, которые проходят пошаговую настройку (аутентификацию домена SendGrid), обычно всё это делается автоматически.
Нужна ли мне SPF-запись, если я использую аутентификацию домена?
Когда этот режим включён, SendGrid сам заботится о записях отправителя. Если его отключить, значения SPF, DKIM, MX и DMARC придётся добавить самостоятельно.
Почему SPF сообщает о слишком большом количестве DNS-запросов?
Потому что спецификация допускает только десять, и каждый механизм такого рода использует один. Сократите неиспользуемые include и по возможности применяйте записи ip4 или ip6.
Какие DNS-записи создаёт SendGrid?
По умолчанию четыре: CNAME для домена возвратов, пара CNAME для брендирования ссылок и TXT-запись DMARC. Если режим отключён, вы получаете значения и вводите их у своего DNS-хостинга.
Останавливает ли SPF возвраты писем?
Нет. Возвраты происходят из-за нерабочих почтовых ящиков получателей, поэтому проверка списка — это отдельный шаг, не связанный с аутентификацией.
Смотреть видео: Как проверить email: по одному, пакетом, файлом и через API
Смотреть видео: Как проверить номер телефона: бесплатный валидатор номеров