



SendGrid SPF 记录用于告知收件邮件服务器:SendGrid 可以代表你的域名发送邮件。该记录是一条 DNS TXT 条目,对于仅通过该服务发信的域名,SendGrid 自己给出的示例是 v=spf1 include:sendgrid.net -all。实际上,大多数客户从不需要手动输入这一行,因为 SendGrid 域名认证会为你生成这些记录,并能让它们保持最新。
本指南介绍 SendGrid SPF 记录、SPF 与其两个配套标准的关系、SendGrid 会创建哪些 DNS 条目、会导致长记录失效的查询次数上限,以及造成验证失败的常见错误。全部内容均依据 2026 年 11 月查阅的 SendGrid 文档,BillionVerify 与 SendGrid 或 Twilio 没有任何关联。
关键事实(2026 年 11 月核实):
- SendGrid 的 SPF 指南将 SPF 称为域名认证的第一个要素,并以单个 include 作为示例。
- 同一指南引用了 RFC 7208,该标准将 SPF 评估限制为最多十次查询,并警告不慎使用 include 可能会超出该上限。
- 域名认证指南指出,设置过程会生成四条记录,且该设置默认开启。
- DKIM 是第二个要素,DMARC 是第三个要素,SendGrid 的 DKIM 文章列出的密钥长度为 1024 位或 2048 位。
- 发件人认证针对的是发送服务器,而不是你的列表内容,因此保持列表干净是另一项独立的工作。
- BillionVerify 检查的是你发送的收件人,而这是三个认证标准都无法做到的。
SendGrid SPF 记录的作用
发件人策略框架(Sender Policy Framework,简称 SPF)让域名声明哪些服务器可以代表它发送邮件。域名所有者把这份列表作为 TXT 记录添加到 DNS 中。邮件到达时,接收方会针对邮件信封发件人中的域名查询其 SPF 记录,并将发送服务器的 IP 地址与授权列表进行比对。如果检查通过,服务器就接受该邮件;如果检查失败,且该域名有 DMARC 记录,服务器就按照其中的策略处理。
SendGrid 说明了 SPF 的适用边界。它不会验证邮件的内容,不会检查邮件是否被篡改,也不会告诉接收方如何处理验证失败的邮件。它只负责发件人身份。DKIM 负责邮件完整性,DMARC 负责策略和报告,因此 SendGrid 把这三者视为同一个域名认证体系中的组成部分。
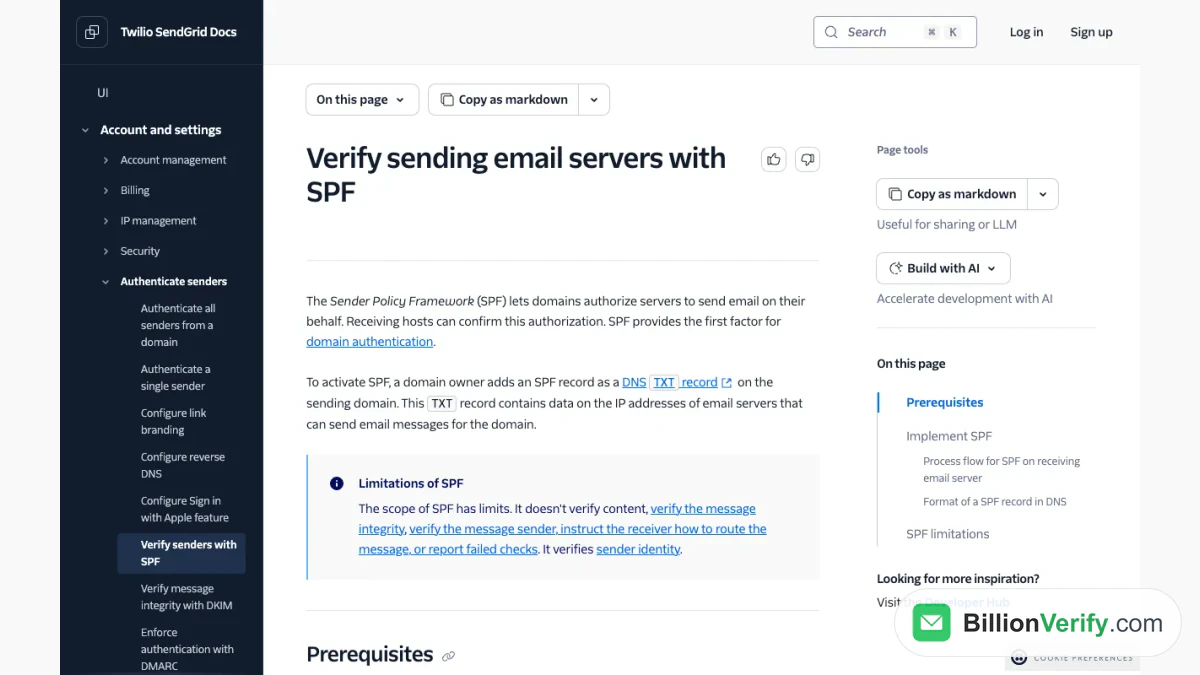
截图:SPF 文档,定义了该记录以及邮件主机所执行的检查。
SPF 记录格式
SPF 记录始终以 v=spf1 开头,表示第一版。之后是列出允许发件方的机制,记录以一个涵盖所有其他发件方的 all 机制结尾。SendGrid 的指南列出了常见机制:a、aaaa、mx、ptr、ip4、ip6、include 和 exists。include 机制是 SendGrid 用户会遇到的那一个,因为它会引入另一个域名的列表。
每个机制都可以带一个限定符。加号表示通过,波浪号表示软失败,减号表示失败,问号表示中性。以 tilde all 结尾的记录要求接收方接受邮件,但对来自未列出主机的邮件加以标记;以 minus all 结尾的记录则要求接收方拒收。SendGrid 的示例展示了由自有 MX 主机提供服务的域名使用 mx tilde all,以及不发送邮件的域名使用单独的 minus all。
对于只使用 SendGrid、没有其他发件服务的发件方,文档给出的记录就是上文所示的那一条。如该指南的示例所示,多个机制可以共用一条记录,而结尾的 all 始终放在最后。
用域名认证取代手工编写记录
SendGrid 推荐使用域名认证,而 SendGrid 域名认证是在控制台的发件人认证区域中完成的。设置过程中,你需要先完成前置条件,选择一种设置方式,并查看一些高级设置。随后 SendGrid 会生成四条记录。具体是哪几条,取决于一个名为"自动化安全"(automated security)的设置,该设置默认开启。
在默认模式下,你会得到一条用于品牌化退信路径地址的 CNAME(它同时支持这两项检查)、另外两条用于链接品牌化的 CNAME,以及一条用于 DMARC 的 TXT 记录。之后 SendGrid 会为你创建并持续更新这些发件人记录。其文档举了一个例子:如果你购买了专用 IP,SendGrid 会代你把该地址加入你的 SPF 记录。关闭自动化安全后,SendGrid 会给你 MX 值和三个文本值,你必须自己录入并负责更新。
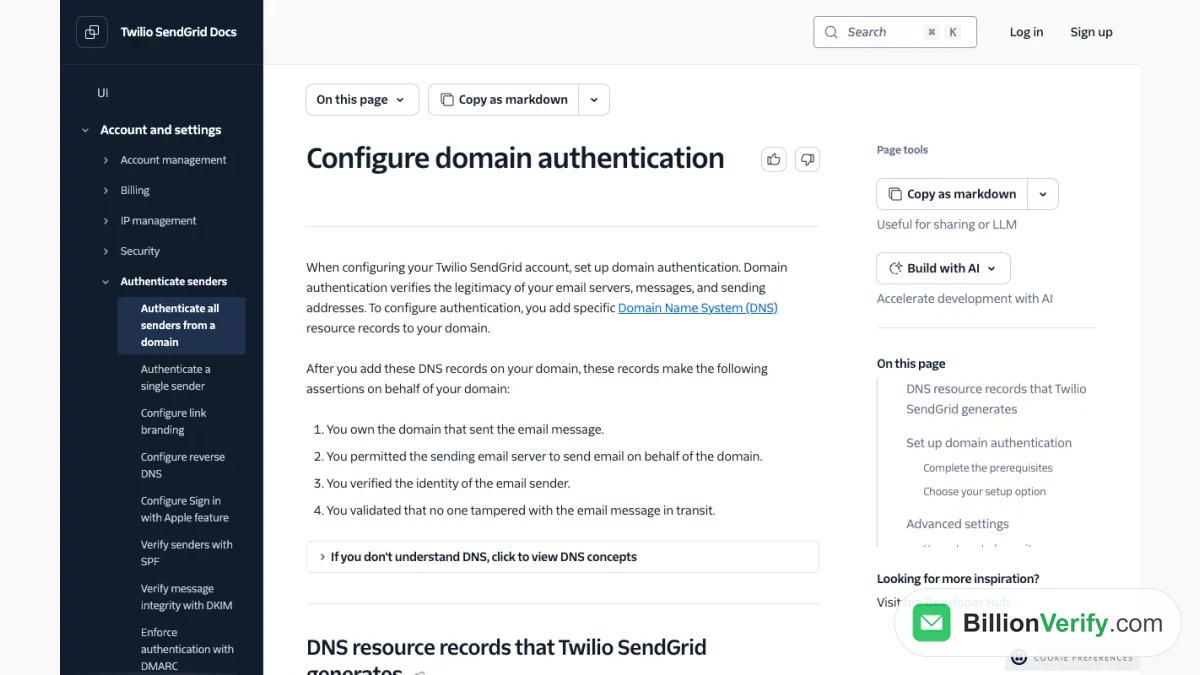
截图:认证指南中列出所生成 DNS 记录的部分。
这里有一个限制。如果你的 DNS 服务商不支持在 CNAME 记录中使用下划线,就无法使用自动化安全,必须将其关闭。该指南还介绍了自定义退信子域名(在 DNS 中表现为指向 sendgrid.net 的 CNAME)以及用于点击追踪的自定义链接子域名。
SendGrid DKIM
SendGrid DKIM 是第二个要素,它用私钥为每封邮件签名,让接收方可以确认邮件内容在传输过程中没有被修改。签名会与一条公钥进行核对,这条公钥以文本记录的形式发布,名称由选择器构成,格式为选择器、_domainkey,再加上你的域名。SendGrid DKIM 文章指出,密钥对有 1024 位和 2048 位两种形式,并且 SendGrid 将规范化方式设置为:邮件头使用 relaxed,邮件正文使用 simple,写作 relaxed/simple。
在 SendGrid 账户中,你很少需要手动创建这些密钥,因为 SendGrid DKIM 设置是引导流程的一部分。在默认模式下,SendGrid 通过 CNAME 记录处理 DKIM 签名和 SPF 验证,签名会在邮件发出时添加。当另一项服务已经在使用默认的选择器名称时,设置界面还提供了自定义 DKIM 选择器的选项。我们的 SendGrid SMTP 指南展示了同一个发件人身份如何与 SMTP 登录关联起来。
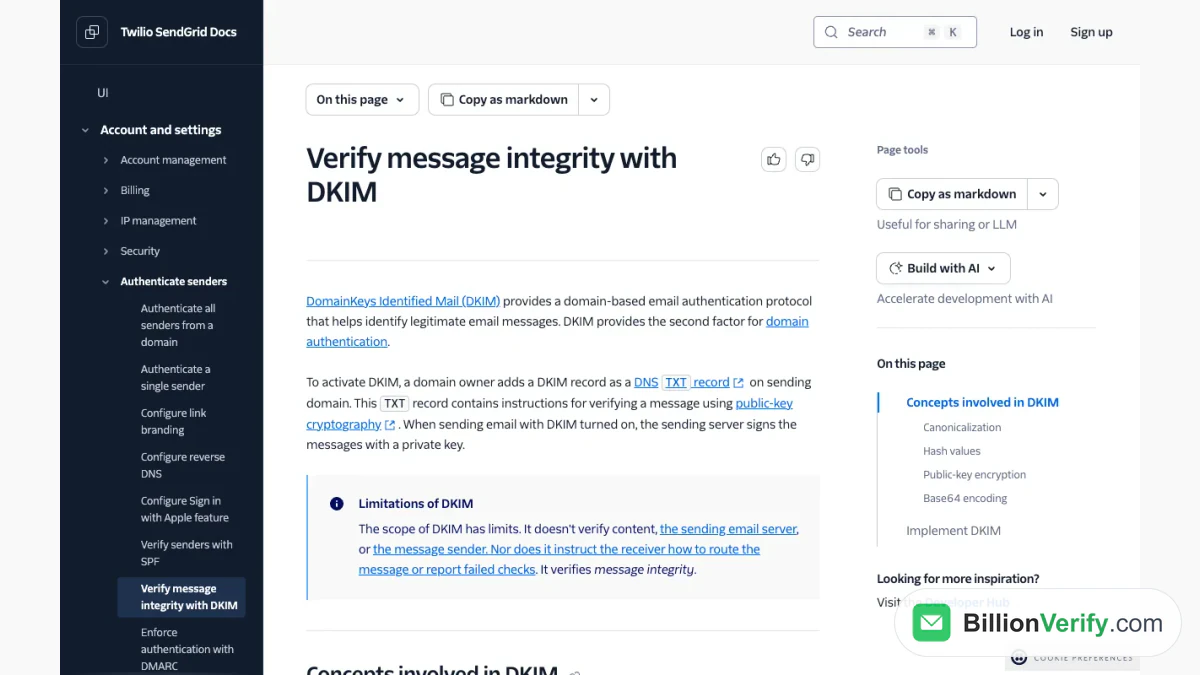
截图:DKIM 文档,介绍了该协议及其签名概念。
DMARC 与第三要素
DMARC 指示接收方在邮件未通过 SPF 或 DKIM 时如何处理,并将失败情况回报给域名所有者。它以文本记录的形式存放在 DNS 中,由分号分隔的标签构成,策略可以是 none、quarantine 或 reject。SendGrid 的 DMARC 指南解释了它所解决的问题:欺骗(spoofing),即未经授权的发件人伪造可见的 From 地址,这可能损害真实域名的信誉。
DMARC 本身同样与列表质量无关。它负责校验发件人,并告知邮箱服务商该如何应对,同时报告认证结果,因此它与另外两者协同工作,而不是取代它们。
截图:DMARC 文档,介绍了欺骗行为和策略记录。
十次查询限制
RFC 7208 规定,接收方在评估 SPF 记录时最多允许进行十次 DNS 查询。查询来自 include、a、mx、ptr 和 exists 机制,以及 redirect 修饰符。SendGrid 的指南提醒说,include 使用不当是超出这一限制的常见原因。
实用的建议是保持记录简短。删除不再使用的服务的 include,在知道地址的情况下直接写 ip4 和 ip6 条目,因为这些条目不需要查询,并且定期检查记录。SendGrid 还建议使用外部 SPF 工具来核对结果。BillionVerify 上的免费 SPF 检查器可以读取你已发布的记录,DKIM 检查器则可以对签名密钥做同样的检查。
修复验证问题
大多数失败都源于 DNS 托管商处理名称的方式。SendGrid 给出了一个例子:系统要求你添加一条名为 em123.example.com 的 CNAME 记录,但你的 DNS 提供商会自动把你的域名附加到你输入的内容后面,于是实际存储的是 em123.example.com.example.com,检查随之失败。解决办法是只填写主机部分 em123,让提供商自行附加域名。
第二个原因是 DNS 提供商不允许别名中出现下划线,这会导致该模式无法使用,需要改用手动方式。第三个原因是 DKIM 选择器与其他服务冲突,而自定义选择器设置正是为解决这一问题而存在的。完成任何更改后,请先在控制台中重新运行验证,再去怀疑是其他地方出了问题。
SPF 不等于干净的列表
身份验证回答的是关于发件人的问题,却无法说明你发送的对象是否仍然存在。一个身份验证完美无缺的域名,如果有太多邮件发往已失效的邮箱,其信誉依然会下降,因为每一次硬退信都会向收件服务商表明你做事粗心。SendGrid 的文档指出,一旦某个地址发生退信,它就会被加入退信列表,之后对该地址的发送请求会被丢弃,但这发生在第一次退信造成损害之后。
因此,身份验证与邮件列表清洁是同一项工作的两半。完成 DNS 记录后,也要检查收件人。邮箱验证器可检测单个地址,批量邮箱验证则能在导入前清理整个文件。BillionVerify 对每个有效或无效的结果扣 1 个积分,未知结果不收费,并将 catch-all 地址单独归为一类;免费账户每个使用日可获得 20 个积分,每月最多 600 个,无需绑定银行卡。
对于你不认识的注册用户,反向邮箱查询可以显示公开关联到这些地址的信息;如果你还会给用户发短信,手机号验证器可以确认号码是否有效。若想进一步了解该产品的整体情况,请阅读什么是 SendGrid。
常见问题
什么是 SendGrid SPF 记录?
文档中的示例就是开头段落里的那串字符,即添加在你发信域名上的一条 TXT 记录,用来授权 SendGrid 的服务器代你发信。按照引导式设置(SendGrid 域名认证)操作的客户,通常会由系统自动处理好这条记录。
如果我使用了域名认证,还需要 SPF 记录吗?
开启该模式后,SendGrid 会替你维护发件人记录。如果关闭它,你就必须自己添加 SPF、DKIM、MX 和 DMARC 的值。
为什么 SPF 提示 DNS 查询次数过多?
因为规范只允许 10 次查询,而这类机制每使用一个就会占用一次。请删减不再使用的 include,并尽可能改用 ip4 或 ip6 条目。
SendGrid 会创建哪些 DNS 记录?
默认创建四条:一条用于退信域名的 CNAME、一对链接品牌化 CNAME,以及一条 DMARC TXT。关闭该模式后,你会拿到这些值,并需要自行在 DNS 托管商处填写。
SPF 能阻止退信吗?
不能。退信源于收件人邮箱无法正常使用,因此检查邮件列表是与认证相互独立的另一个步骤。
观看视频:如何验证邮箱:单个、批量、文件和 API
观看视频:如何验证电话号码:免费电话号码验证器