



Um registro SPF do SendGrid informa aos servidores de e-mail receptores que o SendGrid pode enviar mensagens em nome do seu domínio. O registro é uma entrada DNS TXT, e o exemplo do próprio SendGrid para um domínio que envia apenas por meio do serviço é v=spf1 include:sendgrid.net -all. Na prática, a maioria dos clientes nunca digita essa linha, porque a autenticação de domínio do SendGrid gera os registros para você e pode mantê-los atualizados.
Este guia explica o registro SPF do SendGrid, como o SPF se relaciona com seus dois padrões complementares, quais entradas DNS o SendGrid cria, o limite de consultas que quebra registros longos e os erros que fazem a verificação falhar. Tudo segue a documentação do SendGrid conforme lida em novembro de 2026, e a BillionVerify não é afiliada ao SendGrid nem à Twilio.
Fatos principais (verificados em novembro de 2026):
- O guia de SPF do SendGrid chama o SPF de primeiro fator da autenticação de domínio e usa um único include como exemplo.
- O mesmo guia cita a RFC 7208, que limita a avaliação do SPF a dez consultas, e alerta que o uso descuidado de includes pode ultrapassar esse limite.
- O guia de autenticação de domínio diz que a configuração gera quatro entradas, e que essa opção vem ativada por padrão.
- O DKIM é o segundo fator e o DMARC o terceiro, e o artigo sobre DKIM do SendGrid lista tamanhos de chave de 1024 ou 2048 bits.
- A autenticação de remetente cobre o servidor de envio, não o conteúdo da sua lista, portanto uma lista limpa é uma tarefa à parte.
- A BillionVerify verifica os destinatários para os quais você envia, o que os três padrões de autenticação não fazem.
O que um registro SPF do SendGrid faz
O Sender Policy Framework, ou SPF, permite que um domínio informe quais servidores podem enviar e-mails em seu nome. O proprietário do domínio adiciona essa lista como um registro TXT no DNS. Quando uma mensagem chega, o destinatário consulta o registro SPF do domínio presente no remetente do envelope da mensagem e compara o endereço IP do servidor de envio com a lista autorizada. Se a verificação for aprovada, o servidor aceita a mensagem; se falhar, o servidor segue a política do registro DMARC do domínio, caso ele exista.
O SendGrid explica onde o SPF termina. Ele não verifica o conteúdo de uma mensagem, não confirma se a mensagem foi alterada nem informa ao destinatário como tratar uma falha. Ele cobre apenas a identidade do remetente. O DKIM cobre a integridade da mensagem e o DMARC cobre a política e os relatórios, e é por isso que o SendGrid trata os três como fatores de um único sistema de autenticação de domínio.
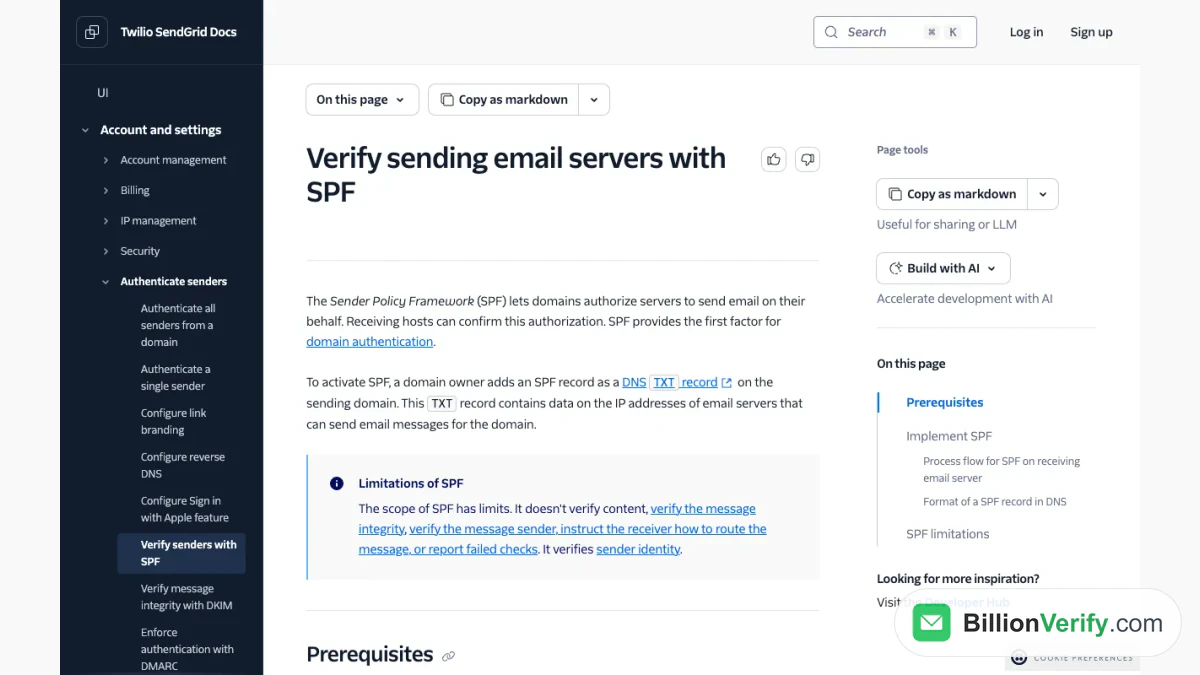
Captura de tela: documentação do SPF, que define o registro e a verificação executada por um servidor de e-mail.
O formato do registro SPF
Um registro SPF sempre começa com v=spf1, que o marca como versão um. Depois vêm os mecanismos que listam quem pode enviar, e o registro termina com um mecanismo all que cobre todos os demais. O guia da SendGrid lista os mecanismos comuns: a, aaaa, mx, ptr, ip4, ip6, include e exists. O mecanismo include é o que os usuários da SendGrid encontram, porque ele incorpora a lista de outro domínio.
Cada mecanismo pode ter um qualificador. Um sinal de mais significa aprovação, um til significa falha branda, um sinal de menos significa falha e um ponto de interrogação significa neutro. Um registro terminado em tilde all pede que os receptores aceitem, mas marquem as mensagens de hosts não listados, e um terminado em minus all pede que as rejeitem. Os exemplos da SendGrid mostram mx tilde all para um domínio atendido por seus próprios hosts MX, e um simples minus all para um domínio silencioso.
Para um remetente que usa a SendGrid e nada mais, o registro documentado é o mostrado acima. Vários mecanismos podem compartilhar um mesmo registro, como mostram os exemplos do guia, e o all final sempre vem por último.
Autenticação de domínio em vez de um registro manual
A SendGrid recomenda a autenticação de domínio, e a autenticação de domínio da SendGrid é feita na área de autenticação de remetente do console. Durante a configuração, você passa pelos pré-requisitos, escolhe uma opção de configuração e revisa algumas configurações avançadas. Em seguida, a SendGrid gera quatro entradas. O conjunto depende de uma única configuração chamada segurança automatizada, que vem ativada por padrão.
No modo padrão, você recebe um CNAME para um endereço de return-path personalizado, que dá suporte às duas verificações, outros dois CNAMEs para a personalização de links e um registro TXT para DMARC. A SendGrid então cria e mantém atualizados os registros do remetente para você. A documentação dela traz um exemplo: se você comprar um IP dedicado, a SendGrid adiciona esse endereço ao seu registro SPF em seu nome. Com a segurança automatizada desativada, a SendGrid fornece o valor MX e três valores de texto, e você mesmo precisa inseri-los e atualizá-los.
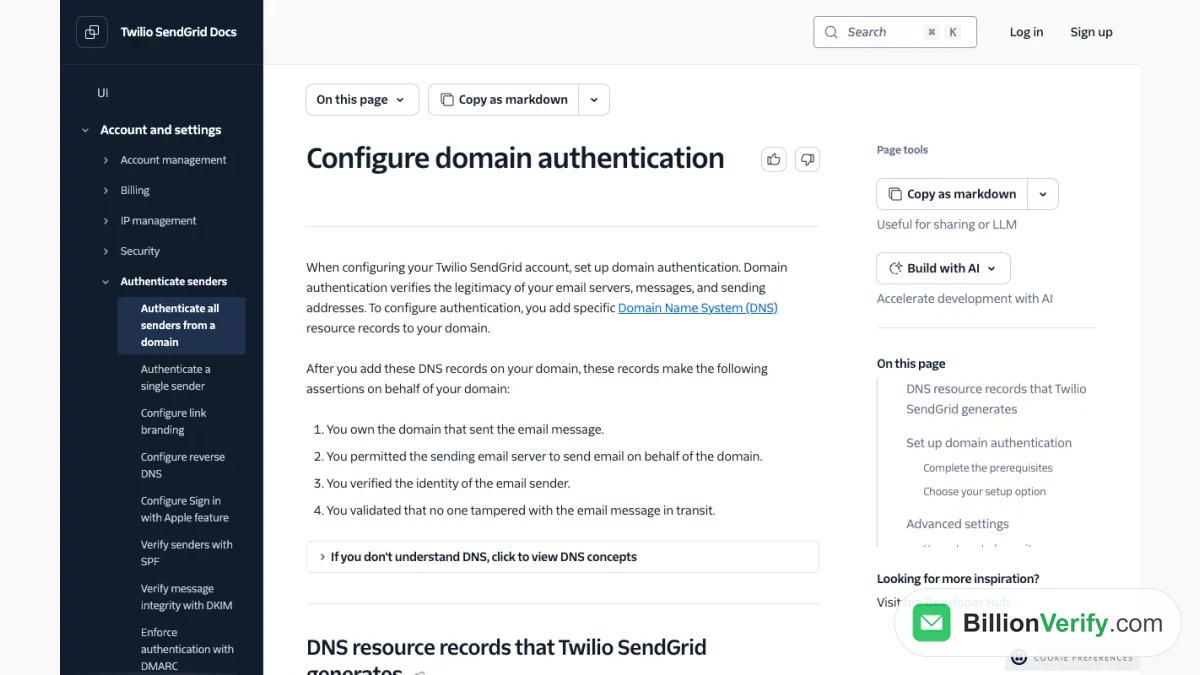
Captura de tela: a parte do guia de autenticação que lista os registros DNS gerados.
Há um porém. Se o seu provedor de DNS não aceita sublinhados em registros CNAME, você não pode usar esse recurso e precisa desativá-lo. O guia também descreve um subdomínio de bounce personalizado, que aparece no DNS como um CNAME apontando para sendgrid.net, e um subdomínio de links personalizado para o rastreamento de cliques.
SendGrid DKIM
O SendGrid DKIM, o segundo fator, assina cada mensagem com uma chave privada para que o destinatário possa confirmar que o conteúdo não foi alterado durante o trânsito. A assinatura é verificada com uma chave pública publicada como um registro de texto cujo nome usa um seletor, no formato seletor, depois _domainkey, depois o seu domínio. O artigo sobre SendGrid DKIM afirma que os pares de chaves existem em versão de 1024 bits ou de 2048 bits, e que o SendGrid define a canonicalização como relaxed para o cabeçalho e simple para o corpo, escrita como relaxed/simple.
Em uma conta do SendGrid, você raramente cria essas chaves manualmente, pois a configuração do SendGrid DKIM faz parte do fluxo guiado. No modo padrão, o SendGrid cuida da assinatura DKIM e da autenticação SPF por meio de registros CNAME, e a assinatura é adicionada quando o e-mail é enviado. A tela de configuração também tem uma opção de seletor DKIM personalizado para o caso em que outro serviço já usa o nome de seletor padrão. Nosso guia de SMTP do SendGrid mostra como a mesma identidade de remetente se conecta a um login SMTP.
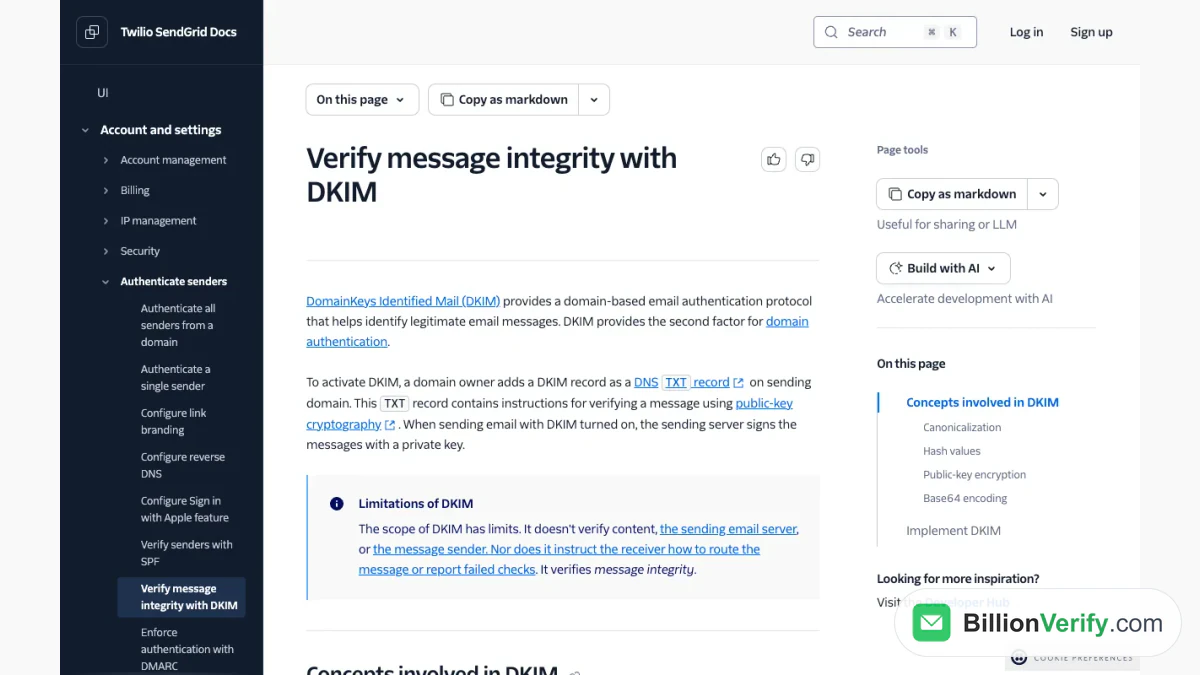
Captura de tela: documentação do DKIM, que apresenta o protocolo e seus conceitos de assinatura.
DMARC e o terceiro fator
O DMARC instrui o servidor receptor sobre o que fazer quando uma mensagem falha no SPF ou no DKIM e envia relatórios das falhas de volta ao proprietário do domínio. Ele fica no DNS como um registro de texto composto por tags separadas por ponto e vírgula, e a política pode ser none, quarantine ou reject. O guia de DMARC do SendGrid explica o problema que ele resolve: o spoofing, em que um remetente não autorizado falsifica o endereço De visível, o que pode prejudicar a reputação do domínio verdadeiro.
O DMARC em si também não tem a ver com a qualidade da lista. Ele verifica o remetente e diz aos provedores de caixa de entrada como reagir, além de relatar os resultados da autenticação, portanto funciona em conjunto com os outros dois, em vez de substituí-los.
Captura de tela: documentação do DMARC, que descreve o spoofing e o registro de política.
O limite de dez consultas
A RFC 7208 permite no máximo dez consultas DNS quando um receptor avalia um registro SPF. As consultas vêm dos mecanismos include, a, mx, ptr e exists, além do modificador redirect. O guia da SendGrid alerta que o uso inadequado do include é a forma mais comum de ultrapassar o limite.
O conselho prático é manter o registro curto. Remova os includes de serviços que você não usa mais, escreva entradas ip4 e ip6 quando souber os endereços, pois elas não exigem nenhuma consulta, e revise o registro periodicamente. A SendGrid também sugere verificar o resultado com uma ferramenta SPF externa. Um verificador de SPF gratuito da BillionVerify pode ler o seu registro publicado, e um verificador de DKIM faz o mesmo com a chave de assinatura.
Resolvendo problemas de verificação
A maioria das falhas vem da forma como os hosts de DNS tratam os nomes. A SendGrid dá um exemplo: você é instruído a adicionar um CNAME chamado em123.example.com, mas o seu provedor de DNS acrescenta o seu domínio a tudo o que você digita, então ele armazena em123.example.com.example.com e a verificação falha. A solução é digitar apenas a parte do host, em123, e deixar que o provedor acrescente o domínio.
Uma segunda causa é um provedor de DNS que rejeita sublinhados em nomes de alias, o que bloqueia esse modo e exige o caminho manual. Uma terceira é um conflito de seletor DKIM com outro serviço, que a configuração de seletor personalizado existe para resolver. Depois de qualquer alteração, execute a verificação novamente no console antes de presumir que há outro problema.
SPF não é uma lista limpa
A autenticação responde a uma pergunta sobre o remetente. Ela não diz nada sobre se as pessoas para quem você envia ainda existem. Um domínio com autenticação impecável ainda pode ver sua reputação cair se mensagens demais forem para caixas de correio inativas, porque cada hard bounce sinaliza descuido ao provedor receptor. A documentação do SendGrid diz que, quando um endereço gera bounce, ele é adicionado a uma lista de bounces e as solicitações seguintes são descartadas, mas isso acontece depois que o dano do primeiro bounce já foi causado.
Portanto, autenticação e higiene de lista são duas metades de uma mesma tarefa. Depois de concluir os registros DNS, verifique também os destinatários. Um verificador de e-mail testa endereços individuais, e a verificação de e-mails em massa limpa um arquivo antes de uma importação. A BillionVerify cobra 1 crédito por cada resultado válido ou inválido e nada pelos resultados desconhecidos, informa os endereços catch-all como uma classe própria e oferece a uma conta gratuita 20 créditos em cada dia de uso, até 600 por mês, sem cartão.
Para cadastros que você não reconhece, uma busca reversa de e-mail mostra o que está publicamente associado a eles, e um validador de números de telefone confirma os números caso você também envie SMS aos usuários. Para ter uma visão mais ampla do produto, leia o que é o SendGrid.
FAQs
O que é o registro SPF do SendGrid?
O exemplo documentado é a string do parágrafo de abertura, uma entrada TXT no seu domínio de envio que autoriza os servidores do SendGrid. Os clientes que seguem a configuração guiada, a autenticação de domínio do SendGrid, normalmente têm isso resolvido automaticamente.
Ainda preciso de um registro SPF se uso a autenticação de domínio?
O SendGrid cuida dos registros do remetente para você quando esse modo está ativado. Se você o desativar, precisará adicionar por conta própria os valores de SPF, DKIM, MX e DMARC.
Por que o SPF indica consultas DNS demais?
Porque a especificação permite apenas dez, e cada mecanismo desses tipos consome uma. Remova os includes não utilizados e use entradas ip4 ou ip6 sempre que possível.
Quais registros DNS o SendGrid cria?
Por padrão, quatro: um CNAME para o domínio de bounce, um par de CNAMEs de link branding e um TXT de DMARC. Com o modo desativado, você recebe os valores e os insere no seu provedor de DNS.
O SPF impede bounces?
Não. Os bounces vêm de caixas de entrada de destinatários que não funcionam, portanto verificar a lista é uma etapa separada da autenticação.
Assista ao vídeo: Como verificar um e-mail: individual, em lote, arquivo e API
Assista ao vídeo: Como validar um número de telefone: validador grátis