



SendGrid SPF 레코드는 수신 메일 서버에 SendGrid가 사용자의 도메인을 대신해 메일을 보낼 수 있음을 알려줍니다. 이 레코드는 DNS TXT 항목이며, 서비스를 통해서만 메일을 보내는 도메인에 대한 SendGrid의 공식 예시는 v=spf1 include:sendgrid.net -all입니다. 실제로는 대부분의 고객이 이 줄을 직접 입력하지 않습니다. SendGrid 도메인 인증이 레코드를 자동으로 생성해 주고 최신 상태로 유지해 줄 수도 있기 때문입니다.
이 가이드는 SendGrid SPF 레코드, SPF와 두 가지 보완 표준의 관계, SendGrid가 생성하는 DNS 항목, 긴 레코드를 깨뜨리는 조회 횟수 제한, 그리고 인증 실패를 유발하는 실수를 설명합니다. 모든 내용은 2026년 11월에 확인한 SendGrid 문서를 따르며, BillionVerify는 SendGrid 또는 Twilio와 제휴 관계가 아닙니다.
핵심 사실 (2026년 11월 확인):
- SendGrid의 SPF 가이드는 SPF를 도메인 인증의 첫 번째 요소라고 부르며, 예시로 단일 include를 사용합니다.
- 같은 가이드는 SPF 평가를 10회 조회로 제한하는 RFC 7208을 인용하며, include를 부주의하게 사용하면 이 한도를 초과할 수 있다고 경고합니다.
- 도메인 인증 가이드에 따르면 설정 시 네 개의 항목이 생성되며, 이 설정은 기본적으로 켜져 있습니다.
- DKIM은 두 번째 요소이고 DMARC는 세 번째 요소이며, SendGrid의 DKIM 문서는 1024비트 또는 2048비트의 키 크기를 안내합니다.
- 발신자 인증은 발송 서버를 다루는 것이지 목록의 내용을 다루지 않으므로, 깨끗한 목록을 유지하는 것은 별개의 작업입니다.
- BillionVerify는 사용자가 메일을 보내는 수신자를 검증하며, 이는 세 가지 인증 표준이 하지 않는 일입니다.
SendGrid SPF 레코드의 역할
Sender Policy Framework(SPF)는 도메인이 자신을 대신해 메일을 보낼 수 있는 서버를 지정할 수 있게 해 줍니다. 도메인 소유자는 이 목록을 DNS의 TXT 레코드로 추가합니다. 메시지가 도착하면 수신 측은 메시지의 엔벨로프 발신자(envelope sender)에 있는 도메인의 SPF 레코드를 조회하고, 발송 서버의 IP 주소를 허용된 목록과 비교합니다. 검증을 통과하면 서버는 메시지를 수락하고, 실패하면 해당 도메인에 DMARC 레코드가 있는 경우 그 레코드에 지정된 정책을 따릅니다.
SendGrid는 SPF의 한계를 설명합니다. SPF는 메시지의 내용을 검증하지 않고, 메시지가 변조되지 않았는지 확인하지 않으며, 검증 실패 시 수신 측이 어떻게 처리해야 하는지도 알려 주지 않습니다. SPF가 다루는 것은 발신자 신원뿐입니다. DKIM은 메시지 무결성을, DMARC는 정책과 보고를 담당하며, 그래서 SendGrid는 이 세 가지를 하나의 도메인 인증 시스템을 이루는 요소로 봅니다.
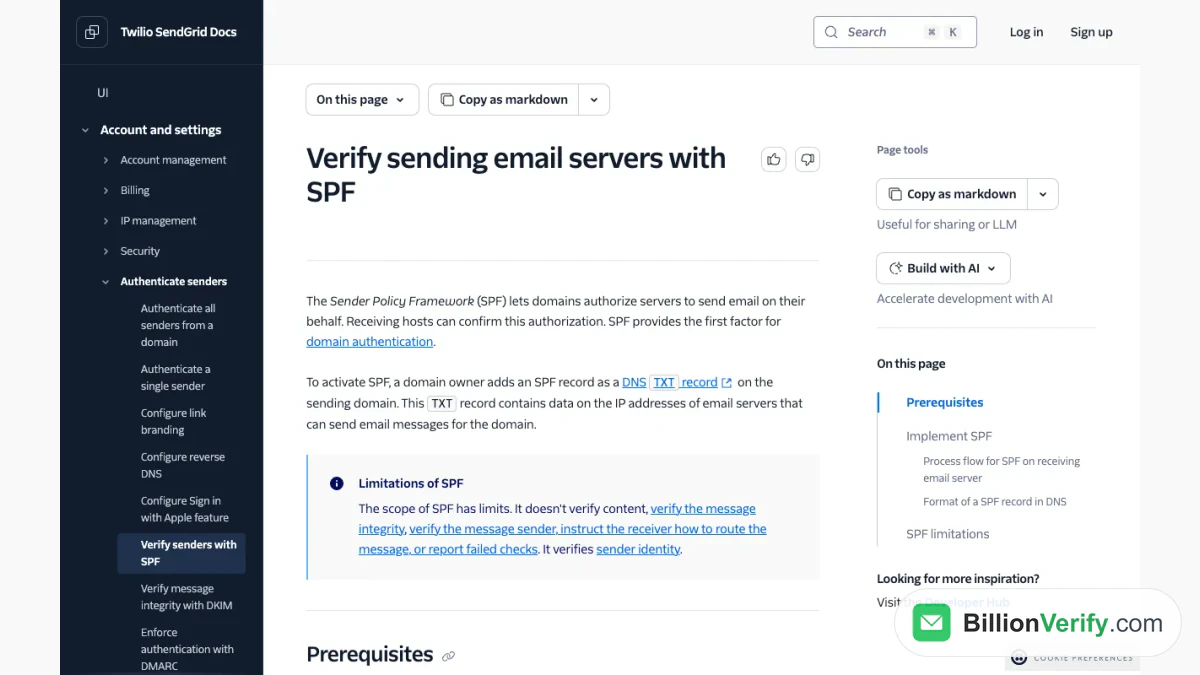
스크린샷: SPF 문서. 레코드의 정의와 메일 호스트가 수행하는 검증을 설명합니다.
SPF 레코드 형식
SPF 레코드는 항상 버전 1을 나타내는 v=spf1로 시작합니다. 그 뒤에는 발송 권한이 있는 대상을 나열하는 메커니즘이 오고, 레코드는 나머지 모든 발신자를 포괄하는 all 메커니즘으로 끝납니다. SendGrid의 가이드에는 일반적인 메커니즘으로 a, aaaa, mx, ptr, ip4, ip6, include, exists가 나와 있습니다. SendGrid 사용자가 접하게 되는 것은 include 메커니즘인데, 다른 도메인의 목록을 가져와 포함시키기 때문입니다.
각 메커니즘에는 한정자(qualifier)를 붙일 수 있습니다. 플러스는 통과(pass), 틸드는 소프트 실패(soft fail), 마이너스는 실패(fail), 물음표는 중립(neutral)을 의미합니다. 틸드 all로 끝나는 레코드는 수신 서버에 목록에 없는 호스트의 메시지를 수락하되 표시해 달라고 요청하고, 마이너스 all로 끝나는 레코드는 거부해 달라고 요청합니다. SendGrid의 예시에는 자체 MX 호스트로 운영되는 도메인을 위한 mx 틸드 all, 발송하지 않는 도메인을 위한 단독 마이너스 all이 나옵니다.
SendGrid만 사용하고 다른 서비스는 사용하지 않는 발신자의 경우, 문서에 나온 레코드는 위에 표시된 것과 같습니다. 가이드의 예시처럼 여러 메커니즘을 하나의 레코드에 함께 넣을 수 있으며, 마지막의 all은 항상 맨 끝에 옵니다.
손으로 만든 레코드 대신 도메인 인증
SendGrid는 도메인 인증을 권장하며, SendGrid 도메인 인증은 콘솔의 발신자 인증 영역에서 진행됩니다. 설정 중에는 사전 요건을 확인하고, 설정 옵션을 선택하고, 몇 가지 고급 설정을 검토합니다. 그러면 SendGrid가 네 개의 항목을 생성합니다. 이 항목 구성은 기본적으로 켜져 있는 automated security라는 단일 설정에 따라 달라집니다.
기본 모드에서는 두 가지 검사를 모두 지원하는 브랜드 반송 경로(return-path) 주소용 CNAME 하나, 링크 브랜딩용 CNAME 두 개, 그리고 DMARC용 TXT 레코드 하나를 받게 됩니다. 이후 SendGrid가 발신자 레코드를 대신 생성하고 최신 상태로 유지해 줍니다. SendGrid 문서에는 한 가지 예시가 나와 있는데, 전용 IP를 구매하면 SendGrid가 사용자를 대신해 해당 주소를 SPF 레코드에 추가해 줍니다. automated security를 끄면 SendGrid는 MX 값 하나와 텍스트 값 세 개를 제공하며, 이를 직접 입력하고 업데이트해야 합니다.
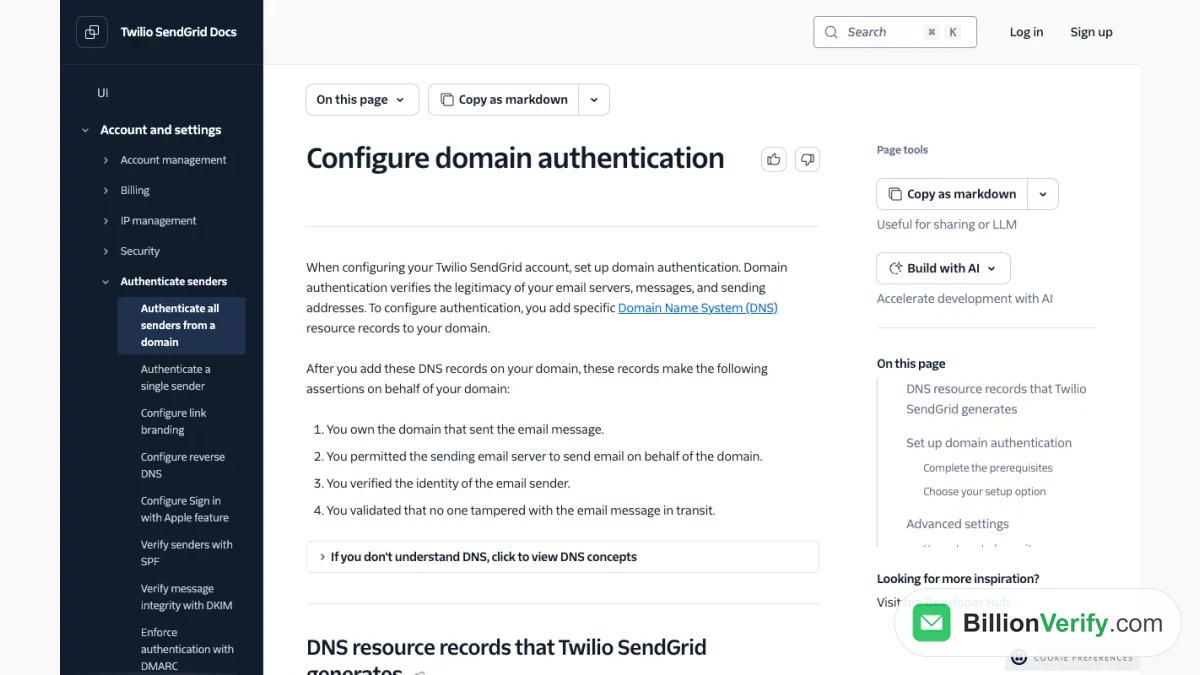
스크린샷: 생성된 DNS 레코드를 나열한 인증 가이드 부분.
한 가지 주의할 점이 있습니다. DNS 제공업체가 CNAME 레코드에서 밑줄을 허용하지 않는다면 이 기능을 사용할 수 없으므로 꺼야 합니다. 또한 이 가이드에는 DNS에서 sendgrid.net을 가리키는 CNAME으로 나타나는 사용자 지정 반송(bounce) 서브도메인과, 클릭 추적을 위한 사용자 지정 링크 서브도메인도 설명되어 있습니다.
SendGrid DKIM
SendGrid DKIM은 두 번째 요소로, 각 메시지를 개인 키로 서명하여 수신자가 전송 중에 내용이 변경되지 않았음을 확인할 수 있게 합니다. 서명은 selector, _domainkey, 그리고 사용자의 도메인 순서로 구성된 이름의 텍스트 레코드로 게시된 공개 키와 대조하여 검증됩니다. SendGrid DKIM 문서에 따르면 키 쌍은 1024비트 또는 2048비트 형식이며, SendGrid는 정규화(canonicalization)를 헤더는 relaxed, 본문은 simple로 설정하고 이를 relaxed/simple로 표기합니다.
SendGrid 계정에서는 SendGrid DKIM 설정이 안내형 흐름의 일부이기 때문에 이러한 키를 직접 만들 일이 거의 없습니다. 기본 모드에서 SendGrid는 CNAME 레코드를 통해 DKIM 서명과 SPF 인증을 처리하며, 메일이 발송될 때 서명이 추가됩니다. 설정 화면에는 다른 서비스가 이미 기본 selector 이름을 사용하고 있는 경우를 위한 사용자 지정 DKIM selector 옵션도 있습니다. SendGrid SMTP 가이드에서는 동일한 발신자 ID가 SMTP 로그인과 어떻게 연결되는지 보여 줍니다.
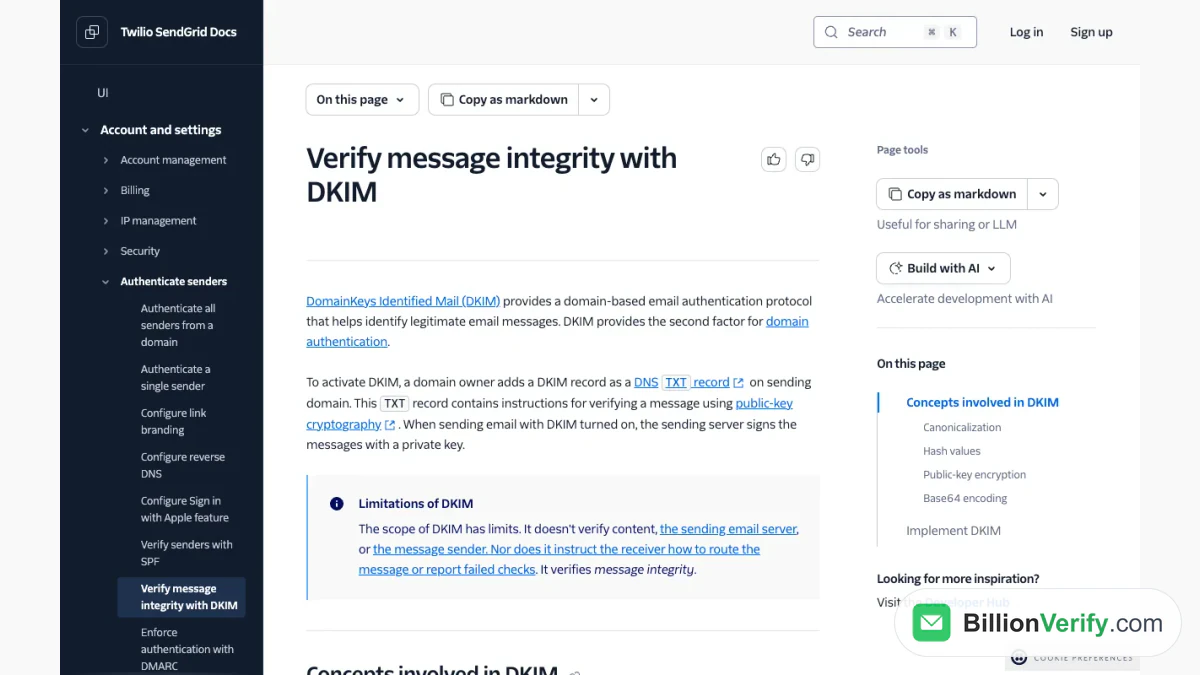
스크린샷: 프로토콜과 서명 개념을 소개하는 DKIM 문서.
DMARC와 세 번째 요소
DMARC는 메시지가 SPF 또는 DKIM 검증에 실패했을 때 수신자가 어떻게 처리해야 하는지 지시하고, 실패 내역을 도메인 소유자에게 보고합니다. DMARC는 세미콜론으로 구분된 태그로 구성된 텍스트 레코드로 DNS에 존재하며, 정책은 none, quarantine 또는 reject 중 하나로 설정할 수 있습니다. SendGrid DMARC 가이드는 DMARC가 해결하는 문제를 설명합니다. 바로 스푸핑으로, 권한 없는 발신자가 화면에 표시되는 From 주소를 위조하여 실제 도메인의 평판을 훼손할 수 있는 경우입니다.
DMARC 자체도 목록 품질과는 관련이 없습니다. DMARC는 발신자를 확인하고 메일함 제공업체에 어떻게 대응할지 알려주며 인증 결과에 대한 보고서도 제공하므로, 나머지 두 가지를 대체하는 것이 아니라 함께 작동합니다.
스크린샷: 스푸핑과 정책 레코드를 설명하는 DMARC 문서.
10회 조회 제한
RFC 7208은 수신 서버가 SPF 레코드를 평가할 때 DNS 조회를 최대 10회까지만 허용합니다. 조회는 include, a, mx, ptr, exists 메커니즘과 redirect 수정자에서 발생합니다. SendGrid의 가이드는 include를 잘못 사용하는 것이 이 한도를 넘기는 가장 흔한 원인이라고 경고합니다.
실무적인 조언은 레코드를 짧게 유지하는 것입니다. 더 이상 사용하지 않는 서비스의 include를 제거하고, 주소를 알고 있는 경우에는 조회가 필요 없는 ip4 및 ip6 항목으로 작성하며, 정기적으로 레코드를 점검하세요. SendGrid는 외부 SPF 도구로 결과를 확인하는 것도 권장합니다. BillionVerify의 무료 SPF 검사기는 게시된 레코드를 읽어 줄 수 있으며, DKIM 검사기는 서명 키에 대해 같은 작업을 수행합니다.
인증 문제 해결
대부분의 실패는 DNS 호스트가 이름을 처리하는 방식에서 비롯됩니다. SendGrid의 예를 들어 보겠습니다. em123.example.com이라는 이름의 CNAME을 추가하라는 안내를 받았지만, DNS 제공업체가 입력한 값 뒤에 사용자의 도메인을 자동으로 붙이기 때문에 em123.example.com.example.com으로 저장되고 검증이 실패합니다. 해결 방법은 호스트 부분인 em123만 입력하고 도메인은 제공업체가 붙이도록 두는 것입니다.
두 번째 원인은 별칭 이름에 밑줄(_)을 허용하지 않는 DNS 제공업체입니다. 이 경우 해당 모드를 사용할 수 없으므로 수동 방식을 택해야 합니다. 세 번째는 다른 서비스와의 DKIM 셀렉터 충돌이며, 이를 해결하기 위해 커스텀 셀렉터 설정이 마련되어 있습니다. 어떤 변경을 하든, 다른 문제가 있다고 단정하기 전에 먼저 콘솔에서 검증을 다시 실행하세요.
SPF는 깨끗한 목록이 아닙니다
인증은 발신자에 대한 질문에 답합니다. 하지만 수신자로 보내는 사람들이 여전히 존재하는지에 대해서는 아무것도 알려 주지 않습니다. 인증이 완벽한 도메인이라도 존재하지 않는 사서함으로 너무 많은 메시지가 전송되면 평판이 떨어질 수 있습니다. 하드 바운스가 발생할 때마다 수신 제공업체에는 부주의한 발신자라는 신호로 읽히기 때문입니다. SendGrid 문서에 따르면 주소가 한 번 바운스되면 바운스 목록에 추가되고 이후 요청은 차단되지만, 이는 첫 번째 바운스로 인한 피해가 이미 발생한 뒤의 일입니다.
따라서 인증과 목록 위생 관리는 하나의 작업을 이루는 두 부분입니다. DNS 레코드 설정을 마친 후에는 수신자도 확인하세요. 이메일 검증기는 개별 주소를 테스트하고, 대량 이메일 검증은 가져오기 전에 파일을 정리합니다. BillionVerify는 유효 또는 무효 결과마다 1크레딧을 차감하고 알 수 없음 결과에는 비용을 청구하지 않으며, 캐치올 주소를 별도의 분류로 보고합니다. 또한 무료 계정에는 사용하는 날마다 20크레딧을 제공하며 월 최대 600크레딧까지 받을 수 있고 카드 등록은 필요 없습니다.
잘 모르는 가입자의 경우 이메일 역방향 조회를 통해 해당 주소와 공개적으로 연결된 정보를 확인할 수 있고, 사용자에게 문자도 보낸다면 전화번호 검증기로 번호를 확인할 수 있습니다. 제품에 대한 더 폭넓은 내용은 SendGrid란 무엇인가를 읽어 보세요.
FAQs
SendGrid SPF 레코드란 무엇인가요?
문서에 나와 있는 예시는 첫 번째 단락의 문자열로, SendGrid의 서버를 승인하는 발송 도메인의 TXT 항목입니다. 안내형 설정인 SendGrid 도메인 인증을 따르는 고객은 대개 이 작업이 자동으로 처리됩니다.
도메인 인증을 사용해도 SPF 레코드가 필요한가요?
해당 모드가 켜져 있으면 SendGrid가 발신자 레코드를 대신 관리해 줍니다. 모드를 끄면 SPF, DKIM, MX, DMARC 값을 직접 추가해야 합니다.
SPF에서 DNS 조회가 너무 많다고 나오는 이유는 무엇인가요?
사양상 열 번까지만 허용되며, 해당 유형의 메커니즘은 각각 한 번씩 사용하기 때문입니다. 사용하지 않는 include를 정리하고, 가능하면 ip4 또는 ip6 항목을 사용하세요.
SendGrid는 어떤 DNS 레코드를 생성하나요?
기본적으로 네 가지입니다. 바운스 도메인용 CNAME 하나, 링크 브랜딩용 CNAME 두 개, 그리고 DMARC TXT 하나입니다. 해당 모드를 끄면 값만 전달받으므로 DNS 호스트에서 직접 입력해야 합니다.
SPF가 바운스를 막아 주나요?
아니요. 바운스는 작동하지 않는 수신자 메일함에서 발생하므로, 목록을 확인하는 것은 인증과는 별개의 단계입니다.
영상 보기: 이메일을 검증하는 방법: 단일, 대량, 파일, API
영상 보기: 전화번호를 검증하는 방법: 무료 전화번호 검사기