



Un enregistrement SPF SendGrid indique aux serveurs de messagerie destinataires que SendGrid peut envoyer des emails pour votre domaine. L'enregistrement est une entrée DNS de type TXT, et l'exemple de SendGrid pour un domaine qui envoie uniquement via le service est v=spf1 include:sendgrid.net -all. En pratique, la plupart des clients ne saisissent jamais cette ligne, car l'authentification de domaine SendGrid génère les enregistrements pour vous et peut les maintenir à jour.
Ce guide explique l'enregistrement SPF SendGrid, le lien entre SPF et ses deux normes complémentaires, les entrées DNS que SendGrid crée, la limite de recherches qui casse les enregistrements trop longs et les erreurs qui font échouer la vérification. Le tout suit la documentation de SendGrid telle que lue en novembre 2026, et BillionVerify n'est affilié ni à SendGrid ni à Twilio.
Faits clés (vérifiés en novembre 2026) :
- Le guide SPF de SendGrid présente SPF comme le premier facteur de l'authentification de domaine et utilise un seul include comme exemple.
- Le même guide cite la RFC 7208, qui limite l'évaluation SPF à dix recherches, et avertit qu'un usage négligent d'include peut dépasser cette limite.
- Le guide d'authentification de domaine indique que la configuration génère quatre entrées, et que ce paramètre est activé par défaut.
- DKIM est le deuxième facteur et DMARC le troisième, et l'article DKIM de SendGrid mentionne des tailles de clé de 1024 ou 2048 bits.
- L'authentification de l'expéditeur couvre le serveur d'envoi, pas le contenu de votre liste : une liste propre est donc une tâche à part.
- BillionVerify vérifie les destinataires auxquels vous écrivez, ce que les trois normes d'authentification ne font pas.
Ce que fait un enregistrement SPF de SendGrid
Le Sender Policy Framework, ou SPF, permet à un domaine de déclarer quels serveurs sont autorisés à envoyer des emails en son nom. Le propriétaire du domaine publie cette liste sous forme d'enregistrement TXT dans le DNS. Lorsqu'un message arrive, le serveur destinataire consulte l'enregistrement SPF du domaine indiqué dans l'expéditeur d'enveloppe du message, puis compare l'adresse IP du serveur d'envoi à la liste autorisée. Si la vérification réussit, le serveur accepte le message ; si elle échoue, il applique la politique définie dans l'enregistrement DMARC du domaine, lorsqu'il en existe un.
SendGrid précise où s'arrête le SPF. Il ne vérifie pas le contenu d'un message, ne contrôle pas que le message n'a pas été modifié et n'indique pas au destinataire comment traiter un échec. Il couvre uniquement l'identité de l'expéditeur. DKIM couvre l'intégrité du message et DMARC couvre la politique et les rapports, c'est pourquoi SendGrid considère ces trois mécanismes comme les composantes d'un même système d'authentification de domaine.
Capture d'écran : documentation SPF, qui définit l'enregistrement et la vérification qu'effectue un serveur de messagerie.
Le format d'un enregistrement SPF
Un enregistrement SPF commence toujours par v=spf1, qui indique qu'il s'agit de la version un. Viennent ensuite les mécanismes qui énumèrent les expéditeurs autorisés, et l'enregistrement se termine par un mécanisme all qui couvre tous les autres. Le guide de SendGrid énumère les mécanismes courants : a, aaaa, mx, ptr, ip4, ip6, include et exists. Le mécanisme include est celui que rencontrent les utilisateurs de SendGrid, car il intègre la liste d'un autre domaine.
Chaque mécanisme peut porter un qualificateur. Un plus signifie réussite, un tilde signifie échec non bloquant (soft fail), un moins signifie échec et un point d'interrogation signifie neutre. Un enregistrement se terminant par tilde all demande aux destinataires d'accepter les messages, mais de marquer ceux provenant d'hôtes non listés, tandis qu'un enregistrement se terminant par moins all leur demande de les rejeter. Les exemples de SendGrid présentent mx tilde all pour un domaine servi par ses propres hôtes MX, et un simple moins all pour un domaine qui n'envoie aucun email.
Pour un expéditeur qui utilise uniquement SendGrid, l'enregistrement documenté est celui présenté ci-dessus. Plusieurs mécanismes peuvent cohabiter dans un même enregistrement, comme le montrent les exemples du guide, et le all final vient toujours en dernier.
Authentification de domaine plutôt qu'un enregistrement manuel
SendGrid recommande l'authentification de domaine, et l'authentification de domaine SendGrid s'effectue depuis la zone d'authentification de l'expéditeur de la console. Pendant la configuration, vous passez en revue les prérequis, choisissez une option de configuration et examinez quelques paramètres avancés. SendGrid génère ensuite quatre entrées. L'ensemble dépend d'un seul paramètre appelé sécurité automatisée, activé par défaut.
En mode par défaut, vous recevez un CNAME pour une adresse de chemin de retour personnalisée, qui prend en charge les deux vérifications, deux autres CNAME pour la personnalisation des liens, et un enregistrement TXT pour DMARC. SendGrid crée ensuite les enregistrements de l'expéditeur et les tient à jour pour vous. Sa documentation donne un exemple : si vous achetez une IP dédiée, SendGrid ajoute cette adresse à votre enregistrement SPF en votre nom. Lorsque la sécurité automatisée est désactivée, SendGrid vous fournit la valeur MX et trois valeurs texte, et vous devez les saisir et les mettre à jour vous-même.
Capture d'écran : la partie du guide d'authentification qui répertorie les enregistrements DNS générés.
Il y a un hic. Si votre fournisseur DNS n'accepte pas les underscores dans les enregistrements CNAME, vous ne pouvez pas utiliser cette fonction et devez la désactiver. Le guide décrit aussi un sous-domaine de rebond personnalisé, qui apparaît dans le DNS sous la forme d'un CNAME pointant vers sendgrid.net, ainsi qu'un sous-domaine de liens personnalisé pour le suivi des clics.
SendGrid DKIM
SendGrid DKIM, le deuxième facteur, signe chaque message avec une clé privée afin que le destinataire puisse confirmer que le contenu n'a pas été modifié pendant le transit. La signature est vérifiée à l'aide d'une clé publique publiée sous forme d'entrée texte nommée avec un sélecteur, sous la forme sélecteur, puis _domainkey, puis votre domaine. L'article sur SendGrid DKIM indique que les paires de clés existent en version 1024 bits ou 2048 bits, et que SendGrid définit sa canonisation sur relaxed pour l'en-tête et simple pour le corps, notée relaxed/simple.
Sur un compte SendGrid, vous créez rarement ces clés à la main, car la configuration de SendGrid DKIM fait partie du parcours guidé. Dans le mode par défaut, SendGrid gère la signature DKIM et l'authentification SPF via des enregistrements CNAME, et la signature est ajoutée lors de l'envoi du message. L'écran de configuration propose aussi une option de sélecteur DKIM personnalisé pour le cas où un autre service utilise déjà le nom de sélecteur par défaut. Notre guide SendGrid SMTP montre comment la même identité d'expéditeur se rattache à une connexion SMTP.
Capture d'écran : documentation DKIM, qui présente le protocole et ses concepts de signature.
DMARC et le troisième facteur
DMARC indique au destinataire quoi faire lorsqu'un message échoue à SPF ou DKIM, et il renvoie les échecs au propriétaire du domaine. Il se présente dans le DNS sous la forme d'une entrée texte composée de balises séparées par des points-virgules, et la politique peut être none, quarantine ou reject. Le guide DMARC de SendGrid explique le problème qu'il résout : l'usurpation d'identité (spoofing), où un expéditeur non autorisé falsifie l'adresse From visible, ce qui peut nuire à la réputation du véritable domaine.
DMARC ne concerne pas non plus la qualité de la liste. Il vérifie l'expéditeur et indique aux fournisseurs de messagerie comment réagir, et il rend compte des résultats d'authentification ; il fonctionne donc en complément des deux autres, sans les remplacer.
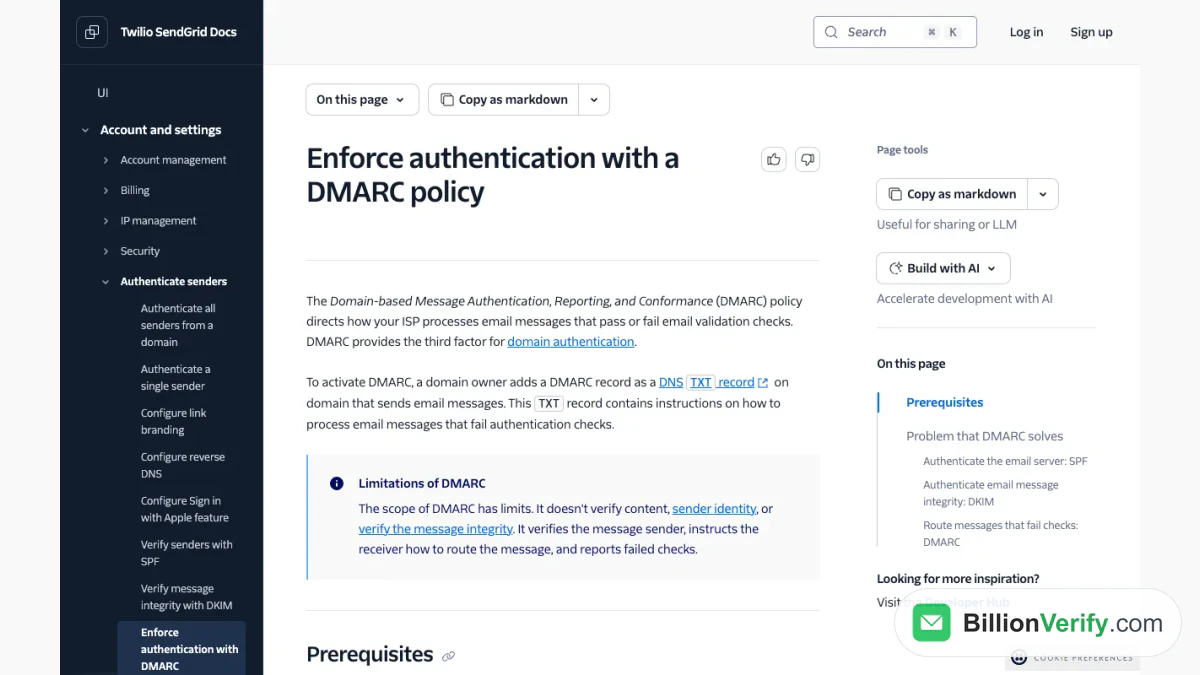
Capture d'écran : documentation DMARC, qui décrit l'usurpation d'identité et l'enregistrement de politique.
La limite de dix requêtes
La RFC 7208 autorise au maximum dix requêtes DNS lorsqu'un destinataire évalue un enregistrement SPF. Les requêtes proviennent des mécanismes include, a, mx, ptr et exists, ainsi que du modificateur redirect. Le guide de SendGrid avertit qu'un mauvais usage d'include est la façon la plus courante de dépasser la limite.
Le conseil pratique est de garder l'enregistrement court. Supprimez les include des services que vous n'utilisez plus, écrivez des entrées ip4 et ip6 lorsque vous connaissez les adresses, car elles ne demandent aucune requête, et passez l'enregistrement en revue à intervalles réguliers. SendGrid suggère aussi de vérifier le résultat avec un outil SPF externe. Un vérificateur SPF gratuit sur BillionVerify peut lire votre enregistrement publié, et un vérificateur DKIM fait de même pour la clé de signature.
Résoudre les problèmes de vérification
La plupart des échecs viennent de la façon dont les hébergeurs DNS gèrent les noms. SendGrid donne un exemple : on vous demande d'ajouter un CNAME nommé em123.example.com, mais votre fournisseur DNS ajoute votre domaine à tout ce que vous saisissez, et il enregistre donc em123.example.com.example.com, ce qui fait échouer la vérification. La solution consiste à saisir uniquement la partie hôte, em123, et à laisser le fournisseur ajouter le domaine.
Une deuxième cause est un fournisseur DNS qui refuse les tirets bas dans les noms d'alias, ce qui bloque ce mode et impose la méthode manuelle. Une troisième est un conflit de sélecteur DKIM avec un autre service, que le paramètre de sélecteur personnalisé permet justement de résoudre. Après toute modification, relancez la vérification dans la console avant de supposer que le problème vient d'ailleurs.
SPF n'est pas une liste propre
L'authentification répond à une question sur l'expéditeur. Elle ne dit rien sur l'existence réelle des personnes à qui vous écrivez. Un domaine dont l'authentification est irréprochable peut tout de même voir sa réputation chuter si trop de messages partent vers des boîtes mortes, car chaque rebond dur signale une négligence au fournisseur de réception. La documentation de SendGrid indique qu'une fois qu'une adresse a rebondi, elle est ajoutée à une liste de rebonds et les demandes suivantes sont abandonnées, mais cela intervient après le préjudice du premier rebond.
L'authentification et l'hygiène de la liste sont donc les deux moitiés d'un même travail. Une fois les enregistrements DNS terminés, vérifiez aussi les destinataires. Un vérificateur d'email teste les adresses une par une, et la vérification d'email en masse nettoie un fichier avant un import. BillionVerify facture 1 crédit pour chaque résultat valide ou invalide et rien pour les résultats inconnus, signale les adresses catch-all comme une catégorie à part et offre à un compte gratuit 20 crédits chaque jour d'utilisation, jusqu'à 600 par mois, sans carte bancaire.
Pour les inscriptions que vous ne reconnaissez pas, une recherche d'email inversée montre ce qui leur est publiquement associé, et un validateur de numéros de téléphone confirme les numéros si vous envoyez aussi des SMS à vos utilisateurs. Pour une vue d'ensemble du produit, lisez ce qu'est SendGrid.
FAQ
Qu'est-ce que l'enregistrement SPF de SendGrid ?
L'exemple documenté est la chaîne du paragraphe d'introduction, une entrée TXT sur votre domaine d'envoi qui autorise les serveurs de SendGrid. Les clients qui suivent la configuration guidée, l'authentification de domaine SendGrid, la voient généralement gérée à leur place.
Ai-je encore besoin d'un enregistrement SPF si j'utilise l'authentification de domaine ?
SendGrid s'occupe des enregistrements d'expéditeur pour vous lorsque ce mode est activé. Si vous le désactivez, vous devez ajouter vous-même les valeurs SPF, DKIM, MX et DMARC.
Pourquoi SPF indique-t-il trop de requêtes DNS ?
Parce que la spécification n'en autorise que dix, et que chaque mécanisme de ce type en consomme une. Supprimez les include inutilisés et utilisez des entrées ip4 ou ip6 lorsque c'est possible.
Quels enregistrements DNS SendGrid crée-t-il ?
Par défaut, quatre : un CNAME pour le domaine de rebond, une paire de CNAME de personnalisation des liens et un TXT DMARC. Lorsque ce mode est désactivé, vous recevez les valeurs et vous les saisissez chez votre hébergeur DNS.
SPF empêche-t-il les rebonds ?
Non. Les rebonds proviennent de boîtes de réception de destinataires qui ne fonctionnent pas, donc la vérification de la liste est une étape distincte de l'authentification.
Regarder la vidéo : Comment vérifier un e-mail : Single, Bulk, fichier et API
Regarder la vidéo : Comment valider un numéro de téléphone : validateur gratuit