



Ein SendGrid-SPF-Record teilt empfangenden Mailservern mit, dass SendGrid E-Mails für Ihre Domain versenden darf. Der Record ist ein DNS-TXT-Eintrag, und SendGrids eigenes Beispiel für eine Domain, die ausschließlich über den Dienst versendet, lautet v=spf1 include:sendgrid.net -all. In der Praxis tippen die meisten Kunden diese Zeile nie selbst ein, weil die SendGrid-Domain-Authentifizierung die Einträge für Sie erzeugt und sie aktuell halten kann.
Dieser Leitfaden erklärt den SendGrid-SPF-Record, das Verhältnis von SPF zu seinen beiden Schwesterstandards, welche DNS-Einträge SendGrid anlegt, die Lookup-Obergrenze, an der lange Records scheitern, und die Fehler, durch die die Verifizierung fehlschlägt. Alles folgt der SendGrid-Dokumentation im Stand von November 2026, und BillionVerify ist weder mit SendGrid noch mit Twilio verbunden.
Wichtige Fakten (geprüft im November 2026):
- Der SPF-Leitfaden von SendGrid bezeichnet SPF als den ersten Faktor der Domain-Authentifizierung und verwendet als Beispiel ein einzelnes include.
- Derselbe Leitfaden verweist auf RFC 7208, das die SPF-Auswertung auf zehn Lookups begrenzt, und warnt, dass ein sorgloser Einsatz von includes diese Grenze überschreiten kann.
- Der Leitfaden zur Domain-Authentifizierung besagt, dass die Einrichtung vier Einträge erzeugt und diese Einstellung standardmäßig aktiviert ist.
- DKIM ist der zweite Faktor und DMARC der dritte, und SendGrids DKIM-Artikel nennt Schlüssellängen von 1024 oder 2048 Bit.
- Die Absender-Authentifizierung betrifft den sendenden Server, nicht den Inhalt Ihrer Liste, daher ist eine saubere Liste eine eigene Aufgabe.
- BillionVerify prüft die Empfänger, an die Sie senden, was die drei Authentifizierungsstandards nicht leisten.
Was ein SendGrid-SPF-Record bewirkt
Das Sender Policy Framework (SPF) erlaubt es einer Domain, festzulegen, welche Server in ihrem Namen E-Mails versenden dürfen. Der Domain-Inhaber trägt die Liste als TXT-Record im DNS ein. Wenn eine Nachricht eintrifft, ruft der Empfänger den SPF-Record der Domain im Envelope-Sender der Nachricht ab und vergleicht die IP-Adresse des sendenden Servers mit der autorisierten Liste. Besteht die Prüfung, nimmt der Server die Nachricht an. Schlägt sie fehl, folgt der Server der Richtlinie im DMARC-Record der Domain, sofern diese einen hat.
SendGrid erklärt, wo SPF endet. Es überprüft weder den Inhalt einer Nachricht noch, ob die Nachricht unverändert geblieben ist, und es teilt dem Empfänger auch nicht mit, wie er mit einem Fehlschlag umgehen soll. Es deckt ausschließlich die Identität des Absenders ab. DKIM sichert die Integrität der Nachricht, DMARC übernimmt Richtlinie und Berichte – deshalb behandelt SendGrid die drei als Faktoren eines einzigen Systems zur Domain-Authentifizierung.
Screenshot: SPF-Dokumentation, die den Record und die Prüfung definiert, die ein Mailserver durchführt.
Das SPF-Record-Format
Ein SPF-Record beginnt immer mit v=spf1, was ihn als Version eins kennzeichnet. Danach folgen Mechanismen, die festlegen, wer senden darf, und der Record endet mit einem all-Mechanismus, der alle anderen abdeckt. Die Anleitung von SendGrid nennt die gängigen Mechanismen: a, aaaa, mx, ptr, ip4, ip6, include und exists. Der include-Mechanismus ist derjenige, dem SendGrid-Nutzer begegnen, weil er die Liste einer anderen Domain einbindet.
Jeder Mechanismus kann einen Qualifier tragen. Ein Pluszeichen bedeutet Pass, eine Tilde bedeutet Soft Fail, ein Minuszeichen bedeutet Fail und ein Fragezeichen bedeutet Neutral. Ein Record, der mit Tilde all endet, bittet Empfänger, Nachrichten anzunehmen, aber Nachrichten von nicht aufgeführten Hosts zu markieren, und einer, der mit Minus all endet, bittet sie, diese abzulehnen. Die Beispiele von SendGrid zeigen mx Tilde all für eine Domain, die von eigenen MX-Hosts bedient wird, und ein einzelnes Minus all für eine Domain, die nichts versendet.
Für einen Absender, der ausschließlich SendGrid nutzt, ist der dokumentierte Record der oben gezeigte. Mehrere Mechanismen können sich einen Record teilen, wie die Beispiele der Anleitung zeigen, und das abschließende all steht immer am Ende.
Domain-Authentifizierung statt eines handgemachten Eintrags
SendGrid empfiehlt die Domain-Authentifizierung, und die SendGrid-Domain-Authentifizierung wird im Bereich „Sender Authentication" der Konsole durchgeführt. Während der Einrichtung gehen Sie die Voraussetzungen durch, wählen eine Einrichtungsoption und prüfen einige erweiterte Einstellungen. SendGrid erzeugt anschließend vier Einträge. Welche das sind, hängt von einer einzigen Einstellung namens „Automated Security" ab, die standardmäßig aktiviert ist.
Im Standardmodus erhalten Sie einen CNAME für eine Return-Path-Adresse mit eigener Marke, der beide Prüfungen unterstützt, zwei weitere CNAMEs für das Link-Branding und einen TXT-Eintrag für DMARC. SendGrid erstellt die Absender-Einträge dann für Sie und hält sie aktuell. Die Dokumentation nennt dafür ein Beispiel: Wenn Sie eine dedizierte IP kaufen, fügt SendGrid diese Adresse in Ihrem Namen zu Ihrem SPF-Eintrag hinzu. Ist „Automated Security" deaktiviert, übergibt Ihnen SendGrid den MX-Wert und drei Textwerte, die Sie selbst eintragen und aktualisieren müssen.
Screenshot: der Teil des Authentifizierungsleitfadens, der die erzeugten DNS-Einträge auflistet.
Es gibt allerdings einen Haken. Wenn Ihr DNS-Anbieter keine Unterstriche in CNAME-Einträgen akzeptiert, können Sie diese Funktion nicht nutzen und müssen sie deaktivieren. Der Leitfaden beschreibt außerdem eine benutzerdefinierte Bounce-Subdomain, die in DNS als CNAME erscheint und auf sendgrid.net verweist, sowie eine benutzerdefinierte Link-Subdomain für das Click-Tracking.
SendGrid DKIM
SendGrid DKIM, der zweite Faktor, signiert jede Nachricht mit einem privaten Schlüssel, damit der Empfänger bestätigen kann, dass der Inhalt unterwegs nicht verändert wurde. Die Signatur wird mit einem öffentlichen Schlüssel geprüft, der als Texteintrag veröffentlicht wird, dessen Name einen Selector enthält, in der Form Selector, dann _domainkey, dann Ihre Domain. Der Artikel zu SendGrid DKIM erklärt, dass Schlüsselpaare als 1024-Bit- oder 2048-Bit-Variante vorliegen und dass SendGrid die Kanonisierung für den Header auf relaxed und für den Body auf simple setzt, geschrieben als relaxed/simple.
In einem SendGrid-Konto erstellen Sie diese Schlüssel selten von Hand, da die SendGrid-DKIM-Einrichtung Teil des geführten Ablaufs ist. Im Standardmodus übernimmt SendGrid die DKIM-Signierung und die SPF-Authentifizierung über CNAME-Einträge, und die Signatur wird beim Versand der E-Mail hinzugefügt. Der Einrichtungsbildschirm bietet außerdem eine Option für einen benutzerdefinierten DKIM-Selector, falls ein anderer Dienst den Standard-Selector-Namen bereits verwendet. Unser SendGrid-SMTP-Leitfaden zeigt, wie dieselbe Absenderidentität mit einem SMTP-Login verknüpft ist.
Screenshot: DKIM-Dokumentation, die das Protokoll und seine Signierkonzepte vorstellt.
DMARC und der dritte Faktor
DMARC weist den Empfänger an, was zu tun ist, wenn eine Nachricht SPF oder DKIM nicht besteht, und meldet Fehlschläge an den Domaininhaber zurück. Es liegt in DNS als Texteintrag aus durch Semikolons getrennten Tags vor, und die Richtlinie kann none, quarantine oder reject lauten. Der SendGrid-DMARC-Leitfaden erklärt das Problem, das es löst: Spoofing, bei dem ein nicht autorisierter Absender die sichtbare From-Adresse fälscht, was den Ruf der echten Domain schädigen kann.
DMARC selbst betrifft ebenfalls nicht die Listenqualität. Es prüft den Absender und teilt Mailbox-Anbietern mit, wie sie reagieren sollen, und es berichtet über Authentifizierungsergebnisse, sodass es neben den anderen beiden arbeitet, statt sie zu ersetzen.
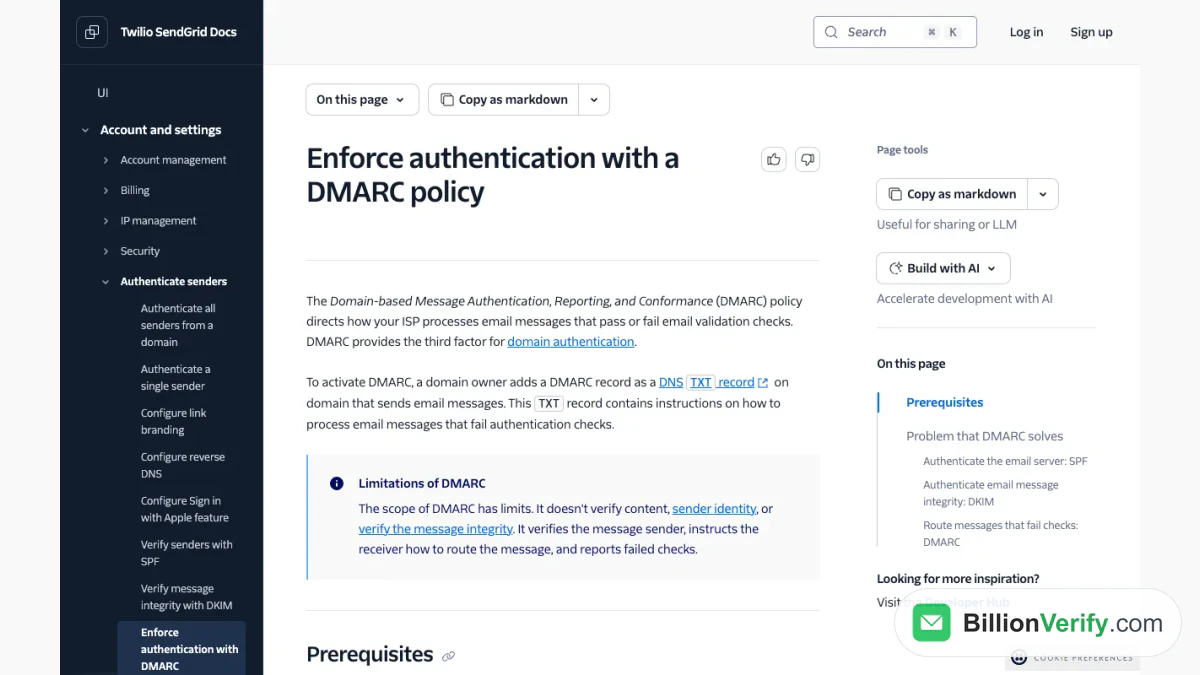
Screenshot: DMARC-Dokumentation, die Spoofing und den Richtlinieneintrag beschreibt.
Das Limit von zehn Lookups
RFC 7208 erlaubt höchstens zehn DNS-Lookups, wenn ein Empfänger einen SPF-Eintrag auswertet. Lookups entstehen durch die Mechanismen include, a, mx, ptr und exists sowie durch den Modifikator redirect. Der Leitfaden von SendGrid warnt, dass eine unsachgemäße Verwendung von include der häufigste Grund dafür ist, die Grenze zu überschreiten.
Der praktische Rat lautet, den Eintrag kurz zu halten. Entfernen Sie includes für Dienste, die Sie nicht mehr nutzen, schreiben Sie ip4- und ip6-Einträge, wo Sie die Adressen kennen, denn diese erfordern keinen Lookup, und prüfen Sie den Eintrag regelmäßig. SendGrid empfiehlt außerdem, das Ergebnis mit einem externen SPF-Tool zu überprüfen. Ein kostenloser SPF-Checker von BillionVerify kann Ihren veröffentlichten Eintrag auslesen, und ein DKIM-Checker tut dasselbe für den Signaturschlüssel.
Probleme bei der Verifizierung beheben
Die meisten Fehler entstehen dadurch, wie DNS-Hosts mit Namen umgehen. SendGrid nennt ein Beispiel: Sie sollen einen CNAME mit dem Namen em123.example.com hinzufügen, aber Ihr DNS-Anbieter hängt Ihre Domain an alles an, was Sie eingeben, und speichert deshalb em123.example.com.example.com, sodass die Prüfung fehlschlägt. Die Lösung besteht darin, nur den Host-Teil em123 einzugeben und den Anbieter die Domain anhängen zu lassen.
Eine zweite Ursache ist ein DNS-Anbieter, der Unterstriche in Alias-Namen ablehnt, was diesen Modus blockiert und den manuellen Weg erforderlich macht. Eine dritte ist ein DKIM-Selektor-Konflikt mit einem anderen Dienst, zu dessen Lösung die Einstellung für den benutzerdefinierten Selektor existiert. Führen Sie nach jeder Änderung die Verifizierung in der Konsole erneut aus, bevor Sie annehmen, dass etwas anderes falsch ist.
SPF ist keine saubere Liste
Die Authentifizierung beantwortet eine Frage zum Absender. Über die Empfänger sagt sie nichts aus, nämlich ob die Personen, an die Sie senden, überhaupt noch existieren. Eine Domain mit einwandfreier Authentifizierung kann trotzdem an Reputation verlieren, wenn zu viele Nachrichten an inaktive Postfächer gehen, denn jeder Hard Bounce signalisiert dem empfangenden Anbieter Nachlässigkeit. In der Dokumentation von SendGrid steht, dass eine Adresse nach einem Bounce auf eine Bounce-Liste gesetzt wird und spätere Anfragen verworfen werden, doch das geschieht erst, nachdem der erste Bounce seinen Schaden angerichtet hat.
Authentifizierung und Listenhygiene sind also zwei Hälften einer Aufgabe. Wenn Sie die DNS-Einträge abgeschlossen haben, prüfen Sie auch die Empfänger. Ein E-Mail-Verifizierer testet einzelne Adressen, und die Massen-E-Mail-Verifizierung bereinigt eine Datei vor einem Import. BillionVerify berechnet 1 Credit für jedes gültige oder ungültige Ergebnis und nichts für unbekannte Ergebnisse, weist Catch-all-Adressen als eigene Klasse aus und gibt einem kostenlosen Konto an jedem Tag der Nutzung 20 Credits, bis zu 600 im Monat, ohne Karte.
Bei Anmeldungen, die Sie nicht kennen, zeigt eine umgekehrte E-Mail-Suche, was öffentlich mit ihnen verknüpft ist, und ein Telefonnummern-Validator bestätigt Nummern, falls Sie Nutzern auch SMS senden. Einen Überblick über das Produkt finden Sie in was SendGrid ist.
FAQs
Was ist der SendGrid-SPF-Eintrag?
Das dokumentierte Beispiel ist der String aus dem einleitenden Absatz, ein TXT-Eintrag auf Ihrer Absenderdomain, der die Server von SendGrid autorisiert. Kunden, die der geführten Einrichtung folgen, der SendGrid-Domain-Authentifizierung, müssen sich in der Regel nicht selbst darum kümmern.
Brauche ich weiterhin einen SPF-Eintrag, wenn ich die Domain-Authentifizierung nutze?
SendGrid kümmert sich um die Absender-Einträge für Sie, wenn dieser Modus aktiviert ist. Wenn Sie ihn deaktivieren, müssen Sie die SPF-, DKIM-, MX- und DMARC-Werte selbst hinzufügen.
Warum meldet SPF zu viele DNS-Abfragen?
Weil die Spezifikation nur zehn erlaubt und jeder Mechanismus dieser Art eine davon verbraucht. Entfernen Sie ungenutzte Includes und verwenden Sie, wo möglich, ip4- oder ip6-Einträge.
Welche DNS-Einträge erstellt SendGrid?
Standardmäßig vier: einen CNAME für die Bounce-Domain, ein Paar CNAMEs für das Link-Branding und einen DMARC-TXT-Eintrag. Ist die Option deaktiviert, erhalten Sie die Werte und tragen sie bei Ihrem DNS-Anbieter selbst ein.
Verhindert SPF Bounces?
Nein. Bounces entstehen durch Empfängerpostfächer, die nicht funktionieren. Die Prüfung der Liste ist daher ein eigener Schritt, getrennt von der Authentifizierung.
Video ansehen: So verifizieren Sie eine E-Mail: Single, Bulk, Datei und API
Video ansehen: So validieren Sie eine Telefonnummer: kostenloser Telefonnummern-Validator